
F5 und Windows Server 2012 DirectAccess-/Remotezugriffsdienste
Einleitung
Für Windows 8 und Windows Server 2012 hat Microsoft zwei bereits in früheren Versionen von Windows Server enthaltene Remotezugriffstechnologien – DirectAccess und VPN Server – unter einer gemeinsamen Verwaltungslösung zusammengeführt, die schlicht als Remotezugriff bezeichnet wird. F5-Technologien können eingesetzt werden, um den Datenverkehr zu verwalten und die Last auf diese Dienste zu verteilen.
DirectAccess wurde ursprünglich mit Windows Server 2008 R2 und Windows 7 eingeführt und stellte einen Wandel gegenüber bisherigen Remotezugriffstechnologien dar. Im Gegensatz zu herkömmlichen VPNs, bei denen Verbindungen manuell auf Benutzerebene initiiert werden, nutzt DirectAccess eine nahtlose Verbindung auf Systemebene. Das bedeutet, dass entfernte, in die Domäne eingebundene Systeme beim Start automatisch und sicher eine Verbindung zum Unternehmensnetzwerk herstellen.
VPN, früher als Remote Access Services (RAS) bezeichnet, wurde mit Windows NT eingeführt und umfasst die herkömmlichen Windows-VPN-Technologien wie IKEv2, SSTP, PPTP und L2TP. Kunden von Windows Server 2012 können DirectAccess, VPN oder beides bereitstellen, wobei es häufig von Vorteil ist, beide Technologien einzusetzen. DirectAccess ermöglicht Clients mit Windows 7 (oder höher), die einer Domäne angehören und über die entsprechenden Berechtigungen verfügen, den Remotezugriff. VPN hingegen bietet Remotezugriff für Computer, die keiner Domäne angehören oder auf denen noch nicht Windows 7 ausgeführt wird.
Neu bei DirectAccess in Windows Server 2012 ist die Unterstützung für den Lastenausgleich sowohl im lokalen Netzwerk als auch im Weitverkehrsnetz. F5 BIG-IP Local Traffic Manager (LTM) kann für den lokalen Lastenausgleich und F5 BIG-IP Global Traffic Manager (GTM) für den Lastenausgleich im Weitverkehrsnetz (auch als globaler Lastenausgleich bezeichnet) verwendet werden.
Vorteile der Verwendung von F5-Produkten mit DirectAccess und VPN
F5-Produkte können bei einer Windows Server 2012-Remotezugriffsbereitstellung eine wichtige Rolle spielen.
- Hochverfügbarkeit Durch die Überwachung der tatsächlichen DirectAccess-/VPN-Dienste kann BIG-IP LTM sicherstellen, dass Benutzer stets an einen DirectAccess-/VPN-Server weitergeleitet werden, der für neue Verbindungen bereit ist. Dadurch wird verhindert, dass ein Benutzer an einen ausgefallenen oder leistungsschwachen Server weitergeleitet wird. Darüber hinaus bietet BIG-IP LTM dienstübergreifende Persistenzfunktionen. Dies ist bei der Verarbeitung von Datenverkehr wie dem Point-to-Point Tunneling Protocol (PPTP) von Vorteil, das seit Windows 95 R2 in jeder Version des Windows-Clients enthalten ist und daher auf Clientcomputern äußerst weit verbreitet ist. Jeder Client, der über PPTP eine Verbindung mit DirectAccess herstellt, erzeugt zwei voneinander unabhängige, aber erforderliche Datenströme – die Steuerungsverbindung und die Datenverbindung. Beim Lastenausgleich müssen beide Datenströme eines Clients an denselben PPTP-Server gesendet werden, damit die Verbindung nicht unterbrochen wird. BIG-IP LTM ist intelligent genug, beide Datenströme eines bestimmten Clients an denselben Server zu senden und so sicherzustellen, dass die Verbindung bestehen bleibt.
- Skalierbarkeit Durch intelligentes Datenverkehrsmanagement kann BIG-IP LTM den Durchsatz auf eine standortübergreifende Farm von DirectAccess-/VPN-Servern verteilen, sodass das System für eine weitaus größere Anzahl von Benutzern skaliert werden kann, als es andernfalls bewältigen könnte.
- Leistung BIG-IP LTM kann die Leistung auf vielfältige Weise verbessern, von TCP-Optimierungen und SSL-Offloading bis hin zur Berücksichtigung der Serverleistung. Das Ergebnis sind schnellere Zugriffe und das bestmögliche Netzwerkerlebnis für die Benutzer. Insbesondere kann das SSL/TLS-Verschlüsselungs-Offloading von BIG-IP LTM die DirectAccess-/VPN-Server von hohen Arbeitslasten entlasten. Indem BIG-IP LTM die SSL-Verbindung mit dem Client terminiert und den Datenverkehr unverschlüsselt an die Server sendet, werden CPU-Ressourcen der Server für die Bedienung der Clients freigegeben.
- Sicherheit Dasselbe BIG-IP LTM-Gerät, das die Datenverkehrsverwaltung für die DirectAccess-/VPN-Server übernimmt, ist eine ICSA-zertifizierte Netzwerk-Firewall und erfüllt die Sicherheitsstandards für Rechenzentren, sodass Unternehmen es sowohl als Application Delivery Controller (ADC) als auch als Sicherheits-Appliance für den Netzwerkperimeter einsetzen können.
Architektur
Die sorgfältige Auswahl der geeigneten Netzwerkarchitektur für DirectAccess/VPN ist ein entscheidender Schritt im Bereitstellungsprozess. Es stehen zahlreiche Optionen und Topologien zur Verfügung. Die hier aufgeführten Informationen sind nicht als vollständige Liste für alle Bereitstellungsszenarien gedacht, sondern lediglich als Überblick über die wichtigsten Entscheidungskriterien und einige empfohlene Topologien. Zu den Kriterien, die sich häufig auf Bereitstellungstopologien auswirken, gehören Skalierbarkeit, Sicherheitsanforderungen, Budgets und Service Level Agreements (SLAs). Da diese Aspekte häufig eine bestimmte Architektur vorgeben oder andere ausschließen, empfiehlt es sich, vor der Bereitstellung die Teams von F5 und Microsoft zu konsultieren.
Für eine hohe Verfügbarkeit empfiehlt F5 dringend, BIG-IP LTM-Appliances entweder in einem Aktiv/Standby-Bereitstellungsmodell oder als Gruppe von zwei oder mehr Geräten bereitzustellen, die sich gegenseitig aktiv unterstützen. Letzteres wird auch als activeN-Modell bezeichnet. Beide Modelle ermöglichen ein Failover von BIG-IP LTM, ohne dass Netzwerkverbindungen unterbrochen werden. In den folgenden Diagrammen steht ein einzelnes BIG-IP LTM-Symbol für ein Failover-Paar oder eine activeN-Gruppe.
Ein Front-End für DirectAccess-/VPN-Server
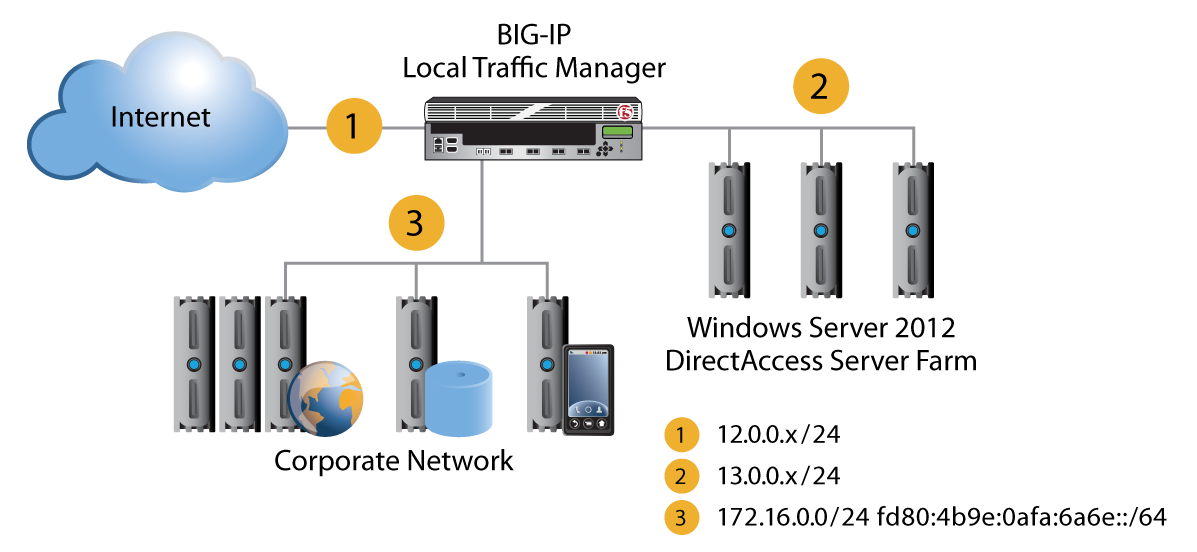
Um die Anwendungsbereitstellung und den Lastenausgleich für DirectAccess zu gewährleisten, setzen Unternehmen häufig BIG-IP LTM als dediziertes Front-End vor ihren DirectAccess-/VPN-Servern ein. Dieses BIG-IP Gerät übernimmt unter anderem die Überwachung der Verfügbarkeit der DirectAccess-/VPN-Dienste und verteilt eingehende Clientverbindungen auf die Server.
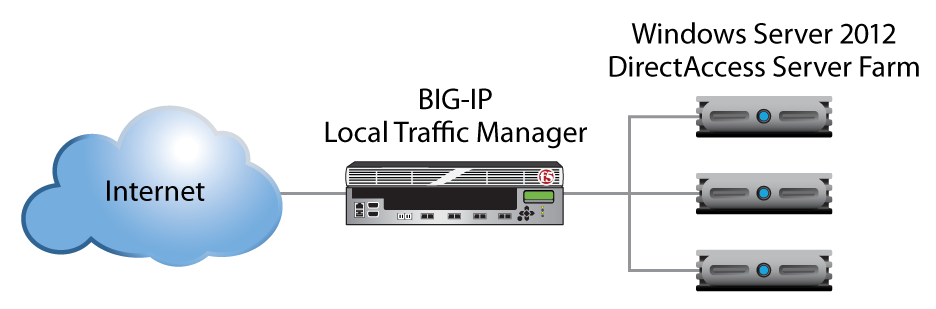
Windows Server 2012 DirectAccess-Serverfarm
Ein mehrschichtiger Ansatz mit DirectAccess-/VPN-Servern
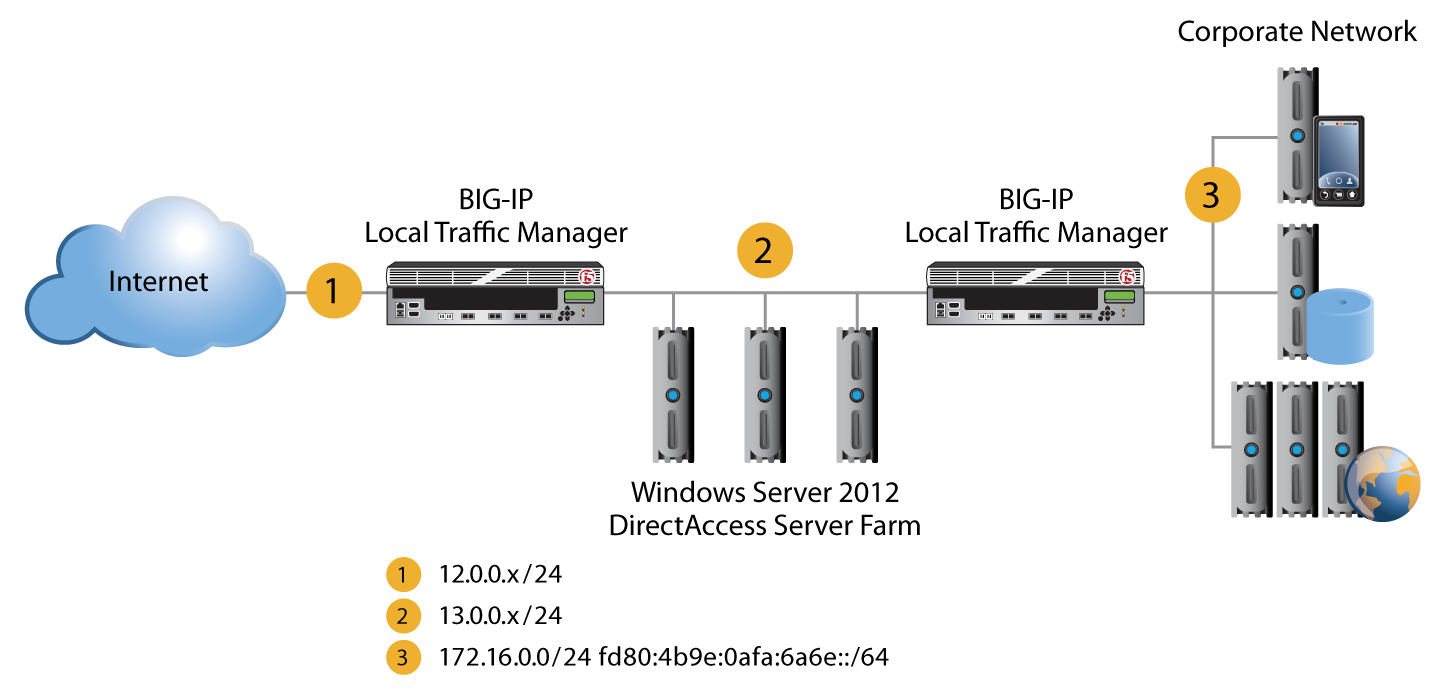
Obwohl dies für einen einfachen DirectAccess-/VPN-Lastenausgleich nicht erforderlich ist, bietet die Platzierung von BIG-IP LTM-Geräten zwischen der DirectAccess-Farm und dem Unternehmensnetzwerk ebenfalls erhebliche Vorteile. Insbesondere ermöglicht diese Konfiguration ein „Manage-out“-Szenario, bei dem Clients oder Server im internen Netzwerk Verwaltungsverbindungen zu den per Fernzugriff verbundenen DirectAccess-Clients initiieren können. Darüber hinaus kann für interne Anwendungsserver-Farmen ein Lastenausgleich durchgeführt werden, und sie können weiteren nützlichen Maßnahmen zur Datenverkehrsverwaltung unterzogen werden.
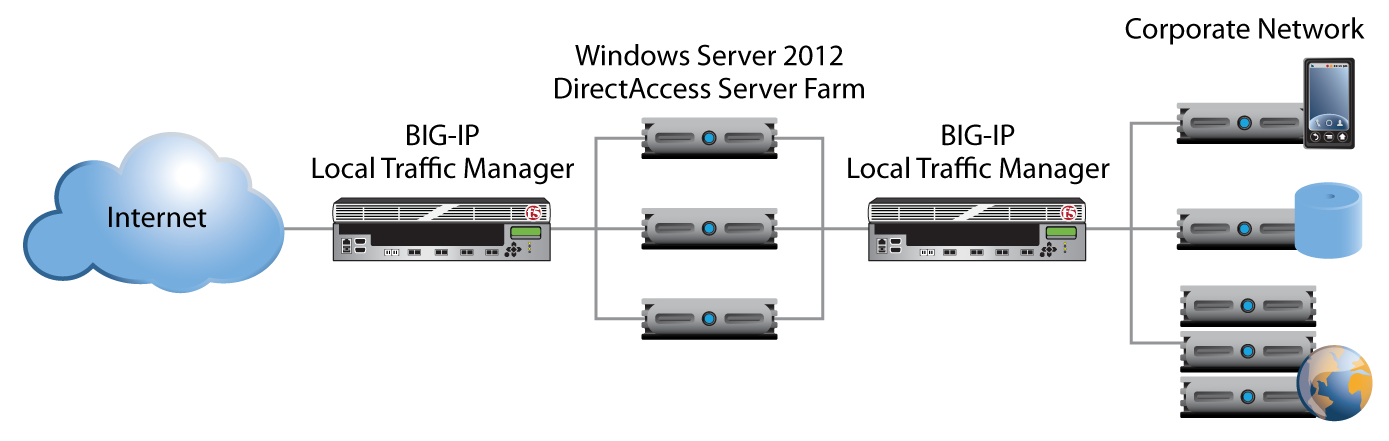
Bereitstellung mit zwei Geräten im Vergleich zu einem einzelnen (redundant ausgelegten) BIG-IP LTM Gerät
Ein BIG-IP LTM-Gerät vor der DirectAccess-/VPN-Farm gilt als Voraussetzung für optimale Verfügbarkeit. Ein weiteres Gerät auf der Seite des Unternehmensnetzwerks wird dringend empfohlen. Dafür sind nicht unbedingt separate BIG-IP LTM-Geräte erforderlich. Das mehrschichtige Modell lässt sich einfach bereitstellen, indem dasselbe BIG-IP LTM-Gerät sowohl für die externe als auch für die interne Rolle verwendet wird. Siehe Abbildung 3.
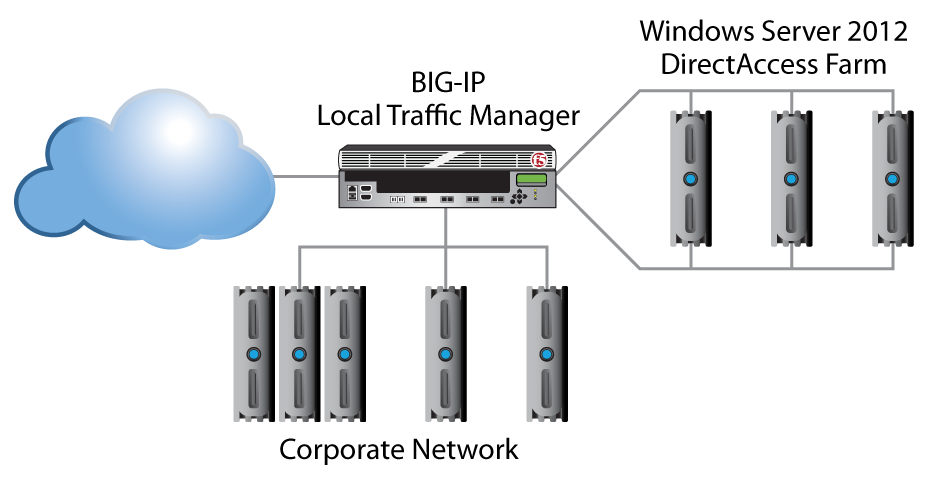
Windows Server 2012 DirectAccess-Farm BIG-IP Unternehmensnetzwerk
DirectAccess-/VPN-Bereitstellungen mit zwei Schnittstellen im Vergleich zu einer Schnittstelle
Neben der Entscheidung für einen Front-End- oder mehrschichtigen Ansatz müssen Unternehmen auch festlegen, ob sie ihre DirectAccess-/VPN-Server mit zwei Netzwerkschnittstellen oder mit einer einzelnen Netzwerkschnittstellenkarte (NIC) bereitstellen möchten.
Bereitstellung mit zwei Netzwerkschnittstellen
DirectAccess unterstützt eine geroutete Konfiguration mit zwei Schnittstellen, die das externe Netzwerk vom Unternehmensnetzwerk trennt. Diese Konfiguration ermöglicht eine segmentierte Bereitstellung und ist für die Verwendung der in der DirectAccess-Suite verfügbaren Teredo-Zugriffsprotokolle erforderlich. Das Teredo-Protokoll ist auf geringen Ressourcenverbrauch und hohe Sicherheit ausgelegt und mit Netzwerkadressübersetzung (NAT) kompatibel.
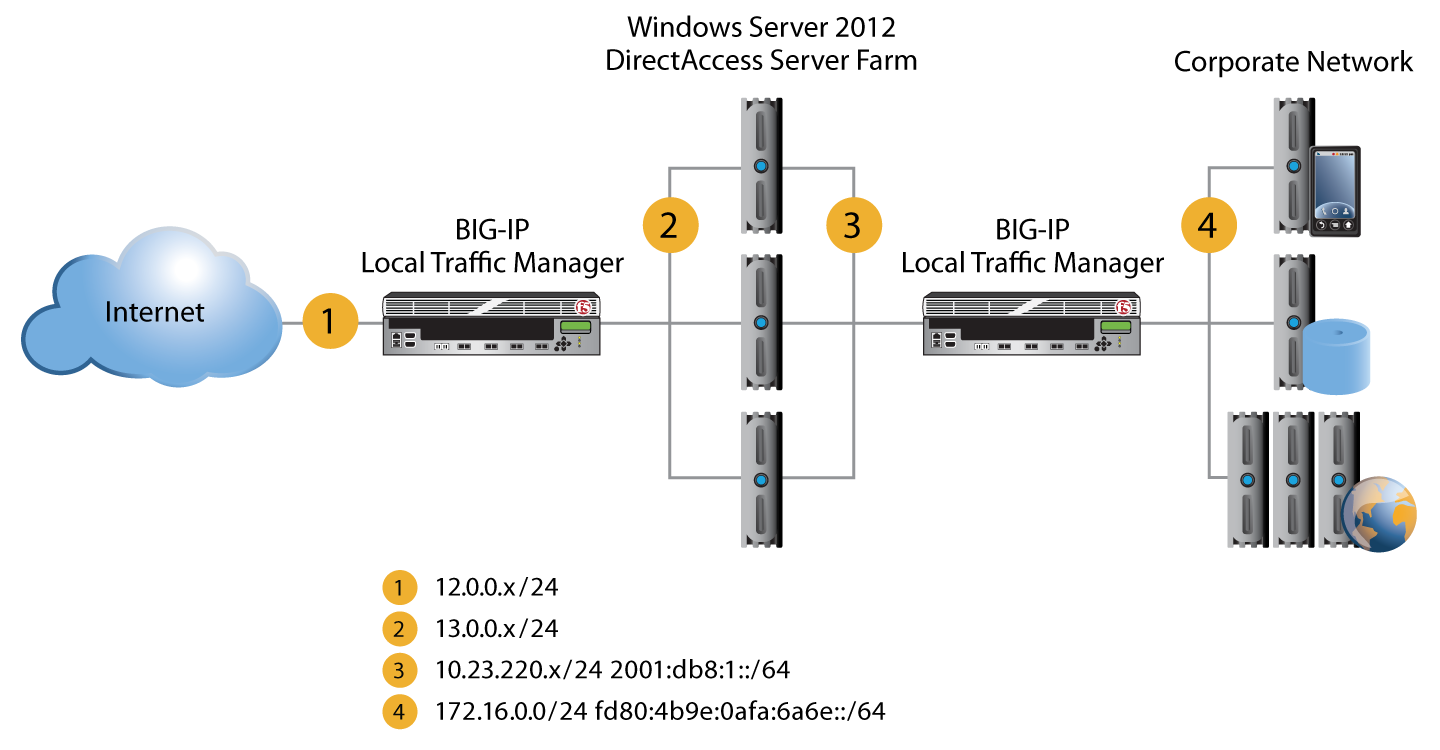
Bereitstellung mit einer einzigen Schnittstelle
DirectAccess unterstützt auch Bereitstellungsmodelle mit nur einer Schnittstelle, bei denen jeder DirectAccess-Server nur über eine Netzwerkkarte verfügt. Unternehmensnetzwerk.
Bereitstellung an einem einzelnen Standort vs. an mehreren Standorten
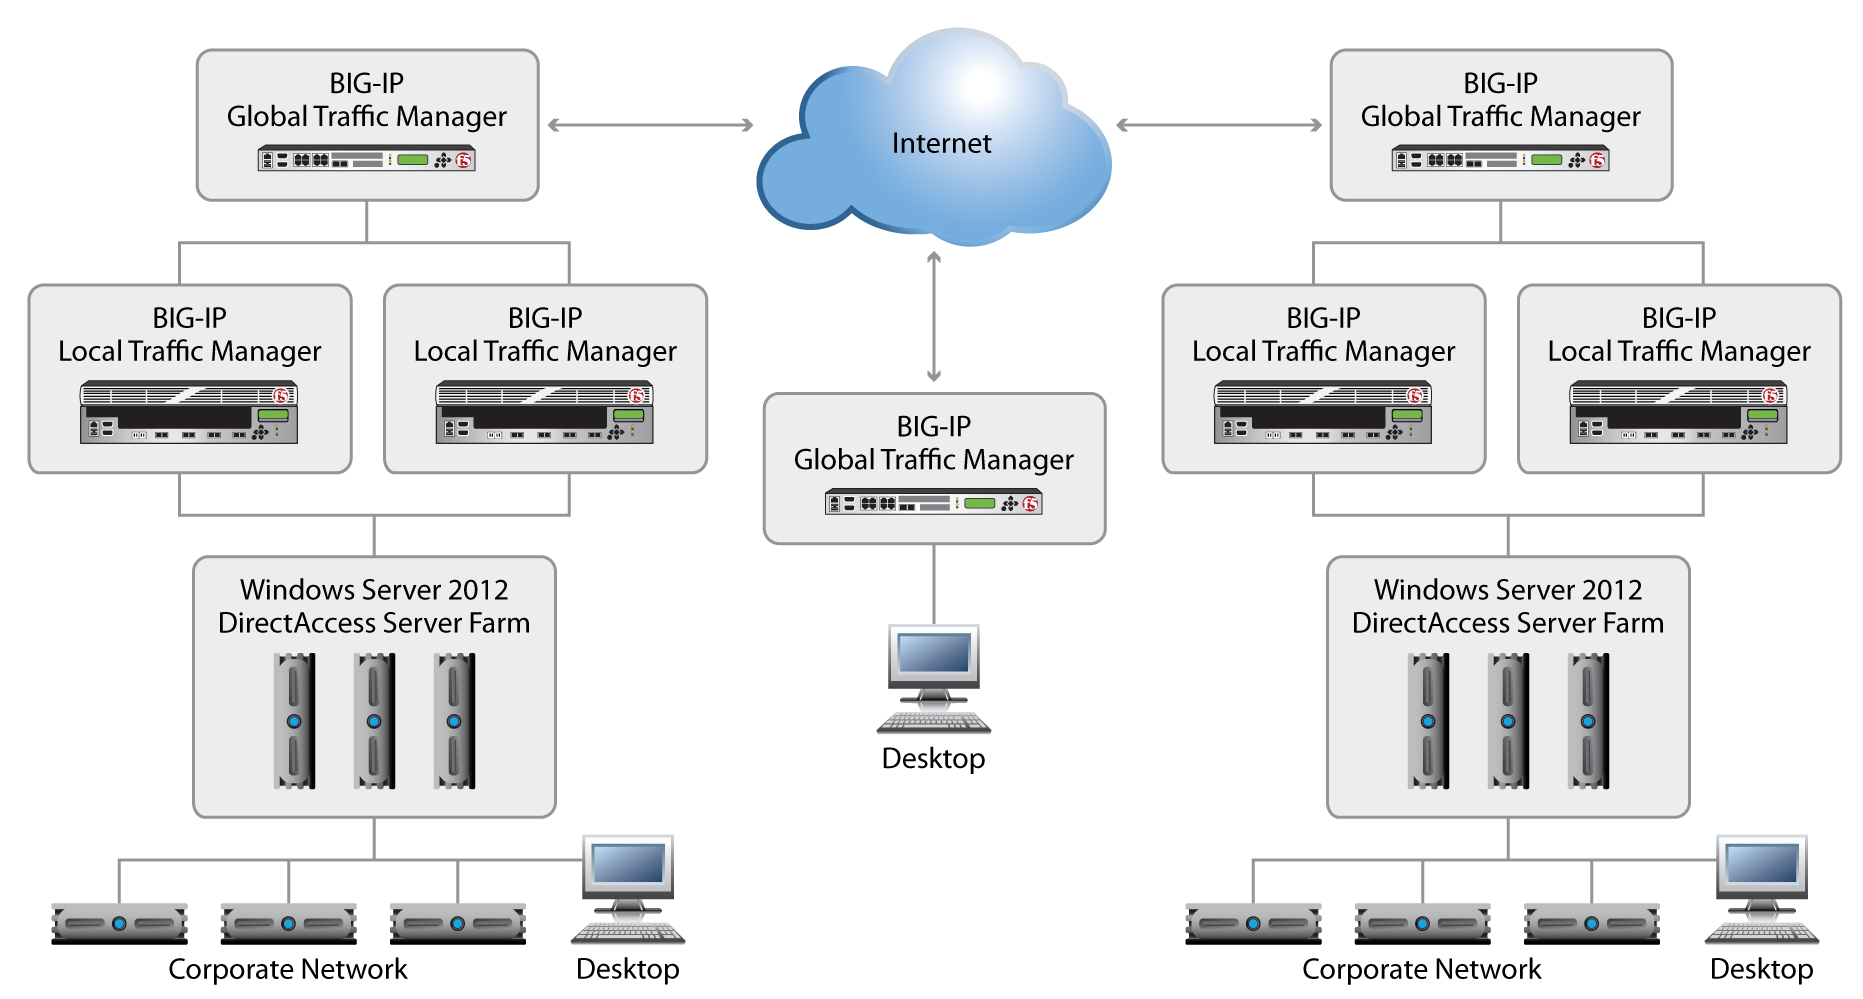
Bei Bereitstellungen mit einer großen, multinationalen Benutzerbasis oder Anforderungen an die Ausfallsicherheit auf Standortebene kann eine Multisite-Bereitstellung gewählt werden. In einem solchen Szenario kann F5 BIG-IP GTM zusätzlich zu BIG-IP LTM eingesetzt werden, um ein standortübergreifendes Traffic-Management und kontextabhängige Lastverteilung bereitzustellen.
BIG-IP GTM ist ein Gerät für das globale Datenverkehrsmanagement, das die Vorteile der BIG-IP Plattform erweitert, indem es den Zustand auf Standortebene überwacht, den von außerhalb des Standorts eingehenden Datenverkehr (einschließlich Anfragen von Remoteclients) verarbeitet und Funktionen für die Notfallwiederherstellung auf Standortebene bereitstellt. Zu den Funktionen von BIG-IP GTM gehören die geografische Standorterkennung und die Weiterleitung von Remotebenutzern an die geografisch nächstgelegene DirectAccess-Farm. BIG-IP GTM gewährleistet außerdem bei geplanten oder ungeplanten Ausfällen ein Failover auf Standortebene zu aktiven Rechenzentren.
Fazit
Unabhängig davon, welche Konfigurationstopologie sich am besten für die Architektur und die Anforderungen eines Unternehmens eignet, können F5-Produkte bei einer DirectAccess-/VPN-Bereitstellung unter Windows Server 2012 eine wichtige Rolle spielen. BIG-IP LTM und BIG-IP GTM können gemeinsam sowohl auf Server- als auch auf Standortebene Ausfallsicherheit für DirectAccess und Remotezugriffsdienste gewährleisten. Durch die intelligente Steuerung des Datenverkehrs unter Berücksichtigung von Diensten, Kontext und Benutzern, durch Dienstpersistenz sowie durch unübertroffene Durchsatzkapazitäten maximiert die BIG-IP-Plattform die Verfügbarkeit und gewährleistet Skalierbarkeit. Hochentwickelte hardwarebasierte Optimierungstechnologien und die Auslagerung der Ver- und Entschlüsselung steigern die Systemleistung und Serverkapazität und verbessern zugleich die Benutzererfahrung. BIG-IP LTM ist nicht nur ein ADC, sondern auch eine ICSA-zertifizierte Netzwerk-Firewall, fungiert zudem als Perimeter-Sicherheitsgerät und lässt sich durch weitere Richtlinienverwaltungs- und Sicherheitsmodule der BIG-IP-Produktfamilie ergänzen. Durch den Einsatz von BIG-IP-Produkten mit DirectAccess/VPN können Unternehmen den Gesamtnutzen und die Sicherheit ihrer Investitionen in den Remotezugriff maximieren.
VERÖFFENTLICHT AM 05. SEPTEMBER 2012