
Von Bots bis in die Vorstandsetage: Wie bösartige Bots Ihre Bilanz belasten
Bösartige Bots sind mehr als nur ein Sicherheitsproblem
Bösartige Bots verursachen Unternehmen erhebliche finanzielle Schäden: Durch Credential Stuffing und die Umgehung der Multi-Faktor-Authentifizierung übernehmen sie Kundenkonten, beeinträchtigen durch Scraping die Leistung von Websites und Apps, verärgern treue Kunden und verhindern durch Scalping und das Horten von Beständen Käufe, stehlen durch systematisches Durchprobieren Geschenkkartenguthaben und Treuepunkte und verursachen Rückbuchungen und Bußgelder, indem sie gestohlene Kreditkartendaten überprüfen. Unwirksame Strategien zur Bot-Abwehr wie CAPTCHAs und IP-Sperrlisten schaffen zusätzliche Sicherheitshürden, die aufgrund niedrigerer Konversionsraten und abgebrochener Warenkörbe zu Umsatzeinbußen führen.
Die durch den Einsatz von Bots verursachten Kosten sind so vielfältig, dass es für Sicherheitsexperten schwierig sein kann, Führungskräften die weitreichenden wirtschaftlichen und betrieblichen Auswirkungen von schädlichem Bot-Traffic zu vermitteln. Dieses Whitepaper gibt einen Überblick über die quantitativen und qualitativen Auswirkungen automatisierter Bot-Angriffe sowie über die geschäftlichen Vorteile eines erfolgreichen Bot-Managements. Dieses Dokument soll als Ausgangspunkt für Gespräche zwischen Informationssicherheits- und Betrugsbekämpfungsteams sowie der Führungsebene über die Auswirkungen schädlicher Bot-Angriffe auf Umsatz und Gewinn und die erheblichen finanziellen Vorteile wirksamer Technologien zur Bot-Abwehr dienen.
“„Bösartige Bot-Angriffe bedrohen nicht nur die Sicherheitsinfrastruktur, sondern stellen auch eine geschäftliche Herausforderung dar, die bewältigt werden muss, um den Geschäftsbetrieb und die finanzielle Stabilität Ihres Unternehmens zu sichern.“”
Die wirtschaftliche Bedrohung durch Bot-Angriffe gegenüber der Führungsebene verdeutlichen
Eine Reihe neuer Forschungsberichte hat die finanziellen und geschäftlichen Folgen automatisierter Bot-Angriffe aufgezeigt. Dadurch können Sicherheitsexperten die finanziellen Auswirkungen von Cyberkriminalität leichter darlegen und mit Führungskräften über die Kapitalrendite (ROI) spezieller Anti-Bot-Lösungen sprechen. Diese Informationen können Sicherheitsteams dabei helfen, wichtige Diskussionen über die wirtschaftlichen Auswirkungen von Bot-Angriffen auf die Finanzkraft eines Unternehmens auf eine höhere Ebene zu heben.
Bots sind für bis zu 40 % des weltweiten Online-Datenverkehrs verantwortlich und eine der Hauptursachen für Cyberangriffe, so ein Bericht der Aite-Novarica Group. Laut einer von der Global Privacy Assembly zitierten Studie, einem Zusammenschluss von mehr als 130 Regulierungs- und Aufsichtsbehörden für Datenschutz und Privatsphäre, wurden im Jahr 2020 weltweit 193 Milliarden von Bots ausgeführte Credential-Stuffing-Angriffe verzeichnet. Das entspricht mehr als 16 Milliarden Angriffen pro Monat und über 500 Millionen Angriffen pro Tag. Diese Angriffe können schwerwiegende wirtschaftliche Folgen haben: Prognosen zufolge werden die weltweiten Verluste durch Online-Betrug bis 2023 auf mehr als 48 Milliarden US-Dollar pro Jahr steigen, so ein Bericht von Juniper Research.
Betriebswirtschaftliche Aspekte des Bot-Managements
Erfolgreiche Strategien für das Bot-Management ermöglichen ein besseres Kostenmanagement, steigern die betriebliche Effizienz, reduzieren geschäftliche und finanzielle Risiken und sorgen für kontrollierte IT-Ausgaben. All dies wirkt sich unmittelbar positiv auf den finanziellen Erfolg Ihres Unternehmens aus. Darüber hinaus verbessern präzise Verfahren zur Bot-Erkennung, die ohne Maßnahmen auskommen, welche die Benutzerfreundlichkeit beeinträchtigen, den Umsatz und die Kundenbindung.
Wirtschaftliche Auswirkungen von Bot-Angriffen
Bösartige Bots sind für eine Vielzahl automatisierter Angriffe verantwortlich, die sich unmittelbar negativ auf Unternehmen auswirken – sowohl auf den Umsatz als auch auf die Betriebskosten. Zu diesen Angriffen gehören:
- Credential Stuffing: Angreifer testen eine große Anzahl kompromittierter Anmeldedaten an den Anmeldeformularen einer anderen Anwendung, um sich Zugang zu verschaffen und diese Konten zu kapern, um sich finanziell zu bereichern oder Betrug zu begehen.
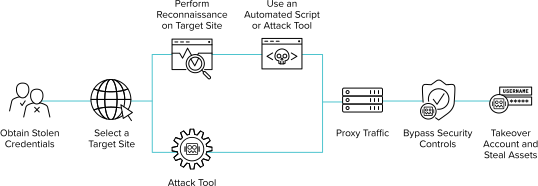
- MFA-Umgehung durch Phishing-Proxys: Angreifer verwenden botähnliche Phishing-Proxys die als Man-in-the-Middle-Angreifer agieren. Wie Bots nutzen diese Phishing-Proxys Proxy-Netzwerke mit privaten IP-Adressen zur Verteilung ihrer Angriffe über Millionen privater IP-Adressen, wodurch IP-Sperrlisten unpraktikabel werden.
- Erstellung gefälschter Konten: Cyberkriminelle automatisieren mithilfe von Bots die Kontoerstellung und nutzen gefälschte Konten für betrügerische Handlungen, etwa um Prämien- oder Rabattprogramme zu missbrauchen. Von Bots erstellte gefälschte Konten können die Nutzungsdaten einer App so stark verzerren, dass Zweifel an der Bewertung eines Unternehmens aufkommen. Lesen Sie mehr über das Ausmaß des Problems mit gefälschten Konten bei Twitter und dessen Auswirkungen auf die Bewertung von Twitter.
- Scalper/Bestandshortung: Angreifer setzen automatisierte Bots ein, um Online-Waren oder -Dienstleistungen in großen Mengen zu kaufen, sobald sie in den Verkauf gehen. Indem sie den Bezahlvorgang in Sekundenschnelle abschließen, bringen Kriminelle große Mengen wertvoller Bestände unter ihre Kontrolle. Diese werden in der Regel mit einem erheblichen Preisaufschlag auf Sekundärmärkten weiterverkauft, was zu künstlicher Verknappung, mangelnder Verfügbarkeit und Frustration bei den Verbrauchern führt. Auch im Gastgewerbe werden bösartige Bots zur Bestandshortung eingesetzt: Sie reservieren eine große Anzahl von Gästezimmern vorläufig, entziehen sie damit dem verfügbaren Bestand und hindern echte Gäste daran, eine Reservierung vorzunehmen. Erfahren Sie, wie ein großer nordamerikanischer Einzelhändler innerhalb von 30 Tagen mehr als 500.000 US-Dollar an Verlusten durch den Weiterverkauf limitierter Sneaker und andere Betrugsformen vermeiden konnte.
- Content-Scraping: Bots werden eingesetzt, um große Mengen an Inhalten von einer Zielwebsite zu erfassen, um sie zu analysieren, wiederzuverwenden oder Preismanipulationen vorzunehmen. Scraping kann die Leistung einer Website beeinträchtigen und legitime Nutzer am Zugriff hindern. Bots werden auch eingesetzt, um Inhalte für die Erstellung großer Sprachmodelle zu scrapen. Dadurch werden Ihre Anwendungen belastet und Ihre Inhalte zum Vorteil anderer plagiiert. Lesen Sie, wie ein Sach- und Unfallversicherer Ausgaben von über 1 Million US-Dollar für die Bearbeitung gefälschter Angebotsanfragen verhindern konnte, die durch Scraper-Bots verursacht wurden.
- Knacken von Geschenkkarten und Betrug mit Treuepunkten: Angreifer prüfen Millionen von Varianten von Geschenkkarten- oder Treuekontonummern, um Konten mit Guthaben zu identifizieren. Sobald sie Kartennummern mit einem positiven Saldo gefunden haben, lösen sie die Karte bzw. das Konto ein oder machen sie anderweitig zu Geld, bevor der rechtmäßige Kunde sie nutzen kann. Erfahren Sie, wie ein Fortune-500-Einzelhändler betrügerische Transaktionen und Rückbuchungsgebühren in Höhe von mehreren zehn Millionen US-Dollar verhindert hat.
- Kompromittierung von GenAI-Anwendungen: Während Unternehmen mit Hochdruck neue Anwendungen veröffentlichen, um das Potenzial von GenAI auszuschöpfen, werden Angreifer Bots einsetzen, um Schwachstellen in Anwendungen auszunutzen, die auf großen Sprachmodellen (LLMs) basieren. Eine Analyse der OWASP Top 10-Sicherheitsrisiken für LLMs für 2025 zeigt, wie anfällig diese Anwendungen für automatisierte Angriffe sind.
Häufige Bot-Angriffe und Kosten nach Branche
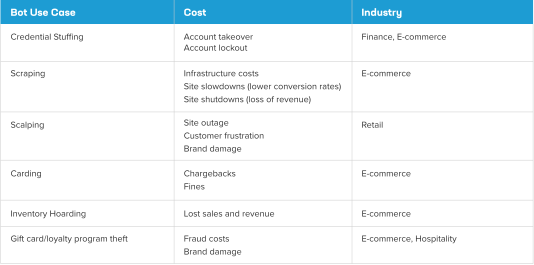
Quantitative und qualitative Kostenauswirkungen durch Bots
Bot-Management ist inzwischen ein Thema für die Vorstandsetage. Im Folgenden finden Sie sowohl quantitative als auch qualitative Kennzahlen, mit denen Sie aufzeigen können, dass die richtige Bot-Strategie heute einen entscheidenden wirtschaftlichen Einfluss auf das Geschäftsergebnis hat.
Finanzielle und betriebliche Kosten sowie Reputationsschäden zählen zu den wichtigsten Auswirkungen automatisierter Bot-Angriffe.
Quantifizierbare finanzielle Einbußen bei Umsatz und Reputation
Automatisierte Bot-Angriffe können auch direkt zu finanziellen Verlusten und entgangenen wirtschaftlichen Chancen führen, indem sie:
- Verlust des Kundenvertrauens nach einer Kontoübernahme. Kunden sind verständlicherweise unzufrieden, wenn die unzureichende Abwehr von Bots durch ein Unternehmen zu einer Kontoübernahme (Account Takeover, ATO) und kostspieligen betrügerischen Aktivitäten führt, was eine sinkende Kundenzufriedenheit, Rufschädigung und die Beendigung von Geschäftsbeziehungen zur Folge hat. Mehr als ein Viertel der befragten US-Verbraucher gibt an, die Bank wechseln zu wollen, wenn sie mit der Bearbeitung ihres Betrugsfalls durch die Bank unzufrieden wären.
- Steigende Verluste durch Betrug und Rückbuchungen. Botgestützte ATO-Angriffe und die betrügerische Erstellung von Konten schmälern den Gewinn, wenn Kriminelle gestohlene Zugangsdaten verwenden, um Einkäufe zu tätigen oder gefälschte Konten einzurichten. Rückbuchungen schaden dem Ruf des Händlers bei Kreditkartenabwicklern und führen zu Rückbuchungsgebühren.
- Steigende Personalkosten. Bot-Angriffe wie Credential Stuffing, die zu Kontoübernahmen (ATO) führen, müssen von Betrugsanalysten untersucht werden, wodurch ihnen weniger Zeit für wichtigere, eingehende Untersuchungen bleibt. Selbst wenn Credential-Stuffing-Bots ein Konto nicht übernehmen können, sperren sie es häufig, indem sie in kurzer Folge zahlreiche Passwörter ausprobieren. Dadurch sind Kunden gezwungen, den Support anzurufen, was mit jedem Anruf zusätzliche Supportkosten verursacht.
- Verzerrung von Unternehmensbewertungen. Wenn die Bewertung eines börsennotierten Unternehmens von der Anzahl der Follower, Nutzer oder Interaktionen abhängt, können nicht menschliche Bot-Konten eine realistische Einschätzung erheblich verzerren. So beherrschten etwa Versuche, Twitter anhand der Anzahl der von Menschen beziehungsweise Bots betriebenen Konten realistisch zu bewerten, im Jahr 2022 die Schlagzeilen.
- Bots aufgrund unzuverlässiger Lösungen zur Bot-Abwehr mit Menschen verwechseln – und umgekehrt. Unzureichende Maßnahmen zur Bot-Abwehr führen zu solchen Fehlern, die jedoch minimiert und verhindert werden müssen. Sowohl falsch positive Ergebnisse (wenn ein Bot-Management-Tool einen echten Menschen fälschlicherweise als Bot einstuft) als auch falsch negative Ergebnisse (wenn das Tool einen Bot als Menschen einstuft) wirken sich auf Umsatz und Gewinn aus. Das eine führt zum Verlust von Kunden, das andere zu finanziellen Verlusten durch Betrug. Tatsächlich kann ein falsch positives Ergebnis, das einen strategisch wichtigen Kunden an einer Überweisung hindert, für eine Bank schädlicher sein als ein falsch negatives Ergebnis, das zu Betrug oder Rückbuchungen führt. In beiden Fällen muss zudem ein Betrugsanalyst Zeit und Arbeit in die Untersuchung investieren.
- Unzureichender Schutz von Verbraucherdaten. Gesetze und Standards wie die Datenschutz-Grundverordnung (DSGVO) der EU, der California Consumer Protection Act (CCPA) und der Payment Card Industry Data Security Standard (PCI-DSS) sollen den Schutz von Verbraucherdaten gewährleisten und sehen bei Datenschutzverletzungen hohe Geldbußen vor. Dazu zählen ATO- und Content-Scraping-Angriffe, durch die Bots Zugriff auf private Daten erhalten. Datenschutzverletzungen infolge der Nichteinhaltung dieser Vorschriften können sehr kostspielig sein: Gemäß der DSGVO können die Datenschutzbehörden der EU Geldbußen von bis zu 20 Millionen Euro oder 4 % des weltweiten Umsatzes des vorangegangenen Geschäftsjahres verhängen.
Quantifizierbare Betriebskosten
Bot-Angriffe beeinträchtigen nicht nur den Umsatz. Sie erhöhen auch die Betriebskosten für Unternehmen, indem sie:
- Beeinträchtigung der Anwendungsleistung und -verfügbarkeit, mit potenziell höheren Infrastrukturkosten. Aufgrund ihres Umfangs können Bot-Scraping-Angriffe die Leistung von Anwendungen und Plattformen beeinträchtigen. Werden sie nicht eingedämmt, können übermäßige Investitionen in Infrastrukturkapazitäten sowie zusätzliche Cloud-Nutzungsgebühren erforderlich werden, um das benötigte Leistungsniveau aufrechtzuerhalten.
- Beeinträchtigung der Anwendungsverfügbarkeit und der geschäftlichen Resilienz. Webanwendungen, die durch Bot-Aktivitäten überlastet sind, stehen für Kundenanfragen in Echtzeit und E-Commerce-Aktivitäten nicht zur Verfügung. Dies führt zu Umsatzeinbußen, Reputationsschäden, Kundenabwanderung und Beeinträchtigungen des Benutzererlebnisses.
- Beeinträchtigung der Beziehungen zu Drittanbietern im Partnerökosystem. Plattformen und Apps, die durch unerwünschten Bot-Traffic überlastet sind, können dazu führen, dass Partner innerhalb der API-Wirtschaft SLAs nicht einhalten und damit gegen vertragliche Verpflichtungen verstoßen.
- Verzerrung geschäftlicher Entscheidungen. Bot-Aktivitäten können ansonsten wertvolle Website-Statistiken, Protokolldaten und Kennzahlen zu Kundeninteraktionen verfälschen, auf die sich Unternehmen bei geschäftlichen Entscheidungen stützen, etwa bei der Preisgestaltung sowie der bezahlten und organischen SEO-Optimierung.
- Manipulation der Bestandsverwaltung. Automatisierte Bots können Online-Waren oder -Dienstleistungen in großen Mengen kaufen, sobald sie in den Verkauf gehen. Dadurch können Kriminelle die Kontrolle über große Mengen wertvoller Bestände erlangen, die üblicherweise mit einem erheblichen Aufschlag auf Sekundärmärkten weiterverkauft werden. Dies führt zu künstlicher Verknappung, mangelnder Verfügbarkeit und Frustration bei den Verbrauchern.
- Steigende Kosten für den Kundensupport. Automatisierte Bots können bei erfolgreichen Angriffen den Druck auf Kundensupport-Teams erhöhen, da mehr Anrufe und Nachrichten zu bearbeiten sind, etwa wegen Kontoübernahmen, Betrugs mit Geschenkkarten oder Treuepunkten sowie anderer Kundenbeschwerden über kompromittierte Konten. Der Einsatz von CAPTCHA-Tools und Multi-Faktor-Authentifizierung (MFA) zum Schutz vor Betrug kann zudem unbeabsichtigt die Nutzung erschweren und zu mehr Anrufen beim Kundensupport führen, da diese Verfahren mitunter schwierig korrekt durchzuführen sind und legitime Kunden aus ihren Konten aussperren können. Dies kann die Betriebskosten von Kundensupport-Centern erhöhen, zu Kundenverlusten führen und den Ruf der Marke durch schlechtere Net Promoter Scores (NPS) sowie negative Rezensionen und Bewertungen auf Social-Media-Plattformen schädigen.
- Steigende Personalkosten für die Abwehr von Bot-Angriffen. Die Abwehr bösartiger Bot-Angriffe mithilfe von Web Application Firewalls (WAFs) und durch das manuelle Sperren von IP-Adressen ist zeitaufwendig und erfordert immer mehr geschultes Personal. Einfache WAFs lernen nicht in Echtzeit, sondern stützen sich auf vordefinierte Regeln, um schädliche Bots zu erkennen. Um WAFs auf dem neuesten Stand zu halten, müssen in der Regel fortlaufend Patches eingespielt und Regeln angepasst werden. Die einzige Möglichkeit, die Abwehrmaßnahmen mit diesen manuellen Prozessen zu skalieren, besteht darin, mehr IT- und Sicherheitspersonal eigens dafür einzusetzen.
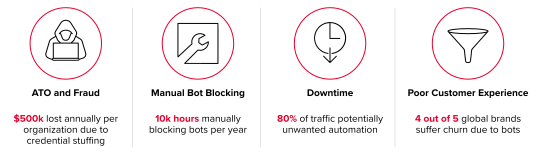
Qualitative Auswirkungen
Qualitative Auswirkungen sind möglicherweise schwieriger zu messen als quantitative Kennzahlen. Das bedeutet jedoch nicht, dass sie für Unternehmen weniger wichtig sind. Automatisierte Bot-Angriffe können diese subjektiven Werttreiber auch direkt beeinflussen durch:
- Beeinträchtigung der Mitarbeitererfahrung. Fachwissen im Bereich Informationssicherheit ist knapp, und viele Unternehmen kämpfen mit einem Mangel an Cybersicherheitsfachkräften, während automatisierte Bot-Angriffe zugleich immer häufiger und ausgefeilter werden. Trotz größter Anstrengungen können viele SOC- und Betrugsbekämpfungsteams nicht damit Schritt halten, dass Cyberkriminelle ihre Bot-Angriffe mehrmals pro Woche unverzüglich anpassen und neu ausrichten. Ohne intelligentere und technisch ausgereiftere Lösungen zur Bot-Abwehr ist es schwierig, talentierte Sicherheitsfachkräfte im Unternehmen zu halten – insbesondere, wenn sie sich ausgebrannt und überfordert fühlen.
Fallstudie zum Bot-Management
Die wichtigste Erkenntnis ist, dass Bot-Management ein wichtiges Geschäftsthema ist. Der Schutz Ihrer Anwendungen und Infrastruktur vor Bot-Angriffen bietet konkrete finanzielle Vorteile durch:
- Kosteneinsparungen durch geringere Infrastruktur- und Personalkosten.
- Vermeidung von Umsatzeinbußen durch eine verbesserte Verfügbarkeit der Website und weniger verlorene Kunden.
- Umsatzsteigerung durch reibungslose Nutzererlebnisse und verbesserte Konversionsraten.
- Höhere Mitarbeiterzufriedenheit und bessere bereichsübergreifende Zusammenarbeit.
Um den finanziellen Nutzen und die Auswirkungen eines erfolgreichen Bot-Managements zu veranschaulichen, betrachten wir die folgende Fallstudie. Ein großer Onlinehändler mit 31 Millionen Benutzerkonten und einem durchschnittlichen monatlichen Umsatz von 54 US-Dollar pro Benutzerkonto wurde von bösartigen Bots angegriffen. Durch die Bearbeitung von Credential-Stuffing- und ATO-Vorfällen, Kosten für Vergleiche und den Callcenter-Support sowie Umsatzeinbußen während Website-Ausfällen infolge von Bot-Scraping und Bot-Traffic, der Webinfrastruktur und Hosting-Ressourcen beanspruchte, verursachten diese Angriffe geschätzte Kosten von 1 Million US-Dollar pro Jahr.
F5 und der Onlinehändler arbeiteten gemeinsam daran, die Auswirkungen des Einsatzes von F5 Distributed Cloud Bot Defense als Bot-Management-Lösung anhand von Business-Case-Kennzahlen wie Kosteneinsparungen, Umsatzsteigerungen und der Vermeidung von Umsatzeinbußen zu quantifizieren. Mithilfe eines interaktiven Tools zur Business-Case-Modellierung (https://www.f5.com/go/tools/bot-calculator) ermittelten F5 und der Onlinehändler, dass der Einsatz von F5 Distributed Cloud Bot Defense im ersten Jahr Einsparungen von rund 930.000 US-Dollar und über fünf Jahre kumulierte Kosteneinsparungen von fast 4,9 Millionen US-Dollar ermöglichen würde.
Darüber hinaus prognostizierte das Modellierungstool, dass sich durch weniger botbedingte Website-Ausfälle jährlich Umsatzeinbußen in Höhe von fast 50.000 US-Dollar vermeiden ließen. Weitere 200.000 bis 1 Million US-Dollar an jährlichen Umsatzeinbußen könnten durch die Vermeidung verlorener Benutzerkonten und einer durch eine schlechte Benutzererfahrung bedingten Kundenabwanderung verhindert werden. Verbesserte Konversionsraten infolge reibungsloser Benutzererlebnisse und einer längeren Verweildauer der Kunden auf der Website könnten den Umsatz zusätzlich um 1,6 Millionen US-Dollar steigern.
Der gesamte wirtschaftliche Nutzen, den der Onlinehändler durch Distributed Cloud Bot Defense erzielte, belief sich nach dem ersten Jahr auf fast 3,6 Millionen US-Dollar und nach fünf Jahren kumuliert auf nahezu 19,5 Millionen US-Dollar.
So führen Sie das geschäftliche Gespräch mit wichtigen Stakeholdern
Zu erläutern, wie sich Bot-Angriffe auf Betriebsabläufe und Kennzahlen auswirken können, die für bestimmte Rollen und Funktionen in einem Unternehmen relevant sind, ist eine wichtige Möglichkeit, den Nutzen eines erfolgreichen Bot-Managements zu verdeutlichen.
CISO
Dem CISO sind Informationssicherheit, Kostenkontrolle und die Gewährleistung wichtig, dass die IT die Geschäftsziele unterstützt; Bots wirken sich auf jeden dieser Bereiche aus.
Bots beeinträchtigen alle Aspekte der Schutzziele der Informationssicherheit: Vertraulichkeit, Integrität und Verfügbarkeit. Ein Credential-Stuffing-Bot, der ein Konto übernimmt, legt Daten offen, die vertraulich bleiben sollten. Ebenso ermöglichen diese Bots Angreifern, Daten zu verändern und Transaktionen durchzuführen, wodurch die Integrität verletzt wird. Scraping-Bots verfälschen Daten ebenso wie Bots, die gefälschte Konten erstellen, und beeinträchtigen damit die Integrität wichtiger Geschäftskennzahlen. Schließlich können Scraping- und Scalping-Bots die Infrastruktur einer Website so stark belasten, dass sie nicht mehr verfügbar ist.
Bots wirken sich auf vielfältige Weise auf die Kosten aus:
- Credential-Stuffing-Bots erhöhen durch Kontosperrungen die Supportkosten und steigern das finanzielle Haftungsrisiko, wenn Kriminelle Konten leerräumen.
- Carding-Bots erhöhen die Gebühren für Rückbuchungen und können Geldstrafen nach sich ziehen.
- Scraping- und Scalping-Bots erhöhen die Datenverkehrslast und die Infrastrukturkosten.
- Die Bekämpfung von Bots mit ineffektiven Tools wie einer WAF verursacht hohe SecOps-Kosten.
Bots bereiten CISOs auch deshalb Sorgen, weil sie die IT daran hindern, das Geschäft voranzubringen. Ineffektive Maßnahmen zur Bot-Abwehr wie CAPTCHAs und eine übermäßige Abhängigkeit von der Multi-Faktor-Authentifizierung schaffen Hürden, die das Kundenerlebnis beeinträchtigen und den Umsatz schmälern. Bots verzerren Geschäftskennzahlen so stark, dass es schwierig wird, die Geschäftsstrategie zu bewerten. Wie soll man eine Geschäftsstrategie umsetzen, wenn man nicht einmal weiß, mit wem man interagiert?
Sicherheitsbetrieb (SecOps)
Das SecOps-Team ist dafür verantwortlich, die Cybersicherheitsrisiken für das Unternehmen effizient zu managen. Bots erschweren jedoch die Erfüllung dieser Aufgabe. Wie der CISO befasst sich auch SecOps mit Vertraulichkeit, Integrität und Verfügbarkeit – allesamt Aspekte, die durch Bots beeinträchtigt werden. Zusätzlich zu diesen gemeinsamen Anliegen stellen Bots bei der effizienten Bewältigung von Sicherheitsrisiken eine besondere Herausforderung dar: Sie erzeugen so viel Rauschen, dass relevante Signale darin untergehen und Bedrohungen in einer Flut bösartigen Datenverkehrs verborgen bleiben.
Wenn Bots den Großteil des Datenverkehrs auf einer Website ausmachen, wird es schwieriger, Protokolle auf Anzeichen für Schwachstellen-Scans und Injection-Angriffe zu untersuchen. Zudem werden Sicherheitstools wie SIEMs sowie Systeme zur Erkennung und Abwehr von Angriffen überlastet, was die Kosten erhöht und viel zu viele Fehlalarme verursacht, die überprüft werden müssen. Wenn nur ein zu kleiner Teil des Datenverkehrs normal ist, wird die Suche nach Anomalien unpraktikabel.
Erfolgreiches Bot-Management reduziert das Grundrauschen und ermöglicht es SecOps, sich gezielt auf die verbleibenden Bedrohungen zu konzentrieren.
Betrugsbekämpfung
Ähnlich wie bei SecOps beeinträchtigen Bots auch die Betrugsbekämpfungsteams, indem sie das Grundrauschen drastisch erhöhen. Da so viele Bots Konten übernehmen, Konten sperren, gefälschte Konten erstellen und Anomaliewarnungen auslösen, ist das Arbeitsaufkommen kaum noch zu bewältigen.
Wenn Betrugsbekämpfungs- und Sicherheitsteams bei der Abwehr von Bots zusammenarbeiten, profitieren beide Seiten. Sicherheitsteams können sich auf eine deutlich kleinere Zahl von Sicherheitsvorfällen konzentrieren. Gleichzeitig sinkt das Betrugsaufkommen, sodass sich die Betrugsbekämpfungsteams komplexeren Betrugsfällen widmen können, für deren Lösung ihr fachkundiges Urteilsvermögen erforderlich ist. Dadurch verringert sich die Falllast und die Erfolgskennzahlen verbessern sich. Aus Sicht der Betrugsbekämpfung sind Bots eine Vorstufe und ein Mittel, mit dem sich Betrüger Zugang verschaffen. Werden Bots bereits im Vorfeld gestoppt, reduziert dies den nachgelagerten Arbeitsaufwand.
Netzwerkbetrieb (NetOps)
NetOps-Teams sind für den Betrieb der Infrastruktur verantwortlich, die das Unternehmen unterstützt. Dabei gewährleisten sie Verfügbarkeit und Leistung und behalten gleichzeitig die Kosten im Griff.
In einigen Fällen entfallen bei E-Commerce-Anwendungen über 90 % des Datenverkehrs auf Scraping-Bots. Das bedeutet, dass der Großteil der Infrastruktur Bots bedient und somit ein Großteil des Infrastruktur-Budgets verschwendet wird – eine Kennzahl, die sich auf einer Cloud-Service-Rechnung sehr deutlich ablesen lässt.
Diesen Bots sind die Leistung und Verfügbarkeit einer Website gleichgültig, und sie können den Datenverkehr jederzeit ohne Vorwarnung in die Höhe treiben. Dies führt zu Unvorhersehbarkeit und höheren Kosten, da die erforderliche Skalierbarkeit gewährleistet werden muss.
DevSecOps
In einer DevOps-Kultur übernimmt DevSecOps die Verantwortung dafür, Sicherheit in die Continuous-Integration-/Continuous-Development-Pipeline (CI/CD) zu integrieren, Entwicklern schnelles Feedback zu Sicherheitslücken zu geben und die Einbindung von Sicherheit in den technologischen Wertstrom kontinuierlich zu verbessern.
DevSecOps verlagert die Sicherheit nach links und stellt sicher, dass etwaige Lücken bereits früher im Arbeitsablauf berücksichtigt werden. Bots spielen hierbei eine Rolle, da bei neuen Funktionen geprüft werden muss, wie Bots diese ausnutzen könnten, welcher Schaden dadurch entstehen könnte und welche Maßnahmen bei der Bereitstellung ergriffen werden sollten, um diesen Schaden zu verhindern.
DevSecOps-Teams legen besonderen Wert auf Telemetrie. Laut dem DevOps Handbook1 ist Telemetrie unerlässlich, um Probleme in komplexen Systemen vorherzusagen, zu diagnostizieren und zu beheben. Damit DevOps erfolgreich sein kann, sollte die Telemetrie mehrere Ebenen abdecken, darunter Geschäftskennzahlen, Funktionsnutzung, Netzwerkleistung und Infrastrukturauslastung. So lässt sich ein Problem auf einer Ebene über den gesamten Stack hinweg nachverfolgen, um die Ursachen schnell zu ermitteln.
Bots verfälschen Telemetriedaten erheblich. Viele Kunden von F5 Distributed Cloud Bot Defense stellten fest, dass die meisten ihrer Benutzerkonten gefälscht waren und Bots über 95 % des Anmeldeverkehrs ausmachten. In einigen Fällen diente der Großteil der Infrastruktur eines Unternehmens lediglich dazu, Scraping-Bots zu bedienen. DevSecOps-Teams müssen diese Verfälschung aus den Telemetriedaten entfernen, um ihren Sicherheitsauftrag erfüllen zu können.
Geschäftsbereichsverantwortliche
Letztlich kommt es darauf an, wer für die Kennzahlen verantwortlich ist. Ist der VP of E-Commerce für die Kosten durch Betrug, Infrastruktur und Rückbuchungen verantwortlich? Schmälern diese Kosten die Gewinne des Onlinegeschäfts erheblich? Werden Konversionsraten und Umsatz durch Sicherheitsmaßnahmen wie CAPTCHAs beeinträchtigt? Wenn ja, wird es für diesen VP von großem Interesse sein, wie Bot-Management sowohl den Umsatz als auch den Gewinn steigern kann.
Dasselbe gilt für die Verantwortlichen aller Produkt- oder Dienstleistungsbereiche, die online über Web- oder mobile Apps angeboten werden. Wer seinen Gewinn maximieren möchte, muss sich zwangsläufig mit der größten Traffic-Quelle für seine Apps befassen.
Marketing
Marketingfachleute haben ihre ganz eigenen Gründe, sich mit Bots zu befassen. Bots, die die Website verlangsamen, lahmlegen oder Kundenkonten übernehmen, schaden dem Markenimage. Bots verfälschen Website-Analysen, auf die Marketingfachleute bei ihren Entscheidungen angewiesen sind. Und durch Bots verursachter Klickbetrug zehrt Werbebudgets auf, ohne Umsätze zu generieren.
Das Thema dem Vorstand und der Geschäftsleitung vorlegen
All diese geschäftlichen Aspekte müssen so aufbereitet werden, dass die Geschäftsleitung und der Vorstand verstehen, wie sich schädliche Bots auf sämtliche Bereiche des Unternehmens auswirken. Die Gesamtsumme aus Kosten und entgangenen Umsätzen kann das Geschäftsergebnis durchaus erheblich beeinträchtigen und verdient daher ihre Aufmerksamkeit.
“„Wenn wir Cyberangriffen oder anderen Datenschutz- bzw. Datensicherheitsvorfällen ausgesetzt sind, die zu Sicherheitsverletzungen führen, unseren Geschäftsbetrieb beeinträchtigen oder eine unbeabsichtigte Offenlegung geschützter personenbezogener Daten bzw. geschützter, unternehmenseigener oder vertraulicher Informationen zur Folge haben, könnten uns Umsatzeinbußen und höhere Kosten, erhebliche Haftungsrisiken, Reputationsschäden und andere schwerwiegende negative Folgen entstehen.“”
Quelle: Jahresbericht (Formular 10-K) der UnitedHealth Group
Fazit
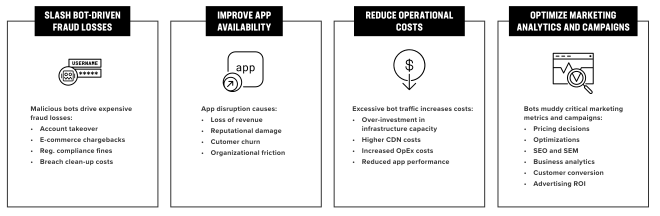
Bot-Management bedeutet heute auch Kostenmanagement. Richtig umgesetzt können Sie die betriebliche Effizienz steigern, geschäftliche und finanzielle Risiken reduzieren, die IT-Ausgaben kontrollieren, Sicherheitsteams und Betrugsanalysten entlasten und Partner-Bots durch präzise Erkennung und Abwehr strategisch verwalten – und gleichzeitig das Kundenerlebnis verbessern.
Automatisierte Angriffe stellen eine wirtschaftliche Herausforderung dar, der sich Unternehmen und Organisationen im Interesse ihrer Rentabilität und der Sicherheit ihrer Geschäftsabläufe stellen müssen. Um ihre Umsatzziele zu erreichen, müssen Unternehmen ihre Kunden vor Betrug und Kontoübernahmen schützen und ihre Sicherheitsteams von manuellen und ineffektiven Arbeitsabläufen zur Bot-Abwehr entlasten.
F5 Distributed Cloud Bot Defense verhindert Betrug und Missbrauch, die bestehende Lösungen zur Bot-Abwehr umgehen können, und bietet Echtzeitüberwachung sowie Erkenntnisse, um Unternehmen vor automatisierten Angriffen zu schützen, ohne die Benutzerfreundlichkeit zu beeinträchtigen oder das Kundenerlebnis zu stören. Diese Schutzmaßnahmen tragen dazu bei, durch Betrug und schädlichen Bot-Traffic verursachte Kosten und wirtschaftliche Auswirkungen zu reduzieren und gleichzeitig die Ausgaben für den Kundensupport zu senken.
Wenn Sie mehr über die geschäftlichen Auswirkungen von Bot-Traffic auf Ihr Unternehmen erfahren möchten, nutzen Sie unseren Bot-Auswirkungsrechner, um herauszufinden, welche Kosten Ihnen durch bösartige Bots in Form von Betrug, Bestandsmanipulation, Infrastrukturausgaben, Mitarbeiterüberlastung und Kundenverlusten entstehen.
Quellen:
1. Gene Kim, Patrick Debois, John Willis, Jez Humble und John Allspaw. Das DevOps-Handbuch: So schaffen Sie erstklassige Agilität, Zuverlässigkeit und Sicherheit in Technologieunternehmen. Portland, Oregon, IT Revolution Press, LLC, 2021.
VERÖFFENTLICHT AM 28. MÄRZ 2025
Weitere Informationen
E-BOOK
Angreiferökonomie: Die wirtschaftlichen Hintergründe von Cyberangriffen verstehen
LÖSUNGSÜBERSICHT
F5 Distributed Cloud Bot Defense
ROI-RECHNER
Kostenlose Beratung zu den geschäftlichen Auswirkungen von Bots