
Vorfallsbehebung mit Cisco Firepower Threat Defense und F5 SSL Orchestrator
Konzept
F5 SSL Orchestrator ermöglicht Unternehmen die Absicherung ihrer IT-Umgebungen und bietet die erforderliche Skalierbarkeit, um verschiedene Angriffsarten, -vektoren und -formen abzuwehren. Gleichzeitig gewährleistet die Lösung uneingeschränkte Transparenz des Datenverkehrs, der unterschiedliche Sicherheitszonen durchläuft. In Kombination mit einer leistungsfähigen Strategie zur Abwehr verteilter Denial-of-Service-Angriffe (DDoS) stellen SSL Orchestrator und dessen Integration mit Cisco Firepower Threat Defense (FTD) die erforderlichen Komponenten für die Perimetersicherheit bereit und bieten umfassenden Schutz vor Malware, Bots und anderen Angriffen.
Um eine nahtlose Integration zu ermöglichen, arbeitete F5 mit Cisco zusammen, um Referenzarchitekturen für die Integration von SSL Orchestrator und Firepower Threat Defense zu validieren und zu erstellen. Die Tests und die Validierung wurden in den Einrichtungen von F5 Labs sowohl mit virtuellen als auch mit physischen Firepower-Geräten mit FTD durchgeführt.
Dieser Leitfaden unterstützt Administratoren dabei, validierte Konfigurationen für gängige Anwendungsfälle zu ermitteln und bereitzustellen. Die hier beschriebenen Kundenszenarien behandeln die richtlinienbasierte Steuerung und Blockierung des Datenverkehrs sowie die SSL-Transparenz und -Kontrolle.
Benutzerszenario 1: Datenverkehrssteuerung und -blockierung auf Grundlage von Sicherheitsrichtlinien
In diesem Szenario weist SSL Orchestrator Datenverkehrsflüsse abhängig von der Auslastung verschiedenen Ressourcen zu. Alternativ erfolgt die Zuweisung mithilfe von Business Intelligence und auf Grundlage von Funktionen wie der zentralisierten Richtlinienverwaltung oder F5 iRules für komplexere Entscheidungsprozesse, die FTD-Ressourcen zur Überprüfung nutzen können. Beispielsweise kann Anwendung A an einen Pool von FTD-Servern mit einem spezialisierten Regelsatz weitergeleitet werden, der für ihre Umgebung spezifische Signaturen überwacht, während Anwendung B an einen anderen Pool weitergeleitet wird. Durch die Integration mit der Firepower Remediation API kann das System dynamisch reagieren und die Belastung der FTD-Infrastruktur reduzieren, indem es mithilfe einer iRule eine IP-Adresse in eine Sperrliste einträgt. Der Datenverkehr des identifizierten Angreifers wird für einen festgelegten Zeitraum blockiert, bevor er FTD erreicht. Da Angreifer unter anderem versuchen, den eigentlichen Angriff durch eine überwältigende Menge ablenkenden Datenverkehrs zu verschleiern, ermöglicht diese Abwehrmaßnahme FTD, seine Ressourcen auf die Erkennung neuer Angriffe zu konzentrieren, ohne bereits identifizierte Angreifer erneut abwehren zu müssen.
Benutzerszenario 2: SSL-Transparenz und -Kontrolle
Die SSL-Terminierung ist ein ressourcenintensiver Prozess. F5-Geräte verfügen jedoch über dedizierte Hardwareprozessoren, die auf die SSL-Verarbeitung spezialisiert sind. Sowohl bei eingehenden als auch bei ausgehenden Bereitstellungsszenarien bietet der Einsatz von SSL Orchestrator in Kombination mit FTD uneingeschränkte Transparenz des SSL-Datenverkehrs.
Eingehende Anwendungen werden nur selten ohne Berücksichtigung einer hohen Verfügbarkeit bereitgestellt. Die SSL-Terminierung auf einer F5 BIG-IP-Instanz gewährleistet eine sichere und optimierte Anwendungsbereitstellung und ermöglicht FTD-Sensoren gleichzeitig Einblick in den SSL-Datenverkehr. Wenn es die Sicherheitsrichtlinie vorschreibt, kann der Datenverkehr erneut verschlüsselt werden, bevor er an die Backend-Server weitergeleitet wird.
Die zunehmende Verbreitung von Websites, die zum Schutz der Benutzer SSL-Verschlüsselung einsetzen, stellt FTD-Sensorpools bei ihrer Aufgabe, Malware und Angriffe abzuwehren, vor eine Herausforderung. SSL Orchestrator ermöglicht vollständige Transparenz des Benutzerverkehrs.
Gängige validierte Bereitstellungsarchitekturen
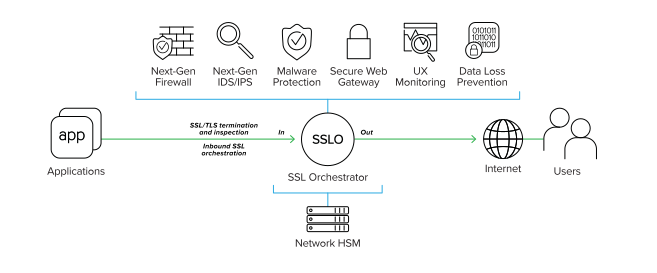
Schutz des eingehenden Datenverkehrs: Inbound-Topologie
SSL Orchestrator unterstützt die Prüfung eingehender SSL-/TLS-Verbindungen, damit verschlüsselte Bedrohungen nicht unentdeckt bleiben und kritische Ressourcen gefährden. Durch die Beseitigung blinder Flecken in der Sicherheitsüberwachung und das Abwehren verborgener Bedrohungen schützt die Lösung Ihre Anwendungen und Server.
Die validierte Architektur umfasst einen Pool aus Firepower-Geräten mit Lastenausgleich, die den Webanwendungsserver-Pools vorgeschaltet sind. Dieser Ansatz maximiert die Effektivität der kombinierten Lösung von Cisco und F5 und deckt zugleich SSL-Transparenz und -Kontrolle sowie Datenverkehrsmanagement und -blockierung ab. Der Datenverkehr in der Inspektionszone wird vorübergehend entschlüsselt, damit er von den Firepower-Geräten überprüft werden kann, und anschließend erneut verschlüsselt, bevor er an den Anwendungsserver oder Client gesendet wird.
In Abbildung 1 überprüfen und blockieren die Firepower Services sämtliche Netzwerkdatenströme und erstellen entsprechende Berichte. Nachdem der Datenverkehr die FTD-Geräte durchlaufen hat, wird er wieder über SSL Orchestrator geleitet. Dadurch wird sichergestellt, dass der Datenverkehr überprüft und IP-Adressen bei Bedarf blockiert werden können.
Schutz des ausgehenden Datenverkehrs: Ausgehende Topologie
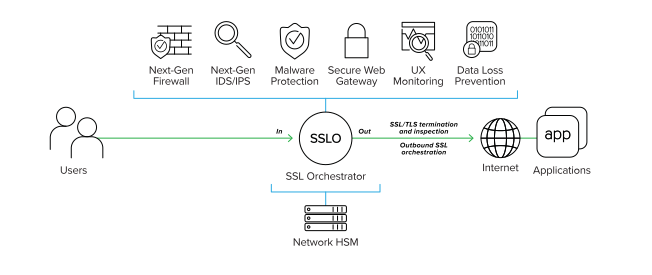
SSL Orchestrator unterstützt die ausgehende SSL/TLS-Überprüfung, um zu verhindern, dass Malware in das Unternehmensnetzwerk eindringt, und um die Command-and-Control-Kommunikation (C&C) über verschlüsselte Kanäle zu unterbinden. Die Lösung stoppt Malware-Infektionen, Datenexfiltration und C&C-Kommunikation.
Die validierte Architektur schützt interne Clients vor Bedrohungen aus dem Internet. Die Clients greifen über SSL Orchestrator auf das Internet zu. Dieser entschlüsselt den Datenverkehr und sendet eine Kopie davon zur Überprüfung an die Firepower-Geräte.
SSL-Orchestrator-Konfiguration
Bei diesen Verfahren wird davon ausgegangen, dass eine funktionsfähige SSL-Orchestrator-Topologie für ein- oder ausgehenden Datenverkehr vorhanden ist. Der Schwerpunkt liegt auf dem Hinzufügen eines Cisco Firepower TAP Service, das die folgenden Schritte umfasst:
- Erstellen Sie den Firepower-TAP-Dienst.
- Erstellen Sie iRules.
- Erstellen Sie virtuelle Server.
- Hängen Sie die iRules an die virtuellen Server an.
Beide Topologietypen werden unterstützt, und die Konfiguration der Cisco-Lösung zur Problembehebung ist identisch. Wenn Sie noch nicht über eine funktionsfähige SSL-Orchestrator-Topologie verfügen, lesen Sie die Artikelreihe zu SSL Orchestrator auf F5 DevCentral mit den vollständigen Konfigurationsschritten.
Dieser Leitfaden beschreibt die erforderlichen Schritte für die Bereitstellung von Cisco FTD mit SSL Orchestrator, einschließlich der Konfiguration der Firepower Services (Firepower-Knoten), der Sicherheitsrichtlinie und der Anwendung von iRules. FTD kann als Layer-2/3- oder TAP-Lösung bereitgestellt werden. SSL Orchestrator kann als Layer-2- oder Layer-3-Lösung bereitgestellt werden. SSL Orchestrator bietet Ihnen die Flexibilität, die Bereitstellung optimal an Ihre Anforderungen anzupassen. Beispielsweise kann SSL Orchestrator im Layer-2-Modus und FTD gleichzeitig im Layer-3-Modus bereitgestellt werden – oder umgekehrt.
Für die Konfiguration und Bereitstellung von SSL Orchestrator sind Kenntnisse der Bereitstellungskonzepte und Technologien von F5 sowie grundlegende Netzwerkkenntnisse unerlässlich. Weitere Informationen zur Konfiguration und Netzwerkeinrichtung finden Sie auf der F5-Support-Website AskF5.
Schritt 1: Firepower-TAP-Dienst erstellen
Obwohl der Assistent für die geführte Konfiguration bei der Konfiguration des Großteils dieser Lösung hilft, müssen einige Schritte außerhalb des Assistenten durchgeführt werden. In diesem Beispiel wird eine vorhandene ausgehende L2-Topologie verwendet.
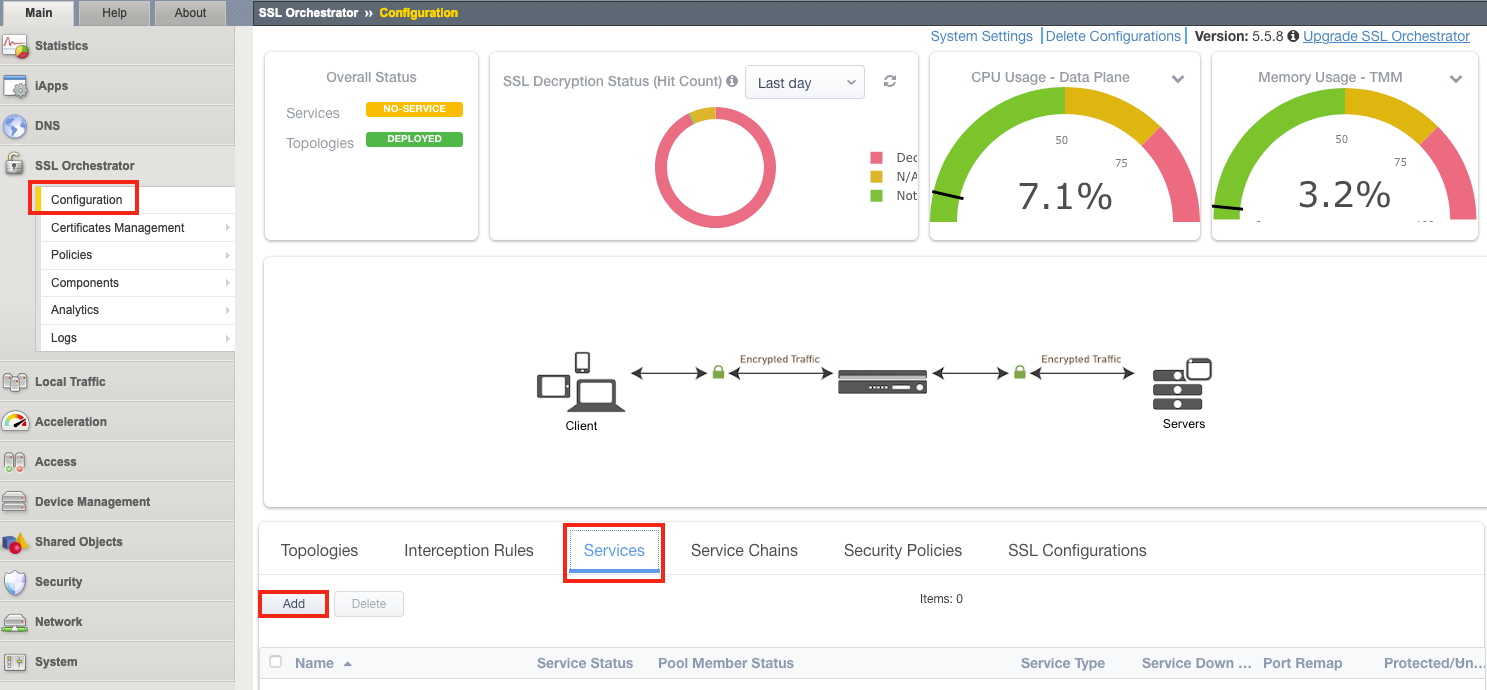
1. Klicken Sie im Konfigurationsdienstprogramm auf SSL Orchestrator > Konfiguration > Dienste > Hinzufügen.
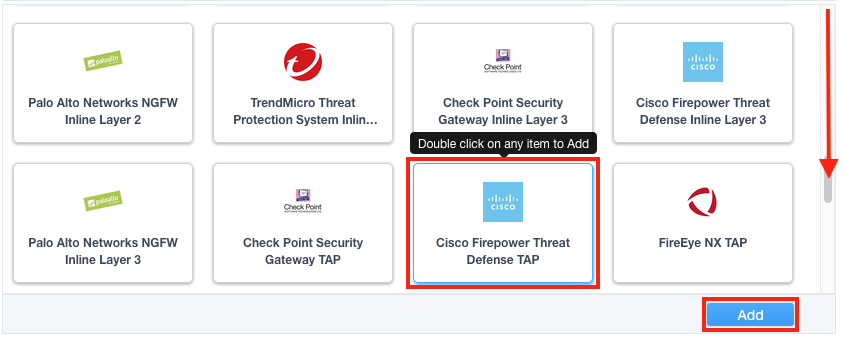
2. Wählen Sie unter Diensteigenschaften die Option Cisco Firepower Threat Defense TAP aus und klicken Sie auf Hinzufügen.
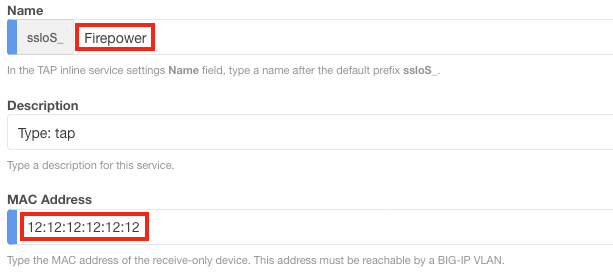
3. Benennen Sie den Dienst und geben Sie die Firepower-MAC-Adresse ein (oder 12:12:12:12:12:12, wenn er direkt mit SSL Orchestrator verbunden ist).
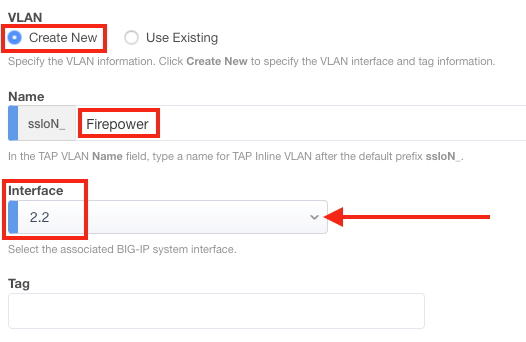
4. Klicken Sie unter VLAN auf Neu erstellen, geben Sie einen Namen ein (z. B. Firepower) und wählen Sie die richtige Schnittstelle aus (in diesem Beispiel 2.2). Wenn Sie das VLAN bereits konfiguriert haben, klicken Sie alternativ auf Vorhandenes verwenden und wählen Sie anschließend das entsprechende VLAN aus dem Dropdown-Menü aus.
Hinweis: Geben Sie bei Bedarf ein VLAN-Tag an.
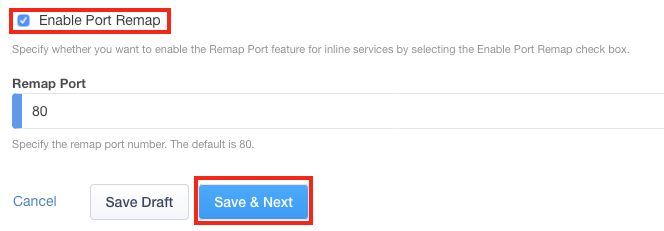
5. Die Aktivierung der Port-Neuzuordnung ist optional. Klicken Sie auf „Speichern und weiter“.
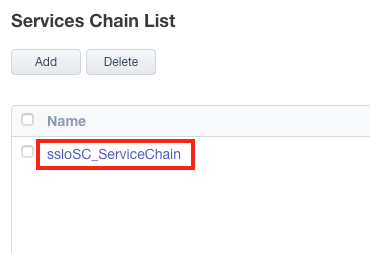
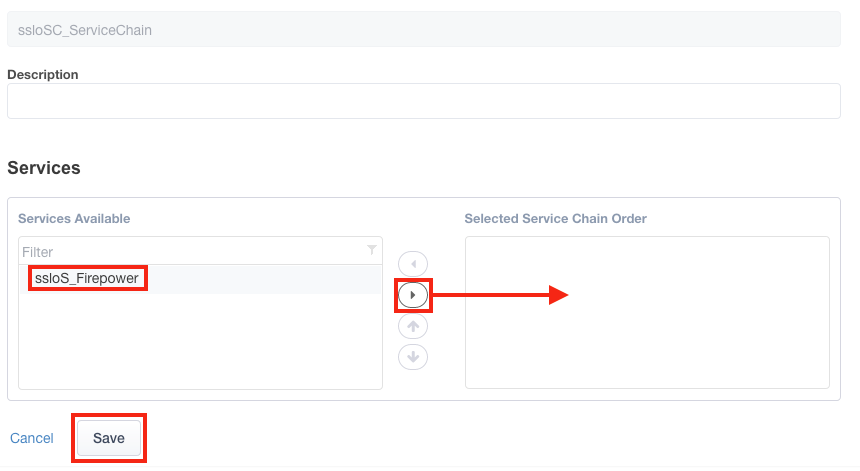
6. Klicken Sie auf die Servicekette , die Sie konfigurieren möchten (in diesem Beispiel sslo_SC_ServiceChain). Wenn noch keine Servicekette vorhanden ist, fügen Sie jetzt eine hinzu.
7. Wählen Sie den Firepower-Dienst aus und verschieben Sie ihn durch Klicken auf den entsprechenden Pfeil in die Liste „Ausgewählt“. Klicken Sie auf Speichern.
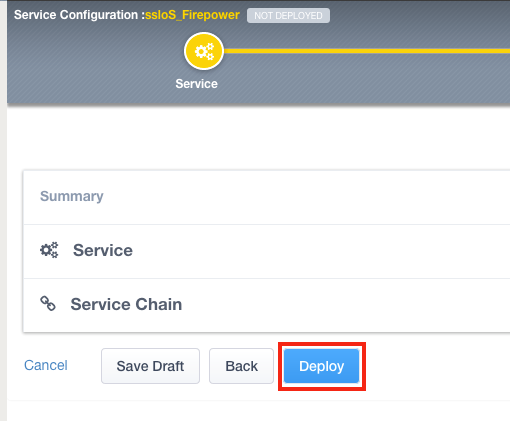
8. Klicken Sie auf Speichern und weiter und anschließend auf Bereitstellen.
Schritt 2: iRules konfigurieren
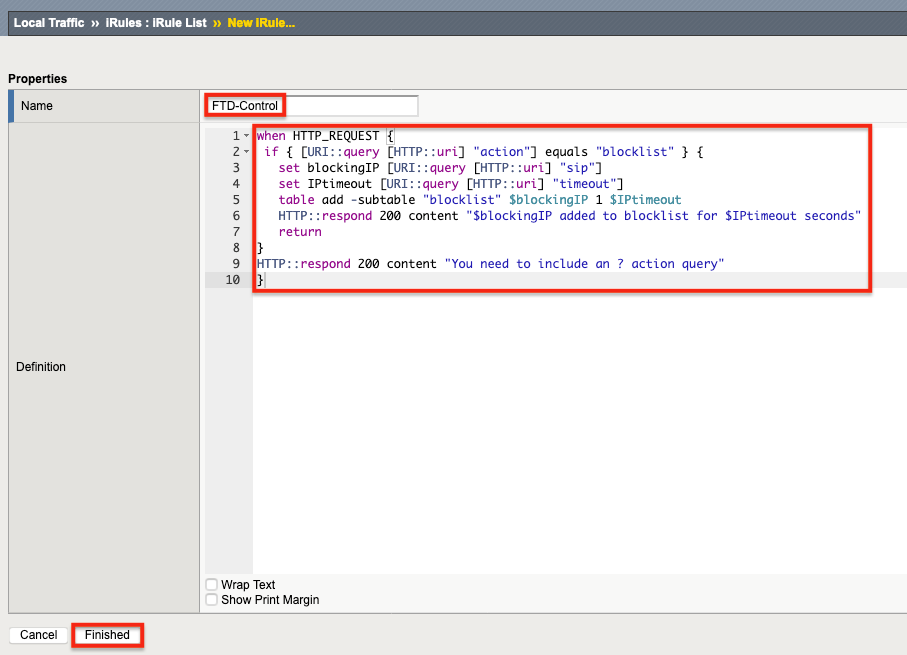
Erstellen Sie zwei iRules und zwei virtuelle Server. Die erste iRule wartet auf HTTP-Anfragen vom Firepower-Gerät. Firepower antwortet anschließend über seine Remediation API und sendet eine HTTP-Anfrage, die eine IP-Adresse und einen Zeitüberschreitungswert enthält. Bei der Adresse handelt es sich um die Quell-IP-Adresse, die von SSL Orchestrator für die Dauer des Zeitüberschreitungszeitraums blockiert werden soll. Weitere Informationen und Tutorials zu iRules finden Sie unter F5 DevCentral.
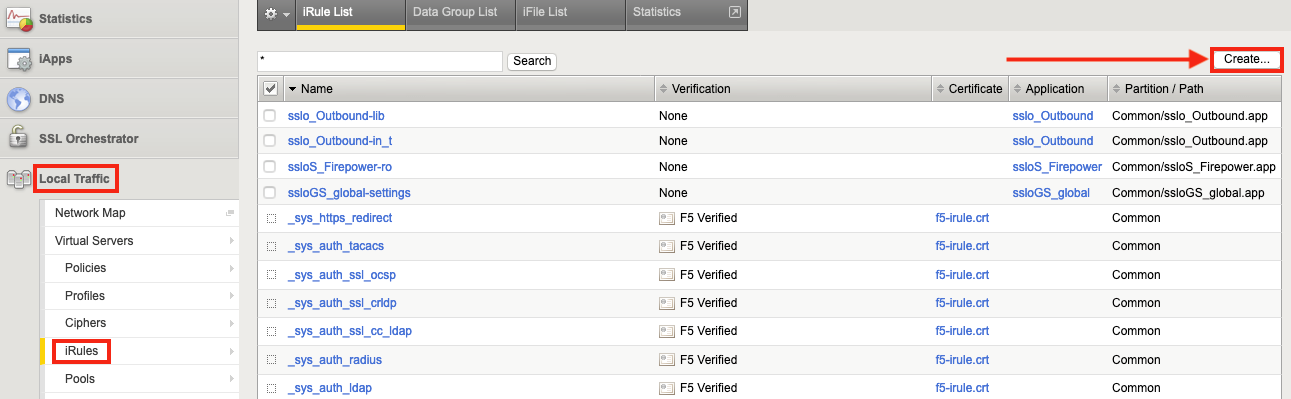
1. Erstellen Sie die erste iRule in SSL Orchestrator, indem Sie Local Traffic > iRules auswählen und anschließend auf Create klicken.
2. Benennen Sie die iRule (in diesem Beispiel „FTD-Control“) und kopieren Sie anschließend den Text der iRule (siehe Abbildung 3 unten) in das Feld Definition . Klicken Sie auf Finished. Diese iRule wird dem virtuellen Control-Server zugeordnet.
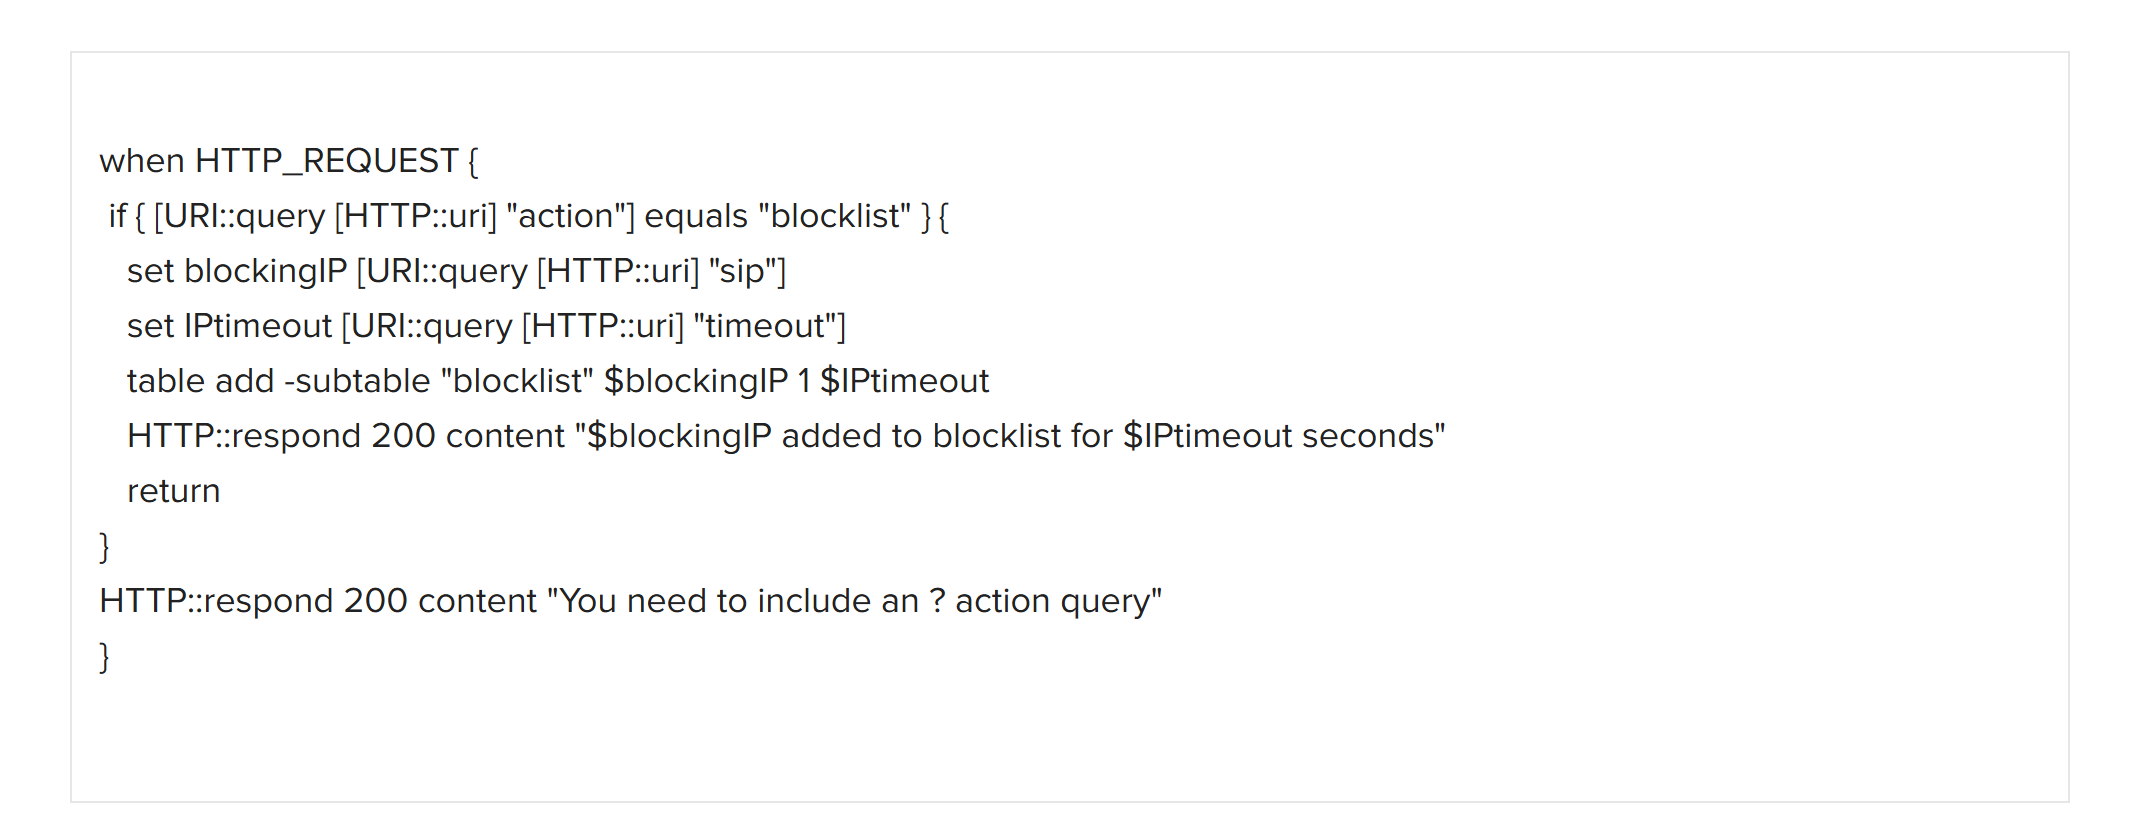
3. Erstellen Sie eine zweite iRule, indem Sie erneut auf Erstellen klicken.
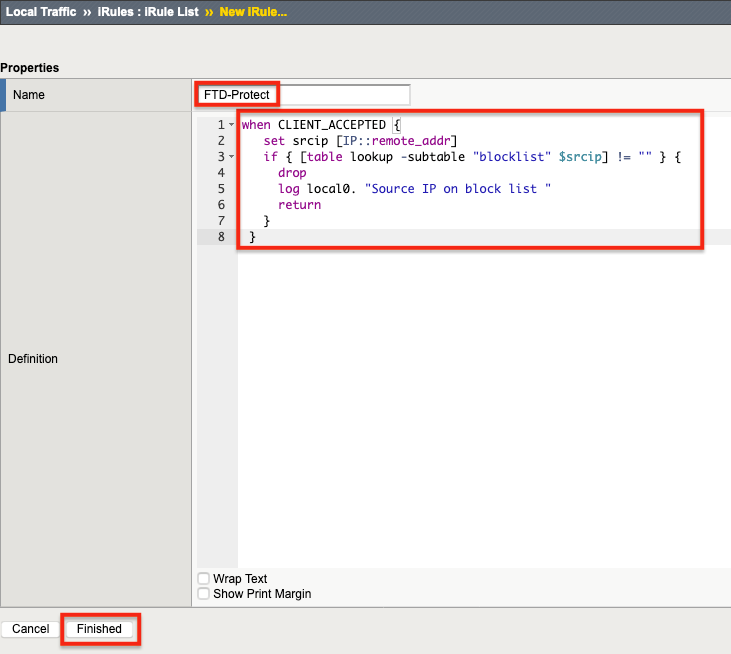
4. Benennen Sie die zweite iRule (in diesem Beispiel „FTD-Protect“) und kopieren Sie anschließend den unten in Abbildung 4 gezeigten iRule-Text in das Feld Definition und fügen Sie ihn dort ein.
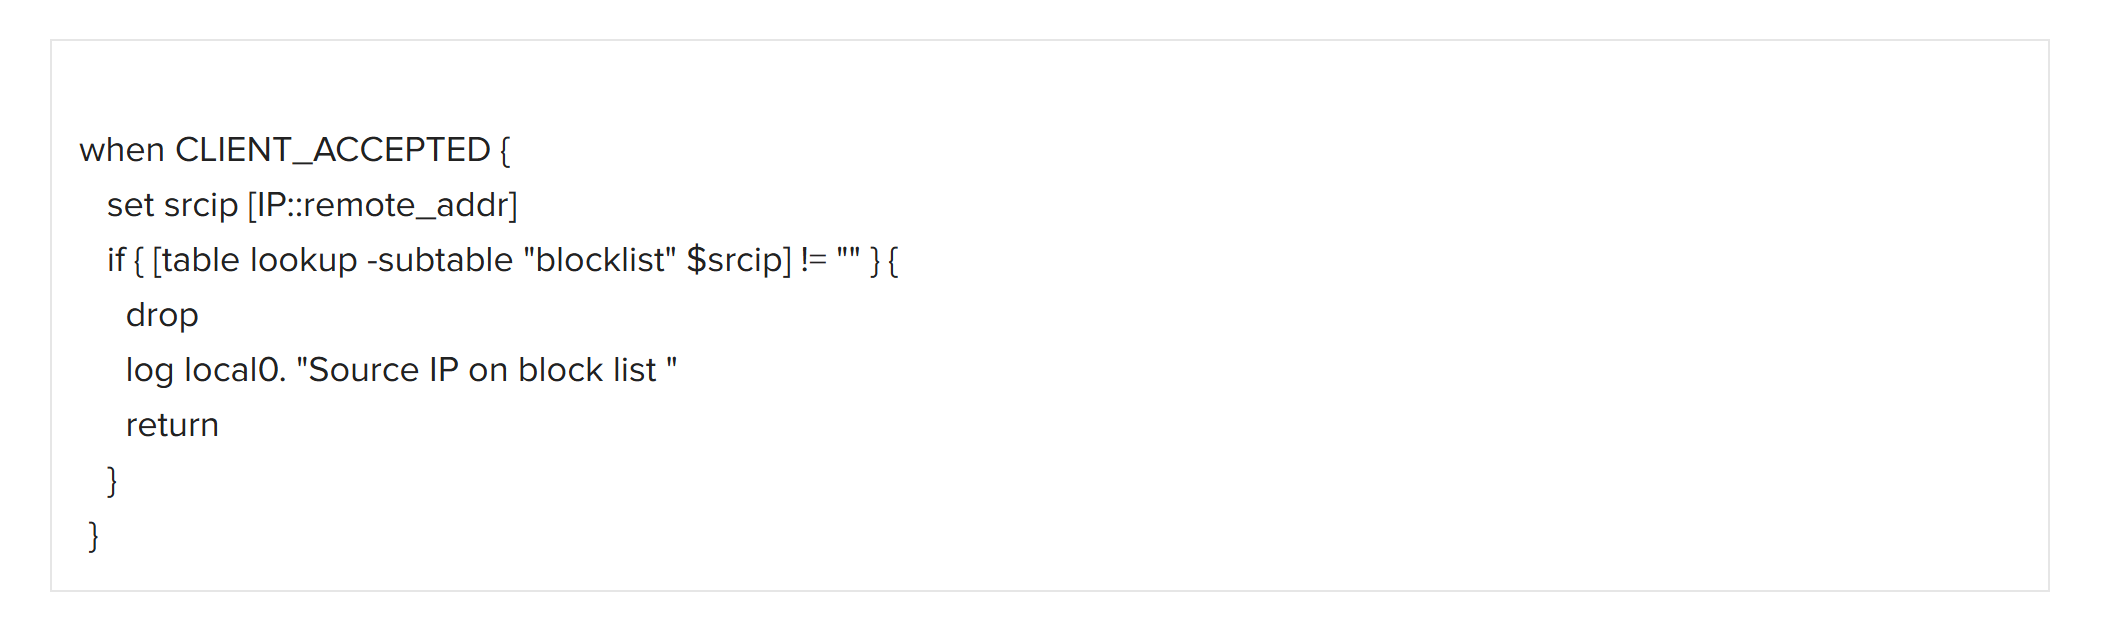
5. Klicken Sie auf Fertig. Diese iRule wird dem virtuellen Protect-Server zugeordnet.
Schritt 3: Virtuelle Server konfigurieren und die iRules zuweisen
1. Erstellen Sie die virtuellen Server, indem Sie Local Traffic > Virtual Servers auswählen und auf Create klicken.
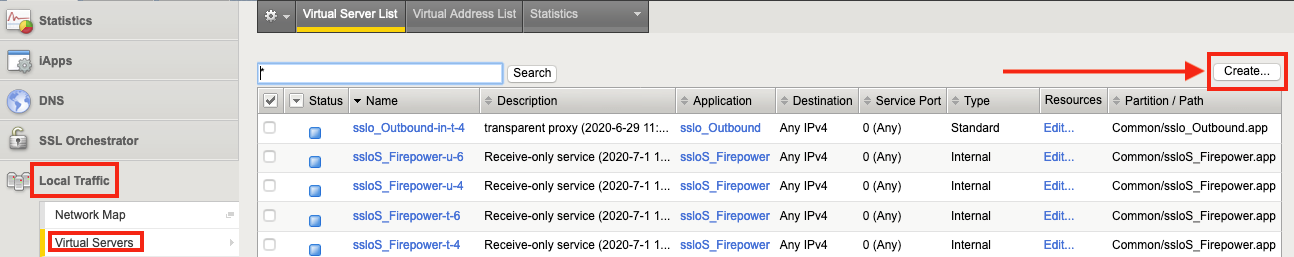
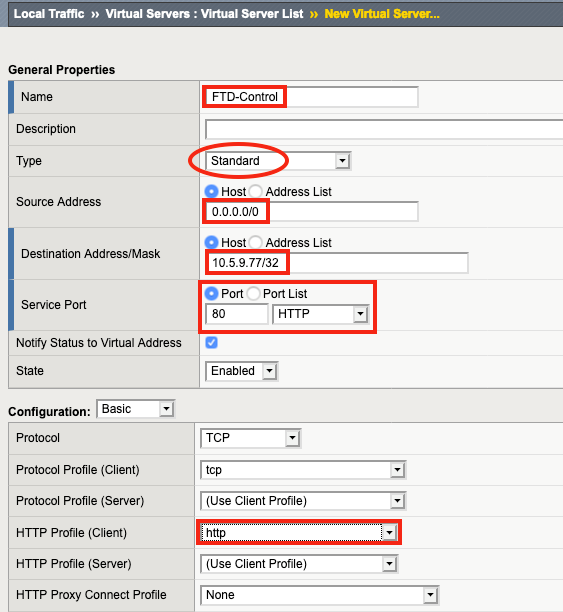
2. Benennen Sie den virtuellen Server (unter Berücksichtigung des Namens der zugehörigen iRule) – in diesem Beispiel FTD-Control. Wählen Sie für Typ die Option Standard aus.
3. Geben Sie unter Quelladresse 0.0.0.0/0 ein. Dies bedeutet, dass jede Quelladresse übereinstimmt.
4. Geben Sie unter Zieladresse/-maske die IP-Adresse ein, an der SSL Orchestrator auf API-Anfragen von Firepower wartet. (In diesem Beispiel ist dies 10.5.9.77/32. Dies bedeutet, dass SSL Orchestrator nur auf Verbindungen zu dieser einzelnen IP-Adresse reagiert.
Hinweis: Die Zieladresse/-maske muss sich im selben Subnetz wie die zweite Verwaltungsschnittstelle des Firepower Management Center befinden. Diese wird später in diesem Leitfaden erläutert.
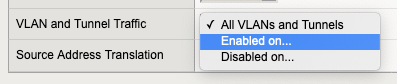
5. Für VLANs und Tunnel-Datenverkehr empfiehlt F5, Aktiviert für… das spezifische VLAN auszuwählen, das von der zweiten Firepower-Verwaltungsschnittstelle verwendet wird, anstatt Alle VLANs und Tunnel auszuwählen.
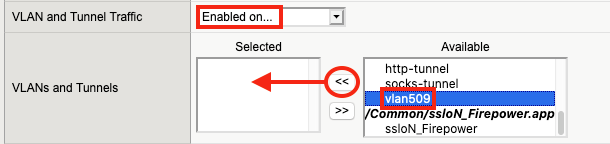
6. Wählen Sie dasselbe VLAN aus, das von der zweiten Firepower-Verwaltungsschnittstelle verwendet wird (in diesem Beispiel vlan509). Klicken Sie auf <<, um das richtige VLAN in die Liste Ausgewählt zu verschieben.
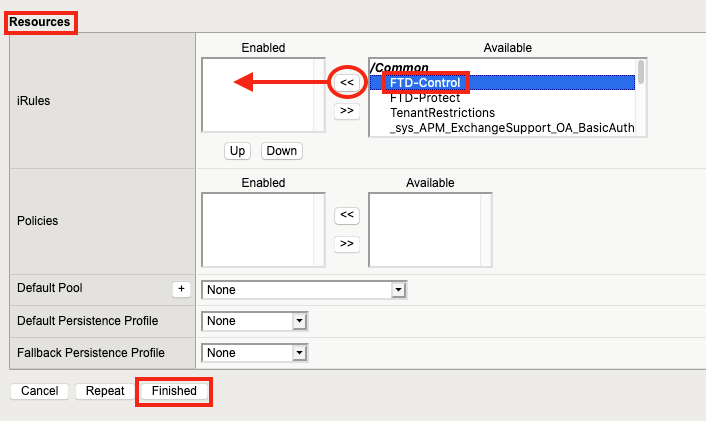
7. Klicken Sie unter Ressourcen auf die zuvor erstellte iRule „FTD-Control“ und anschließend auf <<, um sie in die Liste Aktiviert zu verschieben. Klicken Sie dann auf Fertig.
8. Um den zweiten virtuellen Server zu erstellen, klicken Sie erneut auf Erstellen.
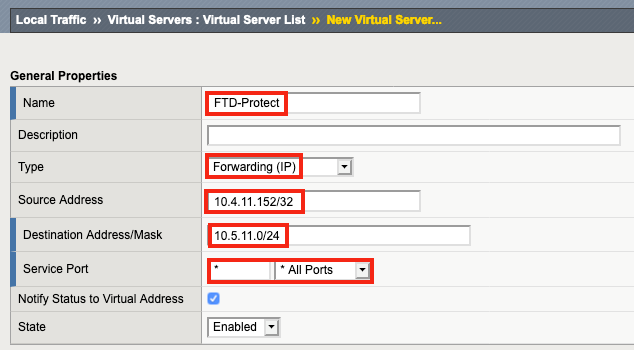
9. Benennen Sie den virtuellen Server (in diesem Beispiel FTD-Protect) und klicken Sie unter Typ auf Weiterleitung (IP).
10. Geben Sie die Quelladresse ein (in diesem Beispiel 10.4.11.152/32). Dieser virtuelle Server akzeptiert zu Testzwecken nur Verbindungen mit der Quell-IP-Adresse 10.4.11.152, um sicherzustellen, dass alles mit einem einzelnen Testclient funktioniert. Bei einer eingehenden Topologie kann die Quelladresse auf 0.0.0.0/0 festgelegt werden, wodurch Verbindungen von überall zugelassen werden.
11. Geben Sie die Zieladresse/-maske ein. In diesem Fall ist das Netzwerk 10.5.11.0 das Ziel, das der Netzwerkverkehr aus dem Netzwerk 10.4.11.0 durchlaufen muss, um SSL Orchestrator zu passieren und ins Internet zu gelangen.
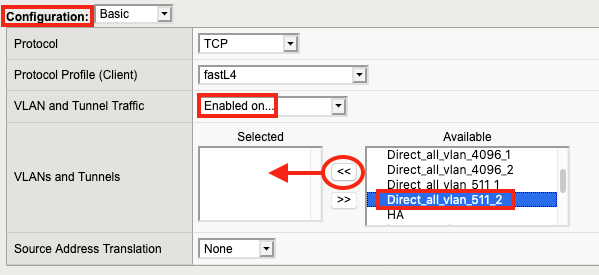
12. Wählen Sie unter Konfiguration die Option Aktiviert für… für VLAN- und Tunnel-Datenverkehr aus.
13. Wählen Sie unter Verfügbar das Eingangs-VLAN aus, über das SSL Orchestrator Datenverkehr empfängt (in diesem Beispiel Direct_all_vlan_511_2). Klicken Sie auf <<, um es in die Liste Ausgewählt zu verschieben.
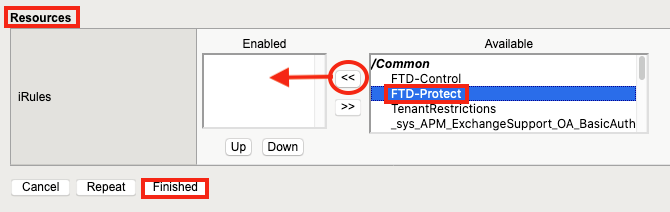
14. Klicken Sie unter Ressourcen auf die zuvor erstellte iRule „FTD-Protect“. Klicken Sie auf <<, um sie in die Liste Aktiviert zu verschieben, und klicken Sie anschließend auf Fertigstellen.
Sie haben jetzt:
- Den Firepower-TAP-Dienst erstellt.
- iRules erstellt.
- Virtuelle Server erstellt.
- Die iRules wurden den virtuellen Servern zugewiesen.
Einrichtung und Konfiguration von Cisco FTD
Bei diesen Verfahren wird davon ausgegangen, dass Cisco Firepower und das Firepower Management Center (FMC) lizenziert und bereitgestellt wurden und ordnungsgemäß funktionieren.
1. Melden Sie sich beim Firepower Management Center an, um das Übersichts-Dashboard anzuzeigen.
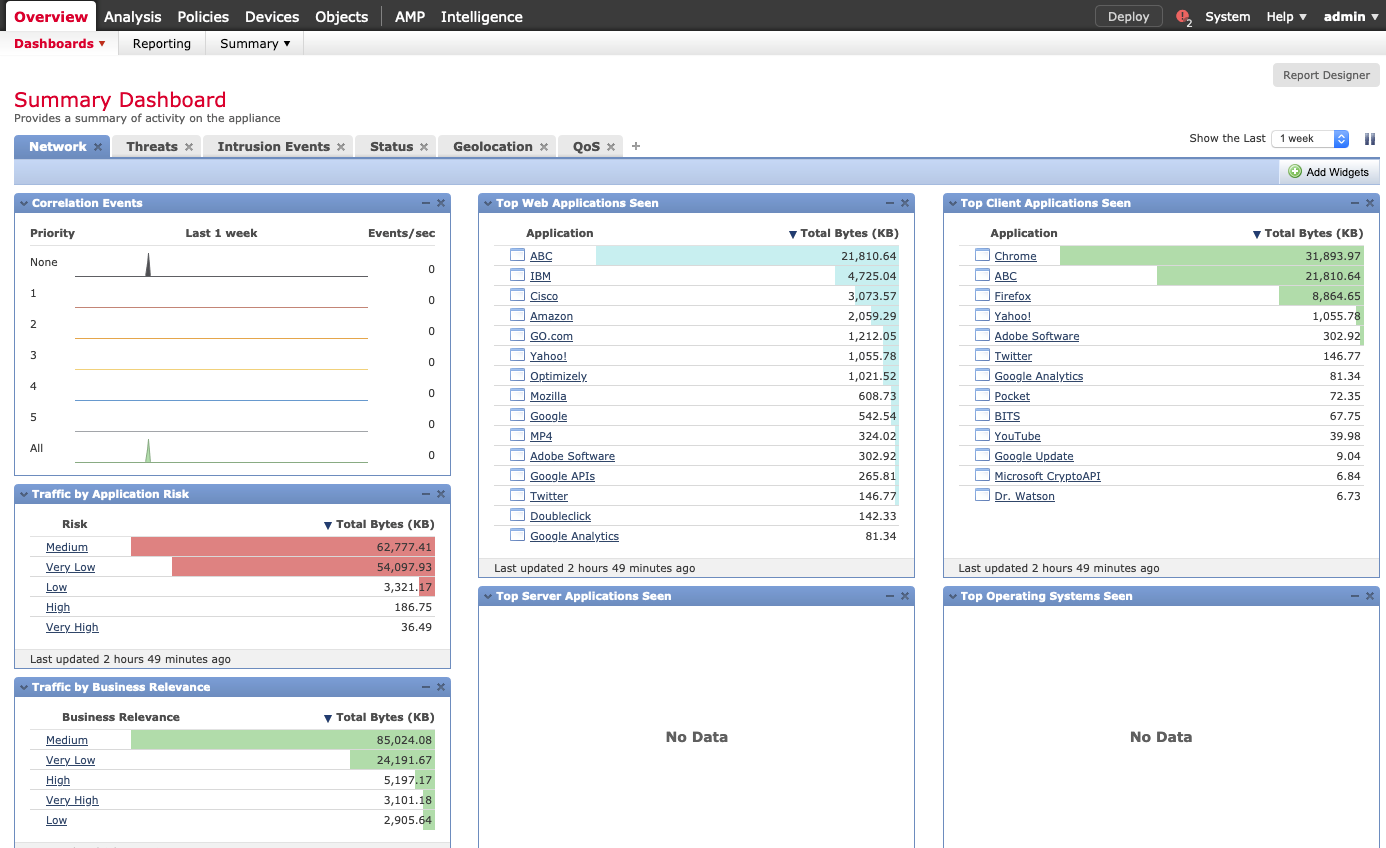
2. Klicken Sie auf System > Configuration. (Die Registerkarte Devices wird geöffnet.)

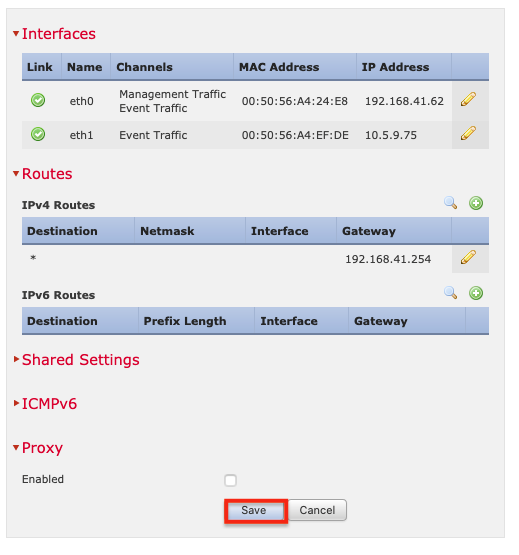
3. Klicken Sie im Menü auf der linken Seite auf Management Interfaces. Eine FMC-Verwaltungsschnittstelle muss für den Ereignisdatenverkehr konfiguriert sein und sich im selben Subnetz wie der virtuelle Steuerungsserver auf SSL Orchestrator befinden (in den Beispielen 10.5.9.77).
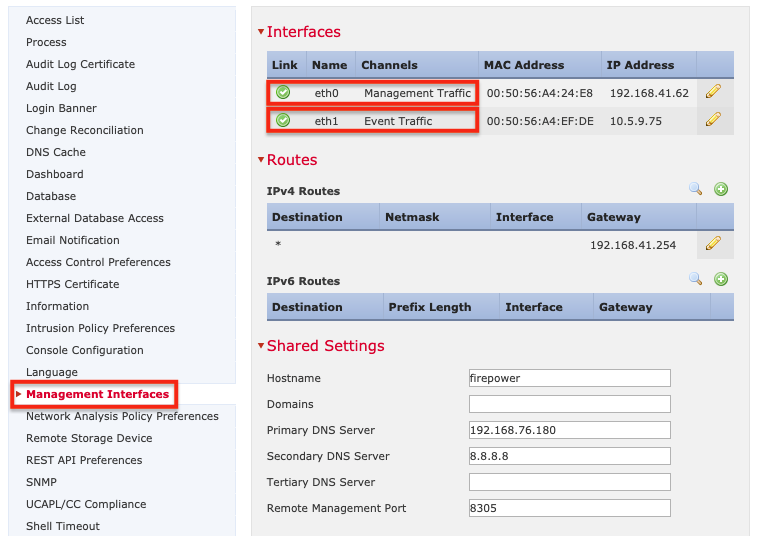
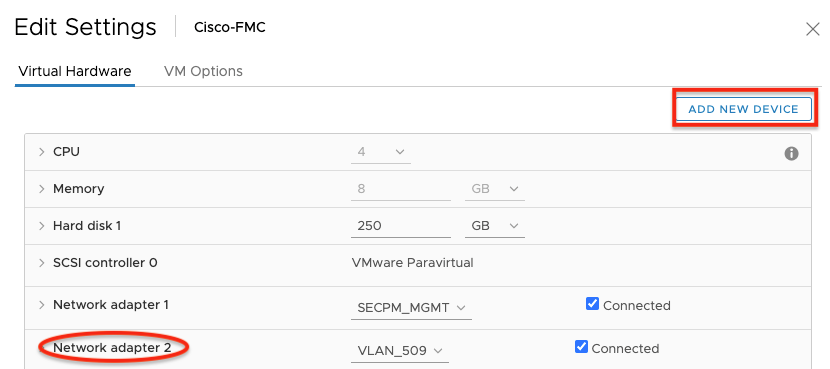
4. Wenn Sie eine virtuelle Maschine für FMC verwenden, klicken Sie auf Neues Gerät hinzufügen und fügen Sie in der Hypervisor-Konsole eine zweite Netzwerkkarte hinzu. (Weitere Informationen zur Vorgehensweise finden Sie im folgenden Screenshot und im Administratorhandbuch Ihres Hypervisors.)
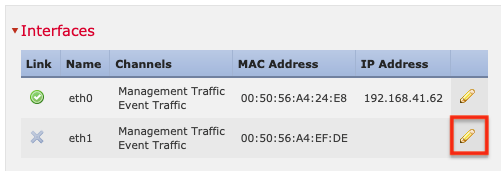
5. Um die zweite Verwaltungsschnittstelle zu konfigurieren, klicken Sie auf das Stiftsymbol (Bearbeiten).
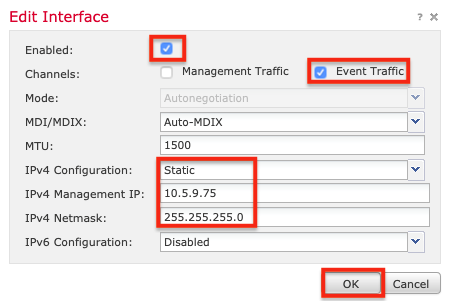
6. Wählen Sie Aktiviert aus. (Der Ereignisdatenverkehr muss aktiviert sein, der Verwaltungsdatenverkehr ist jedoch nicht erforderlich.)
7. Legen Sie IPv4-Konfiguration auf Statisch fest. Geben Sie die IP-Adresse und die Subnetzmaske ein und klicken Sie anschließend auf OK.
Hinweis: Diese Schnittstelle muss sich im selben VLAN und Subnetz wie die Steuerungsschnittstelle auf SSL Orchestrator befinden.
8. Klicken Sie auf Speichern.
Firepower-Zugriffsrichtlinie
In diesem Leitfaden wird davon ausgegangen, dass auf dem Firepower-Gerät Richtlinien zum Schutz vor Eindringversuchen und Malware aktiviert sind, die in etwa dem folgenden Beispiel entsprechen.
Firepower-Richtlinien zur Problembehebung
Erstellen Sie als Nächstes eine Firepower-Behebungsrichtlinie. Eine Behebungsrichtlinie kann auf Grundlage einer nahezu unbegrenzten Anzahl von Kriterien verschiedenste Aktionen ausführen. Wenn beispielsweise ein Eindringversuch erkannt wird, kann Firepower SSL Orchestrator anweisen, die Quell-IP-Adresse für einen bestimmten Zeitraum zu blockieren.
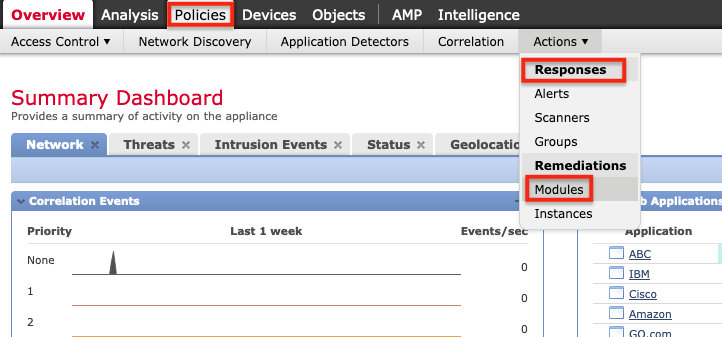
1. Installieren Sie das F5 Remediation Module. Klicken Sie dazu im FMC auf Richtlinien > Aktionen > Reaktionen > Module.
2. Klicken Sie auf Durchsuchen und suchen Sie das F5 Remediation Module auf Ihrem Computer. Wählen Sie es aus, klicken Sie auf Öffnen und anschließend auf Installieren. Klicken Sie nach der Installation rechts auf das Lupensymbol.
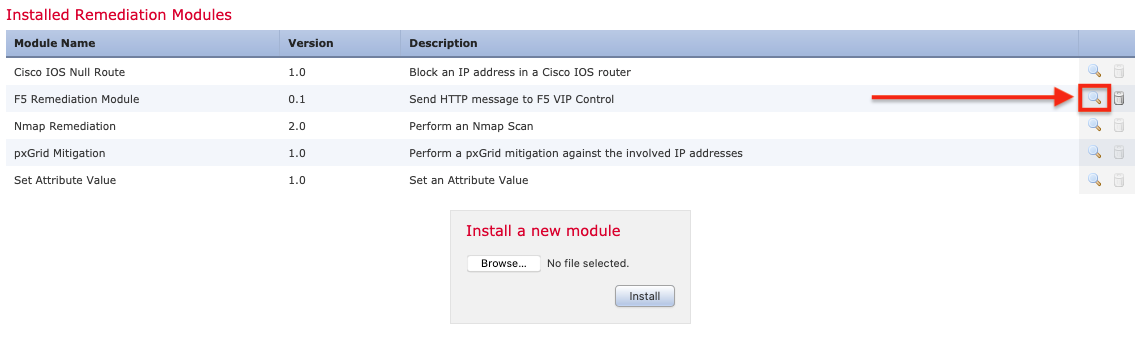
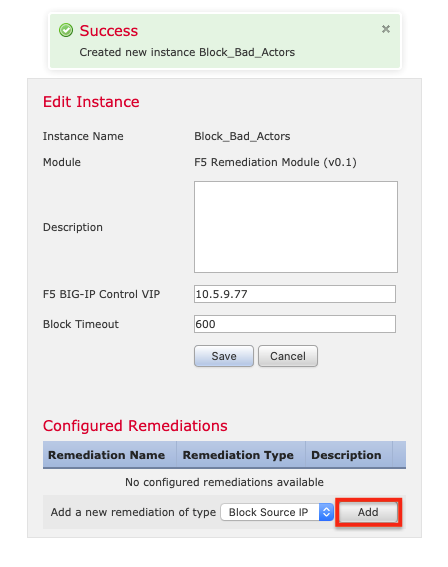
3. Klicken Sie auf Hinzufügen , um eine Instanz zu konfigurieren.
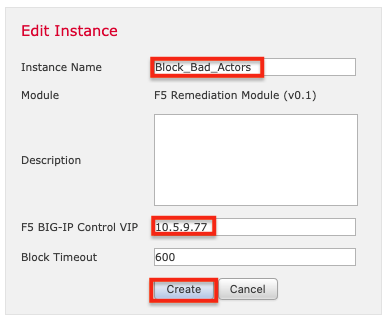
4. Benennen Sie die Instanz (in diesem Beispiel „Block_Bad_Actors“). Geben Sie die IP-Adresse des virtuellen SSL Orchestrator Control-Servers ein (in diesem Beispiel 10.5.9.77). Das Ändern des Zeitlimits ist optional. Klicken Sie abschließend auf Erstellen.
5. Klicken Sie anschließend unter Konfigurierte Behebungsmaßnahmen auf Hinzufügen.
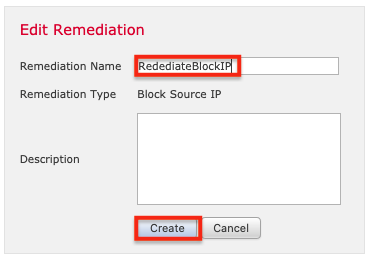
6. Benennen Sie die Behebungsmaßnahme (in diesem Beispiel RemediateBlockIP) und klicken Sie auf Erstellen.
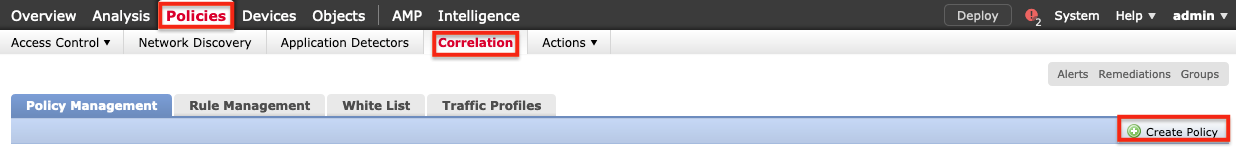
7. Wählen Sie Richtlinien > Korrelation > Richtlinie erstellen aus, um eine Korrelationsrichtlinie zu erstellen, die festlegt, wann und wie die Problembehebung eingeleitet wird.
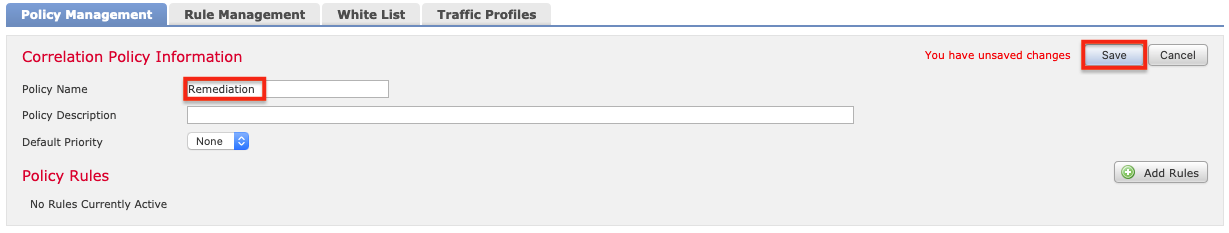
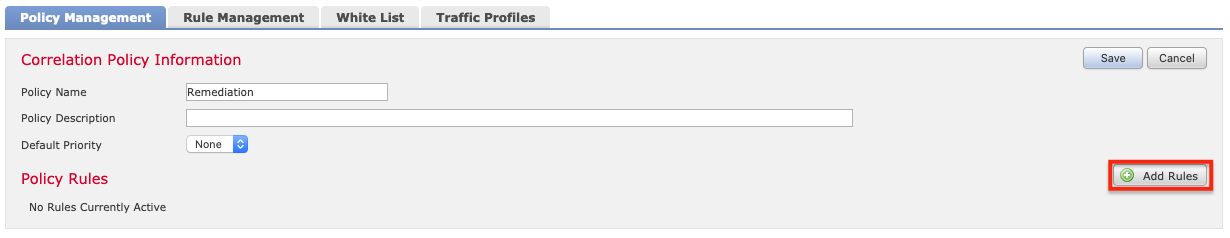
8. Benennen Sie die Korrelationsrichtlinie (in diesem Beispiel „Remediation“) und klicken Sie auf Speichern.
9. Klicken Sie auf der Registerkarte „Regelverwaltung“ auf „Regel erstellen“.

10. Benennen Sie die Regel (in diesem Beispiel „RemediateRule“).
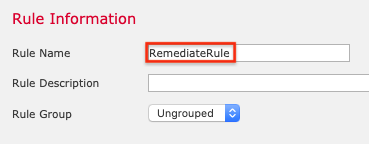
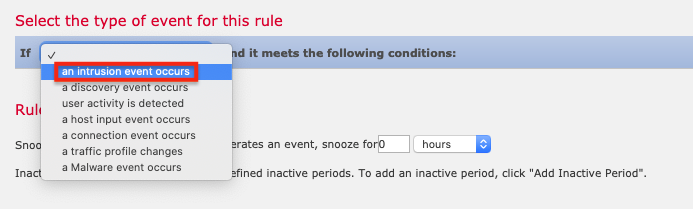
11. Wählen Sie als Ereignistyp Ein Eindringungsereignis tritt auf. (Beachten Sie für Tests auch den Hinweis im nächsten Schritt.)
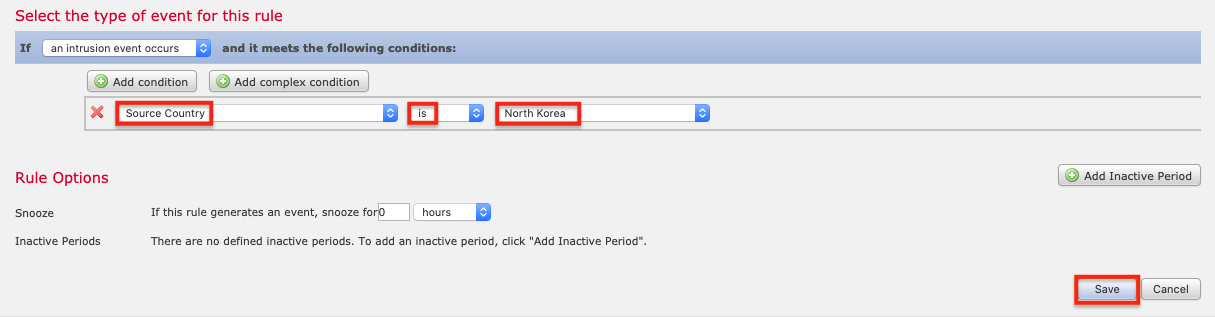
12. Wählen Sie für die Bedingung die Option Quellland > ist > Nordkorea (zum Beispiel) aus und klicken Sie dann auf Speichern.
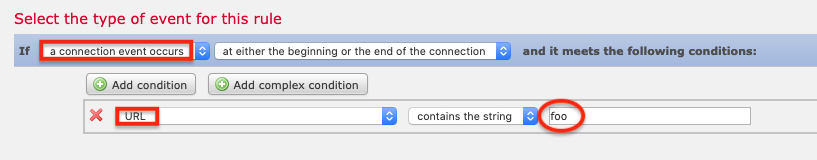
Hinweis: Das FMC kann für eine Vielzahl unterschiedlicher Ereignisse eine Behebungsmaßnahme auslösen, nicht nur für Eindringversuche. Bei der Konfiguration der Behebungsmaßnahme empfiehlt es sich möglicherweise, einen anderen Ereignistyp zu verwenden, damit sich ein Ereignis leichter auslösen und überprüfen lässt, ob es erfolgreich behoben wurde. Wählen Sie beispielsweise Verbindungsereignis tritt auf und legen Sie dann die Bedingung auf URL > enthält die Zeichenfolge > foo fest. Die Behebungsregel sollte dann ausgelöst werden, wenn Sie versuchen, foo.com aufzurufen.
13. Kehren Sie zur Registerkarte Richtlinienverwaltung zurück und klicken Sie auf die zuvor erstellte Richtlinie (in diesem Beispiel „Remediation“). Klicken Sie auf Regeln hinzufügen.
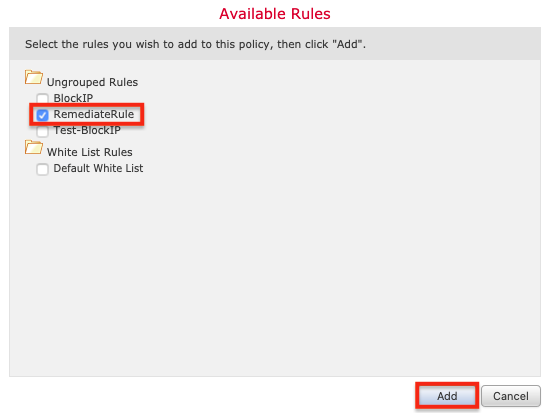
14. Wählen Sie die RemediateRule aus und klicken Sie auf Hinzufügen.
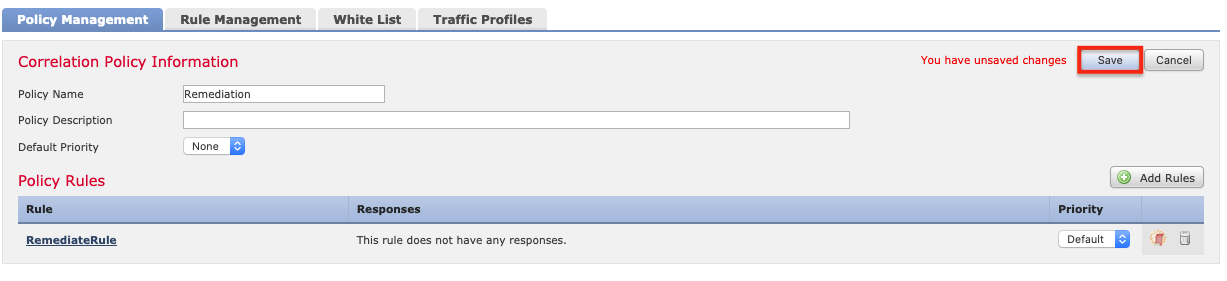
15. Klicken Sie auf „Speichern“.
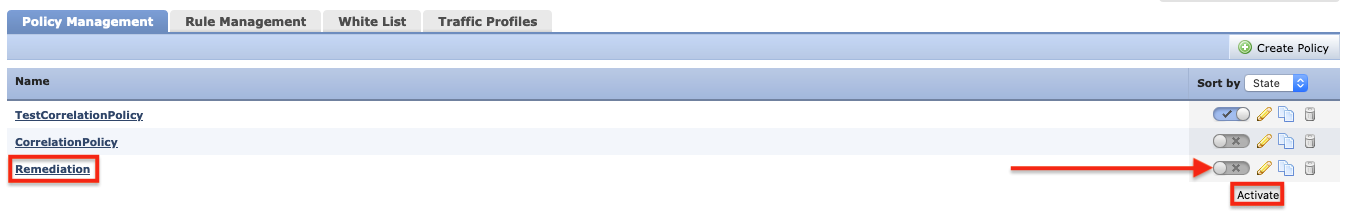
Korrelationsrichtlinien können über den Schalter auf der rechten Seite aktiviert oder deaktiviert werden. Stellen Sie sicher, dass die richtige Richtlinie aktiviert ist.
Firepower-Richtlinien zur Problembehebung
Der Status von Behebungsereignissen kann im FMC durch Klicken auf Analyse > Korrelation > Status angezeigt werden. Suchen Sie in der Spalte Ergebnismeldung nach der Meldung „Behebung erfolgreich abgeschlossen“.
Fazit
Diese empfohlenen Vorgehensweisen konfigurieren F5 BIG-IP SSL Orchestrator mit Cisco FTD in einer Architektur, die nachweislich sowohl das Anwendungsszenario für SSL-Transparenz und -Kontrolle als auch das Anwendungsszenario für IPS-richtlinienbasierte Datenverkehrslenkung und -blockierung abdeckt. Durch die SSL-Terminierung auf SSL Orchestrator erhalten FTD-Sensoren Einblick in den ein- und ausgehenden Datenverkehr und können so die Anwendungen, Server und sonstigen Ressourcen eines Unternehmens dynamisch schützen. Mithilfe der sicherheitsrichtlinienbasierten Datenverkehrslenkung kann ein Unternehmen diese Konfiguration optimal nutzen und weiter skalieren, indem es zusätzliche von FTD verwaltete Geräte hinzufügt, um die Datenverkehrskapazität für die geschützten Netzwerke und Anwendungen zu erhöhen. Die von SSL Orchestrator bereitgestellte richtlinienbasierte Flexibilität lässt sich außerdem nutzen, um Datenverkehr je nach geschäftlichen, sicherheitsbezogenen oder regulatorischen Anforderungen gezielt an unterschiedliche Ressourcenpools weiterzuleiten.
VERÖFFENTLICHT AM 09. OKTOBER 2020