
Moderne Workloads auf Dell EMC VxRail
Bereitstellung von Verfügbarkeits- und Sicherheitsdiensten in einer Infrastructure-as-a-Service-Umgebung
Whitepaper-Übersicht
Dell EMC VxRail bietet eine bewährte virtualisierte Umgebung für Unternehmen, die ihre Workloads auf einer leistungsstarken Plattform konsolidieren möchten. Da immer mehr Workloads, darunter auch webbasierte Microservice-Anwendungen, auf die Plattform migriert werden, müssen Infrastrukturverantwortliche über Infrastructure-as-a-Service hinausdenken. Um die wachsende Zahl an Workloads zu unterstützen, benötigen sie Services, die Leistung, Sicherheit und Verfügbarkeit für einen unterbrechungsfreien Geschäftsbetrieb gewährleisten. Unser Whitepaper betrachtet das gesamte Ökosystem und konzentriert sich auf F5-Netzwerkanwendungsservices, die Verfügbarkeit und Sicherheit für webbasierte Workloads auf VxRail bieten. Diese Anwendungsservices nutzen F5-Software, die sich nahtlos in die VxRail-VMware-Umgebung integrieren lässt. Dadurch können F5-Services einfach über VxRail vCenter bereitgestellt, konfiguriert und unterstützt werden.
In der VxRail-Umgebung können Infrastrukturmanager Anwendungen von Legacy- und Cloud-Plattformen konsolidieren und so eine einheitliche, integrierte Umgebung schaffen, die für einen optimalen Betrieb auf der Infrastruktur aufsetzt. Diese Funktionen könnten internen Stakeholdern als integrierte „As-a-Service“-Umgebung bereitgestellt werden. Dies gewährleistet eine hohe Leistung und Kosteneffizienz und ermöglicht eine nahtlose Erweiterung auf die Public Cloud über VMware Cloud.
Die wichtigsten im Whitepaper behandelten Themen:
- Abschnitt 1: Bereitstellung von F5® Advanced Web Application Firewall™-Diensten in VxRail
- Abschnitt 2: Anpassen der Sicherheitsrichtlinie
- Abschnitt 3: Konfigurieren der Hochverfügbarkeitsunterstützung für Workloads und Anwendungen
- Abschnitt 4: Schutz und Sicherheit öffentlich zugänglicher Webressourcen
- Abschnitt 5: Bereit für die Zukunft: vCenter für die Transparenz von Anwendungsdiensten und die Kapazitätsplanung nutzen
- Abschnitt 6: Zusammenfassung
Abschnitt 1 – Bereitstellung von F5 Advanced Web Application Firewall-Diensten in VxRail
Dieser Abschnitt befasst sich mit der Verwendung der vCenter-Verwaltungsoberfläche zur Bereitstellung und Implementierung der Software F5 Advanced Web Application Firewall (Advanced WAF) auf VxRail. Für dieses Beispiel haben wir zwei Webserver erstellt, auf denen eine Beispiel-Workload gehostet wird, und Advanced WAF vor den Servern implementiert. Das Beispiel wurde mit dem Ziel konzipiert, die auf den Webservern ausgeführte, über das Web zugängliche Workload zu optimieren und zu schützen.
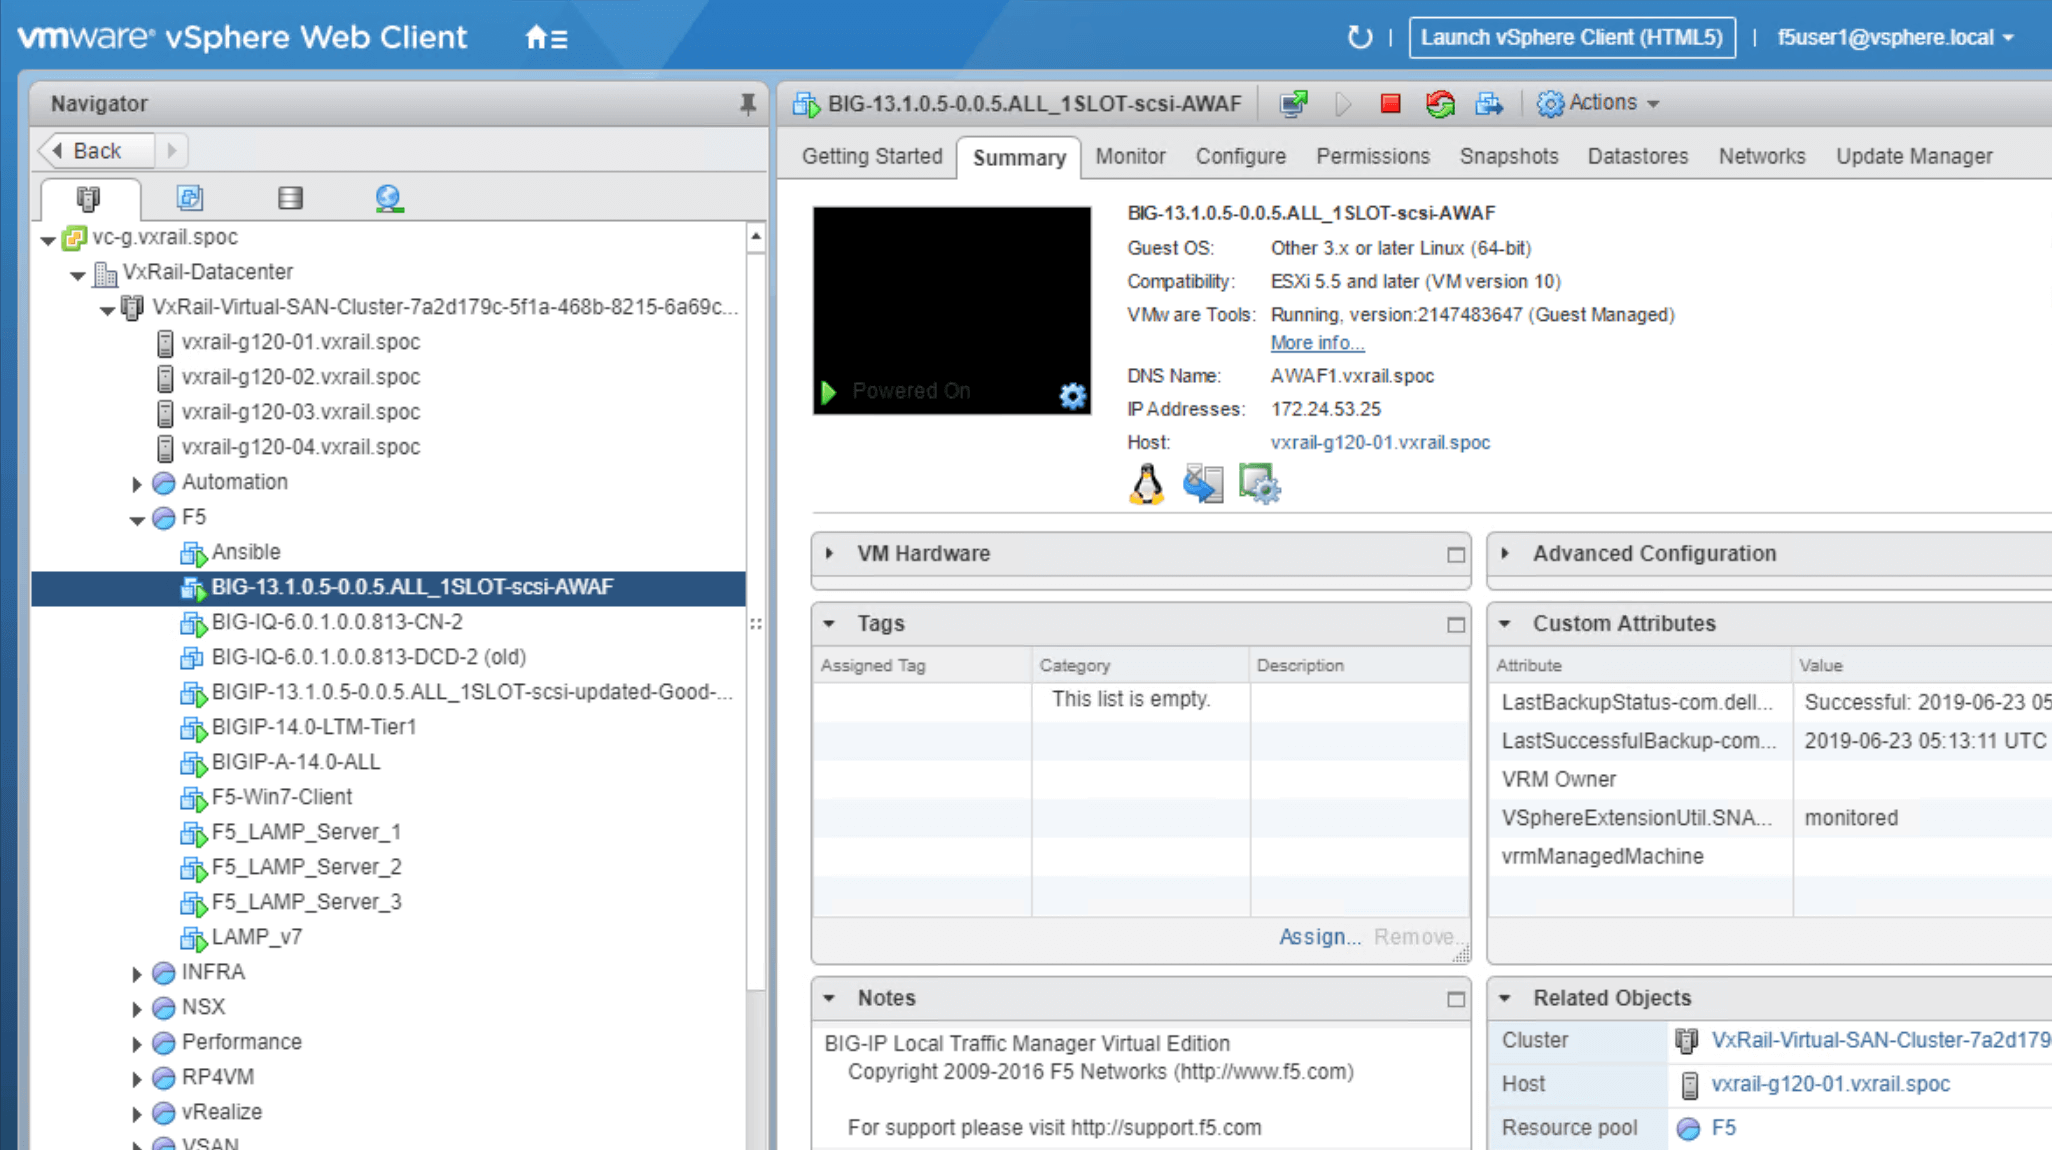
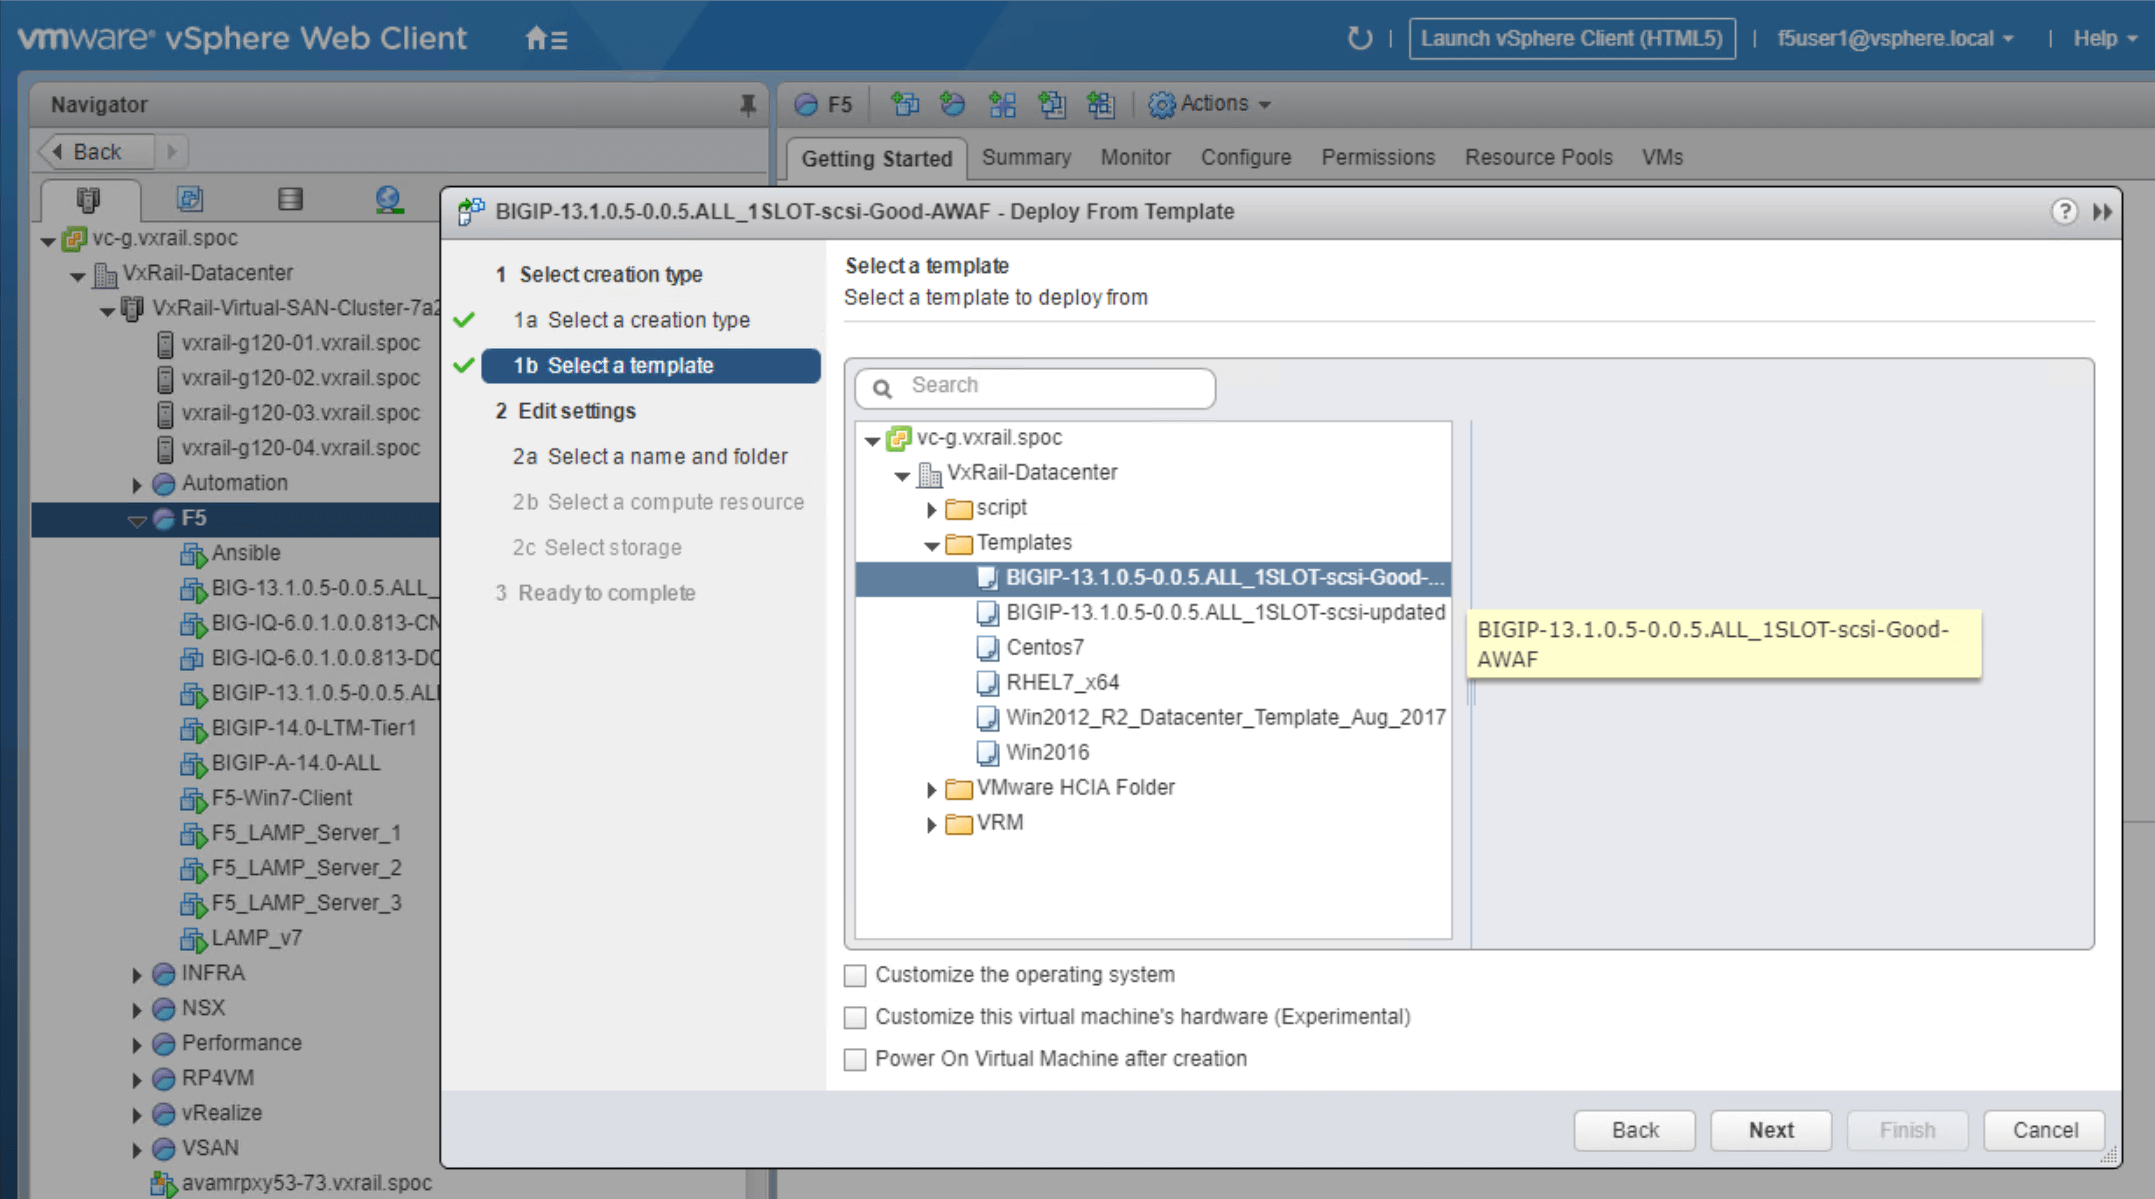
Erstellen Sie zunächst eine Advanced-WAF-Vorlage in VxRail vCenter, wie in Abbildung 1 dargestellt. Die Advanced-WAF-Vorlage sollte im Vorlagenordner in VxRail-Datacenter aufgeführt sein. Die Vorlage enthält das Image der Advanced WAF und kann künftig zum Starten des Anwendungsdienstes verwendet werden, sodass sich der Dienst einfach erstellen lässt.
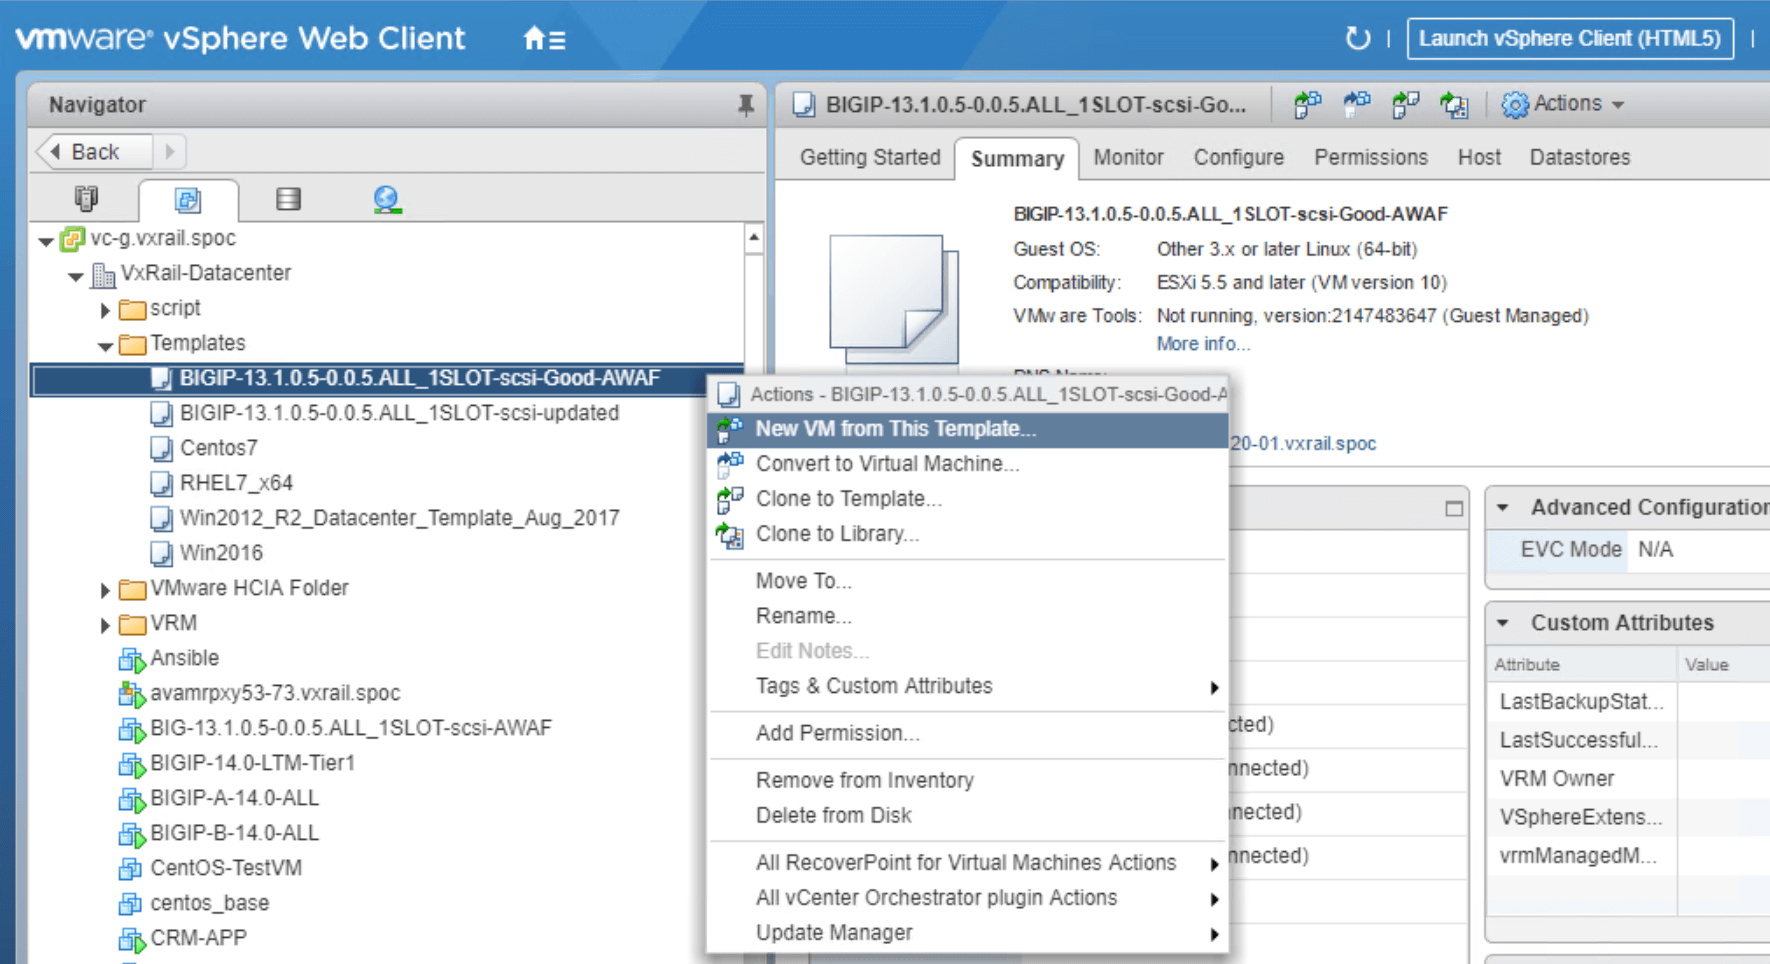
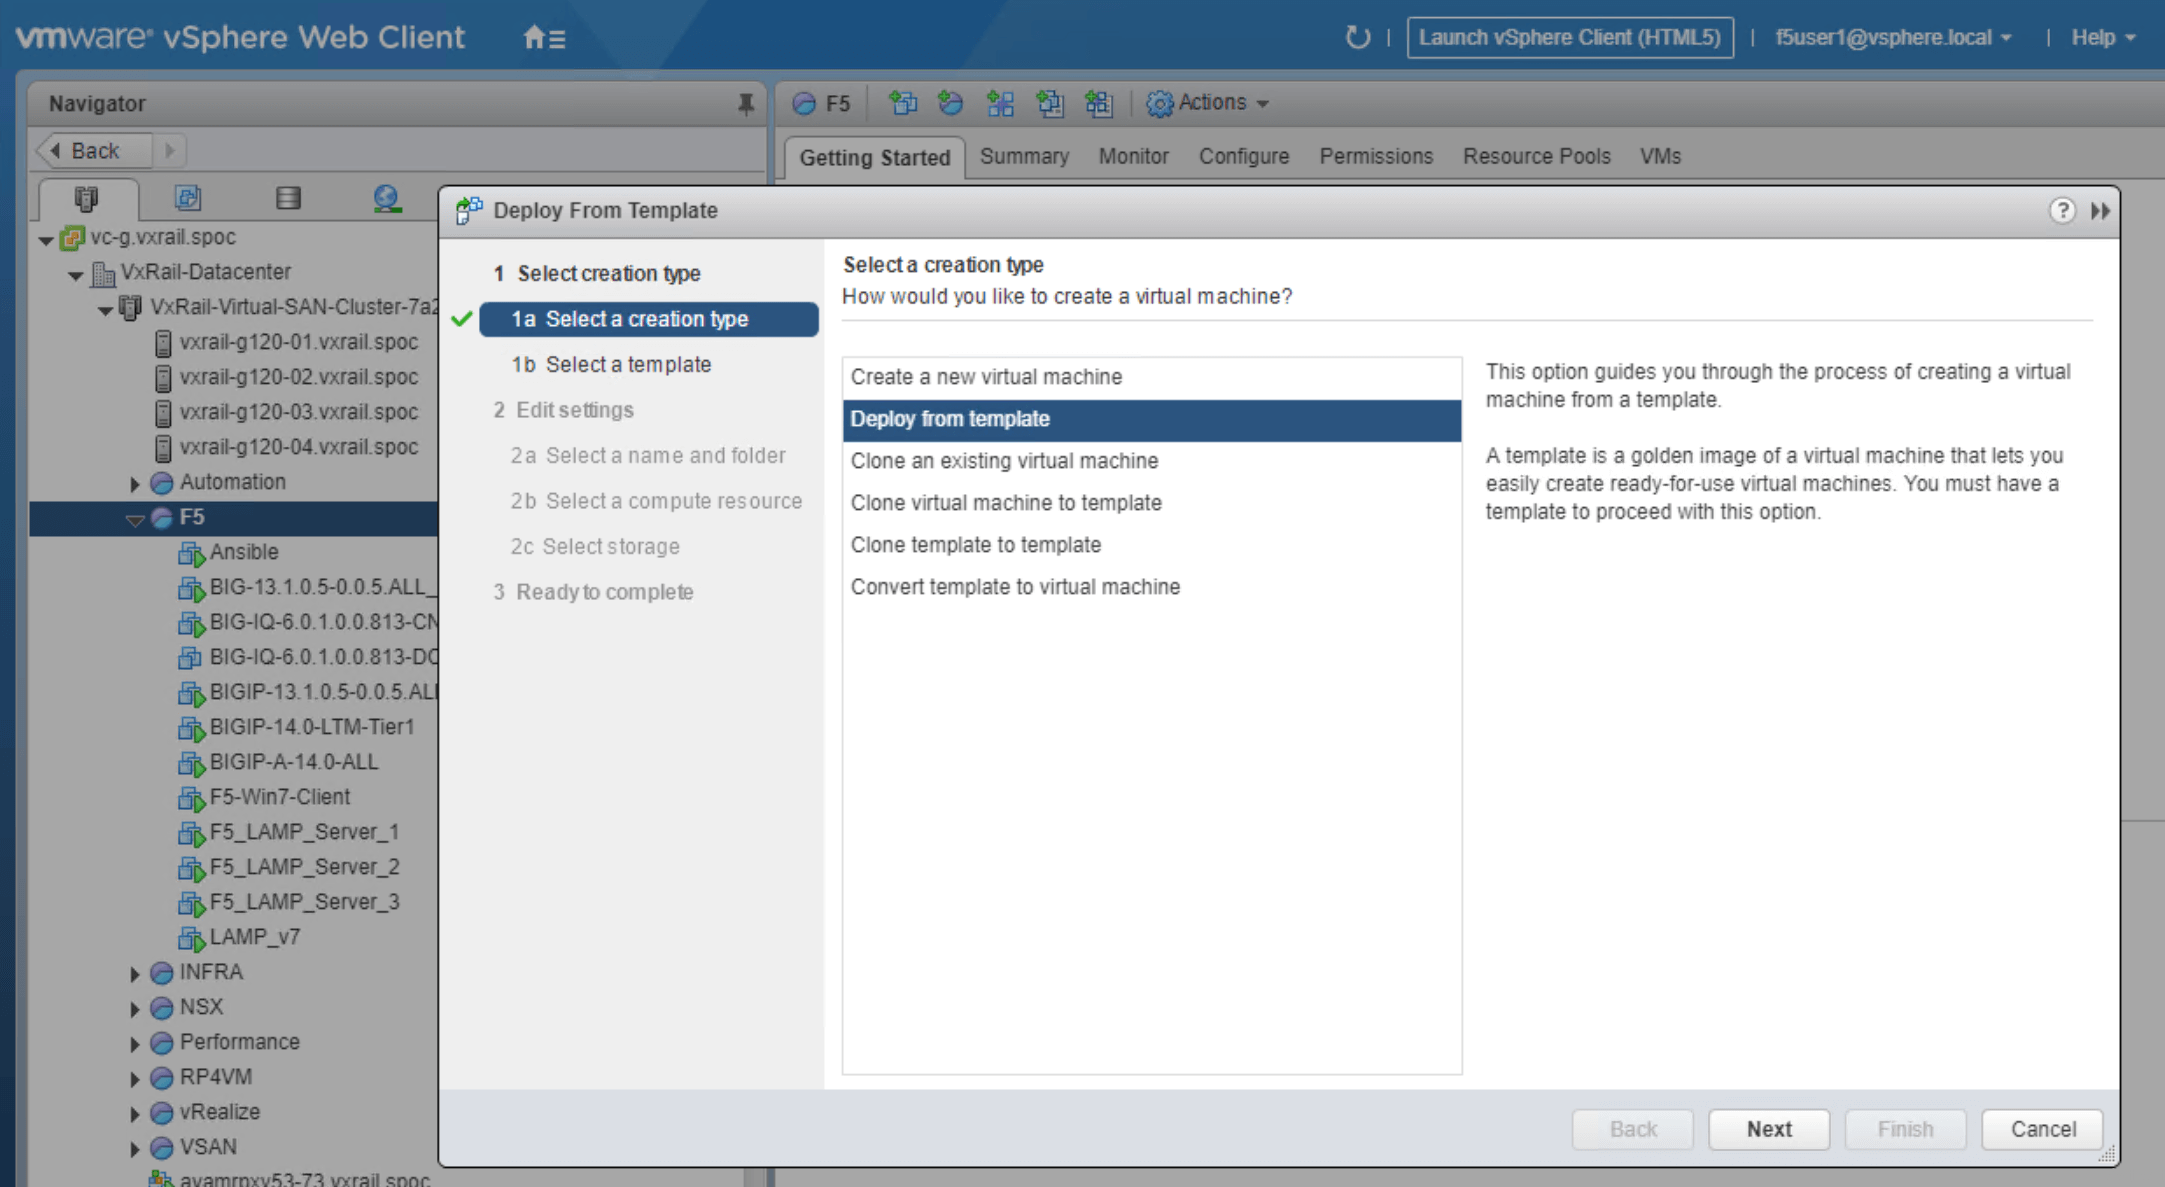
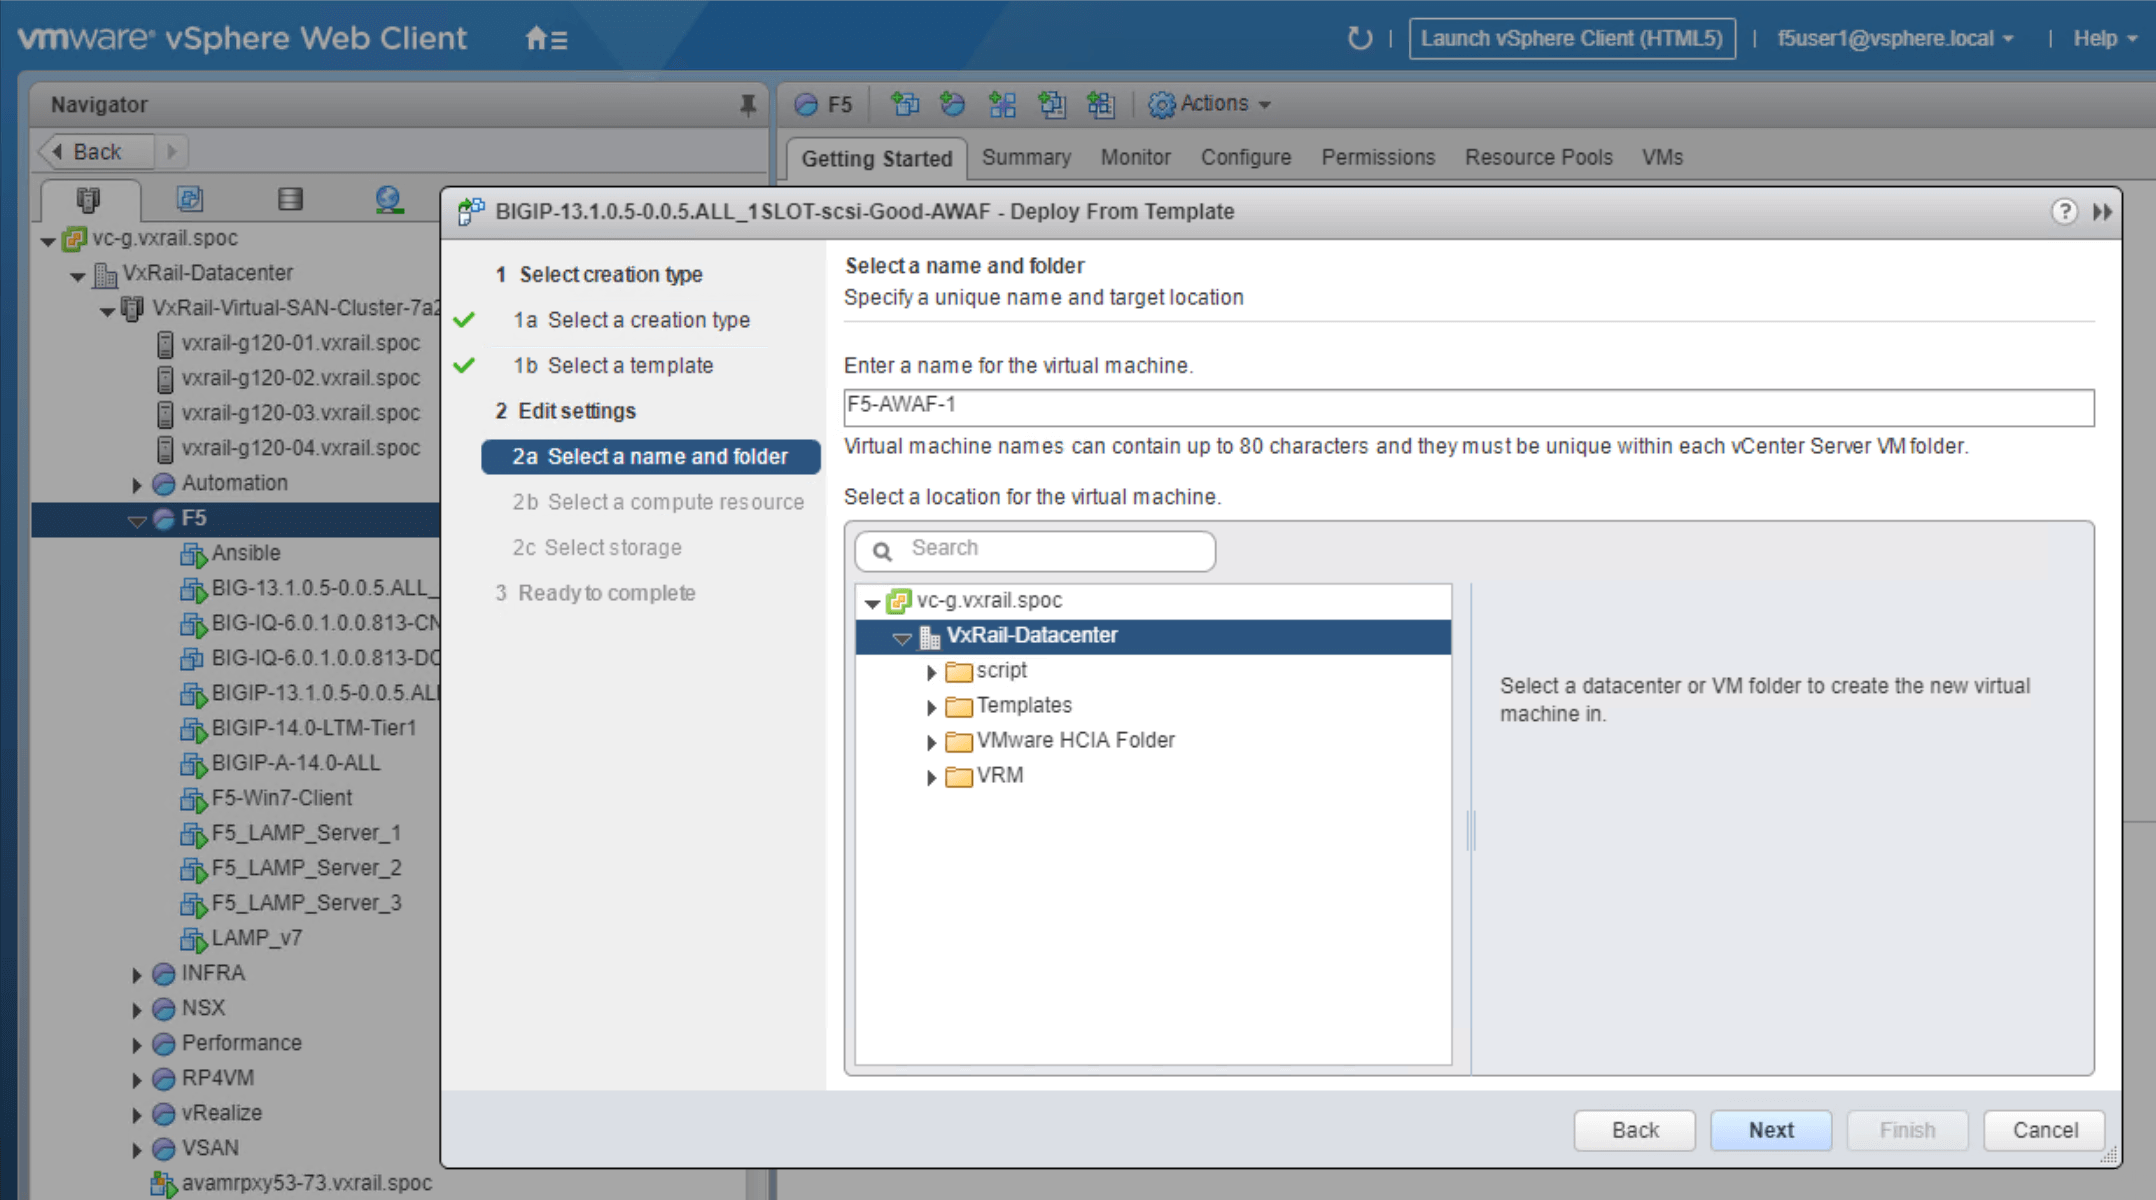
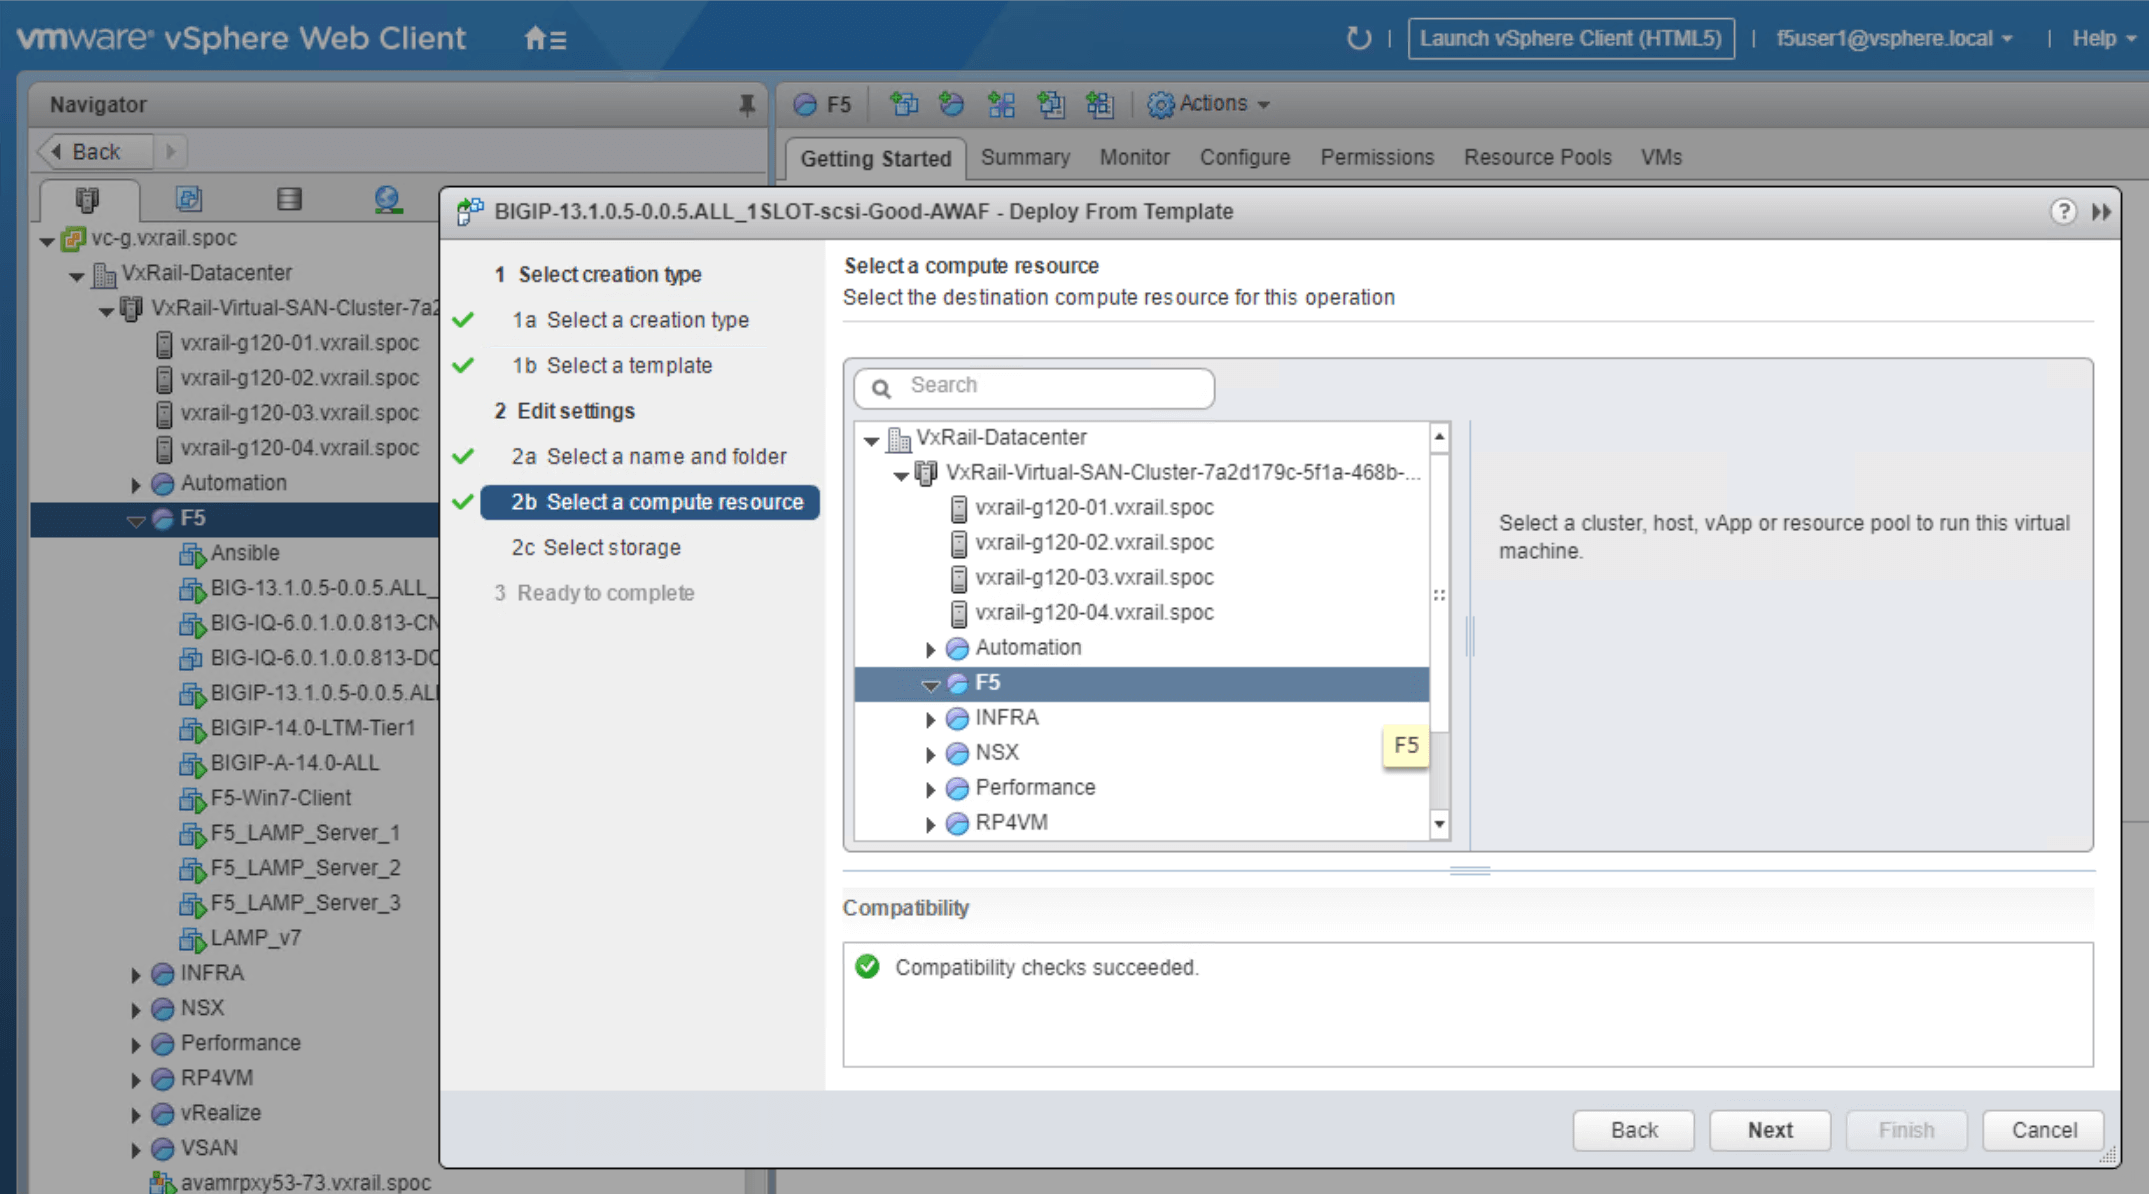
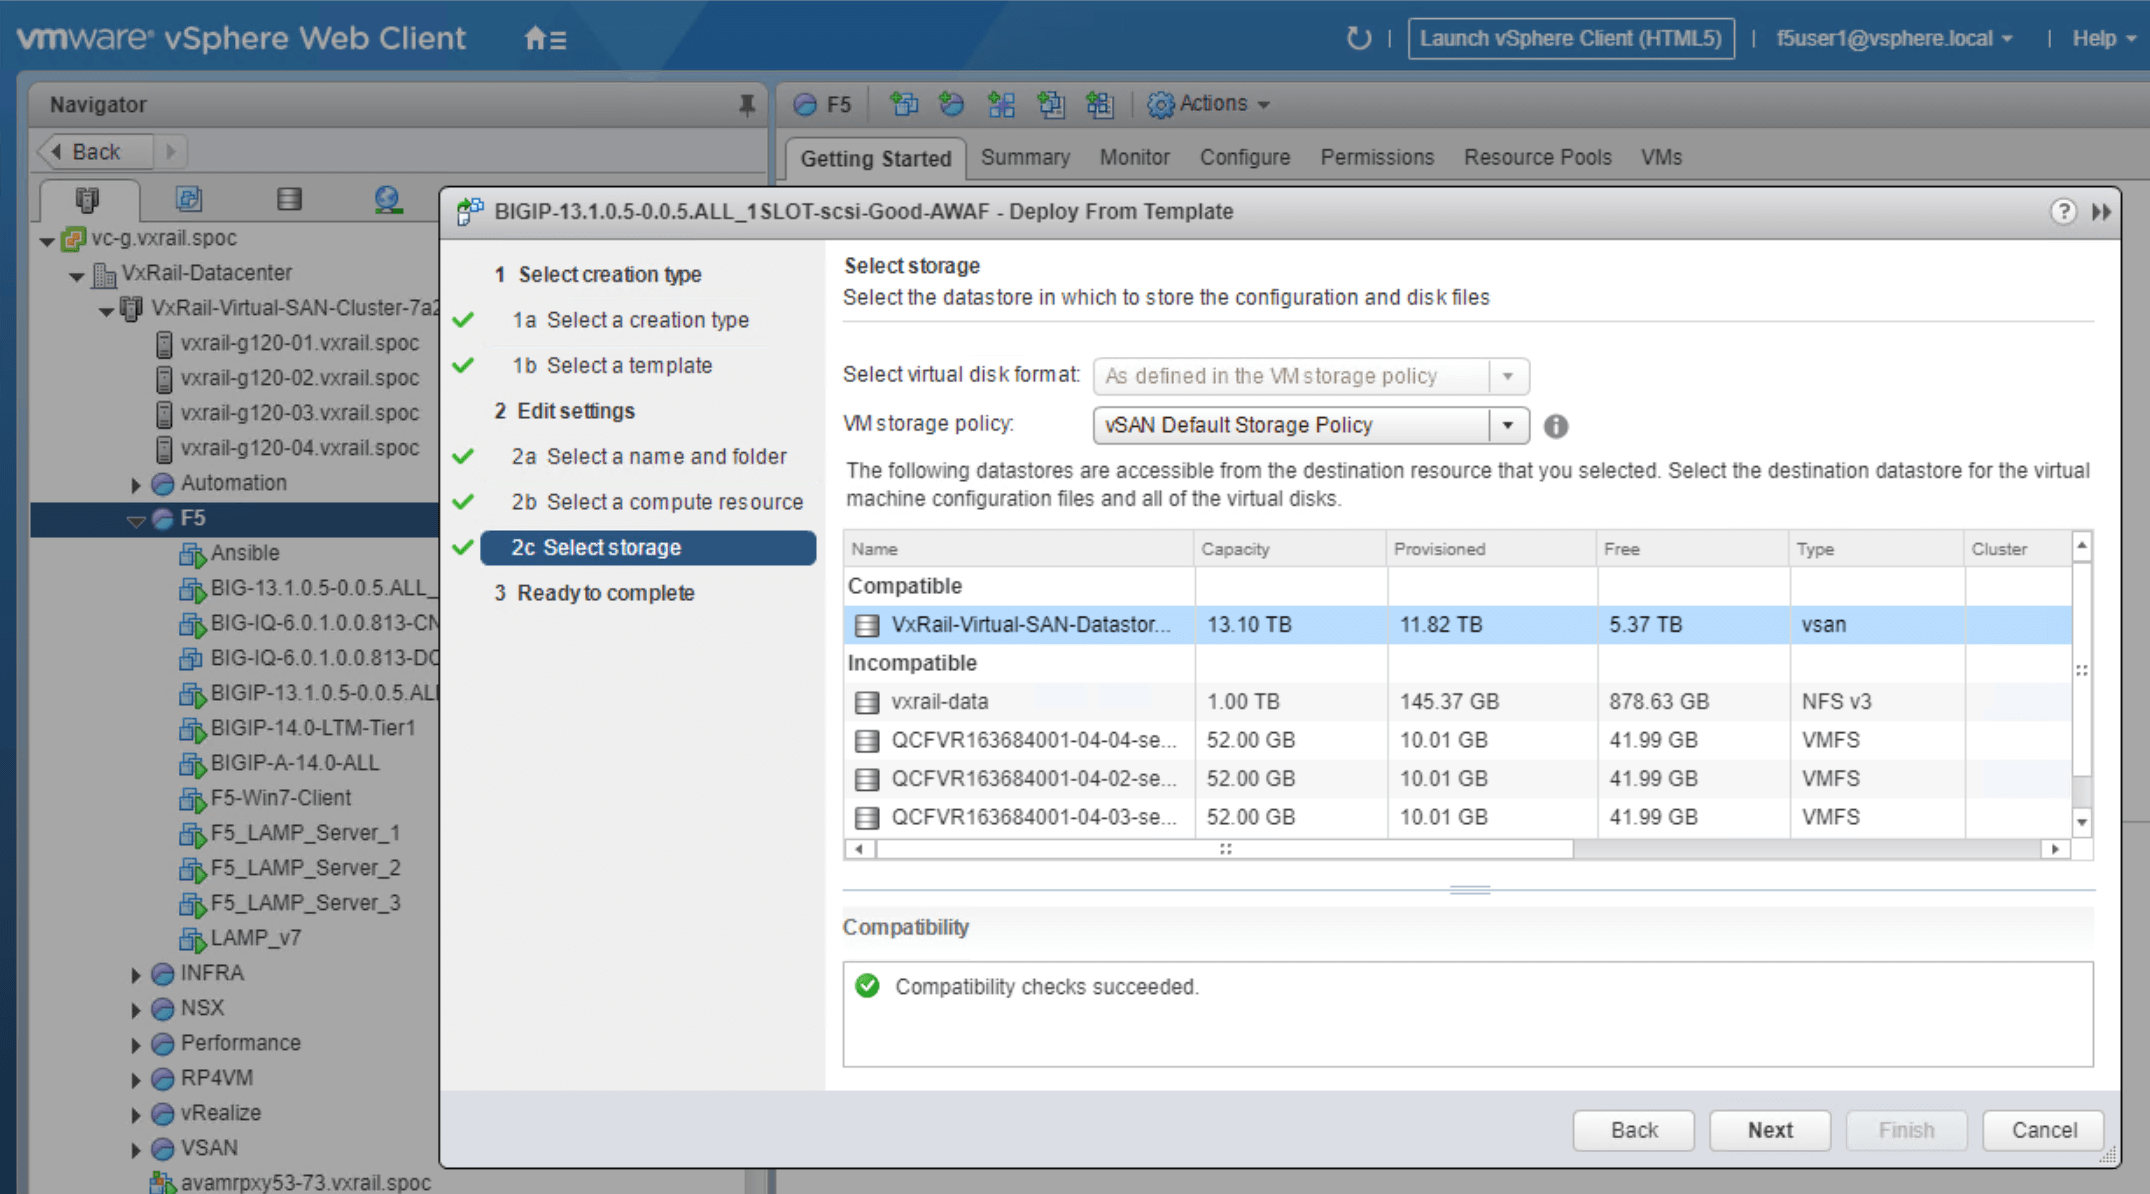
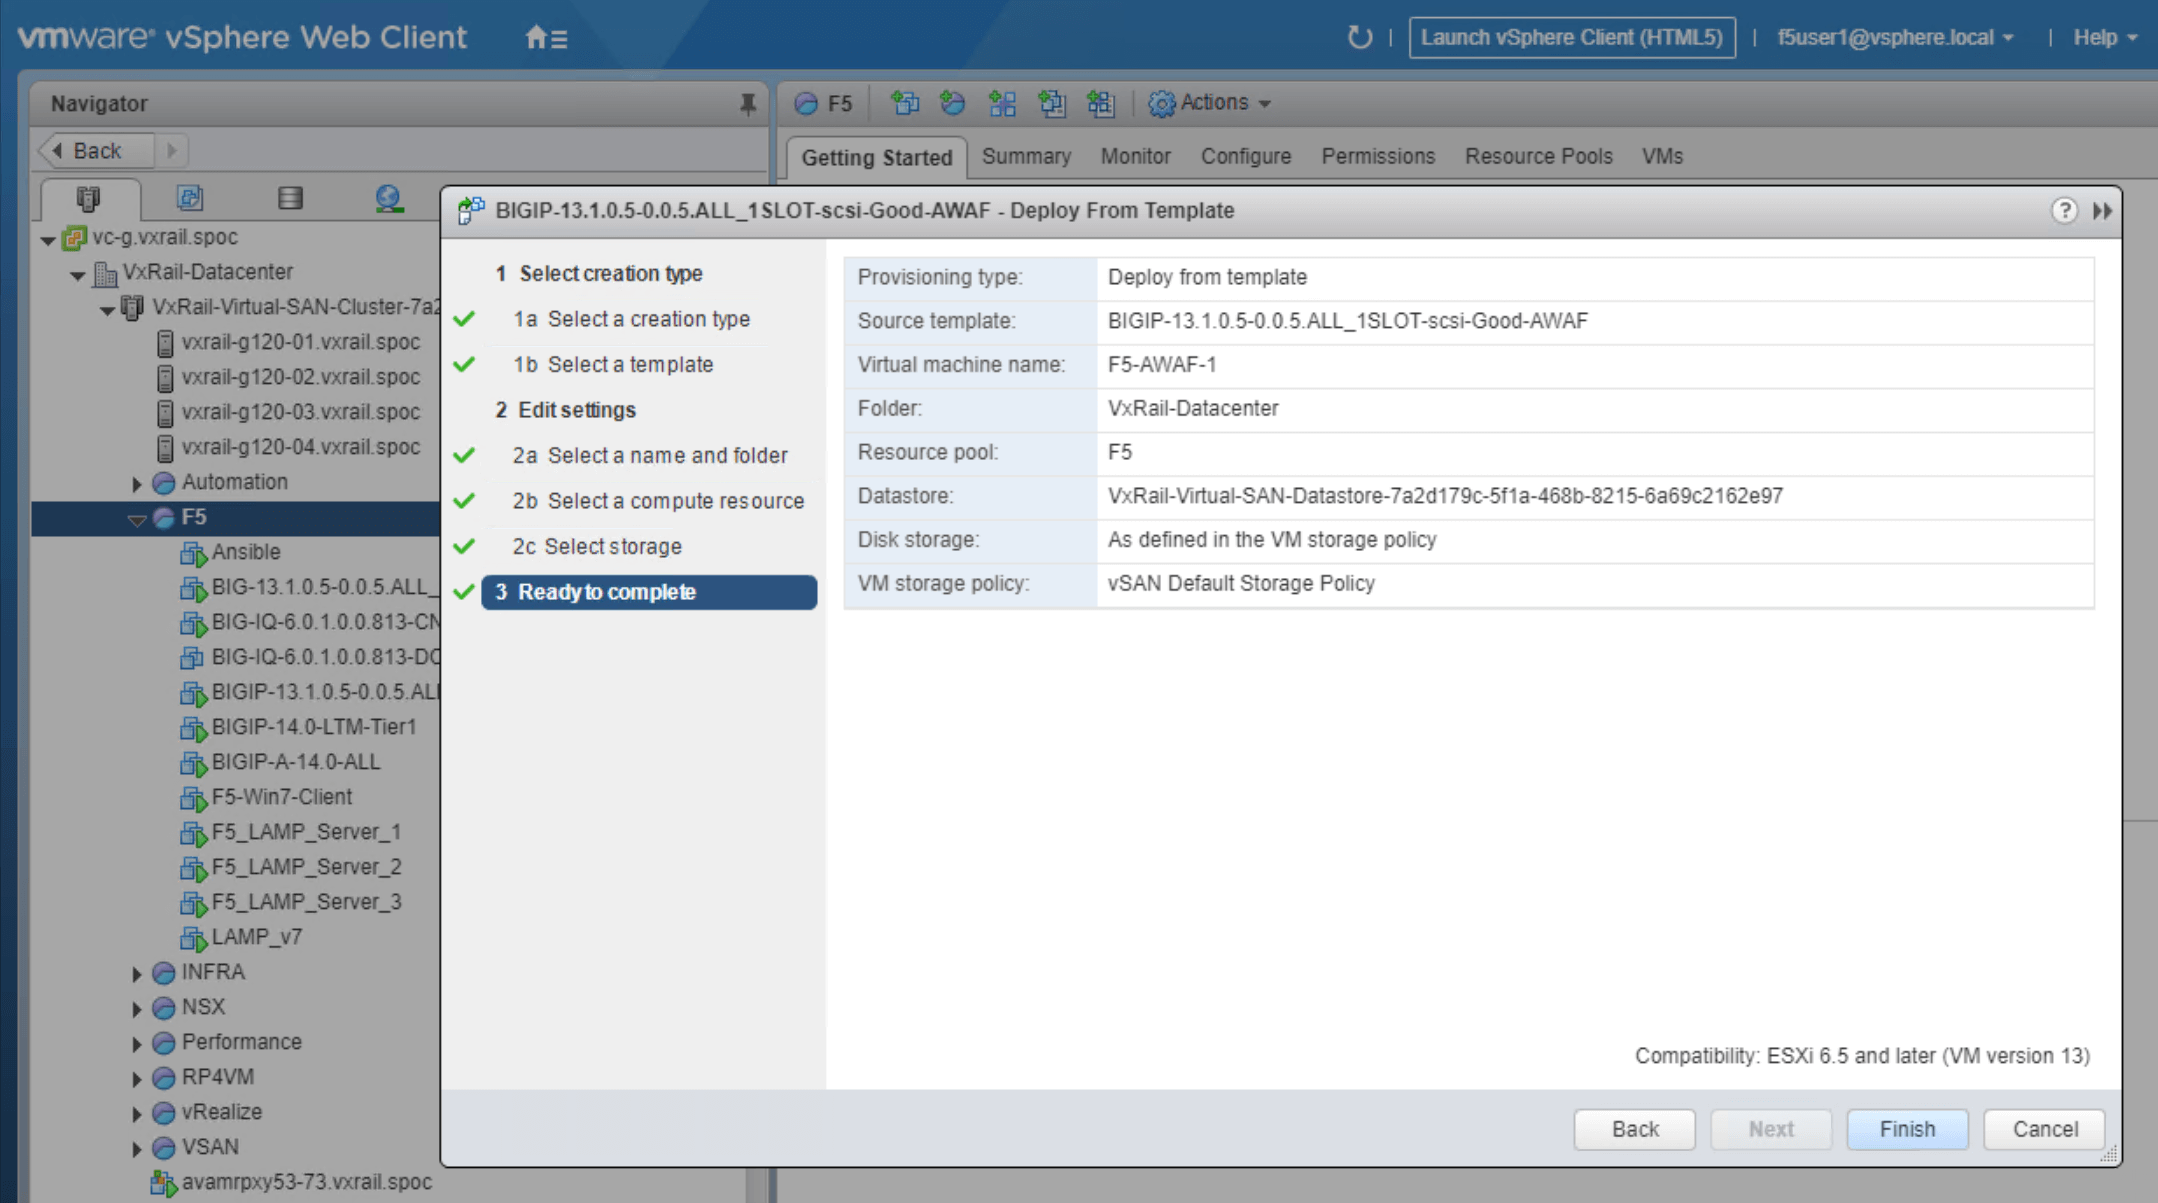
Klicken Sie auf die Vorlage „Advanced WAF“, wie in Abbildung 2 dargestellt. Über dieses Menü können Sie eine neue VM starten und anschließend die zu verwendenden Dienste vorbereiten. Orientieren Sie sich dabei bei Bedarf an den in den folgenden Screenshots dargestellten Schritten. Um den Bereitstellungsprozess zu vereinfachen, haben wir für jeden Schritt einen eigenen Screenshot eingefügt.
Um eine reibungslose Bereitstellung zu gewährleisten, beachten Sie unbedingt die folgenden Richtlinien:
- Erstellen Sie einen eindeutigen Namen für die VM Ihrer Advanced WAF (hier haben wir sie F5-AWAF-A genannt).
- Wählen Sie den Speicherort der VM aus (wir wählen „VxRail Datacenter“ als Standardspeicherort aus).
- Wählen Sie den Ziel-Compute-Cluster aus (wir nennen ihn innerhalb des Clusters „F5 Resource Pool“).
- Wählen Sie den Speicher aus (wir wählen VxRail-Virtual-SAN-DataStore).
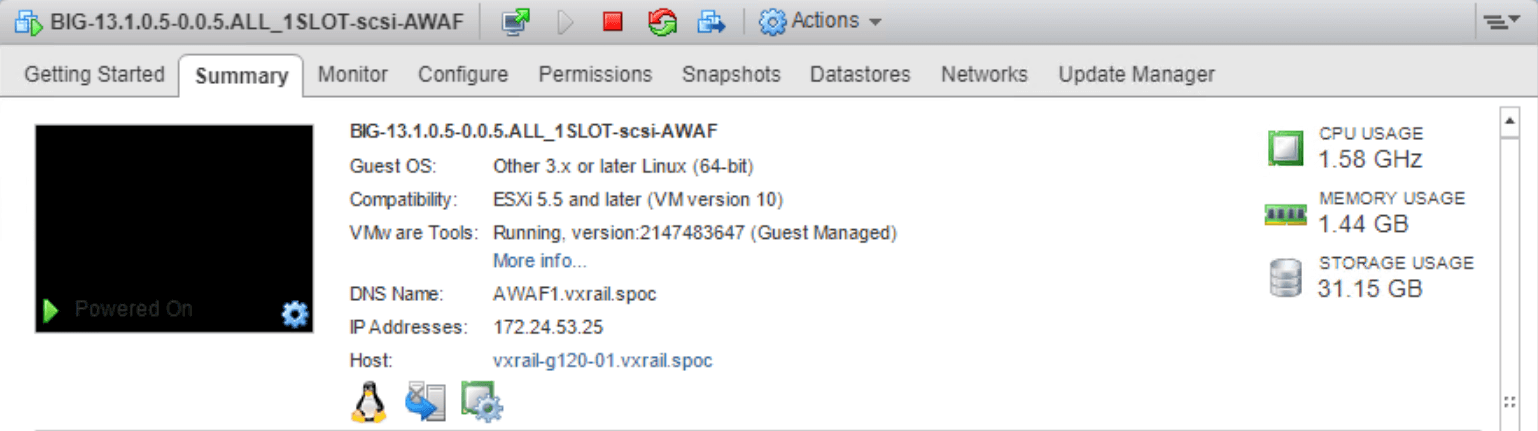
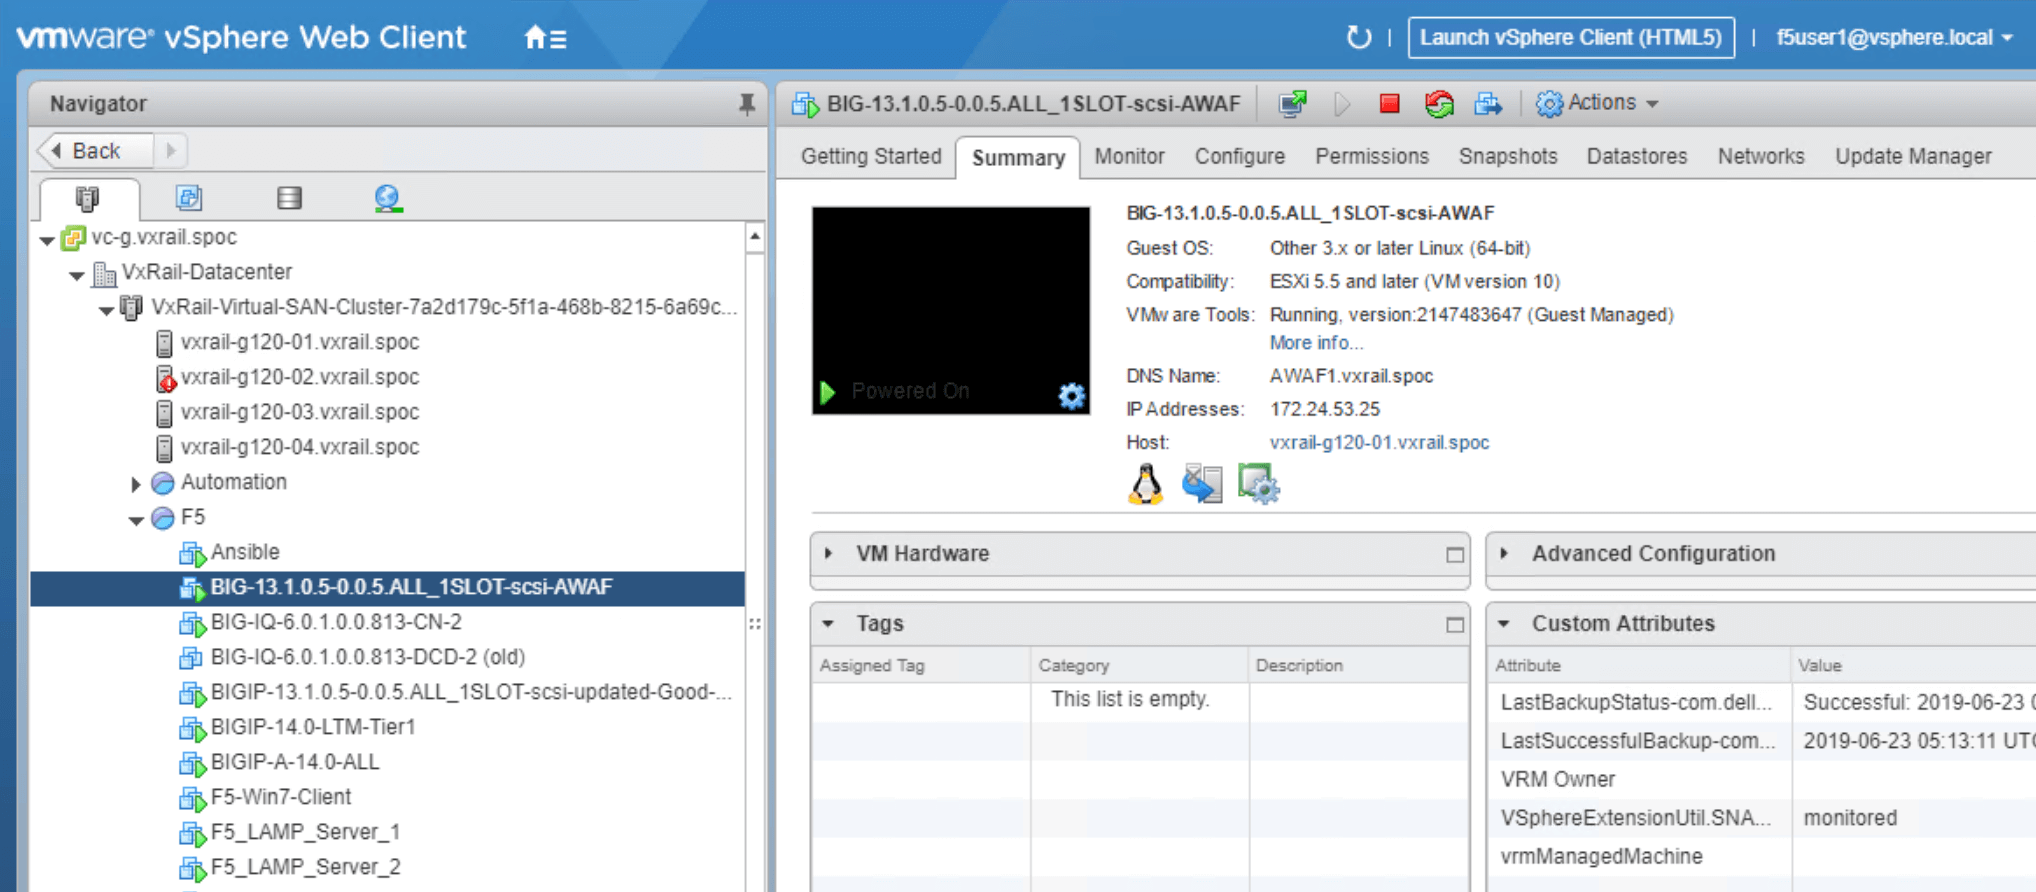
Nach Abschluss des Konfigurationsvorgangs sollte Advanced WAF auf dem VxRail-Cluster unter der auf der Übersichtsseite angegebenen IP-Adresse bereitgestellt sein, einschließlich der vorab zugewiesenen Rechen- und Speicherressourcen. Abbildung 3 zeigt ein Beispiel für eine erfolgreich konfigurierte Bereitstellung.
Eine visuelle Schritt-für-Schritt-Anleitung zur Bereitstellung von Advanced WAF auf VxRail
Abschnitt 2 – Anpassen der Sicherheitsrichtlinie
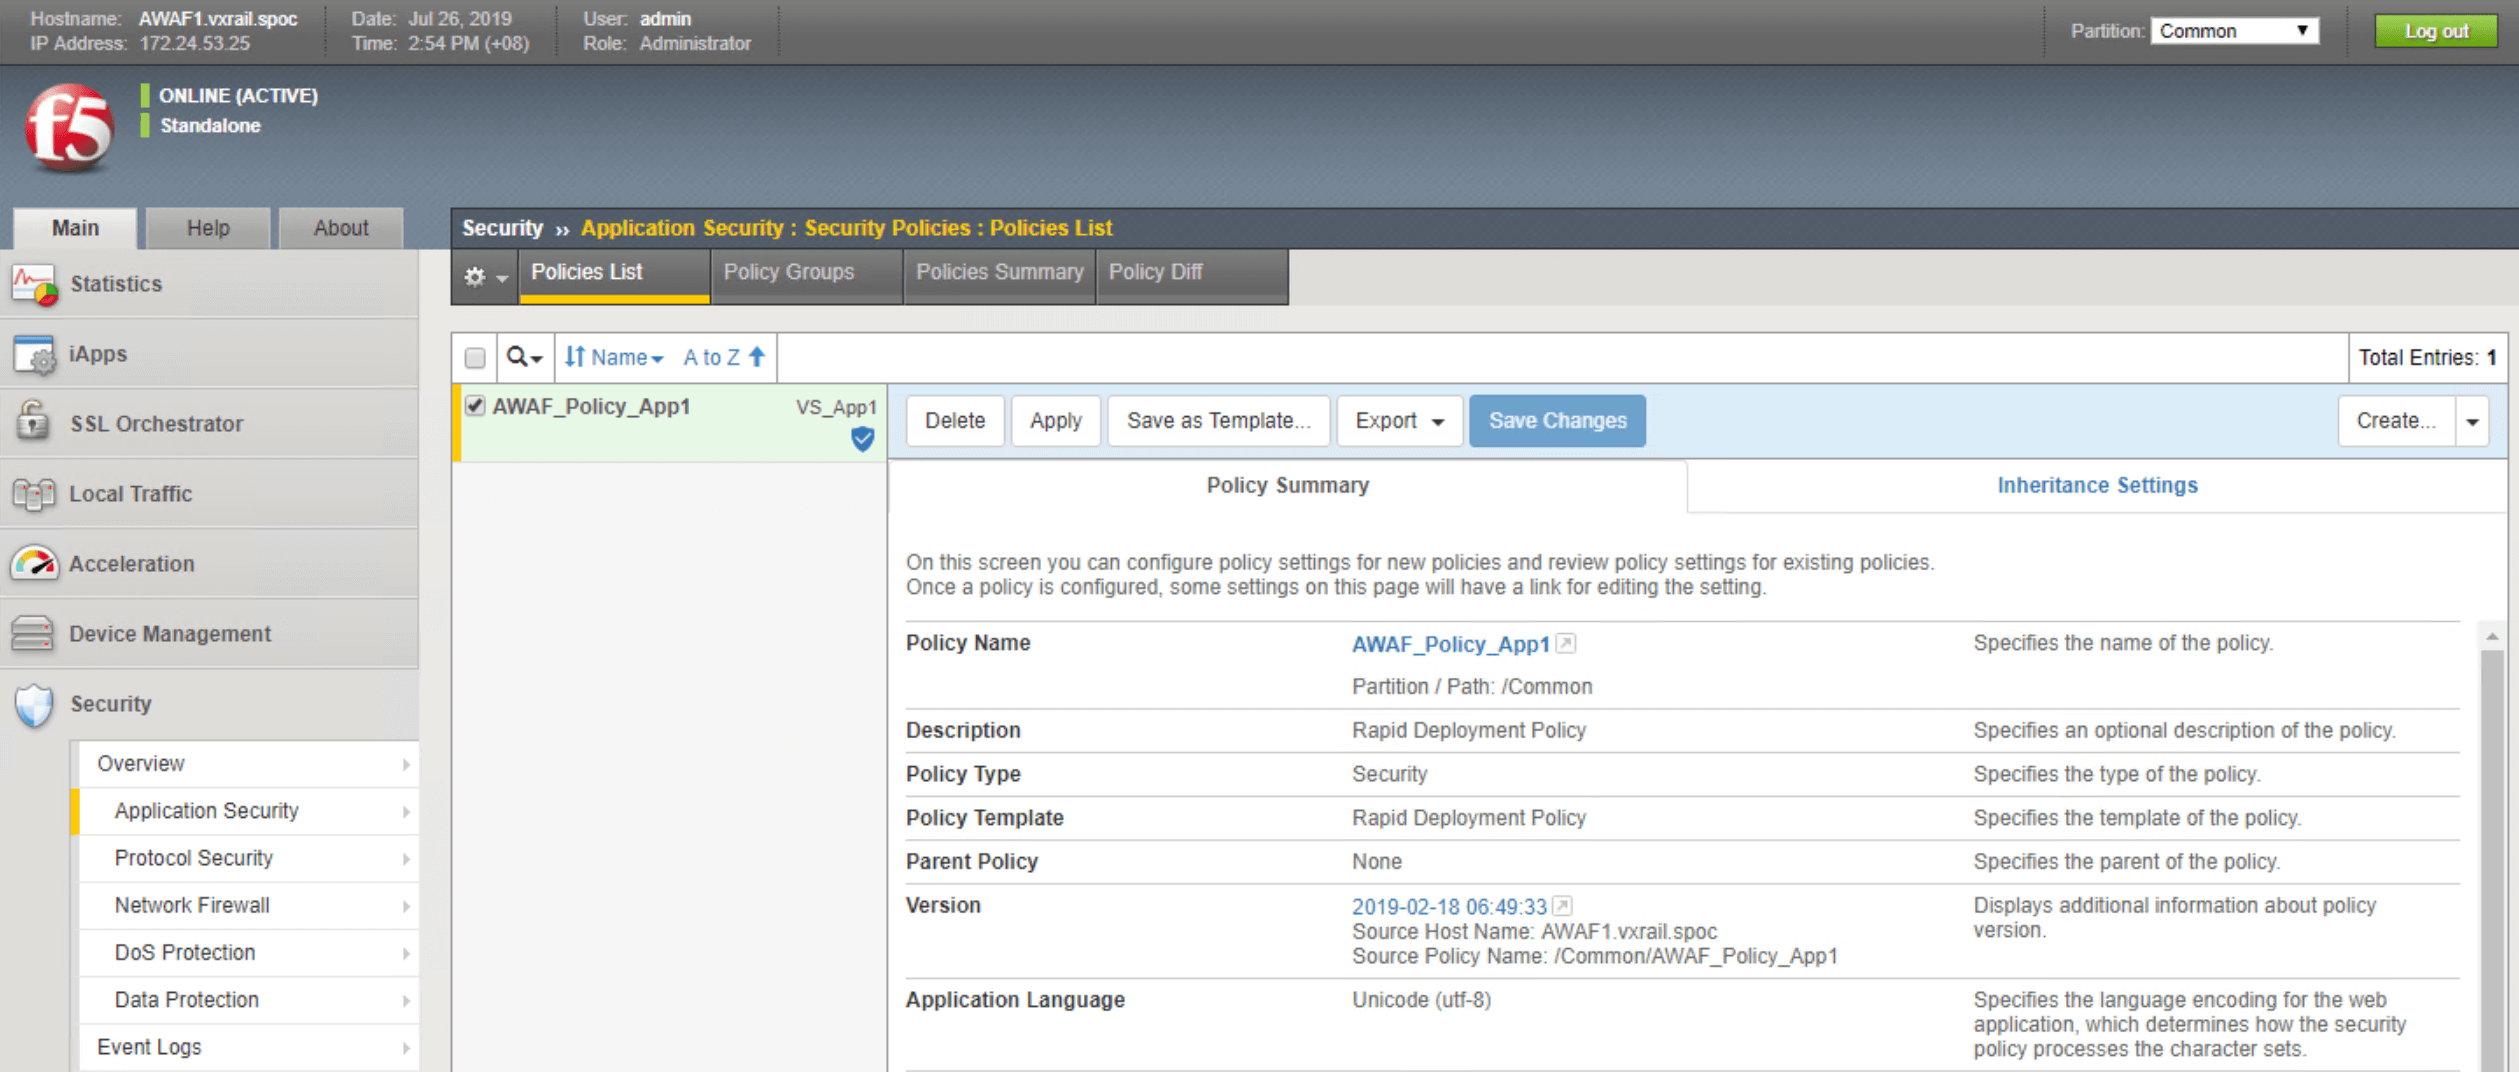
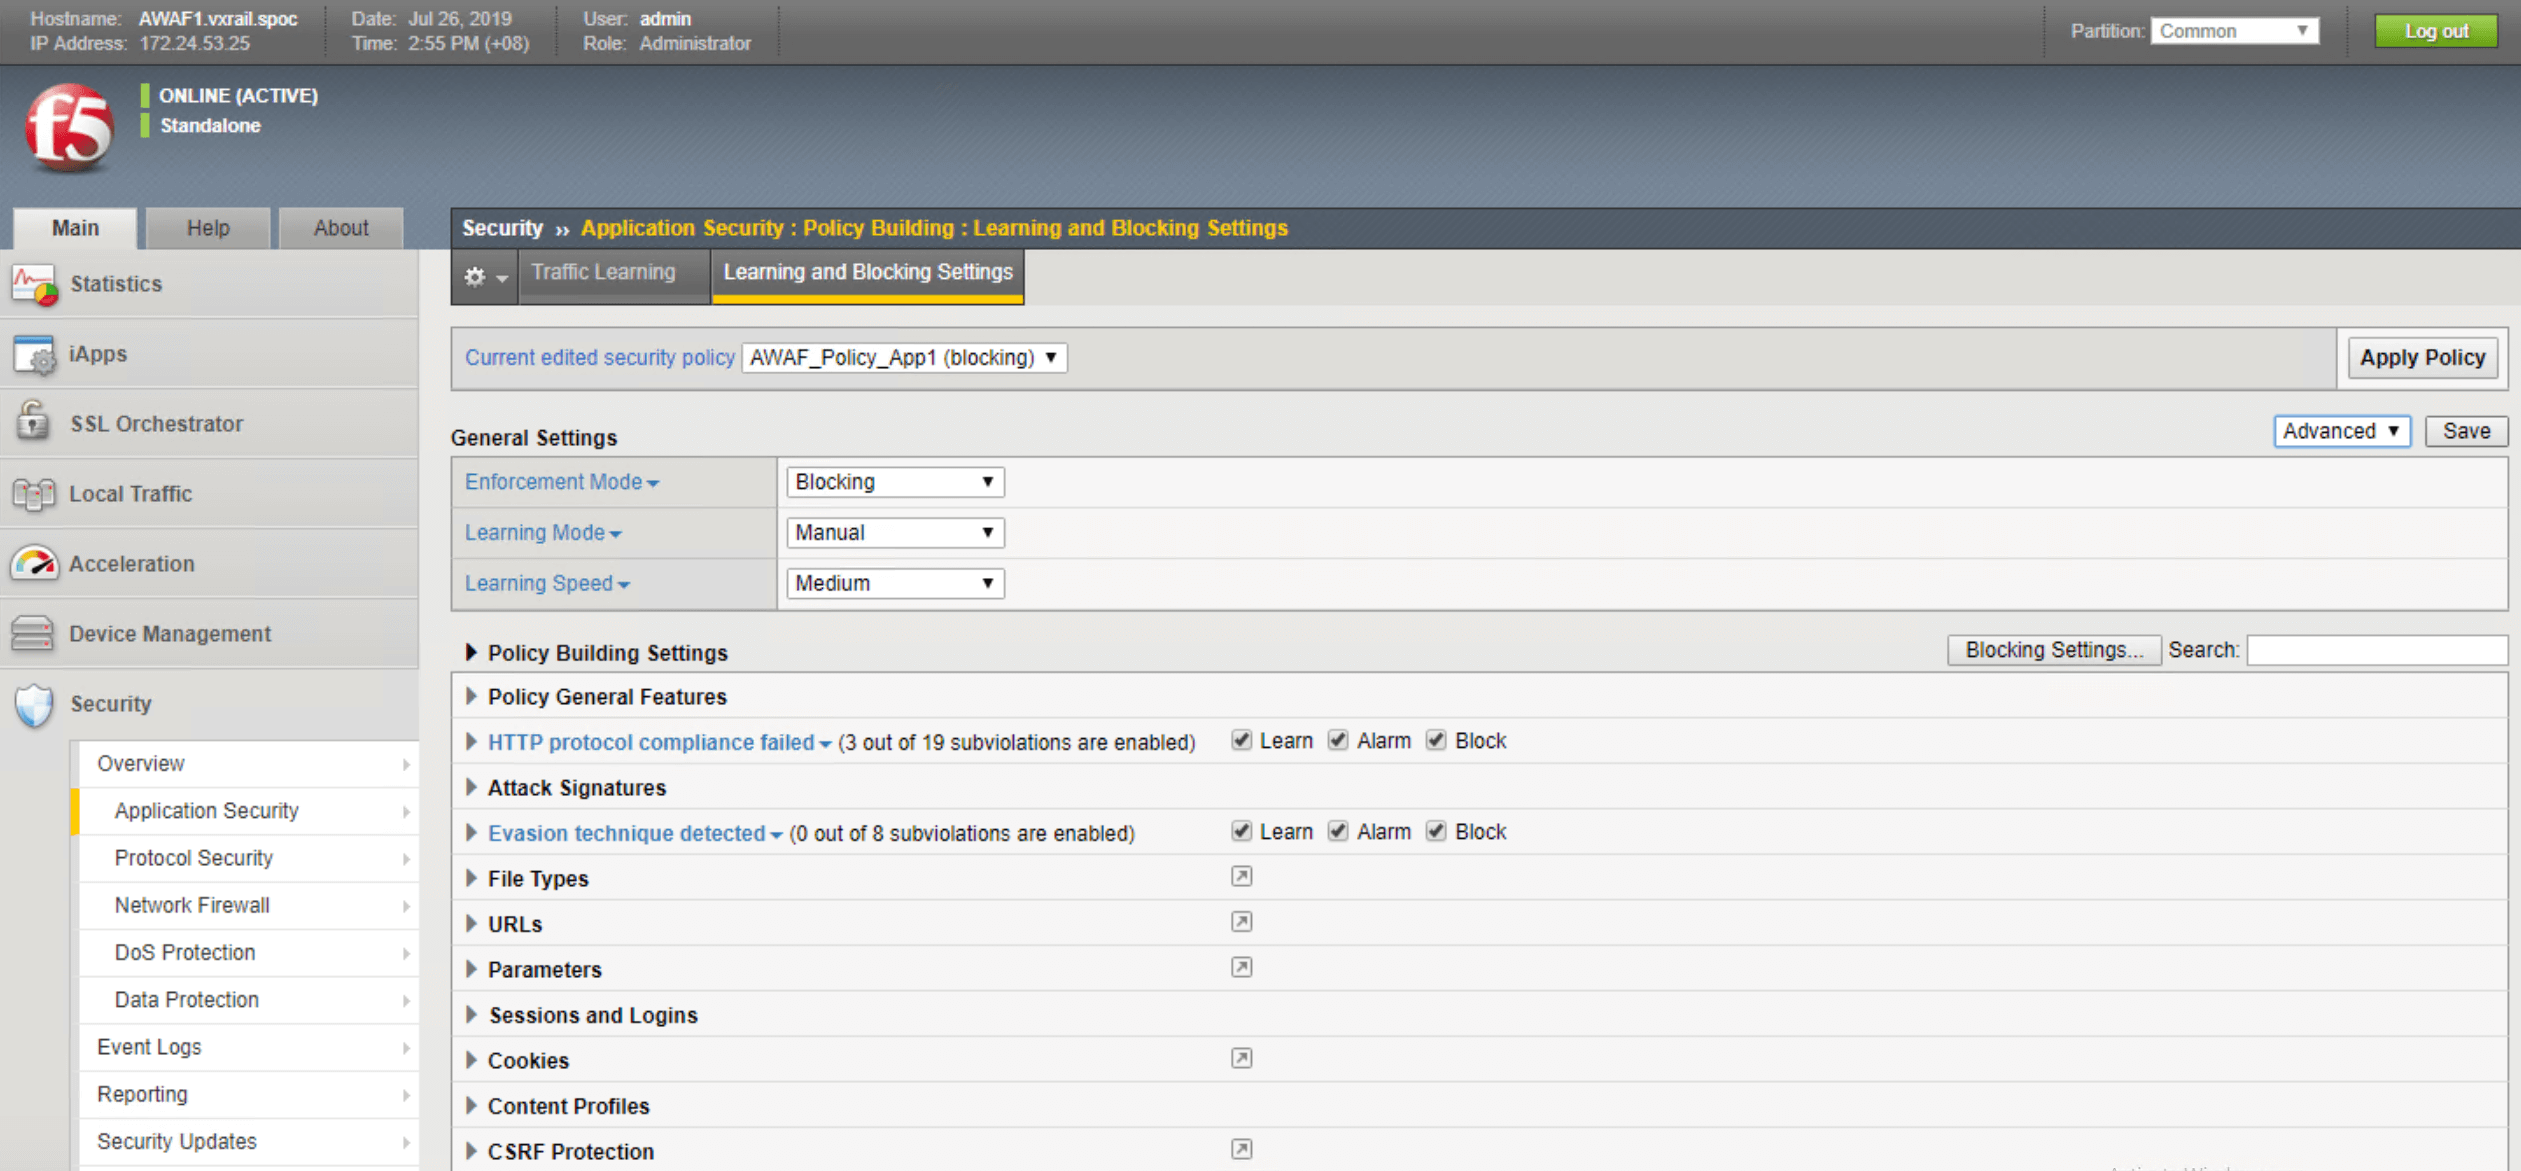
Nach der Bereitstellung der Advanced-WAF-Software können wir die Sicherheitsrichtlinie festlegen, anhand derer eingehender Datenverkehr geprüft wird, bevor er an die Webserver weitergeleitet wird. Mit Advanced WAF können Benutzer eigene, detaillierte Sicherheitsrichtlinien erstellen. Darüber hinaus umfasst die Lösung umfangreiche Bibliotheken mit Bedrohungsinformationen und Signaturen. Diese Bibliotheken werden regelmäßig aktualisiert und enthalten stets die neuesten sicherheitsrelevanten Informationen. So können Benutzer Workload-zentrierte Sicherheitsprofile erstellen, die auf aktuellen Bedrohungsinformationen basieren. Benutzer können außerdem den „Listening“-Modus aktivieren. Dieser Modus nutzt maschinelles Lernen, um eine umgebungsspezifische Basis-Sicherheitsrichtlinie zu erstellen und dadurch unnötige Warnmeldungen aufgrund falsch positiver Ergebnisse zu reduzieren.
Abschnitt 3 – Konfigurieren der Hochverfügbarkeitsunterstützung für Workloads und Anwendungen
BIG-IP High Availability wird von TMOS unterstützt, sodass die Ausfallsicherheitsmethodik und die entsprechenden Unterstützungsfunktionen über alle Produktmodule hinweg einheitlich sind.
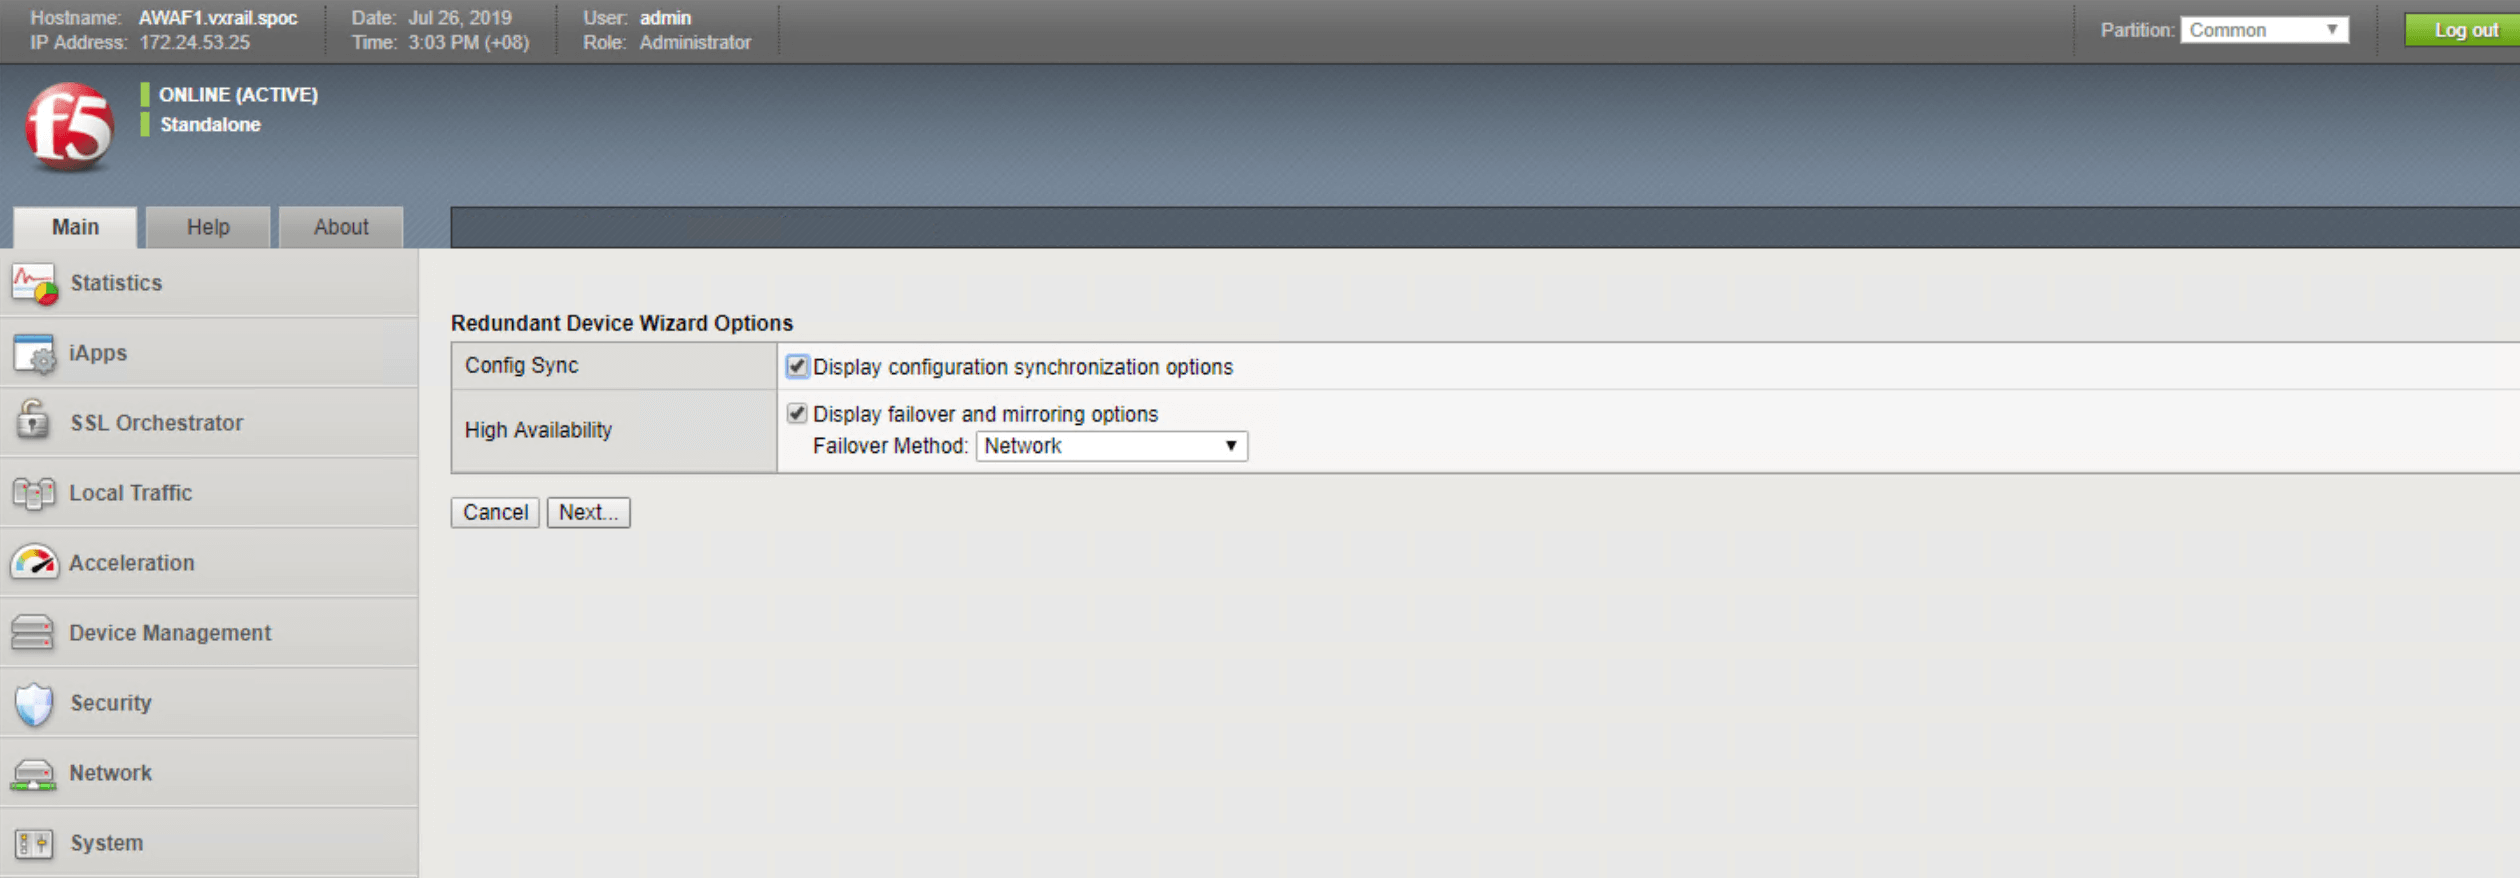
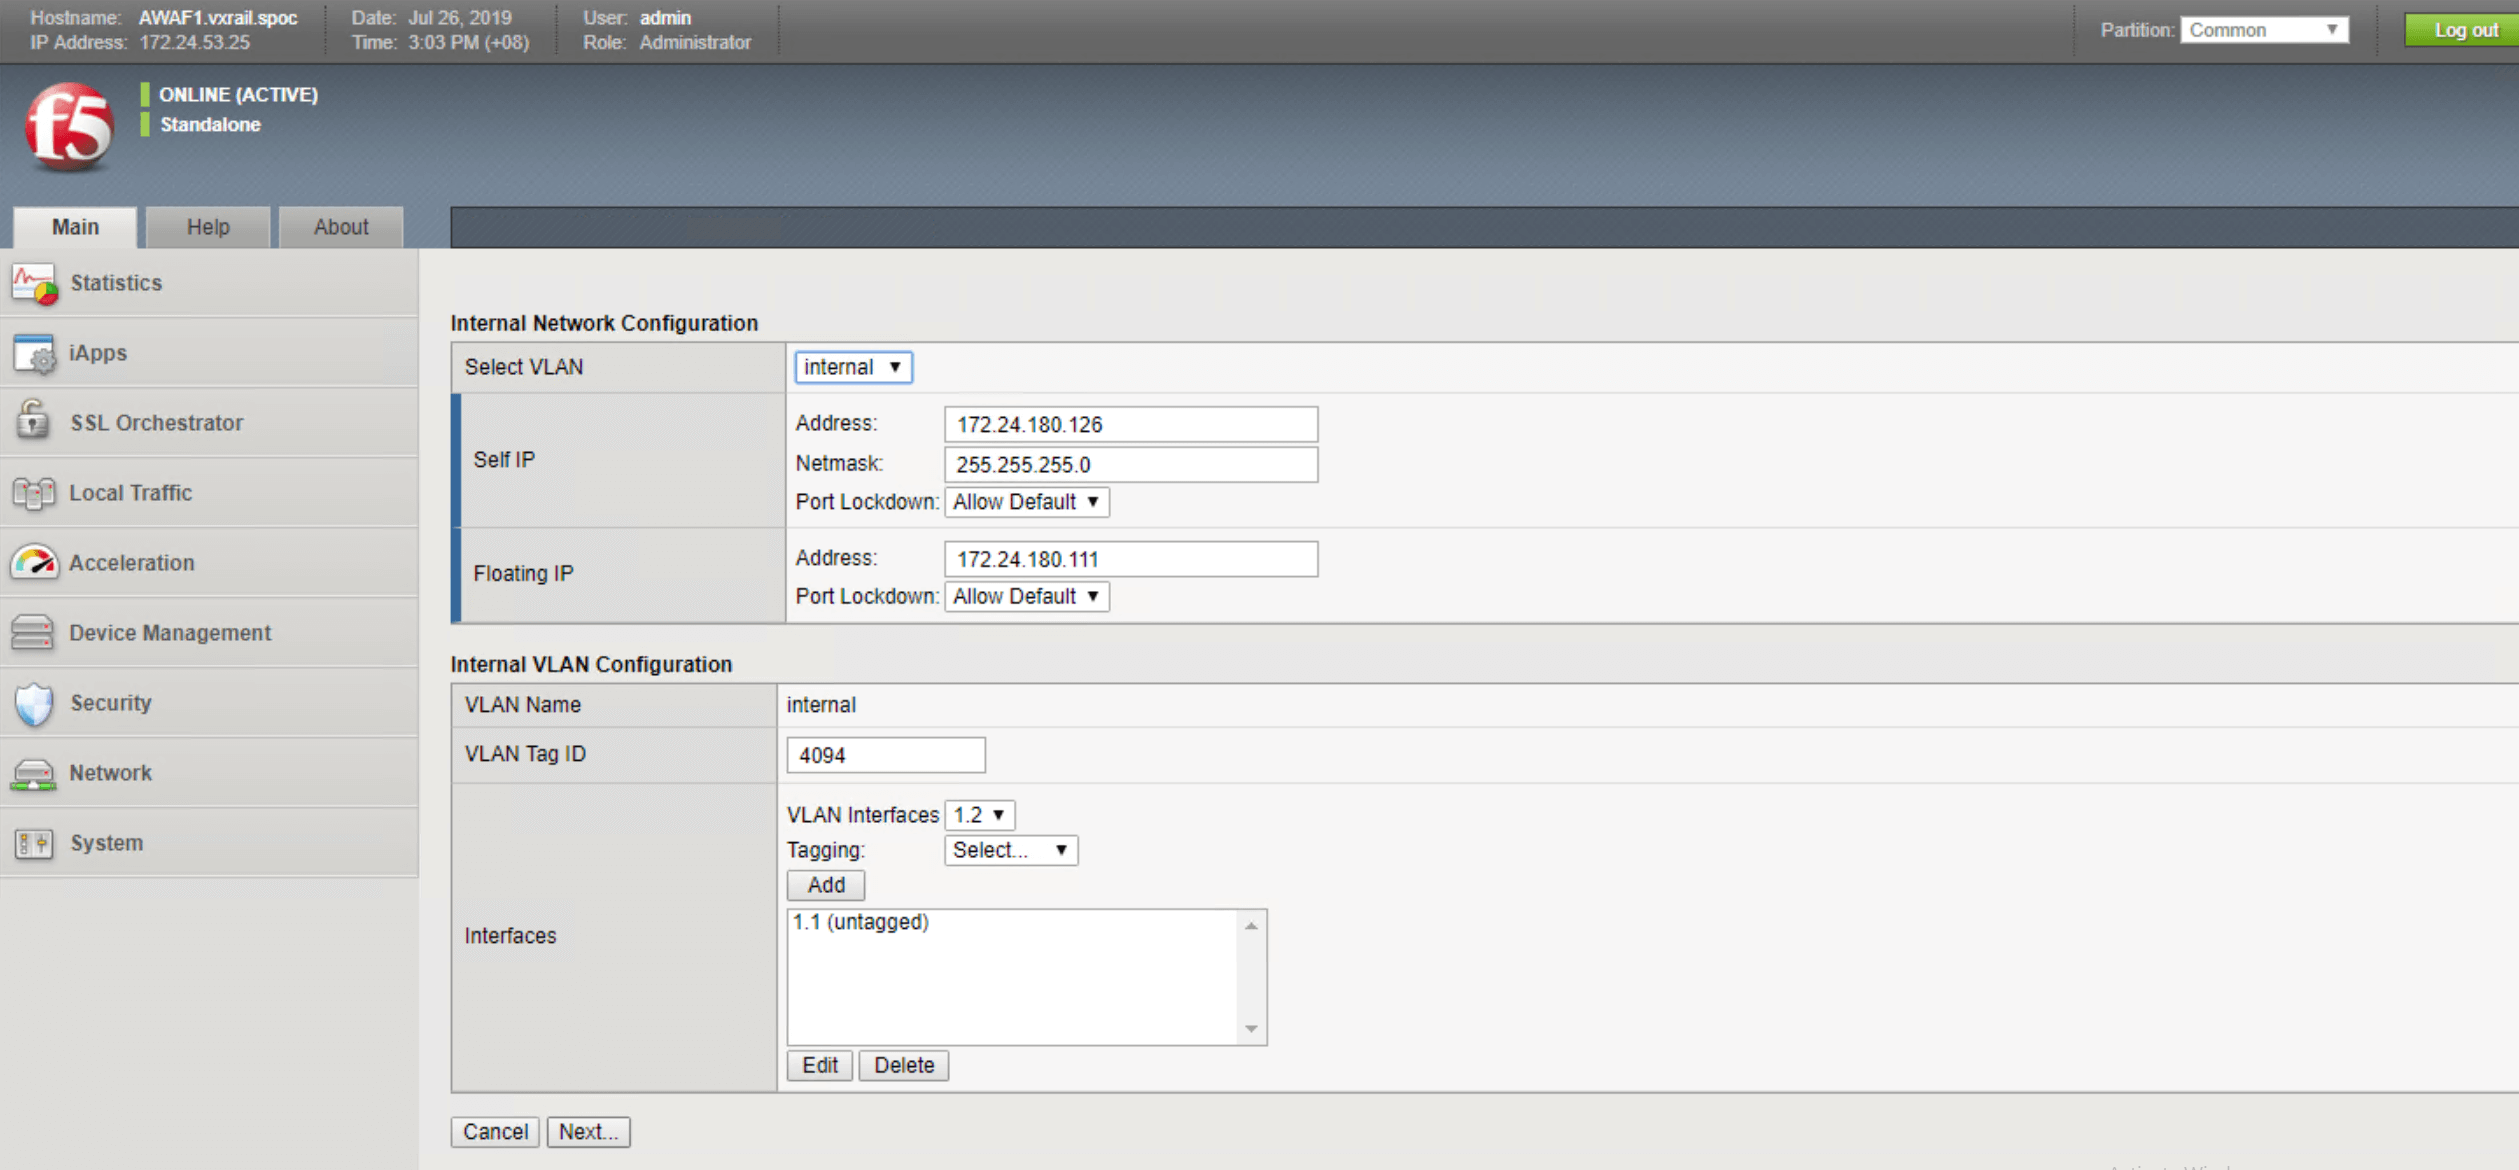
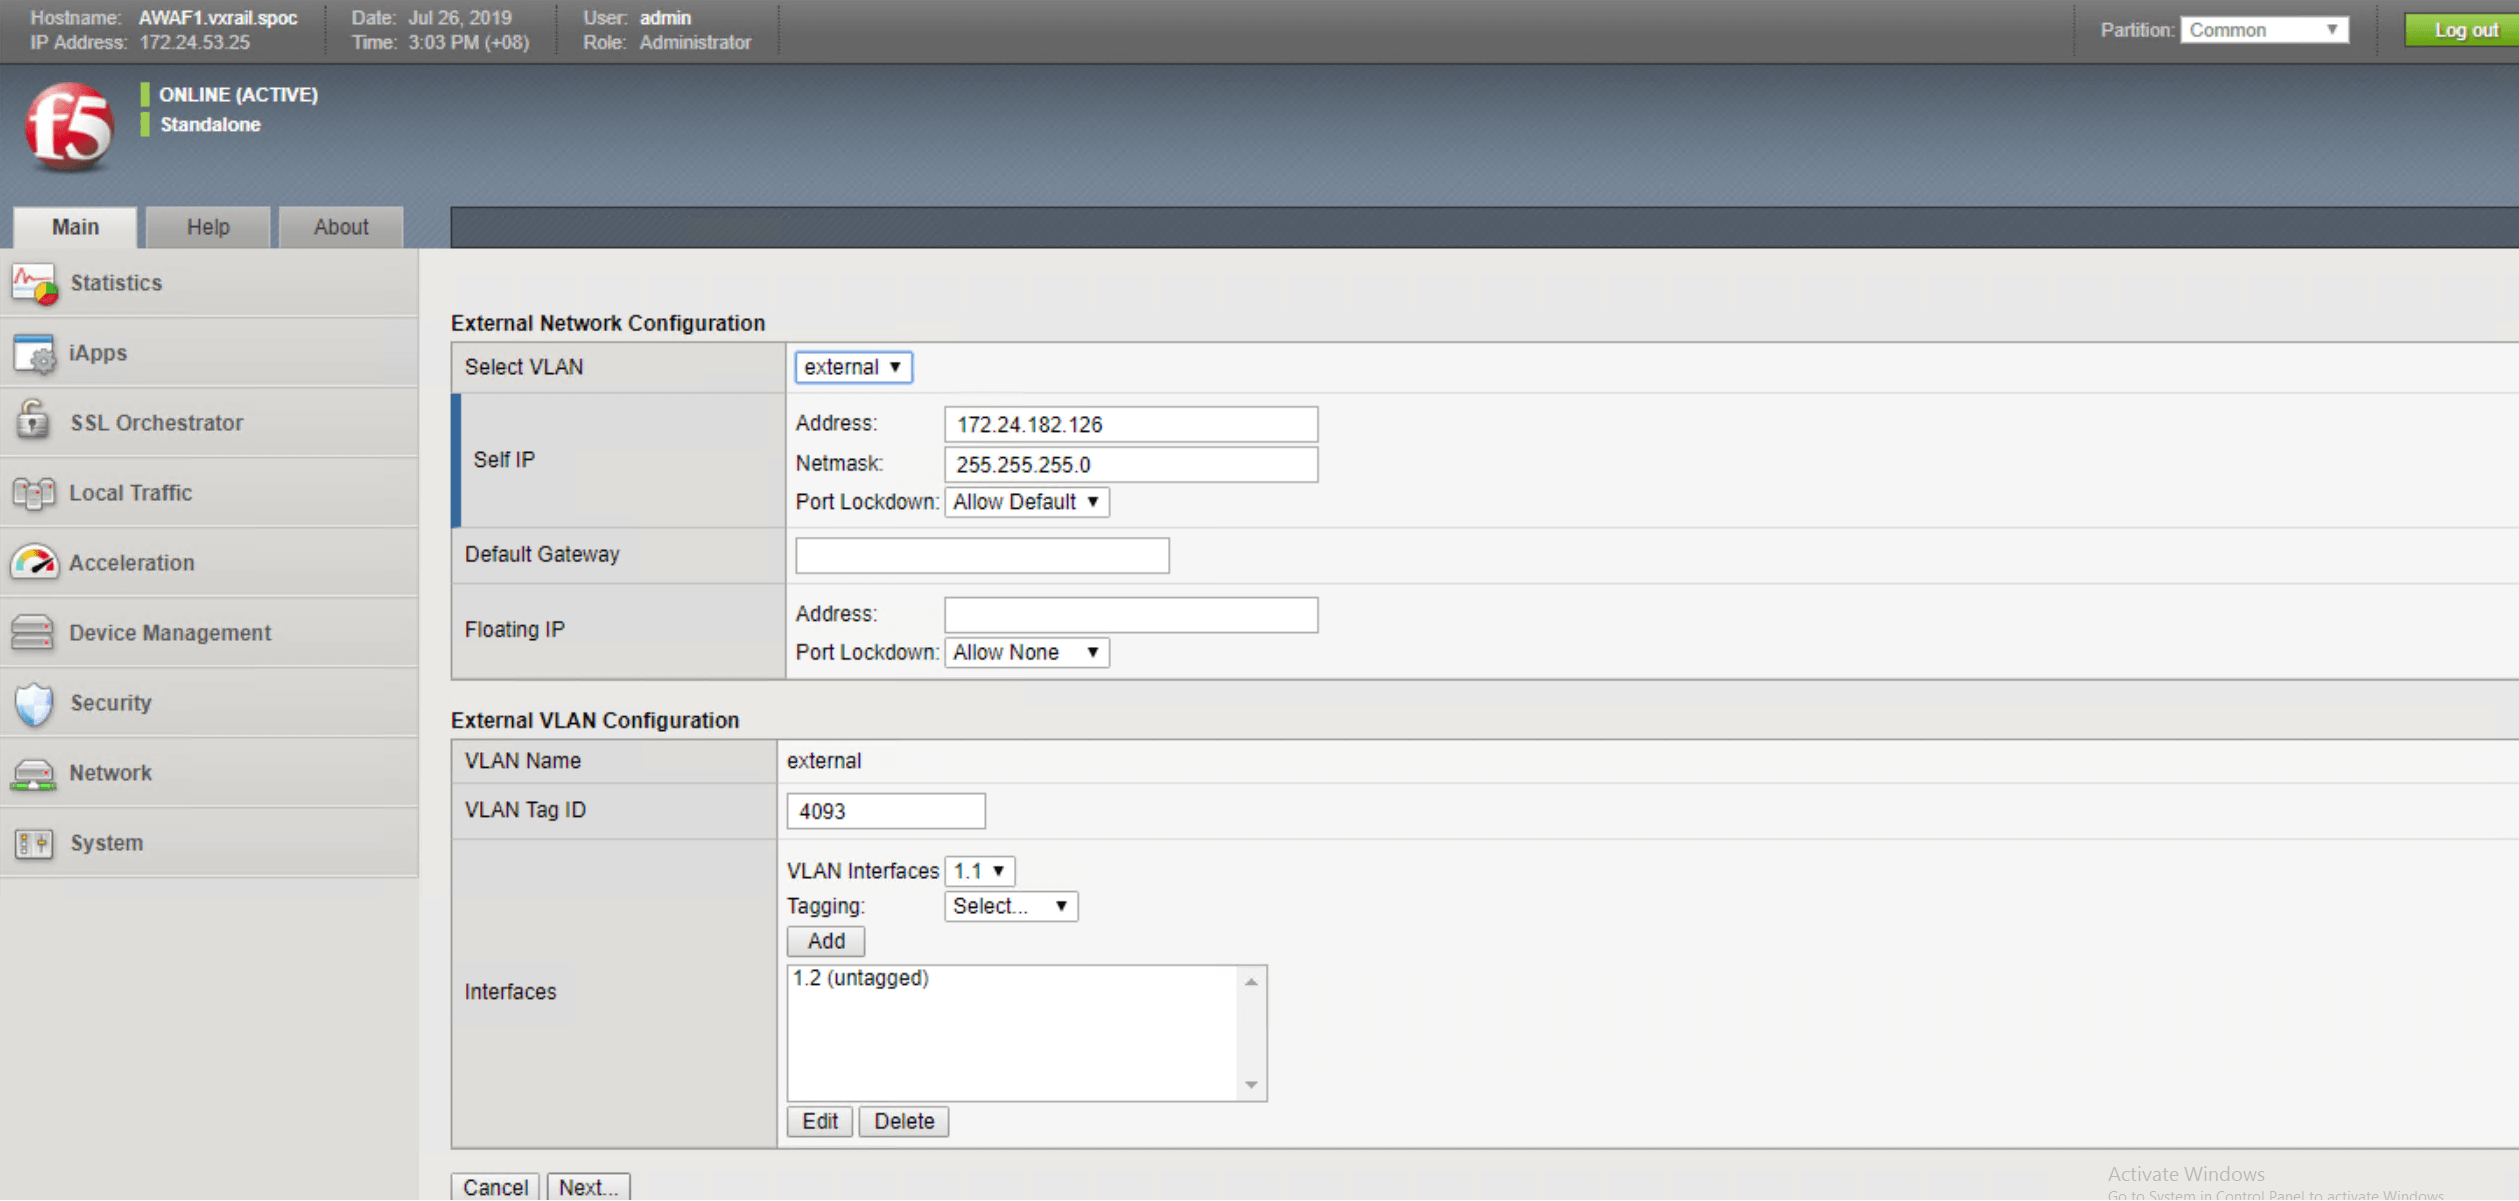
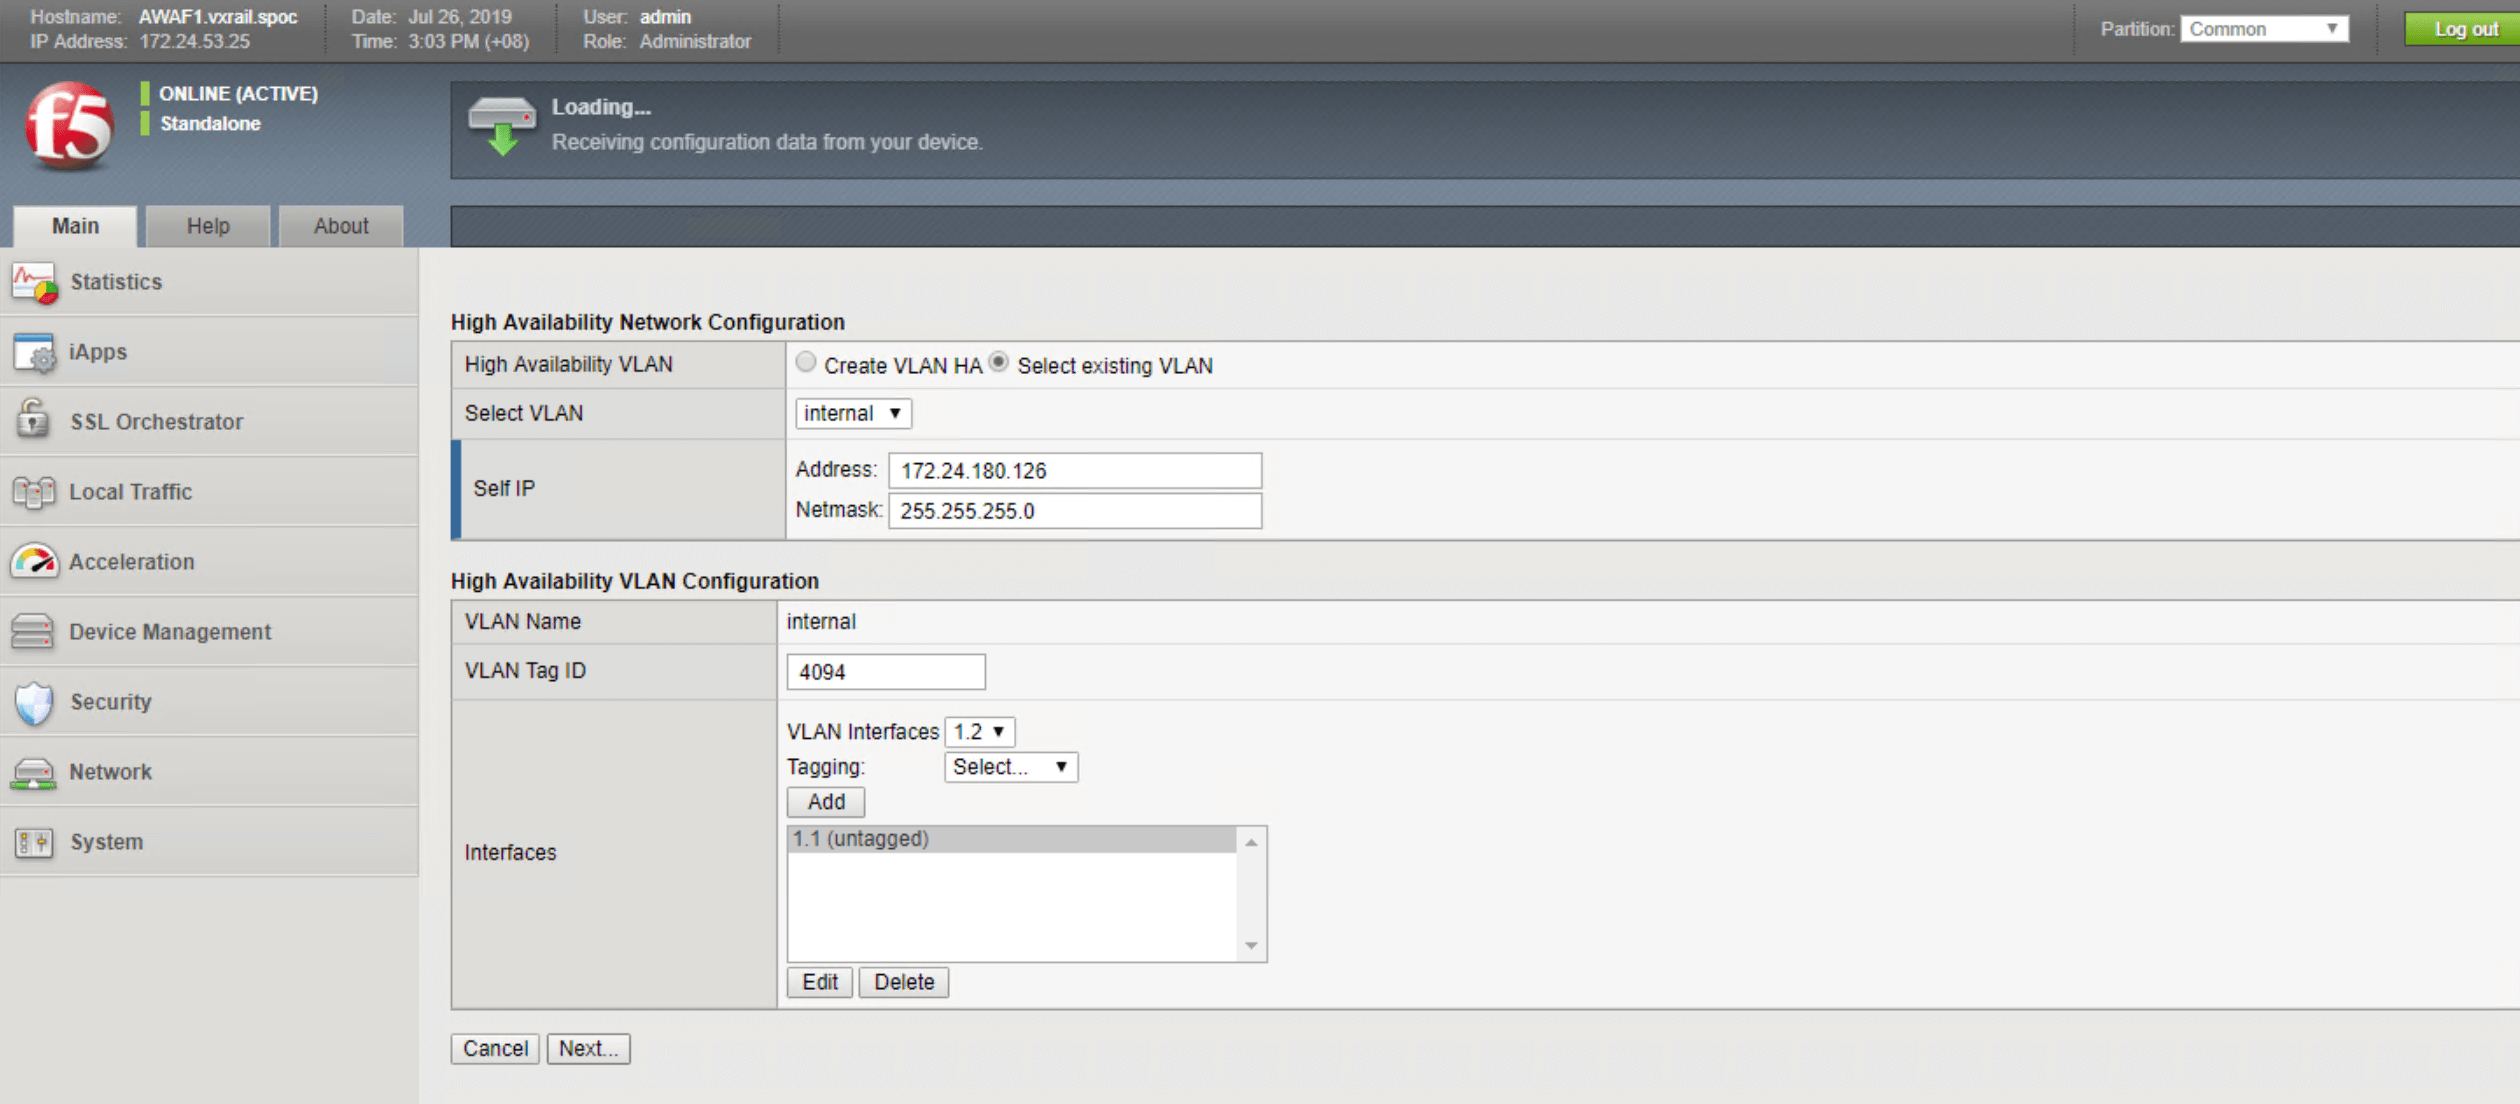
Die folgenden Abbildungen führen Sie durch die erforderlichen Schritte zur Konfiguration Ihres Systems für Hochverfügbarkeit. Dazu gehören:
- Konfigurieren der internen Netzwerkeinstellungen (z. B. VLAN-Informationen)
- Externe Netzwerkkonfigurationen festlegen
- Auswählen Ihrer Netzwerkkonfiguration für Hochverfügbarkeit
- Konfigurationsdetails überprüfen und bestätigen
Abschnitt 4 – Schutz und Absicherung öffentlich erreichbarer Webressourcen
In diesem Abschnitt veranschaulichen wir anhand von zwei Sicherheitsfunktionen – der Projektion von Benutzeranmeldedaten und der Blockierung von SQL-Injection-Angriffen –, wie sich öffentlich zugängliche Web-Workloads schützen lassen. Anstelle einer Schritt-für-Schritt-Anleitung haben wir eine Darstellung erstellt, die zeigt, wie diese Sicherheitsfunktionen Angriffe und Bedrohungen automatisch abwehren und so die Workloads und die Backend-Infrastruktur schützen.
Schutz von Benutzeranmeldedaten
Data Safe ermöglicht es, Benutzeranmeldedaten und Parameternamen (z. B. ID und Passwort) auf Anwendungsebene in Echtzeit zu verschlüsseln und zu verschleiern. Für die Implementierung dieses Sicherheitsdienstes sind keine Änderungen am Code oder Anpassungen am Quellcode der Anwendung erforderlich.
Bei öffentlich über das Web zugänglichen Ressourcen oder Anwendungen mit HTTP-/HTTPS-Datenverkehr ist die Datenverschlüsselung mittels SSL der erste Schritt, um die Daten vor einer möglichen Offenlegung gegenüber unbefugten Dritten zu schützen. Eine SSL-Verschlüsselung während der Übertragung allein reicht jedoch nicht aus, um die Datensicherheit zu gewährleisten. Anmeldedaten können auch auf Clientebene gestohlen werden, beispielsweise wenn Endbenutzer ihre Webbrowser durch das Anklicken schädlicher Dateien oder den Besuch mit Schadsoftware infizierter Websites kompromittiert haben.
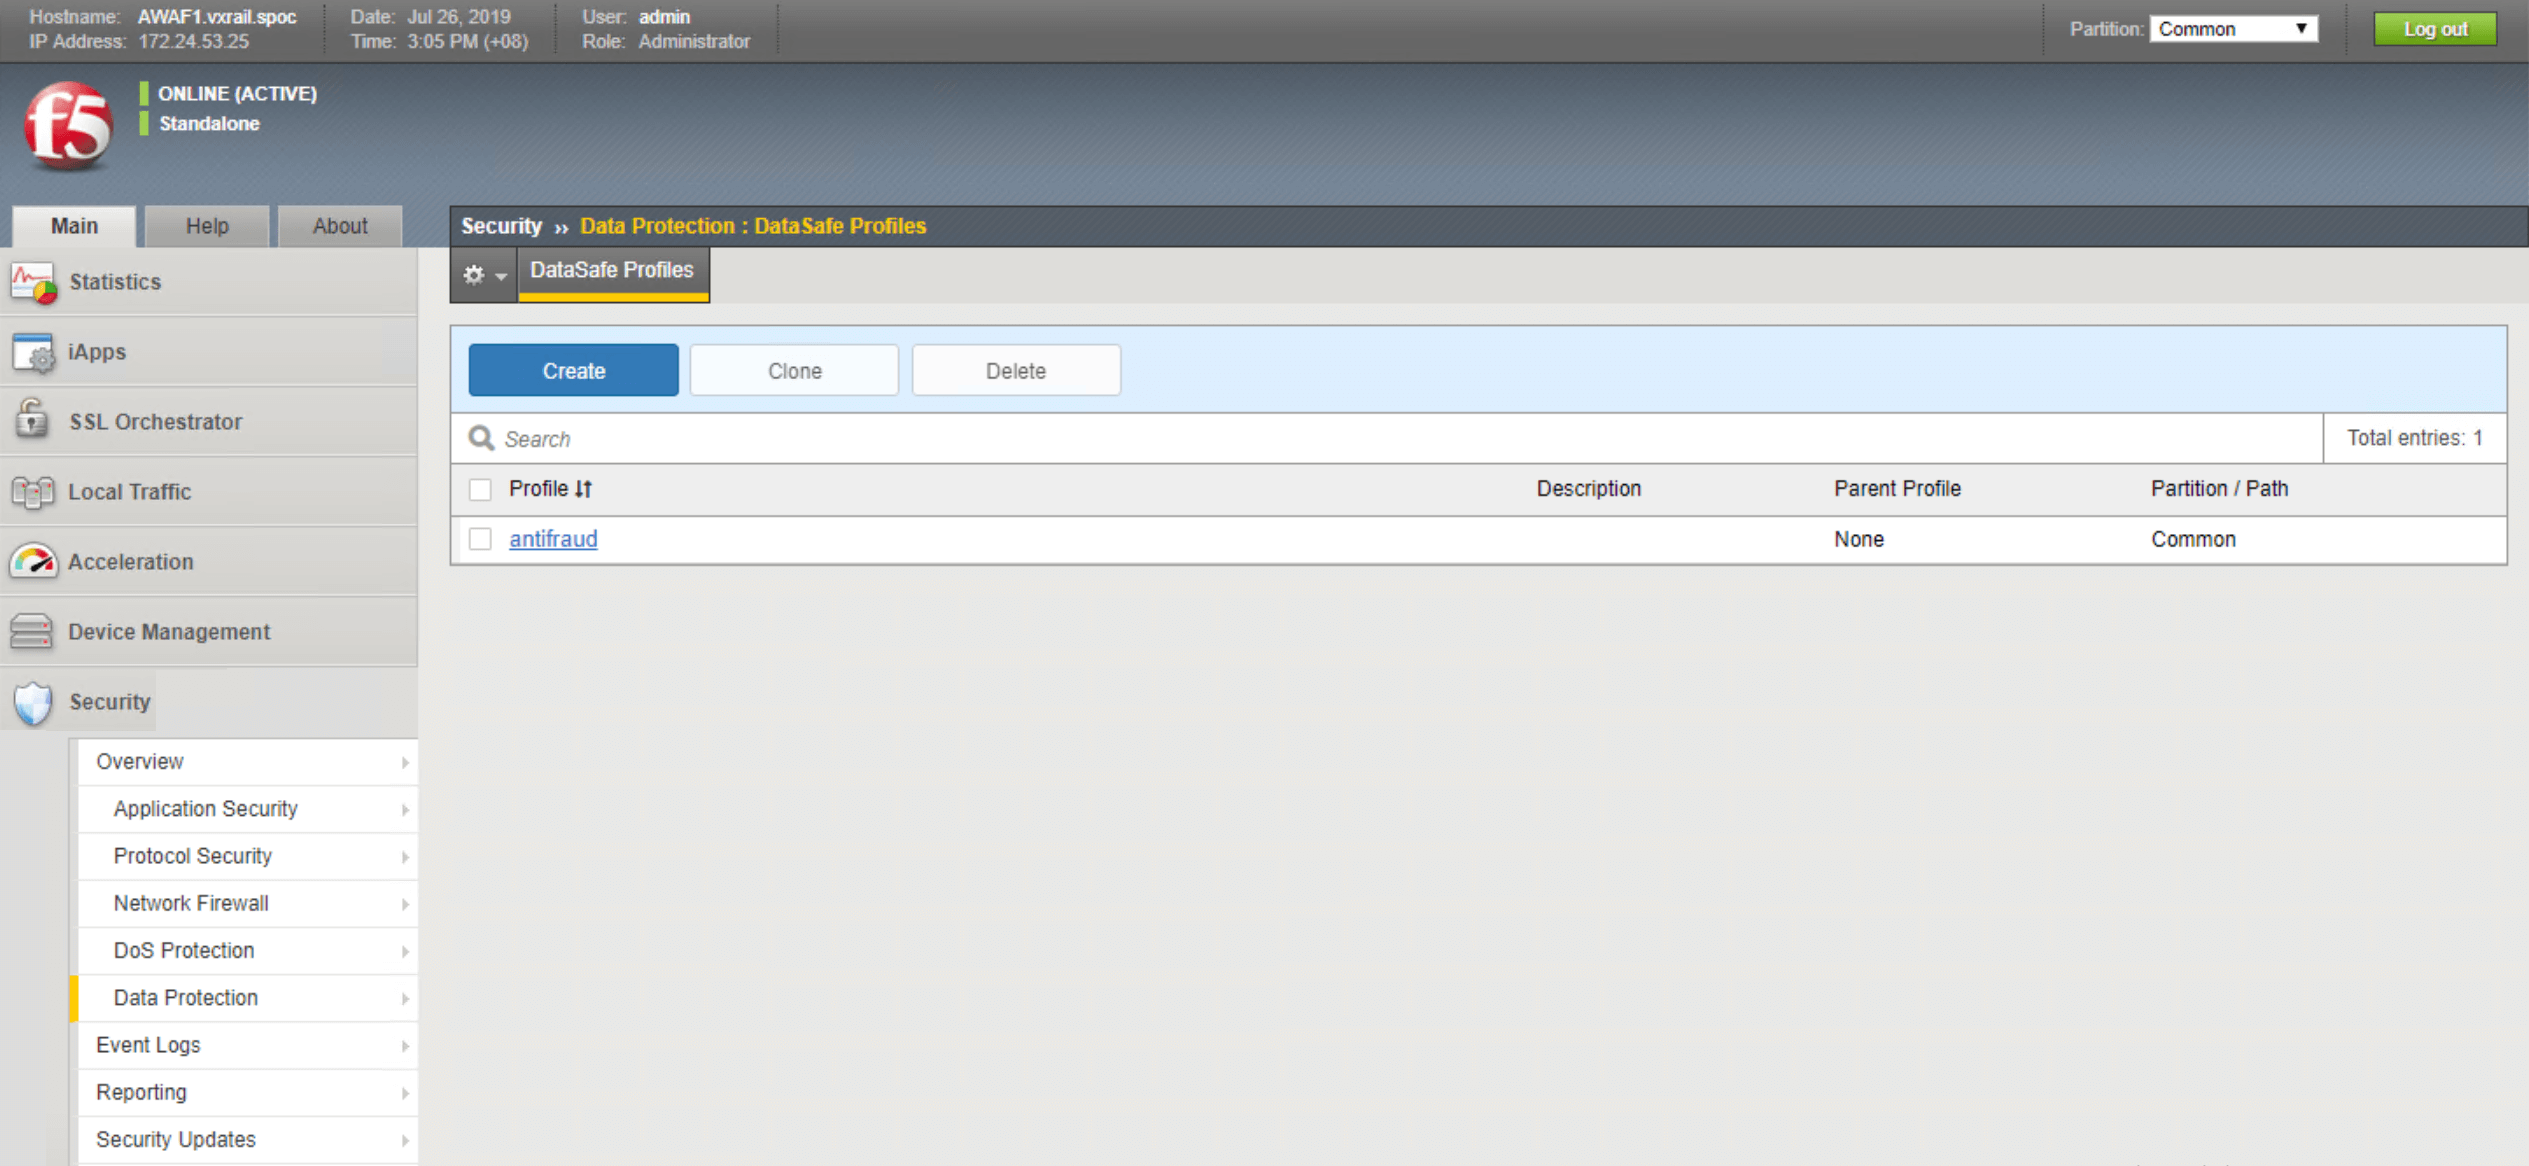
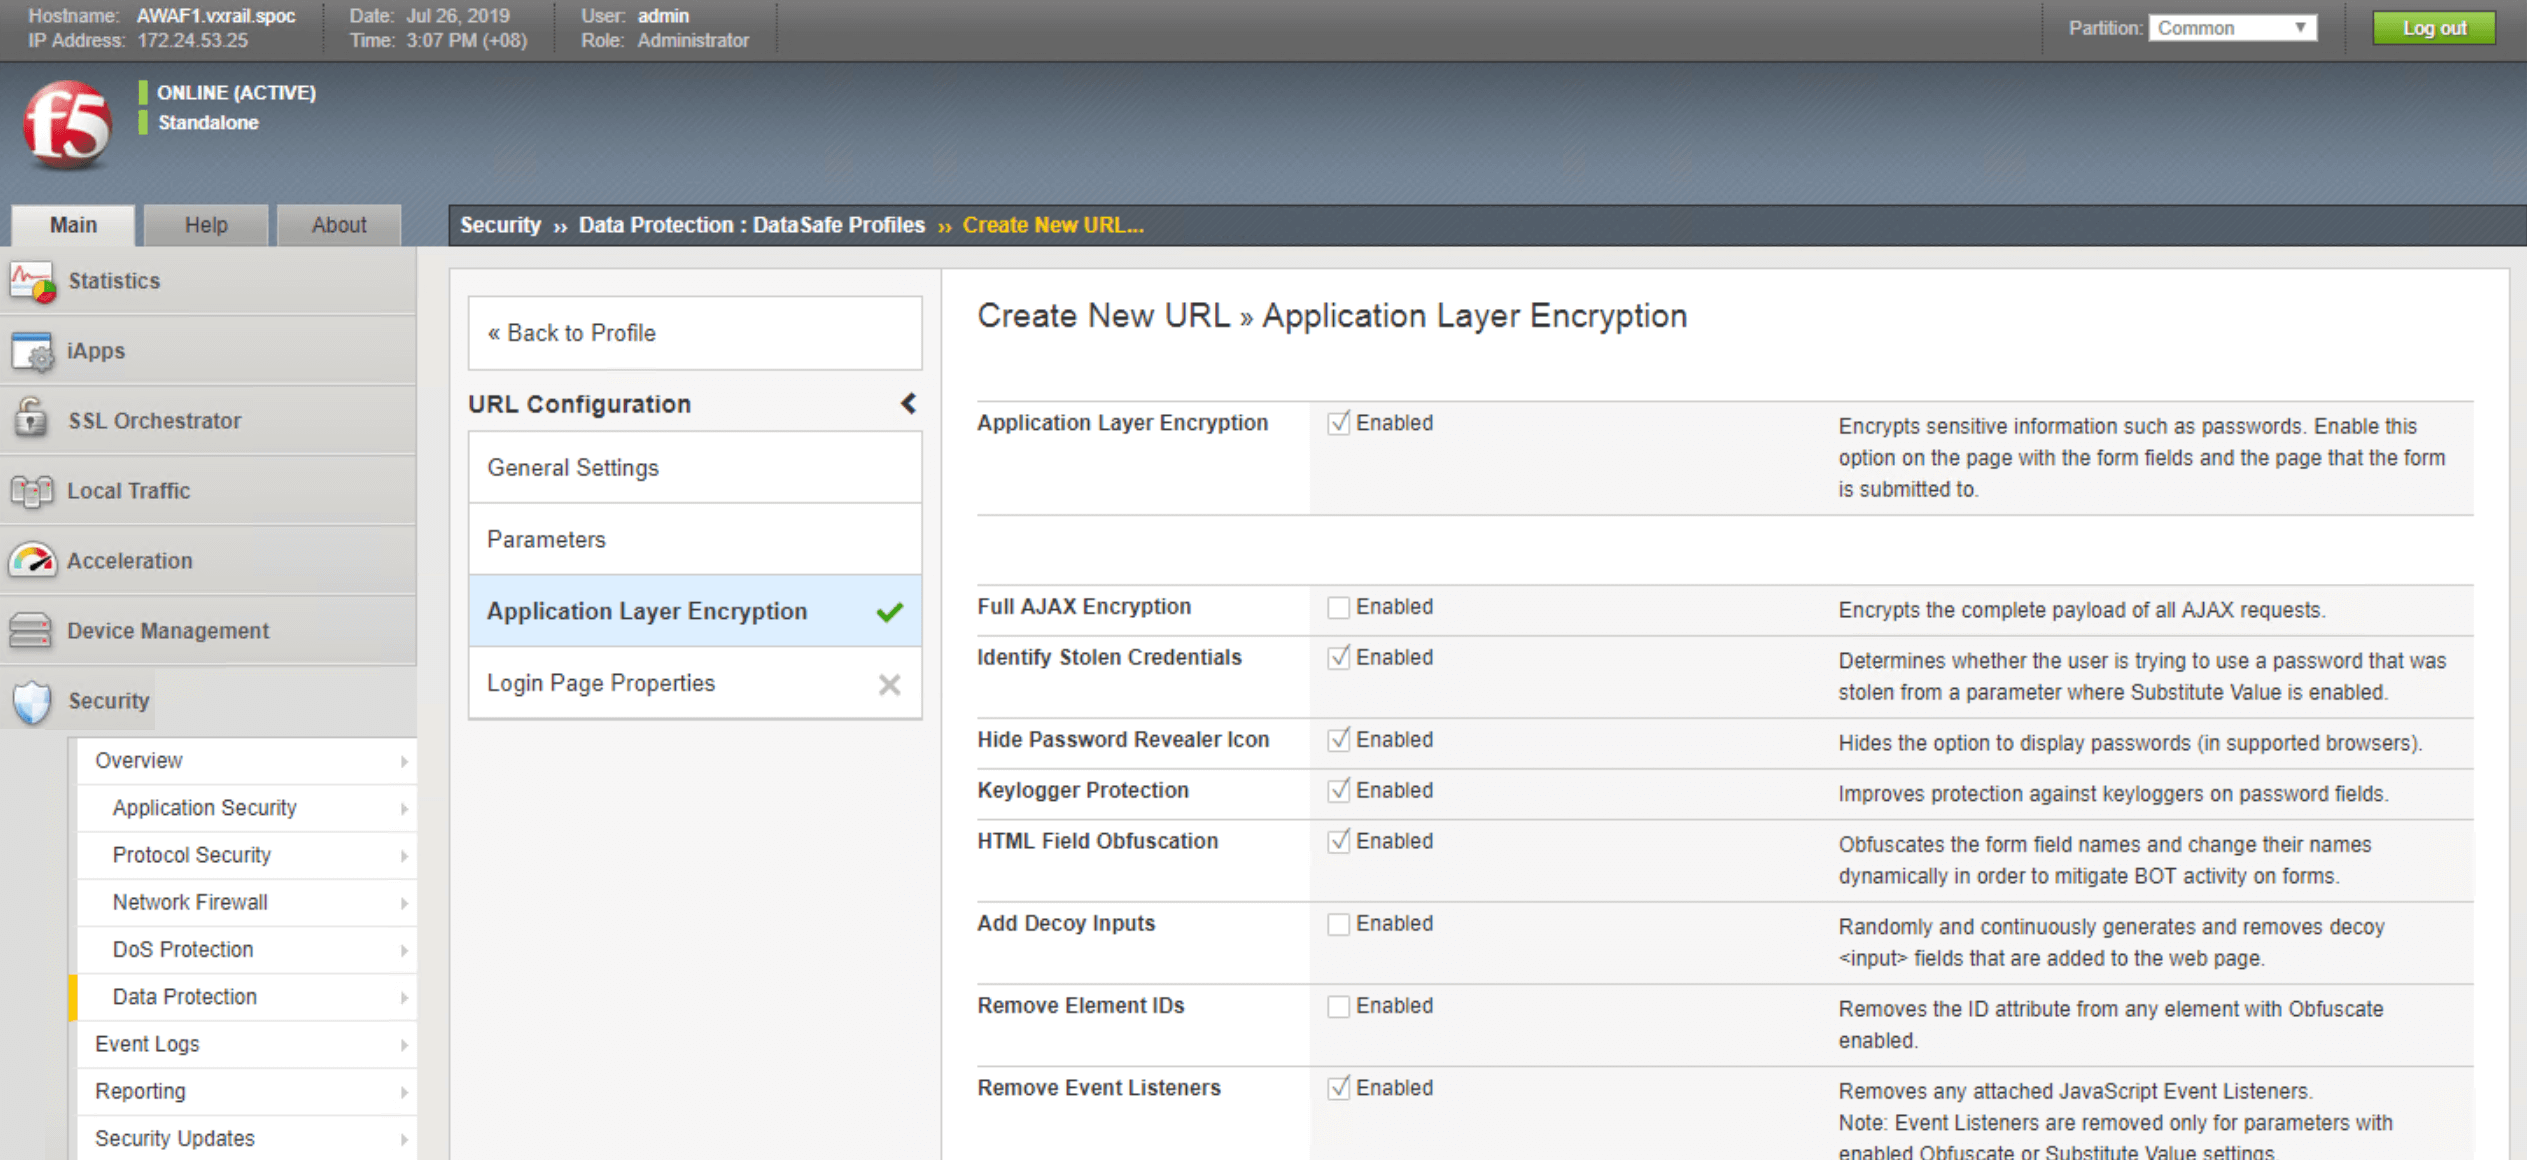
Die Funktion „Data Safe“ kann im Bereich „Security“ der Advanced-WAF-Konsole aktiviert werden. Wählen Sie „Data Protection“ aus und navigieren Sie anschließend zu den Data-Safe-Profilen:
- Neues Profil erstellen
- Legen Sie als Profilnamen „Anti-Fraud“ fest.
- Aktivieren Sie die Verschlüsselung auf Anwendungsebene im Profil Anti-Fraud
- Aktivieren Sie weitere Kriterien zum Schutz der Benutzeranmeldedaten
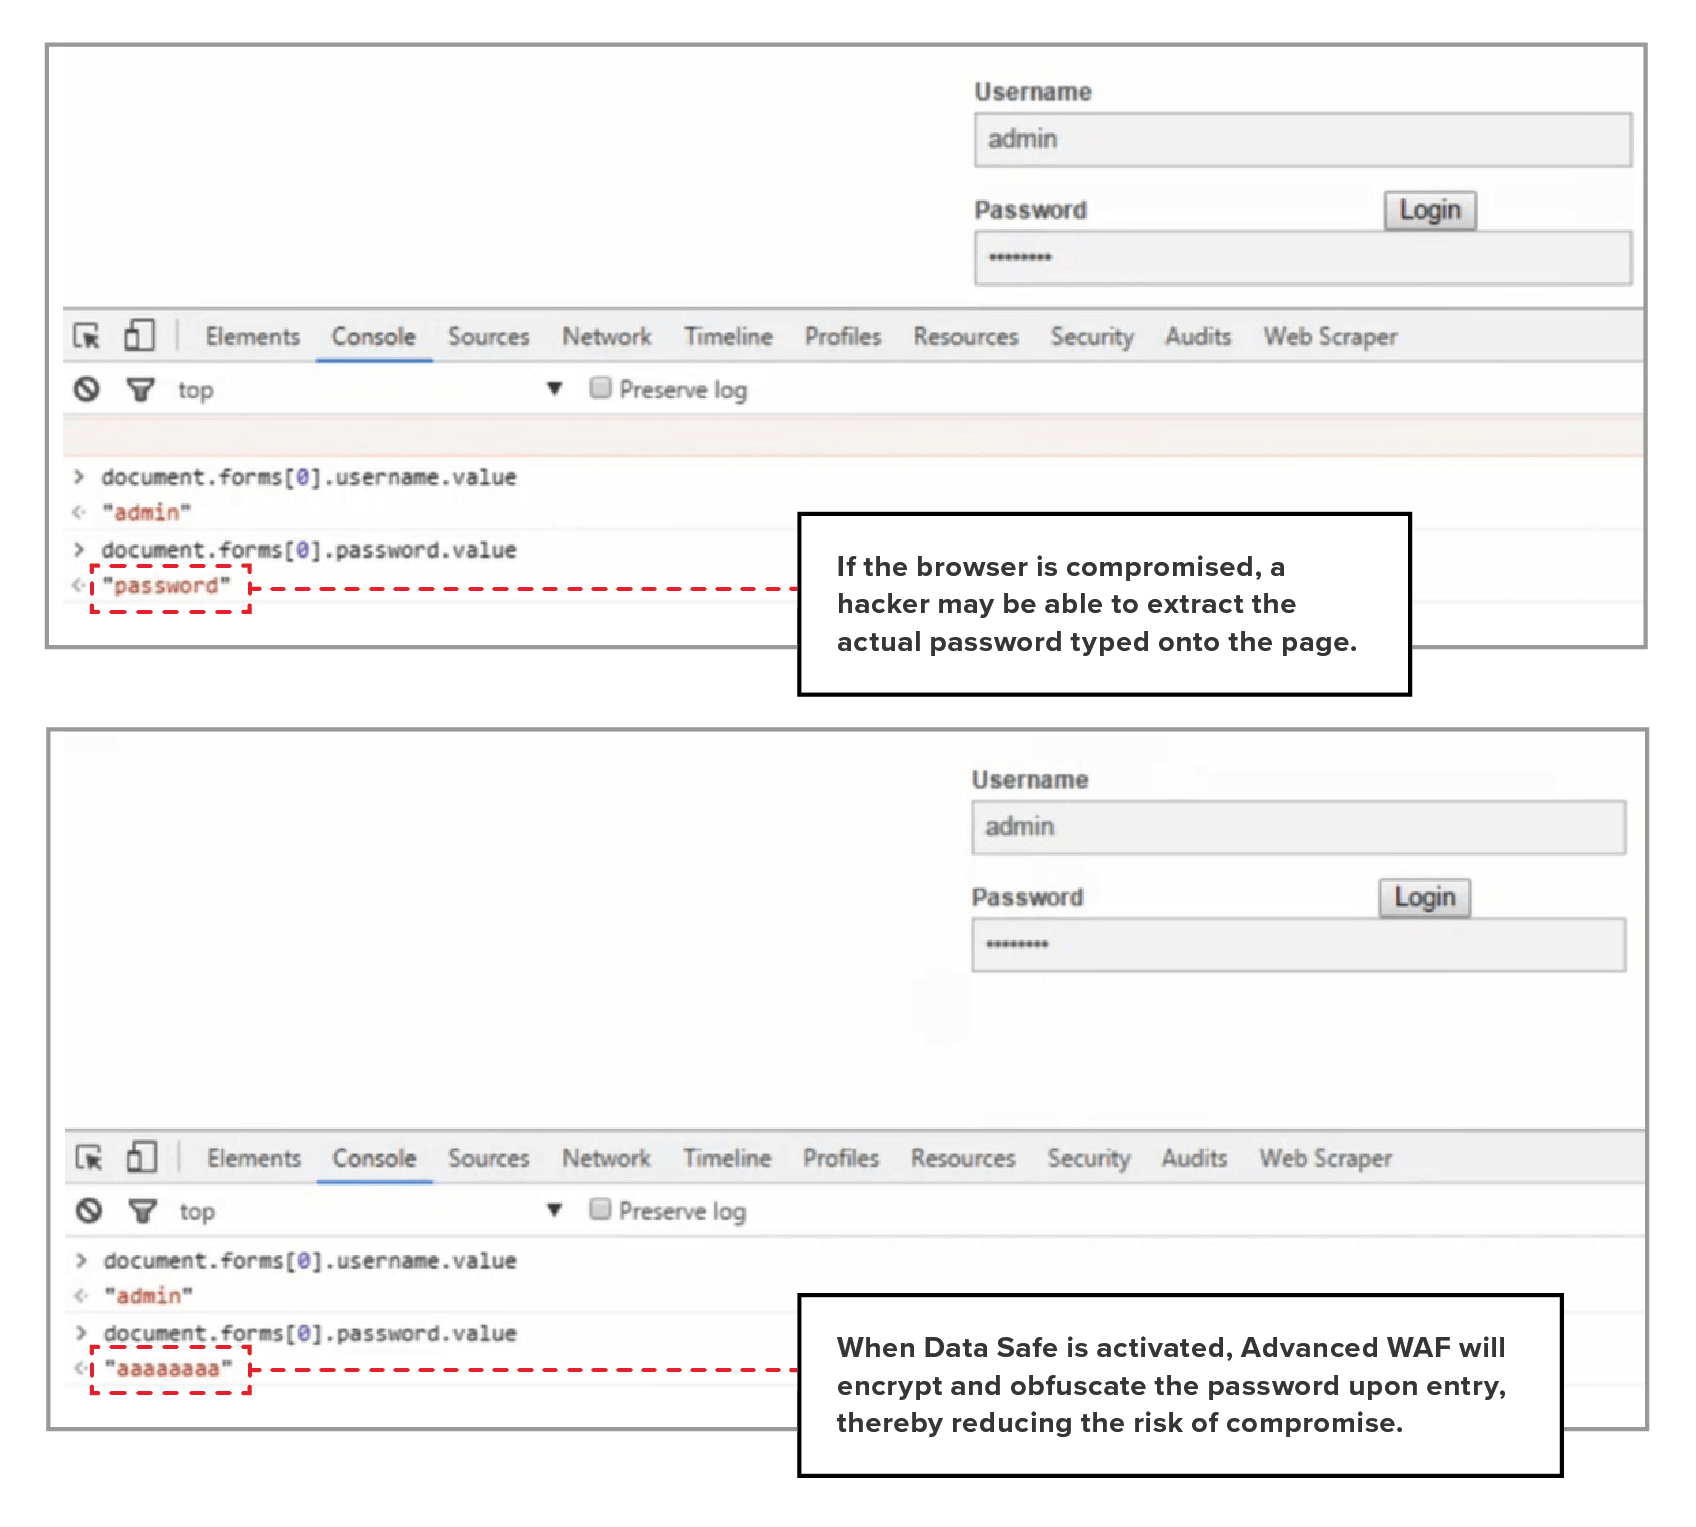
Wenn Data Safe aktiviert ist, können Sie Kriterien festlegen, um Benutzerkennung und Passwort auf Clientebene für öffentlich über das Web zugängliche Ressourcen oder Dienste zu verschlüsseln. Dadurch wird das Risiko einer Sicherheitsverletzung durch mit Schadsoftware infizierte Browser verringert. Durch Data Safe geschützte Anwendungen stellen Webseiten über Advanced WAF bereit. Die Zeichen von Benutzerkennung und Passwort werden bereits bei der Eingabe durch den Benutzer verschlüsselt. Selbst wenn ein Browser kompromittiert wird, kann die Schadsoftware anstelle des tatsächlichen Passworts nur die verschlüsselten Daten extrahieren. Diese können ohne den privaten Schlüssel nicht entschlüsselt werden (weitere Einzelheiten finden Sie in der Abbildung unten). Zusätzlich zum clientseitigen Schutz von Anmeldedaten auf Webebene kann Advanced WAF um einen Schutz auf Mobilgeräteebene für Workloads mobiler Anwendungen erweitert werden.
Lösungsdemo: Vergleich des Dienstes mit und ohne Advanced WAF
Teil A: Schutz von Benutzeranmeldedaten
Teil B: Zur SQL-Injection
SQL-Injection belegt auf der OWASP-Liste der zehn größten Bedrohungen stets einen der vorderen Plätze. Hacker suchen im Anwendungscode nach Schwachstellen, um Möglichkeiten zu finden, wichtige Daten aus der Backend-Datenbank zu extrahieren. Der erste Schritt zur Verringerung des Risikos einer Kompromittierung durch SQL-Injection besteht darin, bewährte Programmierpraktiken zu fördern und so eine sichere Programmierung zu gewährleisten. Darüber hinaus können Sie Ihre Infrastruktur mit einer zusätzlichen Schutzebene absichern. Advanced WAF nutzt umfassende Bedrohungsinformationen und enthält eine Bibliothek mit Bedrohungssignaturen, die zum Schutz öffentlich zugänglicher Web-Workloads vor SQL-Injection eingesetzt werden können.
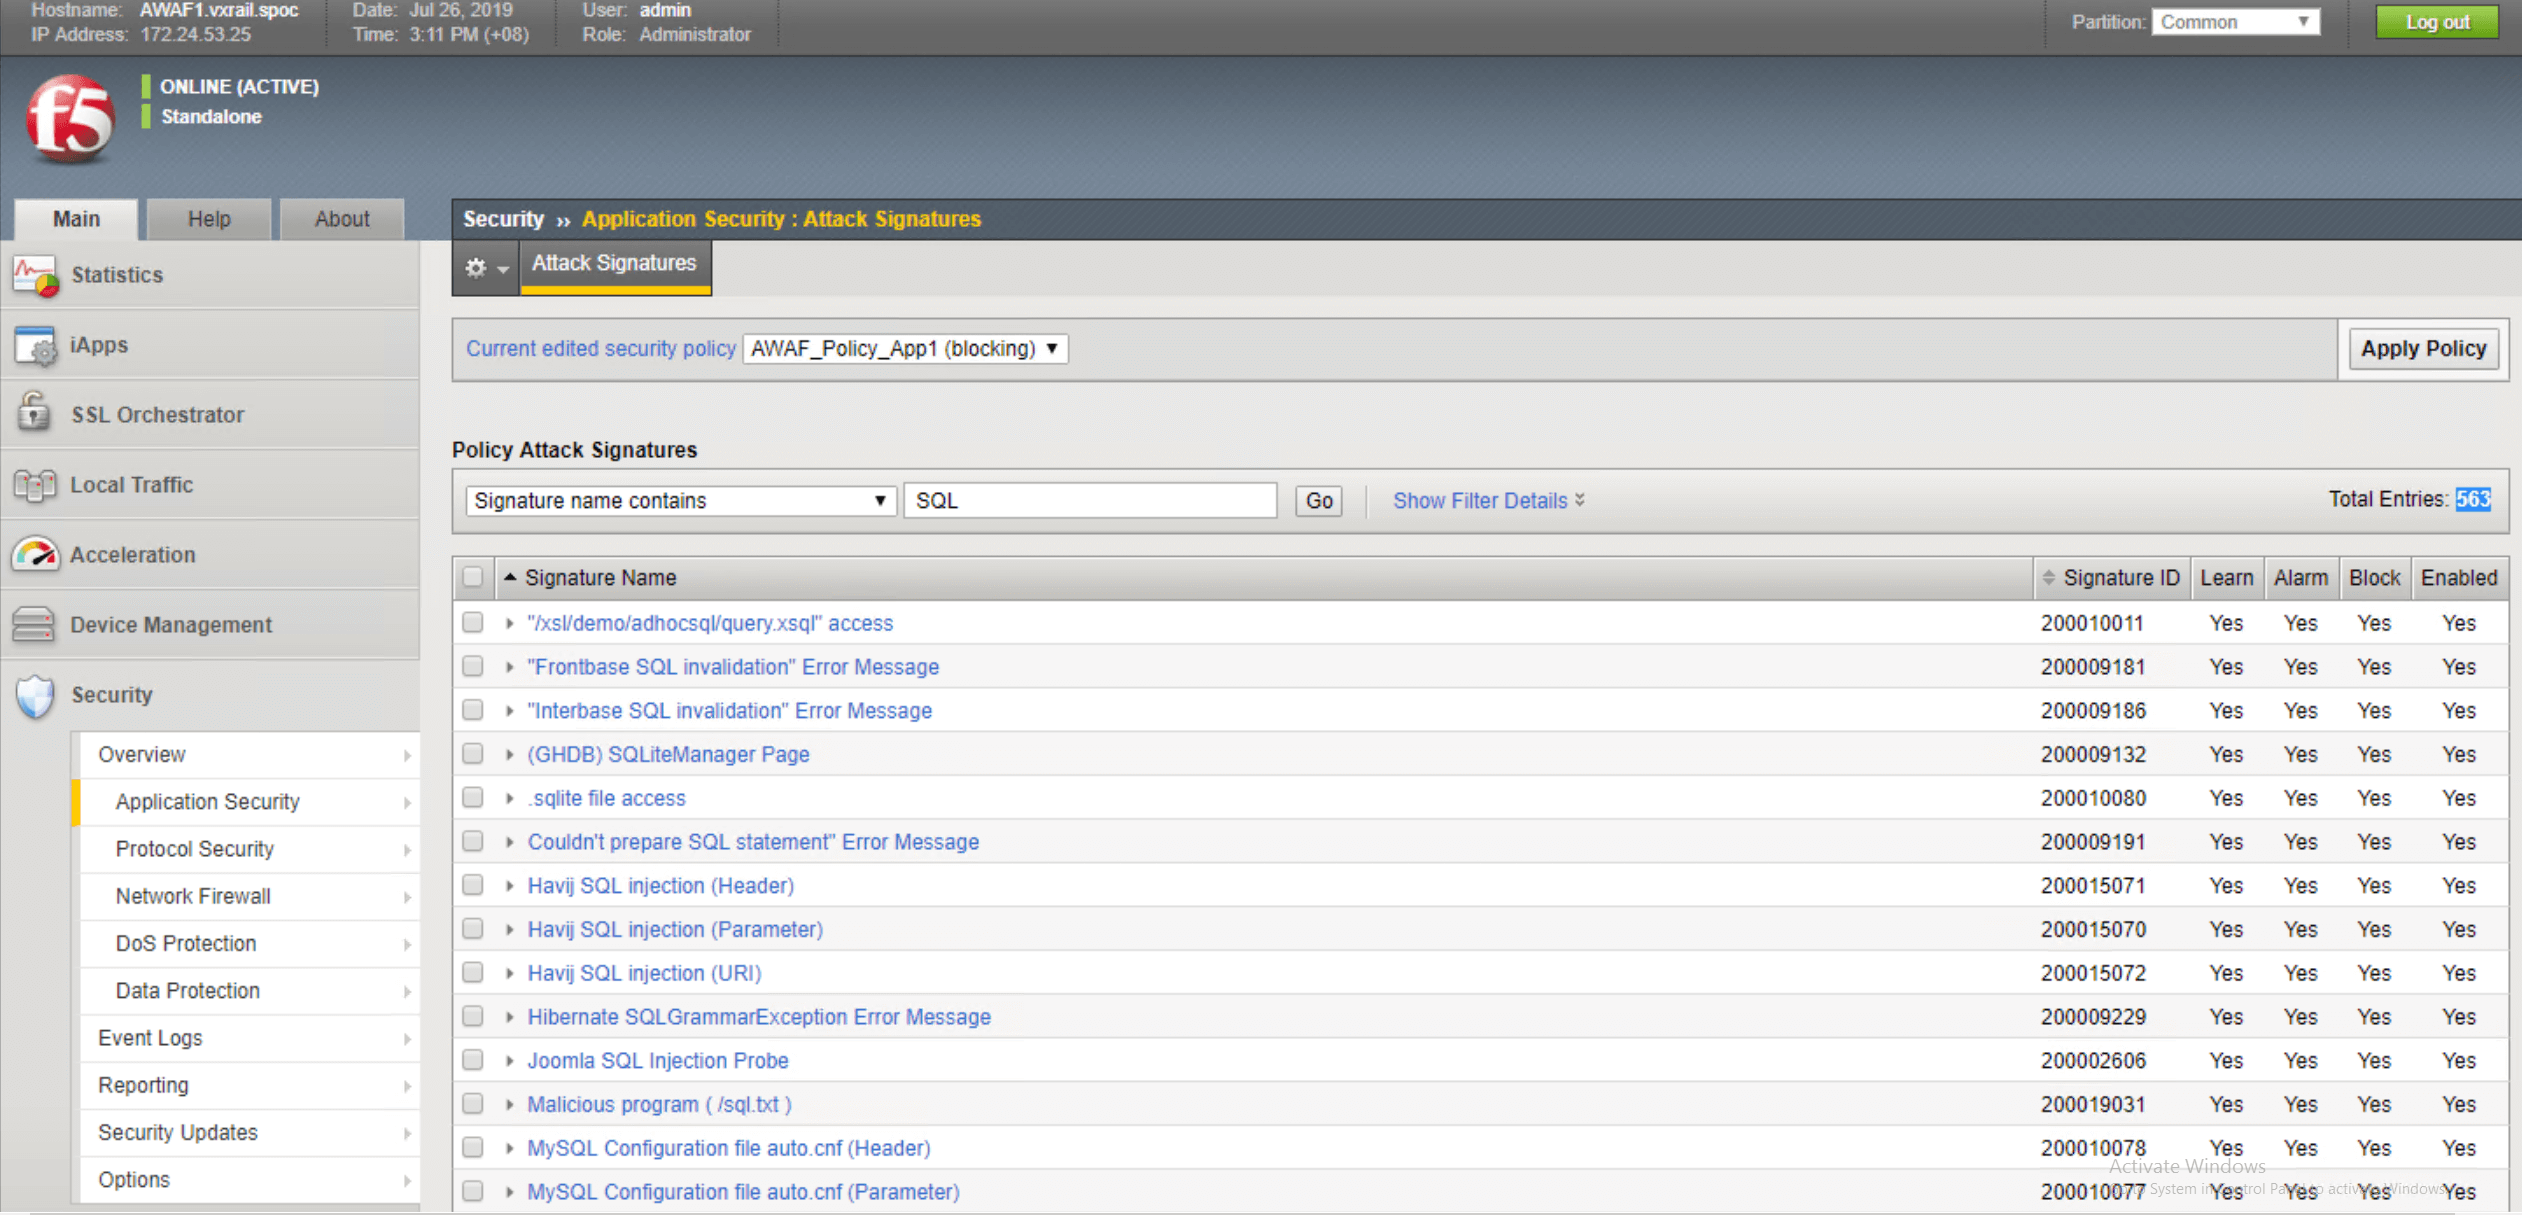
Um den Schutz vor SQL-Injection zu aktivieren, öffnen Sie im Menü „Application Security“ den Bereich „Attack Signatures“ und verwenden Sie SQL als Filterbegriff. Daraufhin wird in der Bedrohungssignatur-Datenbank eine Liste mit Signaturen für SQL-Injection angezeigt. Zum Zeitpunkt der Erstellung dieser Demo standen 563 entsprechende Signaturen zum Schutz vor SQL-bezogenen Angriffen zur Verfügung. Wählen Sie alle relevanten Bedrohungssignaturen aus und fügen Sie sie Ihrer Anwendungssicherheitsrichtlinie hinzu.
Zur Veranschaulichung des Unterschieds zeigen die folgenden Abbildungen die Ergebnisse mit und ohne Blockierung von SQL-Injections.
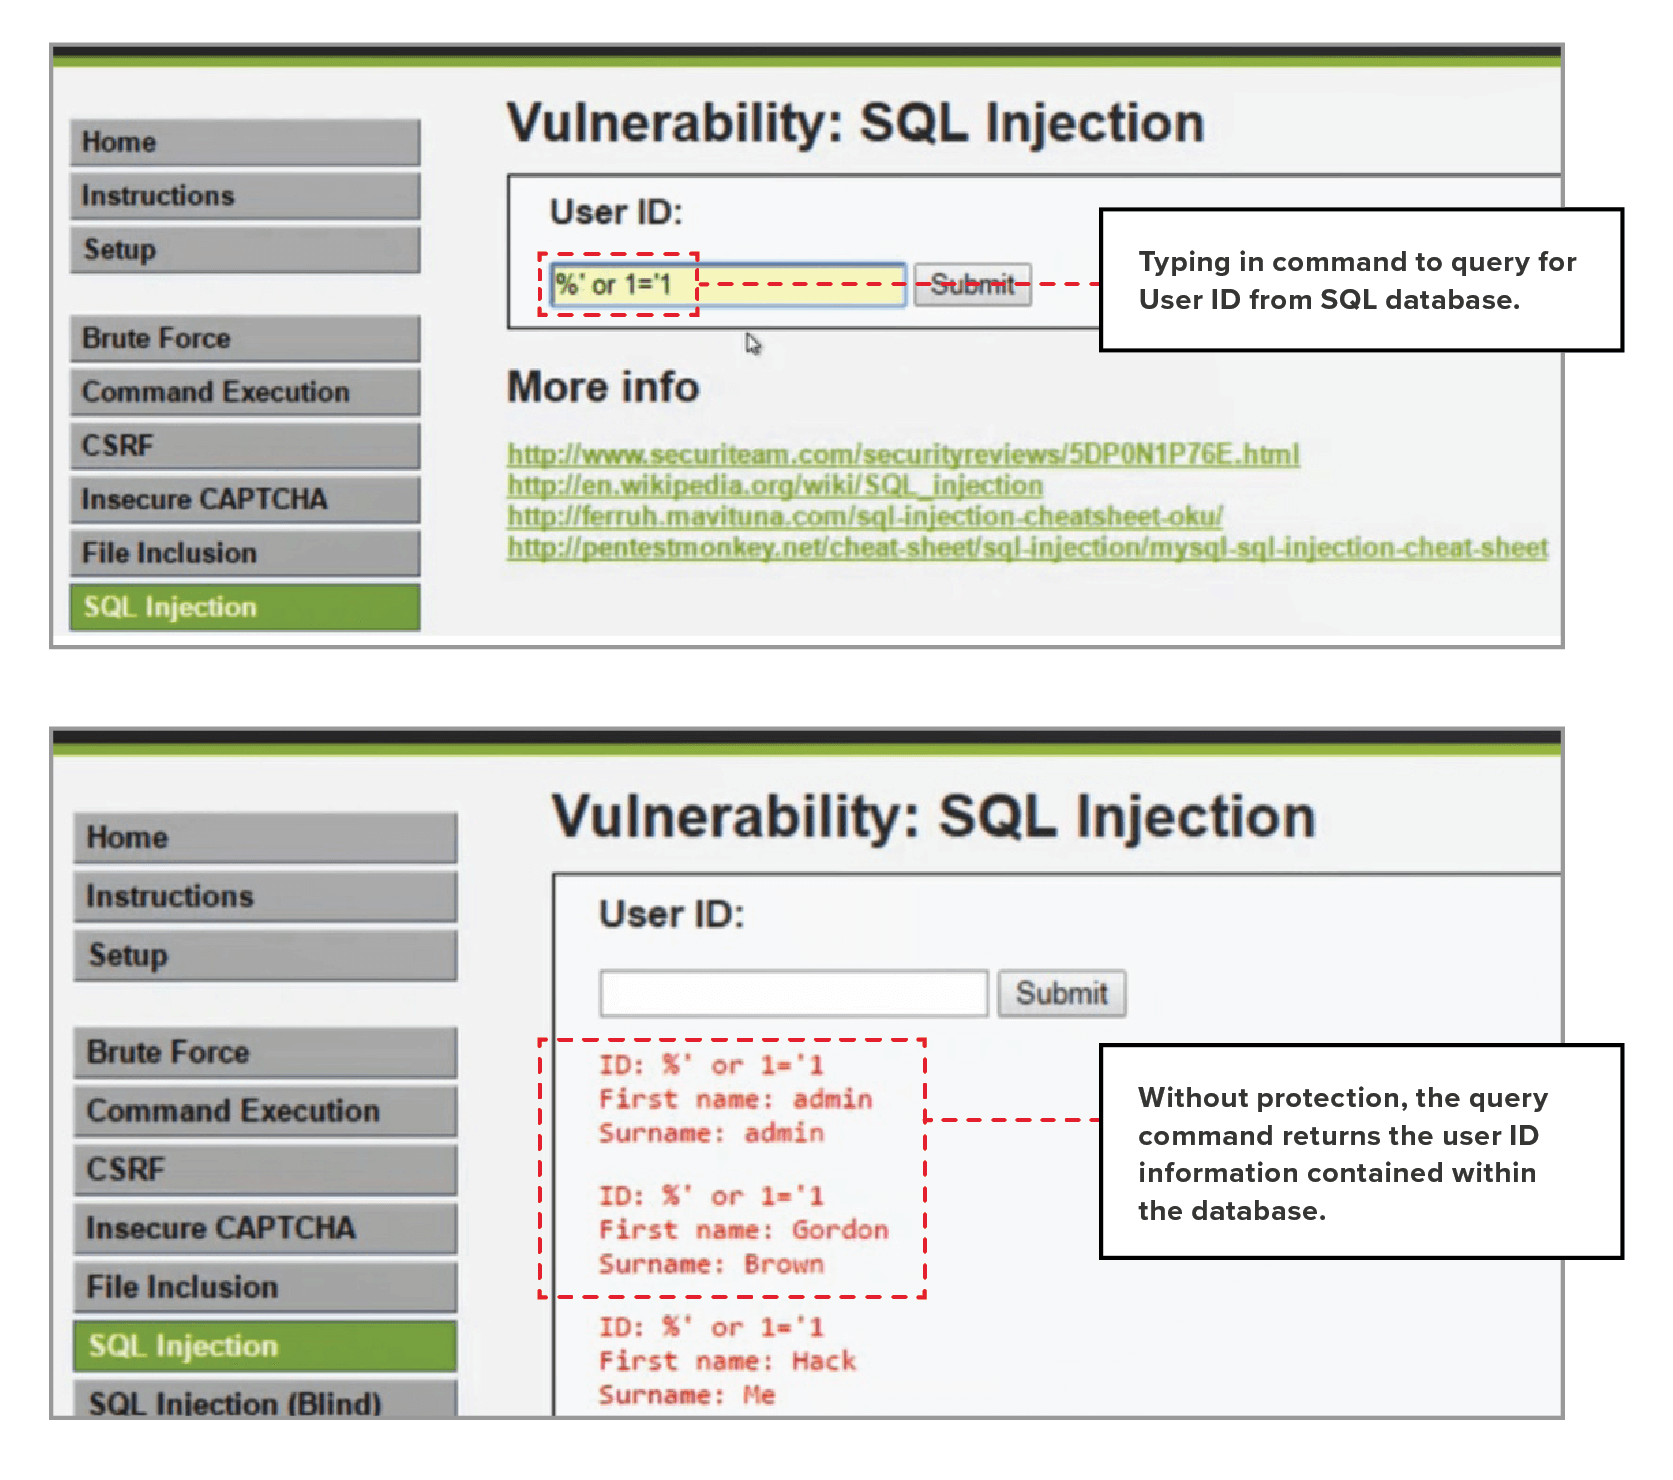
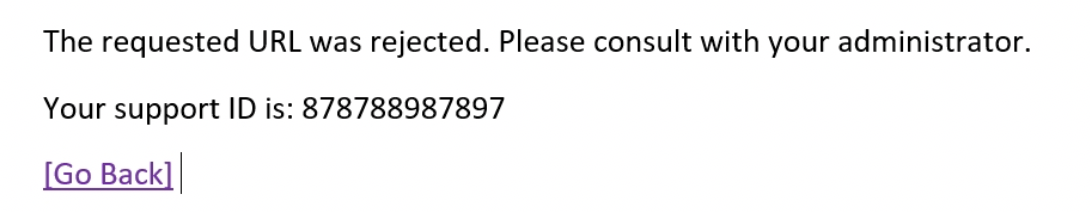
Wenn der Schutz aktiviert ist, wird die Abfrage blockiert und stattdessen eine Fehlermeldung wie diese zurückgegeben.
Bei aktiviertem SQL-Injection-Schutz werden SQL-Abfragen blockiert, bevor sie die Datenbank erreichen. Der potenzielle Hacker erhält stattdessen eine Fehlermeldung.
Abschnitt 5 – Bereit für die Zukunft: vCenter für die Transparenz von Anwendungsdiensten und die Kapazitätsplanung nutzen
VxRail bietet eine skalierbare, einfach zu verwaltende Umgebung, in der Benutzer F5-Dienste problemlos bereitstellen, testen und integrieren können. In diesem Abschnitt konzentrieren wir uns auf die Nutzungsdetails von Advanced WAF. Wir zeigen, wie Sie einen vollständigen Bericht zum aktuellen Status (z. B. CPU- und Arbeitsspeicherauslastung) abrufen und diese Informationen zur Planung künftiger Erweiterungen nutzen können. Unser Ziel ist es, sicherzustellen, dass die F5-Software das „As-a-Service“-Modell von VxRail unterstützt.
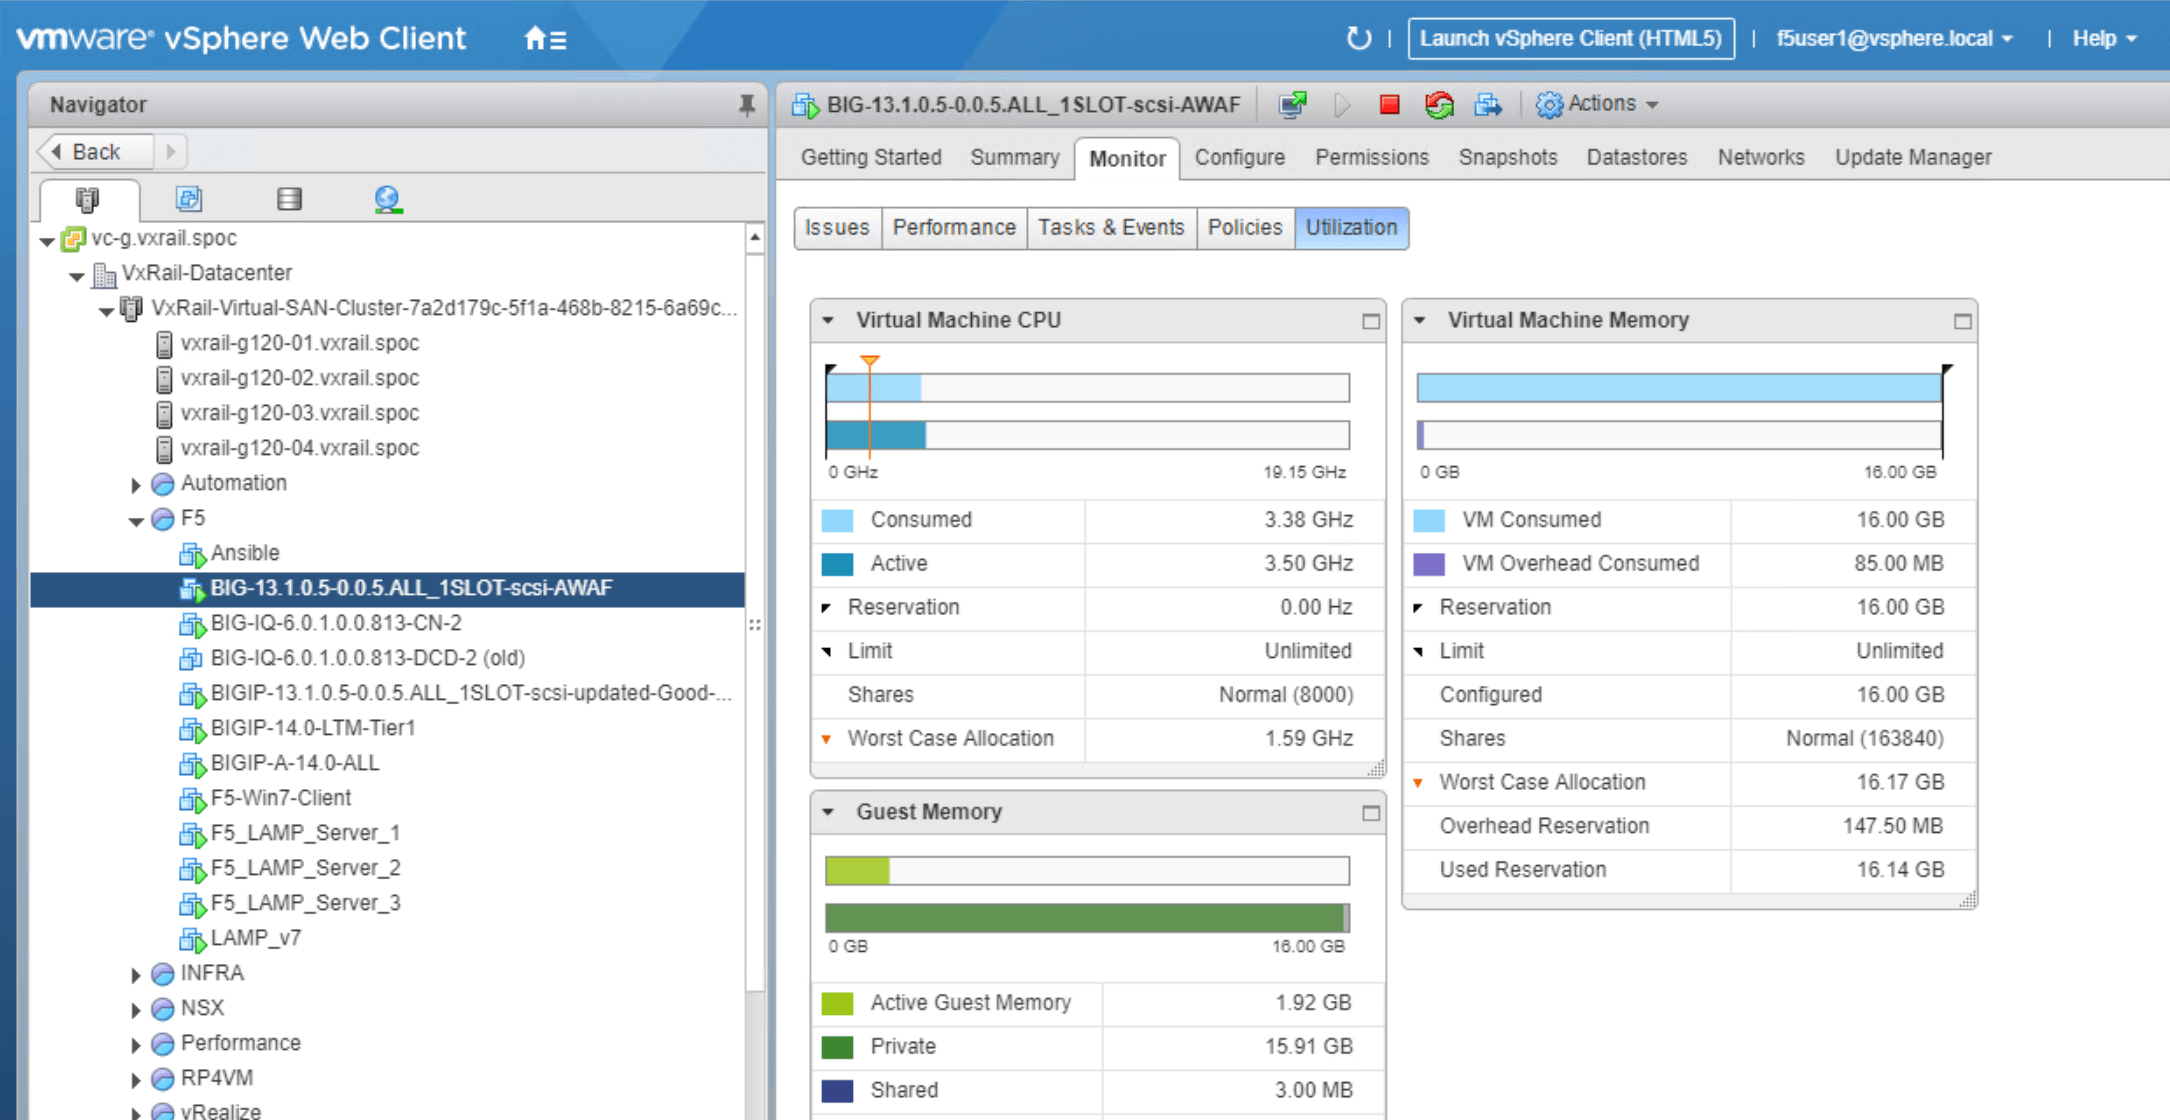
Wie in Abbildung 22 dargestellt, bietet VxRail vCenter einen detaillierten Einblick in die Auslastung der virtuellen Advanced-WAF-Appliance. Von hier aus können Benutzer unter anderem auf folgende Details zur Advanced-WAF-VM zugreifen:
- Übersichtsinformationen zu Advanced WAF (IP-Adresse, DNS-Name, CPU-Auslastung usw.)
- Konfiguration (einschließlich VM-Einstellungen)
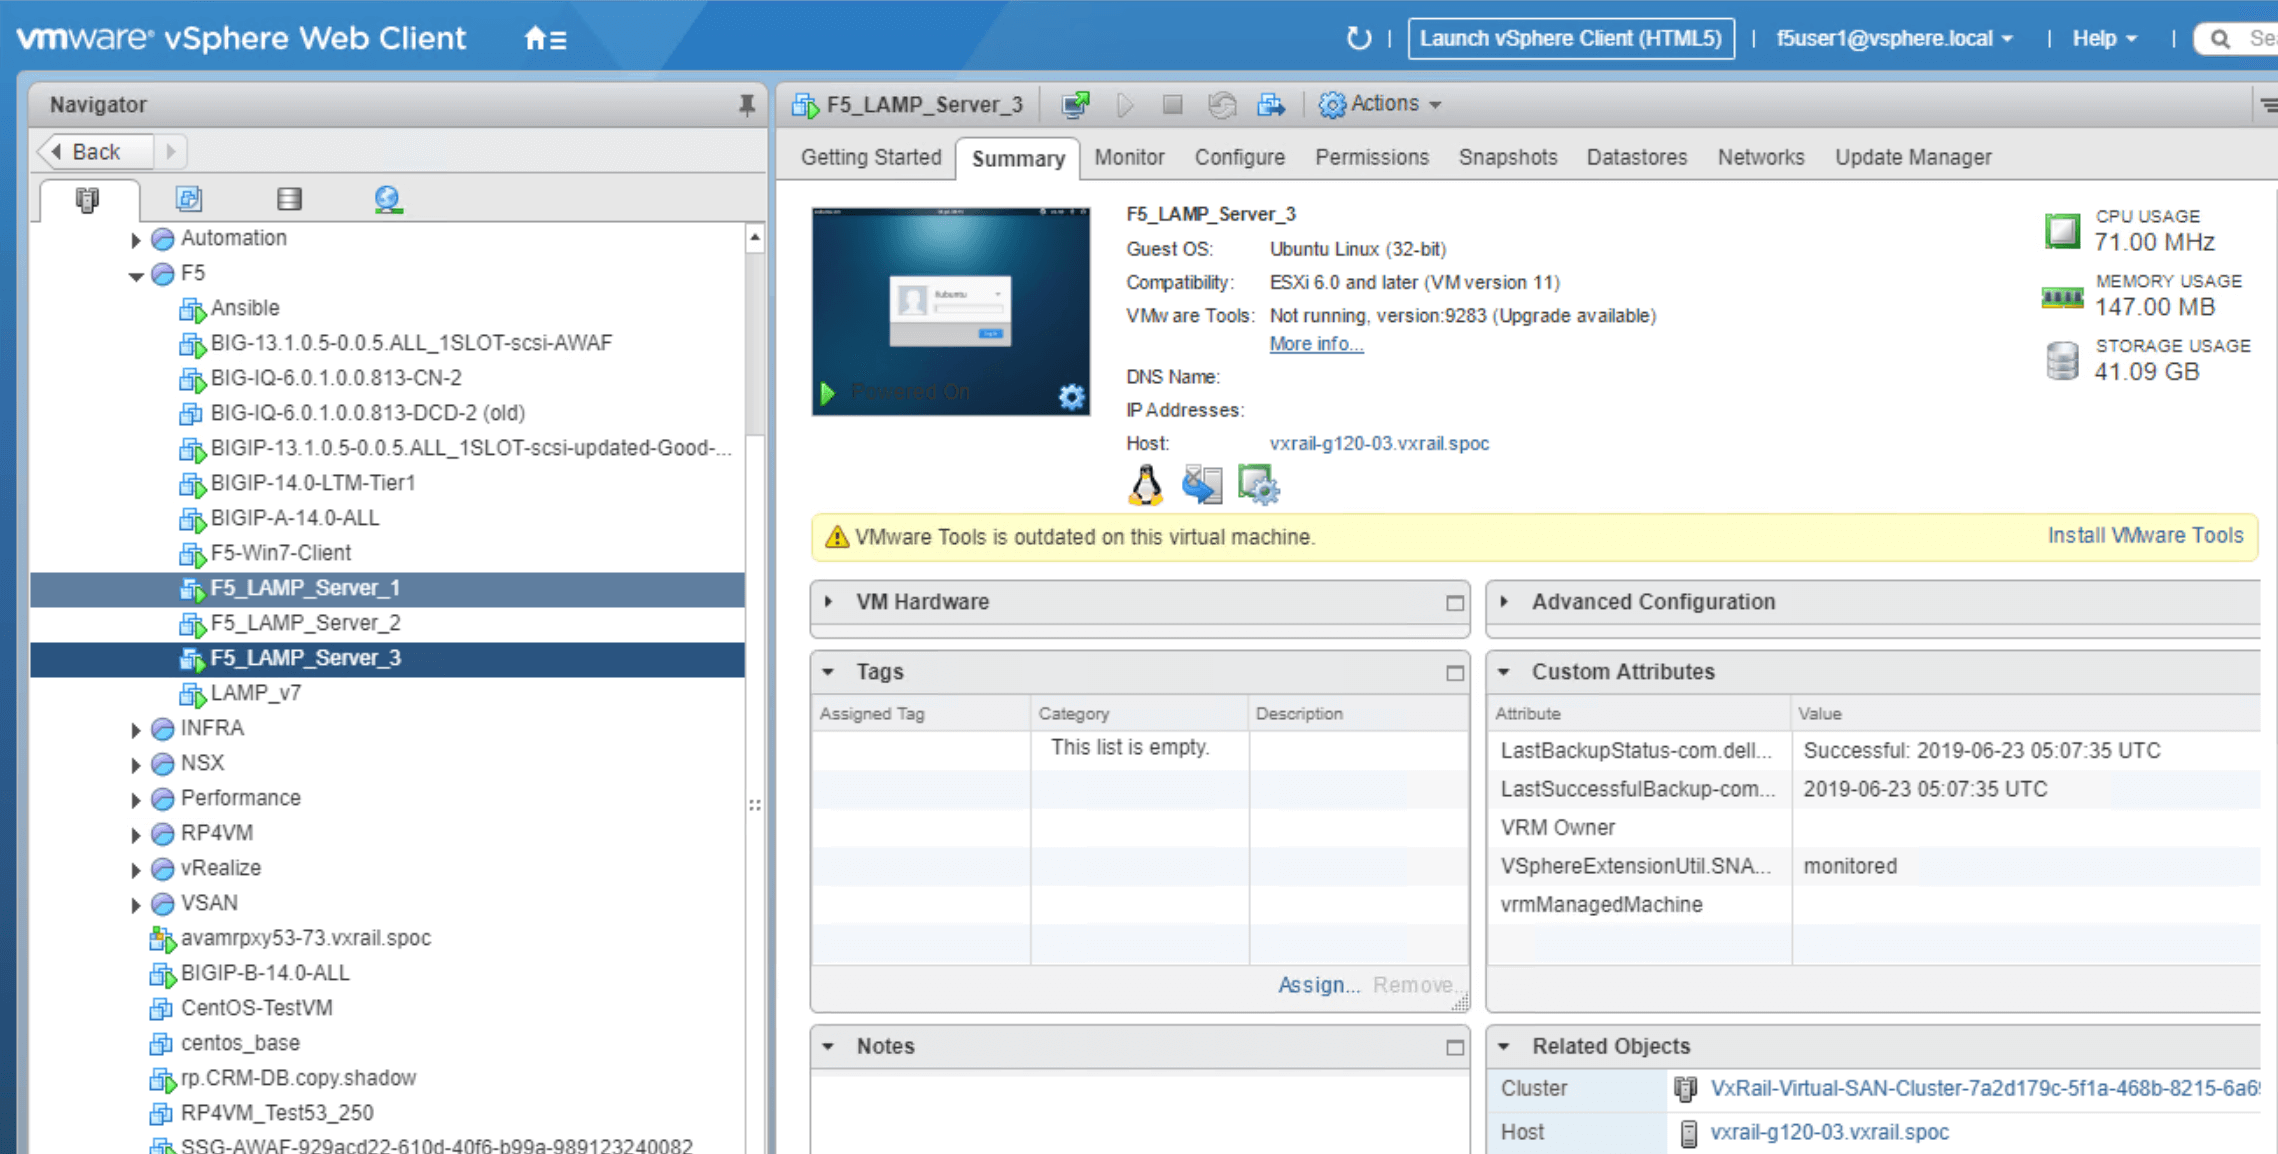
Für diese Advanced-WAF-Demo haben wir zwei Webserver (LAMP Server 1 und LAMP Server 2) erstellt, anhand derer Anwendungsszenarien veranschaulicht werden, in denen Advanced WAF die in VxRail befindlichen, über das Web zugänglichen Ressourcen optimiert und schützt.
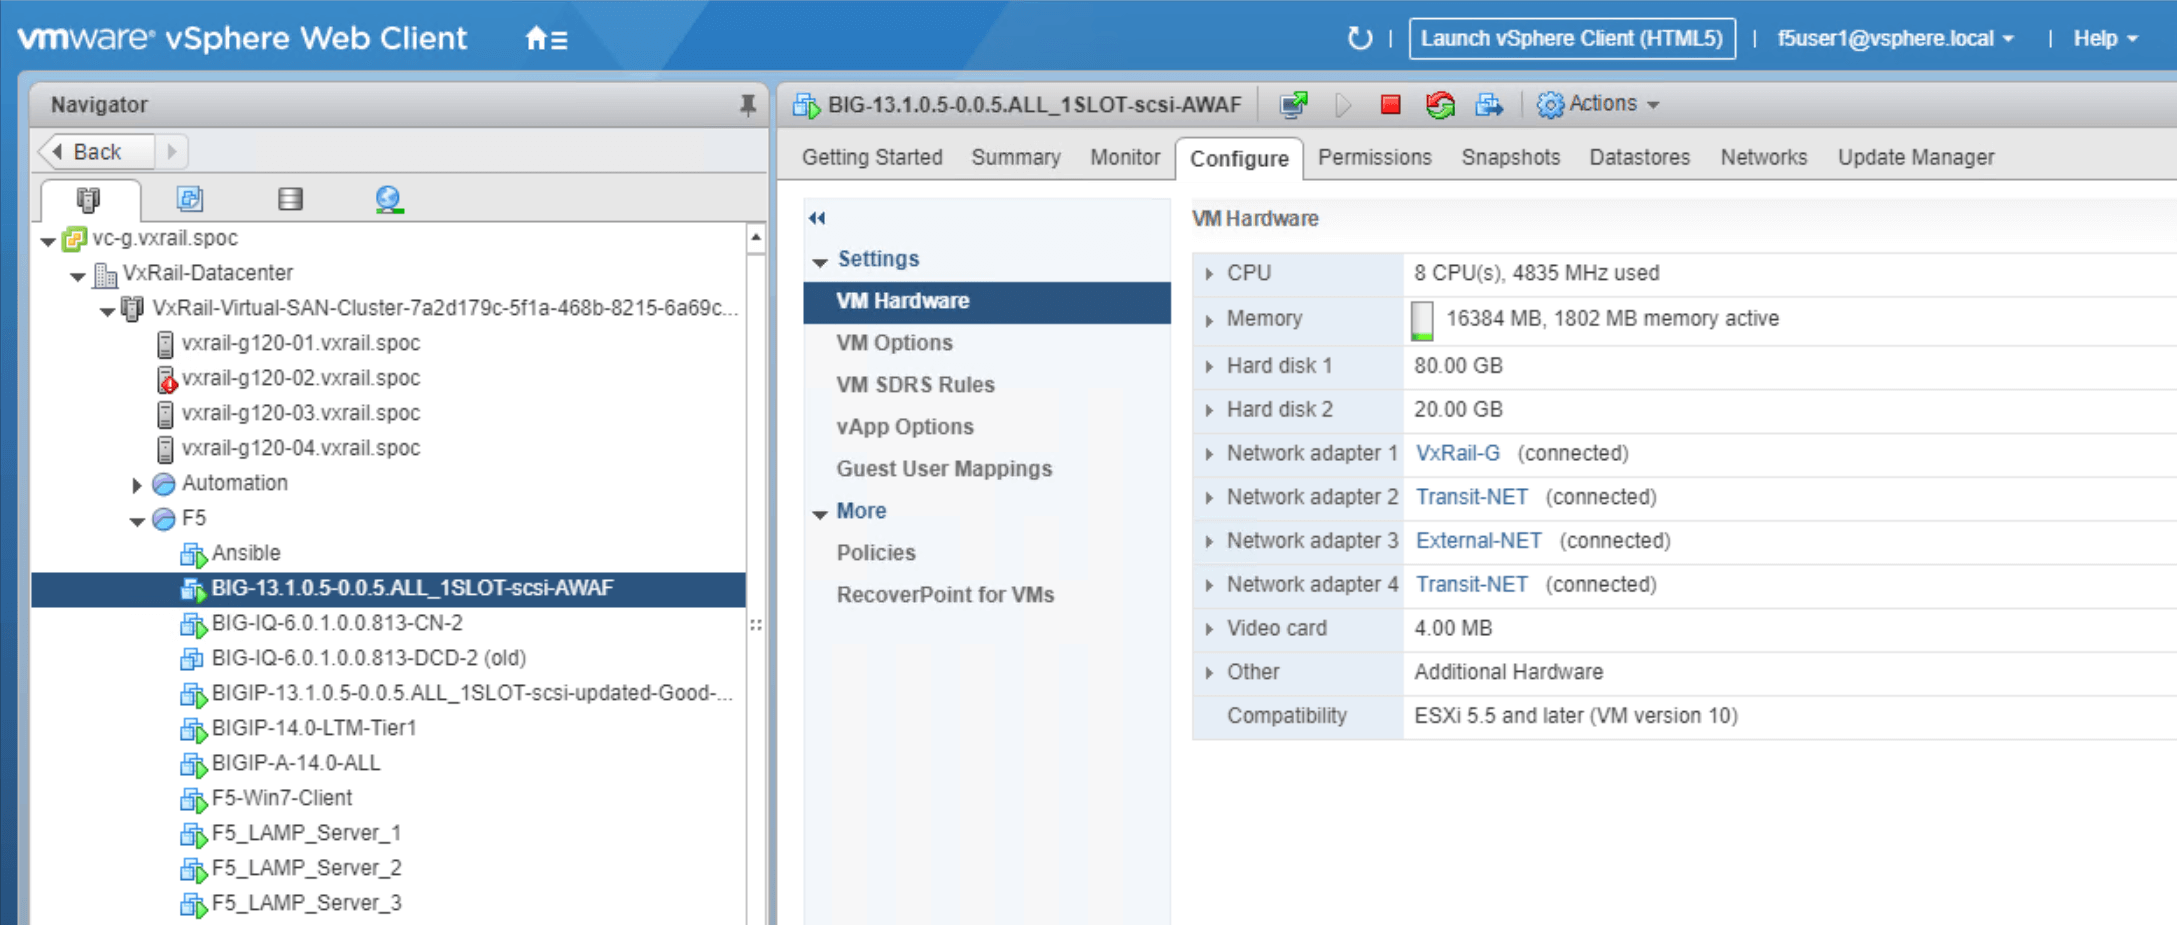
Übersicht über die Ressourcennutzung von F5 Advanced WAF auf VxRail
Die folgenden Abbildungen zeigen die unseren Diensten zugewiesenen Ressourcen und geben Aufschluss über die für die Demo verwendeten Ressourcen. So können Infrastrukturverantwortliche abschätzen, welche Kapazitäten erforderlich sind, um diese Dienste für eine Produktionsumgebung zu skalieren. Diese Informationen können besonders hilfreich sein, wenn diese Tools in einer skalierbaren As-a-Service-Umgebung eingesetzt werden sollen.
Abschnitt 6 – Zusammenfassung
In diesem Whitepaper haben wir gezeigt, wie die F5 Advanced Web Application Firewall (Advanced WAF) in der VxRail-Umgebung eingerichtet wird. Anhand einer schrittweisen Bereitstellungsanleitung haben wir die Sicherheitsfunktionen von Advanced WAF mithilfe von Vorher-Nachher-Vergleichen veranschaulicht.
Dieses Dokument zeigt, wie sich Drittanbietersoftware in der VxRail-Umgebung bereitstellen lässt, indem sie als Dienst eingerichtet wird, den Infrastrukturmanager in eine Umgebung mit einem umfangreichen Serviceangebot integrieren und dort anbieten können. Wir haben gezeigt, wie Advanced WAF in der VxRail-Umgebung konfiguriert wird, um Anwendungssicherheitsdienste für webbasierte, auf Microservices beruhende Anwendungen bereitzustellen.
VxRail ist eine leistungsstarke, skalierbare und einfach zu verwaltende Plattform, mit der Infrastrukturmanager den Geschäftsbetrieb vorantreiben können. Die Bereitstellung von Drittanbieterdiensten, die eine gute Benutzererfahrung gewährleisten, ist für den Geschäftserfolg von entscheidender Bedeutung. F5 Advanced WAF lässt sich nahtlos in der VxRail-Umgebung einsetzen und auf die VMware Cloud erweitern.
VERÖFFENTLICHT AM 03. AUGUST 2020