
LTE-Netzwerke absichern – was, warum und wie
Einführung
Dienstanbieter stehen heute vor einer Reihe komplexer Herausforderungen, wenn sie ihre Netzwerke weiterentwickeln und „zukunftssicher“ machen wollen, um dem zunehmenden Netzwerkverkehr, den enormen Skalierungsanforderungen, dem Bedarf an Virtualisierung und Orchestrierung, der Kostenkontrolle sowie der Erschließung neuer Einnahmequellen gerecht zu werden.
Gleichzeitig sind Betreiber mit Sicherheitsvorfällen und Angriffen konfrontiert, wie sie Internetdienstanbieter bereits seit Jahren erleben. Netzwerküberlastungen, Beeinträchtigungen oder vollständige Ausfälle von Diensten sowie die Offenlegung von Benutzerinformationen und Signalisierungsnachrichten geben erheblichen Anlass zur Sorge. Kernnetzelemente und unterstützende Infrastrukturen sind heute stärker denn je externen Bedrohungen ausgesetzt. Advanced Persistent Threats (APTs), Distributed-Denial-of-Service-Angriffe (DDoS) und Angriffe auf DNS-Ebene gefährden die Verfügbarkeit und Leistungsfähigkeit von Netzwerken und Diensten. Die Gewährleistung der Sicherheit, Leistungsfähigkeit und Verfügbarkeit mobiler Hochgeschwindigkeitsnetze ist daher sowohl für die Dienstanbieter, denen diese Netze gehören und die sie betreiben, als auch für deren Kunden von entscheidender Bedeutung. Darüber hinaus ist es heute unerlässlich, sowohl das Netzwerk selbst als auch die damit verbundenen Endgeräte der Verbraucher zu schützen.
Die Sicherheitslösungen von F5 auf Carrier-Niveau schützen sowohl das Long-Term-Evolution-Netz (LTE) als auch dessen Teilnehmer vor den heutigen Bedrohungen. Diese Lösungen bieten Serviceprovidern Sicherheit in einem sich wandelnden Umfeld, schützen ihren Markenruf, wehren Angriffe der nächsten Generation ab und ermöglichen die Erschließung neuer Einnahmequellen.
Netzwerkentwicklung und die sich wandelnde Bedrohungslandschaft
Traditionell konzentrierte sich die Sicherheit bei Dienstanbietern fast ausschließlich auf den Schutz der Netzwerkinfrastruktur, während die Endgeräte der Teilnehmer kaum oder gar nicht berücksichtigt wurden. Da sich Netzwerktechnologien jedoch weiterentwickeln und die Leistungsfähigkeit mit 3G, 4G, 5G und darüber hinaus zunimmt, muss sich die bisherige betriebliche Sichtweise ändern, wonach es ausreicht, lediglich das Netzwerk selbst zu schützen.
Herkömmliche Betriebsmodelle, die für feste Netzwerkinfrastrukturen und leistungsschwache Endgeräte von Teilnehmern konzipiert wurden, reichen angesichts der Weiterentwicklung von Service-Provider-Architekturen hin zu dynamischen, virtualisierten und orchestrierten Infrastrukturmodellen nicht mehr aus. Service-Provider-Netzwerke, insbesondere die sich weiterentwickelnden LTE-Netzwerke, müssen heute so konzipiert sein, dass sie überall sicher bleiben und in virtualisierten, cloudbasierten und softwaredefinierten Netzwerkumgebungen (SDN) zuverlässige Hochleistungsdienste bereitstellen können. Darüber hinaus müssen Service Provider bei der Gewährleistung der Infrastruktursicherheit im 21. Jahrhundert den Schutz von Endgeräten der Verbraucher stärker in den Mittelpunkt rücken, da diese Geräte einen neuen und sehr ernst zu nehmenden Risikofaktor darstellen.
F5 bietet Lösungen für diese kritischen Herausforderungen – sowohl in Form speziell entwickelter Hardware als auch virtueller Angebote – und gewährleistet damit die Sicherheit, Leistung und Verfügbarkeit, die Betreiber benötigen, wenn ihre Netzwerke wachsen und sich weiterentwickeln.
Die Weiterentwicklung von Endgeräten und warum sie wichtig ist
Mobilfunkgeräte haben sich im Laufe der Jahre weiterentwickelt und sind heute genauso leistungsfähig und weitverbreitet wie herkömmliche Computer. Gleichzeitig haben Umfang und Vielfalt der Daten, die sie speichern können, drastisch zugenommen, wodurch die Geräte selbst zu einem attraktiven Ziel für Angreifer geworden sind. Auch die Bedrohungslandschaft für Mobilfunknetze hat sich erweitert: Ging es früher vor allem um SMS-basierte Angriffe, bestehen heute auch Risiken auf Geräte-, Anwendungs- und Netzwerkebene.
Da mehr als zwei Drittel der erwachsenen Internetnutzer kostenlose, ungesicherte öffentliche WLAN-Dienste nutzen, liegt die Sicherheitsbedrohung auf der Hand. Bryan Sartin, Director bei Verizon Business, erklärt: „In zwei Jahren werden mehr Daten von Mobilgeräten gestohlen werden als von Servern und Anwendungen.“
Ein weiteres Risiko, das neben dem Datenverkehr böswilliger Angreifer berücksichtigt werden muss, sind kommunikationsintensive Anwendungen und die Last, die sie auf Signalisierungs- und ergänzenden Unterstützungssystemen erzeugen können. Da eine einzige Verbindungsanfrage bei beliebten Anwendungen wie E-Mail-, Nachrichten- und Social-Media-Apps häufig 30 oder mehr Verbindungs- und Signalisierungsereignisse auslöst, besteht zudem die sehr reale Gefahr, dass Millionen von Teilnehmergeräten die Signalisierungs- und Unterstützungsinfrastruktur des Dienstanbieters überlasten. Wenn diese nicht mit ausreichender Kapazität und Sicherheit konzipiert und aufgebaut ist, besteht ein erhebliches Risiko, dass eine kleine Zahl böswilliger Akteure die Signalisierungs- und Unterstützungsinfrastruktur des Netzbetreibers beeinträchtigt.
Auch die Bedrohungslandschaft, die auf Verbraucher und ihre Geräte abzielt, entwickelt sich stetig weiter. Angesichts der zunehmenden Vielfalt und Raffinesse der Bedrohungsvektoren, darunter Social Engineering, Schadsoftware, DDoS-Angriffe und weitere, wird es für moderne LTE-Netzbetreiber immer wichtiger, ihre Kunden vor potenziellen Angriffen zu schützen, um sich selbst zu schützen.
Warum ist Sicherheit für den Betreiber so wichtig?
Mit der Weiterentwicklung von Technologien und der Verbesserung des Kosten-Leistungs-Verhältnisses von Netzwerken müssen Betreiber nach Möglichkeiten suchen, den prognostizierten Umsatzrückgang bei reinen Konnektivitäts- und herkömmlichen Diensten auszugleichen. Zwar versuchen die meisten Betreiber, die Kosten ihrer Netzwerkinfrastruktur zu senken, doch dies allein gewährleistet kein profitables Wachstum. Daher erschließen sie zusätzliche Einnahmequellen im Dienstleistungsbereich.
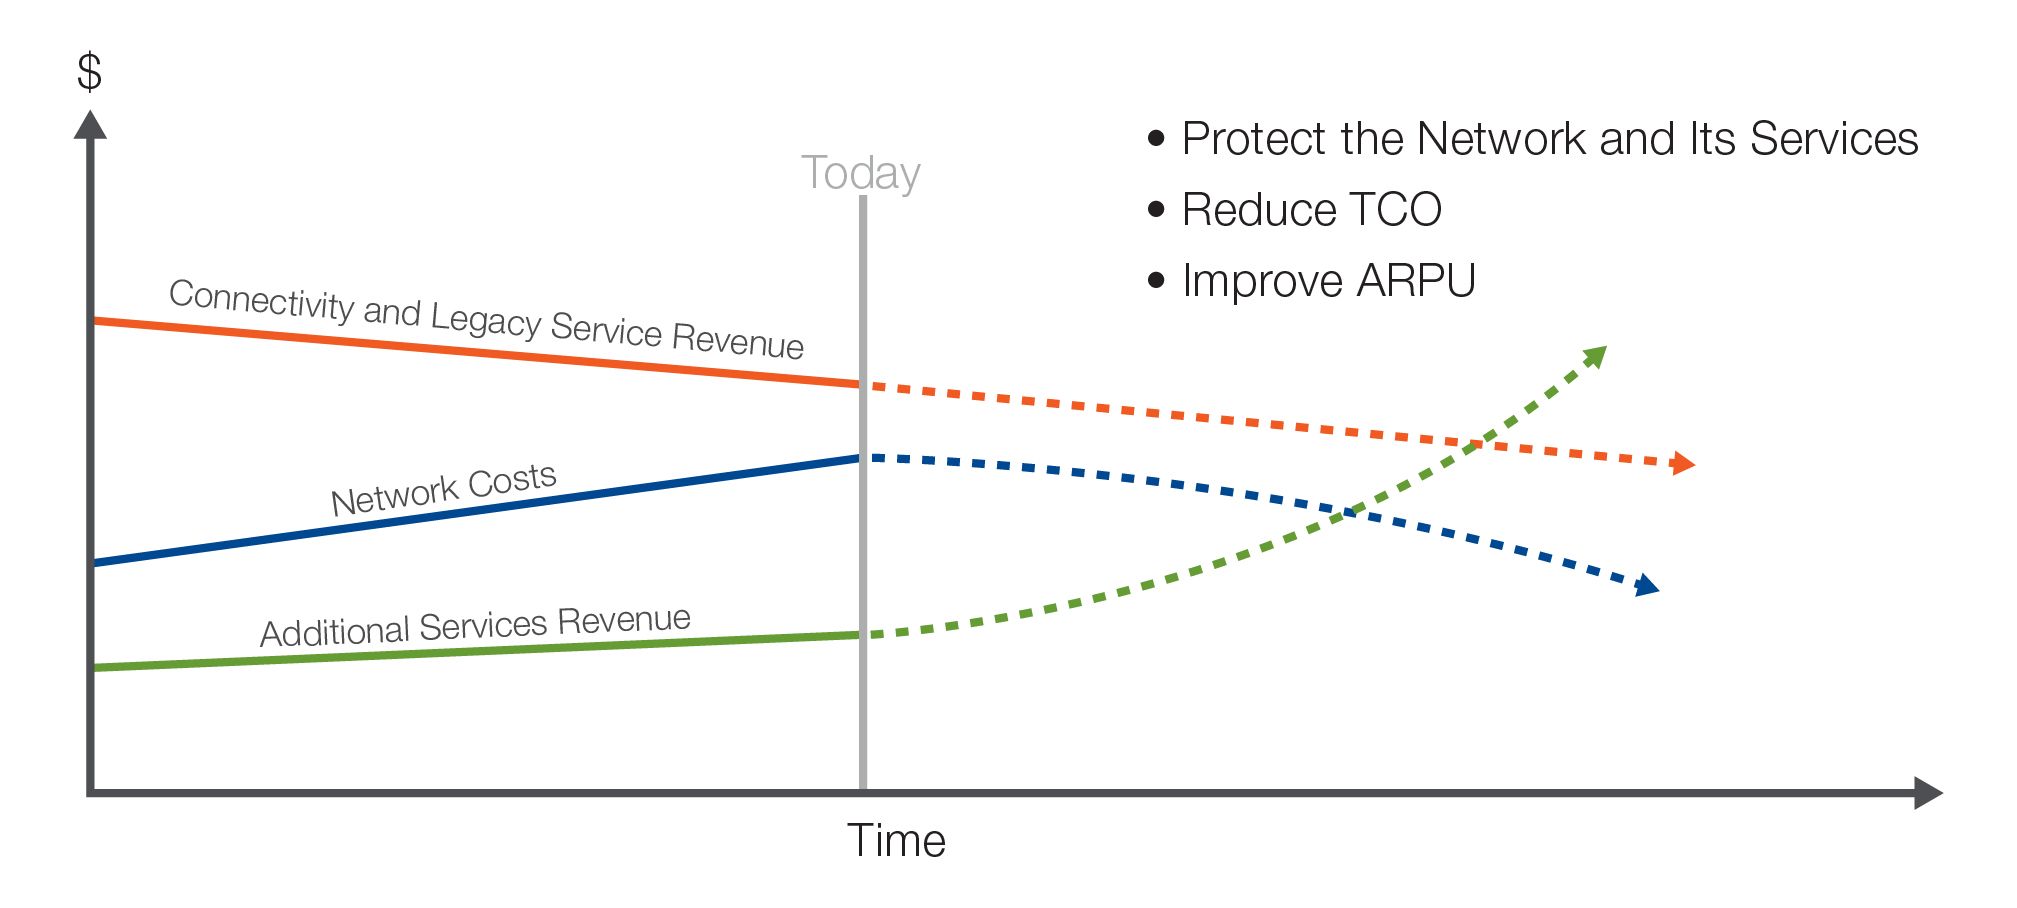
Durch den Schutz des Netzwerks selbst können Betreiber die den Teilnehmern gebotene Erlebnisqualität (Quality of Experience, QoE) verbessern und so sowohl bestehende als auch neue, vom Netzwerk unterstützte Dienste absichern. Dies wiederum schützt Betreiber vor Kundenabwanderung und einem Rückgang des durchschnittlichen Umsatzes pro Nutzer (Average Revenue per User, ARPU). Durch die Stärkung der Netzwerksicherheit können Betreiber somit ihren Gesamtumsatz steigern und ihre Gesamtbetriebskosten (Total Cost of Ownership, TCO) senken.
Welchen Risiken sind LTE-Netze ausgesetzt?
Mobilfunkbetreiber sind aufgrund der Vielzahl möglicher Angriffsvektoren besonderen Risiken ausgesetzt. Bedrohungen bestehen auf Geräte-, Netzwerk- und Anwendungsebene. Jede dieser Ebenen muss berücksichtigt und abgesichert werden, um sowohl das Netzwerk als auch die Mobilfunkteilnehmer vor Angriffen zu schützen.
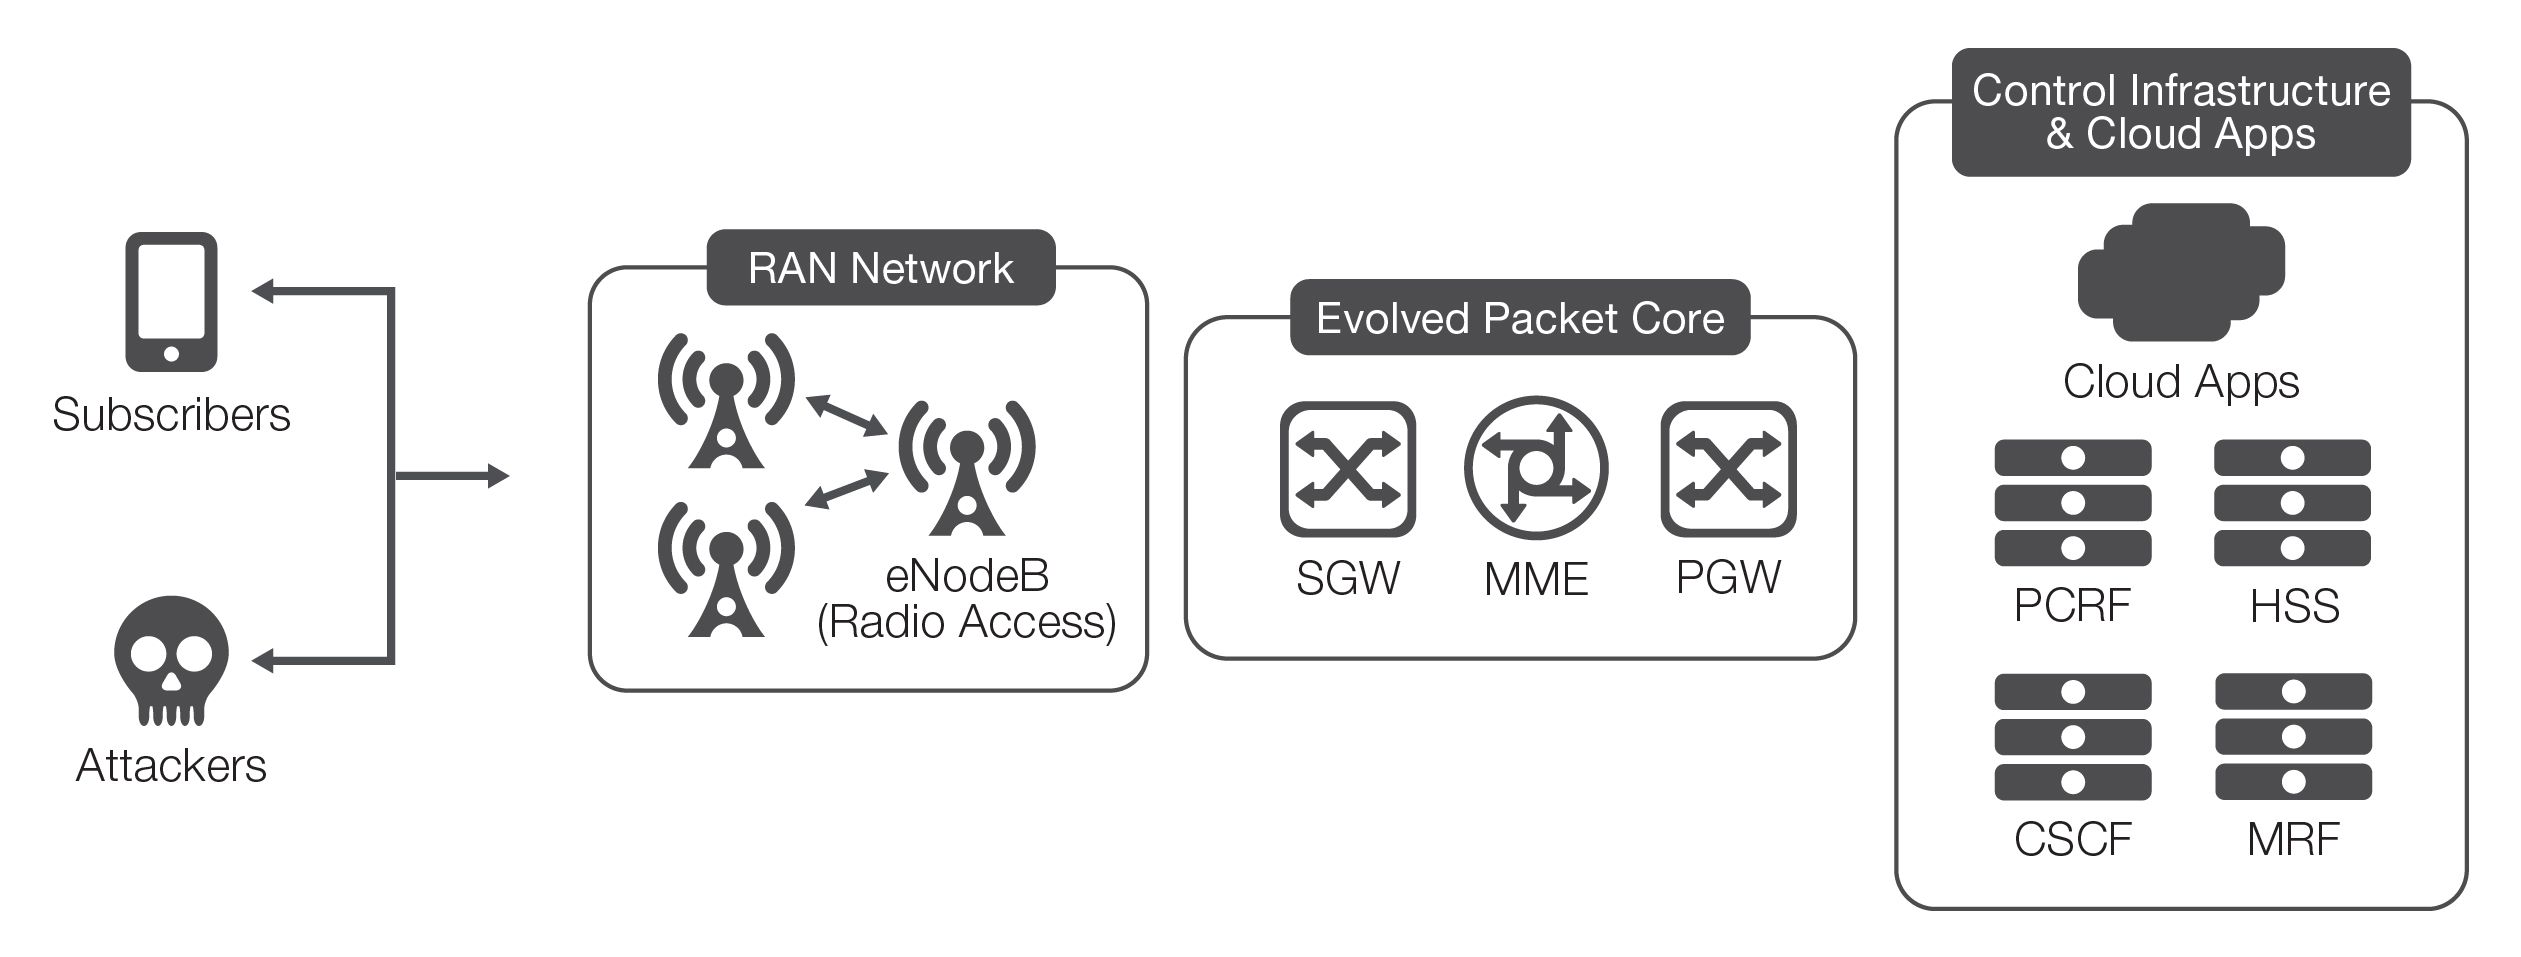
Angriffe auf Geräteebene, die durch Malware oder Bots verursacht werden können, mit denen die Geräte von Teilnehmern infiziert sind, können unerwünschten oder schädlichen Datenverkehr erzeugen, Signalisierungsstürme im Netzwerk auslösen und die Geräteakkus entladen. Das Netzwerk selbst kann von einer Überlastung der Ressourcen des Funkzugangsnetzes (RAN) und des Kernnetzes, von Verstößen gegen die allgemeinen Geschäftsbedingungen (AGB) sowie von Angriffen auf die DNS-, Abrechnungs- und Signalisierungsinfrastruktur betroffen sein. Darüber hinaus können Angriffe auf die Anwendungsschicht serverseitige Malware, DDoS-Angriffe auf Anwendungsebene (protokollspezifisch) oder Bedrohungen auf Schicht 7 beziehungsweise auf Webanwendungsebene umfassen.
All diese Risikofaktoren müssen berücksichtigt werden, damit der Betreiber einen stabilen und sicheren Netzbetrieb gewährleisten, die Infrastruktur schützen sowie seine Kunden schützen und zufriedenstellen kann. Insbesondere müssen Betreiber in mehreren Bereichen Kontrollmechanismen und Sicherheitsrichtlinien implementieren, um sämtliche Komponenten des Mobilfunknetzes zu schützen.
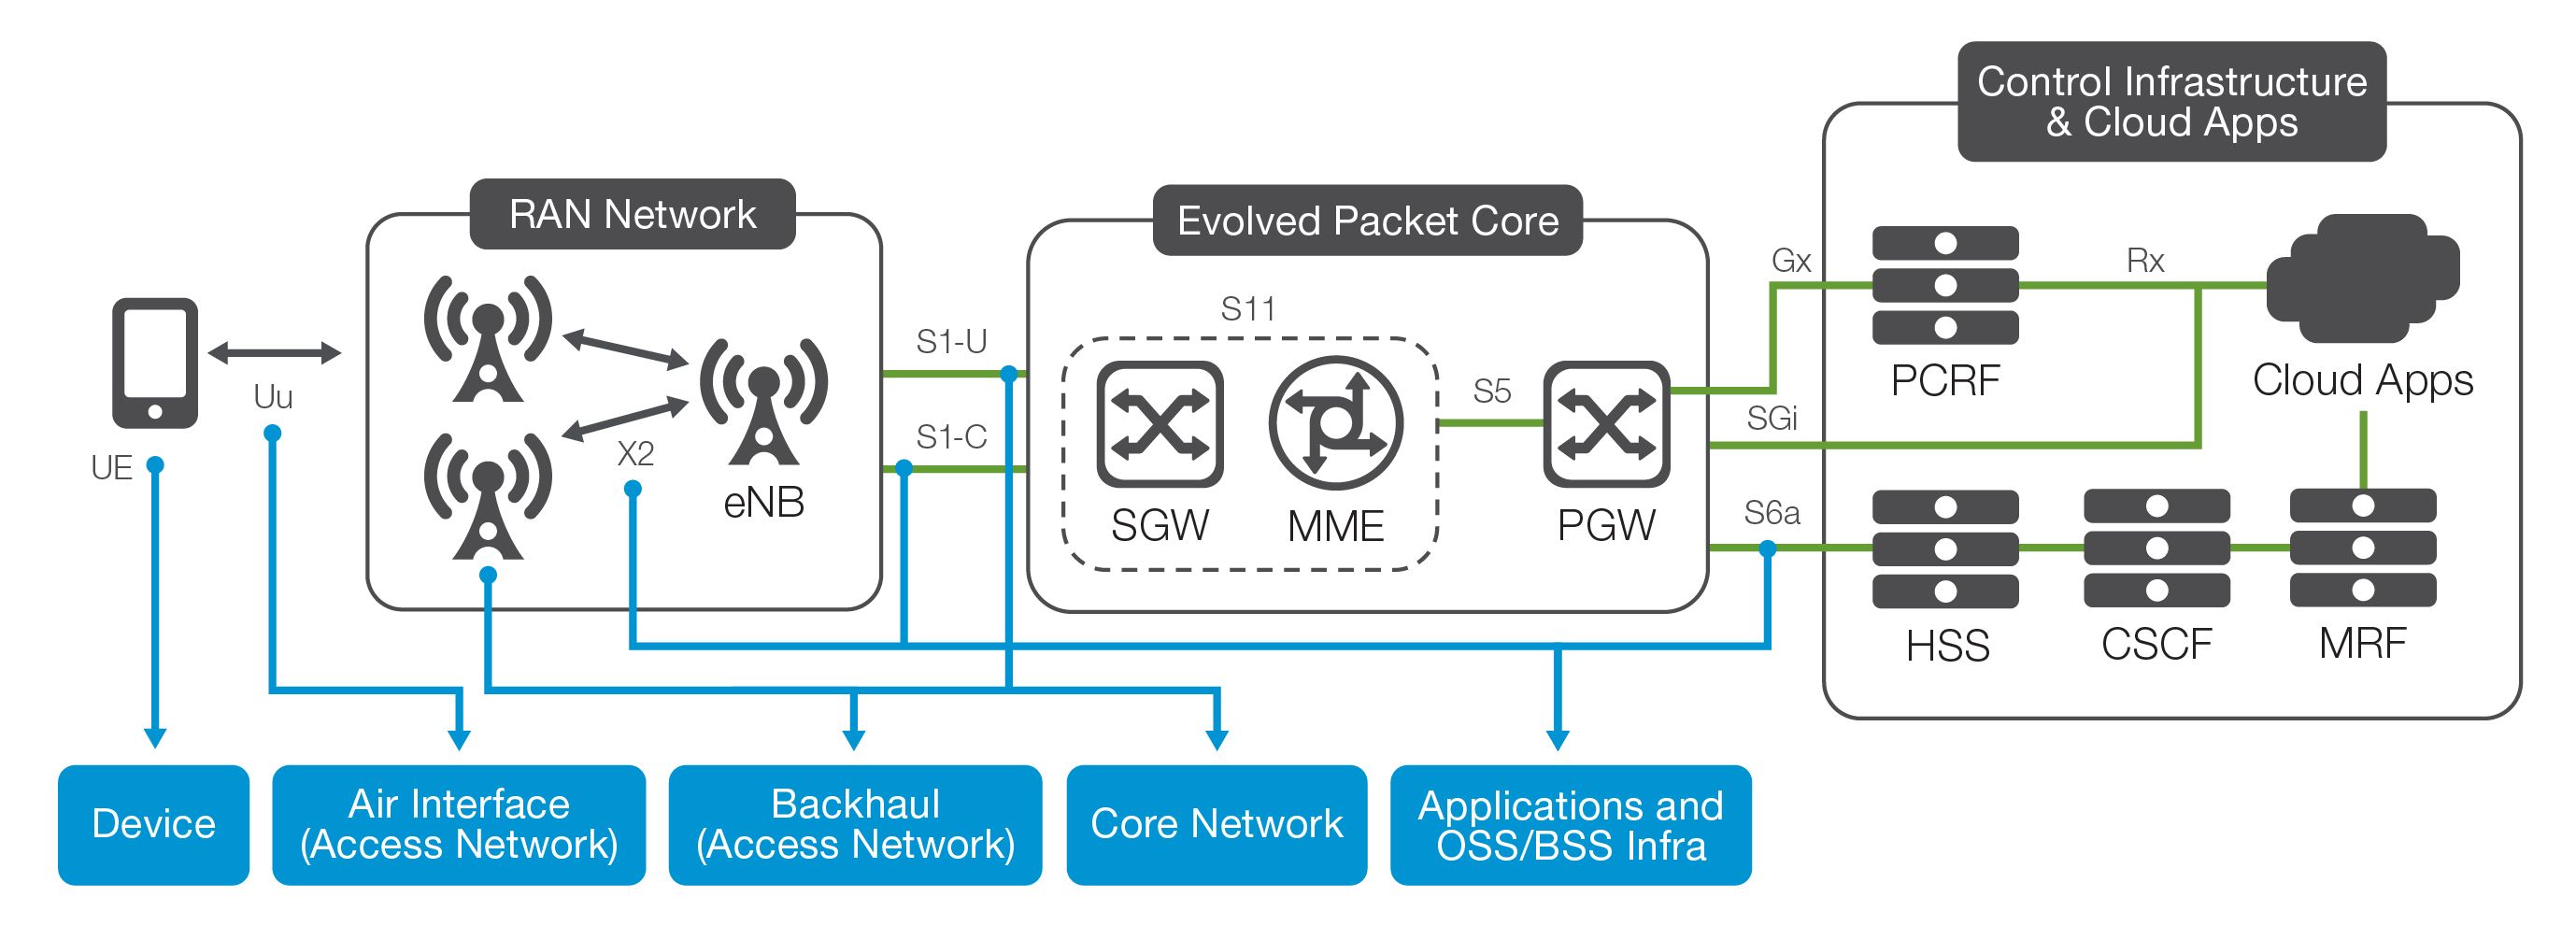
Um das Netzwerk umfassend zu schützen, ist ein echtes, mehrschichtiges und domänenübergreifendes Sicherheitskonzept erforderlich. Das mobile Endgerät, die Luftschnittstelle, das Zugangsnetz und das Kernnetz sowie die Anwendungen, Betriebsunterstützungssysteme (OSS) und Geschäftsunterstützungssysteme (BSS) müssen allesamt geschützt werden. Solange nicht alle diese Ebenen abgesichert sind, besteht für Betreiber das Risiko von Angriffen über zahlreiche, sich ständig weiterentwickelnde Bedrohungsvektoren.
Angriffsszenarien und damit verbundene Auswirkungen
Es gibt zahlreiche potenzielle Angriffe, die LTE-Netze und deren Teilnehmer beeinträchtigen können. Daher ist es unerlässlich, eine ganzheitliche Sicherheitsarchitektur zu konzipieren und zu implementieren, die Schutz vor all diesen Angriffen bietet. Während die Auswirkungen vieler Angriffsarten, etwa eines DDoS-Angriffs, weitreichend und sofort erkennbar sind, führen einige Angriffsarten lediglich zu lokalen Dienstbeeinträchtigungen und sind daher wesentlich schwieriger zu diagnostizieren.
Beispiele für diese letztgenannte Art von Angriff sind die Überlastung der RAN-Verbindungen, die zu lokalen Ausfällen führt, sowie eine übermäßige Entladung der Akkus von Endgeräten, die möglicherweise deren Rückgabe zur Folge hat. Ebenso führen Angriffe auf die Abrechnungsinfrastruktur zu unzufriedenen Kunden und Anrufen beim Kundenservice.
Alle Arten von Angriffen führen – sofern sie erfolgreich sind – zu einer geringeren Kundenzufriedenheit und höheren Kosten für den Betreiber. Daher ist es entscheidend, sowohl die Risiken zu verstehen als auch eine durchgängige Strategie zur Risikominderung zu entwickeln.
Szenario 1: Angriffe aus dem Internet
Wenn Betreiber der Sicherheit des eingehenden Datenverkehrs über ihre vorgelagerte Internetverbindung nicht genügend Aufmerksamkeit schenken, können Angreifer Flooding- oder DoS-/DDoS-Angriffe auf Netzteilnehmer starten. Das folgende Diagramm zeigt ein solches Angriffsszenario, bei dem Mobilfunkteilnehmer aus dem vorgelagerten Netz angegriffen werden.
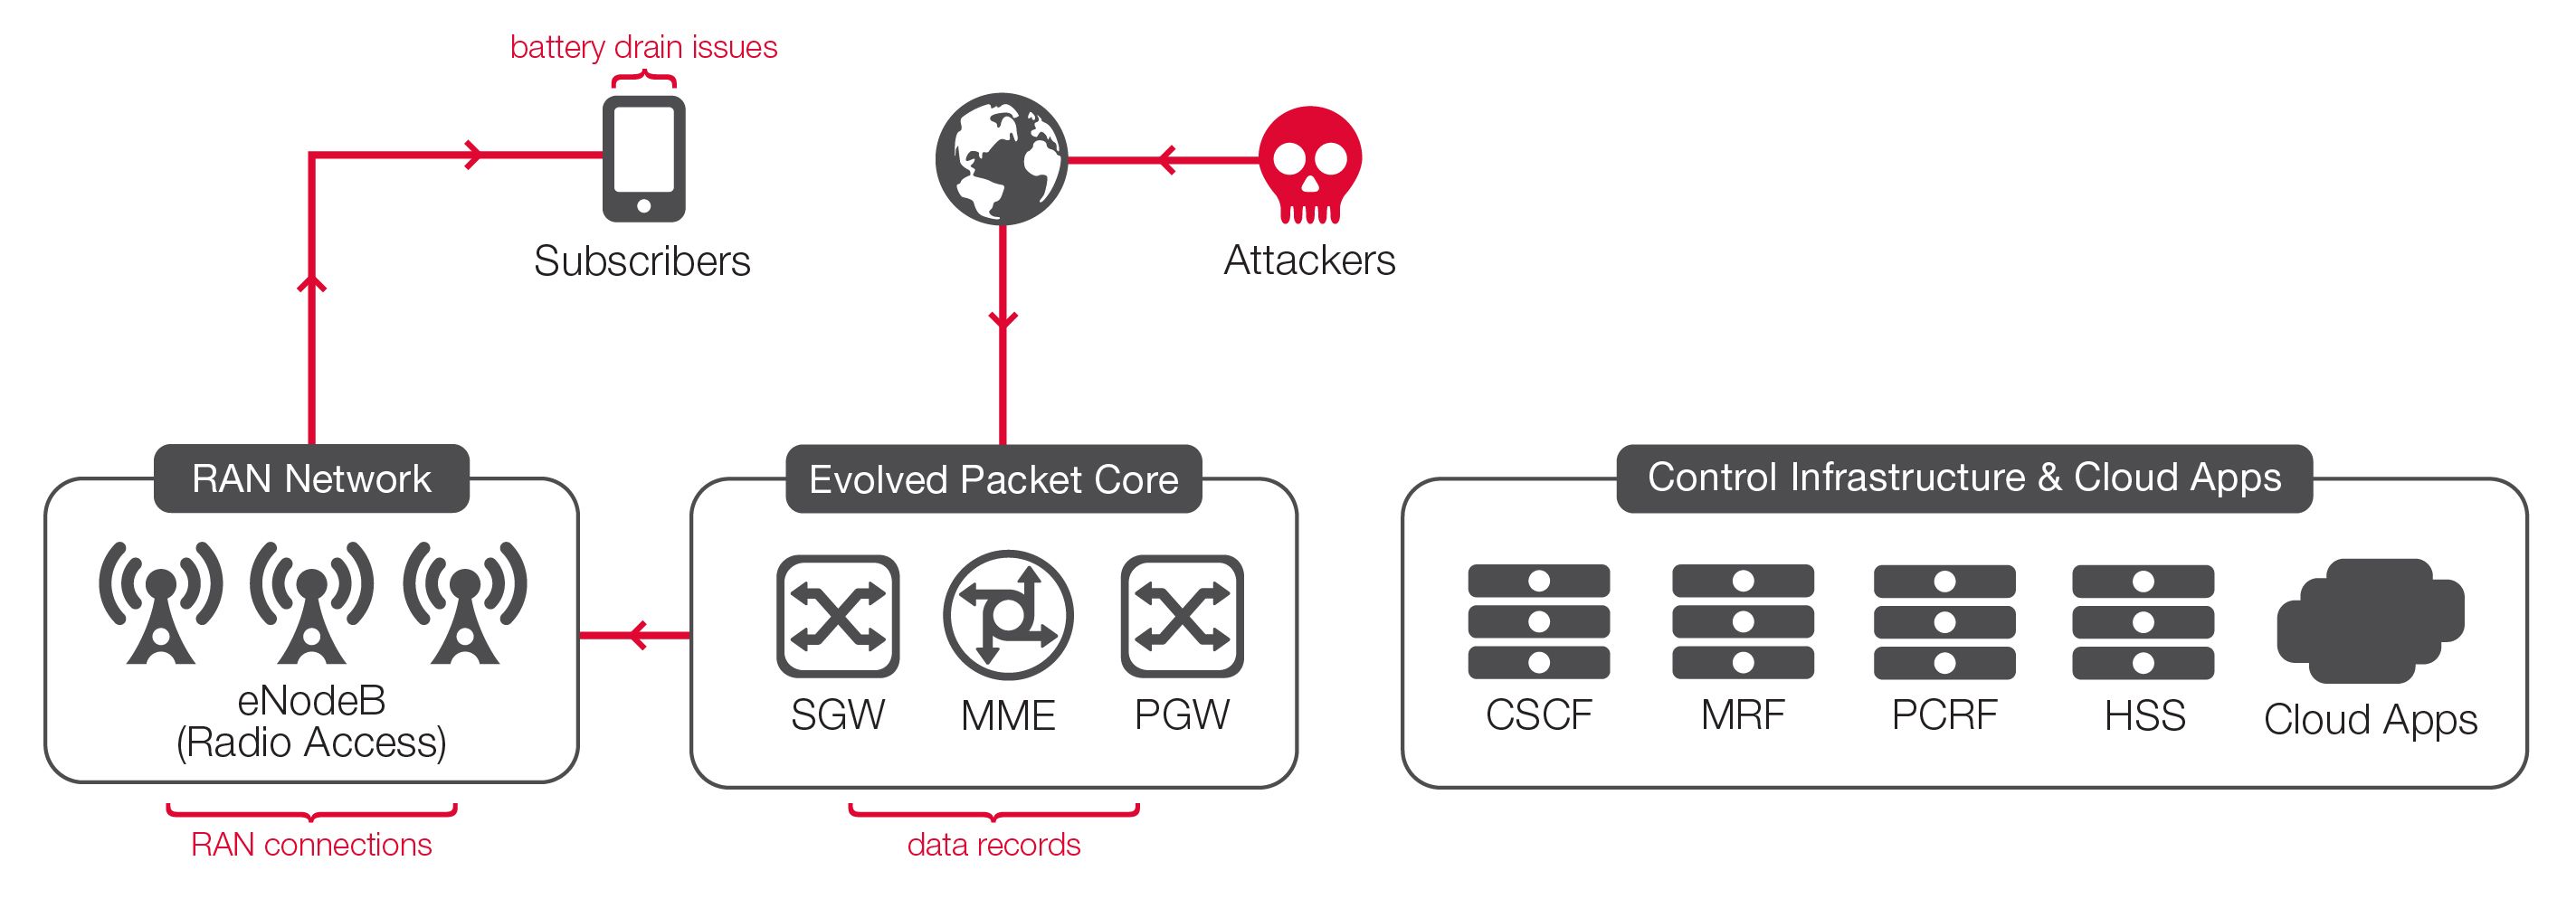
Zu den möglichen Schäden eines solchen Angriffs könnten gehören:
- Entladung des Akkus des Mobilgeräts.
- Datenvolumenverbrauch und daraus resultierende Beschwerden über die Abrechnung.
- Erschöpfung der RAN-Verbindungskapazität.
Szenario 2: Angriffe von der Mobilfunkseite
Angreifer können auch von der Mobilfunkseite des Netzes eines einzelnen Betreibers aus andere Mobilgerätenutzer ins Visier nehmen. In diesem Szenario können ein oder mehrere mobile Angreifer Netzteilnehmer über die Zugangs- und Kernnetzinfrastruktur des Betreibers hinweg mit DoS-, Flooding- oder DDoS-Angriffen attackieren.
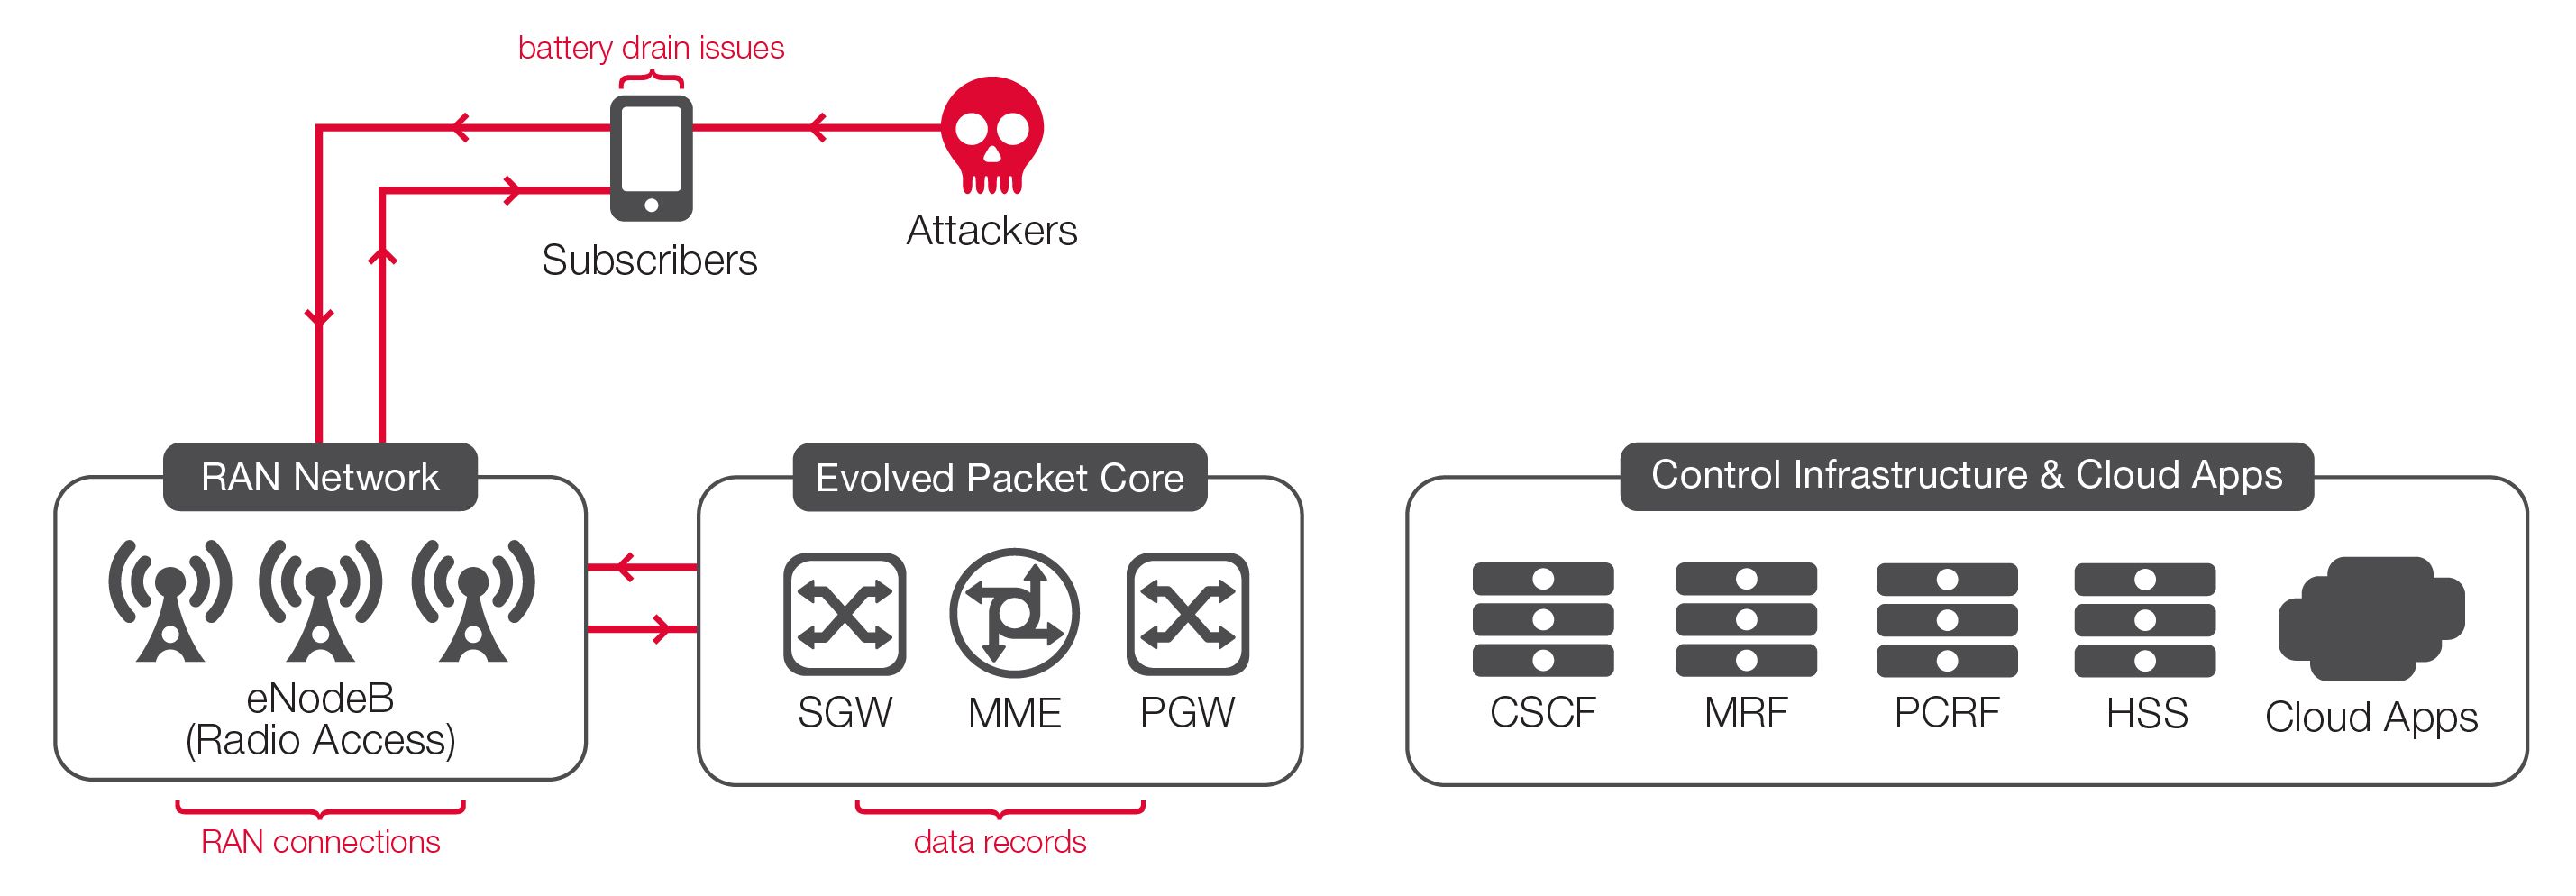
Wie ein Angriff von der Internetseite könnte auch dieser Angriff potenziell mehrere Probleme verursachen, darunter:
- Entladung des Akkus des Mobilgeräts.
- Datenvolumenverbrauch, der zu Beschwerden über die Abrechnung führt.
- Erschöpfung der RAN-Verbindungskapazität.
Szenario 3: DNS-/Signalisierungsangriffe von der Mobilfunkseite
Anstatt auf Geräte abzuzielen, können Angriffe von Mobilfunkseite stattdessen die Signalisierungsinfrastruktur des Betreibers ins Visier nehmen, einschließlich DNS sowie Gebührenabrechnungs- und Fakturierungssystemen.
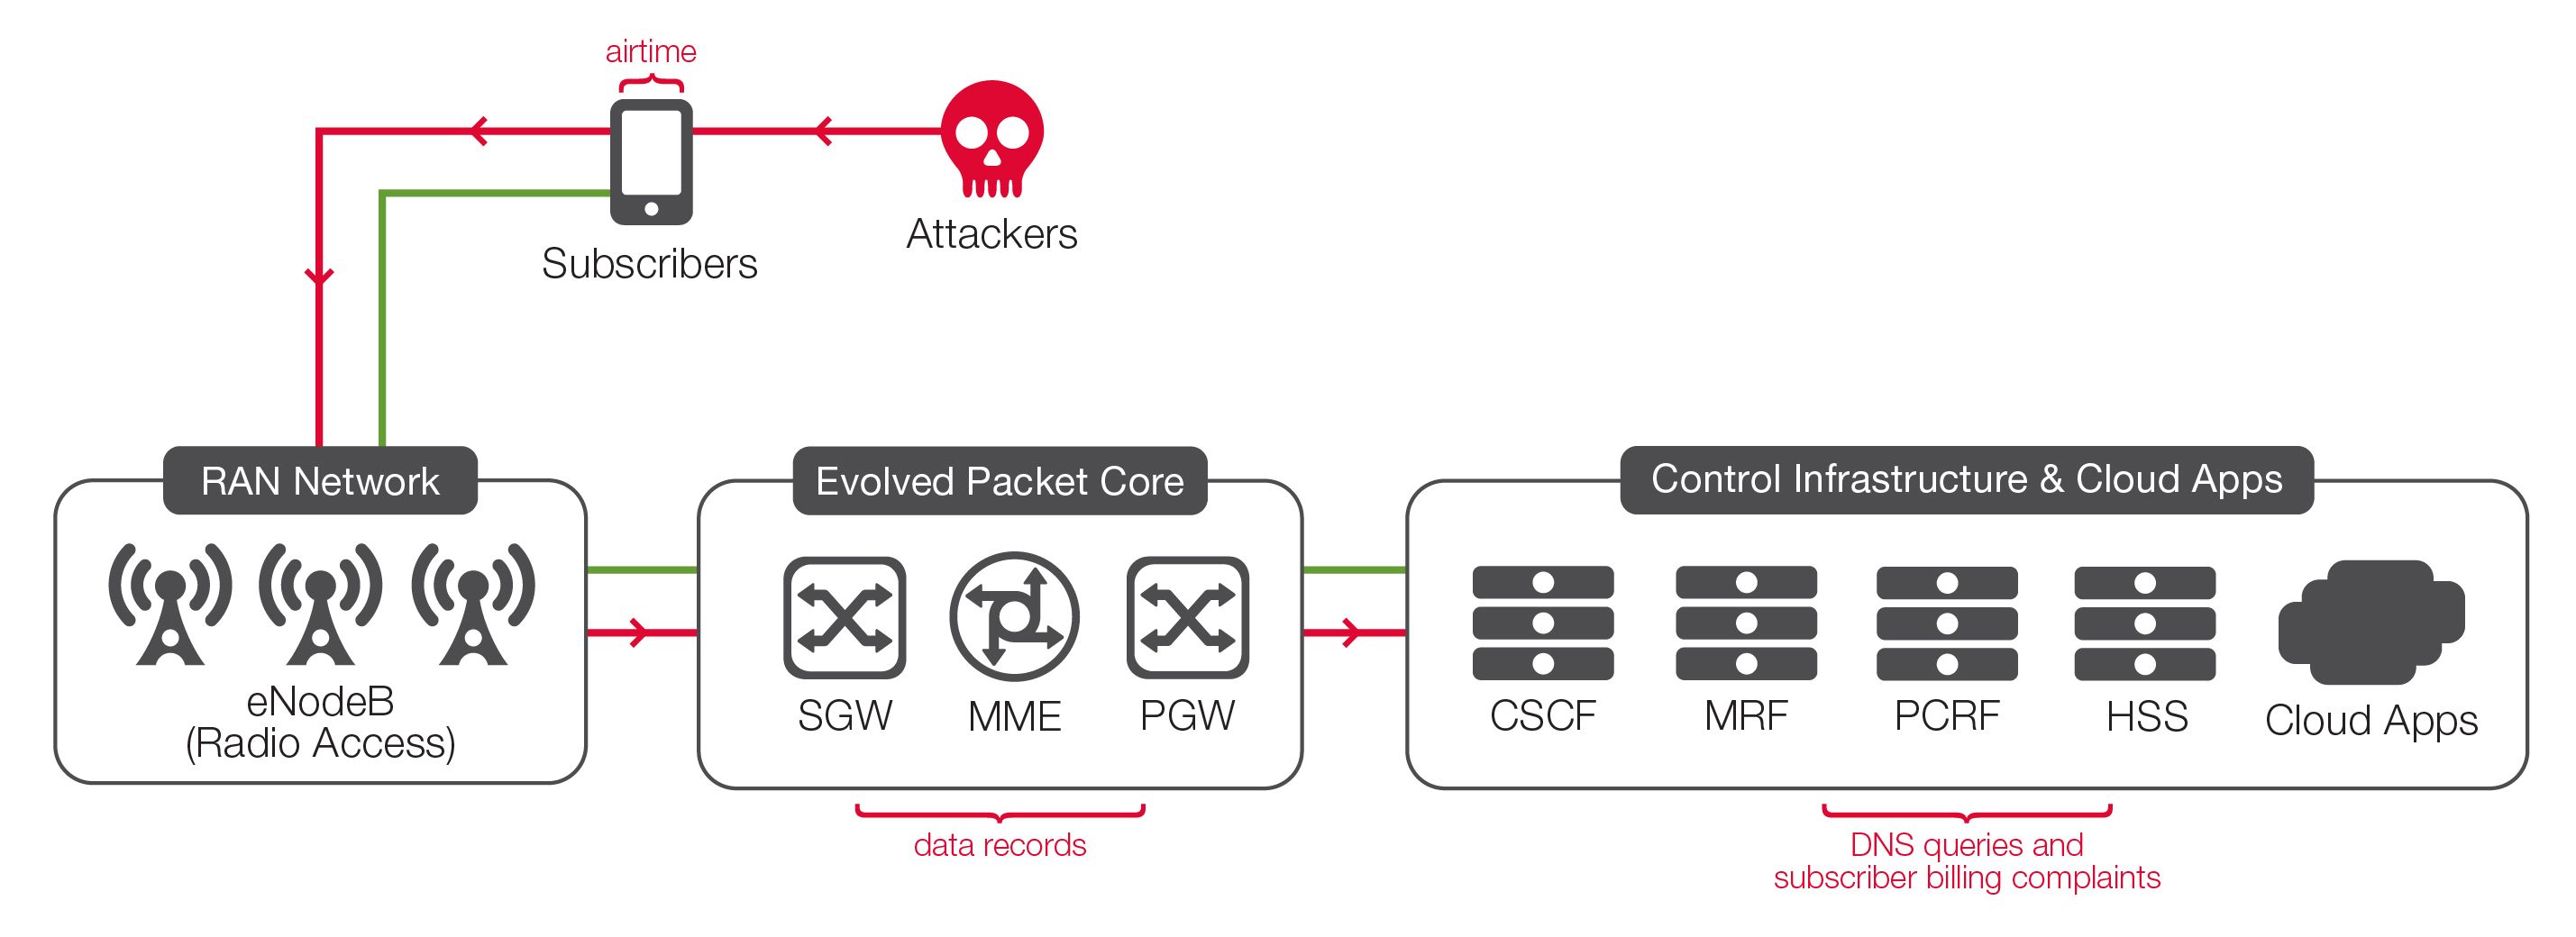
Zu den Risiken eines solchen Angriffs gehören:
- Erschöpfung der Funkzeit-/RAN-Ressourcen.
- Beschwerden von Teilnehmern über Datenvolumenverbrauch und Abrechnung.
- Überlastung und Ausfall der DNS-Infrastruktur.
- Fehler in Teilnehmerdatensätzen.
Wie Sie sehen, kann es durchaus eine komplexe Aufgabe sein, alle potenziellen Sicherheitsrisiken zu verstehen und zu bewältigen, denen ein LTE-Netzbetreiber ausgesetzt ist. Glücklicherweise kann F5 maßgeschneiderte Lösungen auf Carrier-Niveau anbieten, um diese Risiken zu minimieren.
Schützen Sie Ihr LTE-Netzwerk überall mit F5
Die weltweit größten Kommunikationsdienstleister vertrauen auf F5, um ihre Netzwerke sicherer und einfacher zu machen, ihre Servicequalität zu verbessern und ihre Rentabilität zu steigern. Heute ist F5 in der einzigartigen Position, Dienstleister mit einem breiten Portfolio an Carrier-Grade-Lösungen dabei zu unterstützen, die Datenexplosion zu bewältigen und nahtlos auf IPv6 zu migrieren. Diese Lösungen stellen mehrere Dienste, einschließlich Sicherheitsfunktionen, auf einer einheitlichen Plattform bereit. Die F5-Plattform ermöglicht es Dienstleistern, die Markteinführungszeit zu verkürzen, Investitions- und Betriebskosten zu senken, die Leistung und Sicherheit der Servicebereitstellung zu verbessern und Netzwerkdienste zu monetarisieren.
Das Lösungsportfolio von F5 für Service Provider umfasst Lösungen für Sicherheit, Netzwerkfunktionsvirtualisierung (NFV), Datenverkehrsmanagement sowie Diameter- und DNS-Signalisierung. Alle F5-Lösungen sind entweder auf speziell entwickelten, leistungsstarken physischen Hardwareplattformen oder auf verschiedenen virtuellen oder Cloud-Plattformen verfügbar. Darüber hinaus können diese Lösungen über die F5® BIG-IQ® Managementplattform sowie über die APIs der einzelnen Produkte verwaltet und orchestriert werden.
Da Netzwerke weiterhin wachsen und massiv skalieren, verändern sich auch die Eigenschaften des darüber übertragenen Datenverkehrs. Dies führt zu einer größeren Anzahl von TCP-Verbindungen, wobei kürzere und häufigere Verbindungen zunehmend dominieren. Diese Entwicklung des Anwendungsdatenverkehrs hat zur Folge, dass das Netz des Service-Providers nun Infrastrukturlösungen benötigt, die eine sehr hohe Skalierbarkeit von TCP-Verbindungen unterstützen. Herkömmliche Sicherheitslösungen sind nicht skalierbar und bieten nicht die Leistung, die für moderne Hochleistungsnetzwerke und -anwendungen erforderlich ist. Sie reichen daher nicht aus, um in der heutigen Umgebung Sicherheit, Leistung und Zuverlässigkeit zu gewährleisten.
Virtuelle Netzwerke bzw. Overlay-Netzwerke und virtualisierte Netzwerkdienste, wie sie zur Bereitstellung von Over-the-Top-Diensten (OTT) oder Netzwerkdiensten für Großkunden eingesetzt werden, erhöhen die Komplexität zusätzlich, da die Anforderungen an die Skalierbarkeit steigen und neue Dienste und Anwendungen mit strengen Latenzanforderungen über diese Netzwerke ausgeführt werden.
Dieser umfassende Wandel führt zu einem dringenden Bedarf an Sicherheits- und Datenverkehrsmanagementlösungen, die eine enorme Skalierbarkeit und hohe Leistung bieten. Die Lösungen von F5 erfüllen beide Anforderungen und eignen sich daher ideal für diese neuen Service- und Betriebsumgebungen.
F5-Lösungen für LTE-Sicherheit
Carrier-Grade-Lösungen von F5 für Service Provider ermöglichen es Betreibern, ihre LTE-Infrastrukturen, Endgeräte von Teilnehmern und OSS-Anwendungen vor potenziellen Angreifern zu schützen. Insbesondere schützt der Einsatz lokaler und globaler Traffic-Management-Lösungen wie F5 BIG-IP® Local Traffic Manager™ (LTM) und BIG-IP® DNS im Rechenzentrum des Netzbetreibers – zusammen mit F5 Firewall-Lösungen für Layer 4 und Layer 7 wie BIG-IP®Advanced Firewall Manager™ (AFM) und BIG-IP® Application Security Manager™ (ASM) – Mobilfunkkunden vor Angriffen aus dem Internet und zugleich das Rechenzentrum vor Angriffen aus dem Mobilfunknetz.
Innerhalb des Rechenzentrums kann die Layer-4-Firewall von F5 Sicherheitsfunktionen von der Kerninfrastruktur des Betreibers übernehmen, wodurch die Sicherheit erhöht und die Kosten gesenkt werden. Darüber hinaus bietet BIG-IP® Carrier-Grad NAT (CGNAT) die für die Unterstützung von Millionen von Benutzern erforderliche Skalierbarkeit und Leistung eines Carrier-Grade-NAT. BIG-IP® Policy Enforcement Manager™ (PEM) ermöglicht zudem die Transparenz und Kontrolle von Nutzdaten im Benutzerverkehr, um den Dienstverkehr abzusichern und zu monetarisieren.
Die physischen und virtuellen BIG-IP Plattformen stellen außerdem einen leistungsstarken und hochskalierbaren Endpunkt für die SSL-Ver- und -Entschlüsselung bereit, um sichere Verbindungen zum und vom Kernnetz des Betreibers zu ermöglichen und durchzusetzen und so die Zugangsnetzinfrastruktur zu schützen. Der Einsatz der Sicherheitsplattformen BIG-IP AFM und BIG-IP ASM an Peering-Knoten schützt sowohl die Netzinfrastruktur als auch Mobilfunkkunden vor Angriffen durch Roaming-Netzwerkpartner.
Schließlich können OSS- und BSS-Systeme, einschließlich Teilnehmerdatenbanken, DNS sowie anderer Signalisierungs- und Abrechnungssysteme im Netz des Betreibers, durch BIG-IP AFM, BIG-IP DNS und den F5 Traffix® Signaling Delivery Controller™ (SDC) vor Angriffen durch böswillige Mitarbeiter sowie vor Bedrohungen aus dem Internet und Mobilfunknetz geschützt werden. F5 bietet außerdem eine umfassende Palette an Management- und Orchestrierungsoptionen für Architekturen der nächsten Generation wie SDN und NFV, darunter Northbound-APIs und die Managementplattform BIG-IQ.
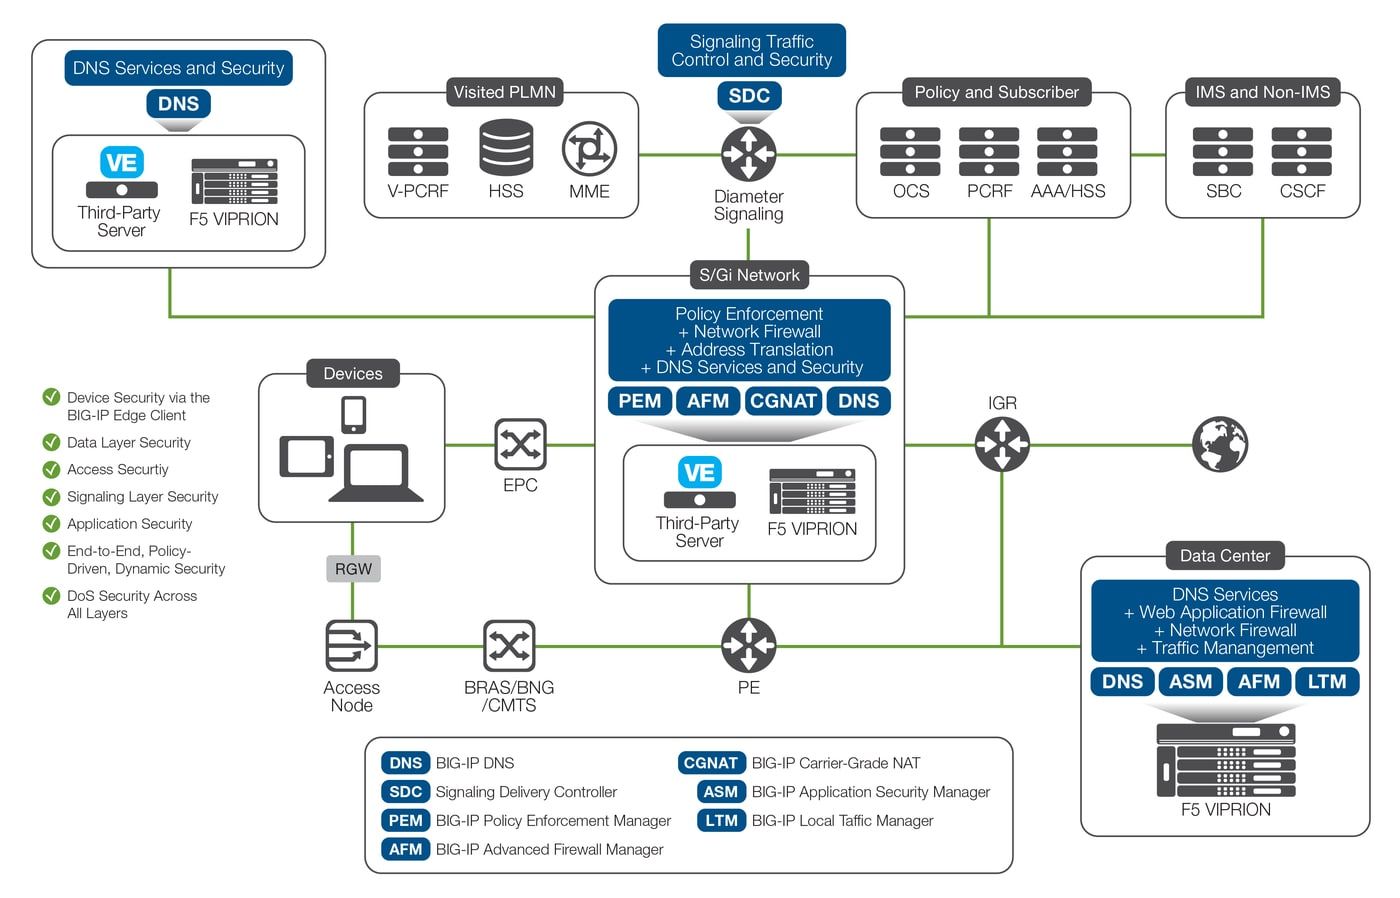
Kurz gesagt bietet F5 umfassende Sicherheitslösungen für Service Provider, die Folgendes schützen können:
- Mobilgeräte von Teilnehmern.
- Die Datenschicht des S/Gi-Netzwerks selbst sowie die Rechenzentrums- und Peering-Verbindungen.
- Das Zugangsnetz für drahtlose und kabelgebundene Verbindungen.
- Die Signalisierungsschicht mit dem Traffix SDC und BIG-IP DNS-Diensten.
- Anwendungen für die virtualisierten Netzwerkfunktionen (VNFs) innerhalb des Rechenzentrums.
Alle oben genannten Dienste können im gesamten Netzwerk durchgängig aufeinander abgestimmt und mithilfe einheitlicher Richtlinien durchgesetzt werden. Darüber hinaus kann der DDoS-Schutz über alle Netzwerkebenen hinweg auf sämtlichen BIG-IP Hardware- oder Virtual-Edition-Plattformen bereitgestellt werden.
Vorteile der Sicherheitslösungen von F5
Mit den Sicherheits- und Traffic-Management-Lösungen von F5 für Serviceanbieter können Netzbetreiber:
- Die Sicherheit von Serviceprovidern in einer sich wandelnden Landschaft gewährleisten. F5 bietet Serviceprovidern eine umfassende Sicherheitslösung mit enormer Skalierbarkeit, Programmierbarkeit und Erweiterbarkeit.
- Vereinfachen. Da alle oben genannten Funktionen (mit Ausnahme des Traffix SDC) auf einer einzigen BIG-IP Plattform verfügbar sind, kann ein Betreiber seine Rechenzentrumsinfrastruktur und seinen Netzwerkbetrieb konsolidieren und vereinfachen und so CapEx, OpEx und TCO senken.
- Die Marke des Service-Providers schützen. Die Sicherheitslösungen von F5 lassen sich in eine einheitliche Servicebereitstellungsarchitektur integrieren, die eine proaktive Sicherheitsstrategie und optimale Kundenerlebnisse gewährleistet.
- Schutz vor Angriffen der nächsten Generation. Die Sicherheitslösungen von F5 bieten Serviceprovidern eine hochskalierbare Plattform, die einen überragenden Durchsatz, hohe Verbindungsraten und eine große Anzahl gleichzeitiger Sitzungen ermöglicht und gleichzeitig vor Angriffen der nächsten Generation schützt.
- Sichere Erschließung neuer Umsatzquellen. F5 schützt die Netzwerke und Anwendungsinfrastrukturen von Serviceprovidern und gewährleistet deren Verfügbarkeit selbst unter anspruchsvollsten Bedingungen. So können neue Netzwerkanwendungen und -dienste, die das Umsatzwachstum fördern, sicher bereitgestellt werden.
Fazit
Das Hauptanliegen der Dienstanbieter besteht weiterhin darin, ihre gesamte kritische Netzwerkinfrastruktur vor Angriffen zu schützen. Inzwischen sind jedoch auch Angriffe auf Endgeräte eindeutig in den Fokus gerückt. Während einige Dienstanbieter Angriffe auf Mobilgeräte früher möglicherweise als außerhalb ihres Verantwortungsbereichs liegend eingestuft haben, sind sich die meisten heute des potenziellen Schadens solcher Angriffe voll bewusst und wissen, dass sie über geeignete Tools verfügen müssen, um derartige Vorfälle zu verhindern.
Die Herausforderung für Serviceprovider, eine durchgängige Sicherheit bei der Bereitstellung sämtlicher Dienste zu gewährleisten, wird zusätzlich dadurch verschärft, dass die Grenzen zwischen Angriffen auf Endgeräte und Angriffen auf Netzwerkelemente zunehmend verschwimmen. Daher müssen Serviceprovider ein skalierbares, fortschrittliches und umfassendes Sicherheitskonzept implementieren, das ihre Netzwerke und Kunden schützt und zugleich die erforderlichen Tools und Funktionen bereitstellt, um neu auftretenden, komplexen Bedrohungen zu begegnen. Eine robuste Sicherheitsstrategie ist heute wichtiger denn je. Mit den umfassenden Sicherheitsfunktionen für Serviceprovider, wie sie nur F5 bietet, können Mobilfunkanbieter ihre sich weiterentwickelnden LTE-Netze optimal schützen.
Weitere Informationen zum Lösungsportfolio von F5 für Service Provider finden Sie unter f5.com/solutions/service-provider.
VERÖFFENTLICHT AM 28. JANUAR 2016