
Die F5 Referenzarchitektur für intelligente DNS-Skalierung
Einleitung
Das Domain Name System (DNS) wurde 1983 entwickelt, damit Menschen alle mit dem Internet verbundenen Computer, Dienste und Ressourcen einfach anhand ihres Namens identifizieren können – anstatt anhand ihrer Internetprotokoll-Adresse (IP-Adresse), einer unmöglich zu merkenden Folge binärer Informationen.
Ein DNS-Server übersetzt die Domainnamen, die Sie in einen Browser eingeben, in eine IP-Adresse. Dadurch kann Ihr Gerät den gesuchten Dienst oder die gesuchte Website im Internet finden.
DNS ist wohl die wichtigste Technologie, die das Internet ermöglicht, und zugleich eine der bedeutendsten Komponenten der Netzwerkinfrastruktur. Neben der Bereitstellung von Inhalten und Anwendungen verwaltet DNS auch eine verteilte und redundante Architektur, um eine hohe Verfügbarkeit und schnelle Reaktionszeiten für Benutzer zu gewährleisten. Daher ist eine verfügbare, intelligente, sichere und skalierbare DNS-Infrastruktur von entscheidender Bedeutung. Fällt DNS aus, funktionieren die meisten Webanwendungen nicht mehr ordnungsgemäß – mit Folgen für Ihr Unternehmen und Ihre Marke.
Die durchgängige Referenzarchitektur von F5 für die Skalierung von Intelligent DNS ermöglicht Unternehmen den Aufbau einer soliden DNS-Grundlage, die Ressourcen optimal nutzt und das Servicemanagement verbessert. Gleichzeitig bleibt sie flexibel genug, um bestehende und zukünftige Netzwerkarchitekturen, Geräte und Anwendungen zu unterstützen.
DNS-Dienste sind für die Verfügbarkeit von entscheidender Bedeutung
Wenn ein Benutzer eine Webseite aufruft, wird die Anfrage an einen lokalen DNS-Server weitergeleitet, der wiederum mit den zentralen DNS-Servern kommuniziert. Alles funktioniert reibungslos, bis ein plötzlicher Anstieg des Datenverkehrs auftritt oder ein Angreifer den Server mit DNS-Anfragen überflutet. Wird Ihr zentraler DNS-Server überlastet, reagiert er nicht mehr, wodurch Ihre Website möglicherweise nicht mehr erreichbar ist.
DNS-Ausfälle sind für 41 Prozent der Ausfallzeiten von Webinfrastrukturen verantwortlich. Daher ist es unerlässlich, die Verfügbarkeit Ihres DNS sicherzustellen. Laut einer Umfrage der Aberdeen Group verlieren Unternehmen für jede Stunde, in der ihre Rechenzentren ausfallen, durchschnittlich 138.000 US-Dollar. Ausfallzeiten wirken sich negativ auf Kunden aus, können zu Umsatzeinbußen führen und sogar Mitarbeiter beeinträchtigen, die auf Unternehmensressourcen wie E-Mail zugreifen möchten.
Deshalb kann die Bedeutung einer soliden DNS-Grundlage gar nicht hoch genug eingeschätzt werden. Ohne eine solche können Ihre Kunden möglicherweise nicht auf Ihre Inhalte und Anwendungen zugreifen, wenn sie dies möchten – und wenn sie bei Ihnen nicht das bekommen, was sie suchen, werden sie sich wahrscheinlich anderweitig umsehen.
Wachstumsschmerzen
Es gibt viele Gründe, warum die Anforderungen an das DNS so schnell steigen. In den letzten fünf Jahren ist die Zahl der Internetnutzer um 82 Prozent gestiegen, die Zahl der Websites hat sich von etwa 580 Millionen auf 1,24 Milliarden erhöht und die Zahl der DNS-Anfragen ist um mehr als 100 Prozent gestiegen.
Darüber hinaus stieg die Zahl der genutzten Mobilfunkverbindungen um 2,2 Milliarden, und fast 60 Prozent der Internetnutzer geben an, dass sie erwarten, dass eine Website auf ihrem Mobiltelefon innerhalb von höchstens drei Sekunden geladen wird.
Unternehmen verzeichnen sowohl bei der Anzahl der Anwendungen als auch beim Datenverkehr, der auf diese Anwendungen zugreift, ein rasantes Wachstum. Darüber hinaus werden die Webanwendungen selbst immer umfangreicher und komplexer. Für jedes Symbol, jede URL und jeden eingebetteten Inhalt auf einer Webseite ist eine DNS-Abfrage erforderlich. Zum Laden komplexer Websites können Hunderte von DNS-Abfragen nötig sein, und selbst einfache Smartphone-Apps können bereits beim Laden zahlreiche DNS-Abfragen erfordern.
In den letzten fünf Jahren hat sich das Volumen der DNS-Abfragen für .com- und .net-Adressen mehr als verdoppelt und erreichte im ersten Quartal 2016 durchschnittlich 124 Milliarden Abfragen pro Tag. Im selben Zeitraum kamen mehr als 10 Millionen Domainnamen im Internet hinzu. Es wird erwartet, dass sich das Wachstum künftig noch beschleunigt, da immer mehr Cloud-Implementierungen bereitgestellt werden.
Sicherheitsprobleme
Wenn DNS das Rückgrat des Internets ist – es beantwortet alle Anfragen und löst alle Zahlenfolgen auf, damit Sie Ihre bevorzugten Websites finden können –, dann ist es zugleich eine der anfälligsten Komponenten Ihres Netzwerks. Aufgrund seiner entscheidenden Rolle ist DNS ein besonders attraktives Ziel für Angreifer. DNS-DDoS-Angriffe können Ihre DNS-Server mit Anfragen überfluten, bis sie ausfallen, oder Anfragen kapern und an einen bösartigen Server umleiten. Um dies zu verhindern, müssen eine verteilte, leistungsstarke und sichere DNS-Architektur sowie Funktionen zur DNS-Auslagerung in das Netzwerk integriert werden.
In der Regel verfügen Unternehmen über mehrere DNS-Server, von denen jeder bis zu 150.000 DNS-Anfragen pro Sekunde verarbeiten kann. Hochleistungs-DNS-Server bewältigen etwa 200.000 Anfragen pro Sekunde. Angreifer können diese Werte problemlos überschreiten, wie DNS-Ausfälle bei Dyn, The New York Times, LinkedIn, Network Solutions und Twitter zeigen.
Um Lastspitzen bei DNS-Anfragen und DNS-DDoS-Angriffe zu bewältigen, setzen Unternehmen zusätzliche DNS-Server ein, die im normalen Geschäftsbetrieb eigentlich nicht benötigt werden. Diese kostspielige Lösung erfordert bei Änderungen zudem häufig manuelle Eingriffe. Darüber hinaus müssen herkömmliche DNS-Server regelmäßig gewartet und mit Patches versehen werden, insbesondere aufgrund neuer Sicherheitslücken.
Die traditionelle Lösung
Bei der Suche nach DNS-Lösungen entscheiden sich viele Organisationen für BIND (Berkeley Internet Naming Daemon), den ursprünglichen DNS-Resolver des Internets. BIND ist auf etwa 80 Prozent der DNS-Server weltweit installiert und ein Open-Source-Projekt, das vom Internet Systems Consortium (ISC) betreut wird. Das ISC ist eine gemeinnützige Organisation mit einem gewinnorientierten Beratungszweig namens DNS-CO, der vier verschiedene Abonnementstufen und Supportleistungen anbietet.
Trotz seiner Beliebtheit erfordert BIND mehrmals im Jahr erheblichen Wartungsaufwand, vor allem aufgrund von Sicherheitslücken, Patches und Upgrades. Es kann kostenlos heruntergeladen werden, benötigt jedoch Server (die zusätzliche Kosten verursachen, einschließlich Supportverträgen) und ein Betriebssystem. Darüber hinaus lässt sich BIND in der Regel nur auf 50.000 Antworten pro Sekunde (RPS) skalieren, wodurch es sowohl für legitime als auch für böswillige DNS-Anfragespitzen anfällig ist.
Lösungen für eine sich wandelnde Landschaft
Die Referenzarchitektur „F5 Intelligent DNS Scale“ bietet eine intelligentere Möglichkeit, DNS-Anfragen zu beantworten und zu skalieren. Dabei berücksichtigt sie eine Vielzahl von Netzwerkbedingungen und -situationen, um Benutzeranfragen an Anwendungen und Anwendungsdienste auf Grundlage von Geschäftsrichtlinien, Rechenzentrums- und Netzwerkbedingungen sowie der Anwendungsleistung zu verteilen.
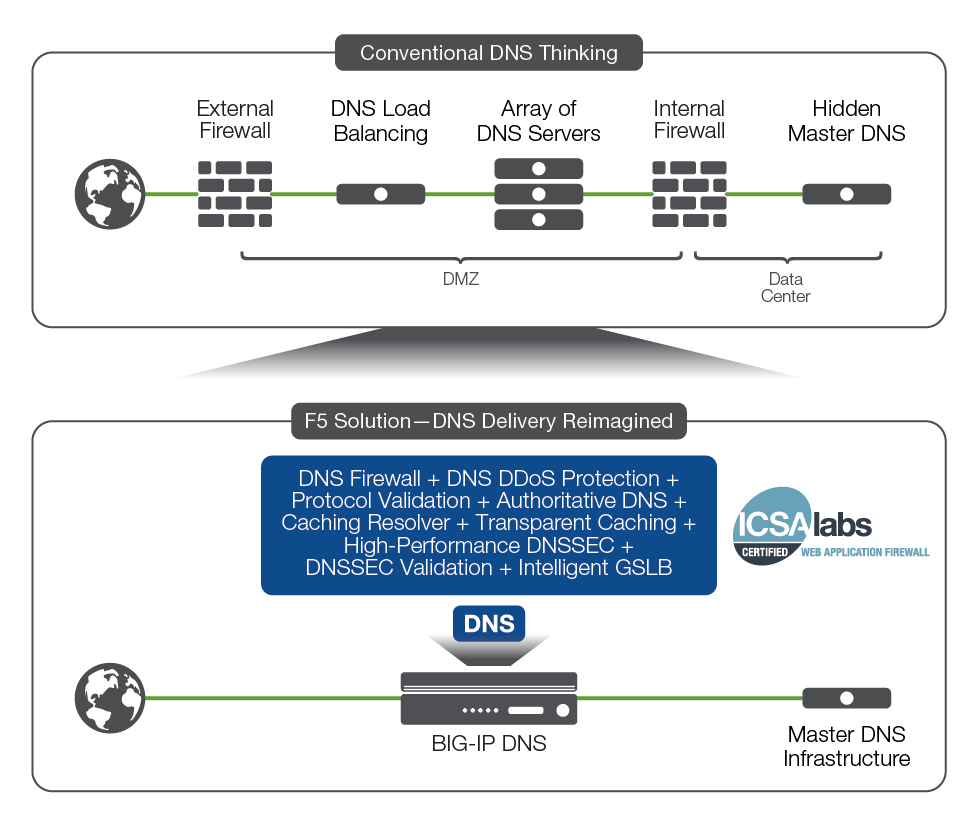
Anstatt sich über DNS-Ausfälle Gedanken zu machen und zusätzliche DNS-Infrastruktur zur Bewältigung von Lastspitzen anzuschaffen, können Sie ein F5 BIG-IP-Gerät in der DMZ Ihres Netzwerks installieren und es Anfragen stellvertretend für Ihren primären DNS-Server verarbeiten lassen.
Bedarfsgerecht skalieren
BIG-IP DNS lässt sich auf bis zu 100 Millionen Anfragen pro Sekunde skalieren. Das bedeutet, dass selbst ein massiver Anstieg von DNS-Anfragen (einschließlich bösartiger Anfragen) weder Ihre Inhalte beeinträchtigt noch die Verfügbarkeit geschäftskritischer Anwendungen gefährdet. Ihre Netzwerkadministratoren können beruhigt sein, denn Ihre Website beantwortet alle DNS-Anfragen und bleibt selbst während eines Angriffs verfügbar. So ist Ihre Marke geschützt und Ihr Unternehmen vermeidet peinliche Schlagzeilen.
Verfügbarkeit mit BIG-IP DNS verbessern
Die Referenzarchitektur F5 Intelligent DNS Scale trägt dazu bei, dass Ihre Anwendungen und Inhalte für Ihre Benutzer jederzeit verfügbar sind. Eine der wichtigsten Komponenten dieser Architektur ist die speziell entwickelte Abfrageantwortfunktion DNS Express in BIG-IP DNS. Sie verarbeitet autoritative DNS-Abfragen, indem sie Zonen vom primären DNS-Server in den eigenen Arbeitsspeicher überträgt.
BIG-IP DNS muss das DNS-Abfragepaket nur einmal öffnen, sofern sich die Anfrage auf eine Adresse in der an DNS Express übertragenen Zone bezieht. Dies vereinfacht den Prozess und verbessert die Leistung und die Antwortzeiten Ihrer DNS-Architektur erheblich.
Mit DNS Express kann jeder einzelne Kern eines BIG-IP-Geräts etwa 125.000 bis 200.000 Anfragen pro Sekunde beantworten. Dies lässt sich auf mehr als 50 Millionen Abfragen pro Sekunde skalieren und entspricht mehr als dem Zwölffachen der Kapazität eines typischen primären DNS-Servers.
Die BIG-IP Plattform: Ihre Firewall in der DMZ
Jedes BIG-IP Gerät ist von ICSA Labs als Netzwerk-Firewall zertifiziert. Durch die intelligente Bewertung der Reputation von Internet-Hosts kann das BIG-IP Gerät verhindern, dass Angreifer Ihre DNS-Dienste mit einem DNS-DDoS-Angriff lahmlegen, Daten stehlen, Unternehmensressourcen kompromittieren oder Ihren Geschäftsbetrieb anderweitig stören.
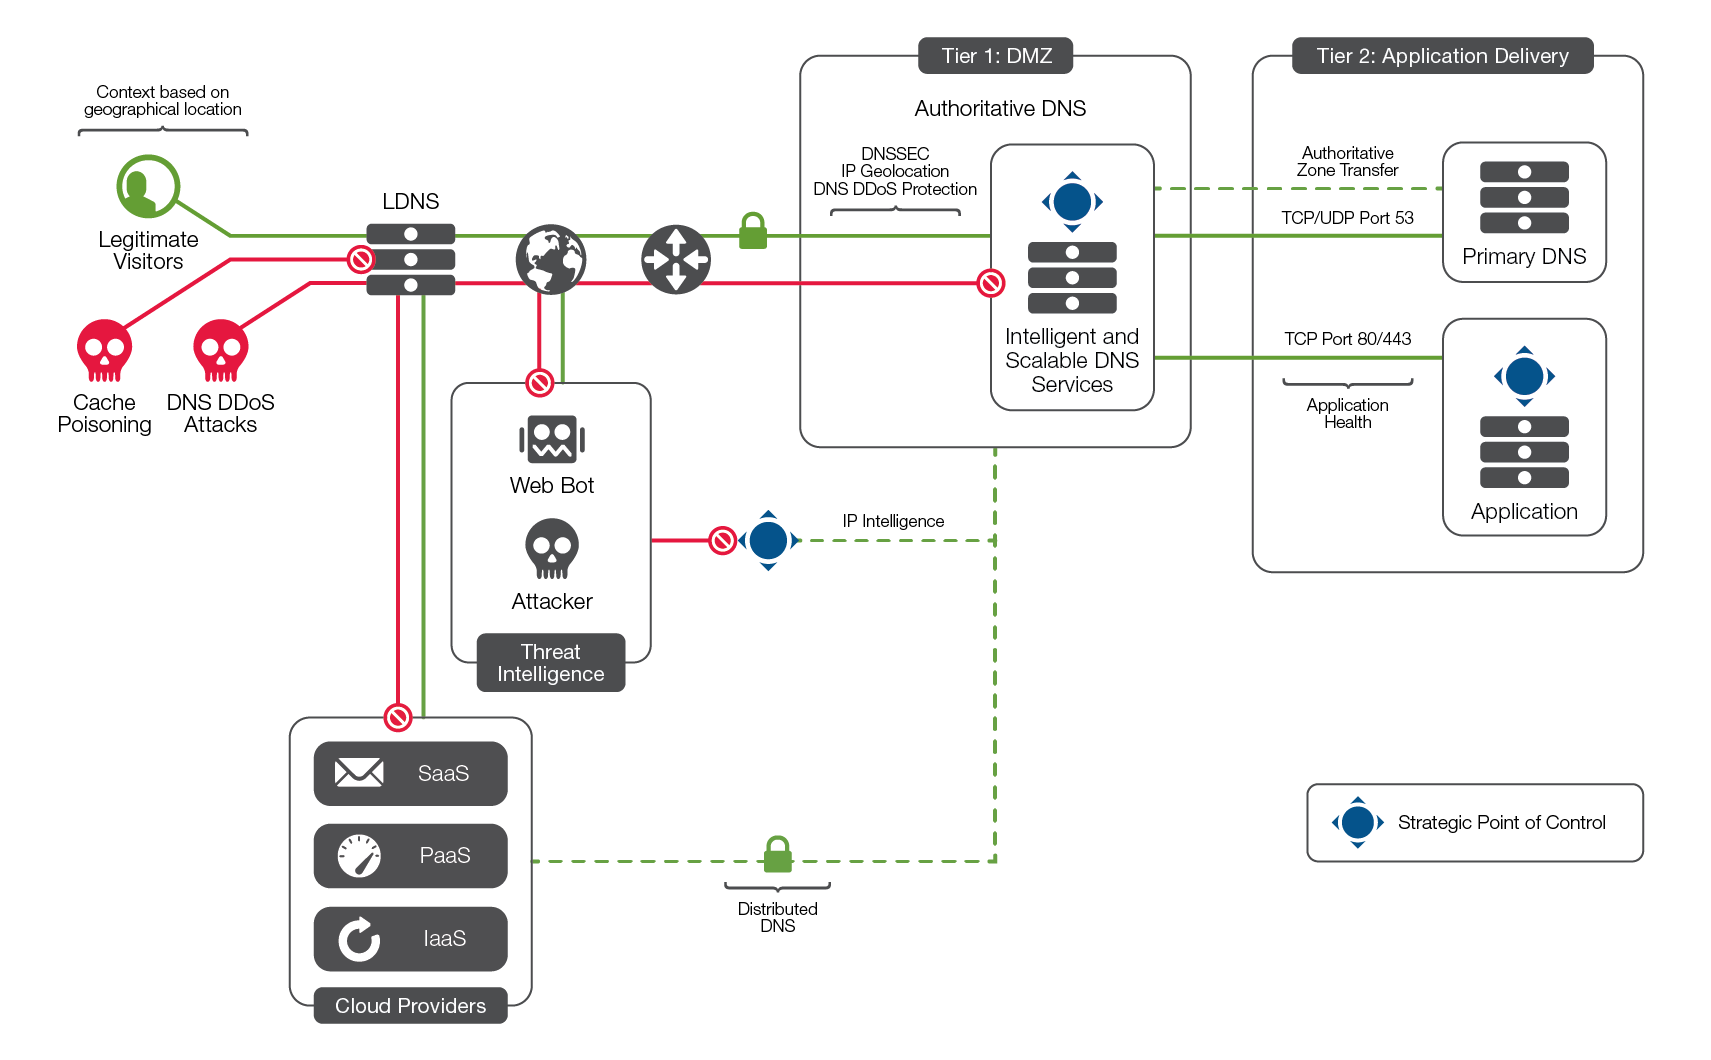
Darüber hinaus kann DNSSEC Ihre DNS-Infrastruktur einschließlich Cloud-Bereitstellungen vor Cache-Poisoning-Angriffen und Domain-Hijacking schützen. Mit DNSSEC-Unterstützung können Sie Ihre DNS-Abfrage digital signieren und mit verschlüsselten Antworten absichern. Dadurch kann der Resolver die Authentizität der Antwort überprüfen und DNS-Hijacking sowie Cache-Poisoning verhindern. Der Dienst F5 IP Intelligence erhöht Ihre allgemeine Sicherheit, indem er den Zugriff auf IP-Adressen verweigert, die bekanntermaßen mit Malware infiziert sind, mit Malware-Verteilungsstellen in Verbindung stehen oder eine schlechte Reputation aufweisen.
DNS-Dienste am Netzwerkrand
Die Referenzarchitektur F5 Intelligent DNS Scale trägt außerdem dazu bei, die Verfügbarkeit Ihrer Inhalte und Anwendungen sicherzustellen, indem DNS-Anfragen am Netzwerkrand beantwortet werden, anstatt tief innerhalb Ihrer kritischen Infrastruktur. Wenn Sie DNS-Antworten auf die BIG-IP Plattform auslagern, erreichen die Anfragen nicht das Backend Ihres Netzwerks. Dadurch können Sie Ihre Kapazitäten erheblich besser skalieren, auf sprunghaft ansteigende DNS-Anfragen reagieren und zugleich Ihre DNS-Infrastruktur schützen.
Durch die Steigerung der Geschwindigkeit, Verfügbarkeit, Skalierbarkeit und Sicherheit Ihrer DNS-Infrastruktur stellt die Referenzarchitektur F5 Intelligent DNS Scale sicher, dass Ihre Kunden und Mitarbeiter jederzeit auf Ihre geschäftskritischen Web-, Anwendungs- und Datenbankdienste zugreifen können.
Verteiltes DNS
Dies gilt auch für Cloud-Bereitstellungen oder Infrastrukturen, in denen DNS verteilt ist. Unternehmen können ihre leistungsstarke DNS-Infrastruktur in nahezu jeder Umgebung replizieren. Sie können Cloud-DNS für die Notfallwiederherstellung und Geschäftskontinuität oder sogar einen Cloud-DNS-Dienst mit signierten DNSSEC-Zonen einsetzen. Die erweiterte AXFR-Unterstützung von F5 DNS Services ermöglicht Zonenübertragungen von einem BIG-IP-Gerät an einen beliebigen DNS-Dienst. So können Unternehmen DNS in physischen, virtuellen und Cloud-Umgebungen replizieren. Der DNS-Replikationsdienst kann Daten an andere BIG-IP-Geräte oder andere allgemeine DNS-Server in Rechenzentren oder Clouds übertragen, die sich möglichst nah bei den Benutzern befinden.
Darüber hinaus können Unternehmen Benutzer an den Standort weiterleiten, der ihnen das bestmögliche Erlebnis bietet. BIG-IP DNS-Dienste nutzen eine Reihe von Lastverteilungsverfahren und eine intelligente Überwachung für jede einzelne Anwendung und jeden Benutzer. Der Datenverkehr wird gemäß Ihren Geschäftsrichtlinien sowie den aktuellen Netzwerk- und Benutzerbedingungen weitergeleitet. BIG-IP DNS-Dienste umfassen eine präzise, detaillierte Geolokalisierungsdatenbank, mit der Sie die Verteilung des Datenverkehrs anhand des Benutzerstandorts steuern können.
BIG-IP DNS und DNS-Dienste
BIG-IP DNS ist eine globale DNS-Lösung, die Namensdienste direkt am äußersten Rand Ihrer Netzwerke für die Dienstbereitstellung und den Zugriff bereitstellt. Mithilfe von Geolokalisierungsdiensten kann sie Benutzer anhand ihres physischen Standorts zum optimalen Rechenzentrum für die Dienstbereitstellung weiterleiten.
BIG-IP DNS stellt die folgenden Namensdienste bereit:
- DNS-Dienste am Netzwerkrand für alle internen und externen Dienste.
- Geolokalisierungsdienste für die präzise Bereitstellung von Anwendungen oder Diensten basierend auf dem Standort des mobilen Nutzers.
- Der IP-Intelligence-Dienst schützt Infrastrukturen, indem er Zugriffe von IP-Adressen erkennt und blockiert, die mit schädlichen Aktivitäten in Verbindung stehen.
- Eine zentrale Kontrollstelle für die Verwaltung aller globalen und lokalen Namensdienste.
- Zusätzliche intelligente BIG-IP-Servicelösungen wie globale Anwendungsbereitstellung, Richtliniendurchsetzung, NAT64- und DNS64-Übersetzung, Systemzustandsmonitore und die F5-Skriptsprache iRules.
- Unterstützung für globale DNS-Dienste
- Integration mit DNS-iRules für granulare DNS-Entscheidungen und die Bereitstellung von Namensdiensten.
- Unterstützung für dienstanbieterspezifische Protokolle wie ENUM-Anfragen für SIP-Transaktionen.
BIG-IP LTM und DNS-Dienste
Innerhalb des Rechenzentrums kann BIG-IP Local Traffic Manager (LTM) durch die Schaffung einer fehlertoleranten Architektur vom Mobilfunknetzrand bis zum Dienst sicherstellen, dass Ihre Anwendungen und Inhalte hochverfügbar bleiben. Neben der Gewährleistung einer hohen Verfügbarkeit unterstützt BIG-IP LTM auch dienstanbieterspezifische Anwendungen, beispielsweise den Lastenausgleich von ENUM-Anfragen für SIP-Transaktionen.
Zu den BIG-IP LTM-Lösungen für Namensdienste gehören:
- Integration mit BIG-IP DNS zur Erweiterung umfassender Namensdienste auf das lokale Rechenzentrum und das Dienstnetzwerk.
- Unterstützung für den Lastenausgleich sowohl für lokales DNS als auch für rekursives DNS.
- Unterstützung für dienstanbieterspezifische Protokolle wie ENUM-Anfragen für SIP-Transaktionen.
- Transparente Systemmonitore bewerten den Zustand des Dienstes, bevor Benutzer an den Dienst weitergeleitet werden. BIG-IP LTM kann Zustandsinformationen an BIG-IP DNS zurückmelden, um Anwendungsinformationen am Rand des SDN verfügbar zu machen.
- Integration mit iRules für granulare DNS-Entscheidungen und die Bereitstellung von Namensdiensten.
Bereitstellung einer vollständigen Infrastruktur für die Servicebereitstellung
Die Referenzarchitektur F5 Intelligent DNS Scale ist auf hochverfügbare Anwendungen mit hohem Datenaufkommen ausgelegt und unterstützt gleichzeitig Millionen von Benutzeranfragen pro Sekunde. Zusammen mit anderen Funktionen von BIG-IP für die Dienstbereitstellung, wie der Skriptsprache iRules, der transparenten Anwendungsüberwachung und weiteren IP-bezogenen Diensten, bildet sie eine vollständige Infrastruktur für die Dienstbereitstellung: das F5 Service Delivery Network. Nahtlose Skalierbarkeit und Flexibilität werden durch die Nutzung der intelligenten Dienstbereitstellungsplattform erreicht, die allen BIG-IP Geräten gemeinsam ist.
Fazit
Durch den Einsatz der F5 Intelligent DNS Scale-Referenzarchitektur können Unternehmen:
- Geschwindigkeit, Verfügbarkeit, Skalierbarkeit und Sicherheit ihrer DNS-Infrastruktur erhöhen.
- Reduzieren Sie Komplexität und Kosten, indem Sie auf unnötige zusätzliche DNS-Server verzichten.
- Genießen Sie die Gewissheit, dass Ihre Website auf alle DNS-Anfragen antwortet.
Die Referenzarchitektur F5 Intelligent DNS Scale ist eine durchgängige Lösung für die DNS-Bereitstellung, die durch die Verringerung der DNS-Latenz die Web-Performance verbessert, Ihre Webpräsenzen und den Ruf Ihrer Marke durch die Abwehr von DNS-DDoS-Angriffen schützt und durch die Konsolidierung der DNS-Infrastruktur die Rechenzentrumskosten senkt. Vor allem aber leitet sie Ihre Kunden zu den leistungsfähigsten Komponenten weiter, um Anwendungen und Services optimal bereitzustellen.
Die Referenzarchitektur F5 Intelligent DNS Scale gibt Ihnen zudem die Gewissheit, dass Ihre Webanwendungen auf alle DNS-Anfragen reagieren und Ihre Inhalte und Anwendungen für Ihre Benutzer verfügbar bleiben – unabhängig davon, wo und wann sie darauf zugreifen möchten.
VERÖFFENTLICHT AM 24. JANUAR 2018