
Das Internet der Dinge: Auswirkungen auf Sicherheit und Geschäftstätigkeit von Dienstanbietern
Die wachsende Zahl vernetzter Geräte im Internet der Dinge bietet Serviceprovidern die Möglichkeit, neue Einnahmequellen zu erschließen. Um dieses Potenzial voll auszuschöpfen, müssen Serviceprovider sichere und agile Netzwerke konzipieren, die Konnektivität, Sicherheit und ein optimales Kundenerlebnis bieten.
Einleitung
Das explosionsartige Wachstum des Internets der Dinge (IoT) treibt die fortschreitende digitale Transformation hin zu einer „vernetzten Gesellschaft“ voran, in der Technologien wie Wearables, Verkehrssteuerung sowie intelligente Häuser und Unternehmen allgegenwärtig sein werden. Gartner prognostiziert, dass es bis 2020 weltweit 20,8 Milliarden vernetzte Geräte geben wird. Die fünfte Generation der Mobilfunknetze (5G) wird eine zentrale Funktechnologie sein, die die weitere Entwicklung des IoT unterstützt.
Das IoT wird durch die Bereitstellung nahtloser und konsistenter Dienste einen Mehrwert schaffen. Diese können Geschäftsmodelle neu definieren und Grenzen zwischen verschiedenen Branchen aufheben, darunter Fertigung, Versand und Anlagenverfolgung, Energie, vernetzte Häuser, vernetzte Fahrzeuge und Gesundheitswesen. Dienstanbieter haben die Möglichkeit, neue Einnahmequellen zu erschließen, indem sie die Effizienz steigern und die Bereitstellung von Diensten in verschiedenen Sektoren verbessern. Durch die Analyse der aus der Datenerfassung gewonnenen Erkenntnisse können sie ihre Dienste optimieren.
Um diese Ziele zu erreichen, müssen Dienstanbieter anspruchsvolle Anforderungen erfüllen, beispielsweise einen Datenpfad mit extrem niedriger Latenz für bestimmte Anwendungsfälle bereitstellen und jedes IoT-Gerät mit den zugehörigen Anwendungen entsprechend priorisieren. Sie stehen sowohl seitens der Regulierungsbehörden als auch der Endnutzer unter enormem Druck und müssen Netzwerke und Dienste aufbauen, die das nahtlose, skalierbare und sichere IoT-Erlebnis bieten, das Regulierungsbehörden und Endnutzer erwarten.
IoT-Chancen
Für Endnutzer bietet das IoT das Potenzial für Lösungen, die Produktivität und Lebensqualität in den Bereichen Sicherheit, Gesundheit, Bildung und vielen weiteren Bereichen erheblich verbessern können.
Dienstanbieter können diese Chance nutzen, um Endnutzern einen Mehrwert zu bieten, wenn es ihnen gelingt, Lösungen zu entwickeln, die Entscheidungsprozesse und Produktivität auf agile und kosteneffiziente Weise verbessern. Um diese IoT-Chancen zu monetarisieren, müssen sich Dienstanbieter darauf konzentrieren, eine durchgängige Konnektivität bereitzustellen und zugleich in Echtzeit verwertbare Erkenntnisse zu gewinnen, um die Kundeninteraktion neu zu gestalten und ihre Angebote an den Bedürfnissen ihrer Endnutzer auszurichten.
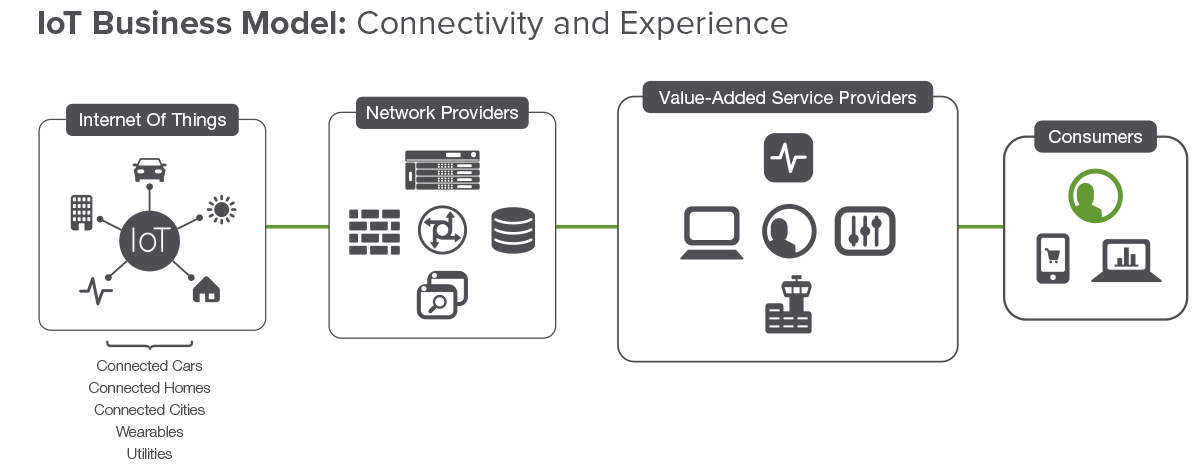
Der Wert von Service Providern liegt in ihrer Fähigkeit, sich als „Lösungsintegratoren“ zu etablieren, die gemeinsam mit ihren Ökosystempartnern sichere und nahtlose Plattformen entwickeln. Durch die Integration und Bereitstellung von Lösungen, die den hohen Erwartungen der Endnutzer an wertvolle Inhalte und ein überzeugendes Nutzererlebnis gerecht werden, können Service Provider die Vision einer vernetzten Gesellschaft vorantreiben und zugleich ihr Geschäft ausbauen.
IoT-Herausforderungen: Prioritäten, Bedenken, Sicherheit
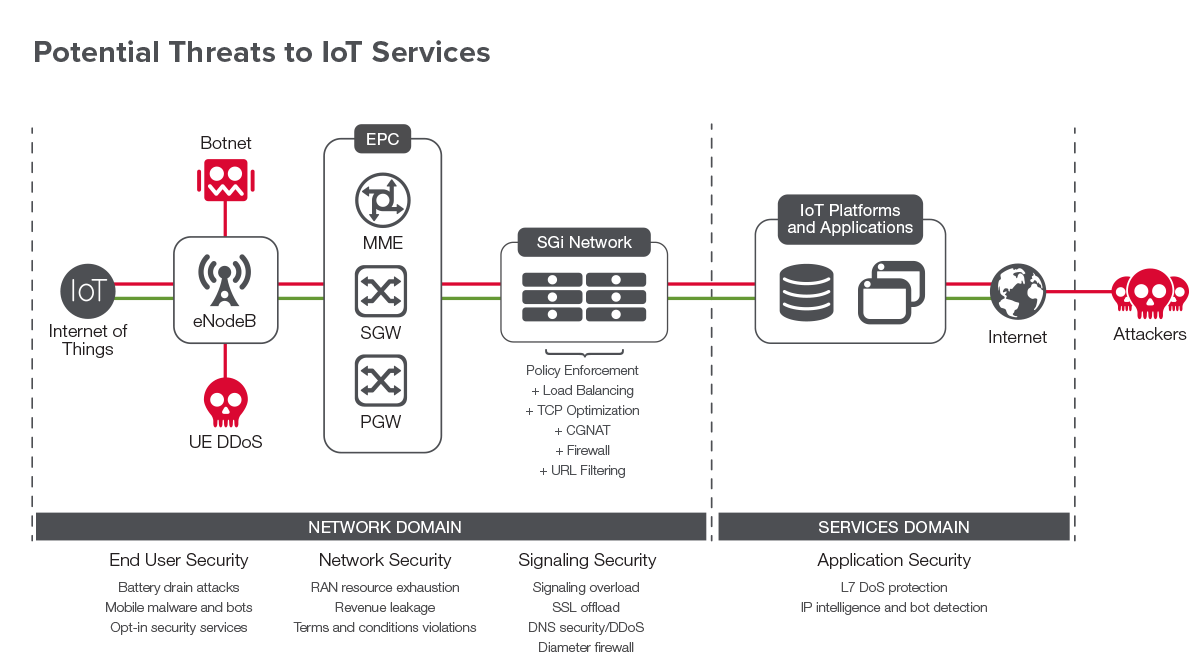
Die große Zahl unterschiedlicher Geräte, die mit dem Netzwerk verbunden sind, erhöht dessen Anfälligkeit und macht diese Geräte zu potenziellen Zielen für Hacker- und Denial-of-Service-Angriffe.
Die Anforderung, möglicherweise Milliarden von DNS-Anfragen pro Sekunde zu verarbeiten, kann beispielsweise die Netzwerkleistung und -verfügbarkeit vieler Dienstanbieter beeinträchtigen. Die IPv6-Netzwerkadressierung für IoT-Geräte und die Abwärtskompatibilität mit IPv4-Anwendungen sind unerlässlich, um eine so große Zahl neuer Geräte zu unterstützen.
Darüber hinaus könnten DDoS-Angriffe und Advanced Persistent Threats (APTs) verheerende Auswirkungen auf die Netzwerkverfügbarkeit haben. Die zunehmende Zahl von Anwendungen und Diensten wird neue und unbekannte Angriffsvektoren eröffnen, durch die Ressourcen von Dienstanbietern gefährdet, die Verfügbarkeit von Diensten beeinträchtigt und – was am schwersten wiegt – der Ruf und die Marken geschädigt werden könnten.
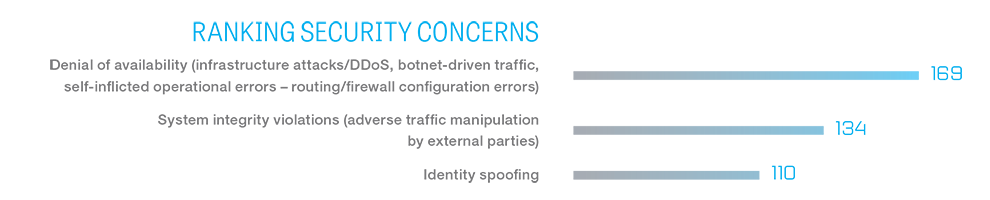
In einer im Februar 2016 durchgeführten Umfrage und dem dazugehörigen Bericht „The Future of Mobile Service Delivery“ zeigte Jim Hodges, Senior Analyst bei Heavy Reading, die Prioritäten und Bedenken globaler Dienstanbieter auf und untersuchte, wie sie Sicherheitsfragen angehen und sich zugleich auf eine 5G-/IoT-Welt vorbereiten können.
Hodges wies darauf hin, dass durch DDoS- und Botnet-Angriffe verursachte Ausfälle für Dienstanbieter das größte Sicherheitsrisiko darstellen. An zweiter Stelle stehen Bedrohungen der Systemintegrität, bei denen externe Angreifer den Datenverkehr manipulieren und sich dabei als ein Benutzer ausgeben.
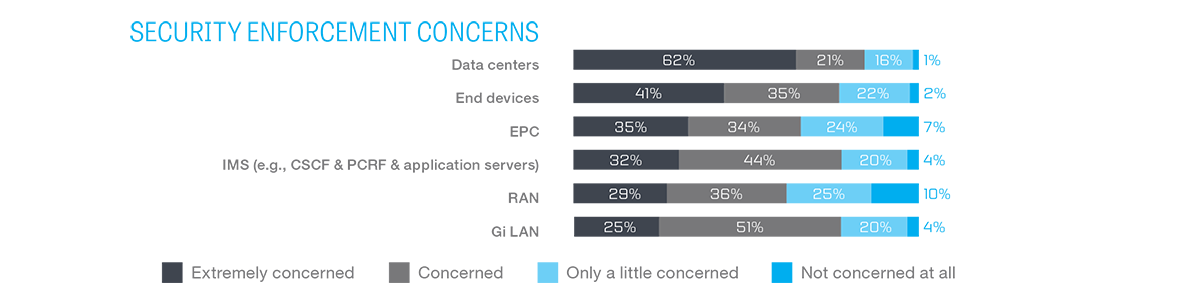
Serviceprovider sind sich bewusst, dass in allen Bereichen ihrer Netzwerke Sicherheitsbedrohungen bestehen, wobei das Rechenzentrum den größten Anlass zur Sorge gibt. Sie wissen jedoch auch, dass Endgeräte, das RAN, das EPC, das IMS und das Gi-LAN geschützt werden müssen, um eine nahtlose, durchgängige Netzwerksicherheit zu gewährleisten.
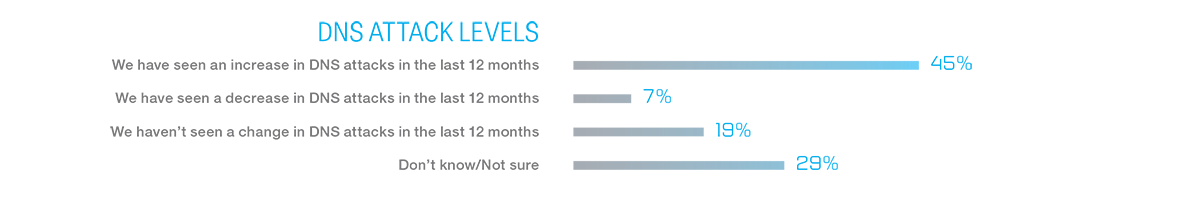
Da die Zahl der vernetzten Geräte stetig zunimmt, befassen sich Dienstanbieter weiterhin mit den Sicherheitsanforderungen und Herausforderungen von IoT- und 5G-Netzen. Der Schutz des DNS bleibt ein zentraler Bestandteil jeder Sicherheitsstrategie; fast die Hälfte der Befragten hält DNS-Angriffe für eine wachsende Bedrohung.
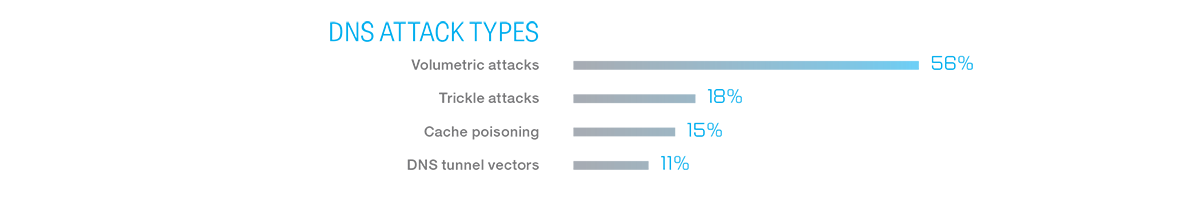
Dienstanbieter sind der Ansicht, dass volumetrische DNS-Angriffe das größte Risiko für ihre Netzwerke darstellen. Auch Trickle-Angriffe, Cache-Poisoning und DNS-Tunnel geben Anlass zur Sorge.
IoT-Netzwerktransparenz
Zugangsnetz
Führende Branchenexperten sind der Ansicht, dass die optimale Netzwerkarchitektur zur Unterstützung zahlreicher Gerätetypen aus einer heterogenen Kombination von LTE- und 5G-Funktechnologien bestehen wird. Die Architektur wird sowohl auf aktuellen als auch auf sich weiterentwickelnden Technologien basieren und neue Funkzugangstechnologien (Radio Access Technologies, RATs) umfassen, die für die Bereitstellung der jeweiligen IoT-Anwendungsfälle optimiert sind. So wird das IoT beispielsweise Millimeterwellen (mmWave) und LTE-Advanced für den mobilen Breitbandzugang nutzen.
Das 3rd Generation Partnership Project (3GPP) arbeitet an Standards für drei verschiedene IoT-Technologien: LTE-M, NB-IoT und EC-GSM. Im Juni 2016 verabschiedete das 3GPP den NB-IoT-Standard als energiesparende Lösung, die mit der bestehenden Mobilfunkinfrastruktur kompatibel ist. Mehrere europäische Mobilfunkanbieter haben zudem in energiesparende WAN-Technologien investiert, die unabhängig von LTE oder 3G sind.
Das Aufkommen von Low-Power-WANs wie LoRa und Sigfox hat Dienstanbieter und deren Lieferanten dazu veranlasst, Low-Power-Lösungen zu prüfen, um wettbewerbsfähig zu bleiben. So hat beispielsweise der US-Kabelanbieter Comcast kürzlich angekündigt in einigen Märkten Low-Power-IoT-Dienste mit LoRa zu testen. Sollten die Tests erfolgreich verlaufen, plant Comcast die Bereitstellung LoRa-fähiger Geräte und Netzwerkdienste für Anwendungsfälle wie die Verbrauchsmessung, die Umweltüberwachung und die Nachverfolgung von Vermögenswerten.
Kernnetz
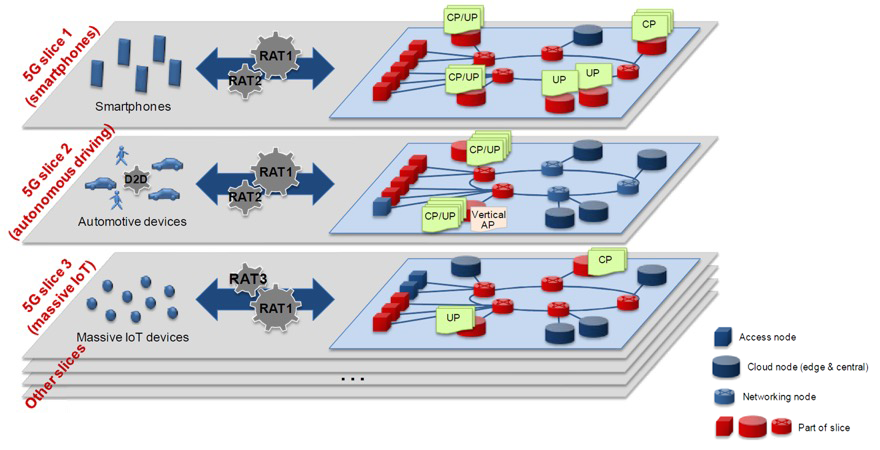
Auf der Netzseite wird Network Slicing ein wichtiger Mechanismus sein, um die vielfältigen Anforderungen von IoT-Anwendungen und Nutzergruppen zu erfüllen. Durch Slicing können isolierte Teilnetze bereitgestellt werden, die jeweils für die Datenverkehrsmerkmale bestimmter Anwendungsfälle optimiert sind.
Dienstanbieter haben bereits im Rahmen von 4G mit der Einführung von Software-Defined Networking (SDN) und Network Functions Virtualization (NFV) begonnen und damit den Weg für die Umsetzung der 5G-Visionen für das IoT geebnet. SDN und NFV ermöglichen eine deutlich höhere Granularität, Transparenz, Flexibilität und Elastizität in Netzwerken. Zudem können diese Paradigmen die softwarebasierte Programmierbarkeit verbessern, sodass sich 5G-Netzwerk-Slices erstellen lassen, die individuell an den jeweiligen Anwendungsfall angepasst werden können.
Messaging-Protokolle
Neben der Weiterentwicklung der Zugangs- und Kernnetze zur Unterstützung der vernetzten Gesellschaft prüfen Dienstanbieter auch Messaging-Protokolle wie MQTT und CoAP im Hinblick auf die Anforderungen und ihre Eignung für bestimmte IoT-Anwendungsfälle.
MQTT basiert auf TCP und wird mit TLS abgesichert, während CoAP auf UDP basiert und durch DTLS geschützt wird. Beide Protokolle sind für bestimmte IoT-Anwendungen wie Messsysteme oder Industriesensoren optimiert und verwenden deutlich einfachere und kleinere Pakete als HTTP.
MQTT und CoAP sind keine neuen Protokolle, haben jedoch durch IoT-Anwendungen, die auf einem Publish-Subscribe-Modell basieren, neuen Auftrieb erhalten. Geräte bzw. Sensoren „veröffentlichen“ Daten auf einer IoT-Plattform, und die IoT-Anwendung „abonniert“ anschließend die für ihren Anwendungsfall relevanten Daten. Die Konnektivität und Kommunikation zwischen dem Gerät und seiner Plattform beeinflussen die für den jeweiligen Anwendungsfall erforderliche Auslastung, Steuerung und Sicherheit.
Dienstanbieter müssen durch eine strenge Authentifizierung der Geräte, die Kontrolle ihres Zugriffs auf Kommunikationswege und die Verschlüsselung der Daten für durchgängige Sicherheit sorgen. Authentifizierung und Zugriffskontrolle werden in Partnerökosystemen für die Bereitstellung von IoT-Diensten für Endnutzer unerlässlich sein, während Sicherheit und Datenschutz für die Einnahmequellen der Dienstanbieter von entscheidender Bedeutung sein werden.
Bereitstellung von IoT-Diensten
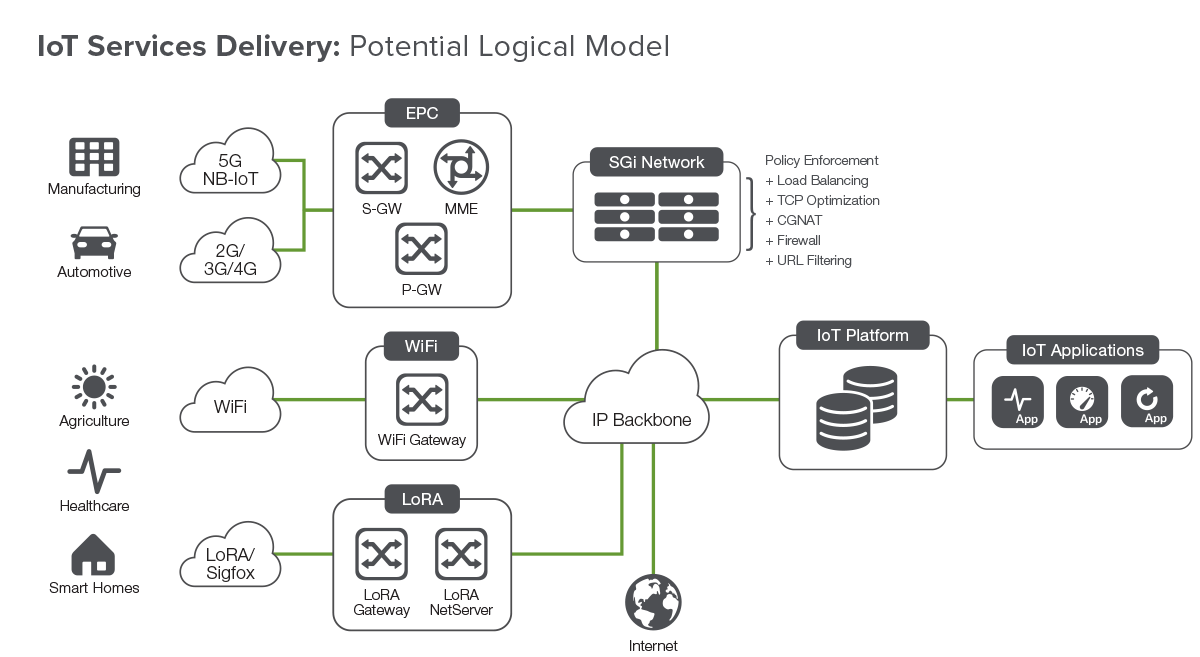
Um im sich weiterentwickelnden 5G-/IoT-Ökosystem bestehen und erfolgreich sein zu können, müssen Dienstanbieter Konnektivität bereitstellen und sich durch Partnerschaften und die enge Integration von Lösungen zu „Anbietern von Mehrwertdiensten“ entwickeln. Nachfolgend wird ein mögliches logisches Modell für die Netzwerk- und Dienstbereitstellung dargestellt, das Dienstanbieter gemäß dem Network-Slicing-Konzept für die Anwendungsfälle der einzelnen Branchen in ihrem Netzwerk implementieren könnten.
IoT-Lösungen – Skalierbarkeit, Leistung und Sicherheit
Um die Vielzahl unterschiedlicher IoT-Geräte sowie Anforderungen wie extrem niedrige Latenzzeiten für bestimmte Anwendungsfälle, die Priorisierung der einzelnen Geräte und die entsprechenden Anforderungen an IoT-Anwendungen zu bewältigen, müssen Dienstanbieter in ihren gesamten Netzwerken – vom Gerät bis hin zu den Anwendungen in Rechenzentren – sichere, skalierbare, hochverfügbare und leistungsstarke Lösungen bereitstellen.
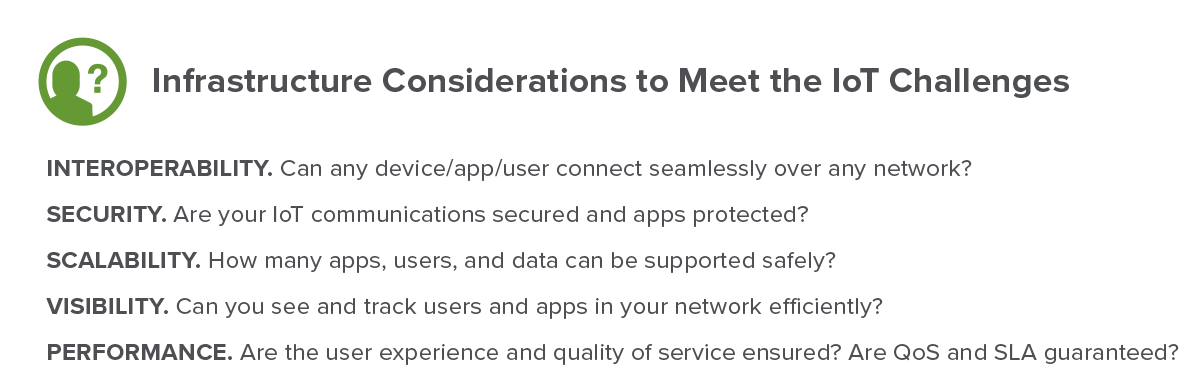
Umfassende Sicherheit erfordert die Implementierung von Software- und Hardwareplattformen, die auf Milliarden gleichzeitiger Verbindungen skalierbar sind und Millionen neuer Verbindungen pro Sekunde unterstützen. Sicherheitsplattformen müssen die erforderliche Skalierbarkeit und Leistung bieten, um komplexe und neuartige Bedrohungen zu bewältigen und potenzielle Angriffe auf Geräte, Sensoren, zentrale Netzwerkressourcen, DNS und L7-Dienste abzuwehren. Gleichzeitig müssen sie Einblick in die Anwendungen ermöglichen.
Dienstanbieter benötigen Lösungen für Signalisierungskonformität und -sicherheit, die vor protokollspezifischen Angriffen auf Protokolle wie CoAP, MQTT, SIP und Diameter schützen. Darüber hinaus muss das Netzwerk mithilfe anwendungsbezogener Intelligenz priorisieren können, welche Geräte, zugehörigen Anwendungen und damit verbundenen Signalisierungsnachrichten Zugriff auf das Netzwerk erhalten, um die Leistung zu optimieren und die Nutzererfahrung zu verbessern.
Robuste Lösungen müssen Dienstanbietern die erforderlichen Werkzeuge an die Hand geben, um einen nahtlosen Übergang von den heutigen zweckgebundenen Implementierungen zu künftigen virtualisierten Lösungen zu ermöglichen.
Programmierbare Plattform mit offenen APIs
Sicherheitslösungen müssen flexibel und über offene APIs programmierbar sein, um Dienstanbietern die nötige Agilität zur Entwicklung neuer umsatzgenerierender Services zu bieten. Um neue Umsatzpotenziale auszuschöpfen, müssen sich Dienstanbieter nahtlos mit verschiedenen Partnern im Ökosystem integrieren können, damit sie sichere und verwertbare Erkenntnisse bereitstellen können.
Auch die einfache und automatisierte Bereitstellung und Aktualisierung von IoT-Diensten sind entscheidende Faktoren für eine agile Netzwerkinfrastruktur. Eine programmierbare Schnittstelle ermöglicht es Serviceprovidern, neue Dienste zu entwickeln und individuell anzupassen sowie virtuelle Netzwerkfunktionen (VNFs) zu implementieren, um einen nahtlosen Übergang zur 5G-Netzwerkvision zu gewährleisten. Ein umfassendes, interoperables NFV/SDN-Ökosystem mit programmierbaren, offenen APIs und fortschrittlichen Orchestrierungsfunktionen ermöglicht es Serviceprovidern, ihre Netzwerke mit flexibleren und agileren Architekturen zu skalieren. Dies kann eine schnelle Bereitstellung von Diensten – und potenzielle Kosteneinsparungen – in den verschiedenen IoT-Anwendungsfällen ermöglichen.
Zusammenfassung
Das IoT stellt eindeutig eine bedeutende neue Geschäftschance für Dienstanbieter dar. Während sich die Geschäftsmodelle mit der wachsenden Zahl vernetzter Geräte weiterentwickeln werden, bleiben einige zentrale Konzepte für eine wirksame Strategie von Dienstanbietern weiterhin maßgeblich.
Um das volle Marktpotenzial eines nahtlos vernetzten Erlebnisses auszuschöpfen, müssen Dienstanbieter integrierte Lösungen entwickeln und anbieten. Statt IoT-Dienste von Anfang an für alle Branchen anzubieten, könnten sie sich zunächst auf einige wenige IoT-Anwendungsfälle spezialisieren und sich damit vom Wettbewerb abheben, beispielsweise Versand, Asset-Tracking und vernetzte Fahrzeuge. Es ist wichtig, schrittweise vorzugehen, um Erfahrungen in der Zusammenarbeit mit Partnerökosystemen und der Erschließung neuer Einnahmequellen zu sammeln.
Indem sie Konnektivität, Sicherheit und ein optimales Kundenerlebnis im Rahmen desselben Geschäftsmodells bereitstellen, können Dienstanbieter ihre Position als Anbieter von Mehrwertlösungen festigen und die sich durch das Wachstum des IoT eröffnenden Chancen bestmöglich nutzen.
Um diese Ziele zu erreichen, müssen Serviceprovider sichere und agile Netzwerke konzipieren, die Konnektivität, Sicherheit und ein optimales Kundenerlebnis bieten.
Weitere Informationen zu den skalierbaren, leistungsstarken Sicherheitslösungen, die zur Abwehr komplexer und neu auftretender Bedrohungen für Geräte, Sensoren, Kernnetzwerkressourcen, DNS und L7-Anwendungen erforderlich sind, finden Sie auf der Seite „F5-Lösungen für Serviceanbieter“.
1 „NGMN 5G White Paper“, Februar 2015, https://www.ngmn.org/wp-content/uploads/NGMN_5G_White_Paper_V1_0.pdf.
VERÖFFENTLICHT AM 08. DEZEMBER 2016