Die drei größten Bedrohungen für die Cybersicherheit im Bankwesen
Was steht auf dem Spiel? Ihre Kunden, Ihre Marke.
Datenschutzverletzungen wirken sich negativ auf das Geschäftsergebnis eines Finanzinstituts aus. Noch schwerwiegender und schwieriger zu beheben ist jedoch der Schaden für Ihre Marke. Es ist ein Wettrüsten zwischen böswilligen Akteuren und den Bedrohungen in ihrem Arsenal auf der einen Seite und einem Finanzinstitut und seinen vorhandenen Schutzmaßnahmen auf der anderen – und das Kräfteverhältnis verschiebt sich ständig. Das Ziel der Angreifer ist den Aufwand wert und äußerst wertvoll: die personenbezogenen Daten (PII) der Kunden.
Die größten Bedrohungen im Jahr 2023, welche Schäden sie verursachen und wie man sie verhindert
DDoS-Angriffe
DDoS-Angriffe machen mittlerweile ganze 41 % aller bei Finanzinstituten gemeldeten Bedrohungen aus. Sind sie erfolgreich, setzen sie die „Dienstleistungen“ in Finanzdienstleistungen außer Gefecht. Häufige Folgen sind, dass Kunden plötzlich nicht mehr auf Banking-Apps für grundlegende Dienste zugreifen können, Ihr Netzwerk extrem verlangsamt wird oder Sie sogar vollständig offline gehen.
ERKENNEN durch die Möglichkeit, schnell einen Vergleich mit dem normalen Netzwerkverkehr anzustellen und zu wissen, wie ein Angriffszustand aussieht.
STOPPEN durch IP-Blockierung auf Basis von Inhalten, Geolokalisierung und Datenverkehrsrate.
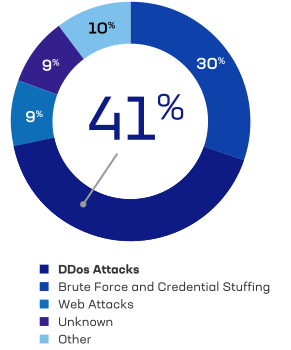
Sicherheitsvorfälle bei Finanzdienstleistungsunternehmen, die dem F5 Security Incident Response Team gemeldet wurden
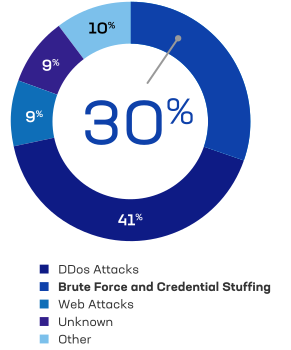
Brute-Force-Angriffe und Credential Stuffing
Brute-Force- und Credential-Stuffing-Angriffe sind für Cyberkriminelle das ultimative Ziel und richten den größten Schaden an: Sie führen zur Übernahme von Kundenkonten und zur Sperrung von Konten.
Vorbeugen durch strenge Passwortrichtlinien und Multi-Faktor-Authentifizierung (MFA).
Stoppen durch frühzeitige Erkennung und das Identifizieren einer Zunahme fehlgeschlagener Anmeldeversuche.
Webangriffe
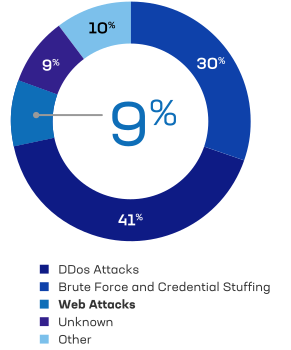
Die gute Nachricht ist, dass Webangriffe tatsächlich zurückgehen und nur noch 9 % der aktuellen Sicherheitsbedrohungen für Finanzinstitute ausmachen.
Vorbeugen durch regelmäßige Aktualisierung von Patches für Webanwendungen und zugehörige Technologien sowie durch Penetrationstests von Webanwendungen.
Erkennen durch den Einsatz einer Web Application Firewall (WAF) zur Überprüfung von Webprotokollen.
Das sind die Angriffe. Doch was ist mit den Zielen?
Angesichts der anhaltenden Verbreitung der oben aufgeführten Angriffe überrascht es nicht, dass die meisten angegriffenen Technologien in irgendeiner Form der Authentifizierung dienen – seien es Anmeldeseiten, APIs oder anonyme Dateiübertragungsprotokolle (AFTP). Websites und DNS sind sowohl durch das Ausnutzen von Schwachstellen als auch durch DDoS-Angriffe gefährdet. Daher lässt sich nicht feststellen, wie sich diese Angriffsvektoren den jeweiligen Zielen zuordnen lassen.
Wie geht es weiter? Wir können Ihnen helfen.
Im Vergleich zu anderen Branchen misst der Bankensektor fundierten und umfassenden Cybersicherheitsprogrammen tendenziell größere Bedeutung bei. Dennoch steht er beim Aufbau und bei der Aufrechterhaltung von Sicherheitsprogrammen angesichts sich wandelnder Angriffstrends und zunehmender Unordnung vor vielen der gleichen Herausforderungen wie andere Branchen.
Erfahren Sie mehr über die Sicherheitslösungen von F5 für Finanzdienstleister, mit denen Sie sowohl Risiken als auch Kosten minimieren können.
Mehr erfahren