¿Cuáles necesitas y dónde deberían ir?
Cada nueva generación de arquitectura de aplicaciones repercute en el tráfico de red. Prestamos atención a este aspecto porque, por cada cambio significativo en las arquitecturas de aplicaciones, se produce un cambio complementario en la entrega y la seguridad de las aplicaciones para abordar los retos que surgen.
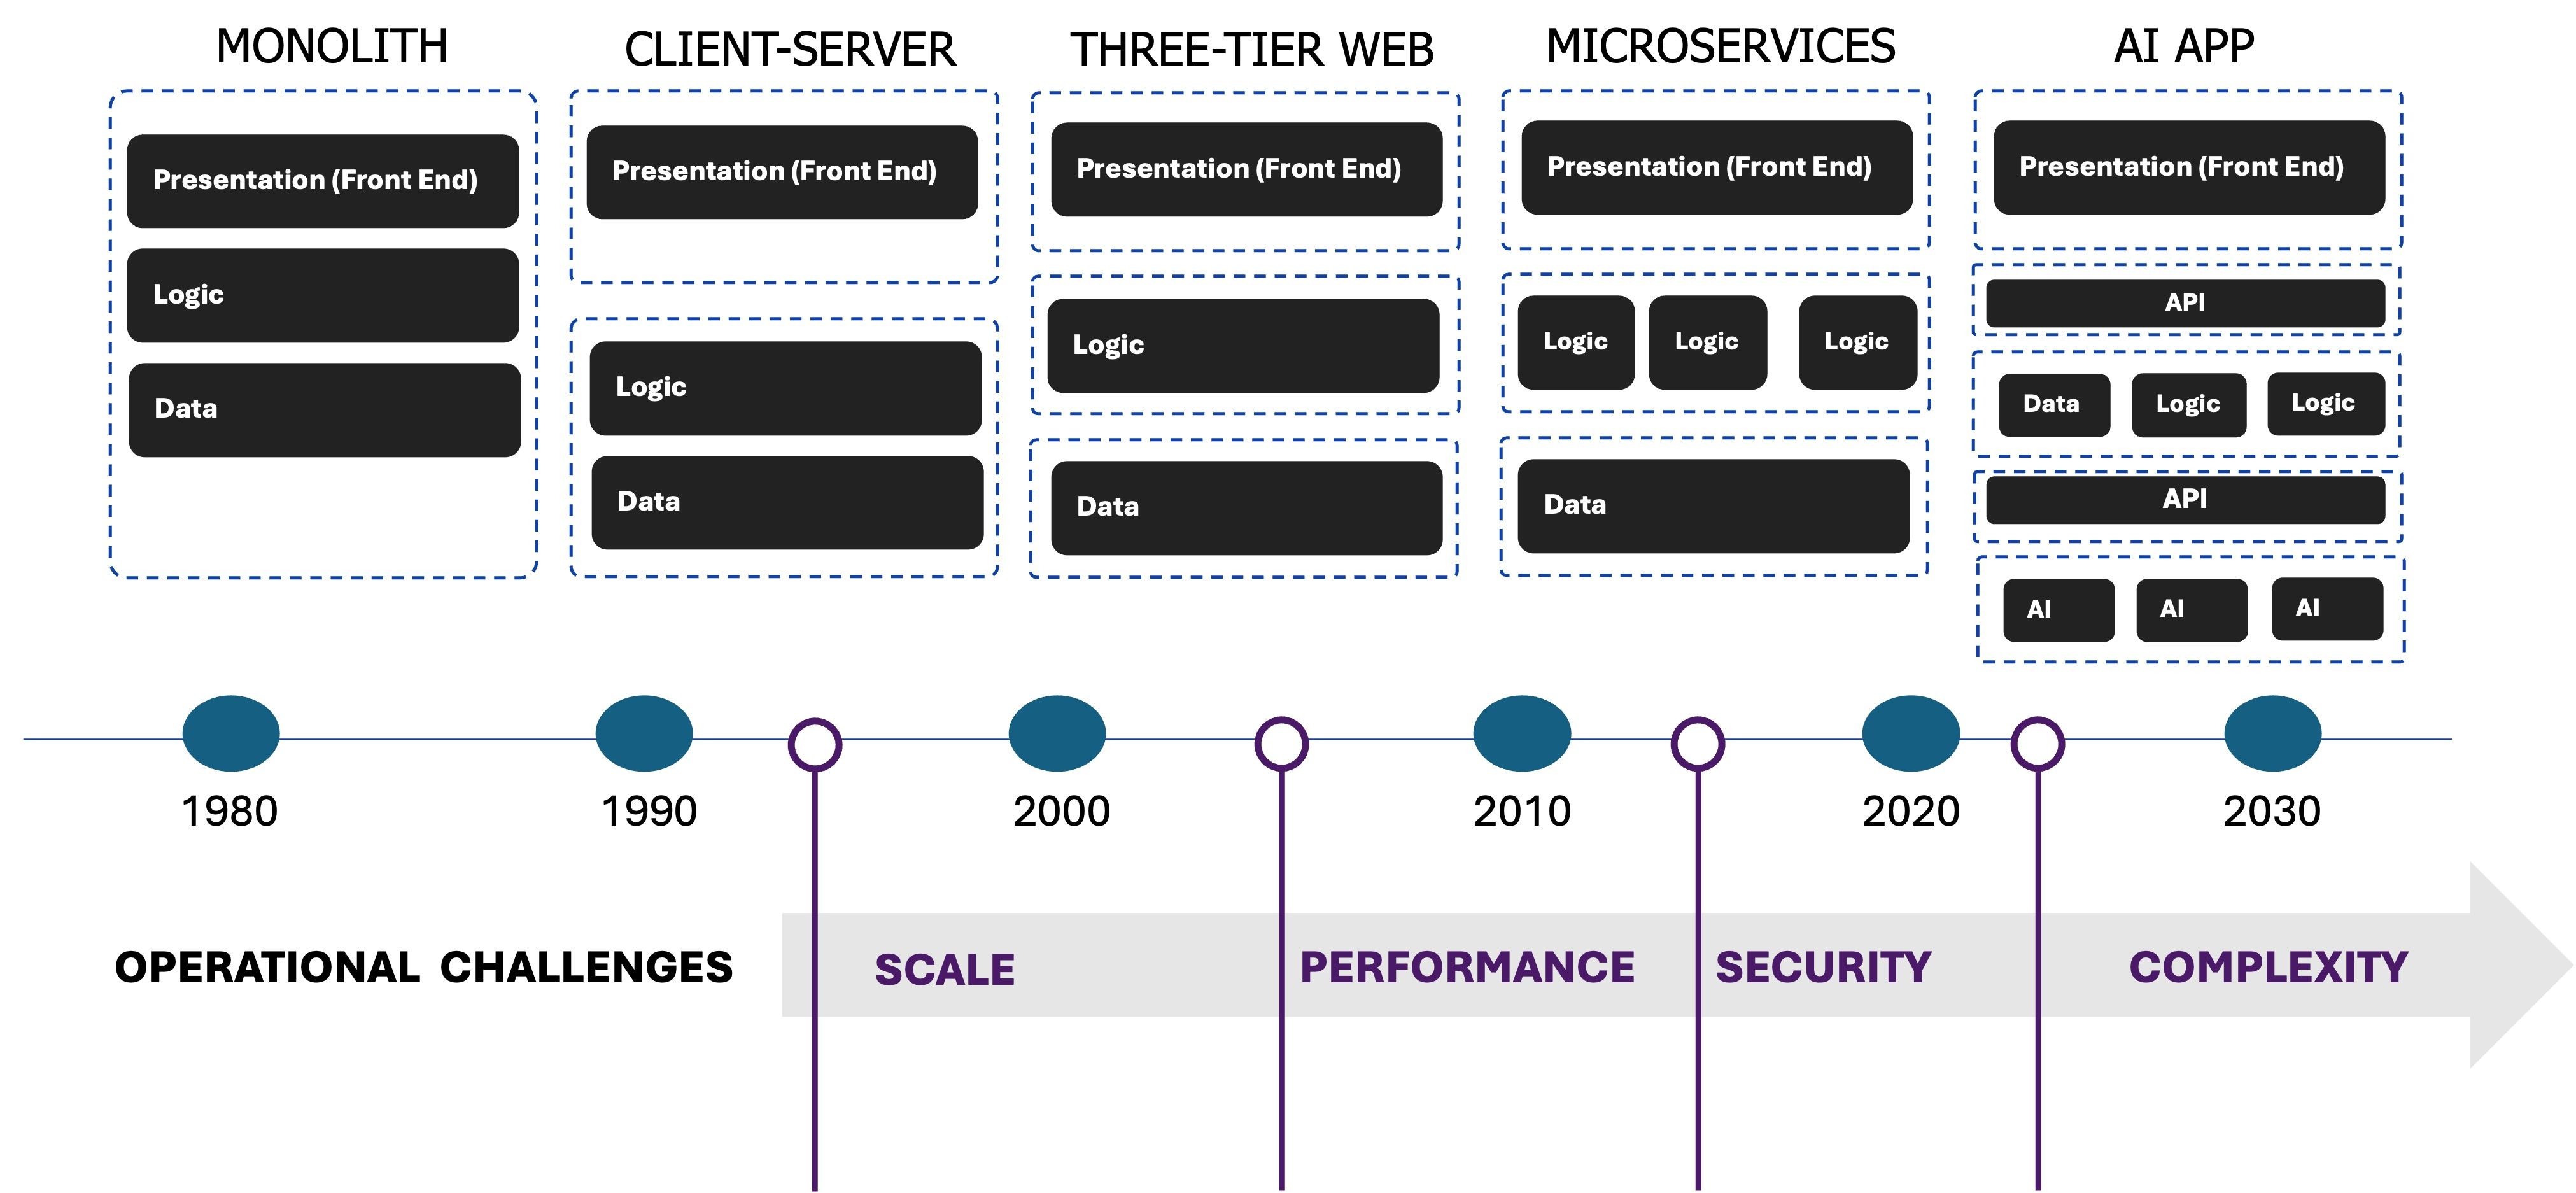
Al analizar en profundidad los cambios y la respuesta de la red para afrontar los retos operativos, resulta interesante observar que las aplicaciones de IA no plantean realmente ningún reto nuevo. La escala, el rendimiento, la seguridad y la complejidad aumentan, por supuesto, pero son los mismos retos que llevamos resolviendo desde hace más de una década.
Sin embargo, la IA sí cambia la distribución de las cargas de trabajo y los patrones de tráfico. Esto es importante porque la mayor parte de ese tráfico de red corresponde a aplicaciones y, cada vez más, a API. Esto es lo que ha cambiado. Comprender esos nuevos patrones de tráfico y su distribución entre el núcleo, la nube y el extremo de la red permite determinar qué servicios de entrega y seguridad de aplicaciones serán necesarios y dónde se pueden implementar para maximizar su impacto y eficiencia.
Nuevos patrones de tráfico
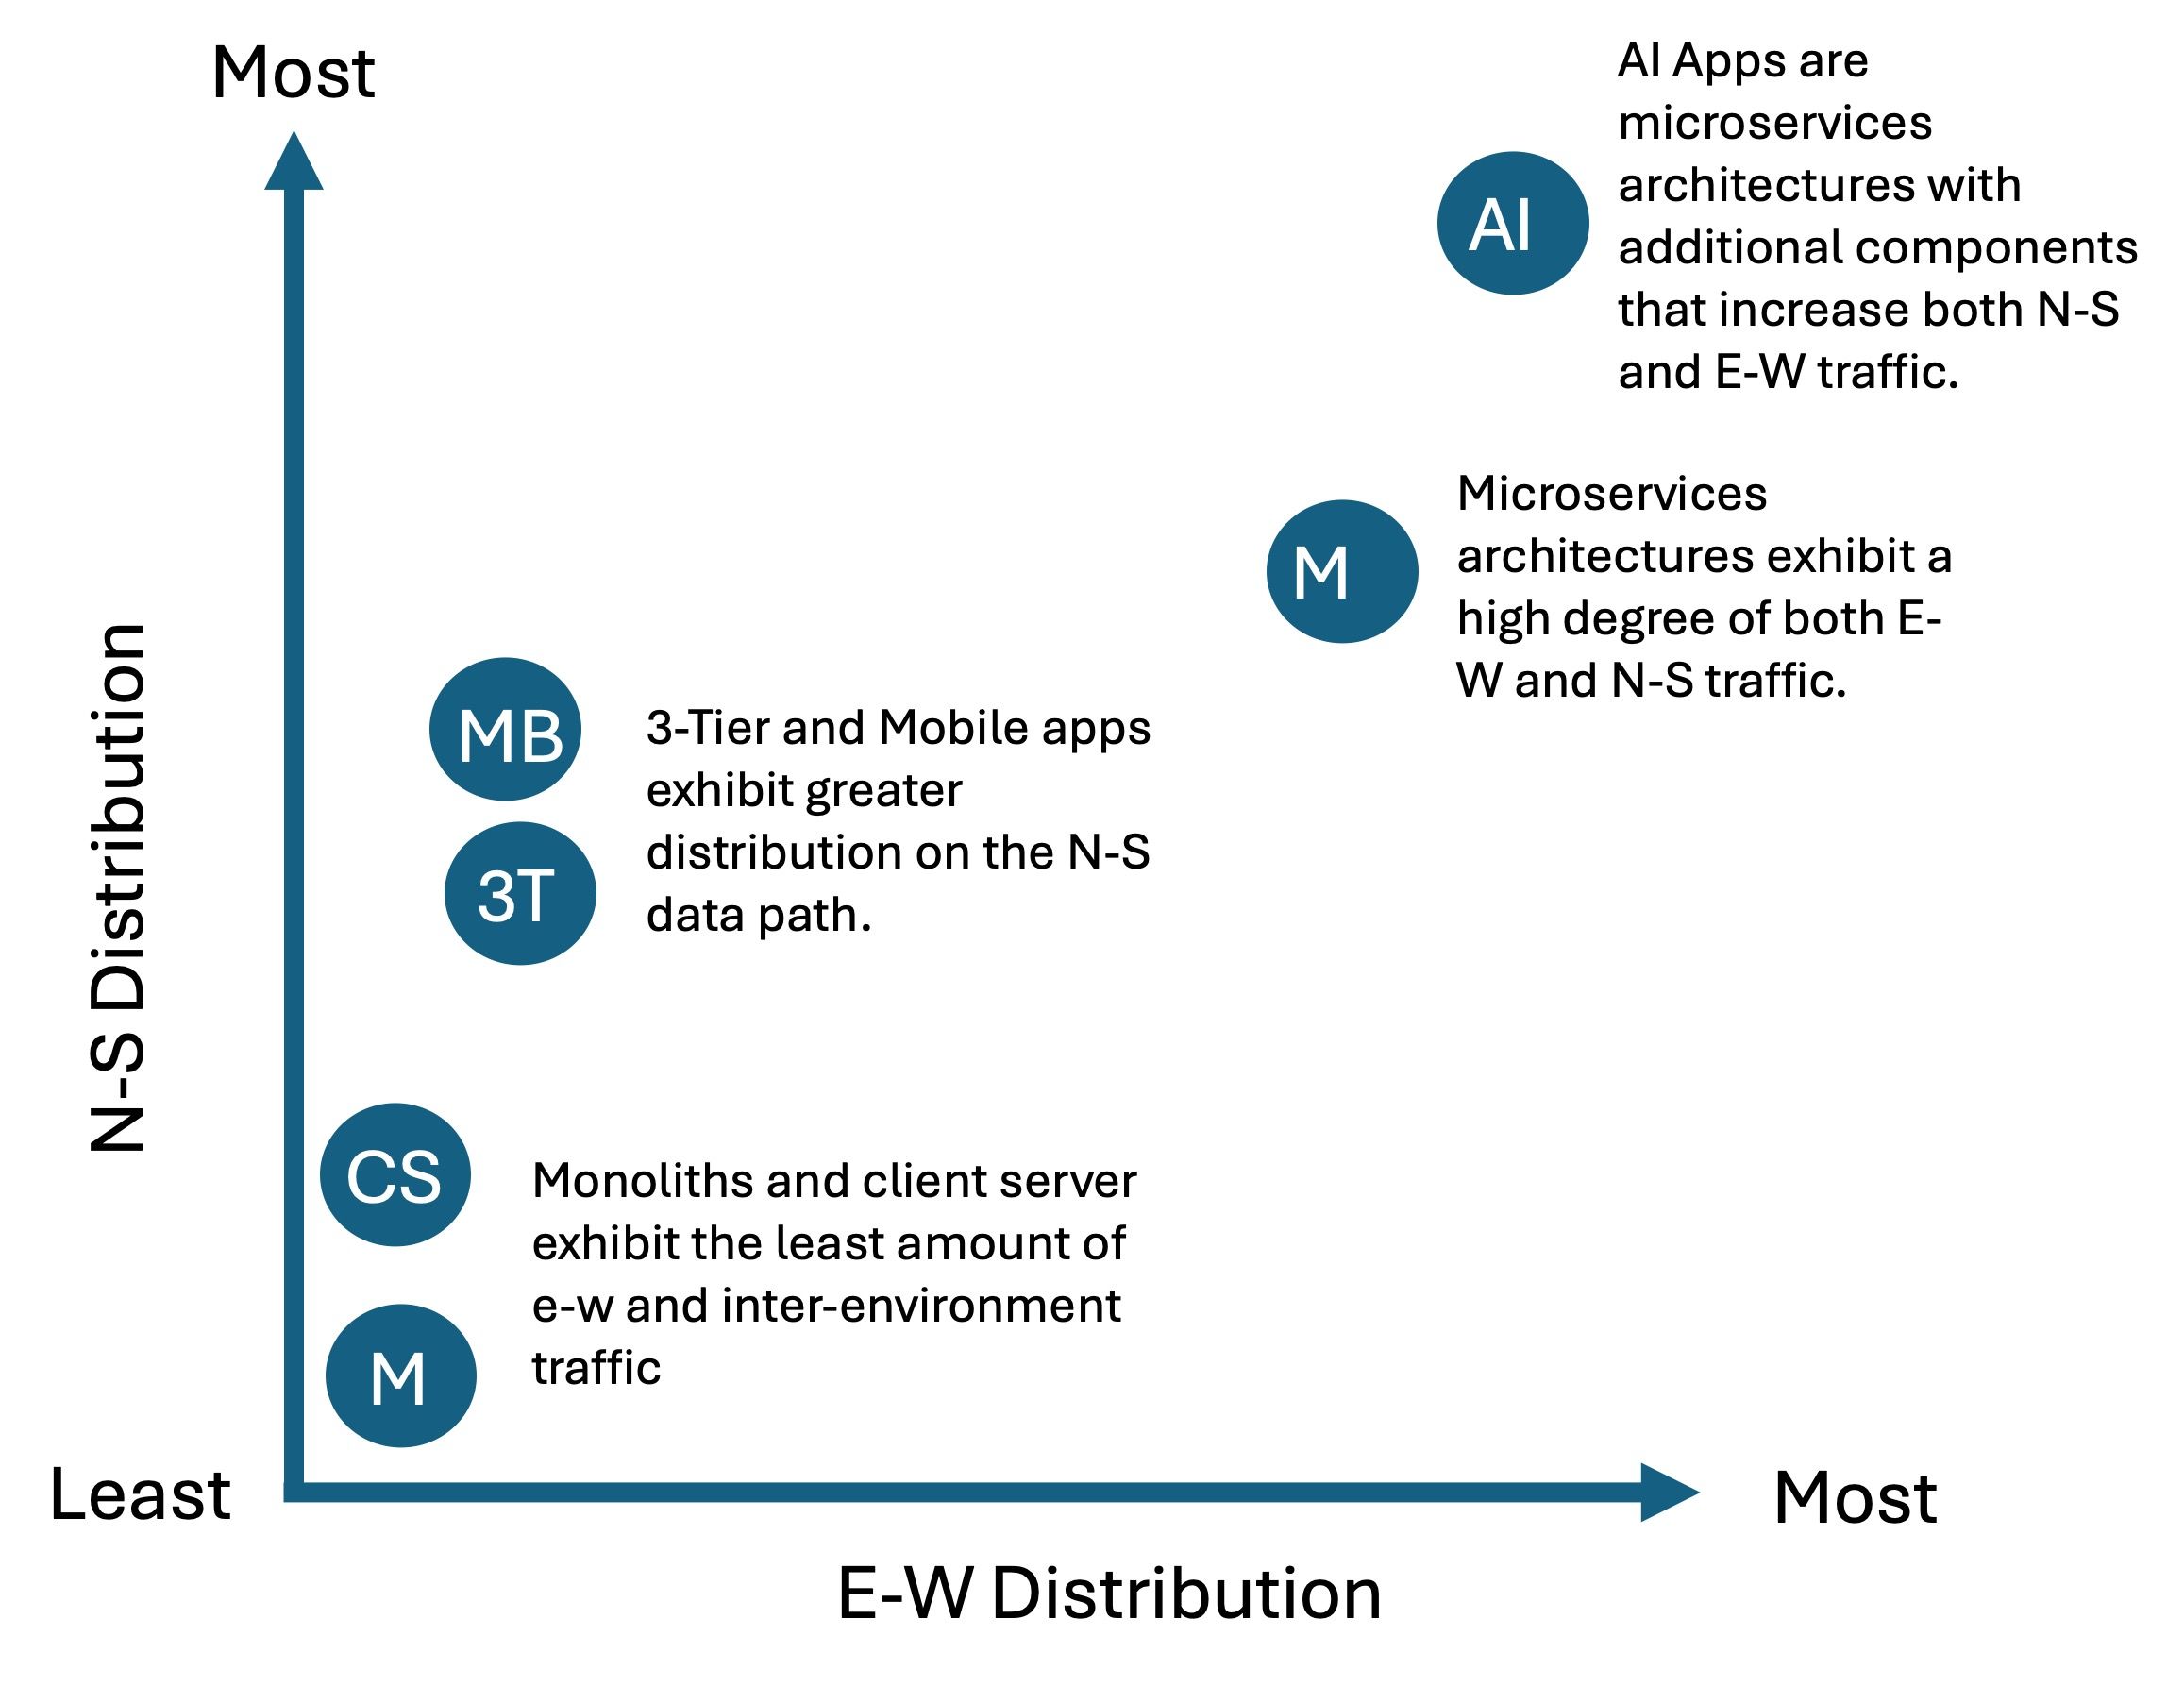
Es importante señalar que una de las consecuencias más significativas de las aplicaciones de IA será el aumento tanto del tráfico E-O como del tráfico N-S. Gran parte del tráfico N-S se originará en la IA, lo que convertirá la ruta de datos N-S saliente en un punto de control estratégico, además de la ruta de datos N-S entrante tradicional.
Durante los próximos 2-3 años, las aplicaciones de IA se sumarán a las carteras existentes, que se consolidarán a medida que las organizaciones comprendan la demanda de los consumidores de interfaces de lenguaje natural (NLI).
La creciente distribución en la ruta de datos N-S impulsará una mayor demanda de seguridad como servicio en el perímetro corporativo, mientras que la creciente distribución en la ruta de datos E-O entre distintos entornos está generando la necesidad de redes multinube. A nivel interno, la sensibilidad de los datos en la ruta de datos E-O está acelerando la necesidad de contar con capacidades de seguridad y acceso.
El resultado son dos nuevos puntos de inserción en las arquitecturas de aplicaciones de IA en los que la entrega y la seguridad de las aplicaciones aportarán valor, así como una oportunidad para replantearse dónde se implementan ambas con vistas a mejorar la eficiencia, reducir los costes y aumentar la eficacia.
Esto es importante, dado que estamos empezando a ver CVE registradas que afectan a servidores de inferencia. Se trata del componente de servidor de la capa de «modelo», que se comunica con los clientes mediante una API. El uso de la seguridad de las API en este punto es importante para la estrategia global de seguridad de la IA, ya que es aquí donde resulta más eficaz implementar capacidades para inspeccionar, detectar y proteger los modelos y servidores de IA frente a posibles ataques. Es la «última línea de defensa» y, si se dispone de una solución de seguridad de API programable, la forma más rápida de mitigar nuevos ataques contra modelos de IA.
Puntos de inserción para la entrega y la seguridad de aplicaciones
Quizá recuerde este artículo sobre los patrones de inferencia de IA, en el que mostramos los tres principales patrones de despliegue actuales para la inferencia de IA. A partir de esos patrones, podemos identificar seis puntos de inserción distintos en esta arquitectura ampliada para los servicios de aplicaciones y determinar dónde conviene desplegar dichos servicios para optimizar la seguridad, la escalabilidad y la eficiencia.
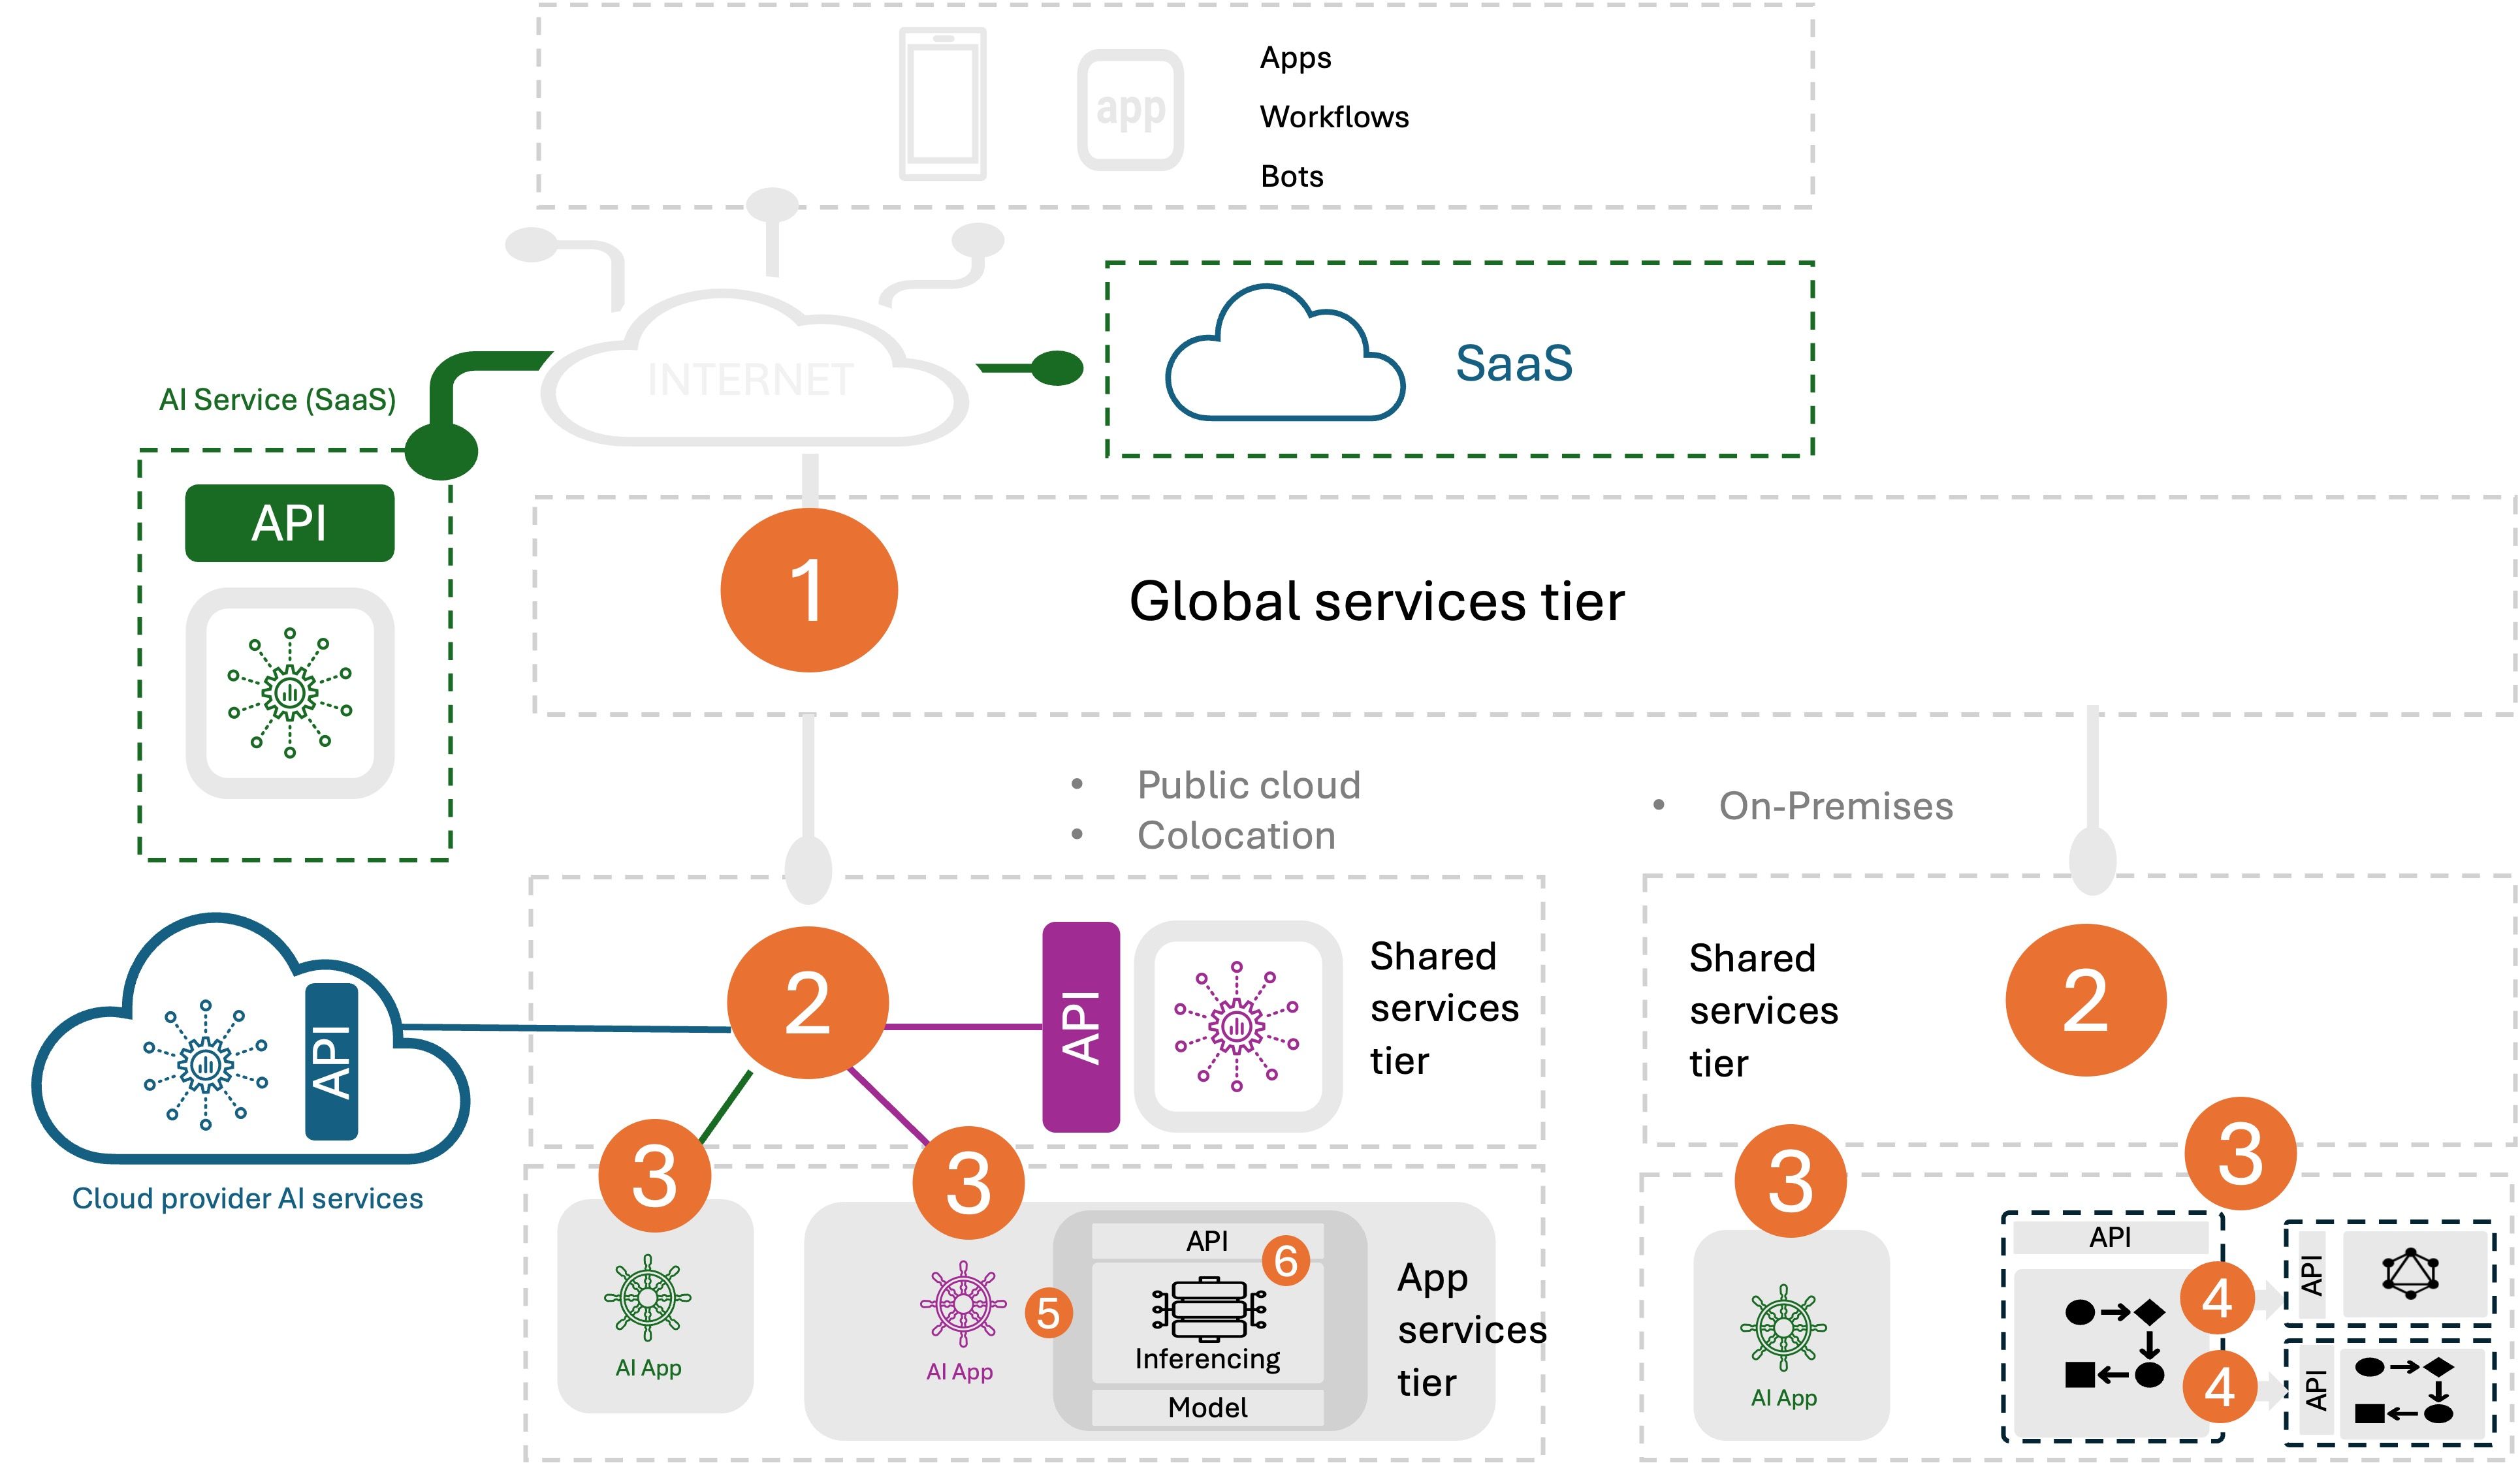
- Servicios globales (por empresa) La entrega y la seguridad de aplicaciones en este nivel suelen consistir en servicios de seguridad, aunque también incluyen servicios de entrega para toda la empresa, como DNS, GSLB y redes multinube. Los servicios de seguridad, como la protección contra DDoS y la protección contra bots son especialmente adecuados en este nivel, ya que impiden que los atacantes consuman recursos críticos (y costosos) ubicados en niveles más profundos de la infraestructura de TI, especialmente los de las aplicaciones alojadas en la nube pública.
- Servicios compartidos (por ubicación) La entrega y la seguridad de aplicaciones en este nivel ofrecen una protección adicional frente a los atacantes, además de proporcionar servicios de disponibilidad, como el equilibrio de carga para aplicaciones, API y servicios de infraestructura (cortafuegos, VPN SSL, etc.).
- Servicios de aplicaciones (por aplicación) La entrega de aplicaciones y la seguridad en este punto de inserción están más estrechamente vinculadas a la aplicación o API que proporcionan y protegen. Entre ellos se incluyen servicios de aplicaciones como WAF, balanceo de carga local y control de entrada para aplicaciones modernas. Estos servicios de aplicaciones proporcionan y protegen las comunicaciones «del usuario a la aplicación».
- Redes de microservicios (por clúster) La entrega y la seguridad de aplicaciones en este punto de inserción suelen implementarse como parte de la infraestructura de Kubernetes e incluyen mTLS y la malla de servicios. Estos servicios permiten proporcionar y proteger las comunicaciones «entre aplicaciones».
- Servicios de inferencia de IA (por complejo de computación de IA) Este nuevo punto de inserción es específico para aplicaciones de IA e incluye funciones de entrega y seguridad diseñadas específicamente para proporcionar y proteger servicios de inferencia de IA. El balanceo de carga es habitual, al igual que la limitación de velocidad en la capa de aplicación para proteger las API de inferencia de IA. Consulte El impacto de la inferencia de IA en la arquitectura de los centros de datos para obtener más información.
- Servicios de infraestructura de IA (por servidor de IA) Este nuevo punto de inserción está integrado en la estructura de red de IA, con la entrega y la seguridad de aplicaciones implementadas en DPU para facilitar la descarga de los servicios de entrega y seguridad. Este punto de inserción permite mejorar la eficiencia de las inversiones en inferencia al descargar de la CPU las funciones necesarias de entrega y seguridad, lo que permite que los servidores de inferencia «se limiten a servir». F5 está escalando la inferencia desde dentro hacia fuera ofrece más información sobre este nivel.
Ahora bien, lo cierto es que la mayoría de los servicios de entrega y seguridad de aplicaciones pueden implementarse en cualquiera de estos puntos de inserción. La excepción serían aquellos servicios diseñados específicamente para integrarse en un entorno, como los controladores de entrada y la malla de servicios, que están vinculados a implementaciones de Kubernetes.
La clave está en identificar el punto de inserción que permita optimizar las distintas variables: eficacia, eficiencia y coste. Esto incluye no solo el coste operativo de dichos servicios, sino también los costes asociados al procesamiento de ese tráfico en niveles más profundos de la infraestructura de TI.
Y, aunque existen prácticas recomendadas para adecuar la entrega y la seguridad de las aplicaciones a los puntos de inserción (de ahí que se mencionen servicios específicos para cada uno), siempre hay motivos para apartarse de ellas, ya que no hay dos arquitecturas empresariales iguales. Esta es también una de las principales razones por las que la entrega y la seguridad de las aplicaciones deben ser programables: no hay dos entornos, aplicaciones o redes iguales, y la capacidad de personalización para casos de uso específicos es fundamental.
La necesidad de ofrecer servicios de entrega y seguridad de aplicaciones en distintos entornos y puntos de inserción es la razón por la que F5 se empeña en permitir su despliegue en tantos puntos de inserción como sea posible y en cualquier entorno. Así garantizamos que las organizaciones puedan optimizar la eficacia, la eficiencia y los costes, independientemente de cómo hayan diseñado sus entornos, aplicaciones y redes.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Proteger los endpoints de las API dificulta la seguridad de las API
Descubre las complejidades de la seguridad de las API, los retos a los que se enfrentan las organizaciones, la evolución de los ataques contra endpoints de API y la necesidad de políticas de seguridad adaptadas.
¿Qué es el sesgo de la IA y por qué es importante para TI?
Descubre los fundamentos del aprendizaje de la IA. Aprende cómo pueden surgir sesgos en la IA y qué riesgos plantean para las TI y la transformación digital.
Redefiniendo la ciberseguridad en el extremo de la nube distribuida con IA y telemetría en tiempo real
La transformación digital y la adopción de tecnologías en la nube están provocando cambios en las arquitecturas de las aplicaciones. Estos cambios introducen nuevas superficies de ataque, que son el objetivo de métodos de ataque avanzados, altamente organizados y con motivaciones económicas. Mediante el uso del framework Morpheus de NVIDIA, F5 está investigando técnicas para detectar estas amenazas avanzadas con telemetría en tiempo real y análisis basados en IA.
El papel de la nube en las aplicaciones nativas del edge
No debería sorprender que, al igual que la aparición de la nube dio lugar a las aplicaciones nativas de la nube, el edge esté impulsando un conjunto de aplicaciones nativas del edge. Sin embargo, estas aplicaciones no residirán únicamente en el edge. Al mismo tiempo, están surgiendo nuevos patrones arquitectónicos que aprovechan las aplicaciones alojadas en la nube y en el centro de datos.
La creciente diversidad de ubicaciones y usuarios está impulsando a las empresas hacia el edge
En el contexto del ámbito de las aplicaciones, el término «usuario» siempre se ha referido a la entidad que interactúa con una aplicación. Del mismo modo que los cambios en las arquitecturas de las aplicaciones impulsan cambios en las tecnologías que permiten ofrecerlas y protegerlas, los cambios en la definición de usuario han provocado cambios en los lugares donde se despliegan las aplicaciones.
El edge está impulsando un renacimiento de las infraestructuras
A medida que las organizaciones aumentan la generación de datos y tratan de extraer valor empresarial de ellos, sin duda recurrirán a la analítica y la automatización basadas en la IA y el aprendizaje automático. Precisamente este tipo de cargas de trabajo son las que más se beneficiarían de una infraestructura optimizada y, sin embargo, hoy en día son las que menos probabilidades tienen de poder aprovecharla.