Quizá recuerdes una publicación reciente sobre el concepto de TI continua. La premisa básica es que la creación de una infraestructura de TI presenta múltiples aspectos que requieren atención si queremos automatizar por completo el proceso de despliegue.
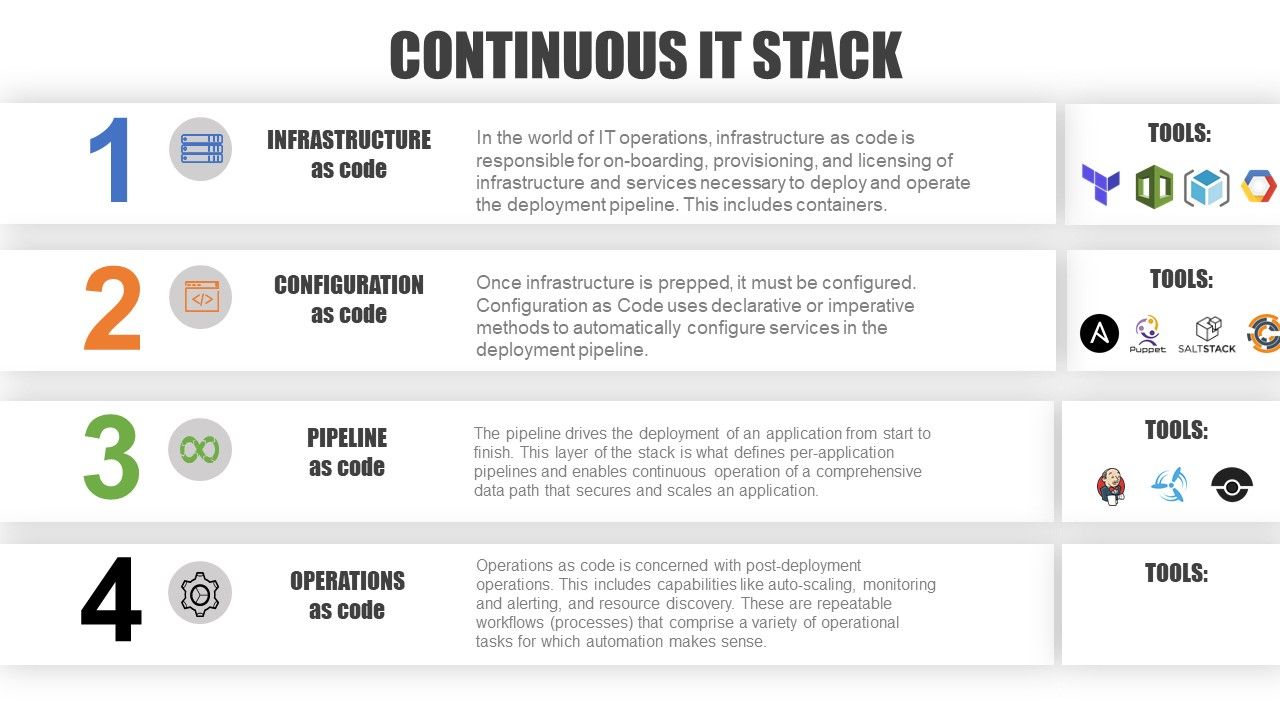
Hoy quería dedicar un tiempo a hablar de la infraestructura como código y de lo que nosotros (F5) estamos haciendo para facilitarla y ofrecer soporte para ella.
Infraestructura como código
A medida que DevOps ha seguido ganando terreno en el ámbito de TI, hemos asistido a la adopción de la automatización y de metodologías «como código». Esto incluye el uso cada vez mayor de herramientas de CI/CD como GitHub Enterprise y Jenkins en el proceso de producción.
Estas tecnologías y herramientas se centran principalmente en la configuración y la canalización como código. Es decir, presuponen que existe una infraestructura preparada para recibir el «código» que configura sus respectivos servicios de aplicaciones.
Esto se debe a que la premisa de DevOps es dar por sentado que la infraestructura ya está disponible. Este es uno de los efectos de la nube que estamos observando: se presupone que el aprovisionamiento y la incorporación forman parte del proceso. Cuando se inicia una instancia en la nube, toda la configuración de red y la gestión de licencias se realizan entre bastidores.
Lo que hace la «infraestructura como código» es ofrecer esa misma experiencia fluida mediante la automatización del aprovisionamiento y la incorporación de la infraestructura. Esto suele lograrse mediante herramientas como Terraform, que procesa «plantillas» en las que se describe de forma declarativa lo que debe hacerse para aprovisionar e incorporar la infraestructura.
Para F5, admitir la infraestructura como código significa mantener la compatibilidad con las plantillas de nube, así como permitir la incorporación declarativa de BIG-IP en cualquier entorno.
Eso es lo que ofrece nuestra extensión Declarative Onboarding (DO). DO forma parte de F5 Automation Toolchain, una nueva familia de productos que reúne los principales componentes de automatización y orquestación bajo una misma solución. Entre estos componentes se incluyen, entre otros, los siguientes:
- Extensión Application Services 3 (AS3)
- Extensión Declarative Onboarding (DO)
- Puerta de enlace de servicios de API (ASG)
DO automatiza la incorporación a la red (L1-L3) de BIG-IP, dejándolo disponible y listo para aceptar configuraciones de servicios de aplicaciones. DO es una extensión de iControl LX distribuida como un RPM. La instalación de la extensión DO en BIG-IP permite incorporar BIG-IP de forma declarativa mediante el envío por POST de una declaración JSON de DO a un punto de conexión de API declarativa.
Declarative Onboarding permite configurar de forma declarativa los siguientes elementos en BIG-IP:
- Configuración de L1-L3
· Interfaces de red
· VLAN, MTU y etiquetas VLAN
· IP propias
· Rutas con puerta de enlace y red
- Licencias
· Clave de registro
· Grupos de licencias de BIG-IQ
- Configuración global
· Servidores NTP y zona horaria
· Servidores de nombres DNS y dominio de búsqueda
· Aprovisionamiento de módulos de BIG-IP
- Cuentas de usuario
· Modificación de la contraseña del usuario root
· Creación de un usuario no root
Declarative Onboarding está disponible en GitHub en https://github.com/F5Networks/f5-declarative-onboarding.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Proteger los endpoints de las API dificulta la seguridad de las API
Descubre las complejidades de la seguridad de las API, los retos a los que se enfrentan las organizaciones, la evolución de los ataques contra endpoints de API y la necesidad de políticas de seguridad adaptadas.
¿Qué es el sesgo de la IA y por qué es importante para TI?
Descubre los fundamentos del aprendizaje de la IA. Aprende cómo pueden surgir sesgos en la IA y qué riesgos plantean para las TI y la transformación digital.
Redefiniendo la ciberseguridad en el extremo de la nube distribuida con IA y telemetría en tiempo real
La transformación digital y la adopción de tecnologías en la nube están provocando cambios en las arquitecturas de las aplicaciones. Estos cambios introducen nuevas superficies de ataque, que son el objetivo de métodos de ataque avanzados, altamente organizados y con motivaciones económicas. Mediante el uso del framework Morpheus de NVIDIA, F5 está investigando técnicas para detectar estas amenazas avanzadas con telemetría en tiempo real y análisis basados en IA.
El papel de la nube en las aplicaciones nativas del edge
No debería sorprender que, al igual que la aparición de la nube dio lugar a las aplicaciones nativas de la nube, el edge esté impulsando un conjunto de aplicaciones nativas del edge. Sin embargo, estas aplicaciones no residirán únicamente en el edge. Al mismo tiempo, están surgiendo nuevos patrones arquitectónicos que aprovechan las aplicaciones alojadas en la nube y en el centro de datos.
La creciente diversidad de ubicaciones y usuarios está impulsando a las empresas hacia el edge
En el contexto del ámbito de las aplicaciones, el término «usuario» siempre se ha referido a la entidad que interactúa con una aplicación. Del mismo modo que los cambios en las arquitecturas de las aplicaciones impulsan cambios en las tecnologías que permiten ofrecerlas y protegerlas, los cambios en la definición de usuario han provocado cambios en los lugares donde se despliegan las aplicaciones.
El edge está impulsando un renacimiento de las infraestructuras
A medida que las organizaciones aumentan la generación de datos y tratan de extraer valor empresarial de ellos, sin duda recurrirán a la analítica y la automatización basadas en la IA y el aprendizaje automático. Precisamente este tipo de cargas de trabajo son las que más se beneficiarían de una infraestructura optimizada y, sin embargo, hoy en día son las que menos probabilidades tienen de poder aprovecharla.