Hay dos tipos de velocidad que plantean dificultades a los profesionales de la seguridad. El primero está relacionado con el rendimiento y con el equilibrio entre la necesidad de responder rápidamente a las solicitudes y la de proteger tanto a los usuarios como a los activos corporativos frente a posibles ataques. Este reto es, ante todo, una cuestión de gestión de riesgos. Como descubrimos el año pasado en nuestro estudio anual, la opción más común entre las organizaciones es, de hecho, sacrificar la seguridad a cambio de una determinada mejora del rendimiento.
Pero hay otro tipo de rapidez con el que tienen dificultades los profesionales de la seguridad, así como las empresas a las que prestan servicio: la rapidez para hacer frente a las amenazas emergentes. Por ejemplo, los exploits de vulnerabilidades de día cero o los ataques DDoS dirigidos contra redes, aplicaciones y API que surgen de la nada.
Gracias a otros estudios del sector, sabemos que, a la hora de aplicar parches a las vulnerabilidades, existe un lapso considerable entre su detección y su resolución que deja a las empresas expuestas a ataques. También sabemos que implementar las políticas adecuadas para hacer frente a los ataques DDoS en los sistemas y servicios pertinentes puede llevar un tiempo que, en el mundo de los negocios digitales, se traduce en pérdidas económicas reales.
Así que no nos sorprendió demasiado cuando preguntamos a los participantes en nuestra encuesta «Estado de la estrategia de aplicaciones 2023» por qué están adoptando la seguridad como servicio (SECaaS).
La respuesta mayoritaria fue «la rapidez».
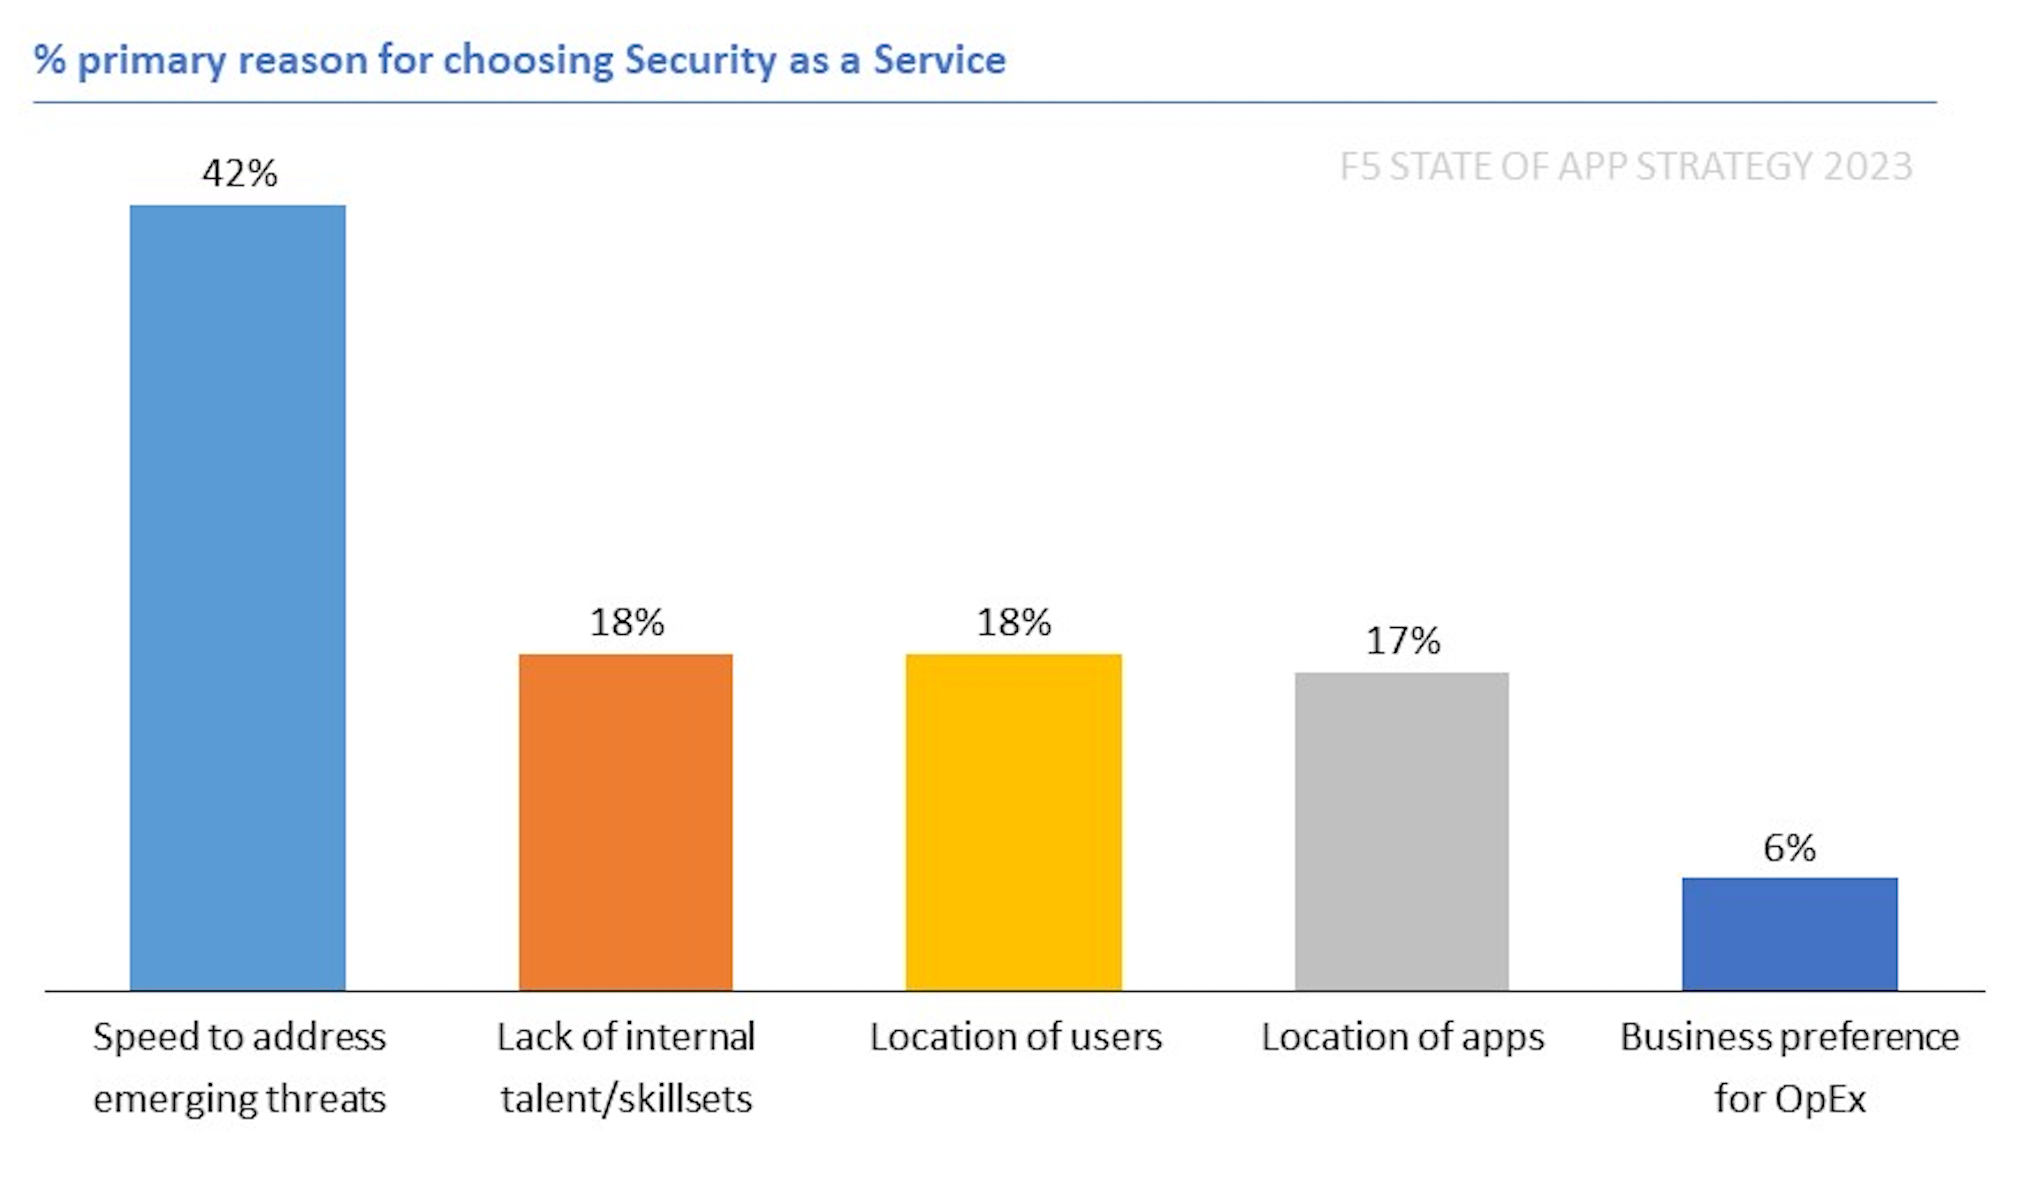
Esta necesidad de velocidad está influyendo en las decisiones sobre dónde desplegar las cargas de trabajo. Por primera vez en los nueve años que llevamos realizando este estudio, observamos que los servicios de seguridad se desplegaron fuera de las instalaciones (36 %) en una proporción ligeramente superior a la de los despliegues locales (35 %). Ninguna otra categoría de servicios de entrega de aplicaciones se acerca siquiera a esa paridad. Pero ¿qué ocurre con la seguridad? Cada vez se despliega más en la nube pública y se ofrece como servicio.
Y cuando analizamos los tipos de cargas de trabajo que los encuestados tenían previsto desplegar en el edge, probablemente no sorprenda que quienes planeaban desplegar cargas de trabajo de servicios de seguridad señalaran la «rapidez para hacer frente a las amenazas emergentes» como el principal motivo para adoptar SECaaS.
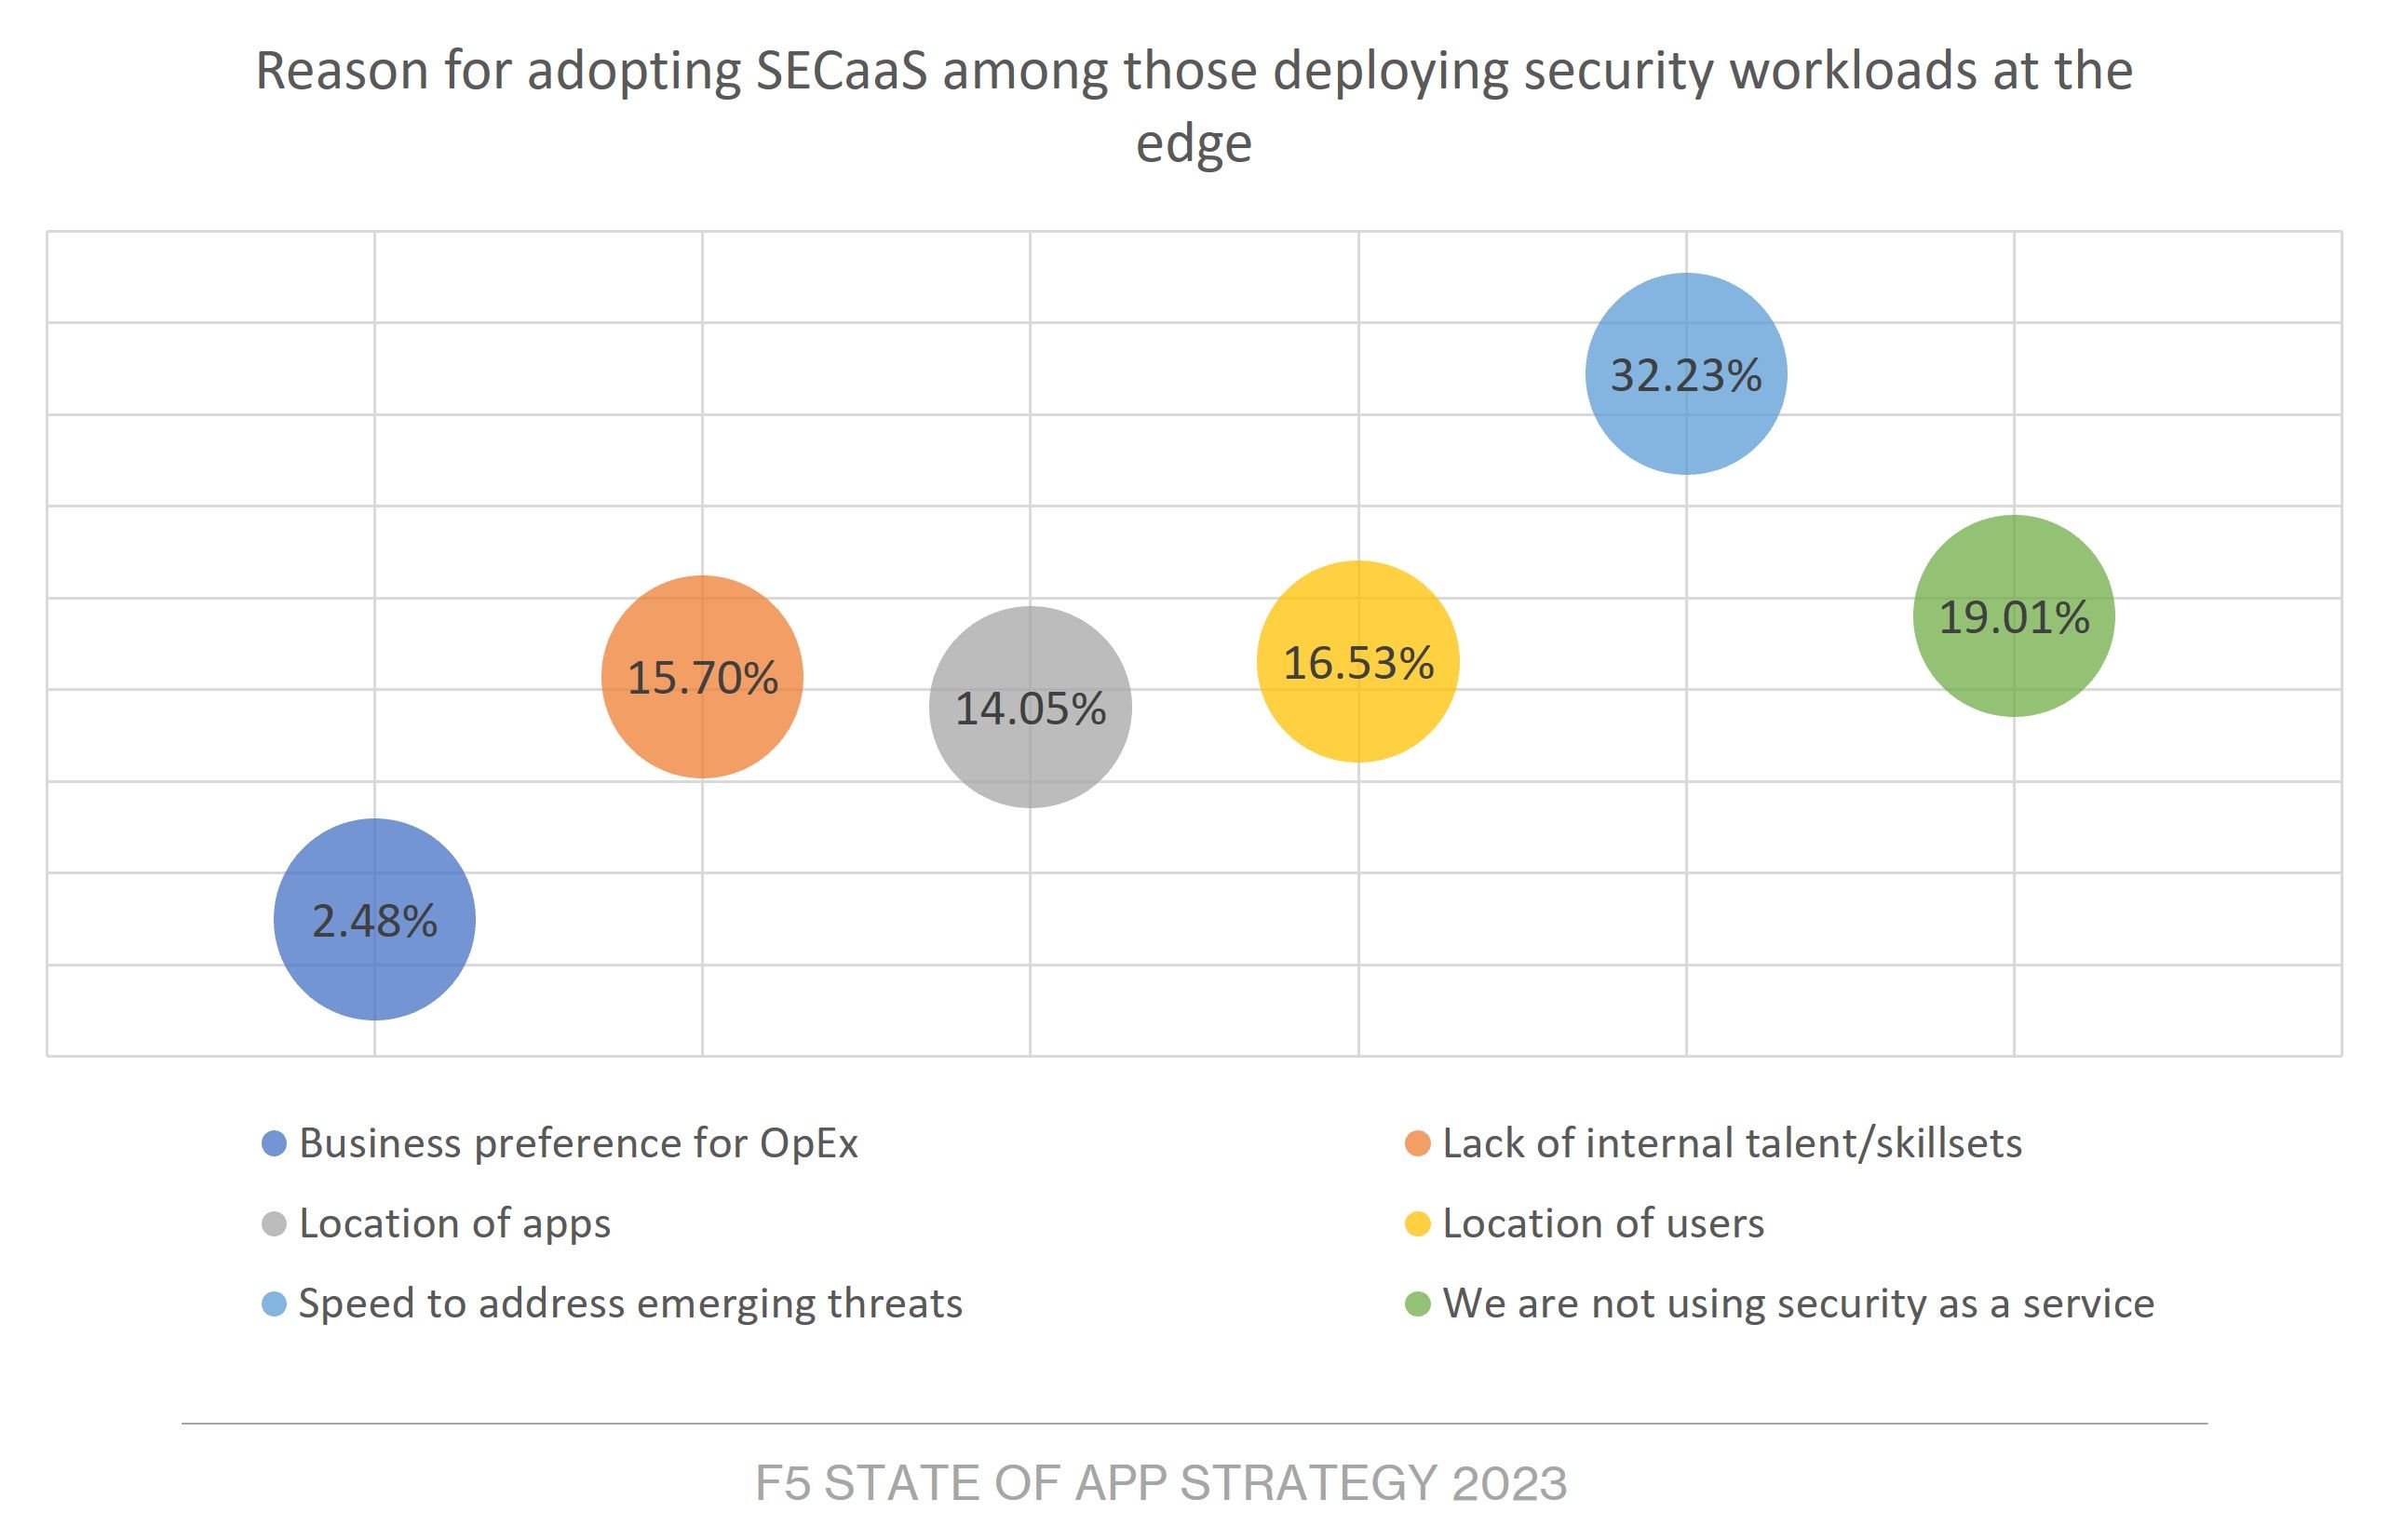
Nada de esto debería sorprendernos. Una de las ventajas operativas de adoptar SECaaS, ya sea tradicional o en el perímetro, es la rapidez con la que los proveedores pueden hacer frente a las amenazas emergentes. Pero también mejora el rendimiento. Acercar los servicios de seguridad al usuario —incluidos los actores maliciosos que se hacen pasar por usuarios— permite detectar y neutralizar antes las amenazas, lo que evita que saturen las aplicaciones, las API y los servicios objetivo.
Y, como ya saben los lectores, el segundo axioma operativo establece que «a medida que aumenta la carga, disminuye el rendimiento». Por tanto, si un ataque satura de repente cualquier servicio o sistema de la ruta crítica —entre el usuario y la aplicación/API—, su carga aumenta mientras intenta hacerle frente. A medida que aumenta la carga… disminuye el rendimiento.
Al trasladar al perímetro la responsabilidad de detectar y neutralizar los ataques, las empresas obtienen dos ventajas en términos de «velocidad»: un menor tiempo de respuesta ante ataques emergentes y un mejor rendimiento en tiempo real de las aplicaciones y las API.
Ahora bien, también es cierto que no todas las funciones de seguridad son adecuadas para ofrecerse «como servicio» o en el extremo de la red. Sin embargo, cuando se trata de protecciones como DDoS y WAAP, las opciones «como servicio» y en el extremo de la red son idóneas para optimizar ambos tipos de velocidad: la operativa y la de ejecución. Esta es una de las razones por las que cada vez es más importante que el diseño de un servicio digital tenga en cuenta tanto la entrega de aplicaciones como la seguridad desde la fase de diseño.
Una de las formas en que las organizaciones lo están haciendo es adoptando un enfoque de plataforma para la seguridad. No desvelaré aquí nuestras conclusiones sobre este tema, pero puede consultarlas en nuestro Informe sobre el estado de la estrategia de aplicaciones de 2023.
Mantente a salvo ahí fuera.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Proteger los endpoints de las API dificulta la seguridad de las API
Descubre las complejidades de la seguridad de las API, los retos a los que se enfrentan las organizaciones, la evolución de los ataques contra endpoints de API y la necesidad de políticas de seguridad adaptadas.
¿Qué es el sesgo de la IA y por qué es importante para TI?
Descubre los fundamentos del aprendizaje de la IA. Aprende cómo pueden surgir sesgos en la IA y qué riesgos plantean para las TI y la transformación digital.
Redefiniendo la ciberseguridad en el extremo de la nube distribuida con IA y telemetría en tiempo real
La transformación digital y la adopción de tecnologías en la nube están provocando cambios en las arquitecturas de las aplicaciones. Estos cambios introducen nuevas superficies de ataque, que son el objetivo de métodos de ataque avanzados, altamente organizados y con motivaciones económicas. Mediante el uso del framework Morpheus de NVIDIA, F5 está investigando técnicas para detectar estas amenazas avanzadas con telemetría en tiempo real y análisis basados en IA.
El papel de la nube en las aplicaciones nativas del edge
No debería sorprender que, al igual que la aparición de la nube dio lugar a las aplicaciones nativas de la nube, el edge esté impulsando un conjunto de aplicaciones nativas del edge. Sin embargo, estas aplicaciones no residirán únicamente en el edge. Al mismo tiempo, están surgiendo nuevos patrones arquitectónicos que aprovechan las aplicaciones alojadas en la nube y en el centro de datos.
La creciente diversidad de ubicaciones y usuarios está impulsando a las empresas hacia el edge
En el contexto del ámbito de las aplicaciones, el término «usuario» siempre se ha referido a la entidad que interactúa con una aplicación. Del mismo modo que los cambios en las arquitecturas de las aplicaciones impulsan cambios en las tecnologías que permiten ofrecerlas y protegerlas, los cambios en la definición de usuario han provocado cambios en los lugares donde se despliegan las aplicaciones.
El edge está impulsando un renacimiento de las infraestructuras
A medida que las organizaciones aumentan la generación de datos y tratan de extraer valor empresarial de ellos, sin duda recurrirán a la analítica y la automatización basadas en la IA y el aprendizaje automático. Precisamente este tipo de cargas de trabajo son las que más se beneficiarían de una infraestructura optimizada y, sin embargo, hoy en día son las que menos probabilidades tienen de poder aprovecharla.