Hay al menos tres respuestas buenas y algunas no tan buenas.
La estrategia, especialmente en lo que respecta a la tecnología, suele recaer sobre los hombros de los directivos. Cuando se trata de estrategias relacionadas con la seguridad, esa responsabilidad suele corresponder al CISO o, si no existe ese cargo, al CIO.
Sin embargo, algunas organizaciones delegan en otros perfiles la responsabilidad de impulsar las estrategias de seguridad de las API. Actualmente, los desarrolladores, los SRE e incluso los profesionales de redes pueden ser los responsables de la estrategia para proteger las API.
Quizá se deba a que no existen estudios rigurosos sobre cuáles podrían ser los resultados de esas decisiones. Al fin y al cabo, hay buenas razones para que los desarrolladores lideren una estrategia de seguridad de las API, del mismo modo que las hay para atribuir esa responsabilidad a todas las personas que puedan interactuar de algún modo con una API, ya sea durante el desarrollo, las pruebas o la producción.
En nuestro estudio reciente sobre la seguridad de las API, preguntamos a cada uno de los encuestados —todos ellos responsables de la toma de decisiones sobre seguridad de las API— qué perfiles de su organización se encargaban de impulsar la estrategia de seguridad de las API. Obtuvimos respuestas muy diversas, desde desarrolladores y profesionales de redes hasta enfoques transversales a toda la organización.
Pero también preguntamos por algunos detalles concretos sobre los tipos de servicios de seguridad que utilizan las organizaciones para proteger las API. Se trata de servicios como la protección contra ataques DDoS, el control de acceso, mTLS y SSL. Utilizamos la implementación de estos servicios como una representación tangible de la ejecución estratégica, ya que constituyen algunos de los controles necesarios para aplicar las políticas derivadas de una estrategia de seguridad. A continuación, analizamos cuáles de esos servicios se habían implementado en función de quién dirigía la estrategia de seguridad de las API.
Francamente, los resultados nos dejaron atónitos.
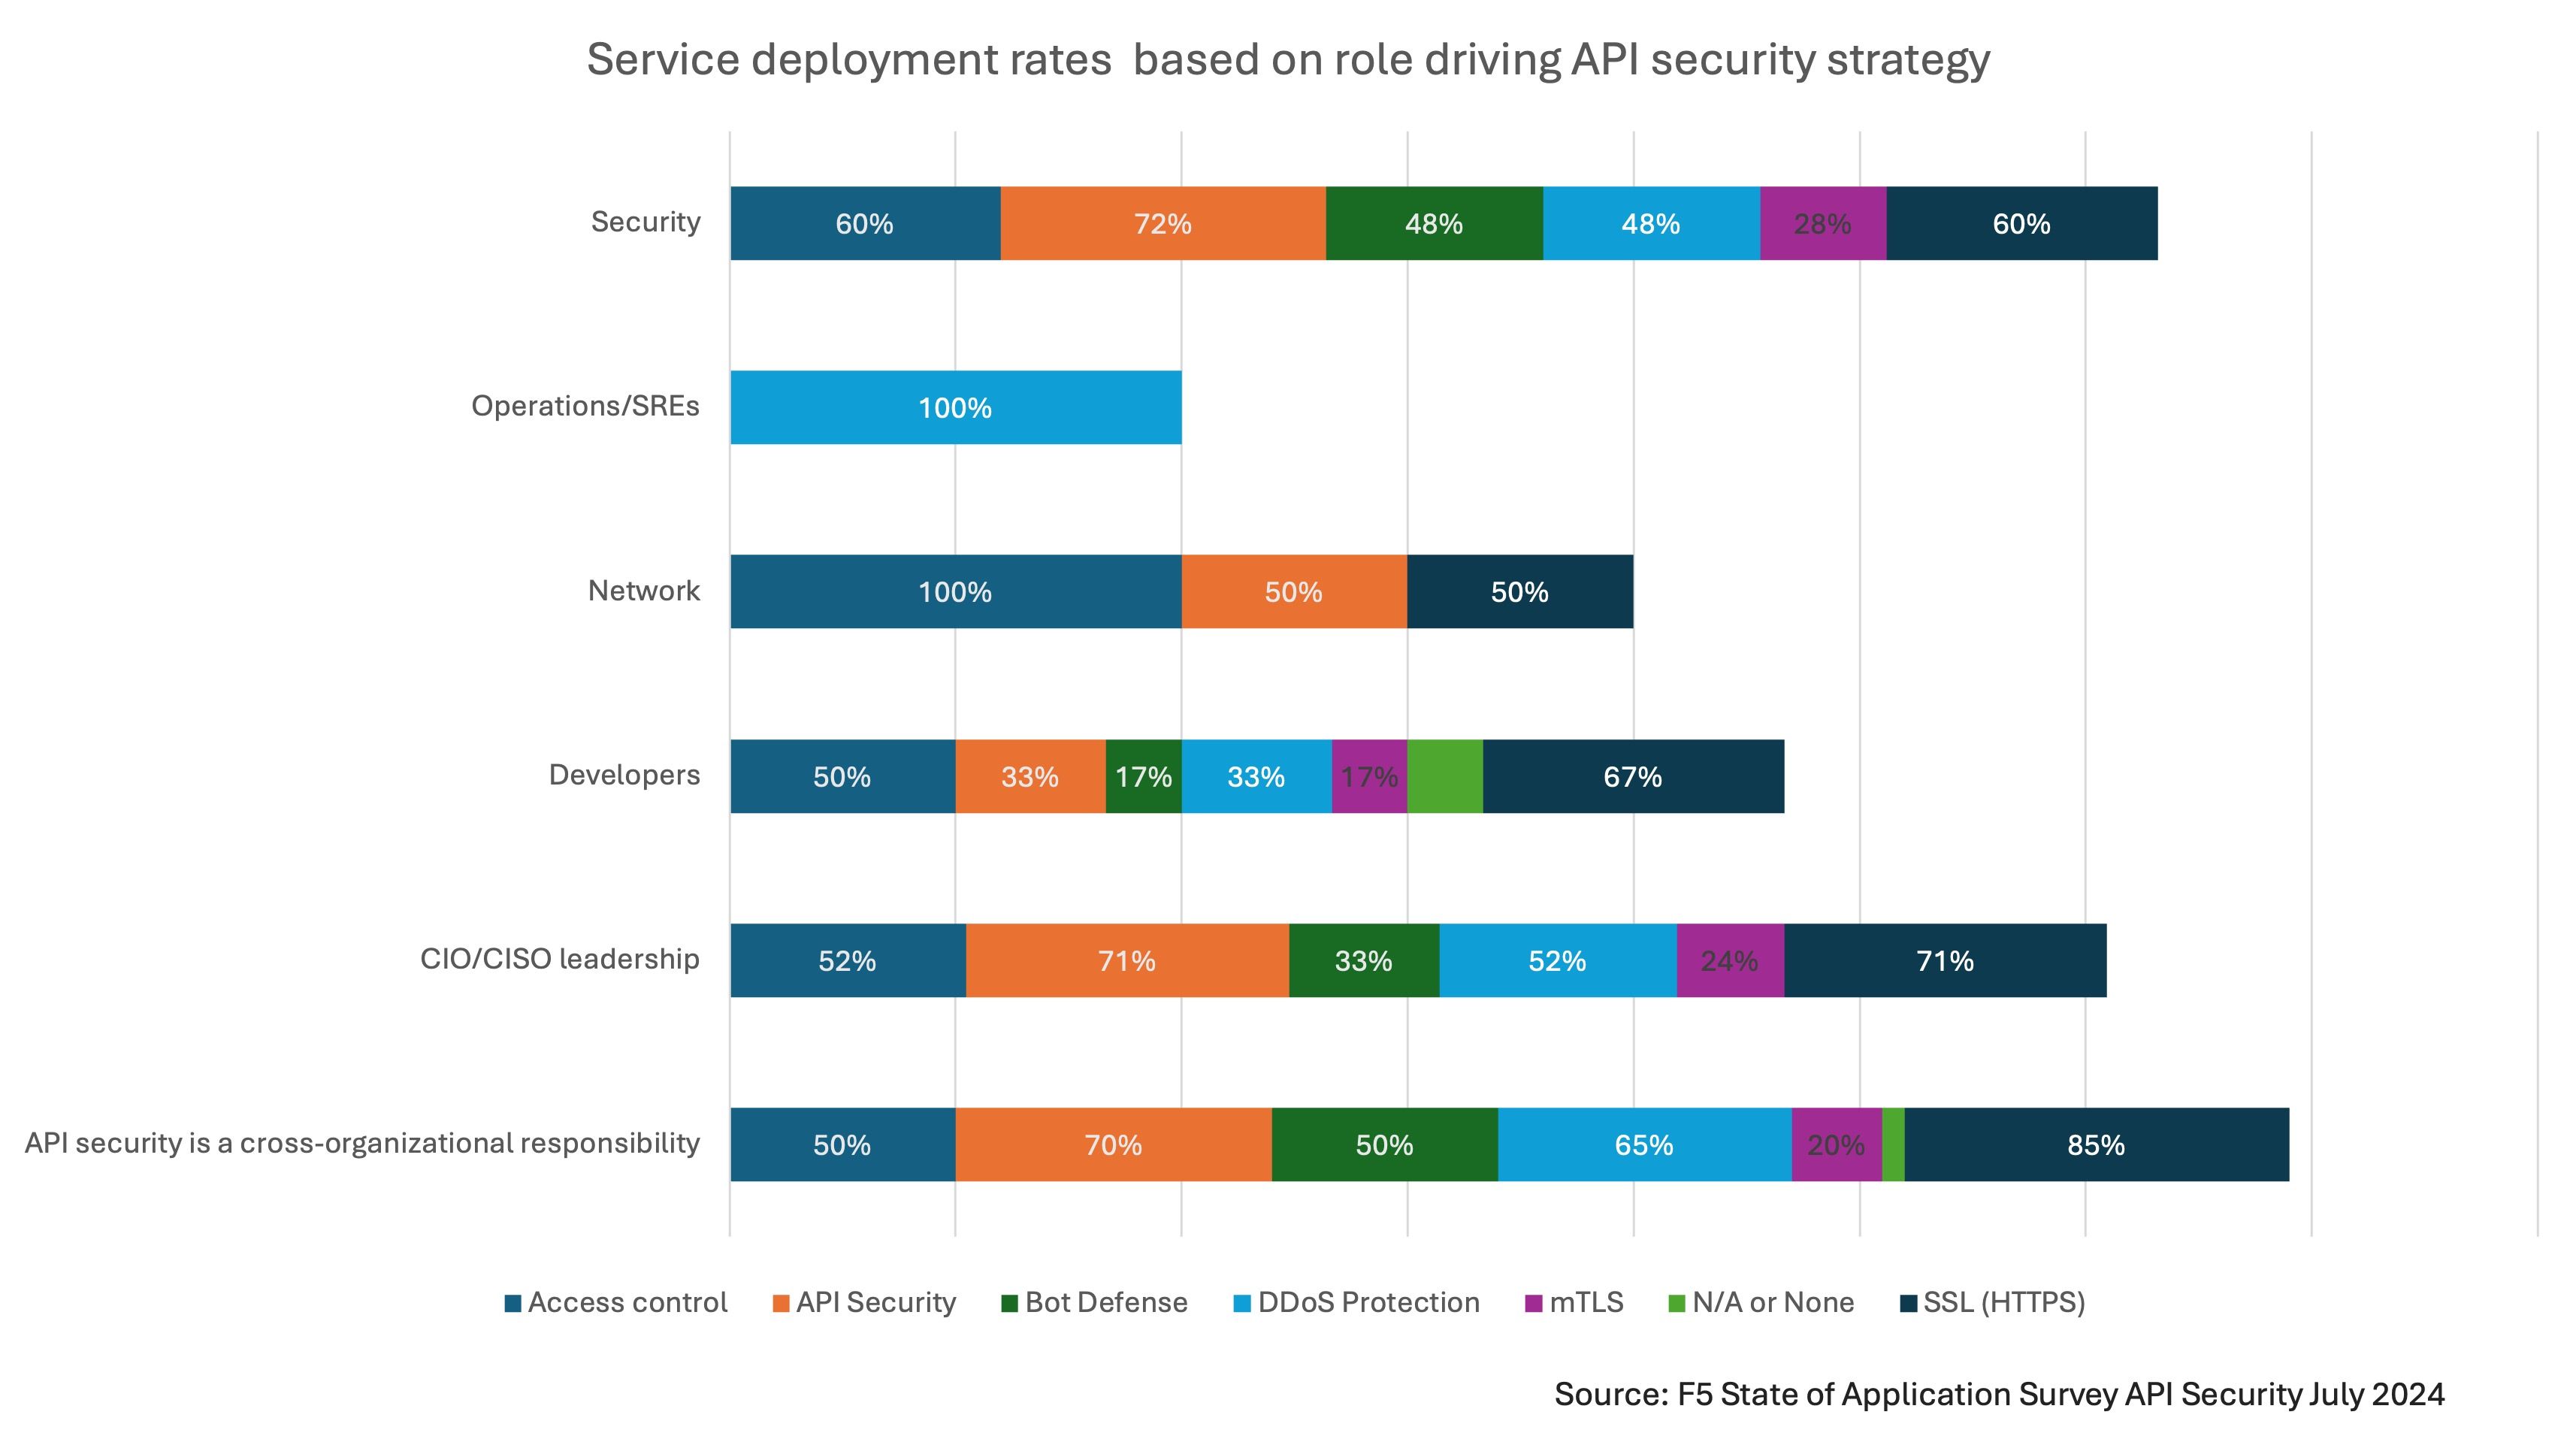
Resulta que el conjunto más completo de servicios se implementó cuando la estrategia de seguridad de las API era una responsabilidad transversal a toda la organización, seguida de cerca por el departamento general de Seguridad y por la dirección del CIO/CISO.
Quizá resulte más preocupante que, cuando los SRE dirigen la estrategia de seguridad, la seguridad de las API no se incorpora hasta la fase de pruebas del ciclo de vida de las API. Cuando se opta por otros responsables para liderar la estrategia de seguridad de las API, su incorporación suele comenzar en las fases de diseño o desarrollo. Incluso cuando los equipos de redes dirigen la estrategia de seguridad de las API, nos indican que la fase de desarrollo es el momento adecuado para incorporarla.
Ahora bien, la buena noticia es que la mayoría de las organizaciones asignan la responsabilidad de definir la estrategia de seguridad de las API a uno de esos tres grupos. Apenas un 8 % la delega en los desarrolladores, aún menos (un 3 %) espera que se encarguen de ella los profesionales de redes y solo un 1 % asigna esta tarea a los SRE.
Esto coincide en gran medida con el ámbito al que se asigna la seguridad de las API, ya que esa decisión depende en gran medida de quién dirija la estrategia. Cuando la estrategia de seguridad de las API está impulsada por la dirección de TI o de seguridad (CIO/CISO), o se considera transversal a toda la organización, la seguridad de las API acaba distribuyéndose entre cuatro ámbitos habituales: gestión de API, seguridad de las aplicaciones, redes y seguridad, aunque separada de la seguridad de las aplicaciones. Esto tiene sentido, dado que los servicios que defienden y protegen las API pueden abarcar varios ámbitos.
Así que, si su organización asigna la estrategia de seguridad de las API a la dirección de TI y seguridad (CIO/CISO), al área de Seguridad o la considera una responsabilidad transversal a toda la organización, ¡enhorabuena! Su enfoque estratégico está dando lugar a controles de seguridad integrales mediante servicios de seguridad que defienden y protegen las API frente a una amplia variedad de ataques.
Puedes profundizar aún más en la vida secreta de las API leyendo el comunicado de prensa de hoy y descargando nuestro último informe. En él encontrarás más estadísticas alarmantes, pero también descubrirás cómo se utilizan realmente las API dentro de las empresas y qué capacidades de seguridad consideran importantes las organizaciones para mantenerlas protegidas.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Proteger los endpoints de las API dificulta la seguridad de las API
Descubre las complejidades de la seguridad de las API, los retos a los que se enfrentan las organizaciones, la evolución de los ataques contra endpoints de API y la necesidad de políticas de seguridad adaptadas.
¿Qué es el sesgo de la IA y por qué es importante para TI?
Descubre los fundamentos del aprendizaje de la IA. Aprende cómo pueden surgir sesgos en la IA y qué riesgos plantean para las TI y la transformación digital.
Redefiniendo la ciberseguridad en el extremo de la nube distribuida con IA y telemetría en tiempo real
La transformación digital y la adopción de tecnologías en la nube están provocando cambios en las arquitecturas de las aplicaciones. Estos cambios introducen nuevas superficies de ataque, que son el objetivo de métodos de ataque avanzados, altamente organizados y con motivaciones económicas. Mediante el uso del framework Morpheus de NVIDIA, F5 está investigando técnicas para detectar estas amenazas avanzadas con telemetría en tiempo real y análisis basados en IA.
El papel de la nube en las aplicaciones nativas del edge
No debería sorprender que, al igual que la aparición de la nube dio lugar a las aplicaciones nativas de la nube, el edge esté impulsando un conjunto de aplicaciones nativas del edge. Sin embargo, estas aplicaciones no residirán únicamente en el edge. Al mismo tiempo, están surgiendo nuevos patrones arquitectónicos que aprovechan las aplicaciones alojadas en la nube y en el centro de datos.
La creciente diversidad de ubicaciones y usuarios está impulsando a las empresas hacia el edge
En el contexto del ámbito de las aplicaciones, el término «usuario» siempre se ha referido a la entidad que interactúa con una aplicación. Del mismo modo que los cambios en las arquitecturas de las aplicaciones impulsan cambios en las tecnologías que permiten ofrecerlas y protegerlas, los cambios en la definición de usuario han provocado cambios en los lugares donde se despliegan las aplicaciones.
El edge está impulsando un renacimiento de las infraestructuras
A medida que las organizaciones aumentan la generación de datos y tratan de extraer valor empresarial de ellos, sin duda recurrirán a la analítica y la automatización basadas en la IA y el aprendizaje automático. Precisamente este tipo de cargas de trabajo son las que más se beneficiarían de una infraestructura optimizada y, sin embargo, hoy en día son las que menos probabilidades tienen de poder aprovecharla.