La pandémie de COVID-19 a incontestablement été l’un des événements les plus perturbateurs du siècle pour le monde du travail. Cette perturbation a commencé lorsque les organisations ont été contraintes de gérer des effectifs à distance et ont constaté que cela était non seulement possible, mais pouvait aussi être productif.
Au cours des dix-huit derniers mois, les organisations ont considérablement changé d’attitude à l’égard du télétravail, sans pour autant être prêtes à adopter pleinement ce modèle à l’avenir. Certes, certaines organisations fonctionnent en mode « 100 % à distance » et prévoient de continuer ainsi. Mais le modèle hybride semble plus probable : certains employés travaillent à domicile, d’autres au bureau, et d’autres encore alternent entre les deux.
Les débats font rage quant à savoir qui doit décider du lieu où les employés travaillent chaque jour, ainsi que du nombre de jours qu’ils doivent passer au bureau. Toutefois, dans l’ensemble, le principe d’une organisation du travail entièrement hybride est désormais admis dans les secteurs qui peuvent la mettre en œuvre.
Plus de la moitié (55 %) des 1 200 salariés interrogés entre le 24 novembre et le 5 décembre ont déclaré préférer télétravailler trois jours par semaine. Parallèlement, 68 % des 133 dirigeants américains interrogés estiment que les salariés devraient travailler au bureau au moins trois jours par semaine, craignant que la culture d’entreprise ne survive pas à un modèle de travail entièrement à distance.
(Source : SHRM)
Personnellement, je suis ces discussions avec un intérêt détaché parce que, eh bien, je n’ai jamais travaillé au bureau et, croyez-moi, ce n’est pas près d’arriver. Le trajet jusqu’à Seattle par l’I-94 est vraiment, vraiment très long.
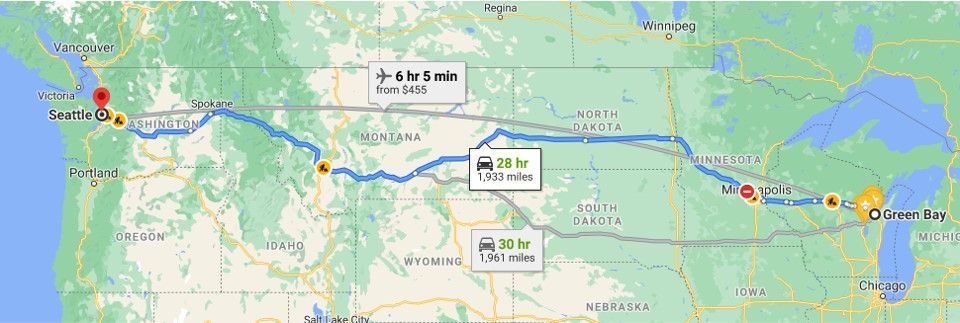
À vrai dire, les modalités de mise en œuvre d’un modèle de travail hybride importent moins que le résultat : chaque jour de la semaine, certains employés travailleront à domicile et d’autres au bureau. Le travail hybride est désormais la norme.
Cette affirmation en apparence simple a de profondes répercussions sur l’avenir des stratégies d’accès.
Accès basé sur l’adresse IP
En effet, les technologies traditionnelles basées sur les adresses IP reposent en grande partie sur un ensemble fixe de plages réseau et d’adresses. Les politiques refusent ou autorisent l’accès aux ressources réseau et applicatives en fonction de l’adresse IP.
C’est précisément le rôle d’un VPN : vous attribuer une adresse IP « locale » appartenant à la plage d’adresses IP autorisées à circuler librement sur le réseau de l’entreprise.
Nous pourrions continuer ainsi. Mais nous ne le ferons pas — du moins, pas pour la majorité des collaborateurs. Il y aura toujours des opérateurs et des ingénieurs qui auront besoin du type d’accès réseau fourni par un VPN, mais soyons honnêtes : je n’ai pas besoin d’un VPN pour consulter Confluence ou SharePoint, ni pour solliciter les architectes sur Slack. Si les applications répondent pleinement à mes besoins en matière de productivité et de communication, alors je n’ai vraiment pas besoin d’accéder au réseau.
Et soyons francs : compte tenu de la multiplication des incidents liés aux logiciels malveillants, aux rançongiciels et autres programmes nuisibles, restreindre l’accès au réseau est probablement le meilleur changement de stratégie de sécurité que nous puissions opérer à l’heure actuelle. Moins ces dispositifs destructeurs auront accès à des ressources, mieux ce sera.
Il s’agit d’une menace bien réelle, car une main-d’œuvre hybride — et en grande partie nomade — risque fort d’attraper un logiciel malveillant et, un jour, de se connecter au VPN. Et là, BAM ! Vous avez un problème. C’est notamment pour cette raison qu’une bonne solution VPN effectue des analyses et des contrôles d’intégrité avant toute autre chose. Mais toutes les solutions VPN ne se valent pas, et certaines organisations n’imposent pas ces analyses, même lorsque leur solution VPN le permet.
Cela ne signifie pas pour autant que tout est rose pour les solutions d’accès aux applications. En effet, bon nombre d’entre elles reposent sur des adresses IP et, dans une entreprise, il y a énormément d’adresses IP à gérer.
Le nombre d’équipements réseau qu’un seul professionnel NetOps doit gérer est déjà considérable : plus de la moitié d’entre eux en gèrent entre 251 et 5 000. (Enquête annuelle NetDevOps)
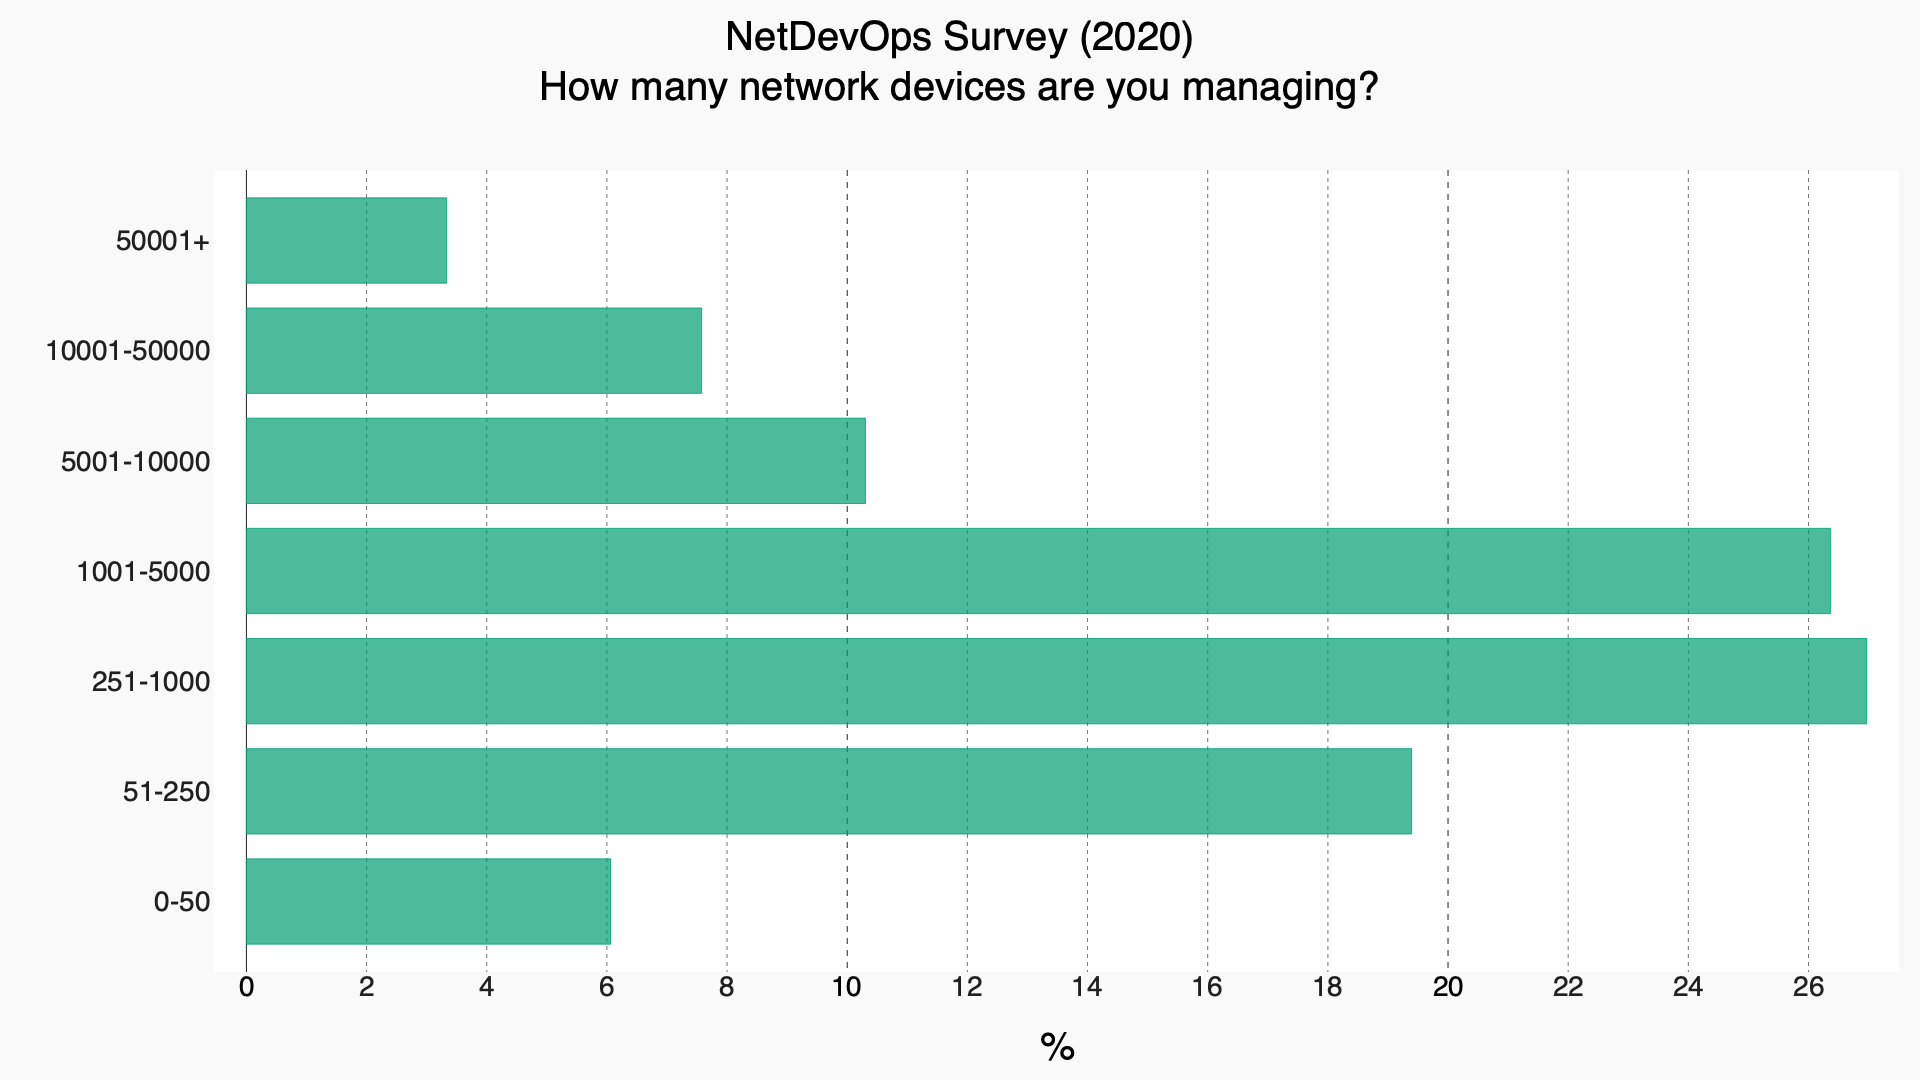
Ajoutez à cela mon adresse IP personnelle et privée à domicile, ainsi que celles de toutes les autres personnes susceptibles de télétravailler aujourd’hui. Et n’oublions pas le nombre croissant de communications de machine à machine qui doivent être sécurisées. Le rapport annuel de Cisco sur Internet prévoit que « d’ici 2023, il y aura sur Terre plus de trois fois plus d’appareils connectés au réseau que d’êtres humains. Environ la moitié des connexions mondiales seront des connexions de machine à machine. »
Il en résulte un modèle intenable qui submerge les opérateurs, les équipes de sécurité et, en définitive, les services et systèmes chargés de faire appliquer les politiques.
L’identité est la voie à suivre
Les défis de sécurité liés au travail hybride viennent s’ajouter à ceux qui découlent du rythme soutenu de la numérisation. Ensemble, ces défis feront évoluer les modèles de sécurité vers une approche centrée sur l’identité. Cette approche prend en compte non seulement les utilisateurs humains, mais aussi les utilisateurs machines, sous la forme de charges de travail, d’appareils et de scripts. Après tout, les charges de travail sont de plus en plus éphémères, tout comme les personnes. Et en définitive, la charge de travail A reste la charge de travail A, quelle que soit l’adresse IP qu’elle utilise. De même, je reste moi-même, que je sois dans mon bureau à domicile, à l’aéroport de Minneapolis ou au bureau à Seattle.
Si l’adresse IP peut certes faire partie d’une politique de sécurité centrée sur l’identité, elle ne constitue pas le facteur principal ou déterminant pour autoriser l’accès à une ressource. Elle devient plutôt un attribut permettant de déterminer le niveau de vérification de l’identité requis.
Si je suis connecté au VPN ou au réseau de l’entreprise, mes identifiants suffisent peut-être. Dans le cas contraire, mes identifiants et un deuxième facteur d’authentification pourraient être requis. Et si je tente d’accéder à la ressource depuis une adresse IP encore jamais utilisée, un troisième facteur pourrait être nécessaire.
Quelle que soit la manière dont l’adresse IP est utilisée, elle ne devrait plus servir à elle seule. Pas même pour les charges de travail. Après tout, un logiciel malveillant peut se trouver « sur » le réseau de l’entreprise, mais ne devrait jamais être autorisé à accéder aux applications et aux ressources.
En outre, nous devons élargir notre conception de l’identité au-delà des personnes afin d’y inclure les charges de travail, les applications et les appareils sur lesquels nous nous appuyons de plus en plus.
Je suis sûr qu’il n’est pas nécessaire de rappeler la débâcle de SolarWinds. Mais aviez-vous connaissance de menaces telles que Siloscape, décrit comme « un logiciel malveillant [qui] exploite des vulnérabilités connues dans les serveurs web et les bases de données afin de compromettre des nœuds Kubernetes et d’installer des portes dérobées dans les clusters », ainsi que de la menace que représentent les consoles de gestion mal configurées ? De nombreuses consoles de gestion sont principalement sécurisées par des contrôles basés sur les adresses IP, qui finissent par être désactivés parce qu’ils entravent l’accès à distance — pourtant indispensable dans le modèle de travail hybride actuel. Un dispositif de contrôle des accès plus robuste et fondé sur l’identité offrirait une protection contre le détournement et l’utilisation non autorisée, quel que soit le lieu d’origine. En outre, une sécurité robuste centrée sur l’identité protégerait contre les systèmes compromis qui tentent d’infecter, de détourner ou d’exploiter de toute autre manière d’autres ressources depuis l’environnement protégé du « réseau d’entreprise ».
Depuis longtemps, nous évoluons progressivement vers une sécurité fondée sur l’identité. Mais la croissance fulgurante de l’automatisation et de la numérisation, conjuguée à la tendance en faveur des modèles de travail hybrides, accélérera cette évolution jusqu’à ce que nous abandonnions définitivement les adresses IP comme principal moyen de contrôle des accès.
La sécurité centrée sur l’identité est la voie à suivre.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

Pourquoi devriez-vous vous intéresser à WebAssembly ?
WebAssembly (Wasm) est un jeu d’instructions binaires portable, rapide et sécurisé, qui permet d’exécuter des applications hautes performances sur n’importe quelle plateforme.

Trois choses à savoir sur les applications d’IA
Les applications d’IA sont des applications modernes, mais elles présentent certaines particularités. Découvrez les points essentiels à connaître sur les applications basées sur l’IA.
État des lieux de la stratégie applicative 2022 : il est temps de moderniser les opérations
Il est devenu évident que, pour maintenir la dynamique de leur transformation numérique, les organisations doivent recentrer leurs efforts sur les fonctions métier. Si les expériences destinées aux clients restent prioritaires, il est également indispensable de permettre la numérisation de fonctions telles que les services juridiques, les ressources humaines et la finance. Les DSI prennent donc les commandes, tandis que la transformation numérique passe de la modernisation des applications à celle des opérations.
Clouds multiples ou multicloud : faciliter la transition
La gestion et la sécurisation des charges de travail deviennent complexes à mesure que les entreprises adoptent une stratégie de cloud connecté. Découvrez comment F5 répond au besoin d’une nouvelle approche de la mise en réseau multicloud.
L’expérience client dépend de la visibilité
Une enquête menée par Dimensional Research auprès de plus de 3 000 utilisateurs d’applications mobiles a confirmé ce que beaucoup d’entre nous pensent des attentes actuelles des clients.
Transformation numérique et explosion du portefeuille d’applications
La transformation numérique stimule la croissance des portefeuilles d’applications et modifie la manière dont celles-ci sont développées, déployées, intégrées et, en définitive, utilisées.