Bon sang, ça fait vraiment si longtemps que ça ?
Chez F5, j’ai eu le privilège d’apprendre auprès de certaines des personnes les plus talentueuses du secteur technologique et de travailler avec elles. J’ai notamment eu la chance de collaborer avec Lori MacVittie sur le rapport État des lieux de la stratégie applicative au cours des huit dernières années. Comme l’ont souligné certains de nos collègues, notamment Keiichiro Nozaki, il est tout naturel que cet article fasse référence au chiffre 8, porte-bonheur dans la culture chinoise, puisque les équipes de F5 en Asie-Pacifique ont soutenu cette étude et contribué, au fil des ans, à la richesse de son analyse.
Je me souviens de la première année où notre étude a pris une dimension mondiale et où nous avons découvert que les répondants de la région Asie-Pacifique ouvraient la voie vers le cloud public bien plus rapidement que ceux des Amériques et de la région EMEA. Au fil des ans, nous avons appris à surveiller l’émergence de nouvelles tendances en matière d’open source et de microservices en Australie et en Nouvelle-Zélande. La Chine, l’Inde et Singapour ont mis en lumière les promesses de la transformation numérique grâce à des super-applications comme WeChat, Alipay et Grab.
Tendances stratégiques
Il y a huit ans, le secteur n’en était qu’aux prémices de sa transformation numérique, et les principales tendances stratégiques citées étaient le cloud privé (59 %), les applications mobiles (56 %) et le SaaS (48 %). C’était au tout début de la transformation de nos vies par les applications mobiles, lorsque nous pouvions présenter notre carte d’embarquement sur notre téléphone : quelle révolution de ne plus avoir à imprimer de billet ! Aujourd’hui, les applications mobiles ont transformé les expériences utilisateur dans tous les aspects de notre vie, qu’il s’agisse de commander des plats à emporter, de s’inscrire à des cours ou de prendre des rendez-vous personnels. Mais l’avenir nous appelle, et les entreprises se tournent désormais vers la prochaine étape : numériser non seulement les interfaces utilisateur, mais aussi optimiser les processus internes, notamment dans les domaines de la finance, de la production et de toutes les fonctions nécessaires au fonctionnement d’une organisation. Ainsi, la tendance la plus prometteuse cette année est la convergence des technologies de l’information (IT) et des technologies opérationnelles (OT), qui permet de connecter au réseau une multitude d’équipements de production, de capteurs et de véhicules, transformant ainsi notre façon de travailler. Citée en tête par 40 % des personnes interrogées, cette tendance affiche une hausse spectaculaire de 82 % par rapport à 2015, année où 22 % des répondants considéraient l’Internet des objets (IoT) comme une tendance stratégique.
L’une des raisons pour lesquelles les répondants s’enthousiasment pour la convergence IT/OT tient probablement aux possibilités offertes par la 5G. La norme mondiale de réseau mobile de 5e génération est conçue pour offrir des débits de données de pointe de plusieurs Gbit/s, une latence ultrafaible et une capacité réseau considérable afin de prendre en charge la croissance exponentielle des applications, des données et des objets sur le réseau. Selon Statista, le parc installé de terminaux IoT 5G devrait passer de 3,5 millions d’appareils en 2020 à 49 millions en 2023. Dans une entreprise numérique, ce sont les conditions numériques qui appellent une réaction, et les organisations se préparent à recueillir et à interpréter les signaux numériques envoyés par ces millions d’appareils afin de stimuler la croissance, de réduire les risques et d’améliorer l’efficacité de l’entreprise.
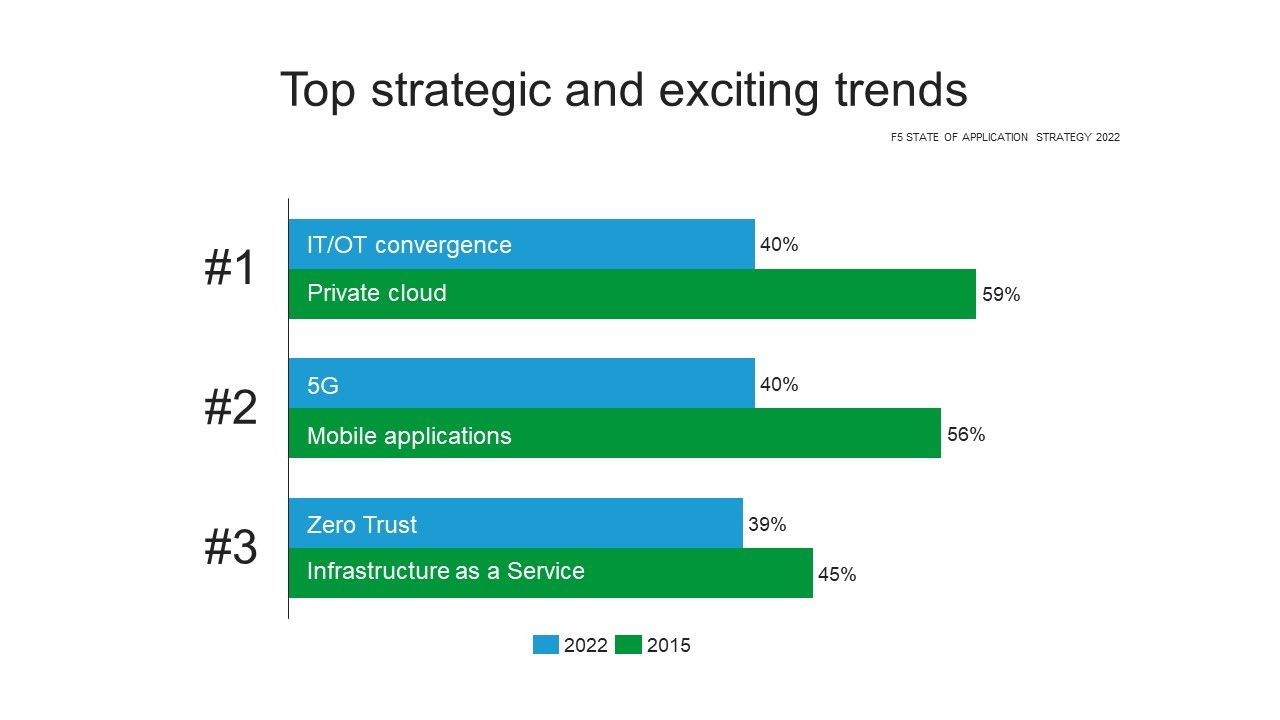
Un autre signe que nous sommes entrés dans une nouvelle ère est la maturité de l’intérêt porté au marché de la cybersécurité. Le modèle Zero Trust était la principale tendance en matière de sécurité, suivi de près par la protection des applications web et des API (WAAP) et le Secure Access Service Edge (SASE). Au total, 74 % des personnes interrogées ont choisi au moins l’une de ces technologies de sécurité qui suscitent leur enthousiasme. Cela témoigne de l’importance de la sécurité pour tous les métiers (et pas seulement pour les professionnels de la sécurité), ainsi que de la nécessité de l’envisager sous l’angle de la réduction des risques et du renforcement de la confiance dans l’ensemble de l’organisation.
Technologies de sécurité et de diffusion des applications
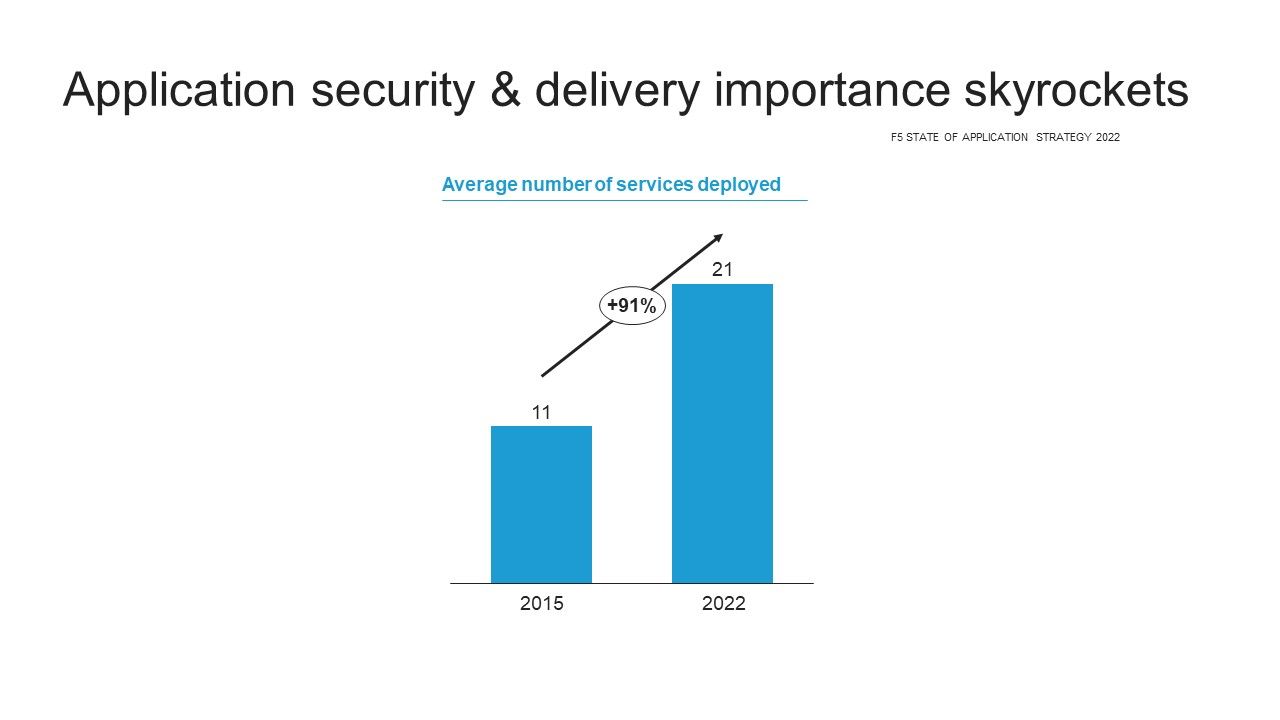
À mesure que les organisations progressent dans leur transformation numérique, les technologies de sécurité et de mise à disposition des applications s’imposent comme une capacité essentielle dans un monde numérique. Le nombre moyen de technologies déployées a augmenté de 91 % depuis 2015, passant de 11 à 21. Nous avons appris que nos actifs numériques les plus précieux — les applications — ont besoin d’un éventail complet de solutions couvrant les grandes catégories que sont les performances, la disponibilité, la sécurité et l’identité.
L’utilisation et la généralisation des technologies de sécurité et de mise à disposition des applications résultent de la combinaison de fonctionnalités qui contribuent à la réalisation des objectifs de l’entreprise. 79 % des personnes interrogées nous ont indiqué que les services applicatifs sont importants pour l’expérience utilisateur. Au-delà d’offrir aux utilisateurs finaux des interactions numériques fluides et agréables, les services applicatifs soutiennent la plateforme d’opérations numériques. 82 % des répondants déclarent que la télémétrie et les informations fournies par les services applicatifs sont essentielles pour atteindre les objectifs de niveau de service des organisations. La collecte, le traitement et l’analyse des données opérationnelles (télémétrie) provenant de chaque système, service et plateforme prenant en charge une application permettent aux équipes informatiques et aux métiers de travailler en parfaite coordination.
Les réalités du cloud public
Au fil du temps, nous avons constaté que les personnes interrogées font preuve de réalisme quant à leur utilisation du cloud public. En 2017, la plupart des entreprises estimaient qu’environ 20 % des applications seraient hébergées dans le cloud public. Cette année, 17 % des applications y seraient effectivement hébergées. Cela témoigne d’un juste équilibre entre l’enthousiasme suscité par les nouveaux modèles d’exploitation et la réalité des investissements consacrés aux applications critiques dans les centres de données sur site.
Toutes les régions s’accordent sur l’importance des données et des informations exploitables pour prévenir les cyberattaques
La transformation numérique touche toutes les régions du monde et, au fil des ans, nous constatons que les tendances qui émergent dans une région se propagent à d’autres. En ce qui concerne les pratiques d’ingénierie de la fiabilité des sites (SRE), 95 % des personnes interrogées dans la région EMEA les ont adoptées ou prévoient de le faire, contre 92 % en Amérique du Nord et seulement 56 % en Asie-Pacifique. Toutefois, l’Australie et la Nouvelle-Zélande sont une nouvelle fois en tête de la région pour l’adoption de principes modernes d’exploitation, 90 % des personnes interrogées déclarant les avoir adoptés ou prévoir de le faire. L’Asie-Pacifique arrive en tête pour l’utilisation de l’IA et du machine learning dans le domaine de la sécurité. Toutes les régions s’accordent sur l’importance de la sécurité et sur le fait que l’utilisation la plus précieuse des données et des informations relatives aux applications consiste à signaler les éventuelles attaques visant l’application.
L’avenir de la sécurité et de la mise à disposition des applications sera adaptatif. La création de valeur pour l’entreprise reposera sur la capacité des performances, de la disponibilité et de la sécurité des applications à s’adapter avec le moins d’intervention humaine possible. Un peu plus de la moitié (52 %) des personnes interrogées nous ont indiqué qu’elles prévoyaient d’utiliser l’IA pour piloter les opérations (AIOps). Nous pensons que ce pourcentage montera en flèche dans les années à venir, à mesure que l’AIOps gagnera en maturité et permettra de créer des expériences numériques exceptionnelles et sécurisées.
Nous vous sommes extrêmement reconnaissants pour le temps que vous nous avez consacré et les précieux éclairages que vous nous avez apportés au cours de ces huit dernières années placées sous le signe de la chance, et qui ont nourri nos recherches, et nous sommes ravis de continuer à explorer les technologies émergentes de sécurité et de mise à disposition des applications, qui fourniront les informations et l’automatisation nécessaires aux opérations numériques modernes.
Consultez les articles de blog associés pour approfondir certains sujets :
État de la stratégie applicative 2022 : la sécurité se recentre sur l’identité ›
État de la stratégie applicative 2022 : la complexité du multicloud persiste ›
État de la stratégie applicative 2022 : tendances en matière de performances ›
État des lieux de la stratégie applicative 2022 : il est temps de moderniser les opérations ›
État de la stratégie applicative 2022 : l’avenir des entreprises repose sur l’adaptabilité ›
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.