L’une des « lois » associées au DevOps est l’œuvre d’un programmeur nommé Melvin Conway. Formulée en 1967, sa loi énonce simplement que « les organisations qui conçoivent des systèmes… sont contraintes de produire des conceptions qui reproduisent les structures de communication de ces organisations ».
J’ai mis l’accent sur le mot « systèmes », car la loi de Conway est trop souvent appliquée uniquement aux applications, autrement dit aux systèmes logiciels. Or, en réalité, les « systèmes » englobent aussi bien les applications que les pipelines intégrés qui assurent leur livraison et leur déploiement. Vos pipelines.
Lorsque nous parlons d’adopter les méthodologies DevOps du côté du déploiement (c’est-à-dire en production), nous devons également tenir compte des principes connexes, tels que la loi de Conway. En effet, cette loi s’applique aussi bien à la conception des pipelines de déploiement qu’aux applications qu’ils mettent sur le marché.
Vous vous souvenez peut-être de deux questions posées dans notre rapport 2019 sur l’état des services applicatifs. La première portait sur la structure organisationnelle de l’informatique : opérations combinées, équipes spécialisées dans une seule fonction ou équipes pluridisciplinaires. Nous avons constaté que près de la moitié (46 %) des plus de 2 000 répondants étaient organisés en équipes spécialisées dans une seule fonction. Les opérations combinées arrivaient en deuxième position avec un score honorable de 37 %. Les équipes pluridisciplinaires sont moins courantes, puisque seuls 15 % des répondants travaillent au sein de telles structures.
Ce point est important au moment où nous nous penchons sur l’état de l’automatisation des pipelines de déploiement. En effet, les résultats reflètent clairement la prédominance des équipes monofonctionnelles.
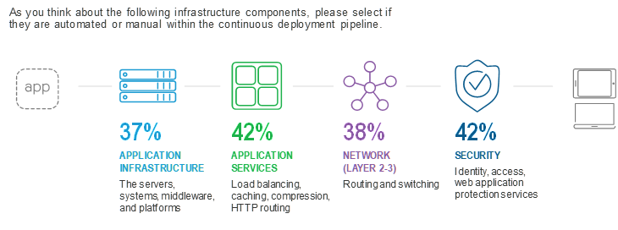
Les données présentées ici révèlent un effort d’automatisation incohérent, qui ne permettra pas d’atteindre l’objectif de près de la moitié (48 %) des personnes interrogées en matière de transformation numérique : déployer des applications plus rapidement et plus fréquemment. L’écart entre ces domaines bien établis de l’informatique constitue une preuve concrète que la loi de Conway s’applique à tout système, où qu’il soit.
En approfondissant l’analyse, nous constatons qu’un peu plus d’une personne sur dix (11 %) n’a automatisé qu’un seul de ces domaines. Une sur quatre (25 %) est parvenue à en automatiser deux ou trois. Enfin, un peu plus d’une sur cinq (21 %) a automatisé les quatre principaux domaines nécessaires à la mise en place d’un pipeline de déploiement entièrement automatisé.
Une proportion importante — 42 % — n’a automatisé AUCUN de ces domaines.
La répartition inégale de l’automatisation au sein du pipeline de déploiement est un élément important de la problématique du délai de rentabilisation, car chaque processus manuel rencontré dans le pipeline entraîne un retard. Ce retard allonge le délai de rentabilisation (ou le délai de mise sur le marché, si vous préférez). Les écarts de taux illustrent les conséquences du maintien, au sein des organisations, d’une « structure d’équipe monofonctionnelle » : on constate en effet que des « silos » individuels sont automatisés sans guère se soucier de leur interaction avec le reste du pipeline.
C’est pourquoi les structures d’équipes regroupant plusieurs fonctions opérationnelles ou pluridisciplinaires sont privilégiées. En effet, la communication entre les différents domaines informatiques s’effectue alors entre pairs, ce qui facilite la conception d’un système couvrant plusieurs problématiques. Lorsqu’un pipeline (système) est conçu par une équipe, celle-ci peut le considérer dans son ensemble plutôt que comme une simple juxtaposition de composants.
Le travail d’automatisation proprement dit peut être (et devrait probablement être) confié à des experts du domaine. En revanche, la conception globale et les méthodes d’intégration (API) doivent être élaborées au sein d’une équipe ouverte et collaborative. Sinon, nous nous retrouvons avec des silos d’automatisation qui peuvent ou non répondre à l’objectif commercial consistant à accélérer et à multiplier les mises sur le marché.
Ainsi, si vos tentatives d’automatisation des pipelines de production se heurtent à des retards ou à des obstacles, prenez du recul et examinez les structures organisationnelles en place ainsi que leur incidence sur la conception de ces pipelines. Vous constaterez peut-être qu’avant de pouvoir automatiser quoi que ce soit efficacement, vous devez promouvoir des structures organisationnelles plus adaptées pour soutenir cette démarche.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.