F5 Distributed Cloud API Security
アプリケーションにマッピングされたエンドポイントを自動検出し、不要な接続を許可リストまたは拒否リストで制御するとともに、異常な動作や機密データを監視します。
APIを検出してマッピングし、不要なトラフィックや接続をブロックして、データ漏えいを防止
APIの可視性と保護を強化
APIは頻繁に変更されます。F5を使用すれば、アプリケーションにマッピングされたすべてのAPIエンドポイントを継続的かつ容易に特定してテストし、異常なアクティビティやシャドーAPIを継続的に監視できます。また、不審なリクエストやエンドポイントをブロックできます。F5のソリューションはOpenAPI仕様ファイルを自動生成し、APIエンドポイントを手動で追跡する手間を最小限に抑えます。これにより、APIセキュリティポリシーの設定と導入にかかる時間を短縮できます。
データ損失を抑制
APIによって公開されるデータをより的確に把握し、監視できます。一般的な個人識別情報(PII)、コンプライアンス関連のデータタイプ(PCI-DSS、HIPAA、GDPRなど)、カスタムパターンを含む公開データの検出、タグ付け、レポート作成を効率化します。また、APIによるこれらのデータの公開を制限、マスキング、ブロックする機能も備えています。
本番環境におけるAPI脆弱性の露出を低減
APIコードリポジトリとシームレスに統合し、開発ライフサイクルの早い段階からAPIの検出、テスト、監視を開始できます。APIとその脆弱性を本番環境へのリリース前に可視化して把握できるため、APIがセキュリティやコンプライアンスの基準を満たしていることを確認できます。基準を満たさないAPIは、コードの修正が実装されるまで補完的統制によって保護できるため、未確認のまま本番環境に持ち込まれる脆弱性の数を抑えられます。
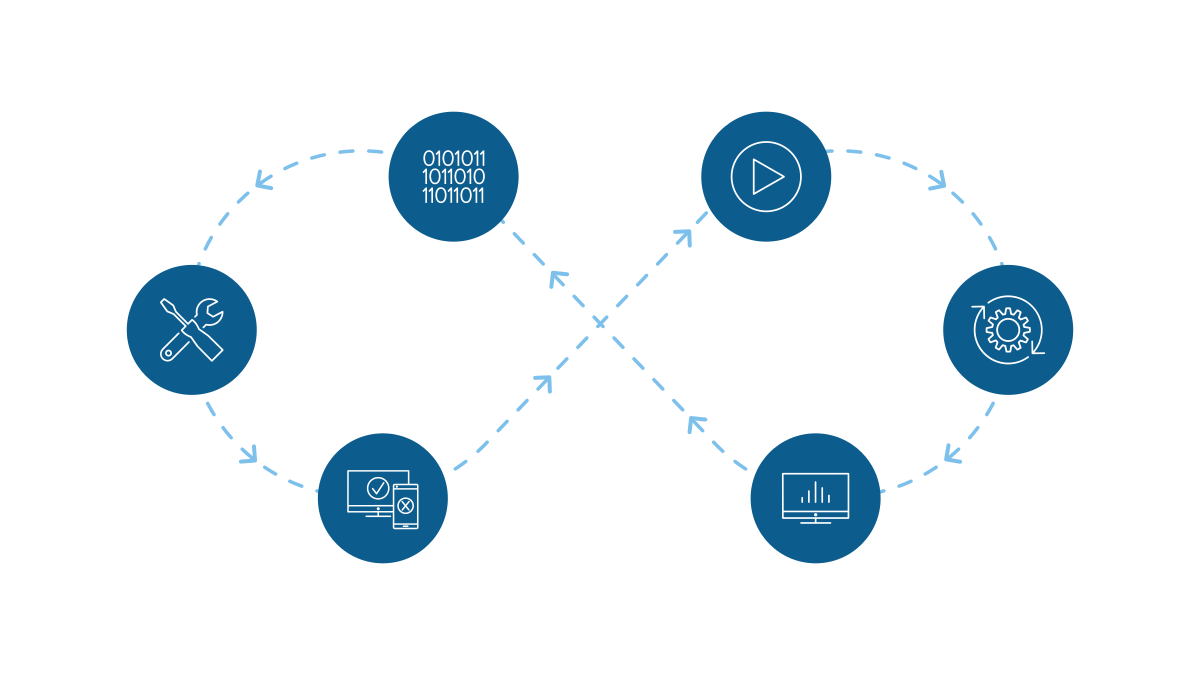
APIライフサイクル全体のセキュリティを実現
設計、ビルド、テストから本番環境での運用まで、APIを包括的に保護するアプローチにより、CI/CDプロセスにセキュリティを組み込みます。F5のソリューションは、リリース前の早い段階で潜在的な脆弱性を特定して対処し、本番環境へのリリース後も脅威や不正利用を継続的に監視して防御することで、あらゆる段階でAPIを保護します。
製品概要
Distributed Cloud API SecurityでAPIを検出し、脅威を検知して保護
Distributed Cloud API Securityは、データ分析の力とAIおよび機械学習による詳細なインサイトを組み合わせ、APIの検出、脅威の検知、保護を実現します。API攻撃をシームレスに特定してブロックし、脆弱性を解消するとともに、APIを介した機密データの漏えいを防止します。SaaSベースのポータルにより、APIインベントリ全体をより的確に把握し、最新のアプリケーションにおけるAPI通信の脅威分析、フォレンジック、トラブルシューティングを詳細に行えます。
コア機能
包括的な検出、脆弱性と脅威の検知、継続的な監視、ポリシー適用機能を組み合わせた幅広いAPIセキュリティ対策により、組織によるOpen Web Application Security Project(OWASP)API Top 10攻撃の検知とブロックを支援します。
プラットフォームのサポートと統合
幅広いプラットフォームとクラウドプロバイダーに対応
幅広いプラットフォームとクラウドプロバイダーに対応
Distributed Cloud Servicesは、あらゆるプラットフォーム、パブリッククラウド、プライベートクラウドで稼働するアプリに提供できます。VM、コンテナ、ベアメタル、サーバーレス環境で稼働するアプリの接続とセキュリティ確保を支援します。



サービスディスカバリとサービスメッシュの統合
サービスディスカバリおよびサービスメッシュとの統合
Distributed Cloud Servicesは、複数のサービスディスカバリプロトコルを同時にサポートします。Consul、Kubernetes、DNSは、追加設定なしですぐに利用できます。IstioまたはLinkerdのサービスメッシュは、Distributed Cloud Servicesのイングレス/エグレスゲートウェイと統合できます。
受賞歴

リソース
注目コンテンツ
Distributed Cloud API Securityソリューション概要
データ分析の力と、AIおよび機械学習による詳細なインサイトを組み合わせて、アプリのAPIを検出し、脅威を軽減します。
概要を読む