コンテナ環境全体で高度なアプリケーションサービスを実現
コンテナ化環境を活用してスピードと俊敏性を向上
F5 Container Ingress Controller for Kubernetes or OpenShiftは、F5 BIG-IPの拡張性に優れた宣言型管理を提供します。手動操作を必要としない完全自動化プロセス、プログラムによるエラー削減、拡張性によって、開発を迅速化できます。
- PaaSおよびコンテナ向けDynamic App Services - Kubernetesなどのコンテナ環境やRedHat OpenShiftなどのPaaSコンテナシステムと統合し、コンテナアプリケーションサービスを管理します。
- セルフサービスと自動イベント検出 - イベントをサブスクライブすることで、セルフサービスによるIngress HTTPルーティングとアプリサービスの選択を可能にし、BIG-IP上のパフォーマンス、ルーティング、セキュリティの各サービスを自動的に構成します。
- アプリサービス挿入による拡張性とセキュリティ - BIG-IPプラットフォームと統合してアプリを拡張し、可用性を確保するとともに、アプリサービスの挿入を可能にします。さらに、BIG-IPシステムおよびNGINXと統合し、Ingressの負荷分散を実現します。
導入の迅速化とエンドツーエンドの可視性
事前定義済みのBIG-IPテンプレートとApplication Services 3 Extensionのサポートにより、導入を迅速化します。サードパーティソリューションへのデータストリームのエクスポートを通じて、可視性、オブザーバビリティ、分析機能を確保し、異常を迅速に解決できるほか、必要に応じて統計情報を取得できます。
- 事前定義済みテンプレート - 標準化されたテンプレートを使用してPaaSとコンテナの統合を構成し、既存および新しいアプリケーションアーキテクチャ全体に一貫したポリシーを適用します。
- 包括的な可視性とオブザーバビリティ - すべてのコンテナトラフィックに関する豊富なL4~L7統計情報を提供し、Splunkなどの分析プラットフォームへのデータストリームのエクスポートを通じて、アプリケーションに関するインサイトを強化します。
- クラスターネットワーキング - OpenShift SDN、Flannel VXLAN、Host-GW、Calicoなどのオーバーレイテクノロジーとシームレスに統合し、高速なクラスターネットワーキングを実現します。
F5 Ingress Link—セキュリティ、可用性、パフォーマンス
F5 IngressLinkは、BIG-IP、Container Ingress Services(CIS)、NGINX Ingress Controllerを組み合わせ、Kubernetes環境で急速に変化するモダンアプリケーションに統合アプリケーションサービスを提供します。F5 IngressLinkは、Kubernetesクラスターの外部(エッジ)にあるBIG-IPデバイスと、クラスター内の複数のNGINX Ingress Controllerインスタンスを使用する2層構成のソリューションです。
- 共有される構成と状態 - F5 IngressLinkリソースにより、構成と状態がBIG-IP、CIS、NGINXの各階層間で自動的に共有されます。
- コンテナ化アプリケーションを保護 - アプリケーションサービスはDevOpsに対応し、アプリケーションの開発およびデプロイの要件に応じたスピードで提供されます。
- 自動連携 - IngressLinkは、BIG-IPのNetOpsチームとNGINXのDevOpsチーム間の連携を管理し、遅延やエラーを削減します。
製品概要
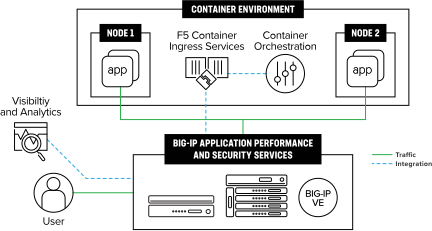
KubernetesまたはOpenShiftのネイティブツールを使用
F5 BIG-IP Container Ingress Services (CIS)を使用すると、各環境のネイティブCLI/APIを介して、KubernetesまたはOpenShiftからF5 BIG-IPデバイスを管理できます。CISは、KubernetesまたはOpenShiftをBIG-IPのオーケストレーションプラットフォームとして使用できるクラウドネイティブコネクターです。CISは、特定の形式で記述されたリソースがないかKubernetes APIを監視し、それに応じてBIG-IPシステムの構成を更新します。
Kubernetes上
CISのインストールは、Kubernetesサービスを公開するためにお客さまが使用するリソース(ConfigMap、Ingress、Routes、CRDなど)に基づいて行われます。
OpenShift
RedHat OpenShiftは、オンプレミス、ハイブリッドクラウド、マルチクラウドへのデプロイ基盤を提供するKubernetesプラットフォームです。
主な機能
コンテナ化されたアプリ向けサービス
コンテナ環境において、HTTPルーティング、負荷分散、セキュリティ、プログラマビリティといったアプリケーションサービスのIngressを制御します。
起動も停止も、わずか数秒
コンテナ化された環境で、アプリケーションサービスを迅速にデプロイできます。
イベントに応じたスケーリングとセキュリティ確保
コンテナイベントをサブスクライブし、アプリを自動的にスケーリングして保護します。
事前定義済みテンプレートとパッケージ化されたチャート
標準化されたテンプレートでポリシー管理を簡素化します。Helmチャートを使用して、Kubernetesへのデプロイを再現可能にします。
A/Bテストとブルー/グリーンデプロイ
本番環境で複数のアプリバージョンのBlue/Greenデプロイをサポートし、開発環境とテスト環境でA/Bトラフィック管理をサポートします。
OpenShiftルートへの既存のポリシーとプロファイルの適用
OpenShiftルートに既存のポリシーとプロファイルを使用することで、構成時の柔軟性と使いやすさが向上します。
F5 BIG-IPカスタムリソースでIngressのデプロイを簡素化
IngressおよびRoute Servicesでアノテーションが乱立するのを防ぎ、ユーザーエクスペリエンスと生産性を向上させます。
DevOpsのスピードに対応する、統合され整合性の取れたアプリサービス
CISとNGINXをF5 IngressLinkと組み合わせて活用することで、DevOpsチームはセキュアで高パフォーマンスなアプリを迅速にデプロイできます。
プラットフォームのサポートと統合
KubernetesまたはOpenShiftからBIG-IPを管理
KubernetesまたはOpenShiftからBIG-IPを管理
F5 BIG-IP Container Ingress Services (CIS)を使用すると、各環境のネイティブCLI/APIを介して、KubernetesまたはOpenShiftからF5 BIG-IPデバイスを管理できます。
リソース
注目
2026年版アプリケーション戦略の現状
デジタルトランスフォーメーションが加速する中、IT目標とビジネス目標の融合が進み、テクノロジーは支援的な役割からビジネスの中核へとその重要性をますます高めています。
レポートを読む