F5 AI Security Platform
AIリスクを継続的に管理するために、F5はAIアプリ、サービス、モデル、エージェントを保護する、極めて柔軟なプラットフォームを提供します
AIのミスが連鎖し、ニュースを騒がせる
AIシステムが、過剰な権限を持つユーザーをも上回るアクセス権限で機械的な速度で動作すると、ミスが連鎖し、大きく報道される事態につながります。しかし、境界を定めた途端、ユーザーはその回避方法を、攻撃者はその悪用方法を学び、エージェントがその両方を増幅させます。AIリスクへの対処には、継続的な統制が必要です。つまり、固有のリスク定義とビジネスニーズに合わせて、制御を定義、監視、評価、適用するための持続的な能力が求められます。
AIセキュリティの不確実性を解消
AIアプリケーションセキュリティ
企業固有のニーズに合わせた継続的なテストとランタイム保護のサイクルにより、導入済みのAIシステムを保護し、堅牢化します。
- 業界をリードする有効性で、プロンプトインジェクションやジェイルブレイクなどのランタイム脅威から防御
- 継続的なレッドチーミングで防御を強化し、検出された脆弱性を自動修復
- 自然言語でカスタムポリシーとランタイム制御を作成
AIワークフォースのセキュリティ
ユーザー、エージェント、サードパーティサービス全体にわたる従業員のAI利用状況を把握・分類し、ガバナンスを適用します。
- AIワークフローを目的別に分類し、ビジネス全体でAIがどのように利用されているかを詳細に可視化
- 企業全体のワークフローにおけるシャドーAIの利用、承認済みAIツール、MCPサーバーを継続的に特定し、監視
- 機密コンテンツのブロックや秘匿化、エージェントによるツール利用の制御を可能にする強制適用可能なコントロールにより、ガバナンスを運用に組み込みます
コア機能
複雑さを伴わないカスタマイズ
自然言語で独自のコントロールを作成
AIワークフォースの可視化
リスクのあるAI利用を検出、分類、監視
レッドチーミングの自動化
攻撃者が手口を変える前に、AIの脆弱性を迅速に発見して修正
エージェントのセキュリティ
エージェントのアクションとツール呼び出しを保護・管理
データ損失防止
AIエージェントやモデルとのやり取りに含まれる機密データを遮断
導入の柔軟性
プライベートAIをパブリッククラウド、プライベートクラウド、オンプレミスに導入
モデルに依存しないアーキテクチャ
すべてのパブリックモデルとプライベートモデルに一貫したポリシー制御を適用
モデルリスクレジストリ
セキュリティベンチマークの結果をモデル選定の判断材料として活用します。
AI Security Platform
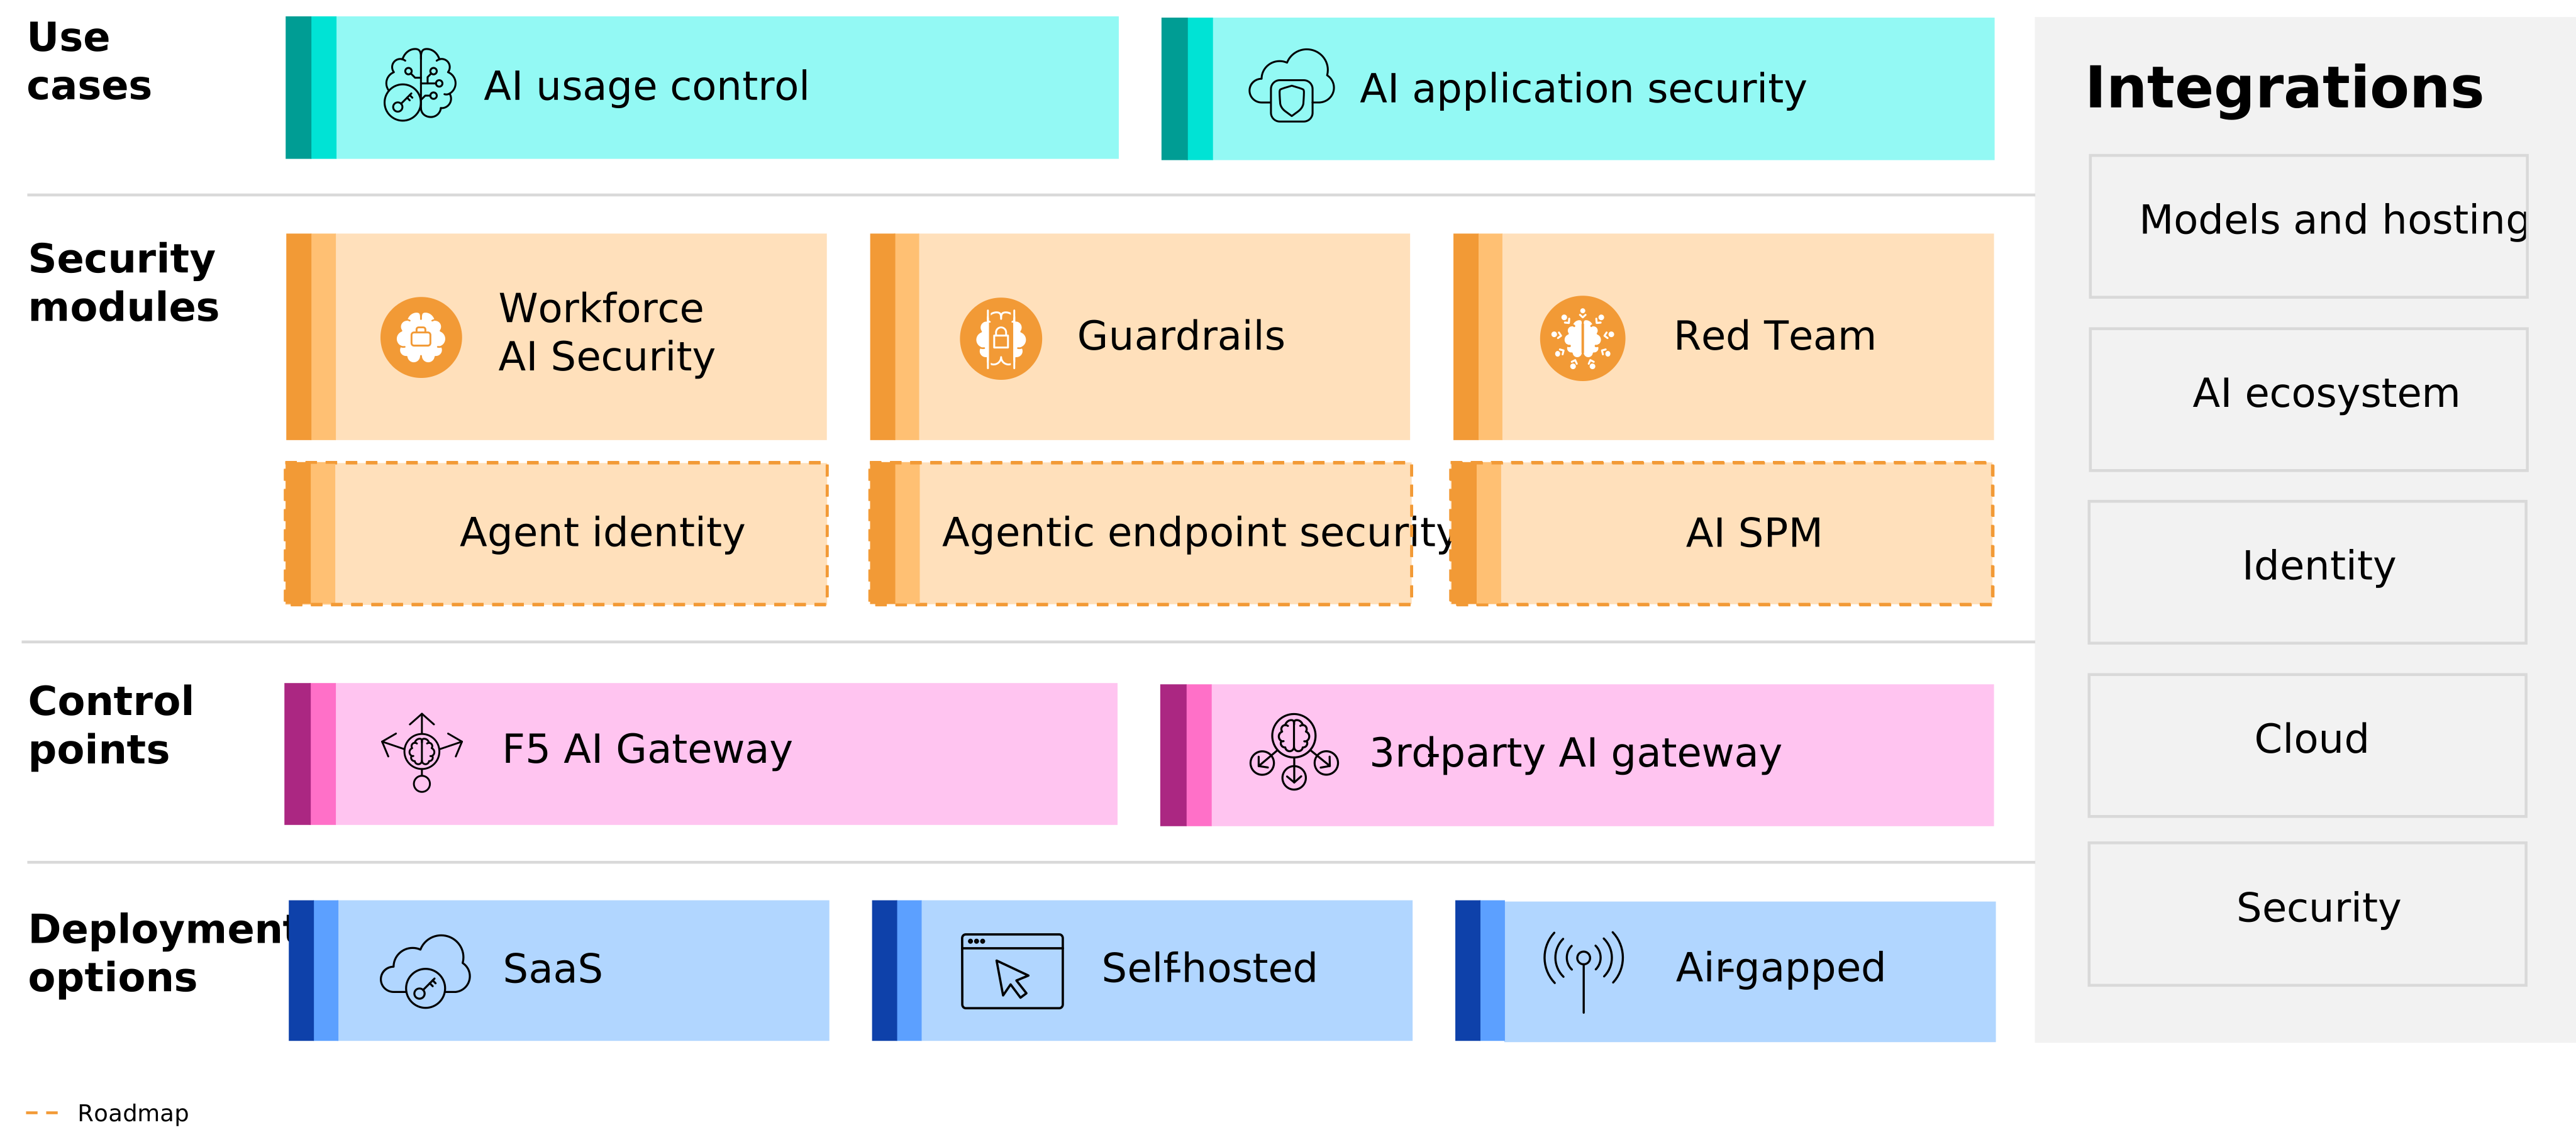
多様なプライバシーニーズに柔軟に対応する導入
パブリッククラウド
AWS、Azure、またはGCPに導入し、既存のクラウドインフラストラクチャやワークフローとシームレスに統合できます。
ハイブリッドクラウド
統一されたポリシー適用により、オンプレミスとクラウドの両環境をカバーします。
プライベートクラウド
外部へのアウトバウンド通信を行うことなく、プライベートインフラストラクチャ内でAIセキュリティを完全に制御できます。
オンプレミスのエアギャップ環境
外部接続のない完全に分離された環境で運用できます。
リソース
デモと動画
ブログ
ウェビナー
インサイトとレポート
テクノロジーアライアンス
信頼できるパートナーとともにAIセキュリティを強化
F5は、主要なセキュリティベンダーやAIベンダーと連携し、ライフサイクル全体にわたって保護を拡張します。共同ソリューションにより、データ、モデル、およびそれらをつなぐAPIを保護し、AIの高速性とガバナンスを維持しながら、お客さまの管理下で運用できるようにします。
よくあるご質問
AIセキュリティプラットフォームは、AIモデル、アプリケーション、エージェントに対し、実行時の保護、ガバナンス、オブザーバビリティを一元的に提供します。すべてのやり取りを監視し、プロンプトインジェクション、データ漏えい、その他の有害な出力などの脅威をブロックすることで、企業のLLMを保護します。個別のポイントソリューションとは異なり、AIセキュリティプラットフォームは、相互に補強し合う機能を統合します。たとえば、敵対的テストの結果を実行時の防御に反映したり、従業員による利用状況に基づいて、セキュリティテストを最優先すべきモデルをAIディスカバリで特定したりできます。この統合型アプローチにより、分断されたツールでは実現できない、より堅牢な防御を提供します。
オープンソースのAIセキュリティツールは導入の足掛かりとなりますが、設定、導入、保守には高度な社内専門知識が必要です。コミュニティ主導で開発されているため、更新が遅い、コンプライアンス対応テンプレートが限られている、規制対象業界で必要とされる監査証跡が不十分であるといった課題が生じることも少なくありません。
商用AIセキュリティツールは、専門チームによる脅威調査、新たな攻撃手法に対応する定期的なアップデート、エンタープライズAIワークロードに必要な標準搭載のコンプライアンス管理機能など、エンタープライズグレードの機能を提供します。
AIガバナンスとは、AIシステムを組織の基準や規制に適合させるためのポリシー、制御、監督メカニズムの枠組みです。これには、AIによるユーザーやデータとのやり取りをどのように許可するかの定義、AIのアクティビティに関する監査対応可能なログの維持、組織固有のリスク管理フレームワークやコンプライアンス義務に沿った導入が含まれます。F5 AI Security Platformは、固有のリスクカテゴリーに応じてカスタマイズ可能なポリシー適用と、すべてのモデル、ユーザー、エージェントのアクションに対する監査可能性の確保により、チームによるAIガバナンスの運用を支援します。
AI Securityプラットフォームは、包括的なセキュリティやユーザーアクティビティの監視ではなく、企業のAIワークロードの保護とガバナンスを目的として設計されています。従来のネットワーク脅威がパケットやデータに存在するのに対し、AIの脅威はユーザー、エージェント、モデル間でやり取りされる単語やトークンに潜んでいます。効果的な多層防御を実現するには、従来のサイバーセキュリティソリューションと専用のAIセキュリティツールを併用する必要があります。
モデルプロバイダーのガードレールは通常、あらゆる企業ユースケースやリスク定義に拡張できる保護機能ではなく、プロバイダーのコンプライアンス義務とリスク許容度を満たすために設計された基本的な保護機能です。SecureIQLabが最近実施した、基盤モデルの組み込みガードレールに対する高度なAI攻撃のテストでは、攻撃のうちブロックに成功したのは約13%でした。モデルプロバイダーが限定的なセキュリティ制御を提供する場合もありますが、その有効性は多くの企業ワークロードで求められる基準を満たしていません。また、多くの場合、こうした制御は組織が保有するAI全体ではなく、特定のモデルに限定されています。