BIG-IP Virtual Edition
F5 Application Delivery and Security Platform(ADSP)のセキュリティと制御性を、パブリッククラウドまたはプライベートクラウドの俊敏性と組み合わせることができます。高度なF5アプリケーションサービスを、必要な方法と場所で同じように利用できます。
あらゆるクラウド環境に対応する高度なアプリケーションサービス
インテリジェントなローカル/グローバルトラフィック管理:BIG-IP LTMとBIG-IP DNS
ローカルおよびグローバルのサーバーロードバランシング、パフォーマンス最適化、暗号処理のオフロード、きめ細かなトラフィック可視化により、アプリケーションの高速性、可用性、セキュリティを確保します。
- インテリジェントなトラフィック管理 - 基本的な負荷分散から複雑なトラフィック管理の判断まで、BIG-IP LTMとBIG-IP DNSにより、アプリケーショントラフィックをきめ細かく制御できます。
- プログラマビリティ - iRulesによりアプリトラフィックをプログラムで完全に制御し、セキュリティルールの実装やアプリ関連エラーのリアルタイム修正など、さまざまな対応が可能になります。
- 圧倒的に高速なSSL - BIG-IPの高性能な暗号処理機能により、クライアントからサーバーまでのすべての通信を暗号化し、コスト効率よくユーザーエクスペリエンスを保護します。
高度なアプリケーションおよびAPI保護:Advanced WAF
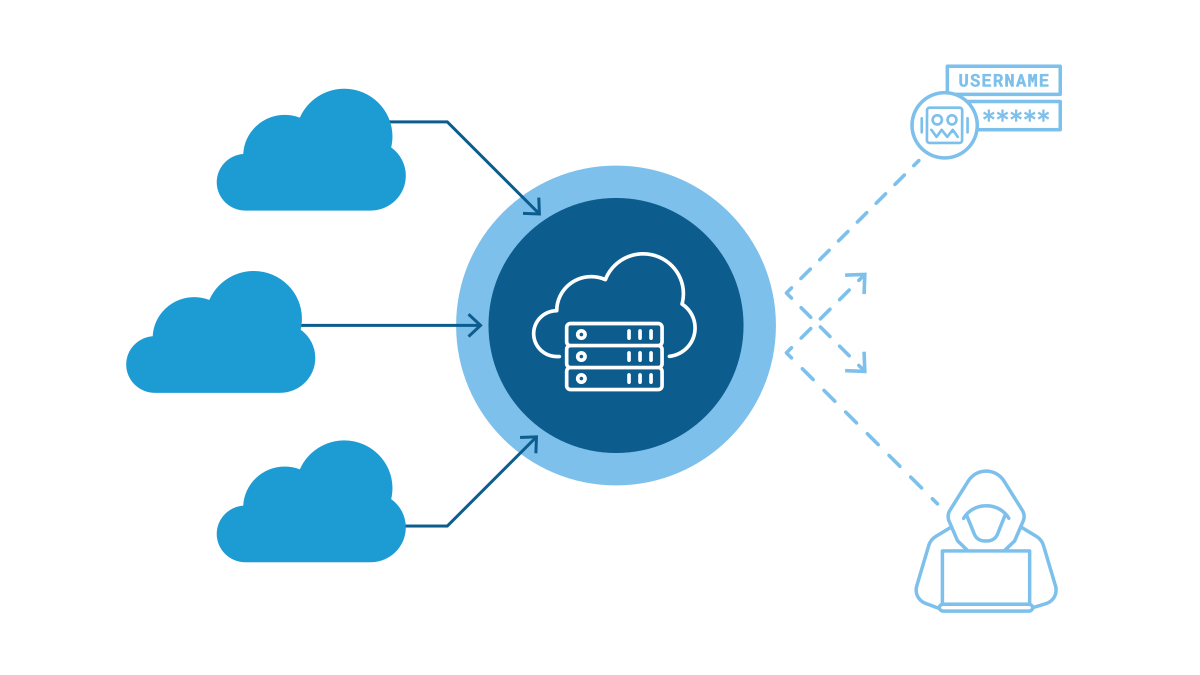
Advanced WAFは、既存のセキュリティソリューションでは対処しきれない自動化されたボット攻撃、認証情報を窃取してユーザーアカウントへの不正アクセスを可能にするWeb攻撃、レピュテーションや手動シグネチャに基づく静的なセキュリティを回避するアプリケーションレイヤー攻撃など、今日の組織が直面する最も一般的な脅威に対応するため、アプリケーションセキュリティを再定義します。
- Proactive Bot Defense - ボットやその他の悪意あるツールによる自動化された攻撃からアプリを保護します。
- アプリケーション層(L7)DoS - 振る舞い分析と機械学習を活用し、アプリに影響が及ぶ前にL7 DoS攻撃を検知して緩和します。
- API保護 - REST/JSON、XML、GWT APIを包括的に保護します。
安全で統合されたアプリケーションアクセス:BIG-IP APM
BIG-IP APMは、ネットワーク、クラウド、アプリ、APIへのグローバルなアクセスを管理する、安全で柔軟性に優れた高性能のアクセス管理プロキシソリューションです。
- Identity-Aware Proxy(IAP) - 詳細なコンテキストに基づくゼロトラストモデルの検証を導入し、アプリへのすべてのリクエストを保護します。
- IDフェデレーション、MFA、SSO - IDをフェデレーションし、適応型多要素認証(FIDO U2FおよびRADIUSプロトコルに対応)を実行して、シングルサインオンを有効にすることで、アプリへのアクセスを簡素化します。
- 安全なリモートアクセスとモバイルアクセス - SSL VPNによるリモートアクセスのアイデンティティを、安全で適応型のアプリ単位VPNで統合します。
インフラストラクチャとDDoSの保護:BIG-IP AFM
BIG-IP AFMは、高性能なフルプロキシ型ネットワークセキュリティソリューションです。大規模なDDoS攻撃やプロトコル攻撃によってサービスが過負荷に陥り、性能が低下する前に、ネットワークとデータセンターを保護できるよう設計されています。
- ネットワーク保護 - ネットワーク、プロトコル、DNSの脅威が重要なリソースに到達する前に特定し、緩和します。
- DDoS攻撃の緩和 - 大量トラフィック型DDoS攻撃によってユーザーのアプリケーション利用が妨げられる前に阻止します。
- 大量ログの制御 - SNMP、SIP、DNS、IPFIXのコレクターをサポートしながら、ログサーバーの過負荷を防ぎます。
製品概要
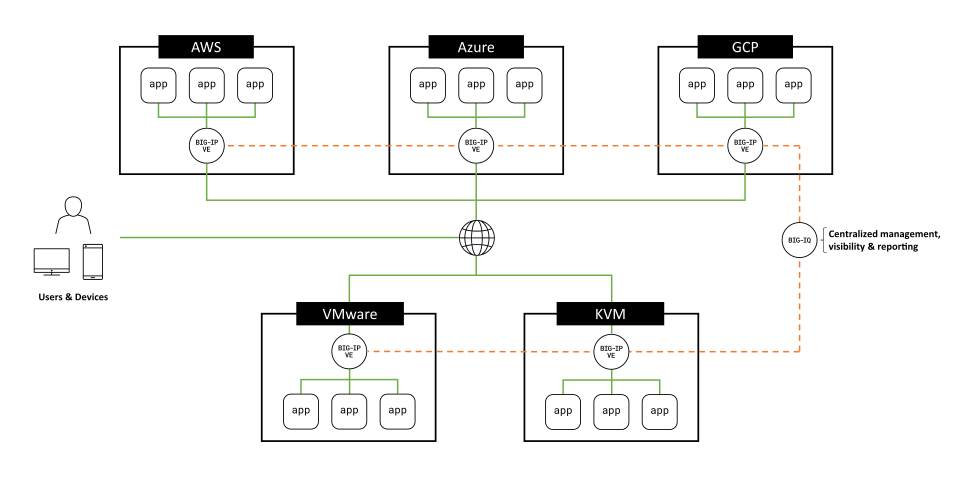
BIG-IP VEは、市場で入手可能なvADCの中で最高のパフォーマンスを誇り、高い信頼性と幅広いサポートを提供します。
BIG-IP Virtual Editionは、業界最高水準の拡張性を備えた仮想アプリケーションデリバリーコントローラーであり、主要なハイパーバイザーとクラウドプラットフォーム全体で、高性能なアプリケーションデリバリーとセキュリティ処理を実現します。BIG-IP VEは、物理BIG-IPアプライアンスと同じ市場をリードするアプリケーションサービススイートをサポートしており、マルチクラウドエコシステム内のどこでも、構成とポリシーの複製、再利用、一元管理が可能です。
パブリッククラウド
AWS、Azure、GCP、Alibaba Cloud、IBM Cloud、Oracle Cloud Infrastructureなど、主要なすべてのパブリッククラウドプラットフォームにVEを導入できます。
プライベートクラウド
オンプレミスでもコロケーション施設でも、プライベートクラウド環境のVMware、KVM、Hyper-Vハイパーバイザー上にVEを導入できます。
主なメリット
ハードウェアの制約を超えるスピードが求められる場合、BIG-IP Virtual Editionsは、必要なアプリケーションサービスを、より俊敏で柔軟な形態で提供します。
プラットフォームのサポートと統合
対応クラウド
サポート対象のパブリッククラウドとプライベートクラウド
BIG-IP VEは、市場の他のどのvADCよりも多くのクラウド環境をサポートしているため、アプリケーションの移行先を問わず、アプリケーションサービスも一緒に移行できます。
ハードウェアオフロードによるハードウェアオフロード統合
ハードウェアオフロード統合
DDoS緩和、CGNAT、暗号処理など、コンピューティング負荷の高い機能を高性能なIntelコンポーネントにオフロードすることで、パフォーマンスを大幅に向上させ、VEのコンピューティングリソースへの負荷を軽減します。
サポート対象のハードウェアセキュリティモジュール
ハードウェアセキュリティモジュール(HSM)を使用したFIPS 140-2 L2/L3準拠
BIG-IP VEを主要なHSMと統合することで、FIPS 140-2レベル2または3の認証に対応し、暗号化セキュリティをさらに強化できます。
リソース
注目コンテンツ
BIG-IP VE導入事例:Paciolan、大学スポーツのチケット販売で大きな成果
PaciolanがAWS上のBIG-IP Virtual Editionを活用して、ハイブリッドクラウドアーキテクチャへの移行に成功した事例をご覧ください。
事例を読むホワイトペーパー
F5を活用したTier 1アプリケーションワークロードのAWSへの移行 ›
F5 Application Delivery ServicesをOpenStackに追加する方法 ›
ソリューション概要
AWS上のBIG-IPアプリケーションデリバリーおよびセキュリティサービス ›
Microsoft AzureおよびAzure Stack上のBIG-IP Application Services ›
F5の次世代クラウドソリューションテンプレートでBIG-IP VEの導入を自動化 ›
BIG-IP VE for SmartNICsで仮想化環境のパフォーマンスを強化 ›
F5 Newsroomブログ
ソフトウェアと高パフォーマンス:両立できないとは限らない理由 ›
ハードウェアのサプライチェーン遅延を回避:BIG-IP Virtual Editionに移行すべき5つの理由 ›
F5 BIG-IP Virtual Editionをアップグレードすべき7つの理由 ›