最先端AIの脅威に対する最前線の防御
フロンティアAIにより、パッチ適用までの猶予は数週間から数分へと急速に短縮しています。最新のフロンティアAIモデルを活用して継続的に堅牢化されるソフトウェアと、脅威がお客さまのアプリ、API、AIモデルに到達する前にデータパス上で保護を適用するソリューションを組み合わせ、脅威から守ります。
フロンティアAIを取り巻く脅威の状況
シグネチャが存在しないゼロデイ攻撃
フロンティアAIにより、これまで発見されていなかった攻撃が可能になり、既知の脆弱性のシグネチャに依存する従来型の防御を回避します。
わずか数分のパッチ適用時間
現在、脅威アクターは脆弱性の発見から数時間以内に悪用できるようになっています。セキュリティチームは従来の長いパッチ適用サイクルに慣れているため、保護に重大な空白が生じています。
パッチを起点とするエクスプロイト
パッチがリリースされるたびに脆弱性が明らかになり、攻撃者はそれを迅速にリバースエンジニアリングできます。そのため、組織がアップデートを適用する前に、未適用のシステムが格好の標的となります。
F5は最先端のAIを脅威への攻防の両面で活用し、コードを堅牢化して、お客さまのアプリケーションを保護します
F5のアプローチ:モデルに依存しないスキャンインフラストラクチャ
F5は、5段階のAIスキャンハーネスループと最先端のフロンティアAIモデルを活用し、潜在的な弱点の早期特定と改善効果の迅速な検証を支援します。これにより、お客さまが最も重要なアプリケーションの保護に利用する製品を強化します。
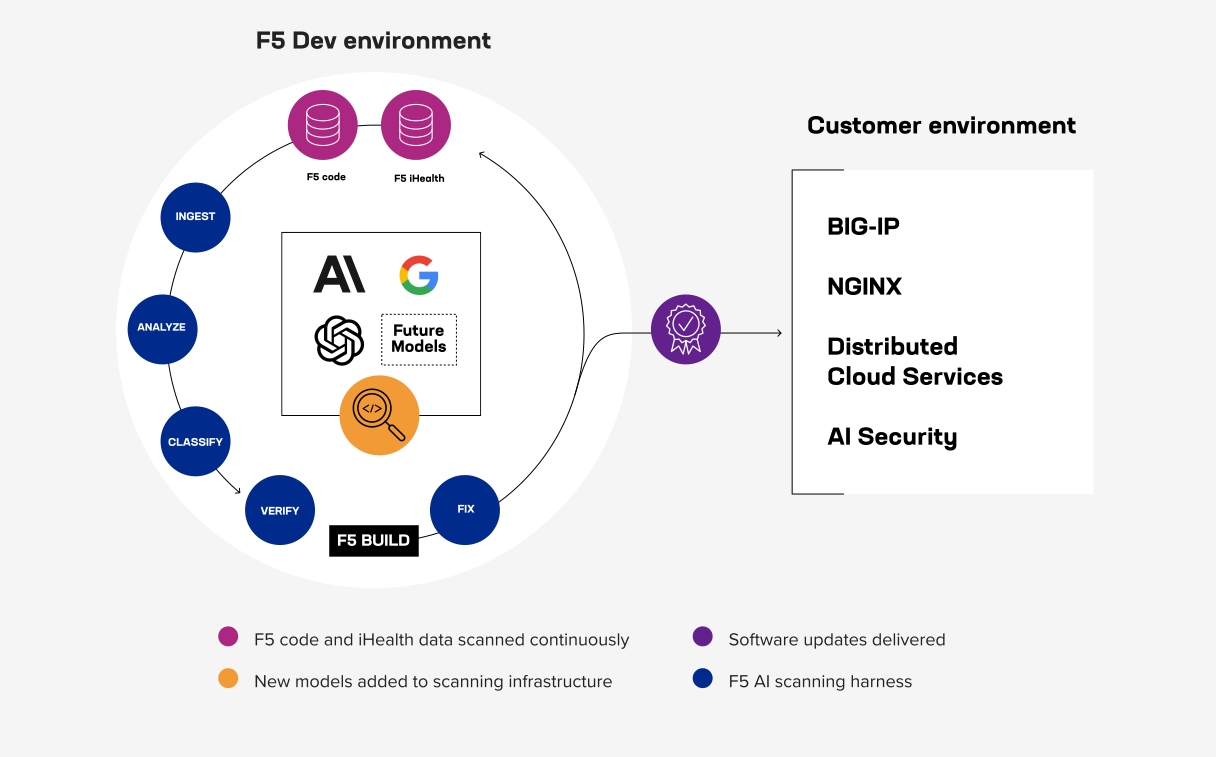
F5は、最先端のフロンティアAIモデルを活用し、脆弱性の発見、検証、修正を行う継続的なスキャンハーネスを運用することで、お客さまが信頼する製品のセキュリティを強化しています。このアプローチは設計上モデルに依存しないため、保護が単一のベンダーに縛られることはありません。
データパスを保護
F5は保護をランタイムレイヤーに移行し、脅威がアプリケーションやAPIに到達する前に即座にブロックします。AIを活用したWAF、仮想パッチ、リアルタイムの脅威緩和などのソリューションにより、正規のトラフィックを中断させることなく、ゼロデイ攻撃、AIを利用したエクスプロイトチェーン、不正アクセスを阻止します。
製品
F5 Distributed Cloud WAF
このAI搭載WAFは、ベースラインの脅威検知精度を98%に向上させると同時に、誤検知率を1%に低減しました。
F5 Distributed Cloud Web App Scanning
脆弱性の自動検出と仮想パッチにより、CVEスコアと重大度レベルが割り当てられた脆弱性を特定してBIG-IP Advanced WAFに通知し、ポリシーを自動更新します。
F5 Distributed Cloud Bot Defense
AIエージェント、人間、ボットを検出・識別し、それぞれのアクションを制御する信頼スコアを割り当てます。このスコアに基づいて、実行できる操作、操作可能な範囲、実行速度を制御し、自動化された不正行為をブロックします。
F5 Distributed Cloud API Security
シャドーAPIや管理対象外のエンドポイントを含むAPIを継続的に検出し、不正利用や機密データの漏えいを監視します。さらに、エンドポイントをインラインで制御・保護し、脅威がお客さまのサービスに到達する前に阻止します。
F5 AI Guardrails
推論レイヤーでプロンプトと応答をリアルタイムに検査し、プロンプトインジェクション、データ漏えい、安全でない出力をブロックします。
F5 AI Red Team
モデルとAIアプリケーションを継続的に調査して悪用可能な弱点を検出し、攻撃者に悪用される前に、攻撃者と同じ手法で明らかにします。
ソリューション
Web application and API protection
統合されたWAF、APIセキュリティ、ボット対策、DDoS緩和により、あらゆる環境で一貫したポリシーを適用し、ツールの乱立によって生じるセキュリティ上の隙間を解消します。
AIセキュリティ
ハイブリッドマルチクラウド環境全体で、開発段階のレッドチーミングから本番環境のランタイムガードレールまで、AIモデル、アプリケーション、エージェントをエンドツーエンドで保護します。
業界連携によるAIセキュリティの推進
F5は、AI、セキュリティ、オープンソースの各コミュニティを代表する組織と連携し、フロンティアAI時代におけるサイバーレジリエンスの強化と共同防御の推進に貢献しています。
ニュースとリソース
今すぐ行動を
Security Summit:Mythos後の世界に向けたセキュリティ
フロンティアAIによって、脆弱性のライフサイクルは根本から変わりました。現在では、モデルが機械的な速度で脆弱性を発見できるようになり、セキュリティチームがパッチを適用する前にエクスプロイトが出現するケースも増えています。F5と業界のリーダーが、ポストMythosの世界でアプリ、API、モデルを保護するためのベストプラクティスをご紹介します。
ご参加ください
よくあるご質問
フロンティアAIとは、ある時点で利用可能な最先端のAIモデルを指します。サイバーセキュリティでは、攻撃側と防御側の双方で利用されています。現在広く利用できる多くのモデルは、すでにリバースエンジニアリング、Webアプリケーションのペネトレーションテスト、レッドチーム演習、脆弱性調査において高い能力を備えています。その結果、脆弱性の発見から悪用までの期間が短縮され、パッチ適用までの猶予が失われることで、従来のパッチ適用サイクルではリスクにさらされる期間が生じます。MythosやGPT-5.5-Cyberなどのモデルは、より長いコンテキストウィンドウを備え、セキュリティ調査を制限し得るセーフガードを緩和しているほか、外部ツールを効果的に活用して、攻撃者がコードベース全体にわたる複雑なエクスプロイトを連鎖させるのを支援できます。F5は、AIが万能の解決策になるわけではないと考えています。チームがアプリにパッチを適用する間、WAFまたはWAAPは重要な補完的コントロール層となります。
F5は、脅威への攻防の両面で最先端のAIを活用しています。最新の最先端AIモデルを使用して自社のコードに潜む脆弱性を迅速に発見・修正するとともに、ポートフォリオ全体でAIを活用したランタイムセキュリティを提供し、パッチがまだ存在しない場合でも脅威をリアルタイムで特定してブロックします。これにより、継続的なコードの堅牢化とデータパスの保護を組み合わせています。
F5は、データパス上のランタイムレイヤーで保護を行い、脅威がアプリケーションやAPIに到達する前にブロックします。AIを活用したWAF、仮想パッチ、リアルタイムの脅威緩和により、ゼロデイ攻撃、AIを利用したエクスプロイトチェーン、不正アクセスを阻止します。これにより、チームがアプリケーションにパッチを適用する間、重要な代替コントロールレイヤーとして機能します。
F5では、攻撃者が使用するものと同等クラスの最先端AIモデルを活用してF5のコードを堅牢化しています。脆弱性を取り込み、分析、分類、検証、修正する5段階のループを継続的に実行し、リリース前にソース段階で対処します。このプロセスは特定のモデルに依存しない設計のため、F5のセキュリティが単一ベンダーのモデルやリリーススケジュールに縛られることはありません。また、検出結果を無条件に採用するのではなく、検証によってノイズを排除します。F5は、お客さまのデータパス上に位置するからこそ、より低い基準ではなく、より高い基準を自らに課しています。
F5は、モデルが実行され、従来の制御では可視化できない推論レイヤーでAIを保護します。F5 AI Guardrailsは、プロンプトとレスポンスにリアルタイムでポリシーを適用し、データ漏えいや不正利用を防止します。一方、F5 AI Red Teamは、モデルに対して継続的にエクスプロイトの可能性を検証し、その結果を検証済みのランタイムGuardrailsに変換します。アプリケーションを保護する同じデータパス上の制御がAPIやエージェント型ワークロードにも拡張され、ハイブリッド環境とマルチクラウド環境全体で一貫したポリシーを適用できます。