マルチクラウドセキュリティを備えたアプリケーションパフォーマンス管理
エグゼクティブサマリー
企業におけるマルチクラウドセキュリティとアプリケーションパフォーマンス管理への対応
多くの開発者は、より優れたアプリケーションを迅速に構築、デプロイするには、マルチクラウド戦略が鍵になると考えています。ただし、このアプローチが機能するのは、複数のクラウド環境にわたるポリシーを一元管理できる場合に限られます。その答えとなるのが、統合型マルチクラウド管理ソリューションです。
課題はマルチクラウドの複雑さ
アプリケーションにマルチクラウドアーキテクチャを採用したのは、それが最も合理的な選択だったからです。同じ選択をした組織は少なくありません。10組織中9組織が、標準化された環境、プロセス、ツールよりも、アプリケーションの自由度と柔軟性を優先し、マルチクラウドアーキテクチャを採用しています。しかし、その自由には代償が伴います。
アプリケーションポートフォリオの拡大に伴い、セキュリティ上の脅威やパフォーマンス上のリスクも増大します。エンタープライズIT環境全体にアプリケーションが分散するほど、クラウド間で一貫したポリシーを管理するためのリソース負荷と複雑さが増し、組織がセキュリティやパフォーマンスの脆弱性にさらされる可能性が高まります。
実行できる対策
重要なのは、セキュリティチームとNetOpsチームが策定した、使いやすく一貫性があり、検証済みのセキュリティ、コンプライアンス、パフォーマンスポリシーを幅広く取りそろえ、アプリ開発チームに提供することです。
クラウド間の一貫性を確保するには、マルチクラウド環境全体で自動化、優れたアプリケーションパフォーマンス、セキュリティの最適化、可用性を実現するソリューションが必要です。また、トラフィック管理やアプリケーションセキュリティなど、主要なアプリサービスを管理するポリシーも標準化する必要があります。そのために、多くのパブリッククラウドで提供されているネイティブのアプリサービスを、意図的に採用しないという選択が必要になる場合もあります。
一貫したクロスクラウドポリシーには、次のようなメリットがあります。
- 監査の簡素化
- セキュリティ脅威をより迅速に緩和
- アプリケーションの各階層および複数のクラウドにわたる迅速なCI/CD開発により、時間と労力を節約し、リスクを軽減
F5がどのように支援できるか
F5の幅広い高度なアプリケーションサービスを活用することで、チームはセキュリティ、可用性、パフォーマンスに関する一貫したポリシーセットを作成できます。これらのポリシーはコードとして保存し、完全に自動化されたCI/CDパイプライン、または半自動化されたサービスカタログソリューションの一部に統合できます。
F5は、ボットなどの高度な脅威から保護するとともに、トラフィックや攻撃パターンに関する一貫性のある実用的な可視性を提供し、複雑さを軽減します。さらに、F5のアプリケーションサービスは、ほとんどの自動CI/CDパイプラインツールと統合できるため、開発チームとDevOpsチーム双方の作業が容易になります。
コードとしてのポリシー
DevOpsチームは、F5 Automation Toolchainと各種F5ソリューションのAPIインターフェースを使用して、ポリシーをコードで定義、管理できます。ポリシーはJSONファイルとして定義、管理され、1回のAPI呼び出しで実行されます。
サービスカタログとF5ソリューション
DevOpsチームは、ポリシーをiAppテンプレートとして定義し、F5 BIG-IQまたは別のオーケストレーションツールで管理されるサービスカタログを通じて提供することもできます。これにより、アプリケーションチームは、事前構成済みのセルフサービスオプションを利用してポリシーのデプロイを自動化でき、NetOpsやSecOpsへのサポートチケットは不要です。
BIG-IQの詳細を見る ›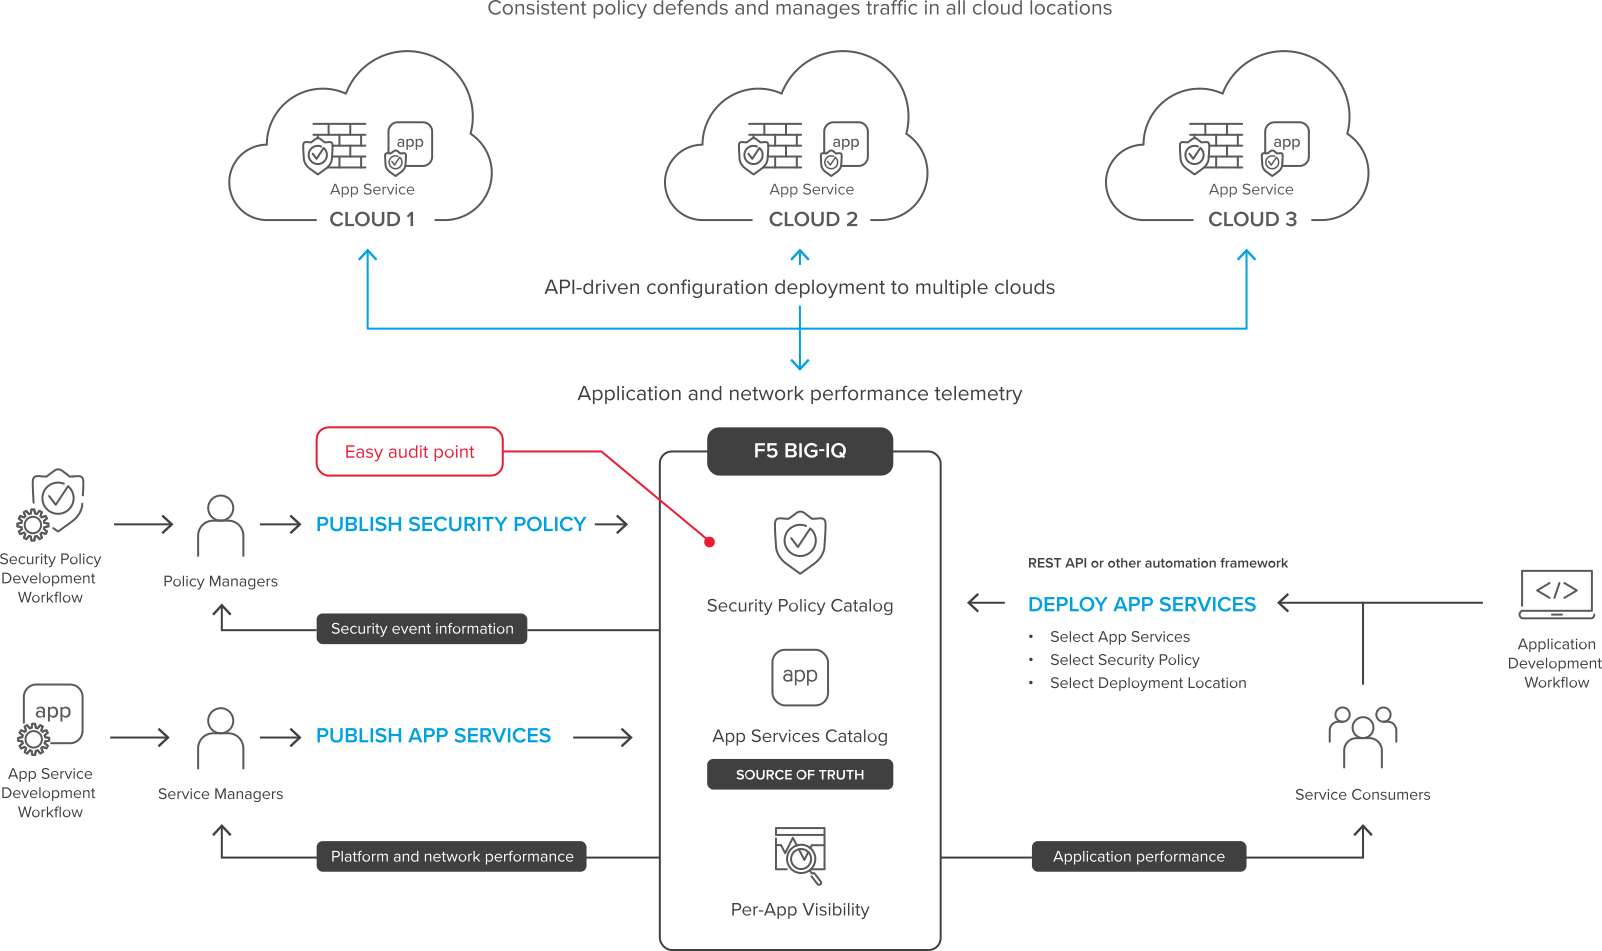
上記のアーキテクチャでは、BIG-IPとBIG-IQを使用して、あらゆる環境のアプリケーションに一貫したセキュリティポリシーとパフォーマンスポリシーを適用する方法を説明しています。アプリケーションチームが複数のクラウドにわたって一貫したアプリケーションサービスを展開する必要がある一方で、セキュリティとネットワークの専門家にもすべての段階で関与してもらいたい場合に最適なソリューションです。適切なチームが設計したテンプレートを自動化によって展開し、オンプレミスおよびクラウド上のアプリケーションを保護、高速化できます。
ソリューションガイド
課題
多くの組織では、共通の環境、プロセス、ツールがもたらす組織全体のメリットよりも、クラウドの柔軟性を優先し、アプリケーションチームが各アプリケーションに最適な環境を選択できるようにしています。
アプリケーションが増え続ける中、アプリケーション開発チームの自由度と柔軟性を確保しながら、企業のセキュリティ、コンプライアンス、パフォーマンス、運用性に関する要件を容易かつ一貫して継承できるようにするには、どのようにバランスを取ればよいのでしょうか。答えは1つ、標準化です。
コンポーネント
クラウド環境全体で中核となるアプリケーションサービスを標準化するために、組織はいくつかのF5コンポーネントを活用できます。
- Big-IP Virtual Editions
BIG-IP Virtual Editionsは、市場をリードするF5アプリケーションサービスの優れた機能、保護、比類のない柔軟性を、さまざまなプライベートクラウドおよびパブリッククラウドに提供します。
トラフィックの完全な制御、検査、テレメトリを提供するBIG-IP VEは、仮想化アプリケーションに必要な保護と最適化を実現し、信頼性の高いアプリケーションパフォーマンス管理を可能にするとともに、増え続ける脅威や望ましくないボットアクティビティからアプリケーションを防御します。
- BIG-IQ Centralized Management
BIG-IQ Centralized Managementプラットフォームでは、複数のパブリッククラウド環境やプライベートクラウド環境に加え、オンプレミスのデータセンターに導入された数百台もの仮想および物理BIG-IPプラットフォームを、単一の画面から管理できます。また、専門家が保守するアプリケーションデリバリおよびマルチクラウドセキュリティサービスのサービスカタログも提供しており、アプリケーションチームは必要に応じて簡単に利用できます。さらに、アプリケーションごとにパーソナライズされたロールベースのダッシュボードを通じて、デバイス、ネットワーク、セキュリティ、アプリケーションレベルの可視性とインサイトを提供します。加えて、回収して再利用できるライセンスのプールを管理できるため、必要に応じて複数のクラウド間でキャパシティを柔軟に調整できます。
チーム
クラウドで、安全かつ高速でありながら急速に進化するアプリケーションを提供するには、マルチクラウド環境全体で一貫したサービスを実現できるよう、セキュリティ、運用、開発の各チームが連携し、効率的にコミュニケーションを取る必要があります。
- NETOPS
ネットワーク運用チームは、ネットワークインフラストラクチャを担当します。クラウド環境では、負荷分散などのシンプルなサービスはアプリケーション所有者が担当する場合もあります。しかし、大規模なアプリケーショントラフィックの管理や、高品質なアプリケーションパフォーマンスおよびセキュリティサービスの提供に関するネットワークチームの専門知識は、データセンターと同様にクラウドでも不可欠です。 - SECOPS
セキュリティチームは、増え続けるさまざまな脅威からアプリ、お客さま、データを保護する責任を担います。アプリチームも非常に重要な役割を果たしますが、セキュリティチームとネットワークチーム、そして両チームが提供するアプリケーションセキュリティサービスは、脆弱性を悪用してビジネスに損害を与えようとする多数のボットや悪意ある攻撃者に対する最初の(そして多くの場合は最後の)防衛線となります。 - DEV/DEVOPS
NetOpsとSecOpsが構築したアプリケーションパフォーマンスおよびセキュリティサービスを利用するチームです。クラウドがアプリケーション開発における最新のCI/CDデプロイモデルの確立を後押ししたのか、それとも方法論の変化がクラウドの誕生を後押ししたのかについては、議論の余地があるかもしれません。いずれの見解に立つとしても、CI/CDをはじめとするDevOpsの方法論が今後も定着していくことは明らかです。そのため、その他のインフラストラクチャも、このアプリケーション開発およびデプロイの方法論に適合させる必要があります。
プロセス
複数のクラウドにあるWebアプリケーションに同一のベースラインポリシーを適用することで、アプリケーションが保護され、高いパフォーマンスを発揮しているという確信を得られます。
- セキュリティポリシーライブラリ
オンデマンドでデプロイできる標準セキュリティポリシーのライブラリを構築することで、デプロイ先を問わず、最も一般的なエクスプロイトからアプリを保護できます。たとえば、開発およびテスト環境でAdvanced WAFのベースラインポリシーを作成し、BIG-IQ管理プラットフォームにエクスポートできます。このポリシーはアプリケーションテンプレートから参照でき、残りの設定とともに複数のクラウドへデプロイできます。さらに、このポリシーでは、デプロイ先のすべてのデバイスの学習機能を活用し、そのデータを統合してポリシーを改善できます。改善したポリシーは、クラウドで稼働しているBIG-IPイメージに再配布できます。 - アプリケーションサービスライブラリ
NetOpsは、セキュリティポリシー、アプリケーションデリバリーポリシー、ログ設定を組み合わせたサービスカタログを構成し、ロールなどのさまざまな基準に基づいて割り当てることができます。
アプリケーションテンプレートは、手動で作成することも、既存の設定から複製することもできます。さらに、テンプレートをソースコード管理システムに保存し、APIでデプロイすることも可能です。F5は、BIG-IPデバイスとアプリケーションサービスの設定にプログラマティックで自動化された宣言型モデルを提供する新しいApplication Services 3(AS3)テンプレートにより、アプリケーションサービスの革新を続けています。
インフラストラクチャ
マルチクラウド環境には、複数の環境に対応するソリューションが必要です。BIG-IPプラットフォームは、パブリッククラウドまたはプライベートクラウドにはソフトウェアとして、企業のデータセンターなどのプライベートクラウド環境にはハードウェアとして導入できます。
最大のメリットは、BIG-IPデバイスとその配信対象のアプリケーションがパブリッククラウド、プライベートクラウド、ベアメタルのいずれに導入されていても、F5ポートフォリオ全体を1つのコンソールから管理できることです。
- BIG-IP Cloud Edition
アプリケーションごとに専用のアーキテクチャが必要な場合、BIG-IP Cloud Editionは、各アプリケーションに個別のBIG-IPインスタンスを提供するよう設計された、適切な規模のプラットフォームです。一元管理、トラブルシューティングを容易にするアプリケーション中心の詳細な分析、インテリジェントな自動スケーリング、柔軟な利用モデルも備えています。
- クラウドソリューションテンプレート
新しいインスタンスを動的にデプロイしてオンボーディングする必要が生じる場合があります。そのため、主要なすべてのクラウド向けに、API駆動型のプラットフォームデプロイを可能にするクラウドテンプレートと、初期構成を行うための再利用可能な宣言型オンボーディングシステムが用意されています。
監視
BIG-IQは、適切な担当者に適切なインサイトを提供し、アプリケーションの最適化を支援します。BIG-IPインスタンスから詳細なテレメトリフィードを取得するように設定し、そのデータを集約してインタラクティブなドリルダウンGUIに表示することで、各チームが業務をより効果的に遂行するために必要な情報を提供します。
- NETOPS
NetOpsチームは、ネットワークとプラットフォームのパフォーマンスに関する情報に加え、アプリケーションに関する重要なインサイトを得ることで、組織への貢献度を高めることができます。 - SECOPS
セキュリティチームは、マルチクラウドのセキュリティポリシーを作成し、厳格な管理を維持できます。また、攻撃率や攻撃ベクトルを監視し、その他の重要なインサイトを得ることで、悪意のある攻撃者や内部関係者のミスからアプリケーションとその実行基盤を保護できます。 - DEV/DEVOPS
アプリケーションチームは、あらゆる仮想化環境で担当アプリケーションを監視し、レイテンシー、ラウンドトリップ時間、ページ読み込み時間などの重要な指標を取得できます。こうしたインサイトは、問題の早期発見、根本原因の迅速かつ正確な特定、SecOpsおよびNetOpsとのより効果的な連携に役立ちます。
関連コンテンツ
ウェビナー
マルチクラウド環境のアプリケーション管理への対応
導入事例
MAXIMUS、AWS上のF5で運用を効率化