WebアプリとAPIの保護(WAAP)購入ガイド
あらゆる場所のアプリとAPIをエンドツーエンドで保護
はじめに
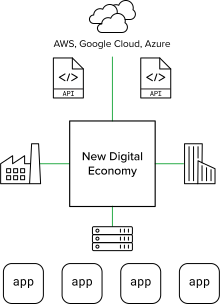
APIとAIを基盤とする分散型アプリケーションアーキテクチャが、新世代のデジタルイノベーションを推進しています。一方で、こうした動的な分散環境は脅威にさらされる領域を広げ、侵害やダウンタイム、ビジネスロジックの悪用が発生する機会も増やします。効果的なセキュリティソリューションが、データセンター、クラウド、エッジ全体で、コードからテスト、実行時に至るまで、従来型アプリケーション、モダンアプリケーション、AIアプリケーションを重大なリスクからどのように保護するかをご紹介します。
WebアプリとAPIの保護(WAAP)に至るまでの経緯
Webアプリケーションセキュリティ市場は、新たなデジタル経済に対応するために進化してきました。Webアプリケーションファイアウォール(WAF)は、アプリケーションの脆弱性の影響を軽減する効果的なツールであることが実証されています。一方、APIやサードパーティのエコシステムの拡大、攻撃手法の高度化を背景に、WAF、APIセキュリティ、ボット管理、DDoS対策をWAAPソリューションに統合する動きが進んでいます。これは、ゼロデイエクスプロイト、ビジネスロジック攻撃、アカウント乗っ取り(ATO)につながる可能性のある自動化された脅威など、さまざまなリスクからアプリケーションとAPIエンドポイントを保護するためのものです。
デジタル市場の競争が激化する中、企業は市場で優位に立つために最新のソフトウェア開発手法を採用しています。その結果、新機能を導入するリリースサイクルが短期化し、各種連携、フロントエンドのユーザーインターフェイス、バックエンドのAPIが複雑に組み合わされるようになっています。ショッピングカートやロイヤルティプログラムを備えること自体は弱点でも欠陥でもありませんが、商取引や顧客とのエンゲージメントを支えるエンドポイントは、攻撃者の格好の標的となります。そのため、すべてのユーザー操作とビジネスロジックを、ソフトウェアの脆弱性に加え、ボットや悪意のある自動化によるログオン、アカウント作成、カートへの追加といった機能の悪用につながり得る、機能に内在する脆弱性からも保護する必要があります。
APIは従来のWebアプリと同様に、認証・認可制御の不備、設定ミス、サーバーサイドリクエストフォージェリ(SSRF)など、数多くのリスクにさらされています。適切なAPIセキュリティ対策を実践している企業でも、リスクにさらされる可能性があります。ハイブリッド環境やマルチクラウド環境にまたがるサードパーティとの連携やAIエコシステムにより、防御側が対処すべき脅威の対象領域は大幅に拡大します。シャドウAPIやゾンビAPIとも呼ばれる管理外のAPIエンドポイントが存在するため、継続的な検出と自動化された保護が必要です。理想的には、コード内、テスト時、実行時の各段階でこれらを実施します。
今日、顧客の選択肢はかつてないほど豊富で、質の低い体験はなかなか受け入れられません。セキュリティインシデントや、パフォーマンスの遅延、過剰な認証要求などの取引時のストレスは、収益の損失を招き、さらにはブランド離れにつながる可能性があります。
このように、新たなデジタル経済では、安全にイノベーションを推進し、リスクを効果的に管理し、運用の複雑さを軽減するために、アプリケーションセキュリティの新時代が求められています。
「現状のままでは到底対応できません。2024年に公開された脆弱性(CVE)は40,000件を超え、AIで強化された攻撃も増加する中、アプリケーションとAPIは猛攻にさらされています。」
なぜ今、WAAPが急務なのか
クラウドの広範な普及に続く生成AIの台頭により、アーキテクチャは多様化し、アプリケーションコンポーネント間の相互依存関係も生まれています。従来の3層Webスタックは、API間の通信を促進するために、マイクロサービスベースの分散型アーキテクチャを活用したモダンアプリケーションに合わせて改修され、あるいは置き換えられつつあります。複数の環境にまたがる複数のセキュリティスタックとクラウドネイティブツールキットの管理は、対処しきれないほどの複雑さを招いています。AIによって急速に攻撃に利用される脅威に手動で対処するのは現実的ではなく、インシデント対応担当者は大きな課題に直面しています。一方で、手軽に利用できるモバイルアプリやAPIを介したサードパーティとの連携は、市場投入までの時間を短縮し、絶え間ないデジタルイノベーションが特徴の市場で競争優位性を維持する鍵となります。
アーキテクチャの分散化、アジャイルソフトウェア開発、複雑なソフトウェアサプライチェーンにより、脅威にさらされる領域が拡大し、未知のリスクが生じています。そのため、シフトレフトの原則である脅威モデリング、コードスキャン、ペネトレーションテストなどに改めて注力するとともに、環境全体で一貫したセキュリティ態勢を維持するための協調的な取り組みが必要です。InfoSecは、脆弱性の悪用や設定ミスの影響を軽減するだけでなく、ソフトウェア開発ライフサイクル(SDLC)全体を通じてアプリとAPIを保護し、重要なビジネスロジックを不正利用から守るよう努めなければなりません。
APIの急増とツールの乱立が広範に進み、今まさに転換点を迎えています。セキュリティチームは、テレメトリを積極的に活用して行動につながるインサイトを引き出し、人工知能を用いてセキュリティ対策を自動調整することで、リスクを適切に軽減する必要があります。
目指すのは、データセンター、クラウド、エッジの全体にわたり、コードからテスト、ランタイムに至るまで、一貫してリスクを低減する継続的な防御を適用し、アプリケーションにセキュリティを組み込むことです。

顧客数と収益の拡大
セキュアなデジタル体験を一貫して提供する組織は、顧客数と収益の拡大を実現します。

競争優位性
サイバーセキュリティインシデントや顧客体験を妨げる要因は、デジタル領域での成功と競争優位性にとって最大のリスクです。

拡大した脅威対象領域
アーキテクチャの無秩序な拡大と相互依存により、高度な攻撃者が狙う脅威対象領域が大幅に拡大しています。
優れたWAAPの条件とは
脆弱性を突く攻撃や不正利用が絶え間なく押し寄せる中、WebアプリとAPIを保護することは複雑なため、クラウド経由でサービスとして提供されるWAAPプラットフォームの人気が高まっています。こうしたプラットフォームは、既存のCDNベンダー、アプリケーション配信の先駆的企業、買収を通じて隣接市場に進出したセキュリティ専業ベンダーなど、さまざまなベンダーから登場しています。
「Webアプリのセキュリティに関するベストプラクティスが20年にわたり積み重ねられてきた今、新たなリスクが判断の前提を大きく変えています。」
– OWASP Top 10
WAAPの購入にあたっては、有効性と使いやすさが重要な選定基準としてよく挙げられますが、いずれも主観的なものであり、ベンダー選定時に検証することは困難です。
より実践的なアプローチは、WAAPの提供価値を定義し、基本要件、候補を絞り込むための機能、差別化要因に分類することです。これにより、組織が十分な情報に基づいて最適な選択を行えるよう支援します。
必須要件
簡単なオンボーディングと保守の負担が少ない監視
包括的なセキュリティ分析
シグネチャ、ルール、脅威インテリジェンスを超える高度な技術
APIの検出とスキーマの適用
ボットや自動化された攻撃に対するスケーラブルな保護
候補の絞り込みに必要な機能
自動学習を備えたポジティブセキュリティモデル
振る舞い分析と異常検知
誤検知の是正
セキュリティエコシステムおよびDevOpsツールとの統合
回避手法への対策
差別化要因
あらゆる場所のアプリとAPIに対する包括的な可視性と一貫した適用
最大検出率(有効性)
運用の自動化
ライフサイクル全体にわたるAPIセキュリティ
ユーザーの負担を軽減する、利用を妨げない保護
最適なWAAPの条件とは?
最高水準のWAAPは、アプリやAPIをどこに配置する必要があっても、ビジネスのスピードに合わせたセキュリティ態勢の改善、円滑な運用を妨げず過剰な誤検知を伴わない侵害の軽減、運用の複雑さの低減を支援し、安全性を確保したデジタル体験を大規模に提供できるよう組織を支えます。
継続的な保護と一貫したセキュリティ
- ハイブリッド環境とマルチクラウド環境全体を網羅するオブザーバビリティ
- 一貫したポリシー適用と修復
- コード内およびテスト時のリスクの早期検出
ビジネスのスピードに合わせてセキュリティ態勢を強化
- CI/CDパイプラインとの統合
- 動的なAPI検出とスキーマの適用
- 自動化された保護と適応型セキュリティ
利用時の負担と誤検知を最小限に抑え、侵害を軽減
- リアルタイムの緩和と事後分析
- 厳格なセキュリティ認証を求めずに正確に検出
- 攻撃者によるツールの刷新、攻撃の激化、検知回避に対するレジリエンス
運用の複雑さを軽減
- 「シャドーIT」やセキュリティが不十分なサードパーティ連携のリスクを軽減
- データセンター、クラウド、エッジ全体のセキュリティを効率化
- アーキテクチャ上の制約を取り除き、必要な場所にオンデマンドでセキュリティを展開
「APIの無秩序な増加は、驚くほど広範に及んでいます。現在、組織が使用するAPIの数は平均で20,000を超えています。」
– Datos Insights APIセキュリティソリューション評価ガイド
最良のWAAPは、分散プラットフォーム上で、効果的で運用しやすいセキュリティを提供します。
効果的なセキュリティ
継続的な検知と緩和
事後分析
負担を最小限に
誤検知が少ない
分散プラットフォーム
クラウドとアーキテクチャ全体を網羅する可視性
すべてのアプリとAPIに組み込まれたセキュリティ
一貫したセキュリティポスチャとインシデント対応
新たな脅威へのシームレスな対処
容易な運用
セルフサービスによるデプロイ
自動調整型セキュリティ
包括的なダッシュボードとコンテキストに基づくインサイト
AI支援による運用
F5 WAAPの優位性
F5 WAAPは、アプリケーションと攻撃者の進化に合わせて適応し、新たなデジタル経済における顧客体験のセキュリティを確保します。

リアルタイムの緩和
強力なセキュリティ、脅威インテリジェンス、異常検知により、すべてのアプリとAPIを脆弱性の悪用、ボット、不正利用から保護し、侵害、ATO、詐欺をリアルタイムで防ぎます。

過去にさかのぼる分析
複数のベクトルにわたるインサイトの相関分析と、セキュリティイベント、ログイン失敗、ポリシーのトリガー、行動分析に対するMLベースの評価により、継続的な自己学習が可能になります。
自動化された保護
動的な検出とポリシーのベースライン設定により、開発・デプロイのライフサイクル全体からその後に至るまで、緩和、チューニング、誤検知の修正を自動化できます。

適応型セキュリティ
攻撃者の手法の変化に対応する自律的なセキュリティ対策により、顧客体験を損なう緩和策に頼ることなく、悪意ある攻撃者を欺き、その不正を特定します。

分散プラットフォーム
統合されたアプリケーションファブリックが、必要な場所にオンデマンドでセキュリティを展開し、アプリケーションからエッジまで一貫した保護を提供します。

エコシステム統合
APIを活用したデプロイとメンテナンスにより、より広範な開発フレームワーク、CI/CDパイプライン、イベント管理システムと容易に統合できます。
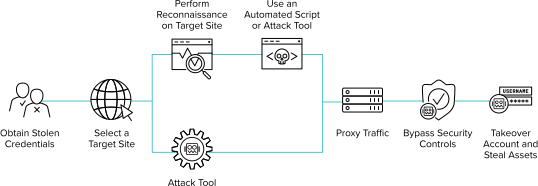
クレデンシャルスタッフィング攻撃の例
条件
悪用
意図
起点
回避
識別
異常検知
振る舞い分析
ステージ1 ML
ステージ2 ML
高精度な検知と自動緩和
クレデンシャルスタッフィング対策プレイブック
詳しく見る
F5 Labs
2025年のサイバーセキュリティ予測
F5 Labsは今年も、今後12か月のサイバーセキュリティの動向を左右する可能性がある、特に懸念されるトレンドを予測します。この予測は5年連続となります。
レポート
2024年版アプリケーション戦略の現状レポート:APIセキュリティ
APIに関する最新データと、AIの導入に関わるAPIを含め、爆発的に増加するAPIをIT意思決定者が保護・管理する方法をご紹介します。