Webアプリのセキュリティテスト:進化する脅威に先手を打つ
変化が速く、AIがけん引する今日の世界で成長を目指す現代の組織にとって、Webアプリケーションセキュリティテストツールは不可欠です。多くの組織が、かつてないスピードと規模でアプリケーションを構築、展開しています。アプリケーションポートフォリオはますます複雑化、分散化し、サービスはオンプレミス、マルチクラウド、エッジ環境にまたがっています。この拡大により攻撃対象領域が急速に広がり、新たな脆弱性もこれまで以上の速さで出現しています。攻撃者はあらゆる弱点をすぐに悪用するため、OWASP Top 10のみに重点を置いた従来のセキュリティアプローチでは、もはや十分ではありません。
組織がアプリセキュリティ対策の支援を必要とする理由
変化の規模は驚異的です。F5 2025 State of Application Strategy Reportによると、94%の組織が複数の環境にアプリを展開しています。また、現在では平均的なアプリポートフォリオの53%をモダンアプリが占め、従来のモノリシックアプリケーションを上回っています。
一方、APIの提供スピードはかつてないほど加速しています。Postmanの「2024 State of API Strategy Report」によると、63%の組織がAPIを構想から1週間以内に本番環境へ移行できます。
また、Verizon 2025 Data Breach Investigations Reportによると、外部公開Webアプリケーションは依然として最大の攻撃経路であり、2024年に発生した侵害の34%に関連しています。
その結果、今後は攻撃対象領域が拡大し続け、変化のスピードもさらに加速します。多様な環境でアプリやAPIが急増しているだけでなく、最新の開発手法によって、新たなサービスや潜在的な脆弱性が猛烈な勢いで生み出されています。
継続的なテスト、監視、検知、保護は、もはや任意ではありません。最新のアプリケーションポートフォリオのセキュリティを維持するうえで不可欠です。
包括的なテスト計画のためのツールと戦略
今日、広範に及ぶアプリケーションの脅威対象領域を管理しようとする組織にとって、可視性は極めて重要です。課題は、既知のリスクを特定するだけでなく、開発サイクルの高速化、複雑な統合、最新のアーキテクチャによって生じる新たなリスクを予測することにもあります。
解決の第一歩は、ソフトウェア開発ライフサイクル(SDLC)全体を多層的にカバーできるよう、複数のアプローチを組み合わせた包括的なテスト計画を策定することです。この計画には、以下を含める必要があります。
主要なテスト手法
- 静的アプリケーションセキュリティテスト(SAST):SASTは、アプリケーションを実行せずに、アプリケーションのソースコード、バイトコード、またはバイナリを解析します。バッファオーバーフロー、SQLインジェクション、安全でないデータ処理などのコーディング上の欠陥を検出するうえで非常に効果的です。
- 動的アプリケーションセキュリティテスト(DAST):DASTは、稼働中のアプリケーションに対して実環境への外部攻撃をシミュレーションし、評価します。この「ブラックボックス」アプローチにより、攻撃者が遭遇し、悪用する可能性のある脆弱性が明らかになります。
- ペネトレーションテスト:ペネトレーションテストでは、倫理的ハッカーが現実の攻撃者を想定した攻撃をシミュレーションするため、自動化だけでは得られない検証が可能です。ペネトレーションテスターは、Webスキャナー、スニファー、プロキシ、パスワード解析ツールなどの自動化ツールと専門家による手動検証を組み合わせて弱点を調査し、脆弱性とその修正ガイダンスを文書化します。
新たな手法
現代のアプリケーション環境では、基本的な手法だけでは十分ではありません。組織では、高度な手法やAIを活用したアプローチの導入が進んでいます。
- ファズテスト:無効またはランダムな入力をアプリケーションに与え、クラッシュや予期しない動作を引き起こします。
- インタラクティブアプリケーションセキュリティテスト(IAST):アプリケーション内部からコードの実行を監視することで、SASTとDASTを組み合わせます。
- ランタイムアプリケーション自己保護(RASP):本番環境で発生する攻撃を監視してブロックすることで、リアルタイムに防御します。
- AIを活用したテスト:機械学習を使用して検出結果に優先順位を付け、誤検知を減らし、異常をより効率的に特定します。
SDLCへのテストの統合
単一の手法だけでは十分ではありません。最もレジリエンスの高い戦略では、早期にテストを組み込み、アプリケーションのライフサイクル全体を通じて継続します。
- 設計フェーズ:コーディングを開始する前にリスクを予測するため、脅威モデリングを実施します。
- 開発フェーズ:SASTを適用し、安全でないコードを早期に検出します。
- テスト/QAフェーズ:DASTとファジングを使用して、実行時の欠陥を検出します。
- リリースフェーズ:ペネトレーションテストを実施し、APIセキュリティ設定を検証します。
- 導入後/運用:DAST、RASP、異常検知ツールを使用して、本番環境を継続的に監視します。
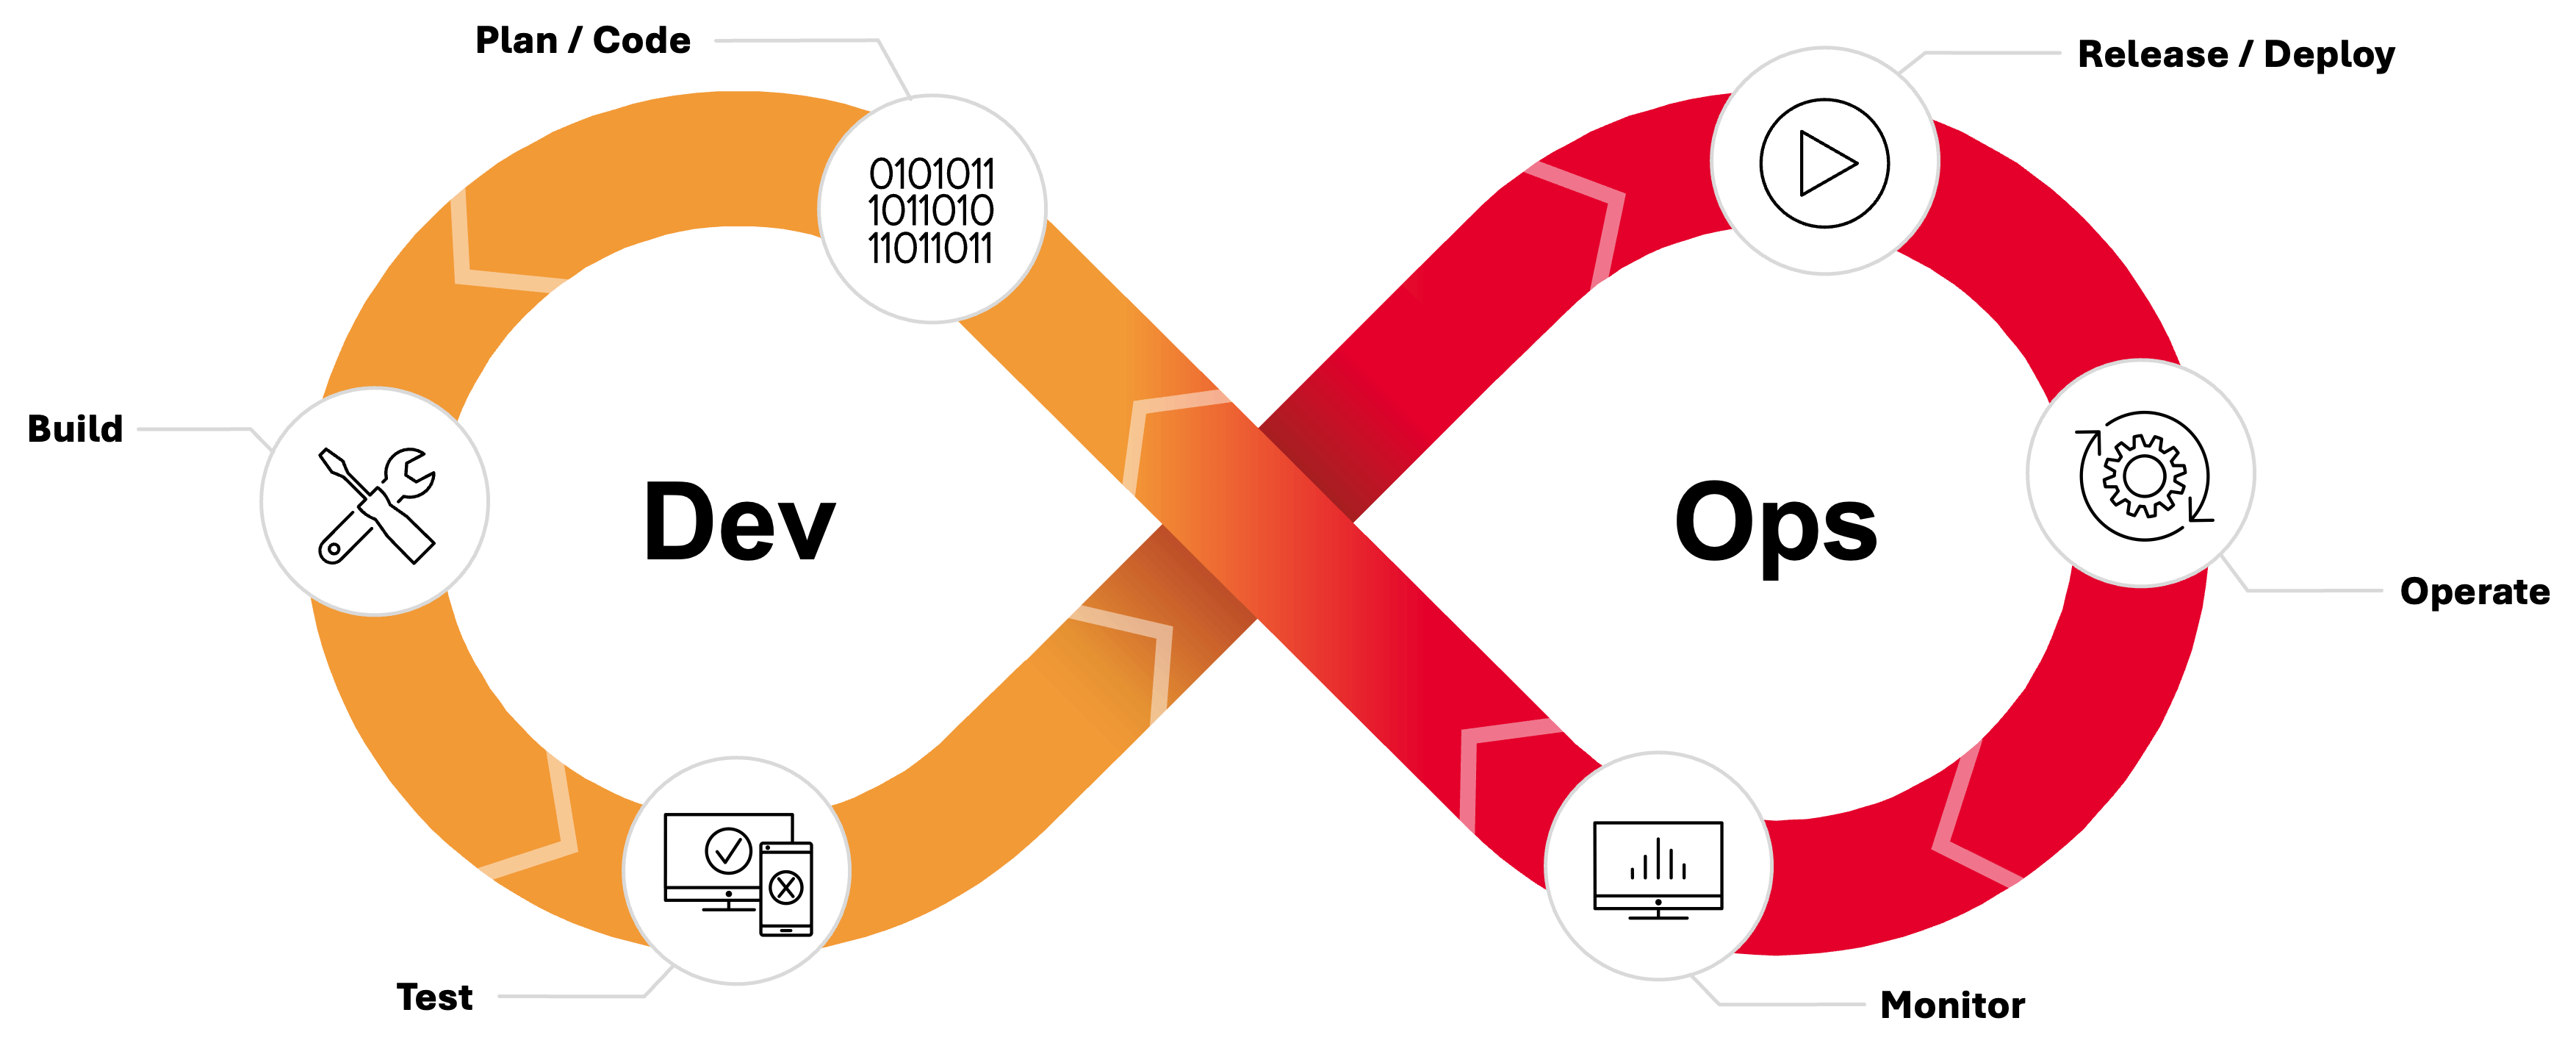
“解決への第一歩は、複数のアプローチを組み合わせ、ソフトウェア開発ライフサイクル全体を多層的にカバーする包括的なテスト計画です。”
継続的かつ統合的なテストのメリット
ライフサイクル全体にセキュリティテストを組み込むことで、明確なビジネス上のメリットが得られます。このアプローチは、「シフトレフト」および「シールドライト」セキュリティと呼ばれることもあります。
- 修復サイクルの短縮:問題を早期に検出して迅速に修正します。または、パッチの開発中に代替コントロールを適用します。
- 侵害リスクの低減:継続的なフィードバックループにより、攻撃者が攻撃を仕掛ける機会を限定します。
- 修正コストの削減:本番環境で見つかった脆弱性は、開発中に検出された脆弱性よりも、修正コストが飛躍的に高くなります。
SAST、DAST、ペネトレーションテスト、新たな手法を継続的かつ統合されたワークフローに組み込むことで、組織はアプリケーションセキュリティを事後対応型の取り組みから、イノベーションを能動的に促進する基盤へと変革できます。
“ライフサイクル全体にセキュリティテストを組み込むことで、明確なビジネス上のメリットが得られます。”
F5とともに次のステップへ
無料のWebアプリセキュリティ評価を通じて、F5がお客さまのアプリセキュリティ体制の強化にどのように貢献できるかをご確認ください。この評価には、お客さまの組織が所有するドメインおよびIPアドレス全体で一般公開されているWebアプリの検出と、外部に公開されているWebアプリに対する詳細なペネトレーションテストが含まれます。
現在のWebアプリのセキュリティ態勢を評価し、セキュリティ強化に不可欠なインサイトを提供します。今すぐF5にお問い合わせください。