VMware Cloud on AWSへのワークロード移行
概要
オンプレミスのデータセンターからAmazon Web Services(AWS)などのパブリッククラウドプロバイダーへワークロードを移行するメリットは、広く知られています。具体的には、設備投資(CapEx)の削減と、より予測しやすい運用コスト(OpEx)中心の支出への移行、イノベーションの加速とアプリケーション展開の迅速化、スケーラビリティの大幅な向上などが挙げられます。VMware Cloud製品のユーザーは、VMWare Cloud on AWSを利用してVMware環境をAWSへ拡張、移行、保護し、シームレスなハイブリッドクラウド環境を構築できます。VMware Cloud on AWSは、使い慣れたVMware環境で、幅広いエンタープライズグレードの機能、シンプルで一貫性のある運用、柔軟な利用形態を提供します。
ワークロードをVMware Cloud on AWSに移行する際、オンプレミス環境内のVMware SDDC(Software-Defined Data Center)に含まれるワークロードをはじめ、オンプレミスデータセンターでのBIG-IP導入環境を管理するIT運用担当者は、これまで信頼してきたF5の有用なアプリケーションサービスを失うことや、多数の物理デバイスおよび仮想デバイスにわたるアプリケーション、サービス、構成の作成と保守に費やしてきた膨大な時間が無駄になることを懸念するかもしれません。
そのような懸念はまったく不要です。
F5のアプローチ
F5とVMwareは、セキュリティとパフォーマンスを損なうことなく、世界中のどこからでも、あらゆるデバイスでユーザーがアプリケーションにアクセスできるようにするという共通のビジョンを掲げています。F5は、さまざまなパブリック、プライベート、ハイブリッドクラウドのデータセンタープラットフォームのどこでワークロードが実行されていても、一貫したパフォーマンスを発揮するデジタルワークスペースの実現を支援します。さらに、ワークロードをプラットフォーム間で簡単かつ安全に移行するために必要なツールをすべて提供します。
VMware SDDCがオンプレミスにある場合でも、VMware Cloud on AWSにある場合でも、アプリケーションの導入と管理には引き続きvCenterを使用します。また、いずれの場合も同じBIG-IPソリューションを使用し、BIG-IQ Centralized Managementを一元的な管理ポイントとして活用することで、クラウド全体で一貫したポリシーと手順のメリットを得られます。
F5とVMwareのソリューションを組み合わせることで、さまざまな移行オプションに対応し(以下の「推奨事項」を参照)、アプリケーションやデータとともに、重要な設定をすべて安全に移行できるよう支援します。
アーキテクチャの概要
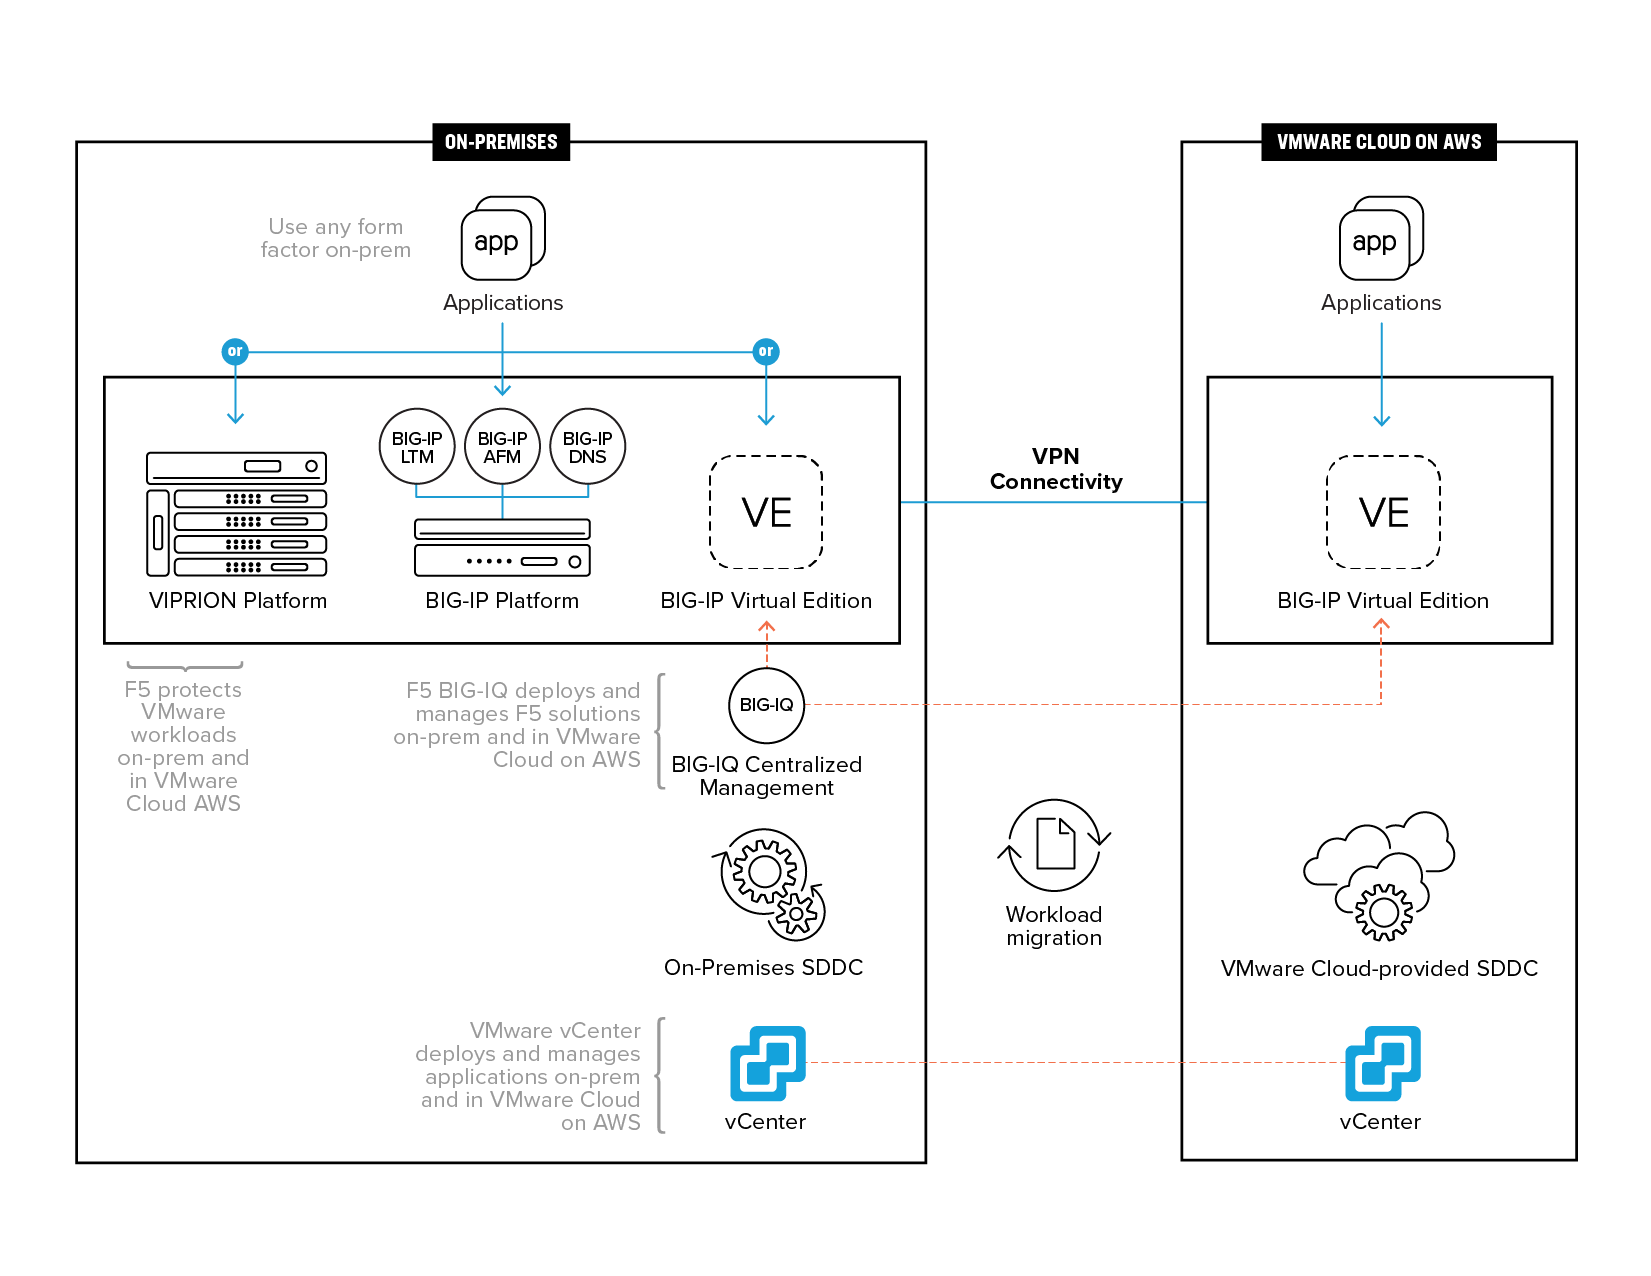
IT管理者の観点では、VMware SDDCワークロードの管理方法は、オンプレミスでもVMware Cloud on AWSでもほとんど、あるいはまったく変わりません。図1に示すとおりです。
- F5は、両方の環境でVMwareワークロードを保護します。
- BIG-IQ Centralized Managementは、両方の環境にワークロードをデプロイし、管理します。
- VMware vCenterは、両方の環境でアプリケーションをデプロイし、管理します。
さらに、BIG-IPを使用してオンプレミスのソリューションと新しいVMware Cloud on AWS環境の間にVPNを構築し、SSL経由でアプリケーションとワークロードを安全に移行できます。
ワークロード移行の課題に対処するには、プライベートデータセンターとクラウドプロバイダーにまたがる、高度でプログラム可能なアプリケーションデリバリーサービスが必要です。これにより、ビジネスの柔軟性が向上し、移行を成功に導くことができます。BIG-IPは統合プラットフォームを提供し、既存のアプリケーションと新しいクラウドネイティブアプリケーションの両方について、アプリケーション環境全体でアプリケーションサービスと関連ポリシーを一貫して提供、管理できるようにします。
移行後は、BIG-IP Virtual Edition(VE)が、アクセラレーション、最適化、インテリジェントなトラフィック管理(ローカルおよびグローバル)から、DNS、高度なアプリケーションアクセス、ネットワークセキュリティまで、幅広いインテリジェントなアプリケーションサービスとネットワークサービスを提供します。これらのサービスは、アプリケーションスタックの一部として完全に統合し、自動的に構成できます。多くの場合、これらのサービスはすでにデータセンターに導入されている可能性が高く、VMware Cloud on AWSへの移行後も変更なく利用できます。
推奨事項
オンプレミスのデータセンターとVMware Cloud on AWS SDDCの間で仮想マシンを移行するハイブリッド移行の詳細は、VMwareでご確認いただけます。ハイブリッド移行のユースケースでは、仮想マシンの互換性を確保するとともに、移行に必要なネットワーク帯域幅とレイテンシーを確保するため、複数の前提条件を満たし、設定を行う必要があります。ハイブリッド移行のユースケースには、次のものがあります。
- VMware vMotionを使用したオンプレミスデータセンターからVMware Cloud SDDCへの移行:この場合、オンプレミスの2台のBIG-IPシステムとクラウド上の2台のBIG-IPシステムを対応させることで、移行中もvMotionをアクティブな状態に保ち、アプリケーションを継続して利用できます。各アプリの移行時には、関連するBIG-IP構成もBIG-IQ Centralized Managementを使用して移行できます(上記の図1を参照)。
- vMotionを使用したクラウドSDDCからオンプレミスデータセンターへの移行(一部制限あり):前述のオプションと同様ですが、アプリケーションとBIG-IPの構成は逆方向(クラウドからオンプレミス)に移行されます。
- オンプレミスデータセンターからクラウドSDDC、およびクラウドSDDCからオンプレミスデータセンターへのコールドマイグレーション:前述のシナリオでは、アプリケーションを稼働させたまま1つずつ移行しますが、コールドマイグレーションでは、移行中にアプリケーションをオフラインにする必要があります。ただし、すべてのBIG-IP設定が一括して移行され、再設定がほとんど、またはまったく不要になるため、手順は簡素化されます。
- VMware HCXを使用した、オンプレミスデータセンターからクラウドSDDCへの一括移行、vMotionによる移行、コールド移行、およびオンプレミスへの再移行:これまでのすべてのシナリオと同様に、両方の環境(オンプレミスとクラウド)が適切に構成されていれば、BIG-IQ Centralized Managementにより、アプリケーションやデータとの整合性を維持するために、BIG-IPポリシーをオンプレミスとクラウドの間で双方向に移動できます。
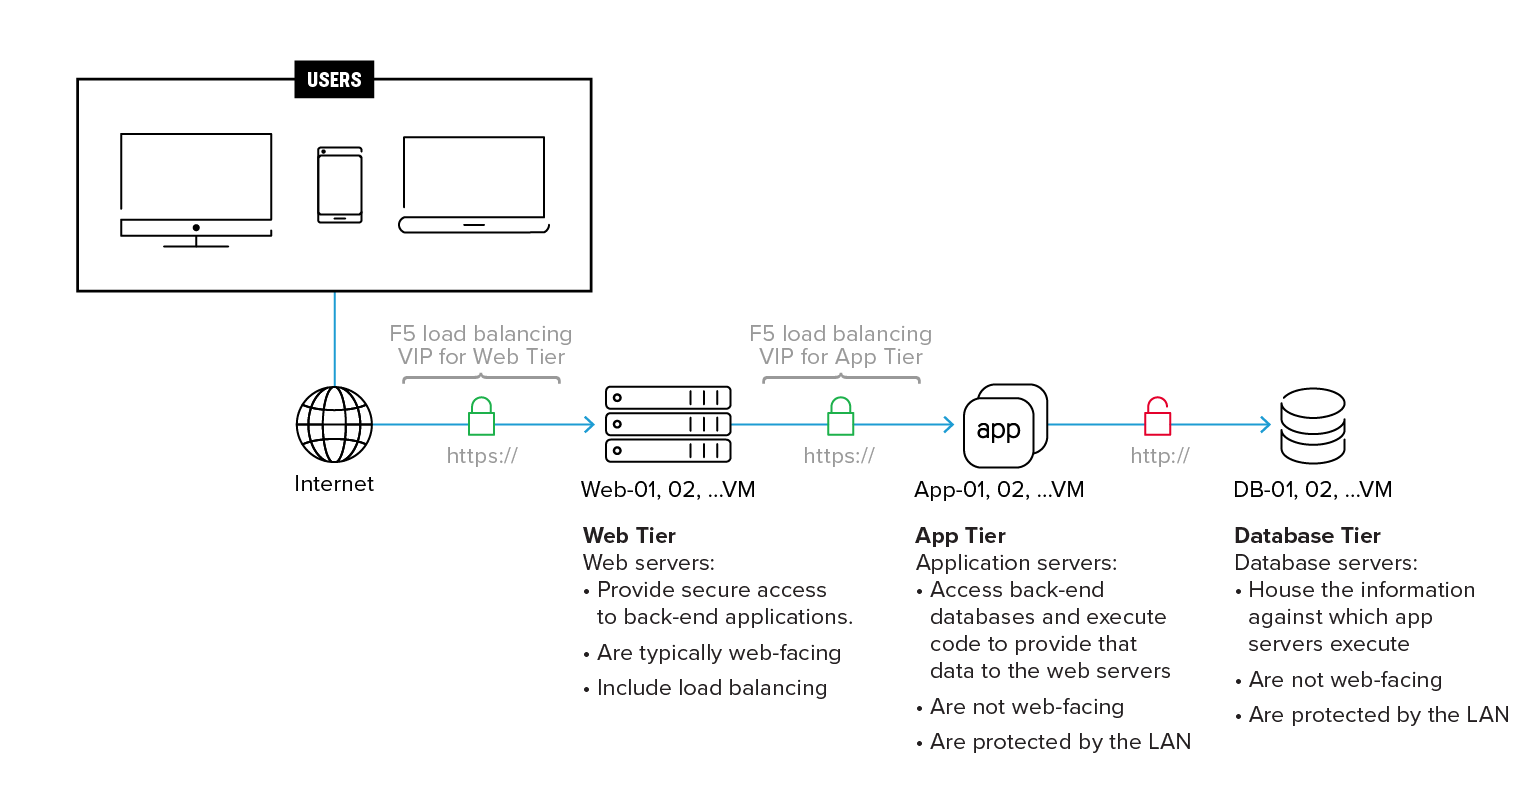
大規模なシステムでは、通常、複数の仮想マシンにアプリケーションサーバーを分散してスケールアウトすることを推奨します。図2に示す3層構成のほか、コンテナ化されたマイクロサービスアーキテクチャなど、任意のアプリケーションアーキテクチャを採用できます。VMware Cloud on AWSのメリットの1つは、オンプレミスとクラウドの間でダウンタイムなしにワークロードを移動できるハイブリッドモビリティです。ただし、こうした移行中に一時的にパフォーマンスが低下することは珍しくありません。
考慮事項
スケーラビリティと可用性
アプリケーションデリバリープラットフォームをVMware Cloud on AWSのようなクラウドサービスに移行すると、スケーラビリティに即時の好影響をもたらす可能性があります。オンプレミスソリューションのスケーラビリティは、導入済みの物理リソースによって制限されるか、新たなリソースの導入に左右されます。一方、AWS上のVMware Cloud SDDCでは、仮想マシンの絶えず変化する需要に対応できるよう、仮想リソースを迅速に拡張できます。
BIG-IP Local Traffic Manager (LTM)とBIG-IP Application Policy Manager(APM)は、このような環境に最適です。数千のセッションを処理でき(プラットフォームによって異なります)、高い拡張性を維持することで、すべてのユーザーがいつでもどこでもアプリにアクセスできるようにします。また、BIG-IPは、継続的なアップグレード(「破棄して再デプロイ」)の必要性を抑え、標準的な保守作業を削減することで、データセンター関連のコストも低減します。こうしたBIG-IPのメリットに加え、複数の製品による複数のセッションにわたって高可用性を同時に実現する機能は、BIG-IPとVMware SDDCを統合した環境がオンプレミスにある場合でも、VMware Cloud on AWSにある場合でも利用できます。
管理性
管理の容易さと一貫性は、ユーザーがF5 BIG-IPシステムとVMware SDDCを併用する主な理由の1つです。オンプレミスでもVMware Cloud on AWSでも、F5 BIG-IQ Centralized Managementを使用してF5ソリューションを導入・管理でき、VMware vCenterを使用してSDDC内のアプリケーションを導入・管理できます。VMware Cloud on AWSへの移行後も、オンプレミス環境向けに設定したものと同じツール、プロセス、手順、設定、構成をすべて利用できます。
セキュリティ
オンプレミスでもVMware Cloud on AWSでも、アプリケーションのセキュリティを確保する必要があります。複数の大規模DDoS攻撃とアプリケーション層への攻撃(OWASP Top Ten、クロスサイトスクリプティング、SQLインジェクションなど)を組み合わせた、高度で複合的なL3~7のセキュリティ脅威から保護することが、これまで以上に重要になっています。このような脅威に直面した場合、IT管理者は、意図せず攻撃対象領域を拡大したり、アクセスのプロビジョニングおよびプロビジョニング解除に関連する脆弱性を露呈したりしないよう、セキュリティツール全体でアクセスおよびアプリケーションセキュリティポリシーの一貫性を確保する必要があります。BIG-IPソリューションにより、組織はプライベートデータセンターとクラウド全体で、一貫性と実績のあるセキュリティポリシーおよびアクセスを複製して適用できます。
移行中、BIG-IPは、オンプレミスのソリューションと新しいVMware Cloud on AWS環境との間にVPNを構築するという非常に重要な役割を果たします。これにより、データセンターからAWSサーバーへ転送される間、すべてのデータがSSLによって完全に暗号化されます。
概要
企業が重要なアプリケーションのクラウド移行計画を進める際、BIG-IPプラットフォームを使用したアプリケーションデリバリで実証済みのメリットを、クラウド上のアプリケーションワークロードにも容易に適用できます。これにより、すべてのアプリケーションインフラストラクチャにわたる一貫したセキュリティの確保など、パブリッククラウドの導入に関してユーザーが抱く可能性のある多くの課題や懸念に対処できます。
F5とVMware Cloud on AWSを統合した移行ソリューションは、F5 BIG-IPのアプリケーションサービスとBIG-IQ Centralized Managementの機能を活用し、場所を問わずVMware SDDC上の重要なアプリケーションに可用性、パフォーマンス、セキュリティを提供します。主要なクラウドマーケットプレイスで利用できる柔軟なライセンスモデルにより、企業はこれらのサービスを計画し、段階的に準備して、パブリッククラウドに導入できます。F5とVMwareは、可視性、セキュリティ、制御を維持しながら、企業や組織がワークロードをシングルクラウド環境およびマルチクラウド環境へ安心して移行できるよう支援します。
詳細はこちら
- F5とVMware (https://www.f5.com/partners/technology-alliances/vmware)
- VMware Cloud on AWS
- VMware:仮想マシンの移行
- K15003222:VMware vMotionに対するBIG-IP VEおよびBIG-IQ VEのサポートの概要
- K44134742: BIG-IP Virtual Editionインスタンスをクローンする際の考慮事項
- K13570:BIG-IP Virtual Editionを新しいVMwareホストに移行する際、ライセンス移行の承認が必要になる場合があります
導入をご検討の際は、F5のエキスパートにお問い合わせください:https://www.f5.com/products/get-f5 (https://www.f5.com/products/get-f5)