
さまざまなネットワークトポロジーにおけるSSL OrchestratorとCisco Web Security Applianceの構成
概要:SSL/TLS可視化の課題
クライアント(コンピューター、タブレット、スマートフォンなど)とサーバー間で送受信されるデータの大半は、Secure Sockets Layer(SSL)または、より新しく安全性の高いTransport Layer Security(TLS)によって暗号化されています。(参考資料として、F5 Labsの「2019 TLS Telemetry Report Summary」(https://www.f5.com/labs/articles/threat-intelligence/2019-tls-telemetry-report-summary)をご覧ください)。現在、暗号化が広く普及しているため、トラフィックを復号しない限り、脅威は隠れたままとなり、セキュリティ検査では検出できません。
Cisco Web Security Appliance(WSA)など、セキュリティ機能を実行する複数のデバイスでデータの復号と暗号化を行うと、オーバーヘッドと遅延が増大する可能性があります。SSLの可視性に関する課題や、セキュリティスタックが断片化している状況も重なり、企業にとって、長期にわたり有効な包括的セキュリティ戦略の策定は困難になっています。
このシステムリファレンスアーキテクチャでは、さまざまなネットワークトポロジーにおけるSSL OrchestratorおよびCisco WSA製品の各種構成方法を取り上げ、可視性、プライバシー、規制遵守に関する課題に対応します。
SSL Orchestrator:暗号化された脅威を可視化
F5 SSL Orchestratorは、ITインフラストラクチャとインターネットの間に配置され、検査に使用できる復号ゾーンを構築します。復号ゾーン内では、Cisco FTDなどのセキュリティデバイスがデータにアクセスし、マルウェアなどの隠れた脅威を検知して軽減できます。
F5の高度なSSL/TLS復号テクノロジー、強力な暗号スイートのサポート、柔軟なアーキテクチャにより、リソース利用の最適化、遅延の解消、セキュリティ検査インフラストラクチャのレジリエンス向上を支援します。また、すべての通信がSSL Orchestratorを経由するため、運用リスク(パフォーマンス、可用性、セキュリティ)に対処するポリシーを適用する戦略的な制御ポイントとしても機能します。
SSL Orchestratorは、インバウンド(インターネットユーザーからWebアプリケーションへ)とアウトバウンド(企業ユーザーからインターネットへ)の両方のSSL/TLSトラフィックを高いパフォーマンスで復号します。図1に示すように、アウトバウンドトラフィックは復号された後、検査と検出のためにCisco WSAシステムへ送信されます。
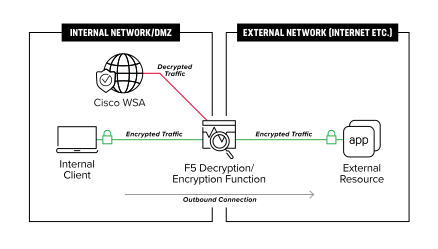
SSL Orchestratorのアーキテクチャコンポーネント
環境が異なれば、求められるアーキテクチャも異なります。SSL Orchestratorは、多様なアーキテクチャ要件に対応できるよう、さまざまなフォームファクターとサイズで提供されています。
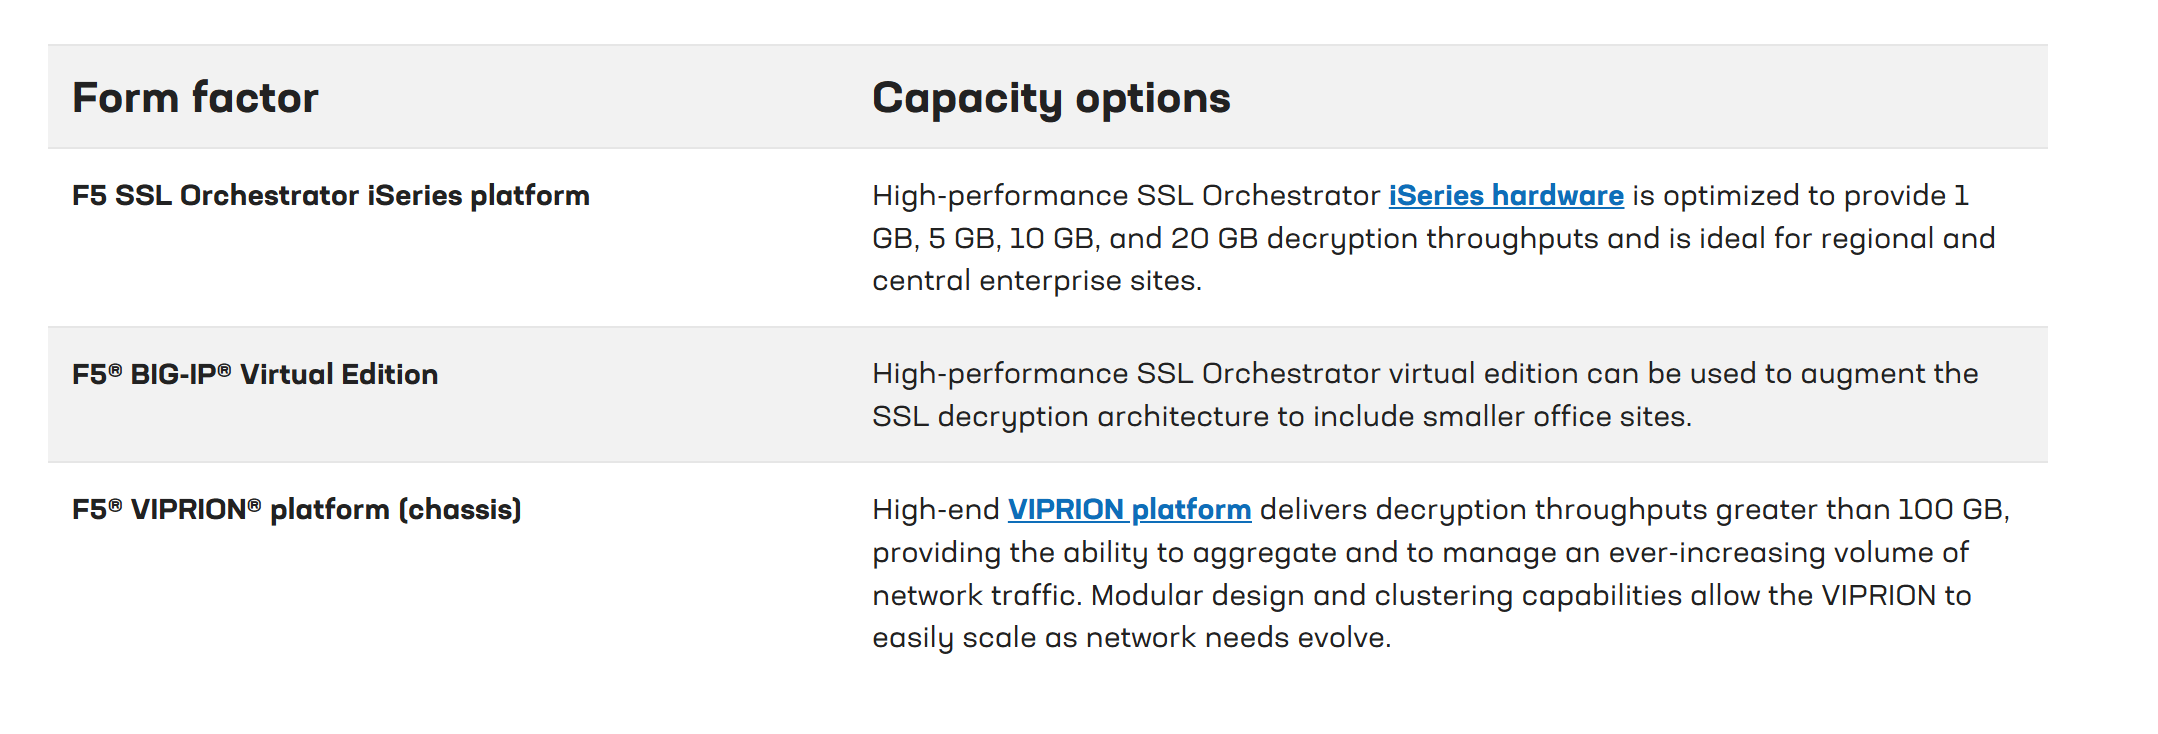
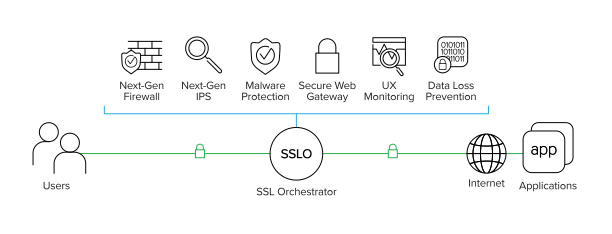
動的サービスチェイニング
一般的なセキュリティスタックは、多くの場合、次世代ファイアウォール(NGFW)、侵入検知/防御システム(IDS/IPS)、データ損失防止、マルウェア分析ツールなど、複数のシステムで構成されます。これらのシステムが検査を行うには、復号されたデータへのアクセスが必要です。
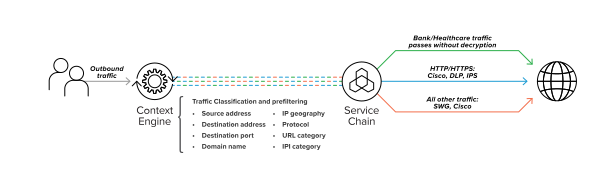
SSL Orchestratorは既存のセキュリティアーキテクチャと容易に統合でき、セキュリティスタック内の複数の検査デバイスに対するSSL/TLS復号を一元化します。この「一度復号し、複数の検査デバイスに振り分ける」設計により、各セキュリティデバイスが個別に復号する場合に生じ得る遅延、複雑さ、リスクの問題に対処できます。また、コンテキストエンジンを使用して、トラフィックフローごとに複数のサービスチェーンを作成することもできます。
“SSL Orchestratorのサービス SSL Orchestratorシステムでは、同一のセキュリティデバイスで構成されるプールをサービスと定義します。たとえば、Cisco WSAサービスは、1台以上のWSAデバイスで構成されます。デフォルトでは、SSL Orchestratorがサービス内のすべてのデバイスにトラフィックを負荷分散します。 ヘルスモニタリング SSL Orchestratorは、サービス内のセキュリティデバイスの稼働状態を確認するための各種ヘルスモニターを提供し、デバイス障害に即座に対応します。たとえば、Cisco WSAサービス内のデバイスに障害が発生した場合、SSL Orchestratorは稼働中のWSAデバイスへ負荷を自動的に移行します。サービス内のすべてのデバイスに障害が発生した場合は、ネットワークの継続性を維持し、稼働時間を最大化するために、そのサービスをバイパスします。”
トラフィック分類用コンテキストエンジン
SSL Orchestratorのコンテキストエンジンでは、分類基準、URLカテゴリ、IPレピュテーション、フロー情報に基づくポリシー判断に従って、トラフィックをインテリジェントに振り分けることができます。また、法的要件やプライバシー保護のため、金融、行政サービス、医療などのアプリケーションやWebサイトを復号の対象外にすることもできます。
高可用性
SSL Orchestratorはアクティブ/スタンバイHAアーキテクチャをサポートします。一方のシステムがトラフィックを処理し、もう一方は必要になるまでスタンバイモードで待機します。これにより、ダウンタイムを短縮し、単一障害点を排除することを目指します。システム間では、構成情報とユーザー接続情報が自動的に同期されます。
“バイパス保護 SSL Orchestratorは、バイパススイッチと統合することで、フェイル・トゥ・ワイヤ保護を実現できます。SSL Orchestratorシステムへの電力供給が停止した場合、ネットワークパフォーマンスを損なうことなくトラフィックがバイパスされます。”
導入トポロジ
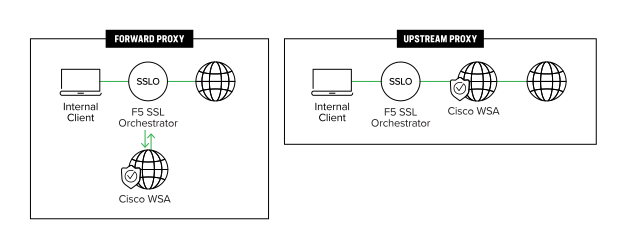
F5 SSL Orchestratorは、レイヤー2またはレイヤー3モードでインライン展開され、明示的フォワードプロキシまたは透過型フォワードプロキシとして構成できます。Cisco WSAは、SSL Orchestratorのサービスチェーン内に明示的フォワードプロキシまたは透過型フォワードプロキシとして展開できます。また、いずれのモードでもSSL Orchestratorの上流プロキシとして展開し、復号されたトラフィックを受信して検査することもできます。
“ユーザー認証 SSL OrchestratorとCisco WSAの両方が透過型フォワードプロキシとして構成されている場合、SSL Orchestrator経由のキャプティブポータルを使用して、Cisco WSAでユーザー認証を実行できます。 Cisco WSAが明示型フォワードプロキシとして構成されている場合、ユーザー認証はSSL Orchestratorで実行する必要があります。Cisco WSAをSSL Orchestratorのアップストリームプロキシとして導入する場合も同様です。”
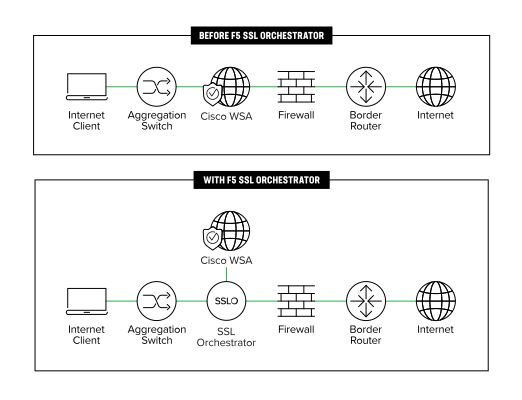
リファレンスアーキテクチャ図
図5は、SSL Orchestratorをエンタープライズアーキテクチャに統合し、検査インフラストラクチャ全体でアウトバウンドトラフィックの復号を一元化する仕組みを示しています。
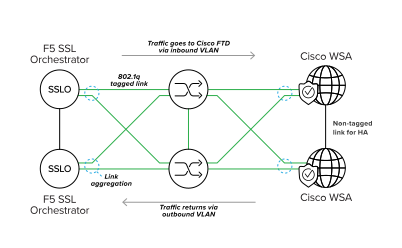
以下の図6に示すように、SSL OrchestratorはIEEE 802.1q VLANタギングプロトコルを使用したリンクアグリゲーションをサポートし、リンクの冗長化によって耐障害性を向上させます。
まとめ
インターネット上のIP通信を保護するため、SSLとその後継であるTLSの利用が広がっています。これには良い面と悪い面があります。良い面は、すべての通信が暗号化され、第三者による盗み見を防げることです。一方、攻撃者が暗号化トラフィック内にマルウェアを隠せるため、リスクも伴います。暗号化トラフィックをそのまま通過させると、セキュリティシステムはそれを検査できません。その結果、セキュリティ機能を多層化する多層防御戦略全体が機能しなくなります。
F5 SSL Orchestratorは、Cisco WSAのような高度な脅威防御システムと組み合わせることで、企業境界内でSSL/TLS復号を一元化し、SSL/TSLに関するこうした課題を解決できます。復号したトラフィックをセキュリティスタック全体に振り分けて検査し、ゼロデイ攻撃を特定してブロックできます。その結果、マルウェア対策や次世代ファイアウォール向けの既存セキュリティサービスへの投資を最大限に活用できます。
F5について
F5(NASDAQ:FFIV)は、世界最大規模の企業、サービスプロバイダー、政府機関、消費者向けブランドが、あらゆるアプリケーションを場所を問わず、安全かつ確実に提供できるよう支援します。F5は、組織がスピードと制御性を損なうことなく、選択したインフラストラクチャを導入できるようにするクラウドおよびセキュリティのアプリケーションサービスを提供しています。詳細については、f5.comをご覧ください。Twitterで@f5networksをフォローするか、LinkedInおよびFacebookで、F5、パートナー、テクノロジーに関する詳細情報をご覧ください。
公開日:2020年7月7日