ITのモダナイゼーション:セキュリティからリスク管理への転換
Lori MacVittie 著
セキュリティにリスクベースのアプローチを採用するには、セキュリティとデジタル資産に対する考え方を大きく転換する必要があります。しかし、デジタル脅威が急速に進化する一方で、既存のセキュリティモデルではその進化に追随できず、ましてや脅威を軽減することもできないため、この転換は不可欠です。
パケットからペイロード、そしてプロセスへ
従来のエンタープライズアーキテクチャフレームワークは、セキュリティを考慮せずに構築されました。一般に、セキュリティが後付けであり、主に事後対応型のモデルで発展してきたことは紛れもない事実です。つまり、悪意のある攻撃者が攻撃を生み出し、それに対してベンダーやテクノロジーリーダーが緩和策を構築してきました。これは、デジタルトランスフォーメーションの性質によるものです。その初期段階では、アプリケーションを通じて生産性と効率性を向上させることに重点が置かれていました。こうしたアプリケーションはほぼ固定的かつ静的で、外部から隔離されたデータセンター内に配置されていました。インターネット時代が到来するまで、データセンターへの侵入口は存在しなかったため、外部から攻撃を受けるリスクはほとんどありませんでした。
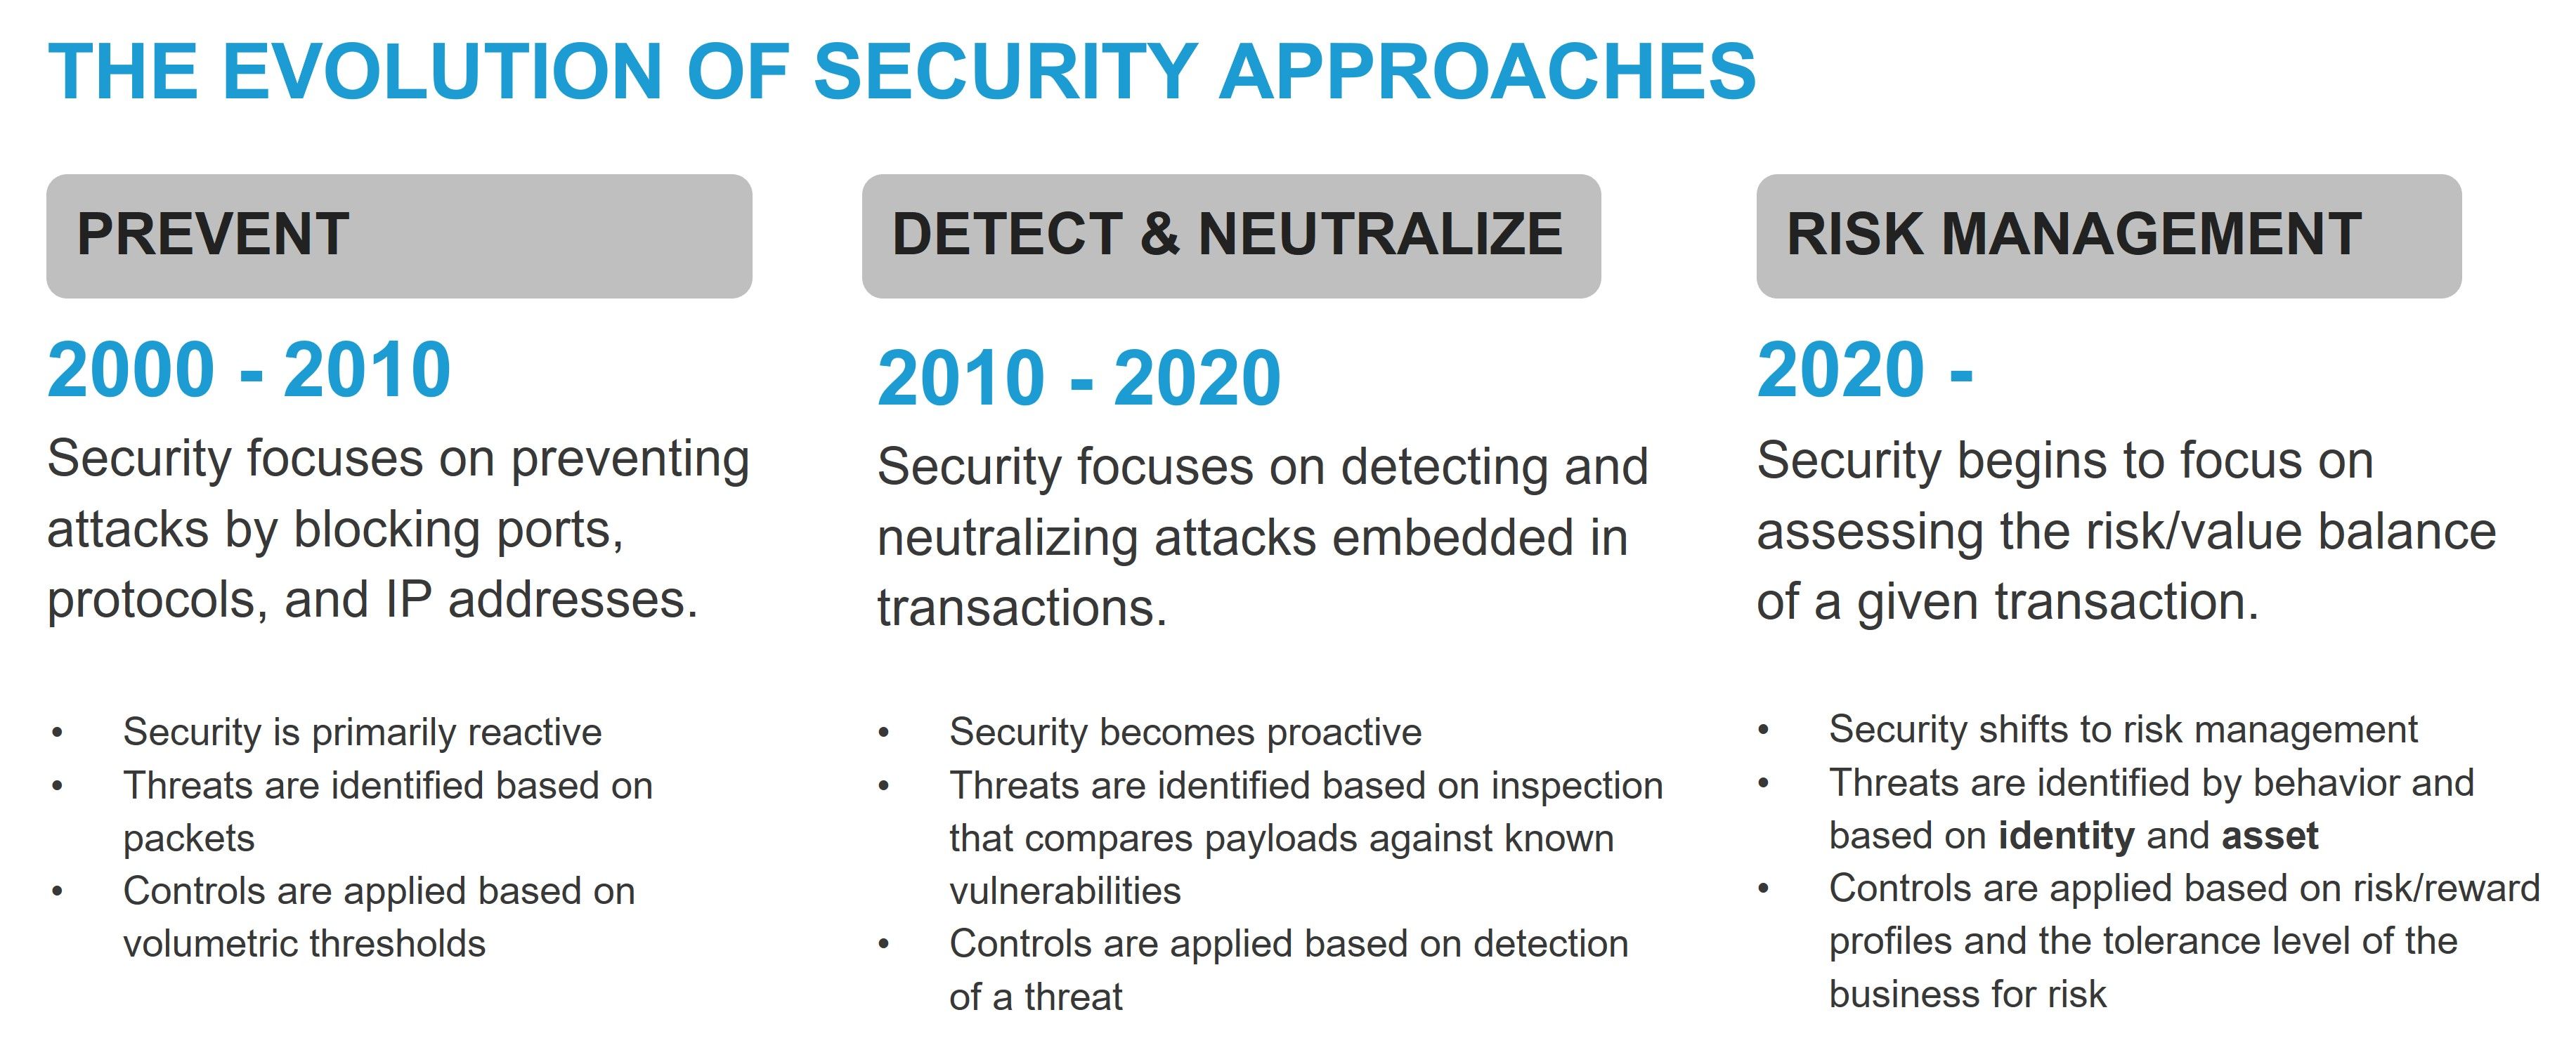
初期のセキュリティでは、テクノロジースタックの最下層にあたるネットワークで、インターネットに公開されたアプリケーションを保護することに重点が置かれていました。1秒あたりのパケット数が多すぎる場合、何らかのサービス拒否攻撃が発生していると判断されました。その対策は、攻撃元をブロックできるファイアウォールです。ポートとプロトコルがセキュリティポリシーの基礎となり、アプリケーションを利用しようとするパケットの量と速度に基づいてしきい値が設定されました。この段階のセキュリティでは、単純な静的ルールを使用して攻撃を遮断し、サービスの中断を防ぐことに重点が置かれていました。
強固な防御を前に、攻撃は急速に進化しました。アプリケーションが高機能化するにつれ、攻撃者はソフトウェアスタックの脆弱性をすぐに発見しました。やがて、ユーザーとアプリケーションの間でやり取りされるメッセージのペイロードに、既知の脆弱性を悪用してサービス停止、不正アクセス、データ流出を引き起こそうとする攻撃が埋め込まれるようになりました。セキュリティ業界は、こうした新たな攻撃形態にも対応し、埋め込まれた攻撃を検知して無力化できるソリューションを構築しました。この段階のセキュリティでは、トランザクションに埋め込まれた攻撃を検知して無力化することに重点が置かれました。
デジタル経済が拡大し、生活のあらゆる側面に深く広く浸透するにつれて、攻撃者にとっての機会も増大しました。データや、消費者および企業のアカウントへのアクセスの価値は、飛躍的に高まっています。たとえば、Steam、EA Sports、Epicなどのビデオゲームアカウントは、毎月数千件が盗まれていると推定されており、アカウント情報をまとめたデータベースがTelegramの非公開チャンネルで10,000~40,000ドルで取引されています」(BitDefender)。現在、アカウント乗っ取りは、ゲーム、金融、医療、行政サービスなど、あらゆる業界で横行しています。2021年には、詐欺によって米国政府が支給した連邦給付金のうち、推定870億ドルが失われました(CNBC)。この損失は主に、デジタルサービスを中心に運用されていたパンデミック失業給付プログラムに起因しています。
限定販売商品の入手を支援するために設計された専用ボットの開発が増えています。こうしたボットは、テクノロジーと処理速度を活用し、人が適切なサイズや色を選ぶよりも短時間でオンライン購入を完了できるようにします。消費者を支援するテクノロジーとして登場したものの、ほぼ直後には悪意のある攻撃者に悪用され、高値で転売する目的で商品が瞬く間に買い占められるようになりました。スニーカーボット、グリンチボットなどの専用ボットは、需要の高い特定の商品やその販売業者を標的にする傾向を強めています。
「StockXやGOATのような再販サイトの登場により、コレクター向けスニーカーは資産クラスの1つとなり、その価格は商品が売り切れるまでの速さとおおむね連動しています。数千ドルもする高度なスニーカーボットは、スニーカーの価値を高め、ひいてはブランドをクールに見せる人為的な希少性を生み出すうえで重要な役割を果たしています」(New York Times)
セキュリティ業界は今や、ネットワークサービスやアプリケーションを標的とする従来の攻撃に加え、サービスへのログインや商品の購入といったビジネスプロセスを標的とする攻撃にも対応しなければなりません。従来の検査・評価手法では、正規のビジネスプロセスに対する攻撃を検知できません。これは脆弱性ではなく、プロトコルの悪用によるものでもありません。デジタル機能として公開されたプロセスが、適切な認証情報を入手する手段、または購入する資金を持つ者によって悪用される可能性があるのです。
プロセスを保護するツールには、ソフトウェアによる利用と人間による利用を識別する機能も必要です。効率化を求める利用者と、優位に立とうとする攻撃者の双方がボットなどのソフトウェアを使用するため、この識別はさらに困難になります。セキュリティは再び進化し、今度はリスク管理へと軸足を移す必要があります。
リスク管理アプローチを採用しても、従来のセキュリティ対策を放棄することにはなりません。実際、テクノロジースタックのあらゆるレイヤーで攻撃が絶えず発生しており、対処が必要です。リスク管理アプローチは、ボリューム型攻撃や悪意のあるコンテンツによる攻撃を防止するテクノロジーの利用を妨げるものではありません。このアプローチでは、実装の詳細よりも、脅威をどのように特定し、リスクを判定するかを重視します。
企業リスクの低減が目的であれば、リスク低減に対する投資収益率が最も高い取り組みに、最も多くのリソースを配分すべきです。(McKinsey)
リスクベースの考え方でセキュリティに取り組むことで、組織は攻撃への場当たり的な対応から脱却できます。その代わりに、ビジネス成果との整合性や事業上のリスク許容度を考慮し、セキュリティに関する意思決定を慎重に行えるようになります。
セキュリティのモダナイゼーション:リスク管理への移行
今日のデジタル企業は、モダンアプリケーションを介してデジタル体験を提供することで、顧客やパートナーとつながっています。そのため、セキュリティのモダナイゼーションにおいて、アプリケーションの保護は最重要課題です。これらのアプリケーション、さらに細かく見れば、その構成要素であるワークロードやサービスは、企業のデジタル資産を作成、拡充し、その資産へのアクセスを提供することで価値をもたらします。したがって、これらはモダンなセキュリティの考え方における中心的な対象となります。今日一般にサイバーセキュリティと呼ばれる分野では、あらゆる種類のユーザーをデジタルビジネスの原動力となるデジタル資産につなぐために、アプリケーションと、そのアプリケーションを公開するAPIの保護に重点が置かれています。
テクノロジー部門のリーダーは、事後対応型および事前対応型のセキュリティを実装するために必要なツールや手法を十分に理解しています。そこで問われるのは、「アイデンティティと資産を主な基盤とするリスク評価に基づくアプローチへ、組織をどのように移行させるか」です。
この移行の中核となるテクノロジーは、認証とアクセス制御の2つです。認証はポリシーにアイデンティティの要素を提供し、アクセス制御はデジタル資産を管理します。
認証とは、基本的にアプリケーション利用者のアイデンティティを特定し、検証するプロセスです。かつて、その対象は主に、プライベートデータセンター内のモノリシックアプリケーションへのアクセスを求める人間でした。そのため、すべての認証システムとサービスを同じデータセンター内に配置できました。現在のモダンアプリケーションでは、分散アーキテクチャと外部公開APIが使用されているため、認証も進化する必要があります。今や認証では、人間の利用者だけでなく、自動化エージェントなど、人間の代理として機能するものも認識しなければなりません。さらに、分散アプリケーションは複数のクラウドから提供されるサービスで構成されるため、認証は、企業の枠を越えて連携するアイデンティティストアを前提とする必要があります。つまり、認証は今も基本的な防御の中核要素ですが、今日のデジタルサービスの拡大に伴い、アイデンティティとその検証方法に対する考え方も進化させる必要があります。
アクセス制御とは、企業リソースにアクセスできる人または対象を判断するプロセスであり、これは現在も変わりません。しかし、認証と同様に、アクセス制御に求められる機能も企業アプリケーションとともに進化してきました。初期のアクセス制御はネットワーク層で行われ、アプリケーションを利用する可能性のある主体は、ネットワークIPアドレスで定義された境界の「内側」か「外側」かで区別されていました。しかし現在では、モバイルユーザーが複数の配信ポイントから提供される分散アプリケーションにアクセスするため、内側と外側を明確に区別できる静的な境界は存在しません。そのため、アクセス制御は、認証によって検証されたユーザーIDに基づいて行う必要があります。現代のアプリケーション利用者は、ネットワーク上の場所では区別できず、代わりにその利用者のIDに基づいて分類されます。
これらのテクノロジーを主要なデジタル資産すべての完全なインベントリと組み合わせることで、特定の資産へのアクセスを許可するリスクについて下した判断を実行に移すことができます。こうした判断は、それらの資産が「どのように」公開されているかに加え、「誰に」公開すべきか、または公開すべきでないかを把握したうえで行われます。
したがって、セキュリティのモダナイゼーションに向けた最初のステップは、資産へのアクセス方法とその目的に重点を置いて、資産インベントリを作成または強化することです。また、テクノロジー部門のリーダーは、あらゆるデータへのアクセスが主にアプリケーションを介して行われることを念頭に置く必要があります。そのため、資産インベントリでは、各資産と、その資産を利用するアプリケーションとの対応関係も把握できるようにする必要があります。
次に、テクノロジー部門のリーダーはビジネス部門のリーダーと連携し、主要な資産についてリスクとリターンのプロファイルを策定する必要があります。策定したプロファイルに基づき、セキュリティ対策をビジネス成果に整合させることが重要です。たとえば、AiteNovaricaの調査によると、「加盟店が誤検知による取引拒否で失う収益は、不正による損失の75倍」に上ります。そのため、誤検知による取引拒否のリスクが、取引を許可するリスクを上回る可能性があります。
したがって、そのトランザクションに関連するやり取りを許可するか拒否するかは、組織のリスク許容度に基づいて判断する必要があります。この判断に影響し得る要因には、トランザクションの価値や、ユーザーが正当であることの確度などがあります。システムは、そのユーザーが正当であると50%の確度で判断しているのでしょうか。それより高いのでしょうか、低いのでしょうか。各組織は自らのリスク許容度を定め、それに基づいてプロファイルを調整し、その範囲内でセキュリティを適用します。リスク/リワードプロファイルは、潜在的なリスクへの対処方法を人とシステムが判断する際の指針となります。リスク回避傾向の強い組織は、リスクをより重視し、それを回避するための制御を適用する傾向があります。一方、リスク許容度の高い組織は、セキュリティ制御の適用方法を決定する際に、リワードをより大きな要因として評価します。
ここでの粒度、つまりトランザクションレベルでの評価には、デジタルインタラクションを継続的に評価し、ポリシーに照らして評価されたリアルタイムのコンテキストに基づいてセキュリティ上の判断を適応させる機能が必要です。このアプローチはゼロトラストの主要な機能であり、判断を適用するための主要テクノロジーである認証(誰か)とアクセス制御(何にアクセスできるか)も同様です。詳しくは、ホワイトペーパー「ゼロトラストセキュリティ:ゼロトラストが重要な理由(アクセス制御だけにとどまらない価値)」をご覧ください。
デジタルインタラクションを継続的に評価する能力は、エンタープライズレベルのデータおよびオブザーバビリティ戦略にかかっています。つまり、組織が戦略を策定済みであり、データを単一のストアに集約しない場合は、フルスタックのオブザーバビリティに加え、分散したストア間のインタラクションを関連付けて相関分析する手段の実現に向けて取り組んでいることが必要です。
したがって、リスク管理への移行では、アイデンティティ、オブザーバビリティ、アクセス制御という3つの特定のテクノロジーを導入し、その実行全体をゼロトラストのアプローチで統制することが中心となります。
ITのモダナイゼーションにはセキュリティが不可欠
デジタルビジネスに不可欠な機能の1つがセキュリティです。デジタル資産やデータ、お客さまの財務情報および個人情報を保護します。
デジタルビジネスでは、ほぼすべてのやり取りがデジタルで行われます。そのため、セキュリティをビジネスの最優先事項として位置付け、IT部門ではエンタープライズアーキテクチャの最優先事項とする必要があります。多くの組織にとって、これはセキュリティ対策、ツール、ポリシーを評価し、主にデジタルで構成される環境でも引き続き有効かどうかを見極めることを意味します。これらの多くは、増加する攻撃や新たな脅威に対処するため、その都度導入されてきたものです。デジタル経済で組織が成長するために必要なすべてのデジタル資産とやり取りを完全に保護するには、より計画的かつ包括的なアプローチが必要になります。
組織がエンタープライズアーキテクチャとしてテクノロジー基盤を構築した当時、デジタルビジネスの運営に関わる多くの側面は考慮されていませんでした。セキュリティも、十分に考慮されていなかった側面の1つです。
デジタルが当たり前となる世界へ急速に移行する中、組織が将来にわたって成長していくには、変化のスピードとデータに基づく意思決定に対応し、それらを実現できるようITをモダナイズする必要があります。その重要な一歩が、エンタープライズアーキテクチャのモダナイズです。そこには、より広範かつ包括的で、最終的には適応型となるセキュリティアプローチ、すなわちリスク管理アプローチを組み込む必要があります。
デジタルビジネスに対応するためのアーキテクチャ、特にセキュリティのモダナイゼーションについて詳しくは、F5の新しいO’Reilly書籍『Enterprise Architecture for Digital Business』をご覧ください。