MITRE ATT&CKおよびD3FENDフレームワークの観点から見るゼロトラスト導入のメリット
Mudit Tyagi、Ken Arora 著
サイバー攻撃者は、標的とする組織のネットワークやアプリケーション、すなわち デジタル攻撃対象領域をスキャンし、発見済みの脆弱性やゼロデイ脆弱性を悪用する複数の手法と手順を組み合わせて、多段階の攻撃を仕掛けます。 本稿では、企業が防御すべき脅威をいくつかの種類に分けて考察し、攻撃者の活動による被害を封じ込められる可能性を高めるためのゼロトラスト原則の活用に焦点を当てます。続いて、MITRE ATT&CKフレームワークに体系化されている攻撃者の戦術、手法、手順について簡単に説明します。最後に、MITRE D3FENDフレームワークについて考察し、ゼロトラスト原則との対応関係を示します。
攻撃対象領域とは
米国国立標準技術研究所(NIST)は、Computer Security Resource Center(CSRC)の用語集で、「攻撃対象領域」を「攻撃者がシステム、システム要素、または環境への侵入、影響の付与、あるいはデータの抽出を試みることができる、そのシステム、システム要素、または環境の境界上にある一連のポイント」と抽象的に定義しています。
「攻撃対象領域」は、デジタル環境のさまざまなコンポーネントに潜む、既知および未知の脆弱性をすべて含むものと捉えることもできます。こうしたコンポーネントには、以下のようなものがあります(これらに限定されません)。
- 物理および仮想のネットワーク、コンピューティング、ストレージ資産
- ハイパーバイザー、仮想マシン、コンテナオーケストレーションシステム、サービスメッシュ
- ファームウェア、オペレーティングシステム、データベース管理ソフトウェア、アプリケーションソフトウェアなど、これらの資産上で稼働するソフトウェア
- コンテナイメージリポジトリ、VMイメージリポジトリ、コードリポジトリ
- 内部および外部API、マイクロサービスエンドポイント、アプリケーションポータル
- ローカル環境の外部にありながらローカルで利用されるサービス(ID検証サービス、タイムサーバー、リモートデータストレージなど)
- IDストア、ユーザーアカウントデータベース、ビジネスデータストア
脅威クラスの理解
ビジネス上のリスクを最小限に抑えるため、組織はすべての規制要件を遵守しながら、自社のデジタル資産と知的財産に加え、顧客と従業員のプライバシーも保護する必要があります。同時に、ビジネスワークフローとデジタルエクスペリエンスの可用性と信頼性を継続的に確保しなければなりません。この課題を解決するには、最小権限の適用、明示的な検証、継続的な評価、侵害を前提とすること、というゼロトラストの原則に従う必要があります。1 これにより、組織は、以下のセクションで説明するさまざまな脅威クラスに対処できます。
データに対する脅威
データは、現代のデジタル企業にとって生命線です。そのため、攻撃者には組織のデータを狙う強い金銭的動機があります。盗まれたデータはダークウェブで売買され、第三者によってデータ所有者へのさらなる加害に利用される可能性があります。また、組織がランサムウェアの被害に遭うこともあります。攻撃者は、データをその場で暗号化するか、組織のインフラストラクチャから完全に削除することで、組織がデータを利用できない状態にします。その後、データの復元と引き換えに、被害者へ「身代金」の支払いを要求することがあります。データ攻撃の3つ目の類型は、単に損害を与えることを目的とする攻撃者がデータを巧妙に改ざんし、そのデータに依存するビジネスプロセスやデジタルエクスペリエンスを妨害するものです。
漏えい
データ漏えい(データ侵害)は、攻撃者が所有者の同意なく機密情報にアクセスした場合に発生します。こうした攻撃は、知的財産への影響に加え、ブランドの毀損や信頼の喪失を招くことも少なくありません。法律により、侵害を受けた組織は、個人を特定できる情報を含むデータが失われた場合、その事実を報告することが義務付けられています。フィッシング、一般公開アプリケーションの脆弱性の悪用、サプライチェーン侵害などは、データが保存されているデジタル環境に侵入するためによく使われる手法です。
近年の顕著な例として、SolarWindsのサプライチェーン攻撃が挙げられます。2 攻撃者はこの攻撃を利用して、数千もの企業や政府機関に侵入しました。この初期アクセスを足掛かりに、デジタルインフラストラクチャ内で持続的な足場を確立し、複数の被害者のアプリケーションやネットワーク間を横方向に移動することで、その後の攻撃を展開しました。最終的に、これらの戦術によって、認証情報やパスワードを侵害し、被害者のデータを外部に持ち出すという攻撃者の最終目的が達成されました。
ランサムウェア
データを狙う攻撃のもう1つの形態が「ランサムウェア」攻撃です。ハッカーはマルウェアを展開し、主要な業務プロセスを妨害したり、完全に停止させたりします。多くの場合、重要な業務データが暗号化または削除され、重要なワークフローが中断します。ID認証データストア内のデータも暗号化または削除され、正規ユーザーがシステムから完全に締め出される場合もあります。攻撃者は「身代金」を受け取って初めて、システムへのアクセスを復旧するか、データを復号します。2021年5月には、ランサムウェア攻撃によりColonial Pipelineが機能停止に陥りました。3 同社は米国南東部にガソリンとジェット燃料を輸送しています。
サイレントデータ破損
一部の攻撃者は、データ攻撃において、より巧妙な手法を用います。こうした高度な攻撃者は、データを外部に持ち出したり利用不能にしたりするのではなく、被害組織が保有するデータに対して、慎重に狙いを定めた少数の変更を加えます。そして、アプリケーションの通常の外部向けワークフローを通じて利益を得ます。たとえば、割引販売される航空券の割合を増やす、在庫管理データベースを操作して販売可能な商品の数を実際より多く、または少なく見せる、ECサイトに特別な割引コードを追加する、といった手口があります。こうした「ステルス」変更は、被害が発生するまで検知が難しい場合が多く、被害組織自身のビジネスワークフローを悪用して攻撃者に利益をもたらします。
インフラストラクチャリソースに対する脅威
ハッカーは、ネットワークやコンピューティングインフラストラクチャのリソースを消費し、ビジネスプロセスを停止させたり、非効率な状態に陥らせたりする攻撃を仕掛けます。このような攻撃の目的は、標的組織のブランドを毀損することや金銭を脅し取ることから、オンラインチケット販売を利用不能にするなど、特定のビジネス上の結果を引き起こすことまで多岐にわたります。また、高度な攻撃者は、より巧妙な攻撃を同時に進める際、ほかの攻撃手順を隠すための煙幕として、この種の攻撃を利用することがよくあります。
DDoS
攻撃者はボットネットを利用して攻撃トラフィックを標的のリソースに送り込み、分散型サービス拒否(DDoS)攻撃を仕掛けます。ボリューム型DDoS攻撃は、標的のネットワークに大量のトラフィックを送り付け、利用可能な帯域幅をすべて消費します。プロトコルDDoS攻撃は、ファイアウォールなどのステートフルなネットワーク機器に特殊なトラフィックを送信して接続テーブルを埋め尽くし、正規の接続を切断させます。アプリケーションDDoS攻撃は、不正なリクエストによってサーバー上のリソースを消費します。
CPUの奪取
攻撃者はコンピューティングリソースに不正アクセスし、自らのために計算処理を実行して、その結果をコマンド&コントロールサーバーに送信できます。これは多くの場合、コンピューターの所有者に気付かれないよう、バックグラウンドで暗号資産マイニングコードを実行するために行われます。コンピューターに暗号資産マイニングコードを展開する一般的な手法として、フィッシングやドライブバイダウンロードがあります。攻撃者は、MITRE ATT&CKのラテラルムーブメント戦術を使用して不正利用するCPU容量を拡大し、永続化戦術によって不正な計算処理を継続できる状態を維持します。
ビジネス上の脅威
悪意のある攻撃者は、本来意図されたワークフローやユーザー体験を悪用し、組織に損害を与えます。こうした脅威は、収益の損失、ブランドイメージの低下、不正への対応に伴う運用コストの増加につながる可能性があります。
ビジネスリソースの枯渇
ハッカーは、個人的な利益を目的として、正規のビジネスプロセスを悪用し、組織に損害を与えます。たとえば、自動化ツールを使って人気イベントのチケットを大量に購入し、他の人が購入できないようにしたうえで、より高い価格で転売することがあります。
ビジネスインテリジェンス
企業の公開Webサイトからビジネス情報がスクレイピングされたり、社内システムから盗まれたりし、その企業に不利益をもたらす形で利用される可能性があります。たとえば、競合他社が価格情報をスクレイピングし、自社の価格を引き下げて顧客を奪うことが考えられます。
ブランド攻撃
ハッカーは、一般公開されているWebサイトのコンテンツを改ざんし、組織の評判を傷つけることがあります。また、コンテンツを変更して、Webサイトのユーザーに誤った情報を提供することもあります。
商取引詐欺
詐欺行為者は、取引によって利益を得るために、他のユーザーになりすまして金融取引を行う手段を見つけ出します。盗んだ認証情報を使ってアカウントを乗っ取ったり、事情を知らないユーザーを普段利用しているサイトに似せたサイトへ誘導し、アカウントの認証情報を入力させたりします。この種の詐欺は通常、eコマースサイトや金融機関のポータルで行われます。COVID流行期には、盗んだ個人情報を使って失業給付を不正に申請し、給付金を自分たちに振り込ませる失業給付詐欺が多発しました。4
MITRE ATT&CKフレームワーク
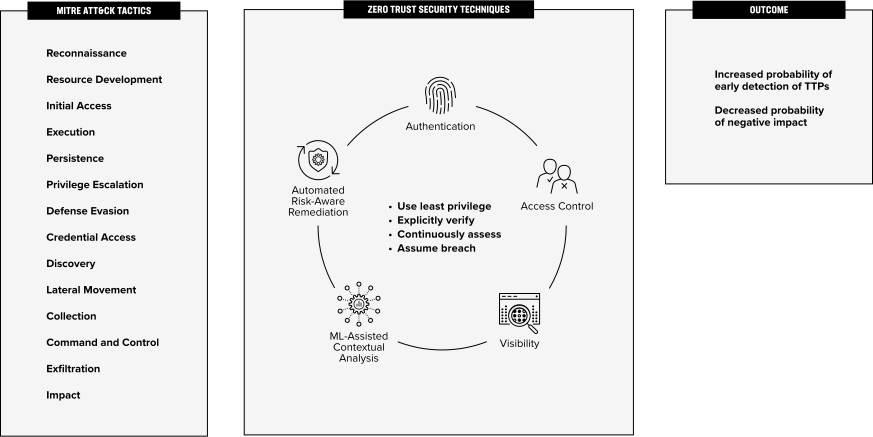
組織に脅威を仕掛ける執拗な攻撃者は、忍耐強く、組織的で、高度なスキルを備えています。攻撃者が損害を与えるには、インテリジェンスの収集、初期アクセスの獲得、足掛かりの確立、情報の窃取、データの持ち出しなど、複数の戦術目標を達成する必要があります。MITRE ATT&CKフレームワーク5 には、戦術目標、その目標を達成するための手法、およびその手法を実行するための手順がまとめられています。防御側はこのフレームワークを使用して、あらゆる攻撃を戦術、手法、手順(TTP)に分解できます。これらはMITRE ATT&CKフレームワークのサイト(https://attack.mitre.org/matrices/enterprise)で確認できます。図1に示すように、各戦術とそれに関連する手法に対して、デジタル環境全体でゼロトラストの原則を遵守することで、攻撃者が成功する可能性を低減し、その活動を早期に検知できる可能性を高められます。
MITRE D3FEND Frameworkはゼロトラストの原則に準拠
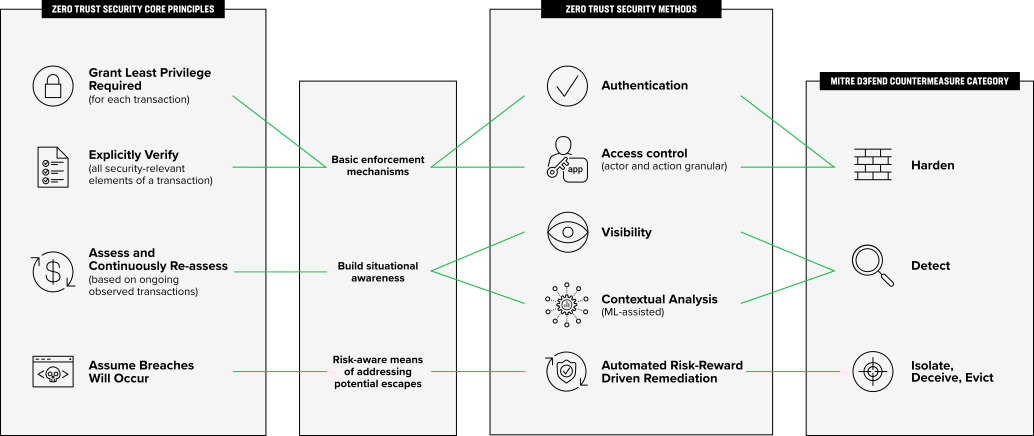
The D3FENDフレームワークは、「サイバーセキュリティ対策分野の主要概念と、それらの概念を相互に結び付けるために必要な関係の両方を定義する、意味論的に厳密な型と関係を含む」対策ナレッジベースおよびナレッジグラフを提供します。7 このフレームワークは、セキュリティ担当者が、自らのデジタル環境に関連する脅威への防御に必要な機能を検討するのに役立ちます。
さらに、D3FEND frameworkに記載されている関連対策を実行する能力を把握することで、MITRE ATT&CK frameworkに列挙されたさまざまなTTPに対する備えという観点から、セキュリティリスクを捉えることができます。この2つのフレームワークをつなぐのが、「デジタルアーティファクト」という抽象概念です。攻撃者が一連のTTPを用いて攻撃を実行すると、その活動によって観測可能なデジタルアーティファクトが生成されます。D3FEND frameworkは、攻撃者の活動によって生成されたデジタルアーティファクトをどのように探すかを実務担当者が具体的に把握し、実行可能な防御計画を策定するうえで役立ちます。
図2に示すように、MITRE D3FENDの対策カテゴリーは、ゼロトラストの原則に基づくゼロトラストセキュリティ技術に明確に対応しています。
まとめ
今日のアプリケーションとデジタルエクスペリエンスは、拡大するモバイルワーカーや顧客層に対応する、相互接続されたデジタル企業のエコシステムという広範な環境の中で、人間だけでなくスマートデバイスも含む、より多様な対象顧客とのエンゲージメントを深めたいというビジネスニーズによって進化しています。同時に、ビジネスの俊敏性と効率性をさらに高める必要性から、アプリケーションアーキテクチャではオープンソースやSaaSのコンポーネントが以前よりもはるかに広く活用されるようになりました。その結果、今日の中核アプリケーションは、かつてないほど多層化し、制御が行き届きにくいインフラストラクチャに依存しています。現代のビジネス要件によってアプリケーションアーキテクチャの複雑さが増し、より広範かつ動的な脅威対象領域が露出しています。そこを、これまで以上に潤沢な資金と強い動機を持つ高度な攻撃者が悪用しています。
MITRE ATT&CKフレームワークは、悪意のある攻撃者が複雑な攻撃を構成する際に用いる戦術、技術、手順を体系的に表す用語体系を提供します。MITRE D3FENDフレームワークは、攻撃で使用されるTTPによって生成された観測可能なデジタルアーティファクトを組織が検出するために利用できる、対策のナレッジグラフを定義しています。MITRE D3FENDの対策は、ゼロトラストのさまざまな原則と関連付けることができ、これらの原則を順守することで、対策を実装する具体的なメカニズムの有効性が高まります。
リソース
1 https://www.f5.com/services/resources/white-papers/why-zero-trust-matters-for-more-than-just-access
2 https://en.wikipedia.org/wiki/2020_United_States_federal_government_data_breach
3 https://en.wikipedia.org/wiki/Colonial_Pipeline_ransomware_attack
4 https://www.f5.com/company/blog/unemployment-fraud-covid-19
5 https://attack.mitre.org/matrices/enterprise