F5でRed Hat OpenShift AIを容易に保護・管理
F5 AI GuardrailsおよびF5 AI Red Team向けの認定OpenShift Operatorにより、F5を使用したRed Hat OpenShift AIのモデルとエージェントのインストール、保護、堅牢化を容易に行えます。
AIを大規模に導入するにはガバナンスが不可欠
AIにおいて、ガバナンスはもはや単なるコンプライアンス対応ではありません。AIを迅速かつ確信を持って大規模に導入するために欠かせないプロセス要素となっています。しかし、ほとんどの組織は、AIセキュリティやガバナンスなどの主要課題の解決には1年以上かかると考えています。1 AIを確信を持って導入するために必要なリスク対応とガバナンスについて、十分な準備ができていると考える組織はわずか30%です。2
Red Hat OpenShift AIのセキュリティとガバナンスを容易に導入、展開、管理
F5とRed Hatは、Red Hat OpenShift Operatorsを使用してF5 AI GuardrailsとF5 AI Red Teamを導入することで、OpenShift AIのモデル、エージェント、出力のデプロイ、管理、強化、保護を容易にします。
F5 AI Guardrails
デプロイ済みのAIモデルとエージェントを包括的に実行時保護し、データセキュリティ、敵対的脅威、規制コンプライアンスに対応します。脆弱性を動的な保護へと転換し、新しいモデルの導入やビジネスニーズの変化に応じて、機動的なリスク対応を維持します。AI Guardrailsでは、次のことが可能です。
- 敵対的攻撃への対策
プロンプトインジェクションやジェイルブレイクなど、進化する脅威からAIシステムを保護します。あらかじめ用意されたガードレールを選択するか、特定のユースケースに合わせてカスタムポリシーを作成できます。 - AIデータを保護
実行時にデータ漏えい、コンプライアンス違反、ポリシー違反を検知し、防止します。 - 責任あるAI利用を管理
規制遵守を確保し、有害な出力を阻止するとともに、モデルとエージェントの権限に対する制限を適用します。 - AIオブザーバビリティを簡素化
すべてのAIインタラクションにわたって、継続的な可視性とトレーサビリティを確保します。
F5 AI Red Team
最もプロアクティブなレッドチーム演習でも、人間の防御担当者の存在は常に有益です。しかし、AI開発の加速に伴い、より強力な対策が求められています。AI Red Teamでは、継続的に更新される攻撃プロンプトデータベースを利用して脆弱性をテストでき、得られた知見を防御策に活かすことができます。AI Red Teamでは、次のことが可能です。
- 脆弱性を発見
継続的かつ実環境に即した敵対的テストにより、攻撃者に悪用される前にAIの弱点を発見します。明確なセキュリティスコアで定量化し、修正対応につなげます。 - レジリエンスとパフォーマンスを検証
実環境の負荷下でAIのパフォーマンス限界を特定し、ダウンタイムを防止するとともに、モデルの安定性、セキュリティ、スケーラビリティを維持します。 - AIセキュリティ対策の迅速化
自動化されたレッドチーミングにより、結果をより迅速に得られます。さらに、セキュリティ専門家を反復作業から解放し、安全でコンプライアンスに準拠したシステムを実現します。
OpenShift Operatorsによる高速化
Red Hat OpenShift Operatorsは、プラットフォームを構成するコンポーネントの管理から、マネージドサービスとして提供されるアプリケーションまで、Kubernetesネイティブアプリケーションのインスタンスの作成、構成、管理を自動化します。
Red HatとF5は、Red Hat OpenShiftでの動作が検証済みのOperatorライブラリを提供し、AIの保護を容易にします。すべてが、ライフサイクル管理を容易にするパッケージとして提供されます。AI GuardrailsとAI Red Teamは現在、オンプレミスのRed Hat OpenShift環境で利用できます。
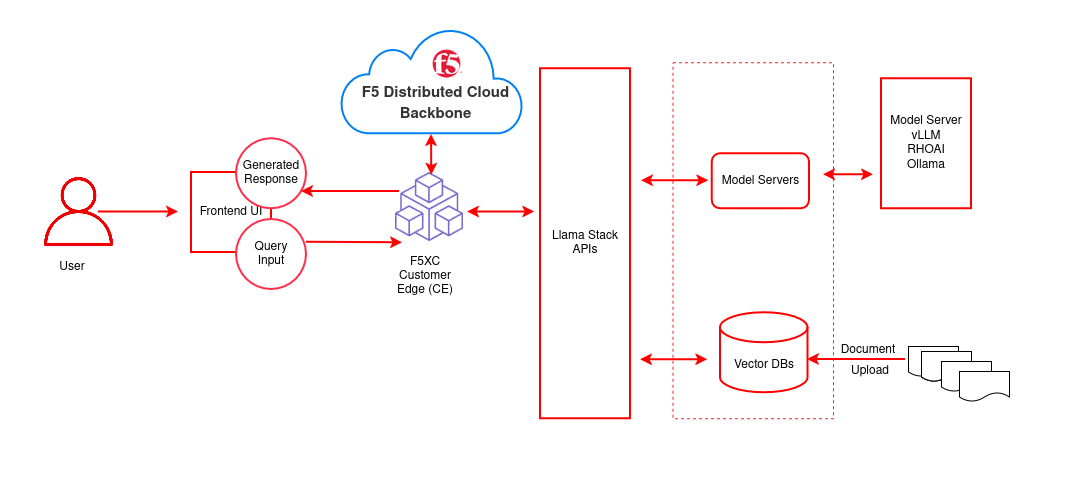
F5とRed Hatで、AI導入を安全に加速
F5とRed Hatは、ワンクリック導入とライフサイクル全体の管理により、OpenShift上でAI搭載アプリを安全に運用できるよう支援します。AI GuardrailsおよびAI Red Team認定のOpenShift Operatorsにより、AIを活用したビジネス変革をこれまで以上に容易に始められます。
F5とRed Hatのパートナーシップについて詳しくは、f5.com/redhat
出典:
- Deloitte、企業におけるAIの現状:未活用の優位性、2026年1月
- 同上。
主なメリット
AIセキュリティを簡単に管理
OpenShift環境内で、F5 AIセキュリティソリューションの導入、監視、アップグレード、管理をワンクリックで簡単に行えます。
敵対的脅威に対抗
AIを活用した防御により、高度なプロンプトインジェクション、ジェイルブレイク、DDoS攻撃から保護します。
コンプライアンス対応を簡素化
プロンプトをブロックまたは許可した理由を詳細に追跡できる状態を維持しながら、EU AI Actなどの規制枠組みに対応する標準搭載の制御を適用できます。
AIデータを保護
AIモデル、ユーザー、エージェントが機密データを扱う方法について、企業標準を策定し、適用します。
導入前に脆弱性を明らかにする
継続的かつ自動化された敵対的テストにより、本番環境への導入前にリスクを特定し、悪用され得る期間を短縮します。
リスクとガバナンスを定量化し、明確に伝達
各評価では、Comprehensive AI Security Index(CASI)とAgentic Resistance Score(ARS)に基づいてリスクをスコア化し、客観的な評価、ガバナンスの追跡、経営層向けレポートに活用します。