Equinix Distributed AI Hub向けF5 AI Guardrails
ハイブリッドおよびマルチクラウド環境に分散するAIを保護し、ガバナンスとポリシーを適用します。
AIエージェントが攻撃対象領域を拡大
企業がエージェントを複数のモデル、クラウド、データソースに接続するにつれ、攻撃対象領域は従来のアプリケーション境界を越えて拡大します。複数のエージェントを複数のモデル、クラウド、データソースに接続する組織は、新たなセキュリティ上の盲点、膨らむコスト、複雑なガバナンス、GDPRおよびEU AI Actに基づくコンプライアンス義務に直面します。従来のセキュリティツールはAIネイティブのトラフィックを想定して設計されていないため、プロンプトインジェクション、データ漏えい、有害な出力といったAI固有のリスクを見逃すことが少なくありません。
AIエコシステム全体で一貫したセキュリティポリシー
F5® AI Guardrailsは、Equinix Distributed AI Hub内に導入され、ハイブリッドおよびマルチクラウド環境にまたがる分散AIワークフローに対して、ポリシーの適用、可視化、ガバナンスを提供します。
世界各地の280か所を超えるEquinixデータセンターで利用できるEquinix Distributed AI Hubは、高帯域幅かつ低遅延の相互接続ポイントで、データ、コンピューティング、クラウドプラットフォーム、AIエコシステムパートナーを相互接続するグローバル分散型フレームワークを提供します。Distributed AI Hubを活用することで、企業はAI推論、データアクセス、ポリシー適用をデータソース、ユーザー、クラウドサービスの近くに配置できるため、遅延を低減し、データ主権を維持しながら、不要なデータ移動を最小限に抑えられます。AI Guardrailsは、ポリシーベースの保護、一元的な可視性、監査に対応したガバナンスを追加し、ネットワークをポリシーが適用されたAIコントロールプレーンへと変革します。これにより、クラウド、モデル、エージェントを横断する一貫したGuardrailsに基づいて、すべてのインタラクションを管理できます。
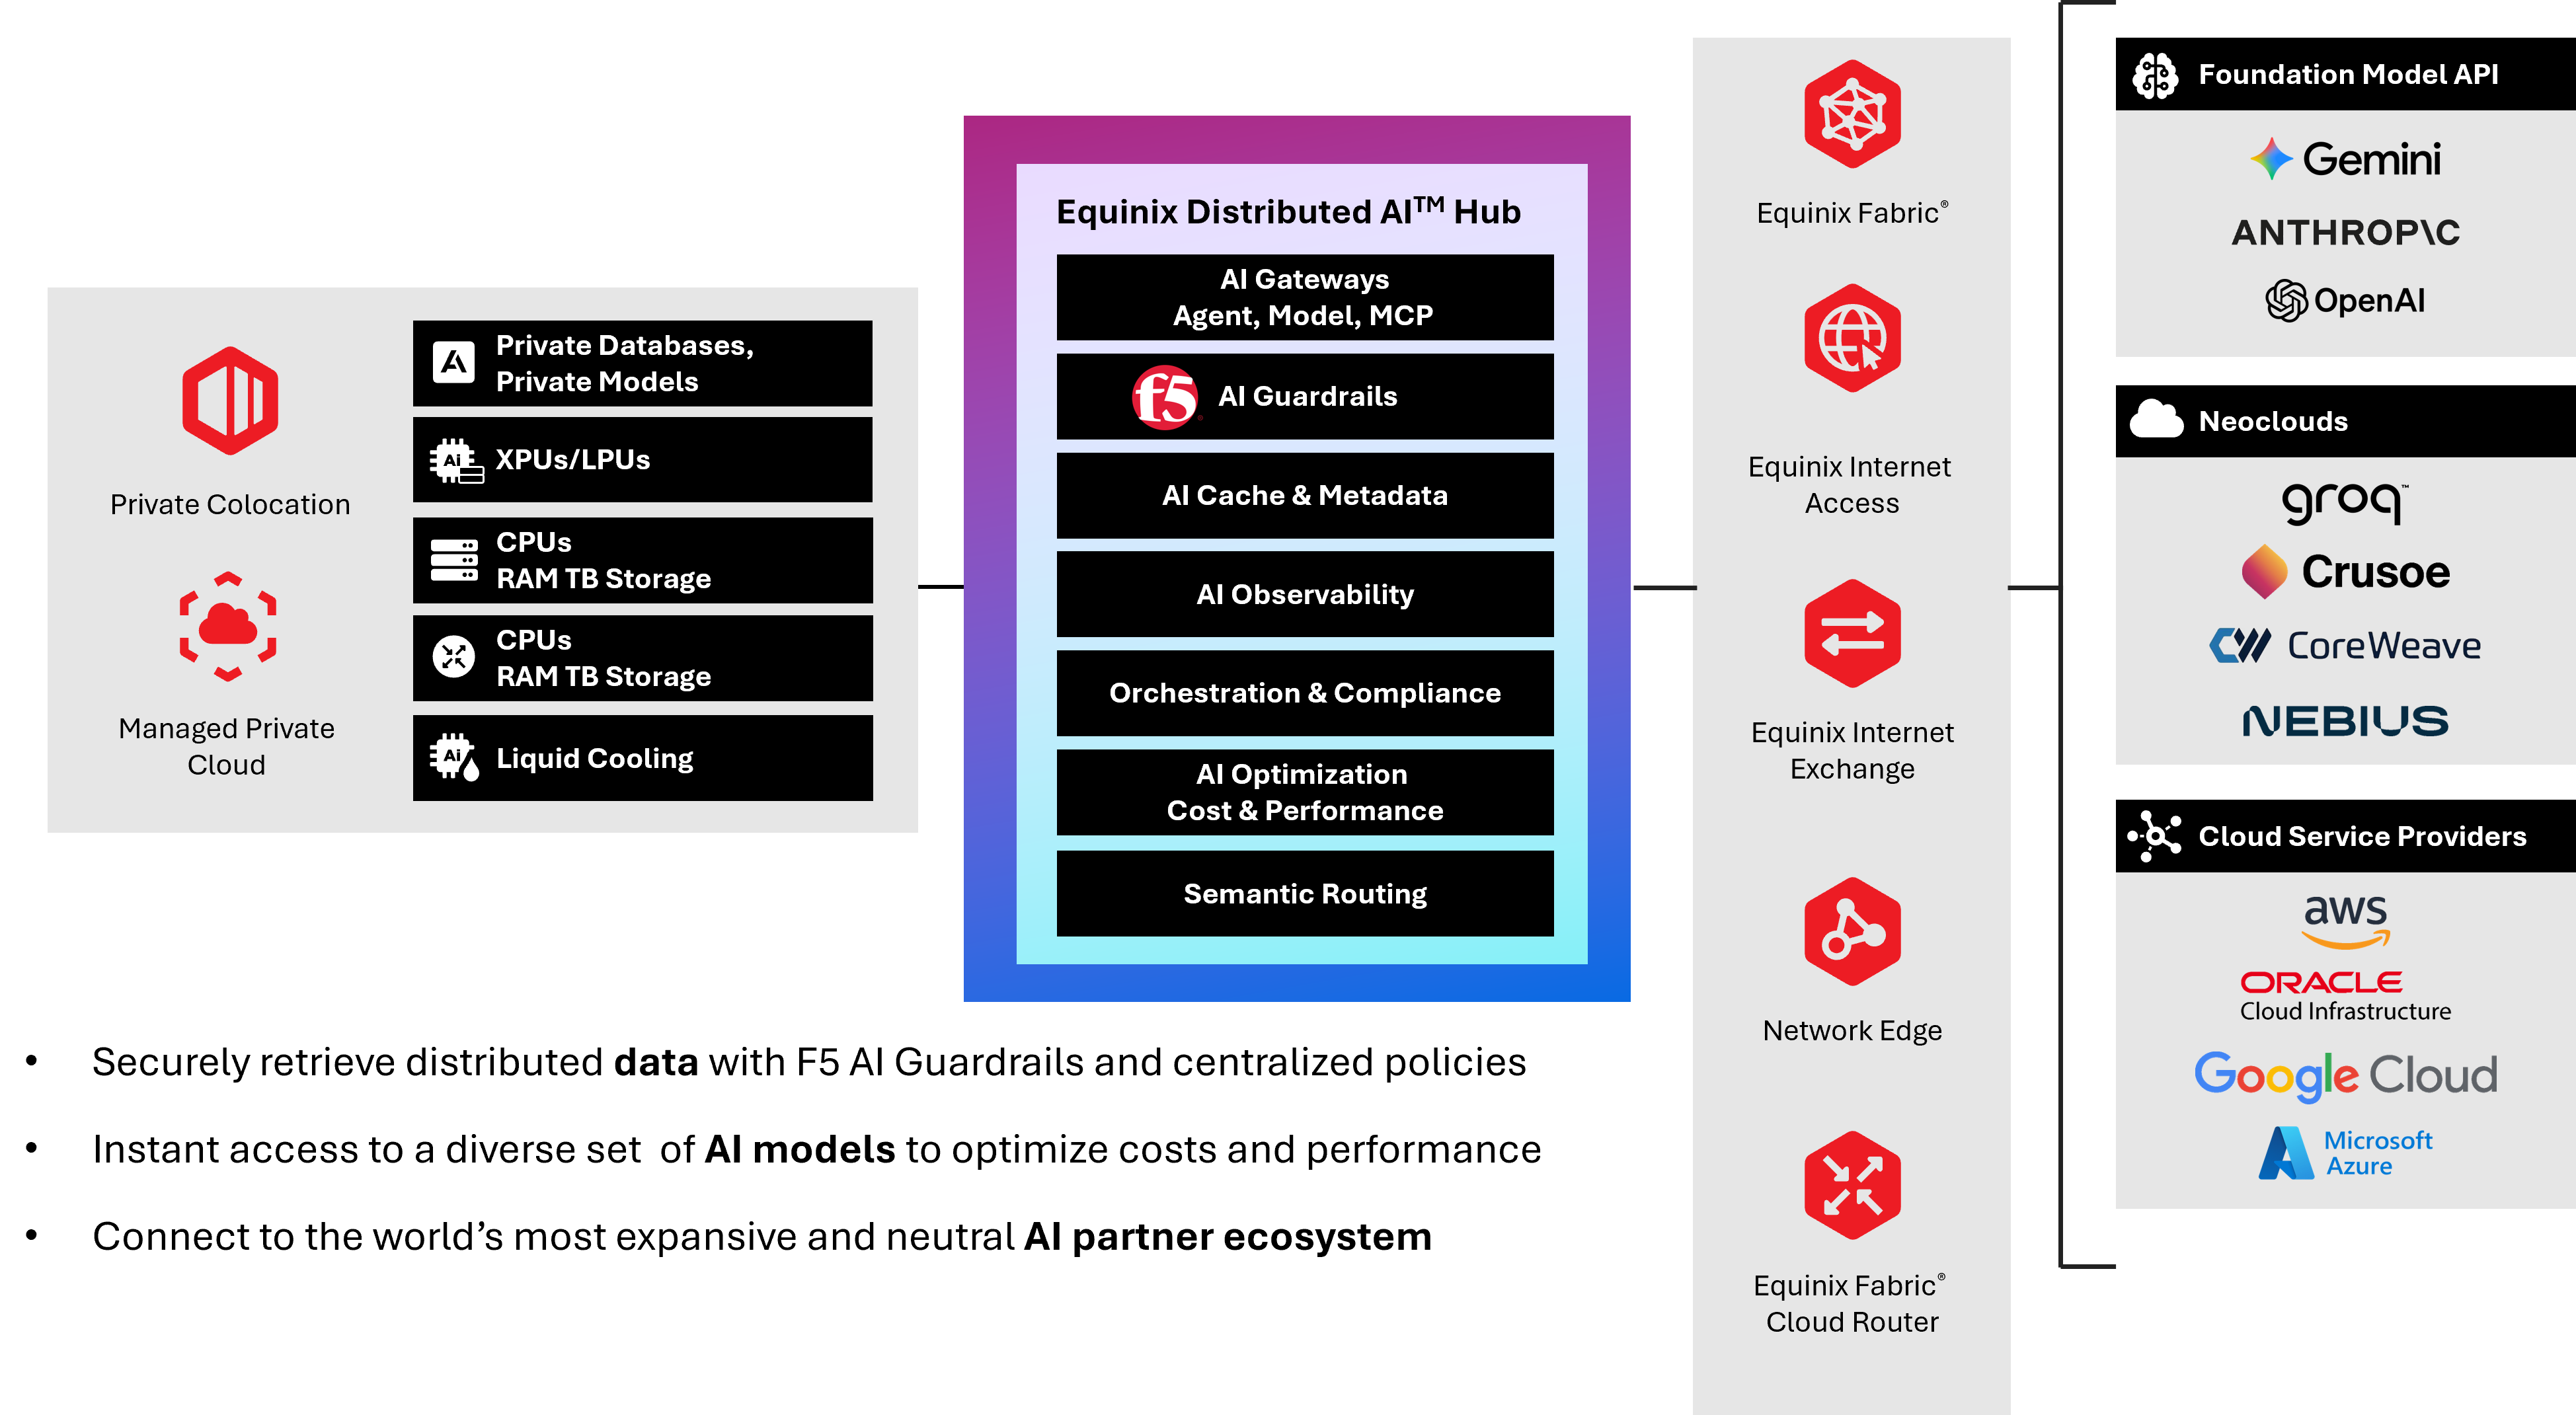
F5とEquinixが企業を支援する領域
LLMへの機密データ漏えいを防止
セキュアな環境からデータが流出する前に、機密情報の開示を検知してブロックします。ポリシーベースの制御によりアクセス権限を適用し、監査に対応できるログを生成することで、GDPRおよびEU AI Actへの準拠を支援します。
分散型AI全体のガバナンスを一元化
すべてのAIインタラクションを一元的に可視化し、クラウド、モデル、エージェント、環境全体で一貫したポリシーと制御を維持します。
モデルの不適切な動作や有害な出力を防止
コンテンツモデレーション制御と追跡可能な適用措置により、有害、偏向的、またはコンプライアンスに違反するAI出力をブロックし、評判リスクと規制リスクを軽減します。
データプライバシーとデータ主権を支援
クラウド、ハイブリッド、オンプレミス環境に柔軟に導入することで、AIの実行場所とデータの保存場所を整合させ、パフォーマンスを損なうことなくデータ主権の要件に対応します。
シャドーAIを管理下に置く
未承認のAI利用に対する可視性を高めることで、データ漏えいのリスクを軽減し、支出の拡大を抑制するとともに、分散したアクセスポイント全体で一貫したポリシーを適用します。
Equinix Distributed AI HubでAI Guardrailsを導入する理由
F5は、Distributed AI Hubエコシステム独自のオンプレミス向けガードレール機能により、組織がデータ主権の要件に容易に対応できるよう支援します。コロケーション、ハイブリッド、オンプレミスの各環境に対応する導入オプションにより、企業は柔軟に大規模運用を行い、AIトラフィックをプライベートインフラストラクチャ内に維持できます。
AI Guardrailsは、ネットワークトラフィックを検査するだけでなく、インタラクション中のAIの意図を理解できるよう専用設計されています。これにより、AIインタラクション内で起きていることを判断してポリシーを適用し、プロンプトインジェクションやデータ漏えいを意味レベルで検知するとともに、追跡可能で監査に対応できる適用判断を行います。
適応型ポリシーエンジンにより、組織が新しいモデルを追加したりプロバイダーを切り替えたりしても、ガバナンスの一貫性を維持できます。モデルやプロバイダーの変更に伴うポリシー再定義の必要性を最小限に抑えます。GDPR、HIPAA、EU AI Actに対応した構築済みのコンプライアンスガードレールにより、セキュリティおよびコンプライアンスチームは導入初日から説明可能な体制を整えられます。
詳しくは、f5.com/ai-guardrailsをご覧ください。また、f5.com/equinixでは、両社のパートナーシップの取り組みをご確認いただけます。
主なメリット
分散環境全体でAIインタラクションを保護
AIインタラクション中のプロンプトインジェクション、機密データの漏えい、ポリシー違反を検知してブロックし、管理された環境からデータが流出する前にリスクを軽減します。
データ主権に対応する柔軟な導入
Equinixコロケーション、ハイブリッド、オンプレミスの各環境に導入し、AIトラフィック、データ、ポリシー適用を管理下のインフラストラクチャ内に維持できます。プライベート環境やエアギャップ環境にも対応します。
一元化されたガバナンスと監査可能性
クラウドや環境をまたいでポリシーを適用し、AIとのやり取り、モデルの応答、適用措置について追跡可能な記録を生成します。
モデルとプロバイダー全体で一貫したポリシー適用
個別のポリシーフレームワークを用意することなく、複数のモデル、エンドポイント、クラウド環境に同じポリシー制御を適用できます。
AI利用のコスト管理と可視化
モデルの利用状況、リクエスト量、ポリシー適用状況を関連付けることで、非効率な点を特定し、不要な支出を削減するとともに、未承認のAI利用を明らかにします。
主な機能
AIネイティブのポリシーエンジン
ネットワークトラフィックだけでなく、インタラクション中のAIの意図とコンテキストも把握します。
結果分析とトレーサビリティ
すべての適用判断について、追跡可能な根拠を示す監査対応の証拠パッケージ。
オンプレミスおよびハイブリッド環境への導入
コロケーションとクラウドにまたがる大規模なAIファクトリーやデータ主権環境にも対応できる拡張性を備えています。
Equinixエコシステムへのプライベート相互接続
クラウドプロバイダー、データプラットフォーム、AIサービスを含む10,000社以上のエコシステムパートナーに直接接続できます。
可視化と制御を一元化
モデル、エージェント、ユーザー、クラウド環境を横断する統合ダッシュボード。