適切なGRCフレームワークでコンプライアンス監査を効率化
ガバナンス、リスク、コンプライアンスの基準から逸脱すると、多大な代償を伴う可能性があります。2020年8月から10月にかけて、米国財務省の一部局は大手金融機関に対し、6億2,500万ドルの罰金を科しました。
適切なGRCフレームワークでコンプライアンス監査を効率化
ガバナンス、リスク、コンプライアンス(GRC)の基準から逸脱すると、多大な代償を伴う可能性があります。2020年8月から10月にかけて、米国財務省の一部局は大手金融機関に対し、6億2,500万ドルの罰金を科しました。
監査プロセスの効率化
次の監査がいつ始まるかは予測できません。監査が始まると、必要な調査やコンプライアンスを証明する作業に専任エンジニアが最長6か月間従事することになり、その時間と労力が費やされる可能性があります。
残念ながら、実際にOCCが組織に罰金を科す事例は数多くあります。最近では、米国の大手銀行に8,500万ドルの罰金を科しました。その調査結果では、次の点が指摘されています。
当該銀行は、その規模、複雑性、リスクプロファイルに見合った、実効性のあるコンプライアンスリスク管理プログラムおよび情報技術リスクガバナンスプログラムを導入し、維持できていません。
ガバナンス、リスク、コンプライアンスの各基準を遵守し続けることは容易ではありません。しかし、それを理由に重要なビジネス目標の達成を諦める必要はありません。F5を活用すれば、監査プロセスを効率化できます。その第一歩は、成熟したサイバーセキュリティ体制の確立です。
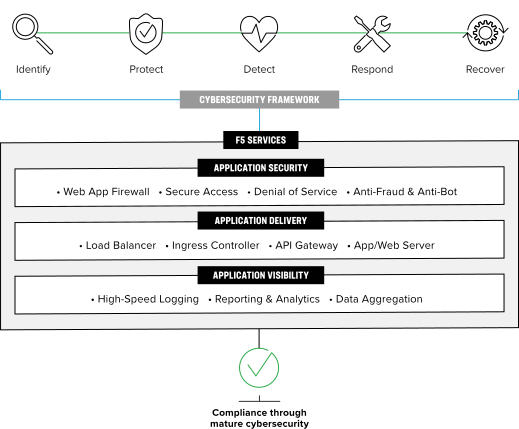
主な機能
監査リスク要因を詳細に可視化
小さな問題は、手遅れになるまで見過ごされることがあります。その結果、監査機関から高額な罰金を科されたり、煩雑なコンプライアンス証明作業を求められたりする可能性があります。アプリケーション全体を可視化することで、問題がどこに潜んでいても、深刻化する前にすばやく発見し、切り分けや解決を行えます。
すぐに使えるコンプライアンス対応ソリューション
監査担当者は、金融サービス機関に対して、より高いレベルのサイバー成熟度を求めています。多くの場合、コンプライアンス要件を形式的に満たすだけでは十分ではありません。F5のソリューションは、高いレベルのサイバー成熟度を実現できるよう専用設計されており、監査担当者から高い評価を得ることで、監査に伴う負担やストレスを最小限に抑えます。
業界で実績のあるF5のサポート
業界で実績のあるF5のサポートにより、あらゆる種類の監査に向けて組織が万全の準備を整えるために必要な、重要な基準や手順を策定できます。また、監査担当者との会議にも同席し、コンプライアンスに関する議論をより深められるよう支援します。
コンプライアンスは単なるチェック項目ではありません
監査プロセスを効果的に効率化するには、先を見越した対応が必要です。適切なアプローチとアプリソリューションが重要です。F5は、その取り組みを支援する幅広い製品とサービスを提供しています。
製品 | どのように役立つか |
BIG-IP Access Policy Manager | アクセス制御、SSL VPN |
BIG-IP Advanced Firewall Manager | ファイアウォール制御、セグメンテーション、アクセス |
BIG-IP Application Security Manager/Advanced WAF® | アプリケーションセキュリティ、脆弱性(PCI DSSへの準拠にはWAFが必須) |
BIG-IQ Centralized Management | 管理プラットフォーム、構成管理、テレメトリ、ロギング |
クラウドサービス | DNS、DNS Load Balancer、Essential App Protect――セキュリティ制御、分析、規制当局や監査担当者向けの可視性、エクスペリエンス、サポートを提供します。 |
BIG-IP DNS | DNSセキュリティ(攻撃を受けやすい) |
NGINX Controller | NGINX Ingress Controllerは、Kubernetesおよびコンテナ化環境のクラウドネイティブアプリ向けに、クラス最高水準のトラフィック管理を提供するソリューションです。 |
NGINX Plus | アクセス、ログ記録、WAF |
形状 | 不正防止、ボット対策、拒否/欺瞞オプション |
Silverline | SOCS、DDoS緩和、アプリケーションセキュリティ、ボット対策、構成管理(PCI DSSへの準拠にはWAFが必須) |
SSL Orchestrator | 可視性、大規模なSSL復号 |
セキュアWebゲートウェイ | Webゲートウェイ、外部アクセス、データ漏えい |
標準と手順の策定およびガバナンス
F5の業界で実績を積んだ専門家が、あらゆる種類の監査に万全に備えるために不可欠な基準と手順の策定を支援します。コンプライアンスを最優先し、継続的な監視を徹底しなければ、Payment Card Industry Data Security Standard(PCI DSS)の検証プロセスなど、重要な規制やコンプライアンス基準を満たせないことが少なくありません。
2019年にPCI DSS準拠状況の評価を受けた全組織のうち、中間準拠検証の時点で100%準拠を達成していた組織は、わずか27.9%でした。
進化したアプリケーション手法が鍵
レガシーインフラストラクチャを使用して、最新の利便性に優れたアプリケーションを構築、提供しようとすると、特にコンプライアンス要件への対応において、さまざまな課題や制約が生じます。組織がデジタルトランスフォーメーションを進める中、柔軟で拡張性の高いエンタープライズアプリケーションアーキテクチャ(EAA)は、一貫性と整合性の確保を促し、大規模な成果の実現を支援します。これは、アプリケーションのセキュリティ、パフォーマンス、信頼性に対する期待に応えるうえで重要な要件です。
進化したEAAアプローチは、イノベーションの取り組みをビジネス戦略と整合させ、新たなテクノロジーの容易な統合を支援することで、組織が俊敏性を維持できるようにします。適切なEAAを導入することで、開発者は場所やデバイスを問わず、標準や規制に準拠しながら、最新のアプリケーションを迅速かつセキュアに提供しやすくなります。
ステップ1:EAAとビジネス目標を整合させ、イノベーション、アジリティ、リスクの適切なバランスを見極めます。
ステップ2: アプリケーションの棚卸しを行い、企業のポートフォリオに含まれるすべてのアプリケーションを把握します。
ステップ3: ポートフォリオ内の各アプリケーションのセキュリティリスクを評価し、適切なソリューションを割り当てます。たとえば、次のようなものがあります。
- 標準および規制への準拠に必要なハードウェアとソフトウェアのFIPS認証
- 既存および新たなOWASP脅威から保護するWebアプリとAPIの保護
- 動的なポリシーベースの復号と暗号化、および複数の検査デバイスを経由するトラフィックステアリングを実現するSSLオーケストレーション
ステップ4:アプリケーションのカテゴリーを定義し、カテゴリーごとに必要なアプリケーションサービスを指定します。
ステップ5:アプリケーションのデプロイと管理に関するパラメーターを設定します。これには以下が含まれます。
- 導入オプションの把握
- 関連コスト、利用モデル、コンプライアンス/認証プロファイルの評価
ステップ6: 役割と責任を割り当てます。以下を行います。
- セキュリティを含め、EAA内の各コンポーネントの責任者を明確にします。
- 責任の所在は、個々の担当者、部門、または部門横断委員会となる場合があることを認識します。
ステップ7: セキュリティを最適化するため、組織全体でEAAアプローチを徹底します。これには以下が含まれます。
- ユーザーアクセス制御やコードの脆弱性スキャンなどの自動化された仕組みを活用する
- 従業員向けのトレーニングとコミュニケーションを通じて、組織全体の理解と協力を得る
ステップ8:F5のエキスパートと連携し、サイバー成熟度を継続的に高めていきます。
標準と手順のガバナンス構築に不可欠な役割
構成コンプライアンスチームリーダー
構成管理の導入は難しい場合があるため、責任者を任命することが不可欠です。構成標準の維持と構成ドリフトの最小化に役立つ自動化ツールには、次のものがあります。
- 宣言型オンボーディング
- AS3
- テレメトリストリーミング
- CloudFormationテンプレート
エンタープライズアプリケーションアーキテクチャチームリーダー
この重要な機能は、本取り組みの進捗と優先順位付けを監督する担当者がいなければ、方向性を見失います。また、この専任の役割がなければ、組織全体の標準も揺らぎます。
監査責任者
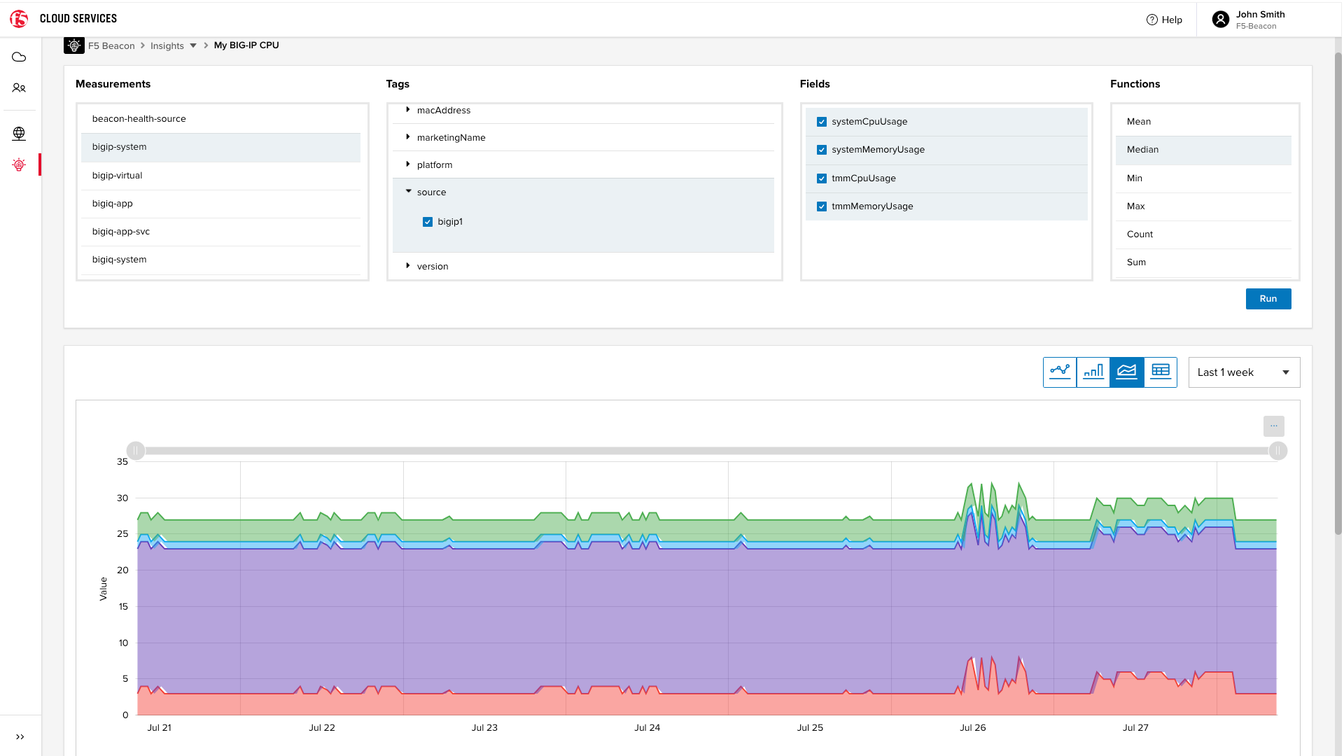
監査ごとに、主要な監査項目を継続的に可視化することが不可欠です。各チームには、F5ソリューションを担当し、アプリケーションとネットワークから得られる詳細なデータを活用して、監査関連の問題を迅速に解決するために必要なインサイトを提供するチームリーダーが必要です。
F5の共有アプリケーション中心型ダッシュボードにより、ネットワーク、開発、セキュリティの各チームは必要なデータにアクセスでき、連携して問題解決に取り組めます。
F5が、次回の監査プロセスを共に支援します。次回の監査担当者との会議でどのような課題が明らかになっても、コンプライアンスに関する検討をさらに深められるよう、F5のエキスパートにご相談ください。
F5がお手伝いします:
- 暗号化された脅威を検出
- 特権ユーザーのアクセスをより適切に管理できるよう、アクセス制御の詳細情報を提供
- 特定の監査要件に対応できるよう、エクスポート可能なレポートをカスタマイズ
- セキュリティ制御に関する注意事項を提示
まとめ
監査プロセスには時間がかかり、大きな負担となる場合があります。金融サービス業界の従業員には、次の監査がいつ始まるか分かりません。また、監査に伴う作業には専任担当者が必要になることも少なくありませんが、そのための予算が確保されることはほとんどありません。適切なソリューションとサポートがなければ、監査が最長6か月に及び、是正作業を経て再監査に至る可能性があります。
F5には、金融サービス機関の監査プロセスを効率化してきた実績があります。F5のソリューションは、監査に伴う負担やストレスを最小限に抑えるために設計されています。
詳細については、F5 Banking and Financial Servicesソリューションをご覧いただくか、F5の担当者までお問い合わせください。