APIを継続的に検出、監視、保護する方法
検知とインラインでの適用は、F5 Distributed Cloud API Securityに不可欠な要素です。APIの動作に対する制御を強化し、自動化された脅威を含む悪意のあるアクティビティや望ましくないアクティビティを緩和するとともに、機密データの漏えいを防止します。
API、そのAPIが実現するサービス、アクセス先のシステムとデータ全体で脆弱性を検出し、重要な保護対策を実装
今日のデジタル環境において、APIは最新のアプリケーションを支える基盤であり、サービス間の連携やデータ交換を可能にします。組織が機能の強化や革新的なソリューションの提供にAPIを活用する機会が増えるにつれ、保護されていないAPIに伴うリスクは急激に増大しています。サイバー犯罪者は、重要なビジネス機能を実現し、組織へのゲートウェイとして機能するこれらのエンドポイントを積極的に標的としています。脆弱性を悪用して機密データにアクセスし、サービスを妨害するほか、ビジネスロジックを不正利用して詐欺を働いたり、サービス拒否(DoS)攻撃やインジェクションなどの攻撃を実行したりします。
デジタル資産を保護し、顧客からの信頼を維持するには、組織はAPIの保護を優先する必要があります。APIに堅牢なセキュリティ対策を実装することで、拡大する脅威対象領域全体のリスクを軽減できるだけでなく、規制対象業界におけるコンプライアンスも確保できます。APIセキュリティは、組織のデジタルサービス、インフラストラクチャ、カスタマーエクスペリエンス全体のレジリエンス向上に寄与します。
APIセキュリティソリューションには、APIの検出、脆弱性の検出、監視に加え、ボットやその他の脅威をリアルタイムで緩和する機能が必要です。インラインでのポリシー適用は不可欠です。組織に対し、開発を停滞させてAPIコードのすべての脆弱性を直ちに修正することや、コードが完全になるまでリリースを停止することを求めるのは現実的ではありません。そこで重要になるのが、インラインでAPIを検出し、保護する機能です。
主なメリット
APIの脆弱性によるリスクを軽減
ポジティブセキュリティ機能を含むインラインでの適用と制御により、攻撃やその他のAPIエクスプロイトにリアルタイムで対応し、OWASP API Security Top 10に挙げられる脅威による潜在的な被害を最小限に抑えます。
不正アクセスを阻止し、データ損失を抑制
APIの使用状況や、個人を特定できる情報(PII)を含む機密データの露出をより詳細に把握できます。また、マスキング、制限、ブロック機能により、APIを介した重要データの露出を防ぎます。
APIエンドポイントを監視し、可視性を向上
一元管理コンソールからAPIエンドポイントを継続的に監視し、異常なアクティビティや悪意のあるアクティビティを検出することで、対応戦略の強化、制御の最適化、API保護ポリシーの強化を図ります。
一貫した保護とポリシー管理を容易に適用
共通の制御メカニズムを使用して単一のポイントからAPIセキュリティを管理することで、ポリシーの実装を簡素化し、すべてのAPIに一貫した保護を適用できます。
APIエンドポイントを制御、監視、保護するインライン適用
堅牢なAPIセキュリティスタックで包括的な保護を実現するには、複数層の適用・制御メカニズムが必要です。OWASP API Security Top 10では、API固有の脆弱性やセキュリティリスクを含む、広範な脅威が取り上げられています。具体的には、データの漏えいや窃取を試みる攻撃、リソースを消費または悪用する攻撃(DoS攻撃など)のほか、一般的なインジェクション攻撃、アクセス制御や認証の不備、セキュリティの設定ミスなどです。APIは自動化された攻撃や悪意のある攻撃者の主要な標的となる重要なエンドポイントを公開するため、こうしたエクスプロイトやAPI固有の特性に対応するには、専用の検知と保護が必要です。これにより、重要なシステムや機密データへの不正アクセスのリスクが高まります。複雑な認証・認可メカニズムも、適切に適用され、一貫して監視されていなければ、セキュリティリスクをさらに高める可能性があります。また、APIは動的なビジネスロジックを処理し、サードパーティサービスと連携することが多いため、API特有の多様な脅威やエクスプロイトから防御するには、追加のセキュリティ対策が必要です。
F5® Distributed Cloud API Securityにより、組織はAPIエンドポイントのセキュリティ維持を目的とした強力な適用機能群を利用できます。Distributed Cloud API Securityは、グローバルなAPI検出とインライン検知に、WebアプリケーションおよびAPI保護(WAAP)の適用機能を組み合わせています。APIは、それが支えるアプリケーションと同様に、SQLインジェクションやコマンドインジェクションなどのインジェクション攻撃を受ける可能性があります。そのため、従来のWebアプリケーションファイアウォール(WAF)機能は、最新のアプリケーションとその基盤となるAPIの保護において、今なお重要な役割を果たしています。F5 Distributed Cloud ServicesにはF5のコアWAFが搭載されており、CVE(共通脆弱性識別子)に対応する8,500件以上のシグネチャに加え、F5 Labsが特定した既知の脆弱性や攻撃手法を収録した強力な攻撃シグネチャエンジンにより、既知の脅威からAPIを保護するための強固な基盤を形成します。
サイバー犯罪者は、重要なビジネス機能を支え、組織への侵入口にもなるこれらのエンドポイントを積極的に狙っています。脆弱性を悪用して機密データにアクセスし、サービスを妨害し、ビジネスロジックを不正利用します。
他のネットワークやコンピューティングリソースと同様に、APIも不正利用やDoS攻撃を受ける可能性があります。F5 Distributed Cloud Servicesは、レイヤー7のDoS防御機能とレート制限機能を提供し、WebアプリケーションとAPIのサービス可用性の維持を支援します。組織は、APIエンドポイントの接続性とリクエストレートをきめ細かく制御できます。特定のクライアントや接続を識別、監視し、完全にブロックすることも、カスタマイズしたしきい値を適用することも可能です。APIの接続とリクエストに対するこの詳細な制御は、個々のAPI単位でも、ドメイン全体でも適用できます。
ボットや自動化されたトラフィックへの対策は、包括的なAPIセキュリティ戦略に不可欠な要素です。Distributed Cloud Servicesにより、組織は自動化された脅威に対して堅牢な保護を提供するF5 Distributed Cloud Bot Defenseを利用できます。攻撃者はボットを使用して、OWASP API Security Top 10の脆弱性のうち、認証の不備、無制限のリソース消費、機密性の高いビジネスフローへの無制限のアクセスという3項目を直接悪用します。セキュリティの設定ミス、不適切なインベントリ管理、認可の不備など、Top 10の残り7項目もボットと間接的に関連しています。攻撃者はボットを利用して、これらの脆弱性を効率的に発見し、迅速に悪用します。たとえば、ログイン、チェックアウト、クレジットカード検証、予約などの多くのAPIエンドポイントは、特にボットの影響を受けやすくなっています。
主なメリット
包括的なランタイム保護を確保
インラインのアプリおよびAPIセキュリティ機能と、Webアプリケーションファイアウォール(WAF)およびボット対策を組み合わせ、豊富なクライアント側シグナルと機械学習(ML)を活用することで、最大限の有効性と誤検知をほぼゼロに抑えることを実現します。
機密データを保護
API保護ルールを含め、APIリクエストを通じて公開される機密データをマスキングします。データ送信を制限するか、何らかのデータを公開するAPIエンドポイントを完全にブロックします。
ポジティブセキュリティモデルをAPIに適用
学習済み、自動生成済み、または既存のOpenAPI Specification(OAS)ファイルを使用してポジティブセキュリティモデルを自動的に適用し、有効なエンドポイント、パラメーター、メソッド、認証、ペイロードの詳細に基づいて、意図したAPIの動作を強制します。
行動分析と異常検知を実行
MLベースの分析を活用して、最も頻繁に使用されているAPIエンドポイントと攻撃を受けているAPIエンドポイントを特定し、行動異常を含む使用パターンを評価するとともに、露出している機密データを特定します。
リアルタイムの脅威検知とリスクスコアリングを実装
継続的なトラフィック検査、脅威監視、脆弱性の特定を通じて、認証ステータス、機密データの露出、動作の異常を識別し、最も頻繁に標的となるAPIとリスクの高いエンドポイントを特定します。
さらに、Distributed Cloud Servicesは、高度な機械学習(ML)と行動分析を活用してAPIエンドポイントを継続的に追跡、監視します。この機能により、組織はAPIの動作基準を確立し、認証ステータスを検証するとともに、APIの使用状況を経時的に可視化できます。これにより、通信パターンの検出や、通常の動作と異常との相関分析を効率化できます。APIが進化する中、このアプローチは、API通信における機密データや個人を特定できる情報(PII)の露出など、不審なアクティビティの特定と対処に役立ちます。
機密データは、気付かないうちに、または意図せずAPI内で公開または送信されることが少なくありません。そのため、潜在的なPIIやその他の機密データがリスクにさらされる可能性のあるWebアプリとAPIのエンドポイントを特定し、データを保護して潜在的な侵害を防止することが不可欠です。Distributed Cloud API Securityにより、組織はAPI環境を管理し、WebアプリやAPIを通じて公開される可能性のある機密データを可視化できます。
組織は、API内で公開されている重要なデータを検出し、タグ付けしてレポートするための機密データポリシーを簡単に設定できます。これには、一般的なPIIデータ(クレジットカード番号、住所、メールアドレス、電話番号など)を特定する基本ポリシー、20を超える主要なコンプライアンスフレームワーク(PCI-DSS、HIPAA、GDPR、SOC2など)に関連する数百種類の定義済みデータタイプを適用できる特定のコンプライアンスフレームワーク、さらには各組織固有のカスタム機密データが含まれます。このサービスは、コードリポジトリとトラフィック分析から組織のAPIを直接自動検出して文書化し、個々のAPIの各エンドポイントを詳細に可視化できます。
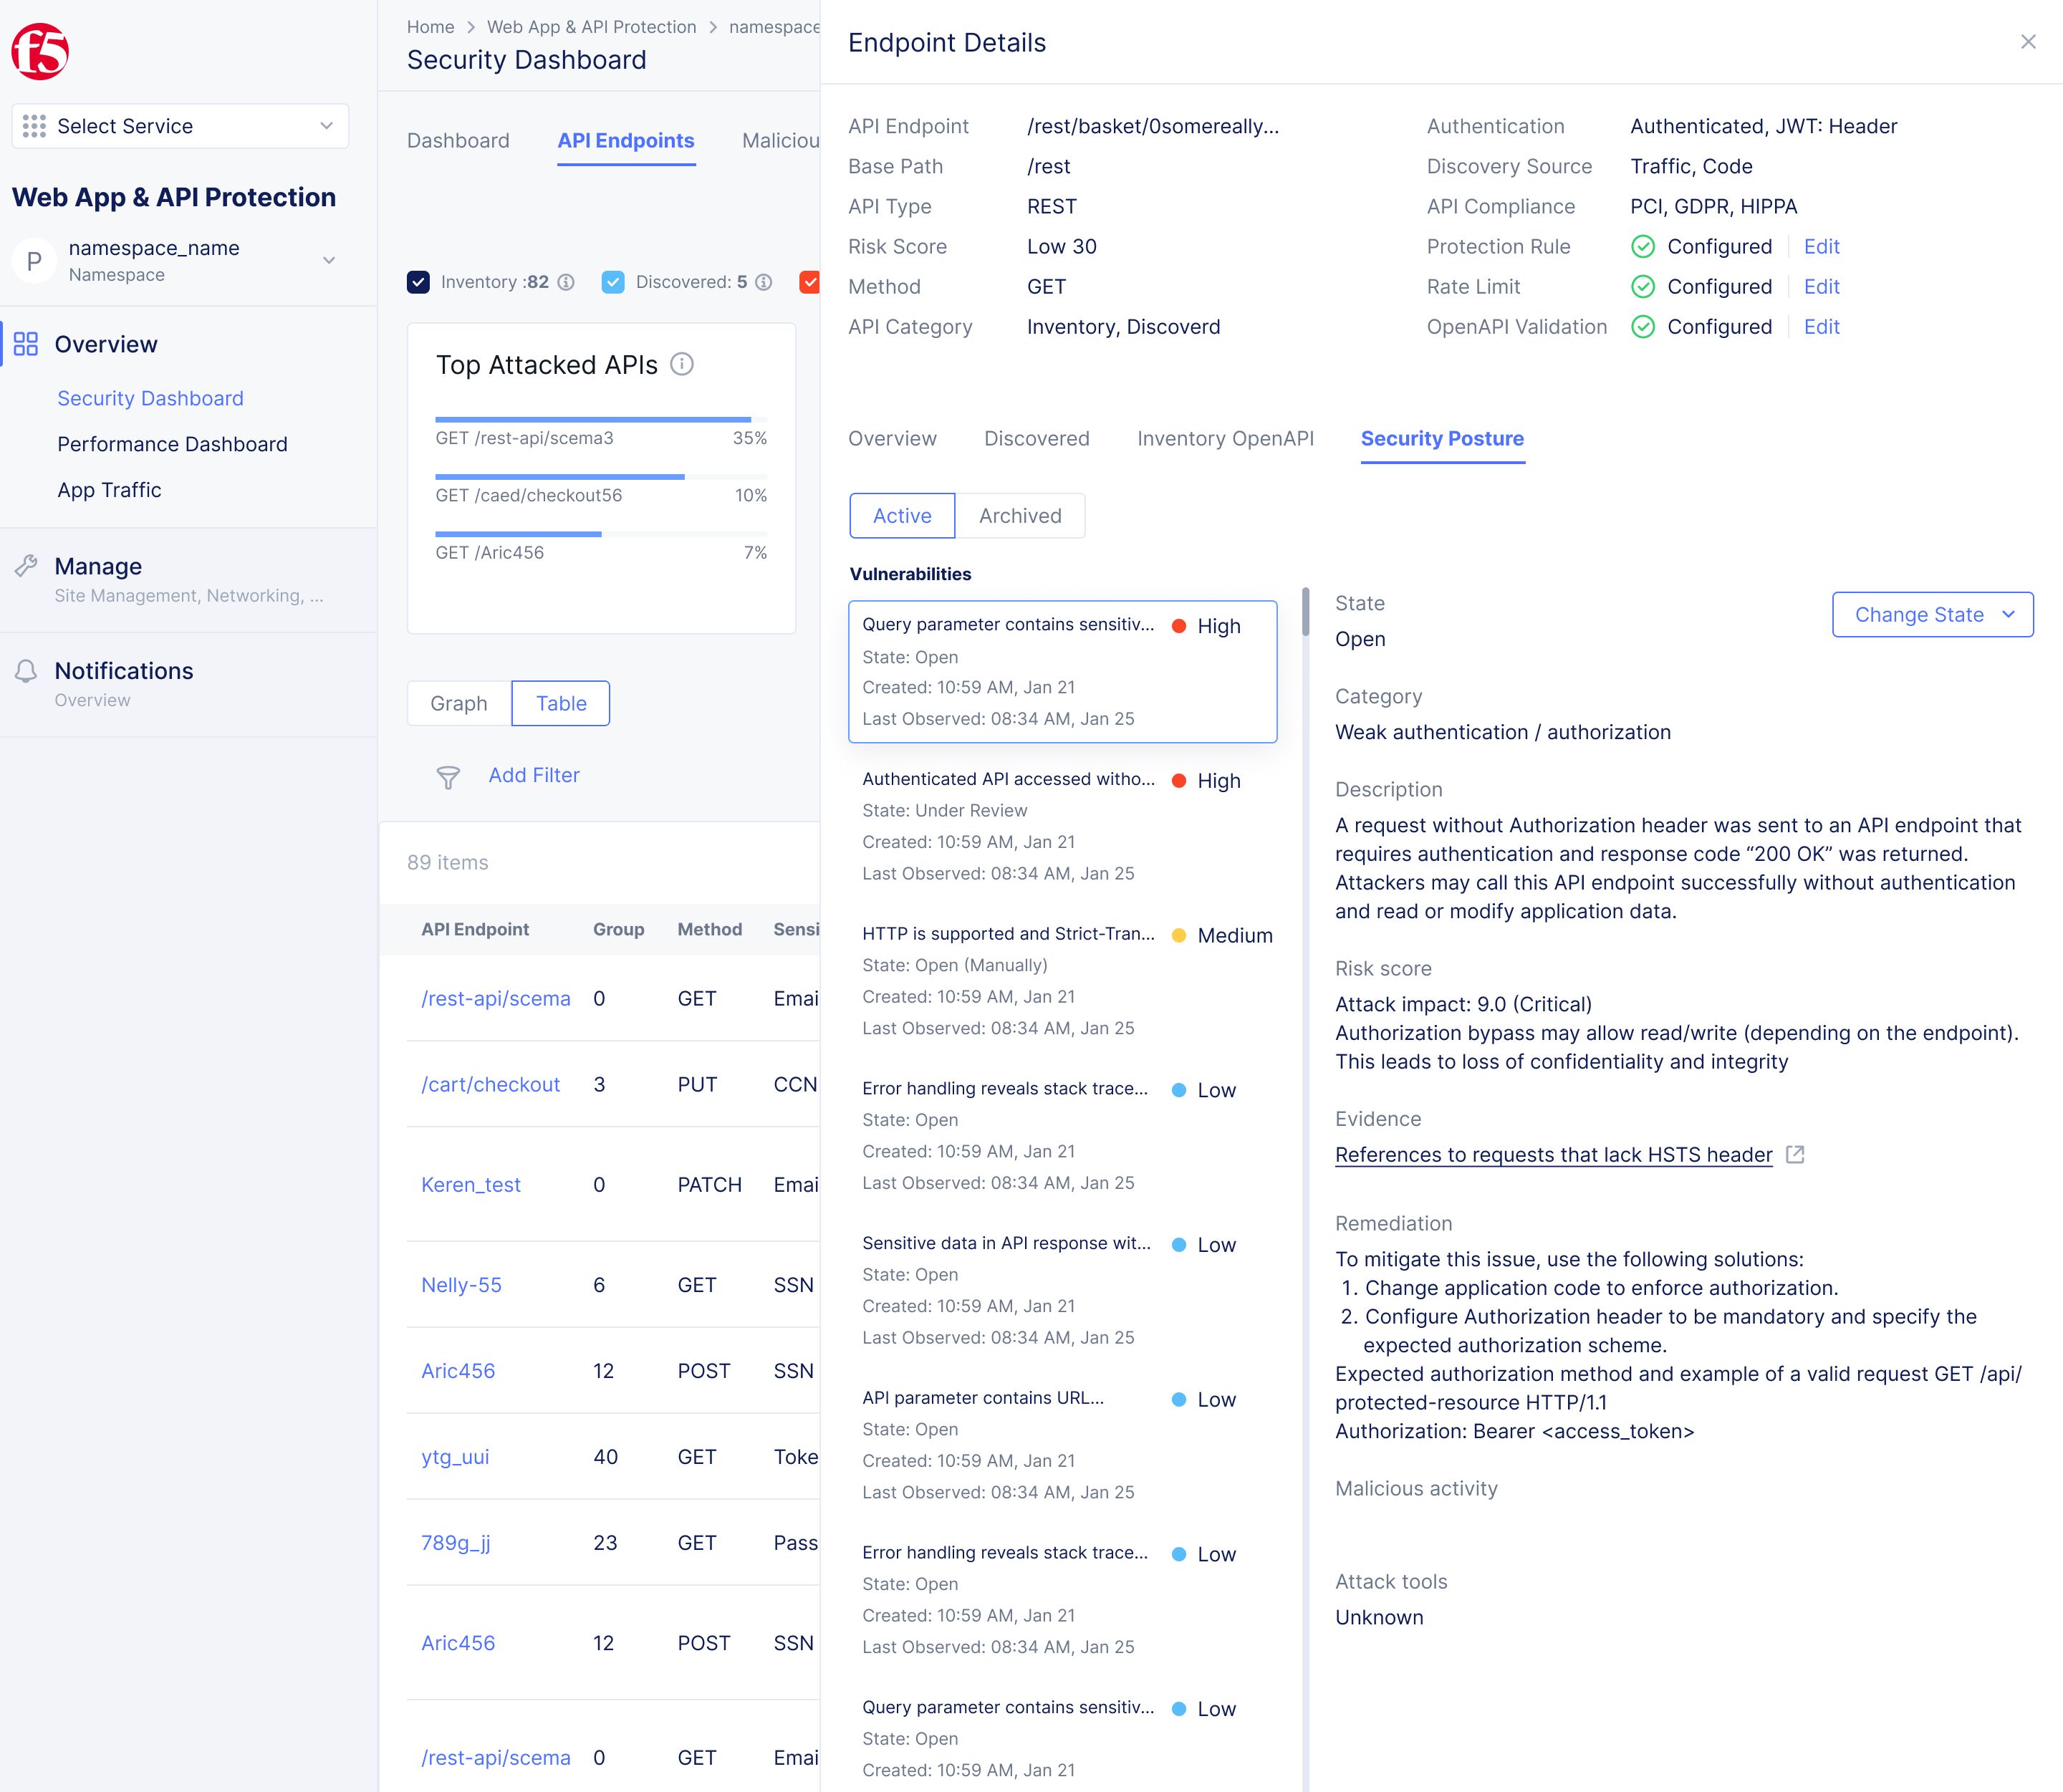
Distributed Cloud API Securityにはカスタム機密データ検出機能も搭載されており、APIのリクエストとレスポンスに含まれる他の種類の機密データを示す可能性がある、一般的でないパターンや固有のパターンを定義して検索できます。この機能では、検出と保護が必要な組織固有のデータを検索できます。また、APIトラフィックを継続的に監視し、意図しない漏えいや不審なアクティビティを特定します。
この検出機能に加えて、Distributed Cloud Servicesは、機密データのマスキングや漏えい検出など、API内で特定された機密データの保護に役立つさまざまな手段を提供します。これにより、APIレスポンス内のデータを制限、ブロック、またはマスキングするための処理方法を定義し、APIデータ保護ポリシーを策定できます。API内のデータの公開とマスキングを制御するポリシーは、特定のAPIエンドポイント、エンドポイントのグループ、特定のパス、またはドメイン全体に容易に適用できます。そのため、攻撃者が特定のAPIトラフィックにアクセスした場合でも、機密データを保護し、解読できない状態に保つことができます。マスキング機能に加えて、すべてのAPIを継続的に監視し、送信されるすべてのデータを分析することで、APIレスポンス内の意図しない漏えいや不審なアクティビティの検出と報告を支援します。
アクセスと認可に関する脅威への対応において、Distributed Cloud API Securityは、APIの動作、認証、アクセスに対する可視性、監視、制御を強化することで、APIゲートウェイの機能を補完します。これにより、組織は認証の不備を特定し、アクセス制御を適用して、API、バックエンドシステム、機密データへの不正なアクセス試行をブロックできます。このサービスは、継続的な検出を通じて、認証ステータスを含むすべてのアプリおよびAPIエンドポイントを学習、モデル化、マッピングします。また、コードの直接解析とトラフィックベースの検出により、認証方式とAPIエンドポイントの詳細を学習し、文書化できます。学習またはアップロードされたOASファイルを活用して認証要件を適用し、エッジで未認証トラフィックをブロックすることで、リクエスト処理におけるAPIゲートウェイやサーバーへの依存を軽減します。
このサービスにはJSON Web Token(JWT)の検証機能も含まれており、認証キーをアップロードして、エッジでJWTサインインリクエストを検証できます。この機能により、サーバーにセッション状態を保存したり、データベースやキャッシュからユーザー情報を取得したりする必要がなくなります。即時検証が可能になるため、検証のためにオリジンへ問い合わせる必要がなくなり、APIのスケーラビリティが向上し、より高速なユーザーエクスペリエンスを提供できます。
F5 Distributed Cloud API SecurityはAPIを多層的に保護し、公開APIを標的とする自動化された脅威を含め、脆弱性、攻撃の疑い、不正利用が特定された際に、組織が迅速に検知して対処できるようにします。
組織は、Distributed Cloud API Securityを活用し、自動生成またはインポートしたOASファイルを使用して、有効なスキーマ定義に基づく適切なAPI動作を適用することもできます。このサービスは、データ型、長さの制約、許可される文字、有効な値の範囲など、文書化されたAPIの特性に照らして入出力データを検証し、準拠を確保します。APIトラフィックを継続的に監視することで、検証やブロックの自動化、保護ルールの適用が可能になり、仕様ファイルで定義された個々のAPIエンドポイント、APIグループ、ベースパスに対してきめ細かなアクセス制御を行えます。
拡張性に優れたSaaSベースのF5 Distributed Cloudプラットフォームは、高度なAPI保護機能に加え、補完的なWAAP機能も提供します。Distributed Cloud API SecurityはAPIを多層的に保護し、組織が脆弱性、攻撃の疑い、不正利用を迅速に検知して対応できるようにします。このソリューションは、不可欠なAPIセキュリティ制御の導入と管理を簡素化します。また、一元的な可視化と管理を実現する統合コンソールにより、増加し続けるAPIを含むアプリケーションのエコシステム全体を保護します。
まとめ
組織がAPIを活用したモダンアプリケーションを導入するにつれ、公開されるエンドポイントが増え、サイバー脅威にさらされる可能性が高まるため、堅牢なAPI保護の必要性が一層明確になっています。APIは、データ交換、サービス提供、トランザクション実行の重要な経路であり、サイバー犯罪者の主要な標的となっています。機能の強化や運用の効率化を目的としてAPIへの依存が高まる一方、保護されていないAPIに伴うリスクも急増しています。脆弱性は、不正アクセス、データ侵害、サービス停止につながり、最終的には機密情報の漏えいや顧客からの信頼低下を招くおそれがあります。認証メカニズムの複雑さとAPIの動的な性質により、従来のセキュリティ対策では不十分な場合が多く、APIに特化した保護が必要です。
API保護を優先することで、企業は進化する脅威への防御を強化し、サービスとデータの完全性を確保するとともに、イノベーションのスピードを損なうことなく業界規制へのコンプライアンスを維持できます。
Distributed Cloud API Securityが提供するのは、まさにこれです。組織が堅牢なAPI保護を実装し、こうしたリスクを軽減するとともに、最新のデジタルインフラストラクチャとエコシステムのレジリエンスを高めるために必要なプラットフォームとツールを提供します。API保護を優先することで、企業は進化する脅威に対する防御を強化し、サービスとデータの完全性を確保するとともに、イノベーションのペースを損なうことなく業界規制へのコンプライアンスを維持できます。これにより、急速に進化するデジタルエコシステムにおいて、新しいモダンアプリの可能性を最大限まで安全に引き出せます。
API保護を優先することで、企業はイノベーションのスピードを損なうことなく、進化する脅威に対する防御を強化し、サービスとデータの完全性を確保しながら、業界規制へのコンプライアンスを維持できます。