F5とForcepointでデータからランタイムまでAIを保護
ランタイムでの適用を備えたデータドリブンなAIセキュリティにより、AIのコンプライアンスとガバナンスを強化します。
AIの導入により、ガバナンス、コンプライアンス、セキュリティのリスクが高まっています
政府、企業、各種組織が競争優位性を獲得するためにGenAIアシスタント、エージェント、自律型ワークフローを導入する中、AIの採用が加速しています。しかし、ほとんどの組織では、AIモデルやエージェントを適切に保護するために必要な可視性とランタイム制御が依然として不足しており、ガバナンスの確立にはさらに至っていません。従来のセキュリティおよび運用ガバナンスモデルは、AIによるデータ取り込みの要件、予測不能で動的な挙動、絶えず変化する露出リスクを想定して設計されたものではありません。
AIに共通する3つの課題
コンプライアンスの強化とセキュリティリスクの低減に向けてAIを安全にガバナンスする際、多くの組織が直面する共通の課題は3つあります。
- データの可視性不足:組織は、どのようなデータが存在し、どこに保存され、どのAIシステムがアクセスできるのかを完全には把握できていません。
- 分断された制御:データセキュリティ、アプリケーションセキュリティ、AIガバナンスは通常、個別に管理されているため、ポリシーの意図、ポリシーの適用、実際のAIの動作の間にギャップが生じます。
- 実行時の安全性を保証できない:セキュリティチームは、導入後のAIシステムが安全に動作しているかを検証できないため、データ漏えいや意図しない有害な出力のリスクが高まります。
AIセキュリティライフサイクルフレームワークの構築
組織がAIを導入するにあたっては、AIセキュリティへのアプローチを強化し、運用リスクを軽減する必要があります。AIセキュリティライフサイクルは、データの完全性の確保から始まり、継続的な評価と改善のサイクルを通じて、ガバナンスの向上に向けたランタイムセキュリティへと発展します。
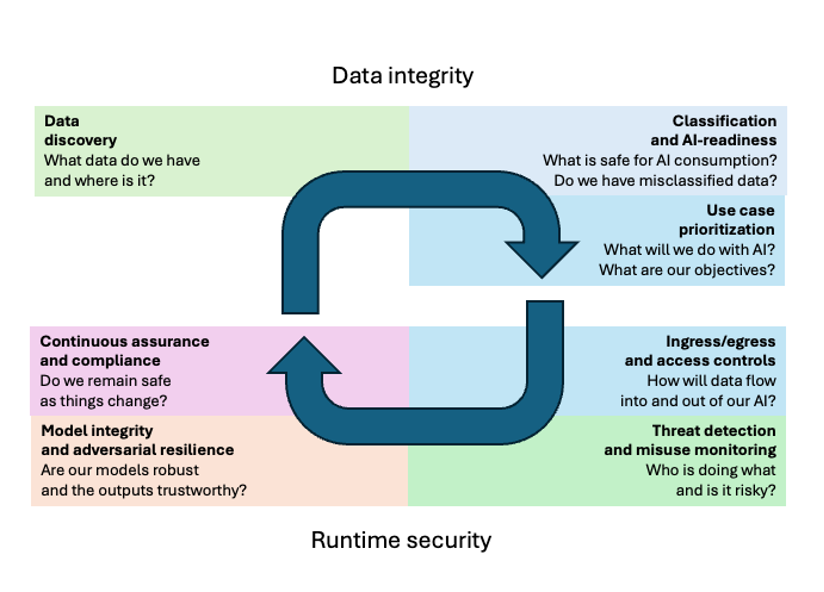
F5とForcepointは連携し、組織がコンプライアンスとガバナンスを強化したAI運用を実現するための、継続的なAIセキュリティライフサイクルの構築を支援するソリューションを提供しています。
AIデータの完全性を確保
AIを安全かつ信頼できる形で運用するには、組織が保有するデータ、その分類方法、AIで利用できる状態にあるかどうかを把握する必要があります。
- データ検出
組織はまず、クラウド、SaaS、エンドポイント、データプラットフォーム全体にわたる構造化データと非構造化データを特定し、AIに関連するデータ露出の実態を示すベースラインを確立します。 - データ分類
データの機密性、規制との関連性、ビジネス上の重要性を明確に把握できるよう、説明可能かつ監査可能な方法でデータを分類する必要があります。これにより、データを適切にガバナンスできます。 - ユースケースの優先順位付け
すべてのAIユースケースが同程度のリスクを伴うわけではありません。組織は、データの機密性、露出度、利用状況に基づき、どのAIワークフローが最大のビジネスリスクをもたらすかを判断する必要があります。これにより、セキュリティチームは影響の大きいAIリスクに優先的に対応できます。
ForcepointのAIネイティブなData Security Posture Management(DSPM)機能は、データの検出と分類を通じて、可視化と制御のギャップを埋め、AIソリューションを支えるデータに潜むリスクの発見を支援します。
AIランタイム運用のセキュリティ確保
データの完全性を確保した後は、AIセキュリティライフサイクルの一環として、セキュリティチームがAIの動作を継続的に検証できるよう、組織にはランタイム保護とテレメトリが必要です。これには以下が含まれます。
- 入力、出力、アクセスの制御
組織は、AIとのやり取りが発生する際に制御を適用し、AIシステムに出入りできるデータと、アクセスできる人やシステムを管理する必要があります。これにより、AIシステムが明確に定義された境界内で動作するようにします。 - 脅威の検知と不正利用の監視
セキュリティチームは、AIシステムの不正利用、異常な動作、侵害の兆候を継続的に監視する必要があります。これにより、より迅速な検知とリスクの明確な把握が可能になります。 - モデルの完全性と敵対的攻撃への耐性
悪用を防ぐため、組織は敵対的操作、ポイズニング、完全性の低下からモデルを保護し、AIシステムの信頼性、予測可能性、安全性を維持する必要があります。 - 継続的な保証
セキュリティ責任者、取締役会、規制当局の要件を満たすには、テレメトリ、ポリシー検証、ならびにコンプライアンス遵守と是正措置の両方を示す運用上の証拠に基づき、AIセキュリティを継続的に評価する必要があります。
F5は、本番環境で進化するAIシステムのレジリエンスと信頼性を維持し、企業のガバナンス要件に適合し続けられるようにします。AIガードレール、レッドチーミング、アプリケーションレイヤーの保護により、組織はAIアプリケーション、API、モデル、エージェント全体でポリシーをテスト、監視、適用できます。F5 AI Security Platformを活用することで、組織はプロンプトの悪用を検知し、データ流出を防止するとともに、脆弱性が悪用される前に特定できます。
F5とForcepointでAIを安全に導入
F5とForcepointは連携し、企業がセキュリティアーキテクチャを再構築することなくAIを導入できる、実用的な道筋を提供します。データの検出と分類をリードするForcepointの強みと、AIアプリケーションの保護、ガードレール、敵対的テストに関するF5の専門知識を組み合わせることで、基盤となるデータの把握からランタイム保護、継続的な保証に至るまで、ライフサイクル全体にわたってAIを保護できます。
AIランタイム保護を実現するF5 AI Guardrails、F5 AI Red Team、F5 AI Remediateの詳細をご覧ください。
詳しくは、F5とForcepointのパートナーシップをご覧ください。
主なメリット
AIライフサイクル全体の運用リスクを軽減
AIアプリケーションに入力されるデータを検出、分類、制御し、ランタイムポリシーを適用することで、データ漏えいや有害な出力のリスクを軽減します。
AIのデータセキュリティを強化
情報の検出と分類、データ利用の監視、AIの応答の保護により、不適切なデータや機密データがAIに取り込まれるのを防ぎます。
AIガバナンスとコンプライアンスを確保
規制要件に沿ったAIおよびデータポリシーを適用し、運用や出力によって組織がリスクにさらされないようにします。