Nutanix向けのセキュアなアプリケーションサービス
ハイブリッド環境とマルチクラウド環境全体で、安全でレジリエントなアプリケーションサービスとネットワークセグメンテーションを提供し、きめ細かなマイクロセグメンテーションを適用します。
Nutanix Flowは、Nutanix Cloud Platformに含まれるNutanixネイティブのエンタープライズグレードハイパーバイザー、Nutanix AHV向けのソフトウェア定義ネットワーキングおよびセキュリティソリューションです。マイクロセグメンテーションを担うFlow Network Securityと、オーバーレイネットワーキングを担うFlow Virtual Networkingで構成されています。Flowは、データセンター、エッジ、パブリッククラウド全体にわたり、アプリケーション中心のセキュリティポリシーと、分離されたソフトウェア定義ネットワーク(仮想プライベートクラウド、VPC)を提供し、Nutanix Prism Centralによる一元管理を実現します。
必要な場所で、安全でレジリエントなアプリケーションサービスを提供
ハイブリッドおよびマルチクラウド環境では、組織が分散した拠点を接続するために、安全で信頼性が高く、多くの場合プライベートな手段が必要です。F5 Distributed Cloud Servicesを基盤とするF5のセキュアマルチクラウドネットワーキングソリューションは、こうしたニーズに加え、さらに多くの機能を提供します。Distributed Cloud Servicesは、プライベートネットワークバックボーン全体で、トラフィックに一貫したネットワークポリシーとセキュリティポリシーを適用できます。F5とNutanix Flowの統合により、Nutanix環境でこれを実現します。
Nutanix向けF5セキュアマルチクラウドネットワーキング
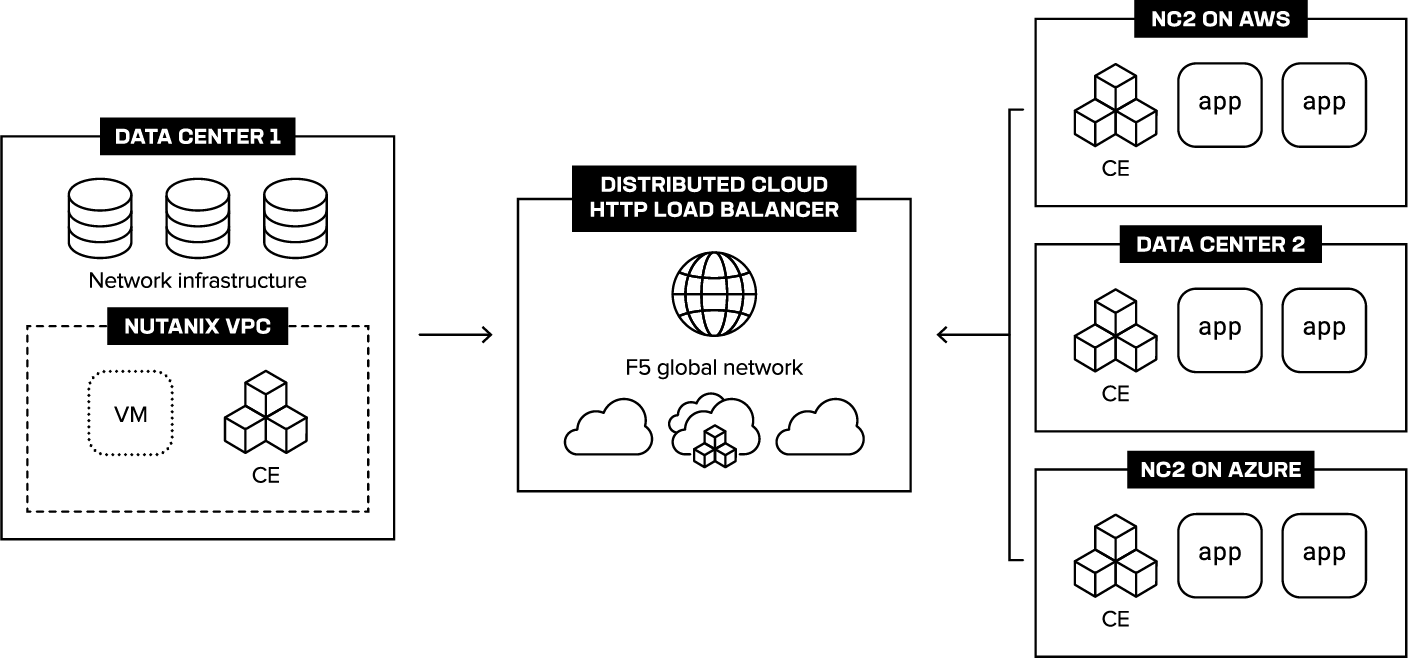
ソフトウェア定義ネットワーキング向けのNutanix Flowは、サイトとクラウド間の接続(データプレーン)をネイティブには提供しません。Distributed Cloud Servicesはこのギャップを埋め、環境間をセキュアかつプライベートに接続すると同時に、セキュリティポリシーとネットワークポリシーをリアルタイムで適用します。
この統合の中核となるのは、Nutanix Flow VPC内にF5 Distributed Cloud Customer Edge(CE)をデプロイし、Border Gateway Protocol(BGP)ピアリングを確立したうえで、CEがアドバタイズするルートをVPCのルーティングテーブルに追加できる機能です。このアーキテクチャにより、F5はNutanix Flow VPC内のアプリケーションデリバリとセキュリティを完全に制御できます。その後、Distributed Cloud ServicesがHTTPロードバランサーまたは仮想IP(VIP)を選択的にVPCへアドバタイズすることで、ネットワークをリモート拠点に安全かつセキュアに、効率よく接続できます。
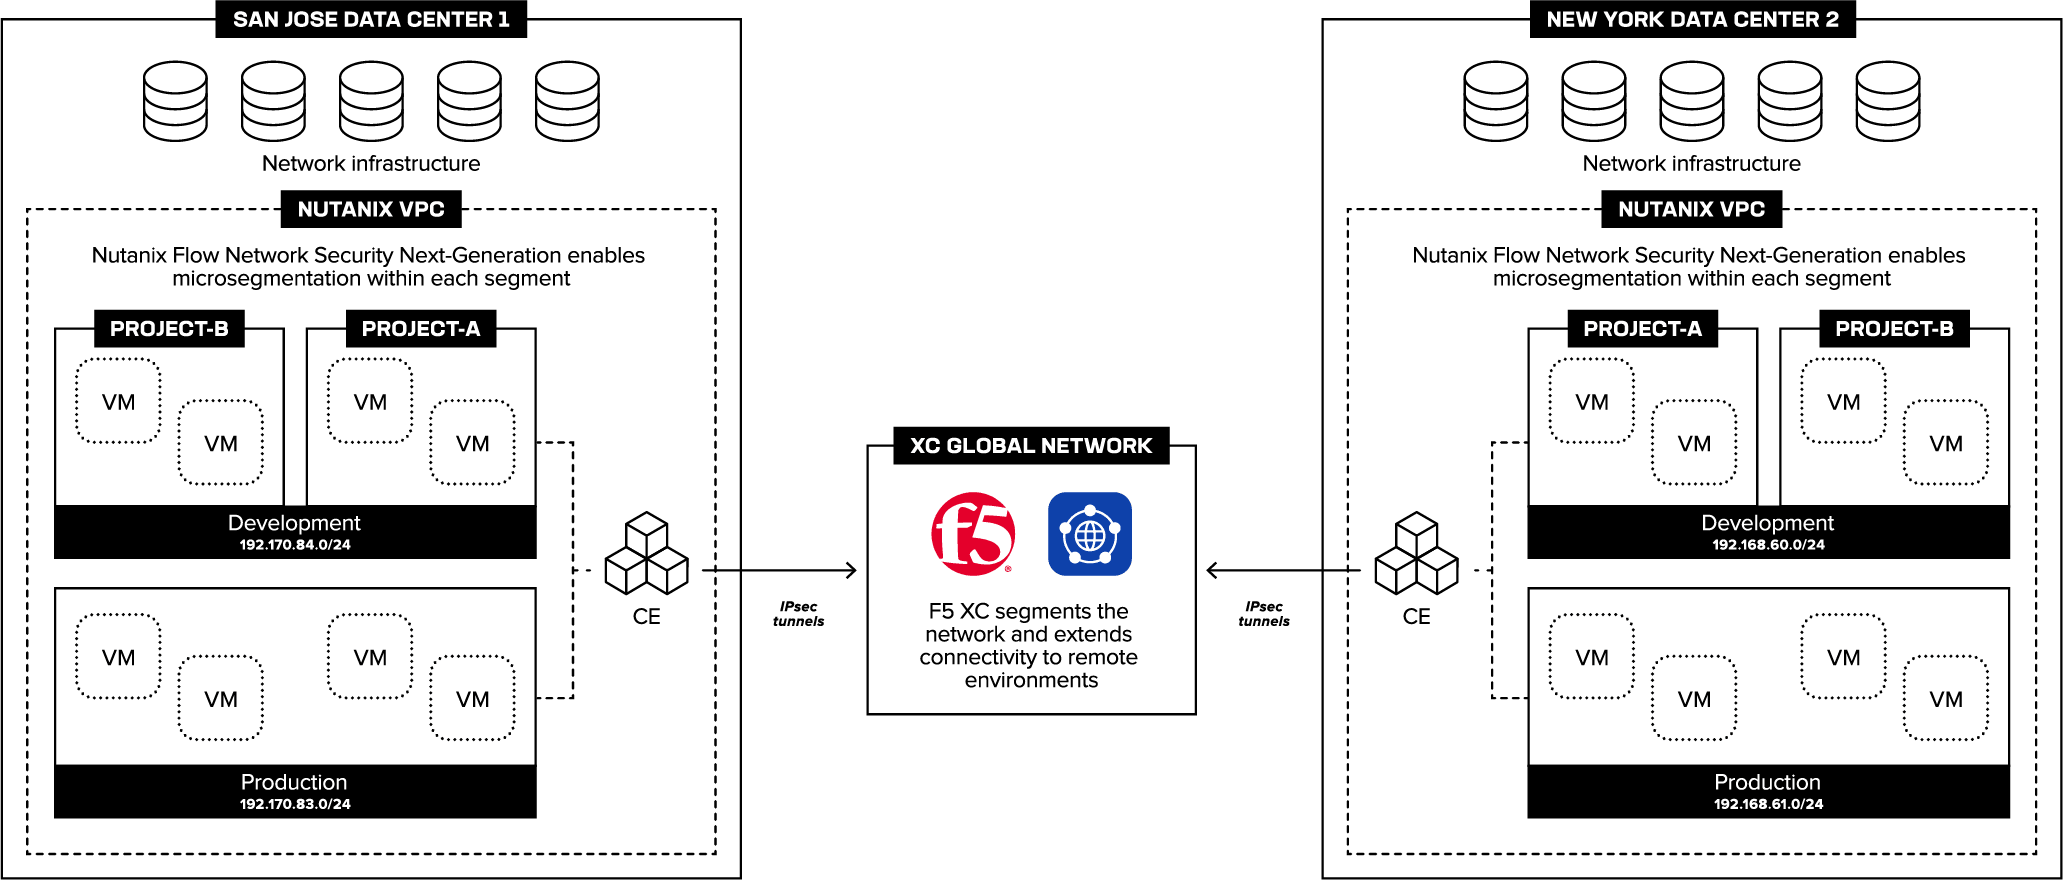
マイクロセグメンテーションの適用を伴うネットワークセグメントの拡張
マイクロセグメンテーションでは、セキュリティを強化するために、ネットワークを小さな個別のセグメントに分割します。各セグメントを分離することで、個別に保護できるきめ細かなゾーンを構築します。これにより、潜在的な攻撃対象領域を縮小し、侵害の影響を抑えることができます。また、ゼロトラストアーキテクチャの中核原則である最小権限アクセスの実現にも役立ちます。
Distributed Cloud Servicesとの統合により、Nutanix Flowで定義されたネットワークセグメントを拡張できます。また、ステートフルな分散ファイアウォールであるNutanix Flow Network Securityでは、管理者がIPアドレスではなくアプリケーションカテゴリーに基づいてセキュリティポリシーを作成できるため、脅威が横方向に移動するリスクを軽減できます。
Distributed Cloud ServicesとNutanix Flow Securityを組み合わせることで、環境間でネットワークセグメントをシームレスに拡張しながら、そのセグメント内できめ細かなセキュリティ制御を確保できます。
WebアプリとAPIのセキュリティ
F5のマルチクラウドネットワーキング機能により、Webアプリケーションファイアウォール(WAF)のセキュリティポリシーを一元的に定義・管理し、ネットワーク全体で一貫して適用できます。これにより、クラウド、サイト、エッジにまたがるアプリとAPIを保護できます。AIとMLを導入して、悪意のあるユーザーや新たな脅威を特定、スコアリング、ブロックするとともに、OWASP Top 10、悪意のあるボット、DDoSなどのボリューム型攻撃から防御します。
プライベートネットワークバックボーン
Distributed Cloud Servicesの中核を成すのは、F5 Global Networkです。これは、複数のサイトにまたがるワークロードを接続して保護するために専用設計されたプライベートネットワークバックボーンです。F5のすべてのポイントオブプレゼンス(PoP)は、パフォーマンス、信頼性、制御性を提供するため、各大陸内で冗長接続されています。また、L3~L7のDDoS防御、オプションのネットワークファイアウォール、AIベースの異常検知によるインフラストラクチャの自動セキュリティ機能を備え、ネットワークレベルでの攻撃を防止します。
セキュアなマルチクラウドネットワーキングと、マイクロセグメンテーション制御を備えたネットワークセグメント拡張により、環境全体で高い拡張性を確保しながら、企業の運用負荷の軽減、コンプライアンスの維持、セキュリティの強化を支援します。
Nutanix FlowとF5の連携について詳しくは、DevCentralをご覧ください。また、パートナーシップのページ(f5.com/nutanix)もご確認ください。
主なメリット
セキュアなハイブリッドおよびマルチクラウドネットワーキングを簡素化
複雑な設定や個別対応の設定を行うことなく、Nutanix環境全体でセキュアなハイブリッドおよびマルチクラウドネットワーキングを実現します。
ネットワークセグメンテーションを拡張
ネットワークセグメントをリモートサイトまで拡張し、一貫性のあるきめ細かなセキュリティを適用することで、攻撃対象領域を縮小し、ラテラルムーブメントを防止します。
アプリセキュリティをさらに強化
ネットワークセグメント内の多層防御に加え、すべてのアプリケーションにWebアプリケーションファイアウォールによる防御を適用します。
ネットワークのレジリエンスを向上
冗長性とネットワークレベルの脅威対策を組み込んだグローバルなプライベートネットワークバックボーンを活用できます。