
5Gの成功はクラウドネイティブインフラストラクチャから
5Gはサービスプロバイダーのデジタル環境を変革し、新たなユースケースと収益機会をもたらしています。5Gへの移行を成功させたサービスプロバイダーは、新たなエンタープライズアプリケーション、産業オートメーション、IoTに加え、ゲームやAR/VRなどのコンシューマー向けサービスからもメリットを得られます。こうした新たなユースケースは、クラウドネイティブなサービスベースアーキテクチャ(SBA)上に構築された新しい5Gスタンドアロン(SA)コアによって実現します。これらの新たな機会を最大限に活用するには、サービスプロバイダーは、5G Core、vRAN、N6-LANのネットワーク機能(NF)に加え、エンタープライズおよびコンシューマー向けのアプリケーションとサービスをサポートできる、一貫したクラウドネイティブインフラストラクチャをコアからファーエッジまで定義し、導入する必要があります。クラウドネイティブインフラストラクチャは、サービスプロバイダーが5Gで成功するための基盤となります。
インフラストラクチャは5G導入の重要な構成要素であり、サービスプロバイダーが新たな5Gユースケースを十分に実現できるかどうかを左右します。そのため、サービスプロバイダーが自社の5Gクラウドネイティブインフラストラクチャを定義、管理、制御することが不可欠です。実際、インフラストラクチャへの重点的な投資には多くの先例があります。ハイパースケーラーであるGoogle、AWS、Azure、さらにはAppleも、収益を生み出すサービスや顧客向けアプリケーションを確実かつセキュアに提供できるインフラストラクチャの構築に多額の投資を行ってきました。
今日のモダンなWebアプリケーションを支えるテクノロジーを活用し、5Gインフラストラクチャは、サービスプロバイダーに新たなレベルの運用自動化、柔軟性、適応性をもたらすクラウドネイティブなコンテナ化アーキテクチャ上に構築されています。Kubernetesはコンテナの管理とオーケストレーションにおける業界標準となっており、ほぼすべてのサービスプロバイダーがクラウドネイティブインフラストラクチャに採用しています。しかし、サービスプロバイダーのネットワークでは、Kubernetesクラスターに流入するデータやクラスター内を流れるデータに対して、従来とは異なる固有の要件が生じます。Kubernetesには、これらの要件に対応する機能が標準では備わっていません。以降のセクションでは、重要なvRAN、5G Core NF、企業向けおよびコンシューマー向けアプリケーションをサポートするためにクラウドネイティブインフラストラクチャが満たすべき固有の要件を確認したうえで、F5がこれらの要件にどのように対応するかを説明します。
クラウドネイティブインフラストラクチャの制御、セキュリティ、可視性
サービスプロバイダーが信頼性とセキュリティを確保し、拡張可能なサービスを提供するには、主に3種類の要件を考慮する必要があります。
- 制御:サービスプロバイダーは、サービスプロバイダーネットワーク固有の複数のトラフィックタイプにポリシー制御を適用できる必要があります。インテリジェントなトラフィック管理を適用することで、ネットワークスライシングなどの新しいサービスへの対応、4Gから5Gプロトコルへの移行の支援、新たな5G対応ユースケースに必要な基盤の提供が可能になります。
- セキュリティ:お客さまからの高い信頼を維持し、継続利用につなげるには、ネットワーク内の複数のポイントと複数のレイヤーにわたってセキュリティ制御を適用する必要があります。
- 可視性:インフラストラクチャに流入するトラフィックと、その内部を流れるトラフィックを可視化することで、運用効率とトラブルシューティングの有効性が向上し、収益管理の柔軟性も高まります。
受信/送信制御
まず、「ノースサウストラフィック」とも呼ばれる、Kubernetesクラスターのイングレス/エグレスネットワークに関する要件とソリューションについて説明します。Kubernetesクラスターへの通信およびクラスター内の通信でHTTP/HTTPSが主要な通信プロトコルとなるクラウド環境では、標準のKubernetesネットワーク機能で、そこで稼働するほとんどのWebアプリケーションに対応できます。一方、サービスプロバイダー環境では、さまざまなプロトコルをサポートする必要があるため、Kubernetesネットワークに固有の課題が生じます。5Gへの移行は一斉に切り替える形ではありません。ほとんどのサービスプロバイダーは4Gと5Gを並行して運用する必要があり、その実現を支援する移行ソリューションが求められます。たとえば、5G SAコアの展開に伴い、多くのサービスプロバイダーは既存の4G課金システムを活用して5Gの提供を迅速化し、5Gへの投資をより早く回収できるようにします。そのため、Kubernetesクラスターは4Gと5Gの両方のプロトコルをサポートする必要があります。既存のKubernetes機能を強化するには、イングレス/エグレス制御用のサービスプロキシが必要です。
イングレス/エグレス制御を提供するサービスプロキシは、Kubernetes向けに強化されたネットワークサービスを提供することで、サービスプロバイダーネットワークの厳しい要件に対応できます。
- 4Gおよび5Gシグナリングを含む複数のプロトコルをサポート
- ルーティング
- 負荷分散
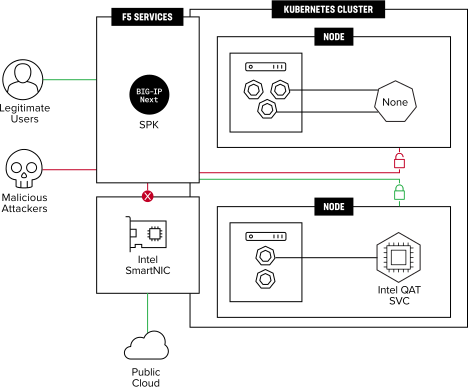
Kubernetesクラスターのイングレスでは、サービスプロバイダーはクラスターを攻撃から保護するとともに、加入者単位の可視性を確保する必要があります。クラスターへのイングレスに堅牢なセキュリティサービス群を適用することが、最初の防御線となります。DDoS対策、ファイアウォール、WAFなどのセキュリティサービスをイングレスに適用することで、悪意のあるトラフィックがクラスターに侵入し、5Gコアネットワーク機能や顧客のアプリケーションに影響を及ぼすのを防止できます。サービスプロバイダーには、イングレスセキュリティに加えて、加入者単位のトラフィックを可視化する必要もあります。この有用なデータは、ネットワーク問題のトラブルシューティングに役立つほか、収益保証にも活用できます。サービスプロバイダーは、コンプライアンスおよび課金のためにイベントを追跡できるよう、収益保証に多額の費用を投じています。このデータはKubernetesクラスターのエントリーポイントで収集し、動的に変化するコンテナ群からのレポートと比較できます。
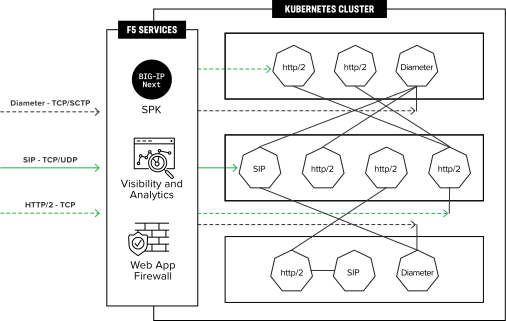
要約すると、イングレス/エグレスの制御、セキュリティ、可視性を提供するサービスプロキシは、5Gクラウドネイティブインフラストラクチャの要件をKubernetesが満たすために必要な重要機能を提供します。
サービスメッシュ
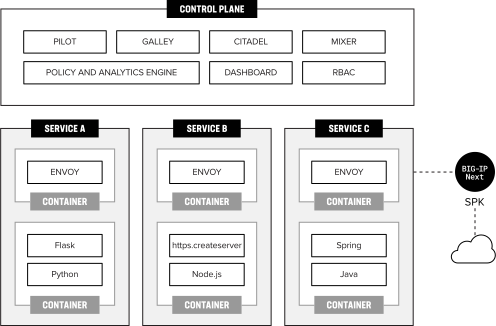
Kubernetesベースのクラウドネイティブインフラストラクチャに流入する南北トラフィックの要件に続いて、ここではクラスター内トラフィックの要件と課題について説明します。イングレスやエグレスと同様に、クラスター内で稼働するサービス間の東西通信も、クラウドネイティブな5Gインフラストラクチャに対応するため、可観測性とセキュリティに関するより高い基準を満たす必要があります。サービスプロバイダーは、クラスター内のサービス間通信を制御するセキュリティポリシーを適用できなければなりません。5Gコアの分離により、クラスター内の可観測性をさらに高める必要も生じます。これにより、サービスプロバイダーはサービスの健全性を評価し、問題がある場合には障害の根本原因を特定できます。また、合法的傍受などの政府要件を満たせる能力がインフラストラクチャに備わっていることも確保する必要があります。こうした要件は、Kubernetesのネットワークと制御に課題をもたらします。これらの課題に対処する方法の1つは、Istioなどのサービスメッシュを実装し、次の機能を追加することです。
- 信頼性:再試行、タイムアウト、連鎖障害の軽減
- 可観測性とデバッグ:モニタリング、トレーシング、メトリクス
- セキュリティ:認証/認可、シークレットの管理、暗号化の確保
- トラフィック管理:サービスディスカバリ、カスタムルーティング、カナリアデプロイ
クラウドネイティブインフラストラクチャ向けF5ソリューション
F5は、アプリケーション、ネットワーク、セキュリティサービスの分野をリードし、5G Coreおよびクラウドネイティブな5Gインフラストラクチャ向けに幅広いソリューションを提供しています。F5の2つの主要製品は、vRAN、5G Core、エンタープライズアプリケーションのネットワークおよびセキュリティ要件に対応するクラウドネイティブインフラストラクチャを構築する際に、サービスプロバイダーが直面する課題の解決を支援します。
- F5 BIG-IP Service Proxy for Kubernetes (BIG-IP SPK)
- キャリアグレードのAspen Mesh
BIG-IP Service Proxy for Kubernetes (SPK)
BIG-IP SPKは業界でも独自のソリューションであり、事業領域全体にクラウドネイティブインフラストラクチャを展開するサービスプロバイダー向けに特別に設計されたセキュリティと、マルチプロトコルシグナリングをサポートするイングレス/エグレス制御を提供します。また、BIG-IP SPKは、構成とオーケストレーションに関するKubernetesの設計パターンにも準拠しています。このソリューションにより、業界をリードするネットワーキング機能とセキュリティ機能をKubernetesベースのインフラストラクチャに適用できます。1
イングレス/エグレス制御
- L4ロードバランシング:TCP、UDP、SCTP
- L7ロードバランシング:Diameter、SIP、HTTP/2
- GTPcV2ロードバランシング
- ルーティング
- レート制限
セキュリティ
- シグナリングファイアウォール、DDoS、WAF
- 暗号化/復号
- トポロジーの隠蔽
可視性
- 収益保証
- 統計と分析
さらに、BIG-IP SPKはIntel SmartNICの強化された機能を活用し、パフォーマンスとスケーラビリティを向上できます。
通信事業者グレードのAspen Mesh
Carrier-Grade Aspen Meshは、サービスプロバイダーのクラウドネイティブインフラストラクチャ向けに特化して設計されたサービスメッシュです。Aspen MeshサービスメッシュはオープンソースのIstioを基盤とし、サービスプロバイダーネットワークに不可欠な機能を追加しています。
- 各5GコアKubernetesクラスター内で比類のないトラフィック可視性を実現し、収益を確保するとともに、サービスプロバイダーが既存の課金システムを使用して5Gを収益化できるようにします。
- 最も強力なmTLS技術を基盤とし、通信事業者グレードの3GPP互換認証局と連携することで、複数ベンダーおよび複数サイトのネットワーク機能間のすべてのトラフィックを一貫した方法で暗号化・認証し、セキュリティを強化します。
- サービスプロバイダーがサービス通信を効率的にルーティングし、サービスメッシュとネットワークトラフィックに対するビジネスポリシーおよびコンプライアンスポリシーを設定、適用できるようにするトラフィック制御とポリシー管理。
Aspen Meshは、標準のKubernetesにはないパケットキャプチャ機能も提供します。パケットキャプチャにより、クラスター内のCNF間における通信問題のトラブルシューティングが容易になるほか、通信傍受などの政府要件に準拠するために必要なインフラストラクチャをサービスプロバイダーに提供します。
5Gコアの例
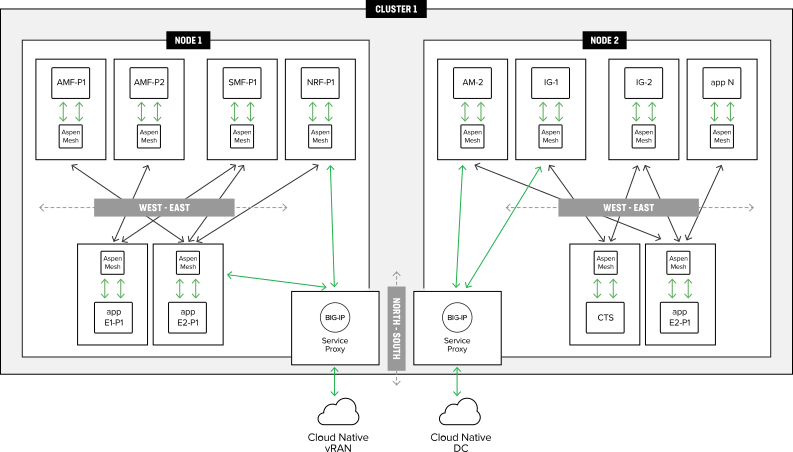
BIG-IP SPKとCarrier-Grade Aspen Meshは連携して、5GクラウドネイティブインフラストラクチャでKubernetesを使用する際の課題を解決します。BIG-IP SPKは、マルチプロトコルのシグナリング対応、セキュリティ、Kubernetesクラスターに流入するトラフィックの可視化というニーズに対応し、Carrier-Grade Aspen MeshはCNF間の通信に対応します。いずれも、5Gクラウドネイティブインフラストラクチャの導入に不可欠な機能です。以下の図は、BIG-IP SPKとAspen Meshを活用した5Gインフラストラクチャを示しています。
まとめ
サービスプロバイダーは、5Gの導入を成功させ、新たな5Gネットワークによって実現するアプリケーションやサービスをサポートするうえで、クラウドネイティブインフラストラクチャが中核的な役割を果たすことを認識しています。また、5Gクラウドネイティブインフラストラクチャに必要な制御、セキュリティ、可視性を提供するソリューションを求めています。F5はサービスプロバイダーネットワークの要件を理解し、Kubernetesを活用してクラウドネイティブな5Gインフラストラクチャを構築、導入できるよう支援するソリューションを提供します。
1 機能の提供状況については、F5までお問い合わせください。
2020年10月28日公開