
高度な脅威対策の、その先へ
はじめに
高度な持続的脅威(APT)がマルウェアを取り巻く状況の中心となる中、急速に進化する脅威環境に対して、シグネチャベースの検知では十分なセキュリティを確保できなくなっています。シグネチャベースの検知は、ベンダーが各プラットフォームにシグネチャの更新を提供することに依存しています。しかし、現在の脅威の多くは、特定の組織への侵入を狙って一度だけ使用された後、検知を回避するために再パッケージ化および改変されます。
限定的な侵入検知・防御ソリューションとは異なり、高度な脅威対策(ATP)システムは、不審なオブジェクトがネットワークを通過する前に隔離して実行し、検査済みのトラフィックがエンドポイントに危険を及ぼさないようにします。また、ATPシステムは、ゼロデイ攻撃など、これまで確認されたことのない脅威も阻止できます。
ATPシステムはマルウェアの阻止に高い効果を発揮するため、導入が進み、保護対象となる受信トラフィックと送信トラフィックの割合も拡大しています。一方、ATPシステムの導入拡大に伴い、その効果を高める補完テクノロジーによってさらに強化できる領域が3つ明らかになりました。SSL/TLS支援、高可用性、トラフィックステアリングです。本書では、F5とFireEyeのソリューションがどのように連携し、これら3つの領域でパフォーマンスを強化して成果を向上させるかを解説します。
高度な脅威対策のその先へ
SSL/TLSの利用拡大、暗号化プロトコル全般の複雑化(鍵長の長大化など)、さらに悪意のある攻撃者が検知を逃れるために不正なペイロードを暗号化する傾向など、さまざまな動向により、SSL/TLSインスペクションの強化が求められています。こうした動向は既存のATPシステムにますます大きな負荷をかけており、F5® SSL Orchestrator™の開発を後押しする要因となりました。このソリューションは、受信および送信SSL/TLSトラフィックの高性能な復号と再暗号化、動的なサービスチェイニング、ポリシーベースのトラフィックステアリングを提供し、セキュリティチェーン全体にわたる暗号化トラフィックフローをインテリジェントに管理します。これにより、ATPシステムは悪意のあるオブジェクトの検知に専念できます。
F5 SSL Orchestratorは、脅威検知・緩和システムの柔軟性を高め、サービスを中断することなく拡張できる能力を大幅に向上させます。ほかのソリューションと同様に、ATPシステムやその重要なセンサーに障害が発生し、トラフィックがブロックされる可能性があります。F5 SSL Orchestratorは、センサーやデバイスに障害が発生した場合でも、重要なサイトが可用性と稼働時間の目標を達成できるよう支援します。複数のATPシステム間でトラフィックをインテリジェントに分散し、センサーの障害や過負荷が発生してもサイトの可用性を維持できるようにします。さらに、この構成では、サイト全体の可用性に影響を与えることなく、管理者がセンサーを追加または削除できます。
F5とFireEyeを統合したネットワークセキュリティソリューション
F5 SSL OrchestratorをFireEye Network Securityと組み合わせることで、最適な脅威対策に向けた柔軟な導入オプションと拡張性を実現できます。F5 SSL Orchestratorをイントラネットとインターネットの間の通信経路上に導入すると、クライアントとWebサーバーの間に復号/平文ゾーンが作成されます。このゾーンは、FireEyeセキュリティデバイスがトラフィックを検査するための可視性集約ポイントとして機能します。SSL/TLSの管理、受信と送信の両方のSSL/TLSトラフィックの可視化、インラインおよびアウトオブバンドの導入オプションにより、APTをリアルタイムで迅速かつ効率的に封じ込めることができます。これにより、管理者は有害なデータがネットワークに侵入する前に隔離または削除できます。
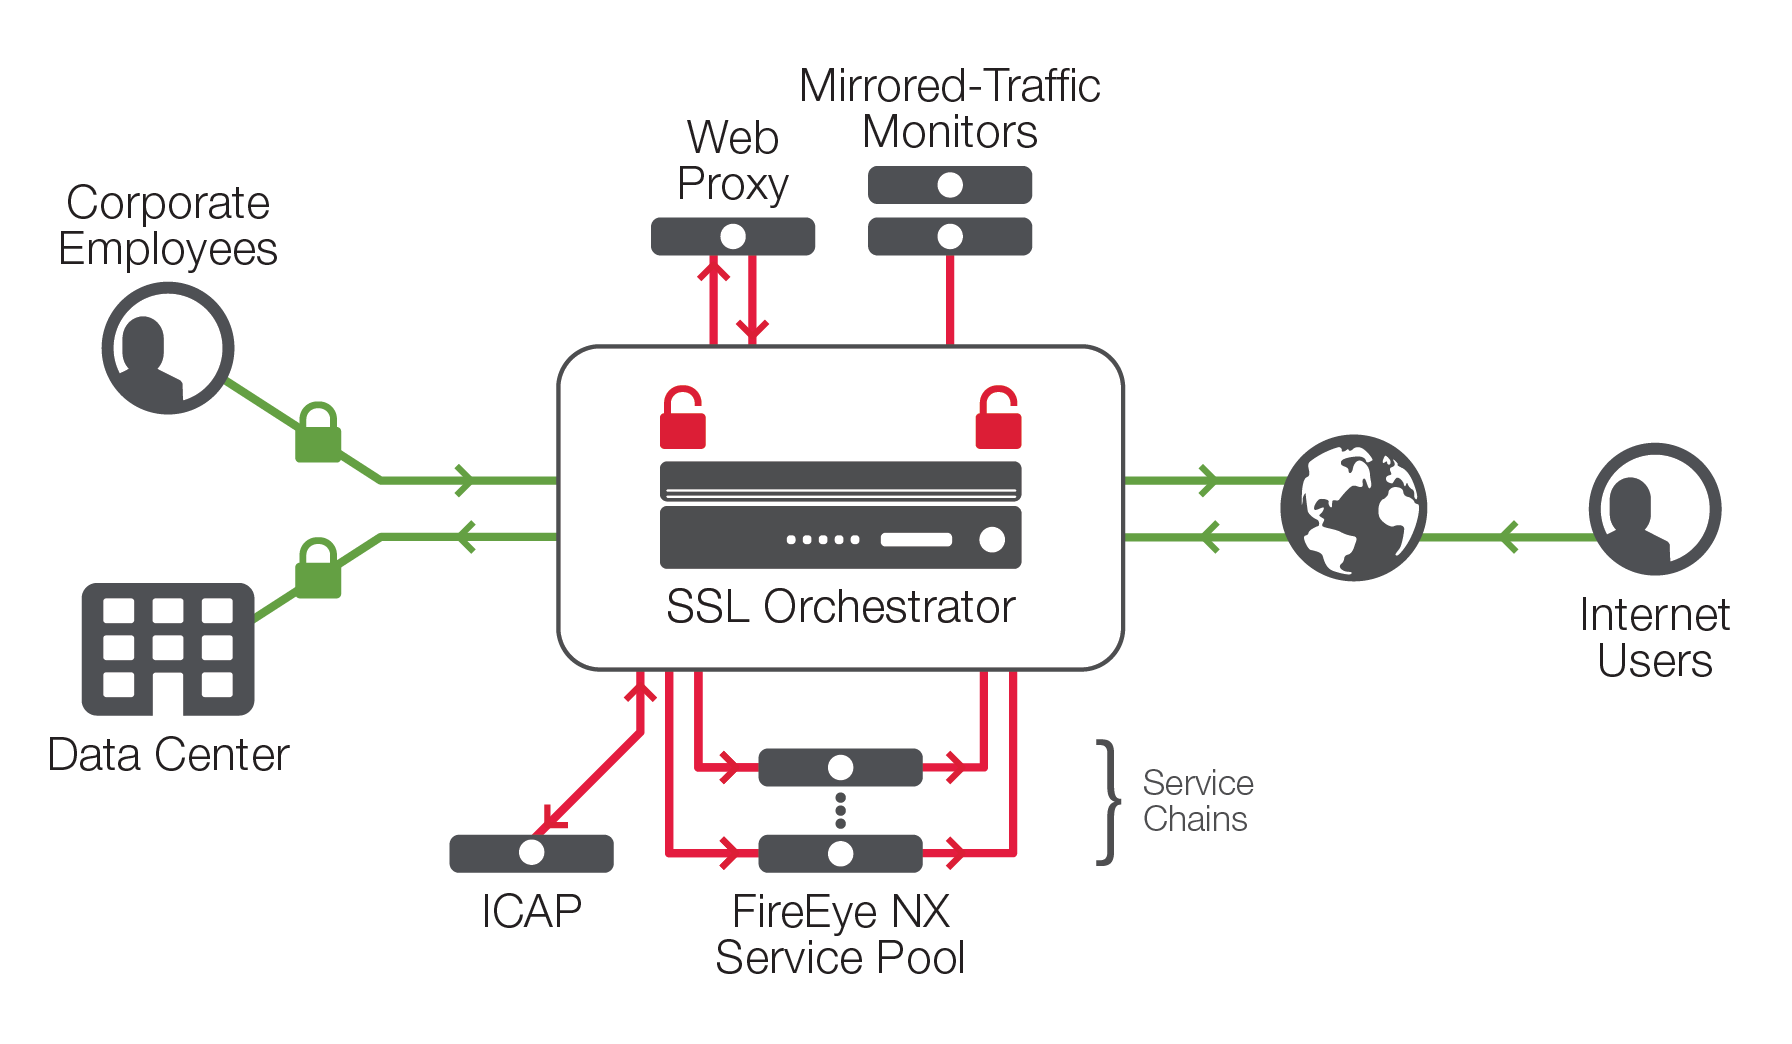
図1は、組み合わせたテクノロジーの機能を最大限に活用し、柔軟な拡張性とサービスチェイニングを実現する、包括的なF5 SSL OrchestrationとFireEyeのソリューションを示しています。
Webトラフィックにインラインで導入されたF5 SSL Orchestrator:
1. SSLトラフィックを復号し、FireEye Network Securityプールに転送します。
2. FireEye Network Securityデバイスを通過したSSLトラフィックを暗号化します。
3. FireEyeプールの負荷分散を行い、最適な可用性を実現します。
4. すべてのメンバーがダウンしている場合に、プールのバイパスを有効にします。
5. トラフィックを復号するか、復号せずにFireEyeプールをバイパスできるようにするかを判断し、デバイスの負荷を軽減します。
このアーキテクチャにより、トラフィックのスループットを損なうことなく、FireEyeデバイスの効率と機能を最大限に引き出すことができます。鍵管理はF5 SSL Orchestratorに一元化されるため、FireEyeプールでSSL機能を実行する必要がなくなる一方、トラフィック全体の可視性は維持されます。
F5 SSL Orchestratorの動的なサービスチェイニングとポリシーベースのトラフィックステアリングにより、最適な可用性を確保しながら、セキュリティチェーン全体の暗号化トラフィックフローをインテリジェントに管理できます。トラフィックステアリングでは、復号が不要と判断されたトラフィック(VDIなど)をATPプールから迂回させることで、プールの実効容量を増やせます。また、この構成により、FireEyeセンサーの処理速度が低下した場合や障害が発生した場合でも、トラフィックフローを継続できます。このように、このアーキテクチャは脅威を可視化して攻撃を阻止しながら、効率を高め、パフォーマンスのボトルネックを解消することで、トラフィックを最大限に保護します。
まとめ
今日の困難なセキュリティ課題に対処するには、高度な脅威対策と、アプリケーションの可用性を確保する能力の両方が必要です。F5とFireEyeは連携し、悪意のあるアクティビティを発生前に特定して阻止するための、極めて効果的なテクノロジー、インテリジェンス、専門知識を備えたソリューションを提供しています。F5とFireEyeのソリューションにより、SSLの可視性を高めて潜在的な脅威を発見し、動的なサービスチェイニングとポリシーベースのトラフィックステアリングを通じてセキュリティとパフォーマンスを最適化できます。また、拡張性に優れた高度な脅威対策を実現し、強化されたアーキテクチャによって運用効率を向上できます。
F5とFireEyeがお客さまのビジネスの成功にどのように貢献できるかについては、f5.com/fireeyeをご覧ください。
公開日:2018年12月13日