
BIG-IP Cloud Editionソリューションガイド
はじめに
F5® BIG-IP® Cloud Edition™は、セキュリティが確保され、適切にサポートされたアプリケーションを迅速に提供する際に、ネットワーク運用チームとアプリケーションチームがより効果的に連携できるよう設計されています。BIG-IP Cloud Editionは、セットアップ、ライセンス管理、アップグレード、分析、スケーリングなど、デバイスおよびアプリケーションサービスの主要な管理機能を簡素化し、一元化します。運用チームは、アプリケーションサービスのセルフサービスカタログを簡単に定義できます。開発者は、ダッシュボードまたはAPI呼び出しを通じて、必要に応じてこのカタログにアクセスできます。従来の統合型モデルでは、1台のApplication Delivery Controller(ADC)が複数のアプリケーションをサポートしますが、これとは異なり、これらのサービスはアプリケーションごとに定義、更新、デプロイされます。
エンタープライズクラスのアプリケーションデリバリおよびセキュリティサービスに新たなレベルのアーキテクチャ上の柔軟性をもたらすBIG-IP Cloud Editionには、複数の購入オプションも用意されています。サービスの柔軟性に見合う財務面の柔軟性を提供できるよう設計されており、サブスクリプション、従量課金、エンタープライズライセンスの各オプションに加え、従来の永続ライセンス購入オプションも利用できます。
BIG-IP Cloud Editionのアーキテクチャ
BIG-IP Cloud Editionは、セルフサービスによる導入とスケーリングに対応したアプリケーションサービスデリバリーソリューションを組織が構築できるよう、専用に設計およびテストされています。これにより、アプリケーションチームは、自社のアプリケーションにエンタープライズグレードの可用性とセキュリティを提供できます。このアプローチにより、アプリケーションオーナーは、アジャイルなフレームワークの中でNetOps、DevOps、SecOpsとの連携を強化し、すべてのアプリケーションのパフォーマンス、可用性、セキュリティを大幅に向上させることができます。
BIG-IP Cloud Editionは、次の2つのインフラストラクチャコンポーネントで構成されています。
1)特別なライセンスが付与されたBIG-IP Per-App Virtual Edition(VE)。各VEは単一のアプリケーション専用です。また、
2)F5 BIG-IQ® Centralized Managementは、配置場所を問わず、すべてのインスタンスに対する管理、可視化、ライセンスサービスを提供します。この自動スケーリングソリューションは、Amazon Web Services(AWS)、Microsoft Azure、またはVMware vCenterベースのプライベートクラウドで動作します。
論理コンポーネント
BIG-IP Cloud Editionは、複数の主要な論理コンポーネントで構成されています。
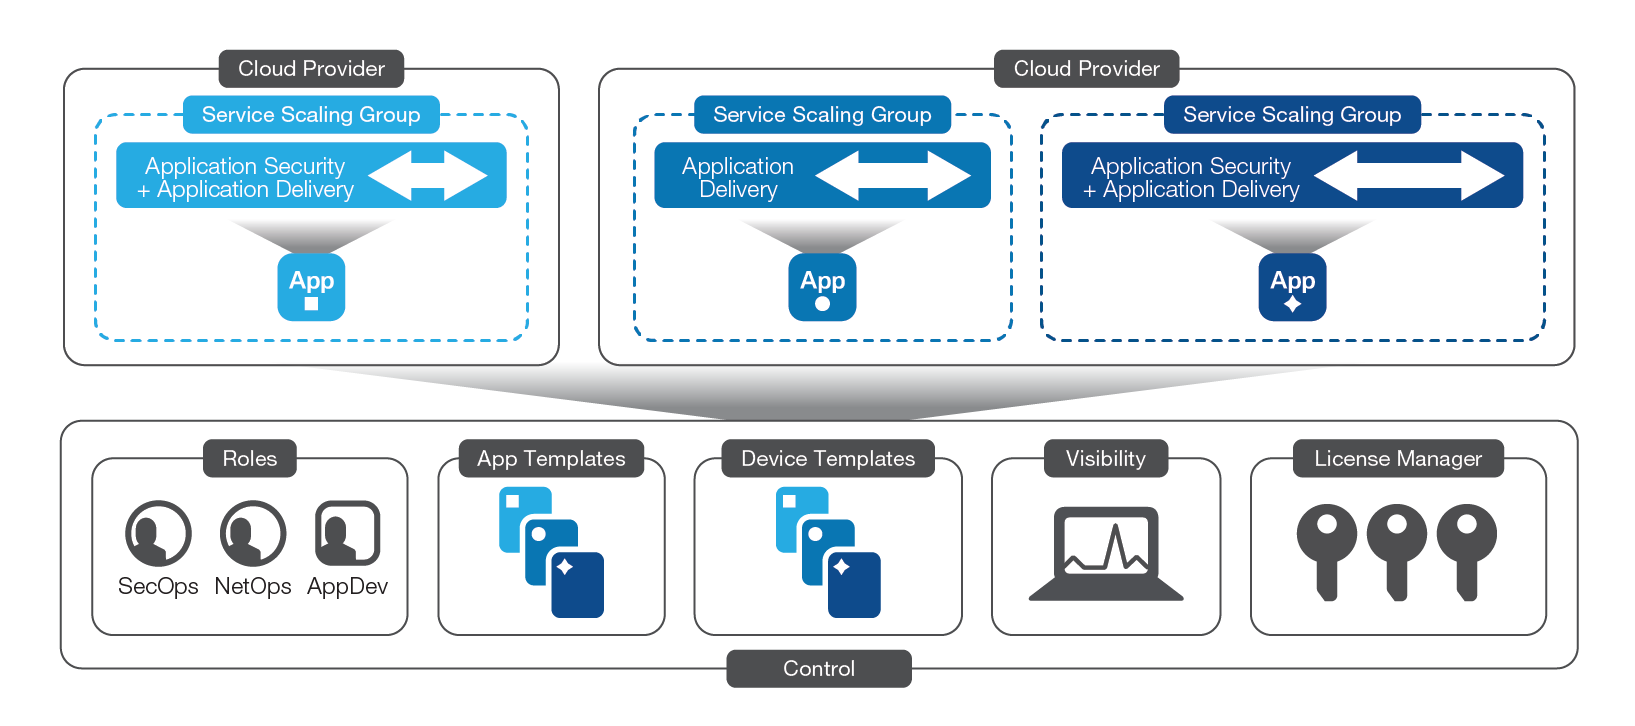
クラウドプロバイダー
BIG-IP Cloud Editionは、以下のクラウドプラットフォームでBIG-IPインスタンスのデプロイと自動スケーリングをサポートします。
- Amazon Web Services (AWS)
- Microsoft Azure
- VMware vCenterベースのプライベートクラウド
今後のリリースでは、追加のプライベートクラウドおよびパブリッククラウドプラットフォームへの対応を予定しています。
サービスカタログ
BIG-IP Cloud Editionでは、開発者がオンデマンドのセルフサービス型アプリケーションサービスカタログにアクセスし、アプリケーションサービスのデプロイテンプレートを選択できます。
アプリケーションテンプレート
アプリケーションテンプレートでは、仮想サーバー、プロファイル、モニター、SSL証明書、セキュリティポリシーなど、すべてのBIG-IPオブジェクトを含め、アプリケーションに導入するアプリケーションデリバリおよびセキュリティサービスを定義します。また、そのアプリケーションの監視とアラートも定義します。通常、これらのテンプレートは、ネットワーク管理者やセキュリティ管理者などのアプリケーションサービスの専門家が定義します。専門家はスマートデフォルトを設定し、アプリケーション所有者が利用できる設定オプションを限定します。この簡素化により、アプリケーションの開発と導入で承認済みのテンプレートとポリシーを一貫して使用しながら、ネットワークおよびセキュリティ運用への依存を解消し、ネットワーク分野に関する高度な専門知識も不要になります。アプリケーション所有者は、見やすいダッシュボードまたは1回のAPI呼び出しでアプリケーションを導入、管理できるため、導入を迅速化できます。また、BIG-IQ Centralized Management 6.0には、一般的なアプリケーション構成向けの定義済みテンプレート一式が付属しています。アプリケーションテンプレートは、自動スケーリングを使用しない構成のBIG-IP高可用性ペア、またはサービススケーリンググループによって提供できます。
サービススケーリンググループ
アプリケーションチームは、アプリケーションテンプレートの使用に加えて、サービススケーリンググループを作成することで、自動スケーリング機能を活用できます。アプリケーションテンプレートからアプリケーションサービスをデプロイし、サービススケーリンググループをターゲットとして選択すると、BIG-IP Cloud Editionは、サービス提供に使用するリソースの可用性と弾力的なスケーリングを管理するとともに、それらのサービスを提供するBIG-IPデバイスのライフサイクルとアップグレードプロセスも管理します。サービススケーリンググループのポリシーでは、グループ内のデバイス数の最小値と最大値、およびリソースのスケーリングに使用するトリガーを定義します。
サービスカタログのアプリケーションテンプレートを使用して、従来のF5 ScaleN®クラスターにサービスをデプロイすることもできます(ただし、スケーリングとライフサイクル管理のメリットは得られません)。
デバイステンプレート
デバイステンプレートでは、BIG-IPデバイスの導入に必要なインフラストラクチャレベルの特性(タイムゾーン、DNS、ホスト名、アカウント、NTP、ライセンス、ネットワークなど)をすべて定義します。組織は、これらのテンプレートを使用して複数の新しいデバイスを導入し、サービススケーリンググループを作成できます。また、デバイステンプレートは、BIG-IPデバイスを操作するための主要な手段でもあります。たとえば、バージョンアップに伴いBIG-IP Cloud Editionのデバイスを変更する必要がある場合は、デバイステンプレートを変更し、その変更をサービススケーリンググループに反映します。デバイステンプレートには、ライセンス、プロビジョニング、ネットワークなど、BIG-IP Virtual Editionのインスタンス化に必要な基本情報がすべて含まれています。
BIG-IP Cloud Editionでは、デバイス管理の方法が異なります。
ほとんどの場合、BIG-IP Cloud Editionでアプリケーションデリバリおよびセキュリティサービスを提供するデバイスはイミュータブルです。変更はデバイス構成に直接加えるのではなく、デバイステンプレートに加えます。その後、BIG-IP Cloud Editionは、新しいデバイスをデプロイし、トラフィックを新しいデバイスに切り替えてから古いデバイスを削除することで、変更をサービススケーリンググループに展開します。このプロセスは「BIG-IP Per-App VE and nuke」と呼ばれることもあり、従来のマルチテナントBIG-IPデプロイメントの管理方法とは根本的に異なります。
アプリケーション単位のサービスのメリット:
- ワークロードを分離
- 仮想環境を適正規模に調整
- 従来のインプレースアップグレードから移行
- 新しいインスタンスを自動的にプロビジョニングして構成
ライセンス管理
BIG-IP Cloud Editionでは、仮想インスタンスに対するライセンスの付与、アップグレード、取り消しが、BIG-IQのライセンス管理システムによって自動的に処理されます。この自動化システムにより、ライセンスをプールし、必要なときに必要な場所へ割り当てることができます。デバイスが不要になると、そのライセンスはプールに返却され、別のインスタンスで利用できるようになります。ライセンスモード、機能、スループットは導入環境によって異なる場合がありますが、BIG-IQがライセンスをシームレスに処理するため、新しいBIG-IPインスタンスを導入する際に煩雑な手動のライセンスアクティベーションを行う必要はありません。
アプリケーションの可視性
BIG-IQは、スケーリングイベントのトリガーを提供し、アプリケーションとインフラストラクチャのパフォーマンスを詳細に把握できるようにするため、セキュリティ管理者、ネットワーク管理者、アプリケーション所有者に役立つアプリケーションレベルの分析データを収集し、可視化します。この可視性により、アプリケーション所有者はパフォーマンス上の問題を自ら診断し、遅延の原因がアプリケーションとネットワークのどちらにあるかを判断しやすくなります。
ロール
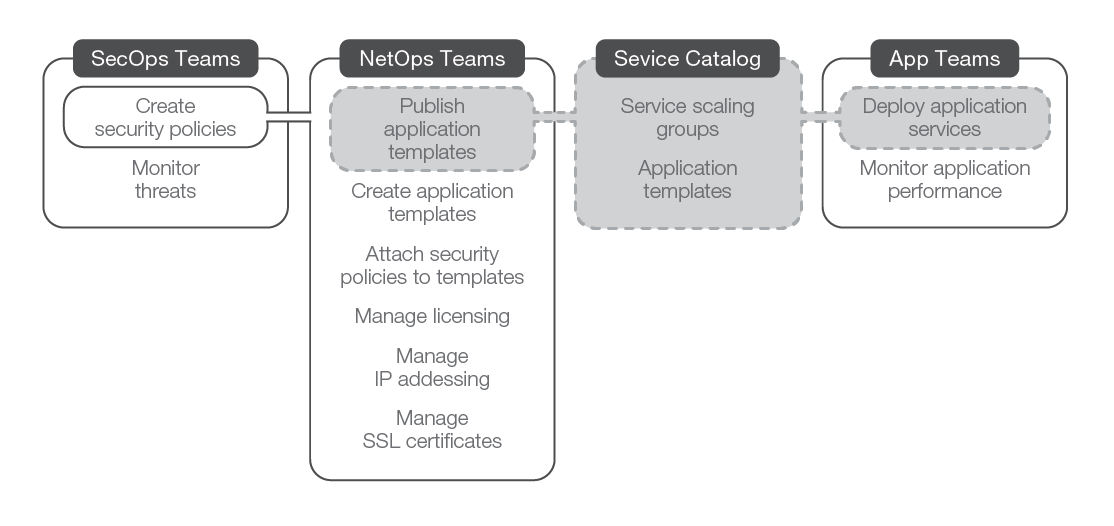
BIG-IP Cloud Editionは、役割を論理的に分離できるように設計されています。アプリケーション所有者は、インフラストラクチャ所有者が管理するサービススケーリンググループに、セルフサービスでアプリケーションをデプロイできます。アプリケーション所有者が使用するテンプレートとセキュリティポリシーは、NetOpsチームとSecOpsチームが管理できます。テンプレートによっては、利用できるアプリケーション所有者を限定できるほか、アプリケーションごとの統計情報とダッシュボードへのアクセスをアプリケーション所有者に限定できます。きめ細かな役割管理により、BIG-IP Cloud Editionは、運用チームがネットワークを引き続き管理できるようにしながら、アプリケーションチームによるアプリケーションのサポートを可能にします。
インフラストラクチャコンポーネント
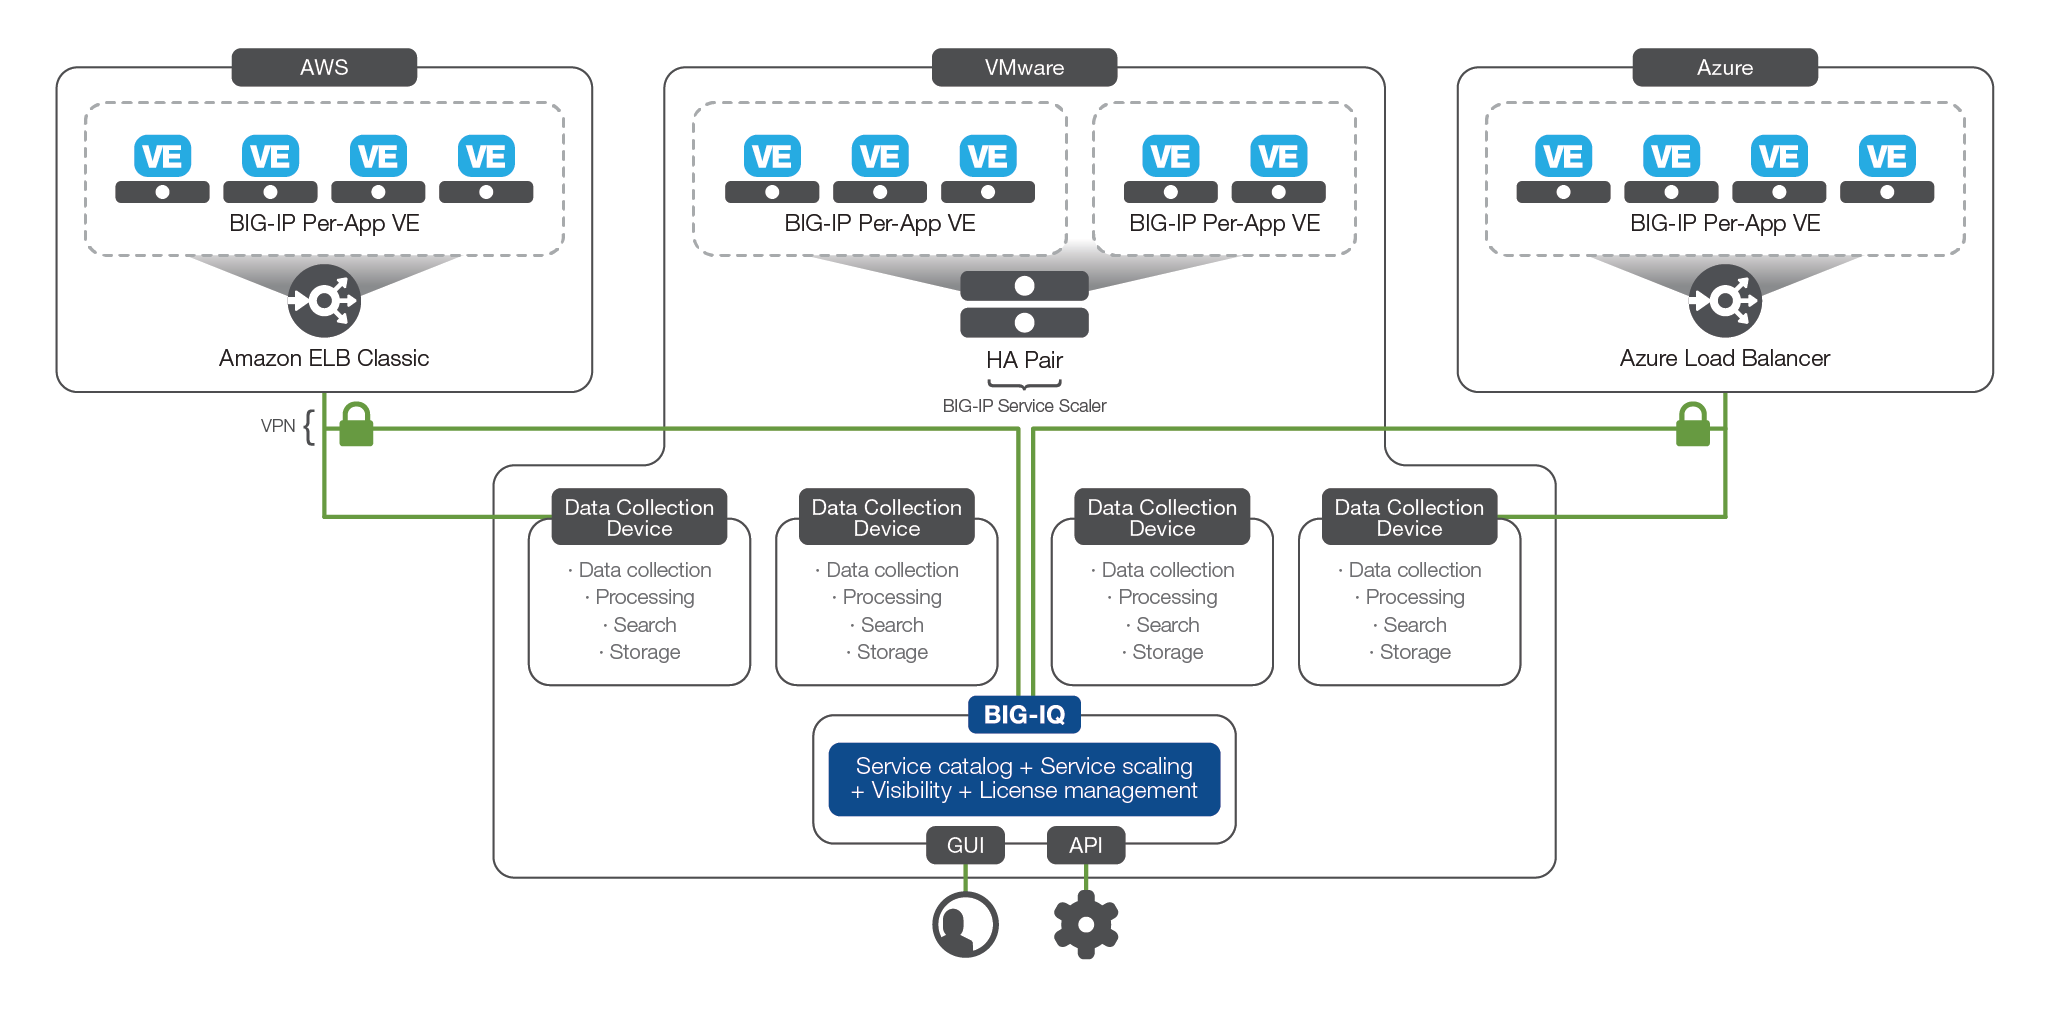
BIG-IP Cloud Editionは、連携してソリューションを提供する複数の異なるインフラストラクチャコンポーネントで構成されています。
BIG-IP Per-App VE
BIG-IP Cloud Edition以外でのBIG-IP Per-App VEの使用。BIG-IP Per-App VEは、BIG-IP Cloud Editionとは別に購入できます。ライセンスバンドルとして提供され、無償のBIG-IQライセンスマネージャーコンポーネントが付属するBIG-IP Per-App
BIG-IP Per-App VEは、単一のアプリケーションに専用サービスを提供するよう設計された、特別なライセンスが適用されるBIG-IPインスタンスです。BIG-IPソフトウェアの全機能を利用できますが、専用デバイスとしての使用に適した規模に最適化されています。
各BIG-IP Per-App VEには、以下が含まれます。
- 単一の仮想IPアドレス
- 3つの仮想サーバー(仮想アドレスとリスニングポートの組み合わせ)
- 25 Mbpsまたは200 Mbpsのスループット
BIG-IP Per-App VEでは、2つのソフトウェアモジュールオプションを利用できます。
BIG-IP Local Traffic Manager
F5 BIG-IP Local Traffic Manager™(LTM)ソフトウェアは、高度な負荷分散、レートシェーピング、コンテンツルーティング、SSL管理、双方向のアプリケーションレイヤートラフィックの完全な制御など、業界をリードするアプリケーショントラフィック管理を提供します。
F5 Advanced WAF
F5 Advanced WAFは、従来のWebアプリケーションファイアウォール(WAF)の全機能に加え、レイヤー7 DDoS緩和、高度なボット検知、APIセキュリティ管理による強化された保護を提供します。Advanced WAFには、ダウンストリームのアプリケーションサーバーへのトラフィックを効果的に管理するためのBIG-IP LTMトラフィック管理機能一式が含まれています。Advanced WAFポリシーのデプロイは、アプリケーションテンプレートコンポーネントの一部として管理されます。
仮想マシンの要件
BIG-IP Per-App VEでは、BIG-IPの最近のリリースで実施された、イメージとディスクサイズの効率化によるメリットを得られます。従来のBIG-IP環境では、稼働中のデバイスに新しいソフトウェアイメージをダウンロードし、アップグレード手順に従って、BIG-IPソフトウェアを「インプレース」でバージョンアップしていました。BIG-IP Cloud Editionでは、アプリケーションデリバリおよびセキュリティサービスを提供するデバイスの大部分がイミュータブルであるため、デバイス構成を直接変更するのではなく、デバイスおよびアプリケーションのテンプレートを使用して変更をデプロイします。その後、ローリングアップグレードによって旧バージョンを廃止します。したがって、複数バージョンのBIG-IPソフトウェアを格納するための追加ストレージ領域は不要となり、ディスクイメージのサイズを縮小できます。
- VMware環境では、BIG-IP Per-App VEを、ストレージ使用量を削減したアップグレード不可のイメージとして利用できます。VMwareの仮想マシン仕様の詳細については、「Virtual Edition Setup Guide for ESXi」を参照してください。
- AWSで本番環境に使用する場合、F5ではM3またはM4イメージタイプを推奨します。BIG-IP LTMの導入には最低2つの仮想コアと4 GBのメモリ、Advanced WAFには8 GBのメモリが必要です。
- Microsoft Azureの本番環境では、F5はStandard B2sまたはB2msイメージタイプを推奨します。BIG-IP LTMの導入には、少なくとも2つの仮想コアと4 GBのメモリ、Advanced WAFには8 GBのメモリが必要です。
サービススケーリンググループ内のBIG-IP Per-Appインスタンスのスケーリングと管理
VMware–BIG-IPサービススケーラー
VMwareでは、BIG-IP Per-App VEへのアプリケーション単位のトラフィックは、MACアドレス転送を使用する専用のBIG-IPクラスターを介してスケーリングされます。これにより、クライアントの送信元IPアドレスと宛先IPアドレスが保持されます。これは、BIG-IP Per-App VEが提供する一部のレイヤー7機能にとって重要となる場合があるほか、BIG-IQが提供する可視化サービスで正確にデータを収集するためにも役立ちます。
BIG-IPサービススケーラーは、BIG-IP Per-App VE間で基本的な負荷分散を実行します。ライセンス上のスループット制限はありませんが、最大スループットは仮想ハードウェアリソースによって制限されます。オプションで、サービススケーラーのファイアウォール機能を有効にし、ネットワークACLおよびレイヤー4 DoS緩和機能を利用できます。現時点では、サービススケーラーでSSLまたはレイヤー7の機能を実行することはできません。
BIG-IPサービススケーラーには、次の仮想マシン仕様が必要です。
------------
最小
最大
vCPU
21
4
メモリ
4 GB
16 GB2
ディスク容量
40 GB3
82 GB
ネットワークインターフェイスカード
4
10
------------
BIG-IPサービススケーラーは、複数のサービススケーリンググループに所属でき、複数のアプリケーションで共有できます(一方、BIG-IP Per-App VEは、その名が示すとおり、単一のアプリケーション専用です)。
サービススケーリンググループ内でのサービススケーラーのセットアップと設定については、BIG-IQ Centralized Management: Local Traffic & Network Implementationsを参照してください。
AWS ELB Classic
AWSでは、Elastic Load Balancing(ELB)Classicインスタンスを使用してサービスをスケーリングします。ELB Classicは、BIG-IP Per-App VE間で基本的なL4ロードバランシングと可用性を提供し、ELBの論理インスタンスは単一のサービススケーリンググループ専用です。そのため、アプリケーションごとに専用のELB構成が必要です。AWSサービスは、需要に応じてELBインスタンスのスケーリングを管理します。
サービススケーリンググループでのAWS ELBインスタンスの設定については、「BIG-IQ Centralized Management:自動スケーリングされるAWSクラウドでのアプリケーション管理」を参照してください。
Azure Load Balancer
Azureでは、Azure Load Balancerインスタンスを使用してサービスをスケーリングします。Load Balancerは、BIG-IP Per-App VE間で基本的なL4ロードバランシングと可用性を提供し、Load Balancerの論理インスタンスは単一のサービススケーリンググループ専用です。そのため、アプリケーションごとに専用のLoad Balancer構成が必要です。Azureサービスは、需要に対応するためにLoad Balancerインスタンスのスケーリングを管理します。
サービススケーリンググループでのAzure Load Balancerインスタンスの設定については、「BIG-IQ Centralized Management: Managing Applications in an Auto-Scaled Azure Cloud」で説明しています。
BIG-IQ
BIG-IQでは、BIG-IP Per-App VE以外も管理できます。
BIG-IQは、プラットフォームや場所を問わず、サポート対象のすべてのソフトウェアバージョンのBIG-IPインスタンスを検出し、管理できます。また、デバイスの管理、統計情報の可視化に加え、物理環境、仮想環境、クラウド環境に導入されたBIG-IPインスタンスへ、テンプレート化されたアプリケーションサービス構成をデプロイできます。さらにBIG-IQは、サポート対象プラットフォーム(現在はAWS、Azure、VMware)上の、サポート対象となる従来型(アプリケーション単位ではない)のBIG-IP VEに自動スケーリングを提供できます。
BIG-IQは、BIG-IP Cloud Editionを構成するすべてのコンポーネントを一元管理します。すべてのアクティビティとレポートはBIG-IQで管理されるため、BIG-IP Per-App VEへの管理者アクセスは必要ありません。
BIG-IQ:
- 新しいサービススケーリンググループを作成
- サービススケーリンググループ内では、デバイステンプレートを参照してBIG-IP Per-App VEのライフサイクルを管理します。デバイステンプレートには、BIG-IP Per-App VEの起動に必要なすべての情報が含まれているため、人による操作は不要です。
- アプリケーションレベルの詳細な分析機能を提供し、アプリケーション所有者が自ら問題をトラブルシューティングできるようにします。
- トラブルシューティングと計画に役立つ、デバイスレベルのパフォーマンスおよびキャパシティのメトリクスを提供します。
- ロールベースのアクセスを提供し、アプリケーション所有者がサービスカタログの事前定義済みアプリケーションテンプレートを使用して、アプリケーション向けのF5 L4~7サービスをセルフサービス方式でデプロイできるようにします。
F5では、BIG-IP Cloud Edition環境にBIG-IQを導入する際、以下の仮想ハードウェアを推奨しています。
------------
最小
最大
vCPU
4
8
メモリ
4 GB
16 GB
ディスク容量
95 GB
500 GB
ネットワークインターフェイスカード
2
10
------------
BIG-IQのインストールと設定については、『Planning and Implementing an F5 BIG-IQ Centralized Management Deployment Guide』を参照してください。
BIG-IQと仮想インフラストラクチャ管理との通信
BIG-IQは、サービススケーリンググループの一部として、またはスケールアウト環境で、BIG-IP Per-App VEをオンデマンドで起動し、ライセンスを付与して、プロビジョニングおよび設定できます。これには、仮想インフラストラクチャ環境への認証済みアクセスが必要です。
VMware環境の場合
VMwareでは、vCenterにアクセスするための認証情報、vCenterのホスト名、セキュアな通信に使用するSSL証明書、およびホスト/クラスター、データストア、(分散)仮想スイッチ(vSwitch)、リソースプールなど、ESX環境に関するその他の情報が必要です。
AWSの場合
AWSでは、API呼び出しを行うためのIdentity and Access Management(IAM)ユーザーアクセスキーとそれに対応するシークレット、および第1層のトラフィック分散を行うELBが必要です。キーの作成と管理については、AWSのベストプラクティスに従ってください。
IAMユーザーには、管理者アクセスポリシーをアタッチし、Auto Scalingグループ、Amazon Simple Storage Service(S3)バケット、インスタンス、IAMインスタンスプロファイルを作成する権限を付与する必要があります。権限およびAWSの全般的な設定について詳しくは、https://aws.amazon.com/documentationを参照してください。
BIG-IQの高可用性とバックアップ
BIG-IP Cloud Editionでは、基本的にすべてのコントロールプレーンの処理がBIG-IQ管理レイヤーを経由します。BIG-IQはリアルタイム監視とスケールイン/スケールアウトのイベントを処理し、ライセンスの割り当てと取り消しを管理するため、デリバリーシステムの重要な構成要素となります。そのため、通常は高可用性を備えた冗長構成で導入されます。
したがって、計画には、管理対象のBIG-IPインスタンス数に応じた適切なライセンスを備えた、アクティブ/スタンバイ構成のBIG-IQペアを含める必要があります。
BIG-IQの高可用性構成については、『Planning and Implementing an F5 BIG-IQ Centralized Management Deployment Guide』で説明しています。
BIG-IQデータ収集デバイス
BIG-IQのData Collection Devicesは、BIG-IP Per-App VEからトラフィックデータとパフォーマンスデータを収集、保存、処理します。BIG-IP Per-App VEがパフォーマンスとトラフィックのテレメトリをData Collection Devicesに送信し、処理と保存が完了すると、BIG-IQはData Collection Devicesにクエリを実行して、可視化とレポート作成に必要な情報を取得します。Data Collection Devicesは、相互に連携し、冗長性を確保するために保存データを複製するクラスターとして構成されます。
F5では、BIG-IP Cloud Editionで使用するData Collection Devicesに、以下の仮想ハードウェアを推奨します。
------------
vCPU
8
メモリ
32
ディスク容量
500 GB
ネットワークインターフェイスカード
2
------------
ディスクサブシステムに関する注意事項: BIG-IQ Data Collection Devicesは、BIG-IP Per-App VEから収集したデータを保存、処理、分析し、BIG-IQシステム用のレポートとダッシュボードを生成します。このワークロードではディスクI/Oが多用されるため、基盤となるストレージは容量とパフォーマンスの両方を考慮してサイジングする必要があります。BIG-IP Per-App VEを大規模に導入する場合や、広範なログ記録と分析を行う場合は、高性能なストレージサブシステムを導入する必要があります。キャプチャ検索とインデックス作成の処理では、多くの場合、タスクの同時実行数が多い状態で、ランダムI/OとシーケンシャルI/Oの両方が発生します。
詳細については、「BIG-IQ Centralized Management Data Collection Devicesサイジングガイド」を参照してください。
ネットワークと接続
パブリッククラウド環境に導入されたデータ収集デバイス向けVPN
新しいBIG-IP Per-App VEを作成すると、接続先となるData Collection DeviceのセルフIPアドレスが割り当てられます。これは固定設定です(BIG-IQ 6.0時点)。Data Collection DeviceとBIG-IP Per-App VEの間では、双方向の接続が必要です。多くの環境、特にBIG-IP Per-App VEがAWSまたはAzure上にあり、BIG-IQとData Collection Deviceがオンプレミスにある場合、双方向のトラフィックを正常にルーティングするにはVPN接続が必要です。これは、通常、Data Collection DeviceにRFC 1918のルーティング不可能なIPアドレスが割り当てられているためです。BIG-IP Cloud Editionでは、Amazon Virtual Private Cloud(Amazon VPC)またはAzure Virtual Network(Azure VNet)全体で一意のIPアドレス範囲が必要です。つまり、Amazon VPC間でアドレス空間を重複させることはできません。
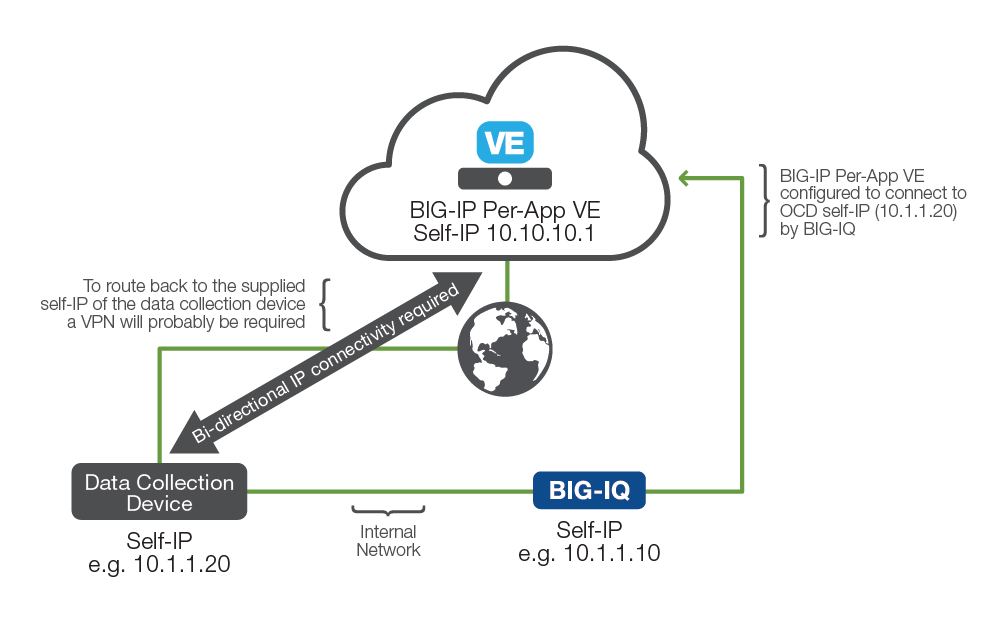
AWSへのVPNやその他のプライベート接続を設定する方法はいくつかあります。たとえば、AWS Direct Connectなどのサービスや、Equinix Cloud Exchangeなどのマルチクラウド接続サービスを利用できます。また、オンプレミスのBIG-IPデバイスからAWS VPNゲートウェイへのIPSECトンネルを確立することも可能です。
接続:ポートとプロトコル
BIG-IP Cloud Editionコンポーネント間のポートおよびプロトコル接続の詳細については、BIG-IQ 6.0ドキュメントをご覧ください。
さらに、BIG-IQは、選択したリージョンのAWS APIエンドポイントまたはvCenterサーバーにポート443でアクセスできる必要があります。
認証とセキュリティ
BIG-IQユーザー認証
BIG-IQは、組み込みのユーザーアカウント管理機能に加え、TACACS、RADIUS、LDAPなどの一般的な外部プロトコルとの連携機能も提供します。
サイジングとキャパシティプランニング、ネットワークと接続性
BIG-IP Per-App VEはいくつ必要ですか?
BIG-IP Per-App VEインスタンスには、次の2つの重要な制限があります。
- オブジェクト
- スループット
従来型の導入とは異なり、BIG-IP Per-App VEは通常、全系アクティブ構成で導入され、最上位層のトラフィック管理デバイスが高可用性とスケーリングを担います。一般に、ハードウェア中心のアクティブ/スタンバイ高可用性(HA)ペアでは、アクティブ/アクティブ構成であってもフェイルオーバー用の予備容量を確保する必要がありますが、BIG-IP Per-App VEでは、プロビジョニングされたVEインスタンスあたりの実効スループットがそれよりも高くなります。BIG-IP Per-App VEでは、25 Mbpsおよび200 Mbpsのスループットライセンスを利用でき、サービススケーリンググループを使用してスケールアウトできるように設計されています。
まず、トラフィック管理を予定している各アプリケーションについて、必要なスループットの基準値を見積もります。次に、25 Mbpsと200 Mbpsのどちらのライセンスが適切かを判断します。アプリケーションごとに高いスループットが必要な場合は、デバイスの総数を抑えられるため、200 Mbpsライセンスが適しています。要件が小規模な場合や、より細かな単位で対応する必要がある場合は、25 Mbpsライセンスが適しています。リソースを最大限に活用することが重要な場合、一定のスループットを実現するうえで、200 Mbpsライセンスの方が基盤ハードウェアを効率的に利用できます。
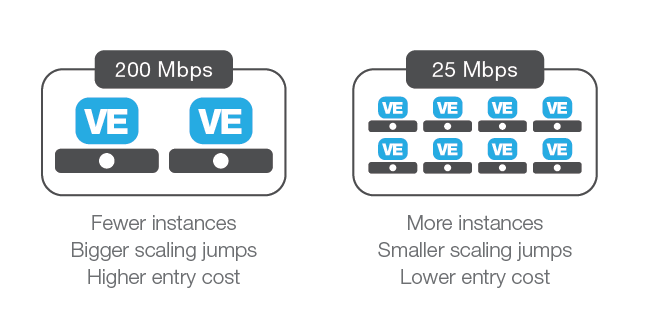
1つの環境内で複数のライセンスタイプを組み合わせて使用できますが、特定のアプリケーションに適用されるライセンスタイプは1つのみです。
アプリケーションごとに、以下を決定します。
- 必要な総スループット
- 予想される増加
- 変動性
変動性を検討する際には、考慮すべき変数がいくつかあります。まず、スケーリングイベントのトリガーは、サービススケーリンググループ内で最も負荷の高いデバイスのスループット、CPUしきい値、メモリのいずれか、または複数について、5分間の平均値に基づいて決まります。新しいBIG-IP Per-App VEインスタンスは、起動後にアクティブになるまで少し時間がかかるため、基本要件をプロビジョニングする際には、予想される最大増加量の約20分間分に対応できる容量を確保することを推奨します。これにより、予想される急増に対応するための容量を確保しながら、需要に応じてサービスを柔軟に拡張できます。
サイジングは複雑になる場合がありますが、BIG-IP Cloud Editionでは各アプリケーションのインスタンスを需要に応じて柔軟に拡張・縮小できるため、完璧なサイジングを目指したり、過剰な予備容量を確保したりする必要はありません。
BIG-IPサービススケーラーインスタンスのサイジング
サービスのスケーリング機能は、環境によって実装方法が異なります。
AWSでは、スケールインとスケールアウトは、使いやすいAWS ELB Classicロードバランサーによって処理されます。
VMwareでは、サービスのスケーリング、レイヤー4 DDoS、ファイアウォールの各機能は、専用のBIG-IP VEによって提供されます。これらのVEは、BIG-IP Per-App VEへのトラフィック分散に加え、ネットワークレイヤーのアクセス制御とDDoS緩和を行うように構成されています。
自動スケーリングインスタンスは、高スループットかつ低複雑性で、複数のアプリケーション間で共有できるように設計されています。
APIと統合
BIG-IQはREST APIを提供しており、サービスカタログからアプリケーションサービスをプログラムでデプロイできます。REST APIの詳細については、BIG-IQドキュメントをご覧ください。
まとめ
BIG-IP Cloud Editionは、F5アプリケーションサービスのパワー、セキュリティ、柔軟性を新たな形で提供します。これには、需要に応じてスケールアップおよびスケールダウンできる新しいアプリケーション単位のプラットフォームと、セルフサービス機能が含まれます。セキュリティチームはアプリケーションセキュリティポリシーとDDoS緩和ポリシーを作成できます。ネットワークチームは、それらをアプリケーションテンプレートに関連付け、特定のユーザー向けのサービスカタログに追加できます。アプリケーションチームは、事前定義されたサービスカタログからサービスを選択し、アプリケーションの要件に合わせて柔軟に拡張・縮小するサービススケーリンググループにデプロイできます。
その結果、専用インスタンスの柔軟性を備えたエンタープライズグレードのF5アプリケーションサービスを提供し、運用オーバーヘッドを目に見える形で削減できる、柔軟性と拡張性に優れたソリューションが実現します。このアプローチにより、適切なチームがそれぞれに適した業務を担えるようになります。アプリケーション所有者は、アジャイルな枠組みの中でネットワーク、開発、セキュリティ運用の各チームとより緊密に連携し、すべてのアプリケーションのパフォーマンス、可用性、セキュリティを大幅に向上させることができます。
1 ファイアウォール機能を追加するには、4個のvCPUが必要です。
2 固定の上限がないため、これより多くなる場合があります。
3 ファイアウォール機能には82 GB。
2018年5月30日公開