
DDoSアーキテクチャ図とホワイトペーパー
はじめに
F5は20年以上にわたり、お客さまと連携し、分散型サービス拒否(DDoS)攻撃からアプリケーションを防御してきました。その中で、アプリケーションやサービスがDDoS攻撃に対するレジリエンスを維持できるよう支援する、製品の中核機能を開発してきました。2018年以降に発生した多くの大規模な攻撃を受け、サービスプロバイダー、マネージドサービスプロバイダー(MSP)、金融機関、企業では、DDoS対策を組み込むためのネットワーク再設計が進んでいます。F5は、こうしたお客さまとの連携を通じて、クラウドとオンプレミスの両方のコンポーネントを含むDDoS Protectionリファレンスアーキテクチャを開発しました。
このリファレンスアーキテクチャには、レイヤー3~7を保護するための多層のオンプレミス防御が含まれています。ネットワーク防御層は、DNSとレイヤー3および4を保護します。ネットワーク攻撃によるノイズから解放されるため、アプリケーション防御層はCPUリソースを上位レイヤーのアプリケーション保護に活用できます。この設計により、組織はあらゆる種類のDDoS攻撃に対処でき、組織内の各データセンターでメリットを得られます。さらに、DDoS Protectionソリューションのクラウドコンポーネントは、ボリューム型攻撃を緩和するためのフェイルセーフとして機能します。
DDoSの4つのカテゴリー
DDoSの脅威を取り巻く状況は絶えず変化していますが、F5の調査では、攻撃は引き続き、以下の特徴を持つ4つのタイプに分類されます。
- ボリューム型—レイヤー3、4、または7で発生する可能性があるフラッドベースの攻撃。L3~4への攻撃は通常、送信元を偽装したUDPトラフィックです。
- 非対称型—一方向またはステートレスなUDPトラフィック。
- コンピューティング型—通常はTCP経由でL7においてCPUとメモリを消費するよう設計された攻撃。
- 脆弱性ベース—ソフトウェアの脆弱性を悪用する攻撃。
こうしたさまざまなカテゴリーに対処するため、防御メカニズムは進化してきました。また、著名な組織は、セキュリティ態勢を最大限に強化できるよう、これらを特定の構成で導入する方法を習得しています。F5は、こうした企業との連携を通じて各コンポーネントを調整し、データセンター固有の規模や業界要件に対応できる、推奨DDoS緩和アーキテクチャを開発しました。
DDoS防御ソリューションの構築
以下のDDoS防御リファレンスアーキテクチャは、業界で広く知られているコンポーネントを中心に構成されています。一部は他のベンダーやサプライヤーから提供される場合がありますが、F5固有のコンポーネントも含まれます。
DDoS保護アーキテクチャの構成要素
図1は、DDoSアーキテクチャの各コンポーネントと、それぞれが緩和する4つのDDoS攻撃カテゴリーとの対応関係を示しています。
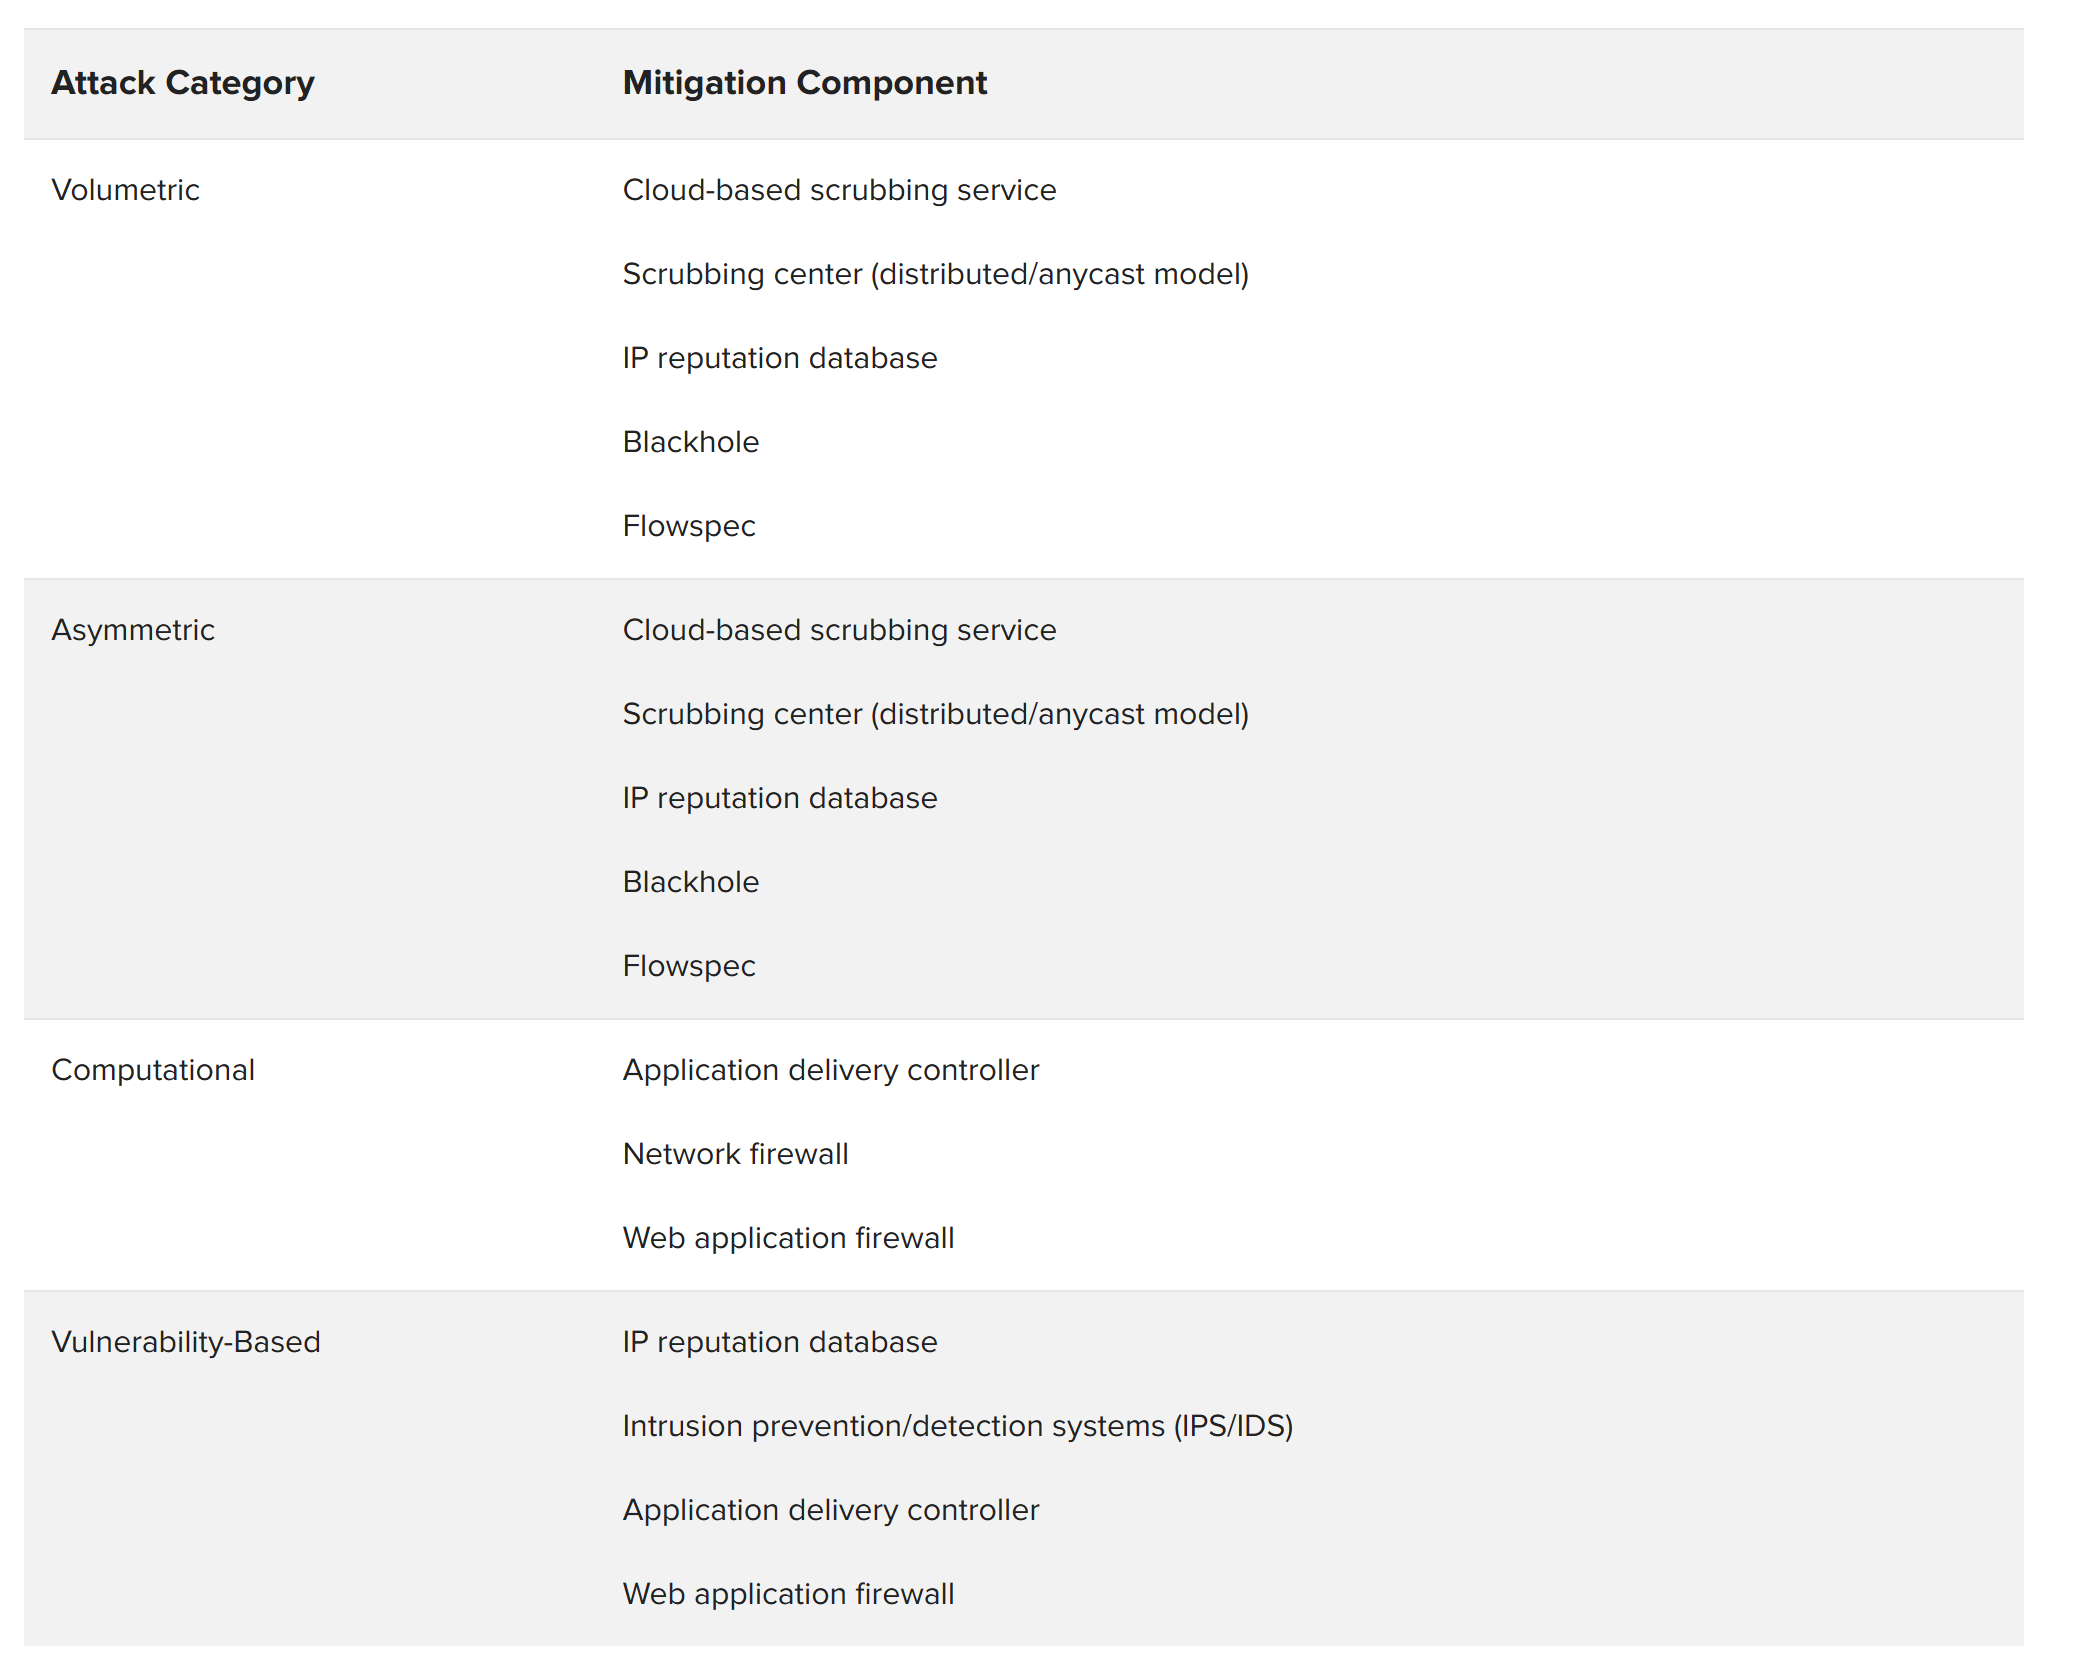
DDoS防御アーキテクチャの構成要素
クラウドベースのDDoSスクラビングサービスは、あらゆるDDoS緩和アーキテクチャに不可欠なコンポーネントです。攻撃者が組織の1 Gbpsの受信ポイントに50 Gbpsのデータを送り込んでいる場合、オンプレミス機器をいくら増強しても問題は解決できません。パブリッククラウド、または組織が利用する帯域幅サービスプロバイダー内でホストされるクラウドサービスは、明らかに悪意のあるトラフィックと正当である可能性が高いトラフィックを選別することで、この問題を解決します。
DDoS対応ネットワークファイアウォール
ネットワークファイアウォールは、長年にわたり境界セキュリティの要となってきました。しかし、多くのネットワークファイアウォールにはDDoS攻撃への耐性がまったくありません。実際、ベストセラーとなっているファイアウォールの多くも、ごく単純なレイヤー4攻撃によって機能を停止させられる可能性があります。ファイアウォールが攻撃を認識して緩和できなければ、単にスループットを高めるだけでは解決になりません。
レイヤー3および4ベースのセキュリティ制御デバイスには、大容量でDDoS攻撃に対応したネットワークファイアウォールを選択することを、F5はアーキテクトに推奨します。具体的には、数千ではなく数百万の同時接続をサポートし、正規のトラフィックに影響を与えることなく、SYNフラッドなどのさまざまな攻撃を防御できるものを選ぶ必要があります。
アプリケーションデリバリーコントローラー
Application Delivery Controller(ADC)は、ネットワーク内に戦略的な制御ポイントを提供します。適切に選定、プロビジョニング、制御することで、DDoS防御を大幅に強化できます。たとえば、F5 ADCはフルプロキシとして動作し、HTTPやDNSなどの一般的なプロトコルを検証することで、コンピューティングリソースや脆弱性を狙う脅威を軽減します。こうした理由から、F5はフルプロキシADCを推奨しています。
DDoS対策を統合したWebアプリケーションファイアウォール
Webアプリケーションファイアウォールは、アプリケーションのセキュリティポリシーを理解し、適用する上位レベルのコンポーネントです。このコンポーネントは、大量のHTTPフラッドや脆弱性を悪用した攻撃など、アプリケーション層への攻撃を可視化し、緩和できます。Webアプリケーションファイアウォールは複数のベンダーから提供されていますが、効果的なDDoSアーキテクチャを構築するために、F5は次の理由から自社のWebアプリケーションファイアウォールモジュールのみを推奨しています。
- F5のWebアプリケーションファイアウォールは、ハッキング対策、Webスクレイピング対策、PCIコンプライアンスなどの追加サービスを提供できます。
- F5のお客さまは、ADCとWebアプリケーションファイアウォールを組み合わせて使用することで、アプリケーションデリバリーポリシーとアプリケーションセキュリティポリシーを同時に適用できます。
- F5 ADCはSSLトラフィックをオフロードして検査します。Webアプリケーションファイアウォールと組み合わせることで、SSL終端と暗号化されたペイロードのセキュリティ分析を1台のデバイスに統合できます。
侵入検知・防御システム
侵入検知・防御システム(IDS/IPS)は、DDoS攻撃の緩和において重要な役割を果たす可能性があります。F5では、IDS/IPS機能を単一の場所だけに導入しないことを推奨しています(レイヤー4ファイアウォールへの統合など)。その代わりに、データベースや特定のWebサーバーなど、個別に追加の保護が必要となる可能性があるバックエンドコンポーネントの前に、IDS/IPSを戦略的に配置する必要があります。また、IPSはWebアプリケーションファイアウォールの代替にはなりません。インフラストラクチャとアプリケーションのセキュリティ確保は、タマネギの皮をむく作業に似ています。IPSは最上位のレイヤーであるプロトコルへの攻撃を阻止するよう設計されている一方、WAFはより下位のレイヤーであるアプリケーションを保護するよう設計されています。
IPレピュテーションデータベース
IPレピュテーションデータベースは、DDoS攻撃者が既知のスキャナーを使用して、後の悪用や侵入を目的にアプリケーションを探索するのを防ぎ、非対称型サービス拒否攻撃からの防御に役立ちます。IPレピュテーションデータベースは、社内で生成することも、外部のサブスクリプションサービスから取得することもできます。F5のIPレピュテーションソリューションは、オープンソースインテリジェンス(OSINT)、F5のデータ、サードパーティのフィードから得たインテリジェンスを組み合わせ、悪意のあるドメインを幅広く網羅します。
多層型DDoS防御アーキテクチャ
F5は、クラウドとオンプレミスを組み合わせたハイブリッドDDoS対策ソリューションを推奨します。大規模なトラフィックを伴う攻撃は、F5 Silverlineのクラウドベースプラットフォームを通じて提供されるサービス、F5 Silverline DDoS Protectionによって緩和されます。Silverline DDoS Protectionは攻撃トラフィックを分析し、その大部分を除去します。
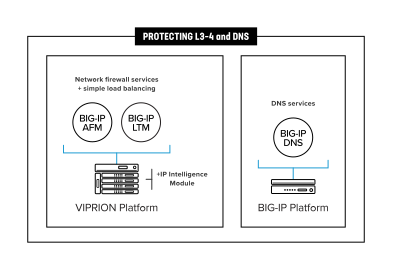
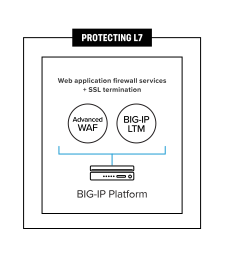
DDoS攻撃キャンペーンには、オンプレミスで対処する必要があるアプリケーション層攻撃が含まれる場合があります。こうした非対称型攻撃や計算リソースを狙う攻撃は、ネットワーク防御層とアプリケーション防御層を使用して緩和できます。ネットワーク防御層は、L3およびL4のネットワークファイアウォールサービスと、アプリケーション防御層へのシンプルな負荷分散で構成されます。アプリケーション防御層は、SSL終端やWebアプリケーションファイアウォールスタックなど、より高度でCPU負荷の高いサービスで構成されます。
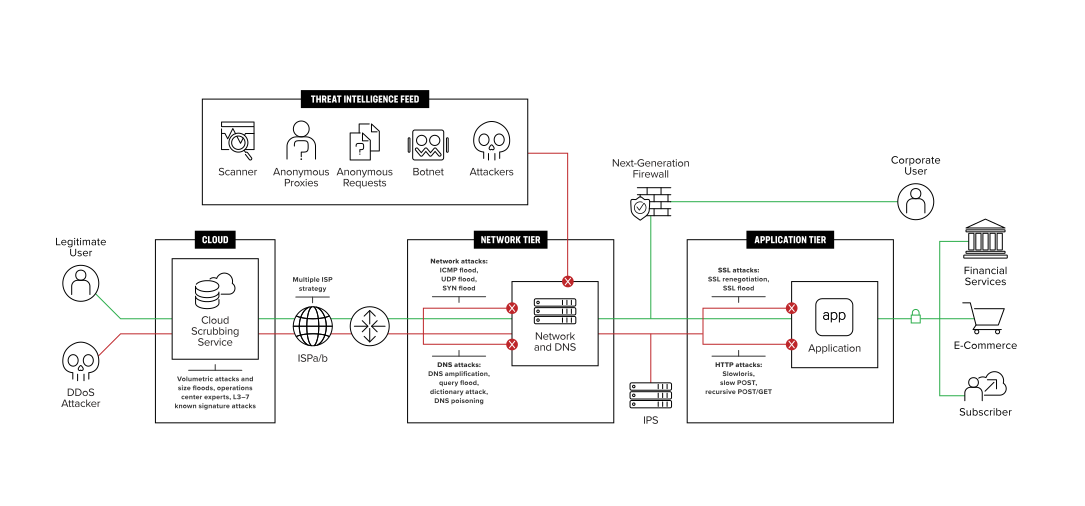
DDoS Protectionアーキテクチャのオンプレミス部分では、ネットワーク防御とアプリケーション防御を分離することで、大きなメリットが得られます。
- ネットワーク防御層とアプリケーション防御層は、それぞれ独立して拡張できます。たとえば、Webアプリケーションファイアウォールの使用量が増加した場合、ネットワーク層に影響を与えることなく、アプリケーション層に別のアプライアンス(またはブレード)を追加できます。
- ネットワーク防御層とアプリケーション防御層では、異なるハードウェアプラットフォームを使用でき、ソフトウェアのバージョンも別々にすることができます。
- アプリケーション防御層に新しいポリシーを適用する際、ポリシーの検証が完了するまで、ネットワーク防御層から新しいポリシーに転送するトラフィックを一部のみに限定できます。
F5のコンポーネントと機能
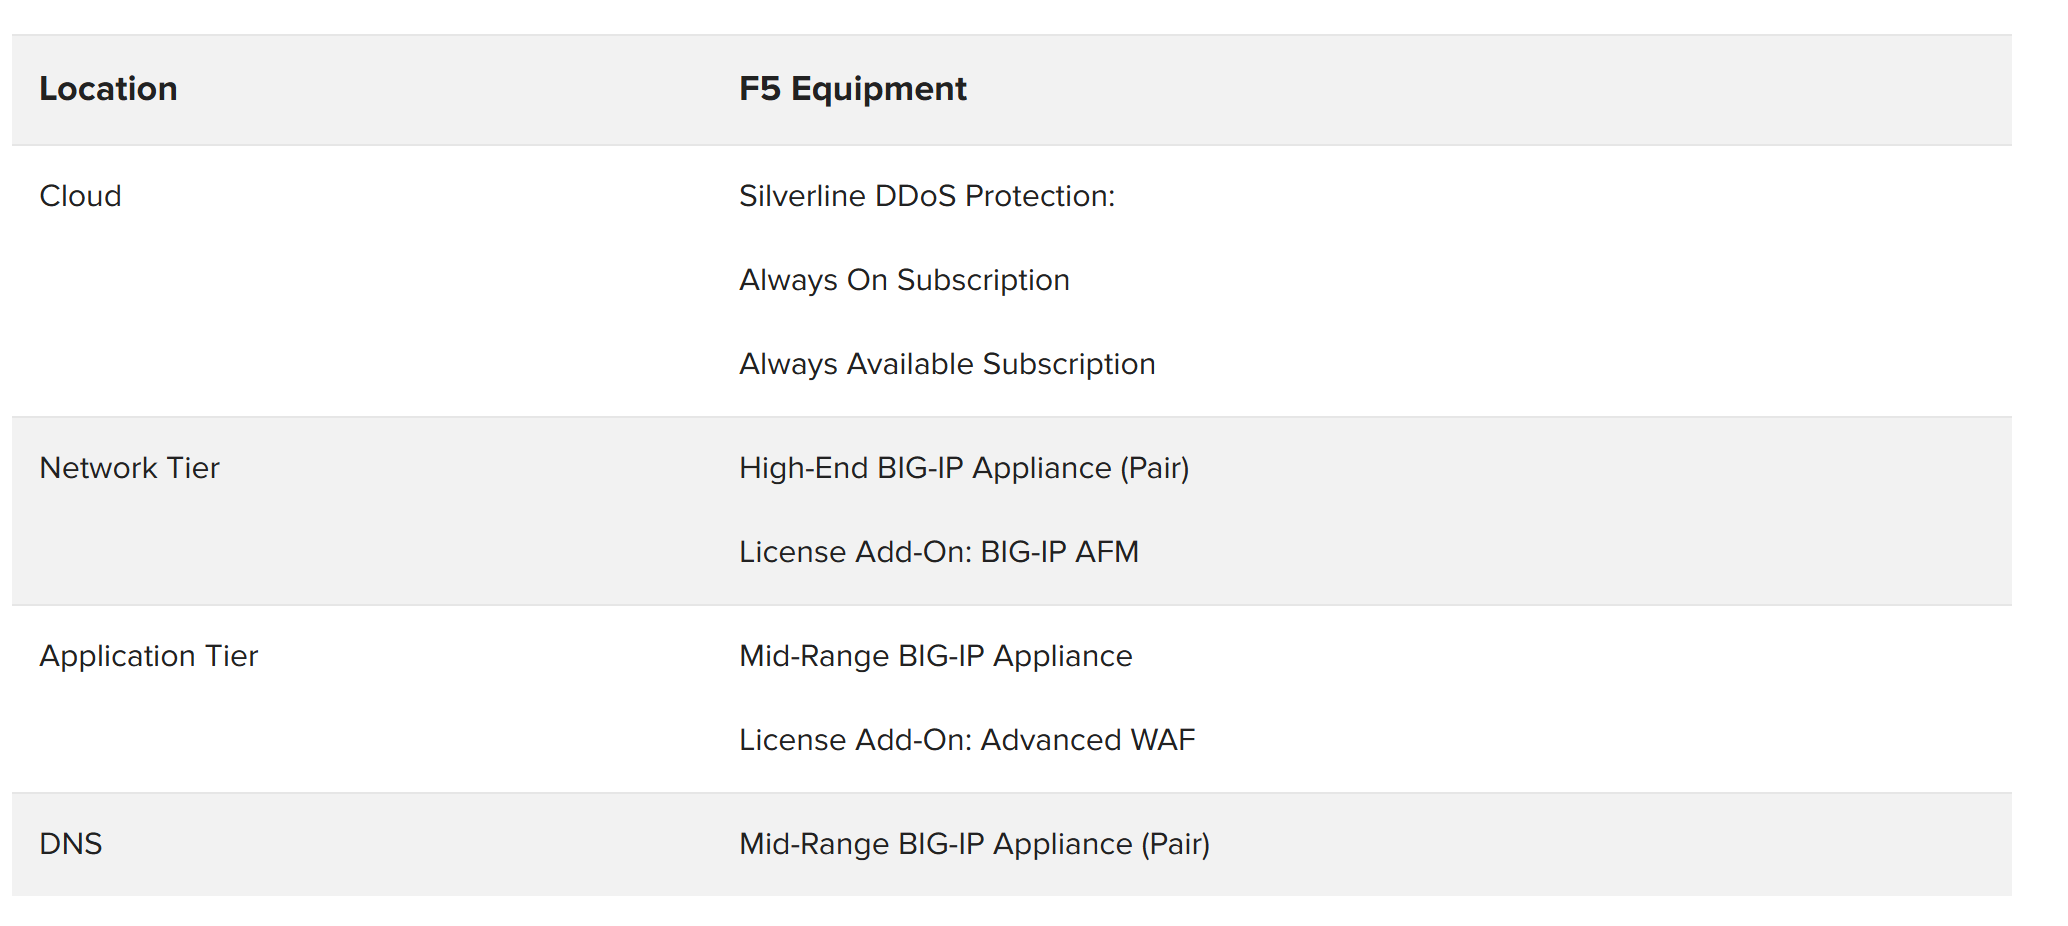
図3は、特定の機能を提供するために必要なコンポーネントを示しています。DDoS Protectionリファレンスアーキテクチャを構成するF5コンポーネントは次のとおりです。
- Silverline DDoS Protection
- BIG-IP® AFM™ (AFM)
- BIG-IP® Local Traffic Manager™ (LTM)
- BIG-IP® DNS™ with DNS Express™
- BIG-IP® Advanced Web Application Firewall ™ (Advanced WAF)
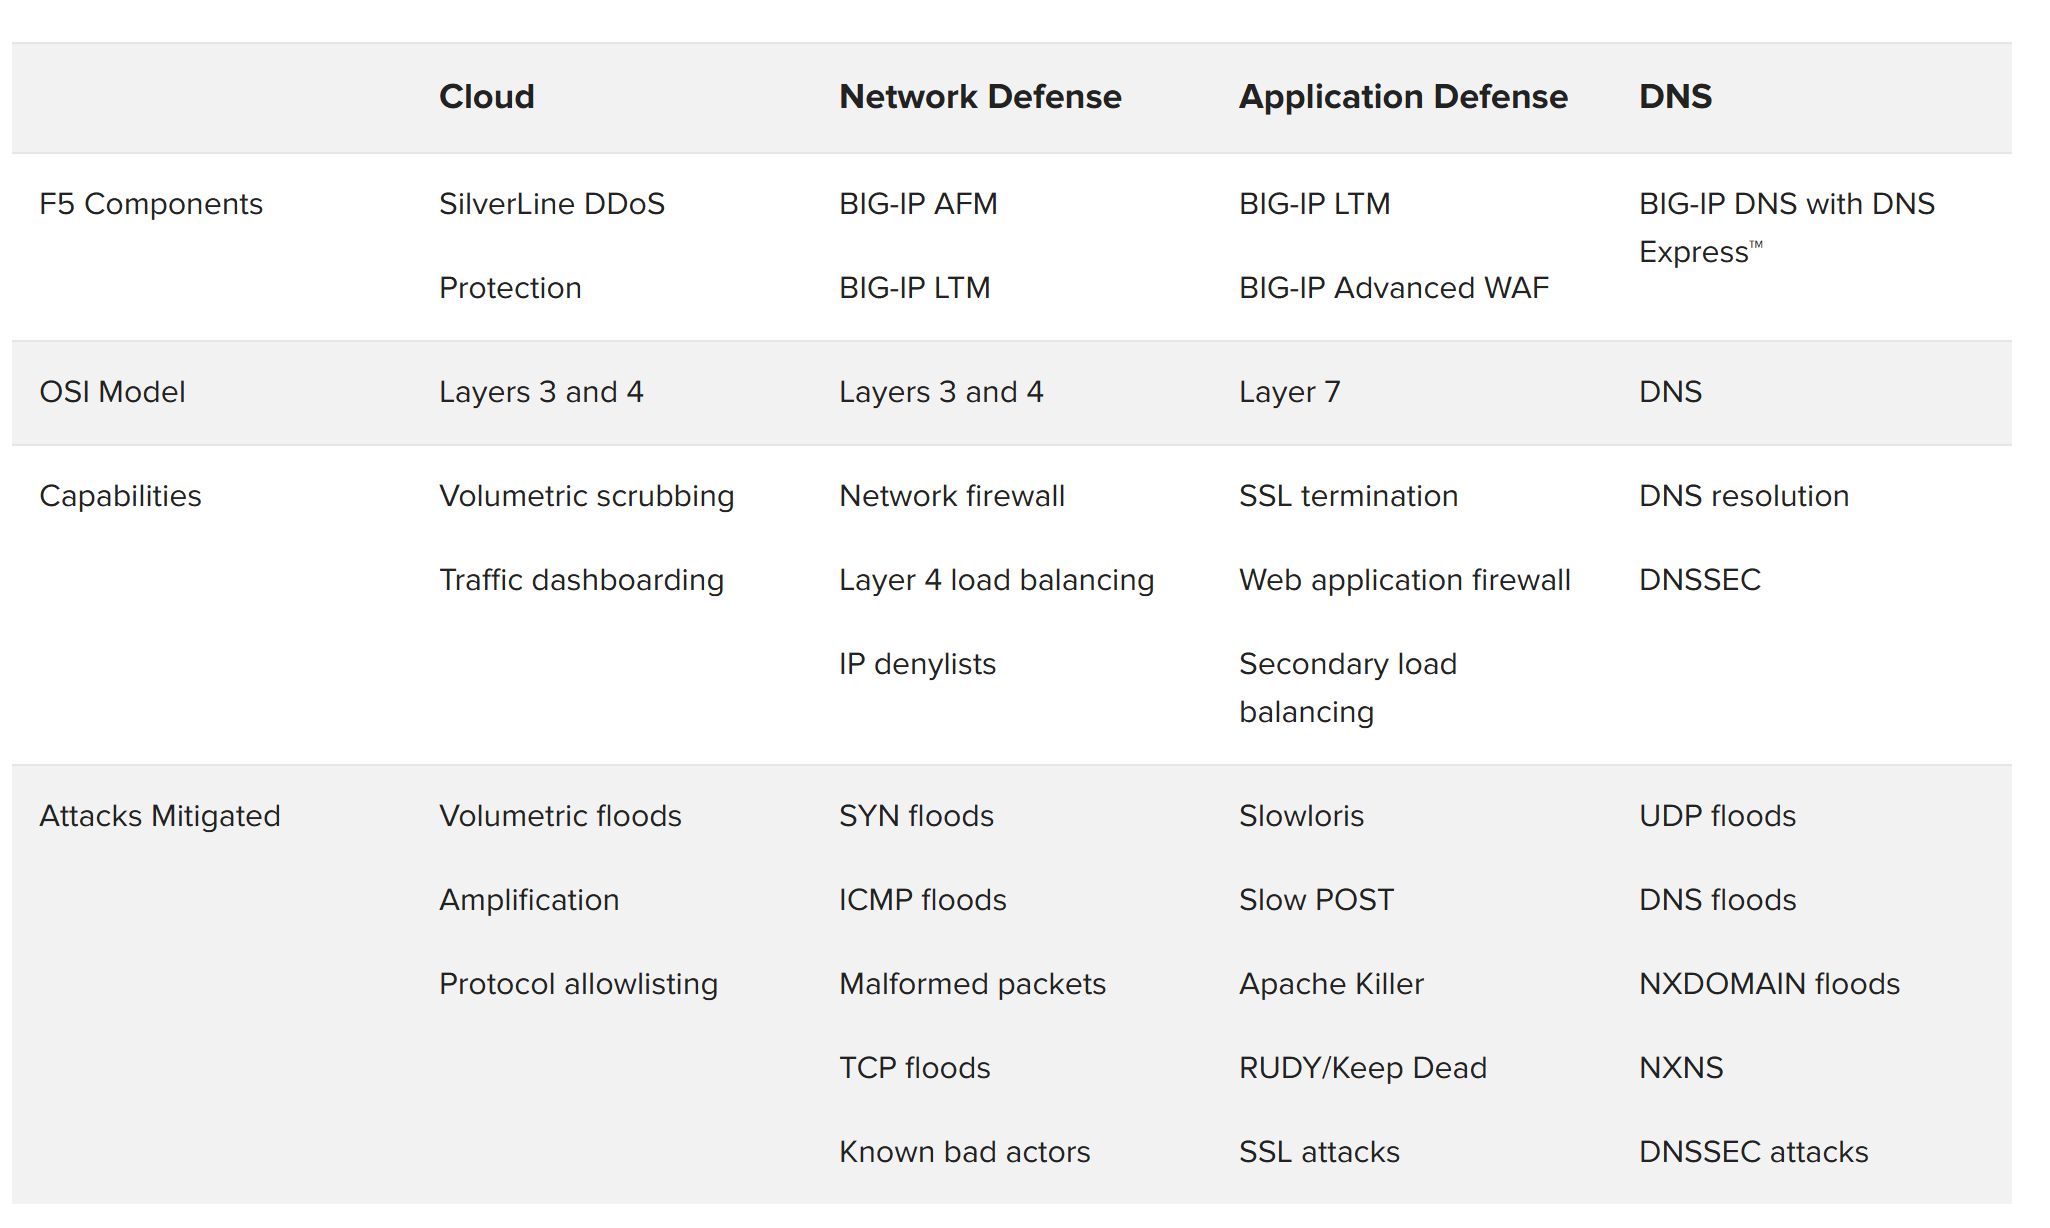
オンプレミス保護に向けた統合型の代替アプローチ
高帯域幅環境では多層アーキテクチャが推奨されますが、低帯域幅環境で複数のDDoS対策層を構築することは、多くのお客さまにとって過剰となる場合があります。そのため、こうしたお客さまは、アプリケーションデリバリ、ネットワークファイアウォール、Webアプリケーションファイアウォールの各サービスを統合したDDoS対策用の境界デバイスを導入しています。
ここで推奨するプラクティスは、引き続き適用できます。ネットワーク防御層とアプリケーション防御層に関する記述は、代替アーキテクチャの単一の統合層にそのまま適用できます。
DDoS Protectionアーキテクチャによる可用性の維持
大規模攻撃の防御にクラウドを活用
組織は、インターネットに接続する受信帯域幅の容量を圧迫する大規模なボリューム型DDoS攻撃を受けるリスクにさらされています。こうした攻撃を防御するため、BGPルートアナウンスによってルートを変更し、受信トラフィックを広帯域のデータセンターに転送できます。そこで悪意のあるトラフィックをスクラビングし、クリーンなトラフィックを組織のオリジンデータセンターに送り返します。
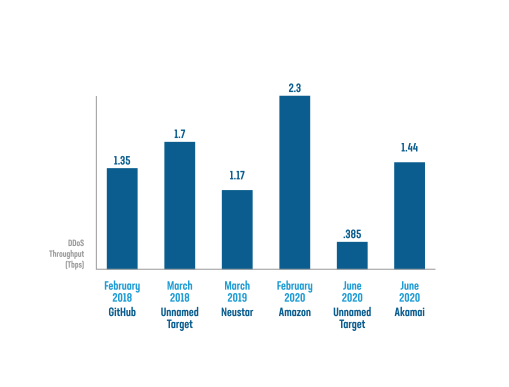
クラウドDDoSプロバイダーの選定に影響する可能性がある要因には、スクラビング施設の地理的な場所、帯域幅容量、レイテンシ、緩和に要する時間、ソリューションの価値などがあります。図4に示すように、DDoS攻撃による帯域幅消費量は数百Gbpsに達する可能性があり、インフラストラクチャが完全に圧倒される危険にさらされます。
クラウドスクラバーのスクラビングセンターが組織のデータセンターの近くにない場合、受信リクエストの処理に時間がかかることがあります。潜在的なレイテンシーを低減するため、MSPなどのグローバル企業は、攻撃の影響を受ける可能性がある事業地域内に戦略的に配置されたクラウドスクラバーを利用することが推奨されます。
キャパシティと機能
ボリューム型攻撃を受けても可用性を維持できるかどうかは、北米、欧州、アジアのデータセンターによるグローバルなカバレッジと、グローバル全体でテラビット級、または各センターで数百ギガビットの処理容量の両方に左右されます。
組織がクラウドスクラバーの真価を実感するのは、攻撃キャンペーンが終わった後です。満足度を左右する問いには、次のようなものがあります。
- 費用は高額でしたか?
- 誤検知の割合はどの程度でしたか?
- 正規トラフィックの配信状況を可視化し、制御できていたか?
常時利用可能か、常時稼働か
組織は、Silverline DDoS Protection Always Availableサブスクリプションを利用することで、DDoS攻撃が検出された際にトラフィックをF5 Silverline経由でルーティングできます。一方、Silverline DDoS Protection Always Onサブスクリプションでは、トラフィックを常時F5 Silverline経由でルーティングし、組織のネットワークとアプリケーションの可用性をさらに高めることができます。
導入モデル
Silverline DDoS Protectionには、ルーテッドモードとプロキシモードという2つの主要な導入モデルがあります。
ルーテッドモードは、ネットワークインフラストラクチャ全体を保護する必要がある企業向けです。Silverline DDoS Protectionは、Border Gateway Protocol(BGP)を使用してすべてのトラフィックをスクラビングおよび保護センターにルーティングし、Generic Routing Encapsulation(GRE)トンネル、L2 VPN、またはEquinix Cloud Exchangeを使用して、クリーンなトラフィックを送信元ネットワークに戻します。ルーテッドモードは、大規模なネットワークを展開する企業に適した、拡張性の高い設計です。アプリケーション固有の設定は不要で、Silverline DDoS Protectionを簡単に有効または無効にできます。
プロキシモードは、ボリューム型DDoS攻撃からアプリケーションを保護する必要があるものの、パブリックなクラスCネットワークを保有していない企業向けです。DNSを使用して、すべてのトラフィックをF5 Silverlineスクラビングセンターにルーティングします。クリーンなトラフィックは、パブリックインターネット経由でアプリケーションのオリジンサーバーに送信されます。
Silverline DDoS Protectionで使用される戻りトラフィック方式には、次のものがあります。
- GREトンネル
- Equinix Cloud Exchange.
- L2 VPN。
- パブリックインターネット。
ボリューム型攻撃に注目:増幅攻撃
図4が示すように、2019~2020年には、世界最大規模のDDoS攻撃の記録が何度も更新されました。これらの攻撃では、このような帯域幅消費を実現するため、数千もの無防備な公開インターネットホストから標的に向けて、フラッド攻撃(ACK、NTP、RESET、SSDP、SYN、UDPなど)に加え、TCP Anomaly、UDP Fragment、CLDAP Reflectionを組み合わせて使用していました。
オンプレミスのネットワーク防御
ネットワーク防御層は、ネットワークファイアウォールを中心に構成されます。SYNフラッドやICMPフラグメンテーションフラッドなど、計算リソースを狙う攻撃を緩和するよう設計されています。また、この層では、イングレスポイントが輻輳するまで(通常は回線の定格容量の80~90%)のボリューム型攻撃も緩和します。多くの組織は、この層にIPレピュテーションデータベースを統合し、DDoS攻撃時に送信元別にIPアドレスを制御できるようにしています。
一部の組織では、DNSトラフィックを第1層経由でDMZ内のDNSサーバーに転送します。この構成では、適切なレイヤー4制御を使用することで、DNSパケットを検証してからサーバーに転送できます。
プライベートクラウド防御
仮想化を優先する戦略を採用している組織にとって、専用ハードウェアを使用せずに仮想化インフラストラクチャを標的とするDDoS攻撃を緩和することは容易ではありません。x86 COTSサーバー上で稼働する仮想化セキュリティソリューションは、カスタムアプライアンスが備える高性能特性を欠くことが多いため、多くの場合、ソフトウェア中心のアプローチでDDoS攻撃を効果的に緩和することはほぼ不可能です。
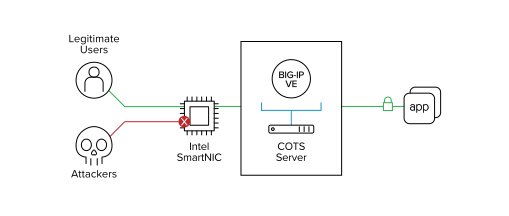
この課題に対するF5のソリューションでは、SmartNICと呼ばれる新世代のネットワークインターフェイスカード(NIC)を活用し、BIG-IP AFM Virtual Edition(VE)ソリューションを強化します。SmartNICに内蔵された高性能FPGAをプログラムし、DDoS攻撃がBIG-IP VEやアプリケーションサーバーに到達する前に検知してブロックすることで、同等のソフトウェアのみのソリューションと比べて桁違いに大規模な攻撃(最大300倍)をブロックし、アプリケーションの稼働を維持できます。DDoS緩和処理をBIG-IP AFM VEからSmartNICにオフロードすることで、VEのCPUサイクルを解放して、WAFやSSLなどの他のセキュリティ機能の最適化に活用できるだけでなく、TCOを最大47%削減できます。
コンピュテーショナルDDoS攻撃に注目:TCPおよびSSLコネクションフラッドの緩和
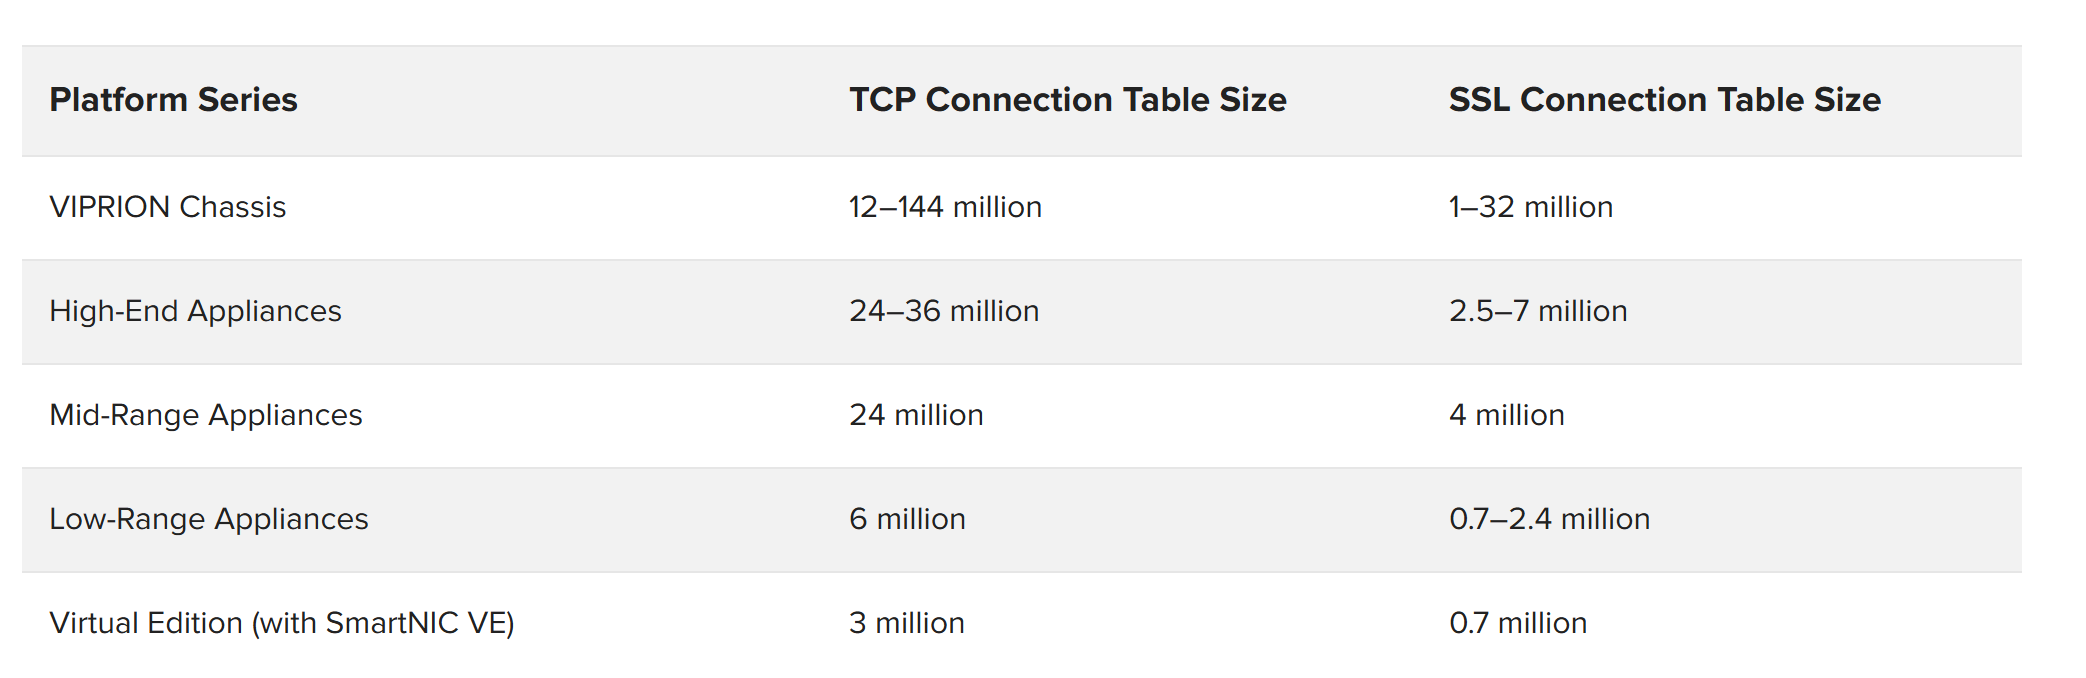
レイヤー4攻撃であるTCPコネクションフラッドは、ネットワーク上のあらゆるステートフルデバイスに影響を及ぼす可能性があり、特にDDoS耐性のないファイアウォールが影響を受けやすくなります。この攻撃は、各ステートフルデバイスのフローコネクションテーブルのメモリを消費するように設計されています。多くの場合、こうしたコネクションフラッドには実際のコンテンツが含まれていません。ネットワーク層の大容量コネクションテーブルで吸収するか、フルプロキシ型ファイアウォールで緩和できます。
SSLコネクションフラッドは、暗号化トラフィックを終端するデバイスを特に狙うよう設計されています。暗号化コンテキストを維持する必要があるため、SSL接続1件につき50,000~100,000バイトのメモリを消費する可能性があります。このため、SSL攻撃は特に深刻な影響を及ぼします。
TCPおよびSSL接続フラッドを緩和するため、F5では十分な接続処理容量の確保とフルプロキシ技術の併用を推奨しています。図7は、F5ベースのネットワークファイアウォールの接続処理容量を示しています。
オンプレミスアプリケーションの防御
アプリケーション防御層では、ログインウォール、Webアプリケーションファイアウォールポリシー、F5 iRulesを使用した動的セキュリティコンテキストなど、アプリケーションを認識し、CPU負荷の高い防御メカニズムを導入することをF5は推奨しています。多くの場合、この層では、これらのコンポーネントと特定用途向けのIDS/IPSデバイスを同じラックに配置します。
通常、SSL終端もこの階層で行われます。ネットワーク防御階層でSSLを終端する組織もありますが、SSLキーの機密性や、セキュリティ境界での保管を禁止するポリシーにより、一般的ではありません。
非対称型DDoS攻撃に注目:GETフラッドの緩和
再帰的なGETおよびPOSTは、現在最も悪質な攻撃の一つです。正規のトラフィックとの判別が非常に困難な場合があります。GETフラッドはデータベースやサーバーを過負荷に陥らせるだけでなく、「リバース・フルパイプ」を引き起こす可能性もあります。F5は、標的に100 MbpsのGETクエリを送信し、20 Gbpsのデータを送出させていた攻撃者を確認しました。
GETフラッドの緩和策には、次のものがあります。
- ログインウォールによる防御
- DDoS防御プロファイル。
- 実ブラウザの強制適用。
- CAPTCHA。
- リクエストをスロットリングするiRules。
- カスタムiRules。
これらの戦略の構成および設定については、F5 DDoS Recommended Practicesドキュメントを参照してください。
DNS DDoSの緩和
DNSは、HTTPに次いで攻撃の標的となることが多いサービスです。DNSに障害が発生すると、単一のアプリケーションだけでなく、外部向けのデータセンターサービス全体が影響を受けます。このように全面的な障害につながる単一障害点であることに加え、DNSインフラストラクチャのリソースが十分に確保されていない場合が多いため、DNSは攻撃者に狙われやすい標的となっています。
クエリフラッドに備えてDNSサービスを余裕を持ってプロビジョニング
DNSサービスは、従来から十分なリソースが割り当てられていません。DNS環境のかなりの割合が、小規模から中規模のDDoS攻撃にさえ耐えられないほど、リソース不足の状態にあります。
DNSキャッシュは、DNSサービスの体感パフォーマンスを向上させ、一般的なDNSクエリ攻撃に対する一定の耐性を確保できることから、広く利用されるようになりました。これに対し、攻撃者は「存在しないドメイン」(NXDOMAIN)攻撃と呼ばれる手法に移行しています。この攻撃により、キャッシュがもたらすパフォーマンス上の利点は急速に失われます。
この問題に対処するため、F5では、BIG-IP DNS Domain Name Serviceの前段に、F5 DNS Express™という専用の高性能DNSプロキシモジュールを配置することを推奨しています。DNS Expressは、既存のDNSサーバーの前段で権威DNSリゾルバーとして機能します。サーバーからゾーン情報を読み込み、すべてのリクエストを解決するか、NXDOMAINを返します。キャッシュではないため、NXDOMAINクエリフラッドによって内容が消去されることはありません。
DNSサービスの配置を検討する
多くの場合、DNSサービスは、最初のセキュリティ境界とは別の独立したデバイス群として配置されます。これは、DNSをサービス対象のアプリケーションから独立させるためです。たとえば、セキュリティ境界の一部が停止した場合でも、DNSはリクエストをセカンダリデータセンターやクラウドにリダイレクトできます。DNSをセキュリティ層およびアプリケーション層から分離することは、柔軟性と可用性を最大限に維持するうえで効果的な戦略となり得ます。
複数のデータセンターを持つ一部の大企業では、BIG-IP DNSとDNS Express、BIG-IP AFMファイアウォールモジュールを組み合わせ、主要なセキュリティ境界の外側でDNSを提供しています。このアプローチの主な利点は、DDoSによってネットワーク防御層がオフラインになった場合でも、DNSサービスの可用性を維持できることです。
DNSがDMZの内側と外側のどちらで提供される場合でも、BIG-IP DNSまたはBIG-IP AFMは、DNSリクエストがDNSサーバーに到達する前に検証できます。
リファレンスアーキテクチャのユースケース
以下に、一般的な3つのお客さまシナリオに対応するリファレンスアーキテクチャの3つのユースケースを示します。
- マネージドサービスプロバイダー(モバイルまたは固定回線)
- 大手金融サービス機関(FSI)のデータセンター
- エンタープライズデータセンター
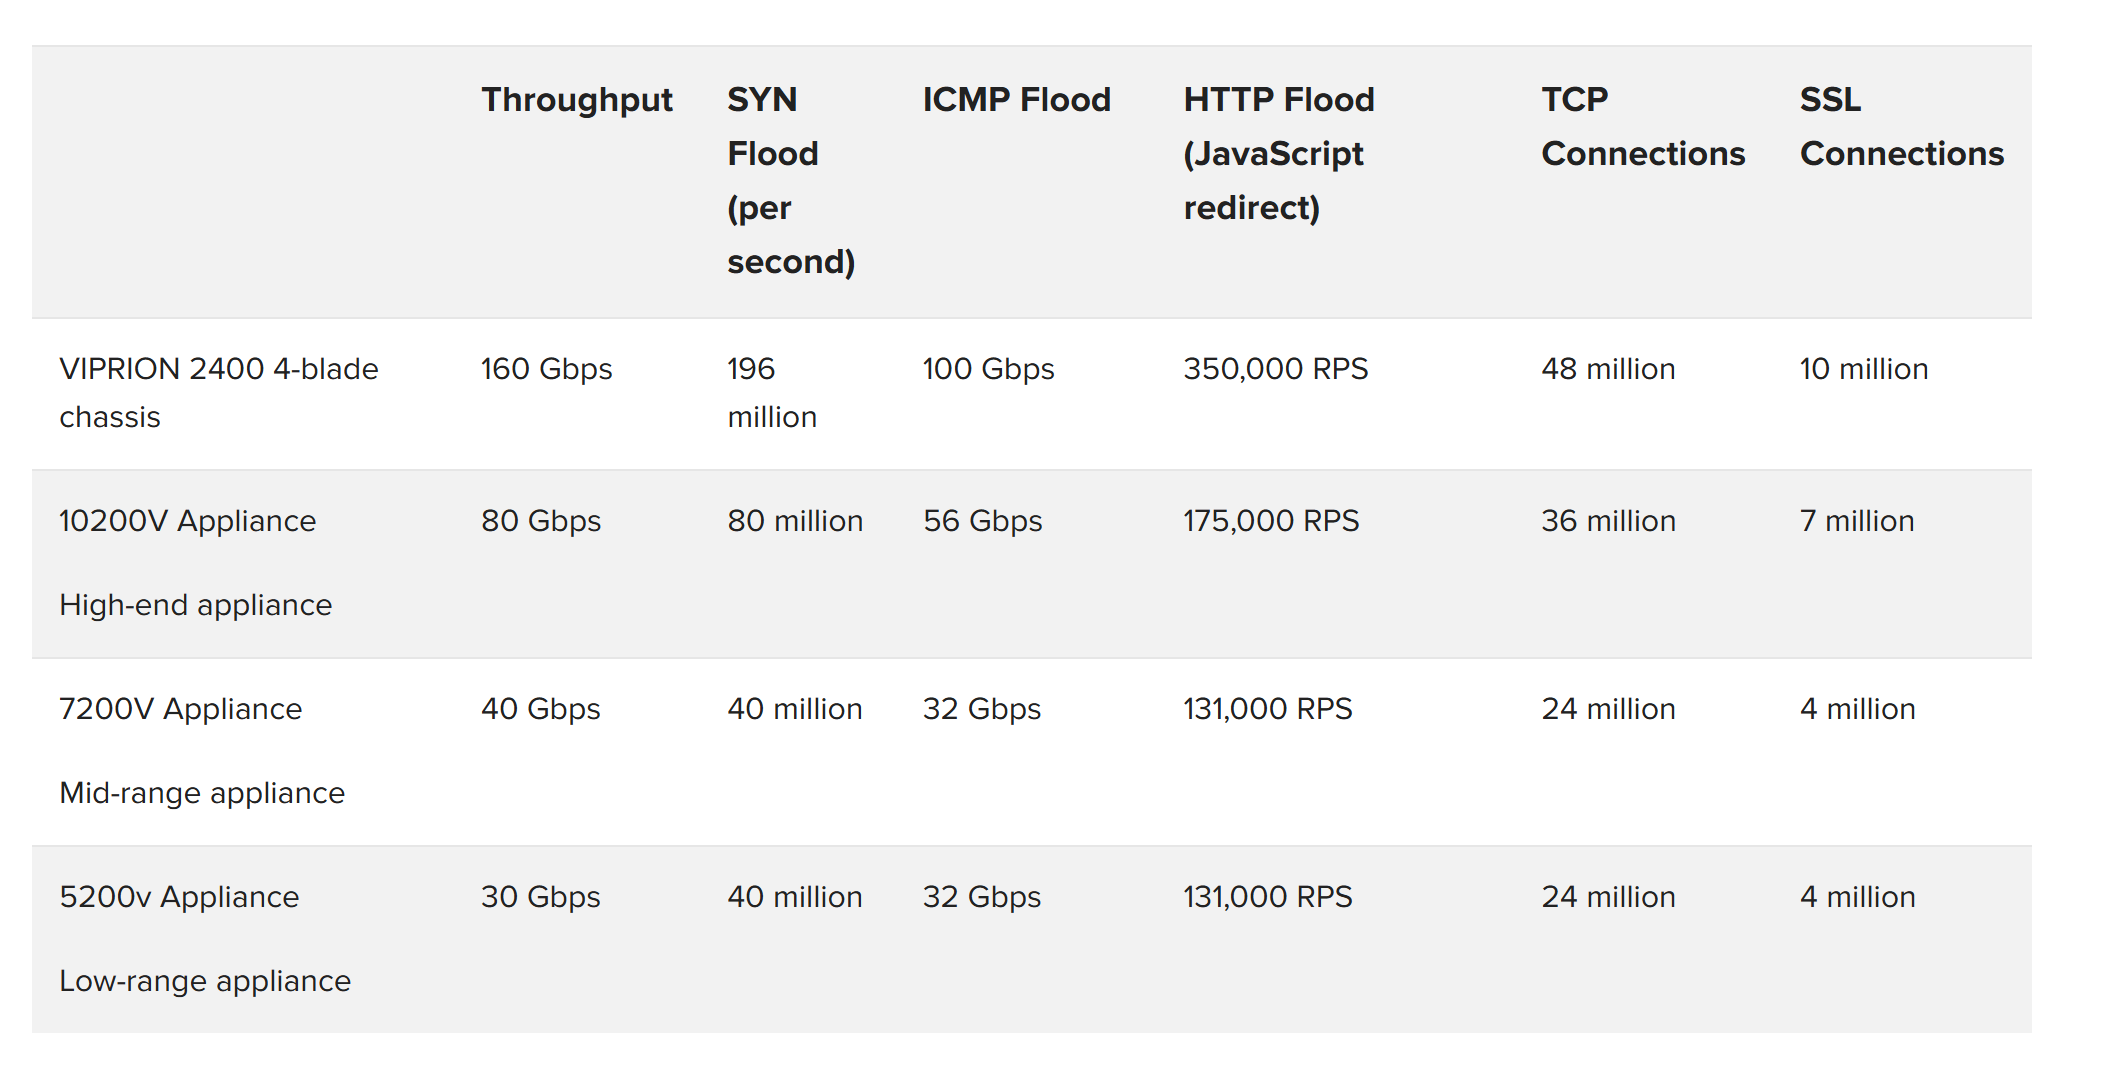
以下の各ユースケースには、導入シナリオの図、ユースケースの詳細に関する簡単な説明、およびそのシナリオで推奨されるF5コンポーネントが含まれています。サイジングの詳細については、図14も参照してください。
マネージドサービスプロバイダー向けDDoS防御リファレンスアーキテクチャ(モバイルまたは固定回線)
MSPデータセンターのユースケースでは、データセンターリソースの価値を最大限に高めながら、さまざまなアプリケーションにセキュリティを提供することが重要です。MSPにとって投資収益率(ROI)は極めて重要であり、可能であれば1台のデバイスですべてに対応し、DDoS攻撃中はオフラインになることも許容する場合が少なくありません。
このユースケースでは、MSPはすべてを1つのデバイスに集約します。最もコスト効率の高いソリューションを実現できる一方で、可用性の確保が最大の課題となります。
一方、組織は、深い知識を持つ専門リソースを単一のプラットフォームに集中させることで、効率を高められます。F5は、高可用性システム、優れた拡張性とパフォーマンス、世界水準のサポートを提供し、リスクのさらなる軽減に貢献します。
この統合アーキテクチャの最大のメリットは、コスト削減です。優れたDDoS対策ソリューションでは、収益を生み出すアプリケーションを日々配信するために稼働している既存の機器を活用します。統合環境は、ラックスペース、電力、管理コストの削減に役立ちます。
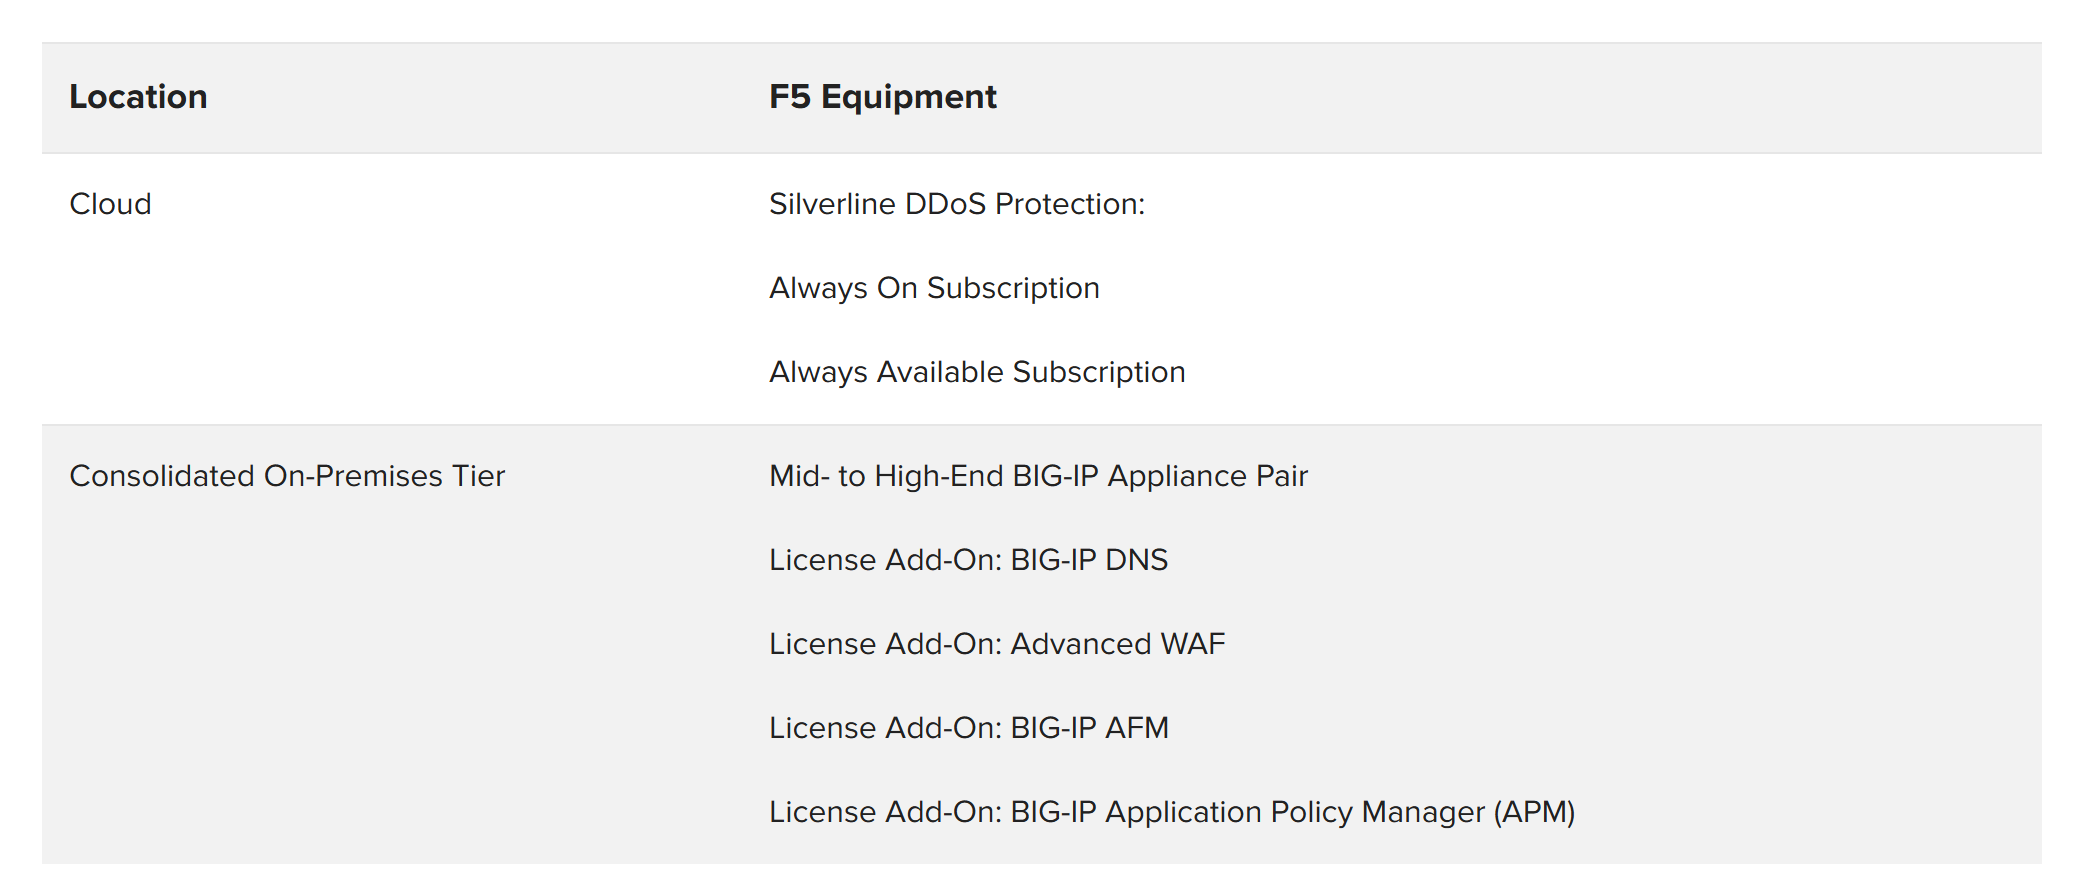
大規模FSI向けDDoS防御リファレンスアーキテクチャ
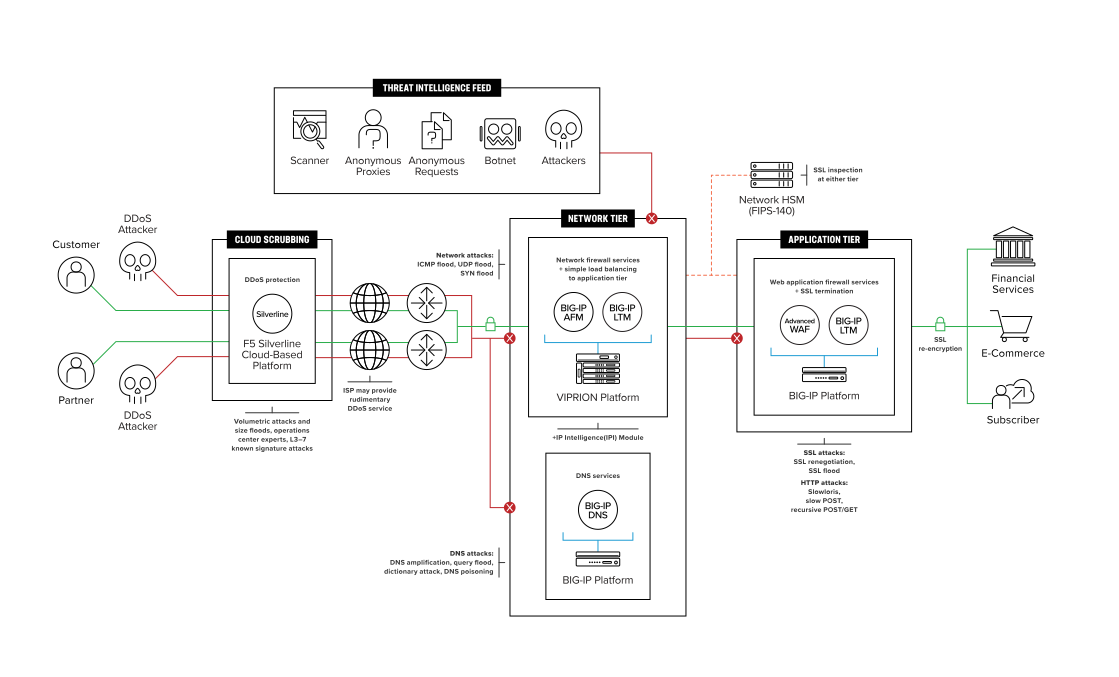
大規模FSIのシナリオ
大規模FSIデータセンターのシナリオは、DDoS Protectionの成熟した、広く認知されているユースケースです。通常、FSIは複数のサービスプロバイダーを利用していますが、それらのプロバイダーが提供するボリューム型DDoS対策サービスを利用せず、別のスクラビングサービスを選択する場合があります。また、その多くは、プライマリクラウドスクラバーでボリューム型DDoS攻撃を緩和できない場合に備え、バックアップのクラウドスクラバーも用意しています。
FSIデータセンター内に勤務する従業員は通常少ないため、次世代ファイアウォールは必要ありません。
FSIは、連邦軍事機関を除けば、最も厳格なセキュリティポリシーを採用しています。たとえば、ほぼすべてのFSIでは、データセンター全体を通じてペイロードを暗号化した状態に保つ必要があります。FSIは、インターネット上で最も価値の高い資産クラス(銀行口座)を扱っているため、DDoSだけでなくハッキングの標的にもなりやすい傾向があります。2階層のオンプレミスアーキテクチャにより、FSI組織は、ネットワーク層への投資とは切り離して、CPU負荷の高い包括的なセキュリティポリシーをアプリケーション層で拡張できます。
このユースケースにより、金融サービス機関(FSI)は、既存のセキュリティ機器を維持し、さらには活用しながら、DDoS攻撃に強いソリューションを構築できます。ネットワーク防御層のファイアウォールは引き続きその役割を果たし、アプリケーション防御層のBIG-IPデバイスは引き続き侵害を防止します。
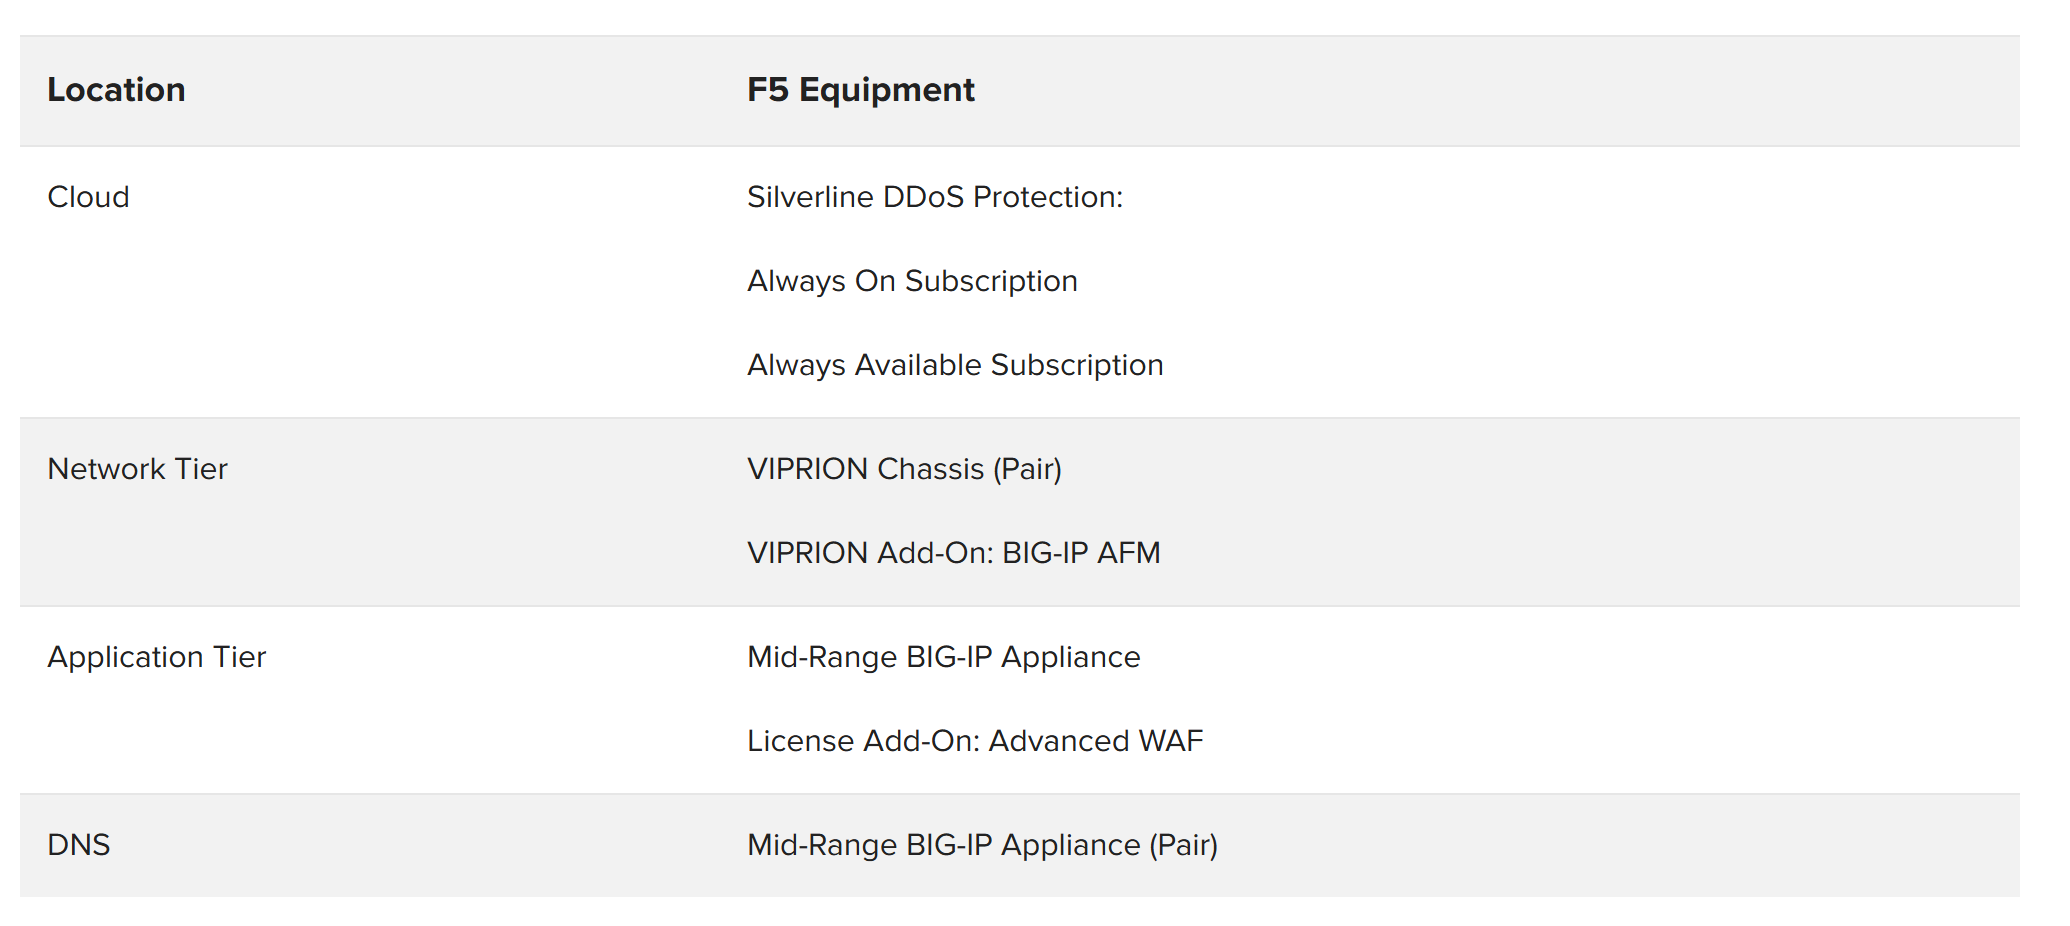
Enterprise DDoS Protectionリファレンスアーキテクチャ
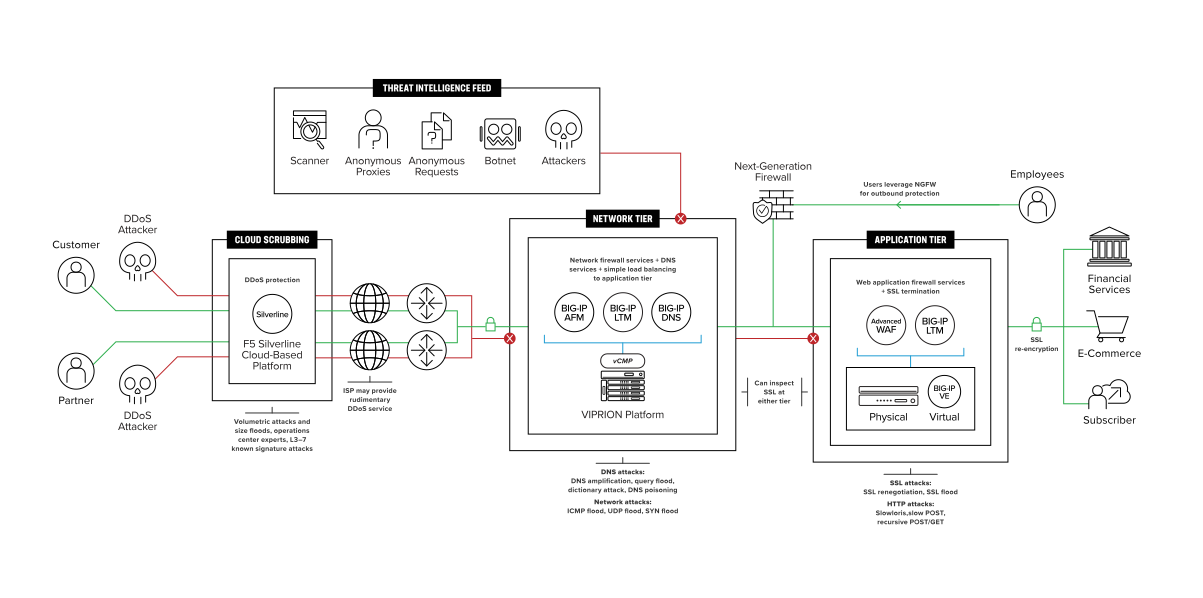
エンタープライズ顧客のシナリオ
企業向けDDoS対策のシナリオは、大規模FSI向けのシナリオと似ています。主な違いは、企業ではデータセンター内にスタッフがいるため、次世代ファイアウォール(NGFW)の機能が必要になる点です。受信トラフィックと送信トラフィックの両方に単一のNGFWを使用したくなるかもしれませんが、NGFWは変化するDDoS攻撃やマルチベクトル型DDoS攻撃への対応を目的として設計されていないため、この構成ではDDoS攻撃に対して脆弱になります。
F5は、F5 Silverlineのようなクラウドスクラビングサービスを利用して、企業が大規模なボリューム型DDoS攻撃への防御を確保することを推奨します。推奨される企業向けオンプレミスアーキテクチャでは、受信アプリケーショントラフィックとは別の経路に、より小規模なNGFWを配置します。ネットワーク防御層とアプリケーション防御層を使用することで、企業は非対称スケーリングを活用し、CPUリソースが不足している場合にはF5 WAFデバイスを追加できます。
業種や企業によって要件は異なります。両方の階層でF5機器を使用することで、エンタープライズアーキテクチャでは、SSLトラフィックをどこで復号し、必要に応じて再暗号化するのが最適かを判断できます。たとえば、ネットワーク防御階層でSSLを復号し、その復号済みトラフィックを、高度な脅威を監視するネットワークタップにミラーリングできます。
サイジング仕様
図14は、組織のスケーリング要件に対応する各種F5ハードウェアデバイスの仕様を示しています。
まとめ
この推奨DDoS Protectionリファレンスアーキテクチャは、お客さまとともにDDoS攻撃に対処してきたF5の長年の経験に基づいています。サービスプロバイダーは、統合型のアプローチによって成果を上げています。世界各国の金融サービス機関は、推奨されるハイブリッドアーキテクチャが、あらゆるセキュリティ制御を配置するうえで理想的であると認識しています。企業のお客さまも、このアーキテクチャを中心にセキュリティ制御の再配置と再設計を進めています。今後も当面の間、ハイブリッドDDoS Protectionアーキテクチャは、現代のDDoS脅威に対処するためにアーキテクトが必要とする柔軟性と管理性を引き続き提供できると考えられます。
公開日:2020 年 10 月 1 日