
Amazon CloudFrontとSilverline Managed Services Platformの導入
F5 SilverlineとAmazon CloudFront
グローバルITソリューション企業であるお客さまは、自社の要件を満たす可能性のあるさまざまなサービスやソリューションを評価する中で、コンテンツ配信ネットワーク(CDN)、Web Application Firewall(WAF)、不正行為やボット、分散型サービス拒否(DDoS)攻撃に対する防御を組み合わせたソリューションの導入と運用に関わる要素を幅広く検討しました。綿密な分析と複数の社内チームによる協議を重ねた結果、F5 SilverlineとAmazon CloudFrontのコンテンツ配信ネットワークを組み合わせることが最適なソリューションであると判断しました。
お客さまがこのソリューションを選択した理由は、マネージドセキュリティサービスを利用でき、迅速に導入できるうえ、プロビジョニング、保守、運用にかかるコストを抑えられるためです。お客さまの社内チームは、Webサイトの発展に向けた計画を策定し、継続中の業務に大きな影響を与えることなく、各フェーズを迅速に完了することに注力しました。
実装の容易さとアーキテクチャの複合的なメリットにより、継続的なパフォーマンス向上、セキュリティ制御の強化、さらにSIEMやその他のログ分析プラットフォームへのデータエクスポート機能を備えた包括的なレポートおよびログ機能が実現しました。その結果、お客さまのチームは、シームレスで魅力的な顧客体験の提供という本来の強みに注力できるようになりました。
拡張性に優れたマネージドセキュリティとサービスパフォーマンス
お客さまが計画の第4フェーズ(図1)の実装にF5とAWSのソリューションを選定した主な理由は、各サービスの構成における柔軟性、低い運用コスト、そして複数回にわたる反復を通じてシステムを段階的に拡張できる点でした。Silverlineプラットフォームを継続的に監視するF5 Silverline Security Operations Center(SOC)のアナリストと連携できることも、重要な要因でした。(Silverlineは、F5のクラウドベースのマネージドセキュリティサービスプラットフォームです。)SOCアナリストは、お客さまによるセキュリティ態勢の策定と、システムの利便性の最大化を支援しました。これにより、お客さまは不正行為や悪用に絶えず対処しながら、スムーズな利用体験を提供できるようになりました。
Webパフォーマンスの課題
高速かつセキュアでスムーズな顧客体験を提供しながら、Webアプリケーションの進化に伴う運用コストとパフォーマンス向上のバランスを図る
企業がWebアプリケーションのアーキテクチャを策定し、設計する際には、さまざまな課題や制約に直面します。特に重要なのは、アプリケーションのライフサイクル全体にわたって継続的にパフォーマンスを向上できるよう、テクノロジーと人材の調達、導入、管理にかかるコストとのバランスを取ることです。以下の図は、Webアプリケーションの進化に必要なコストとパフォーマンスのバランスについて、お客さまが実施した分析を示しています。
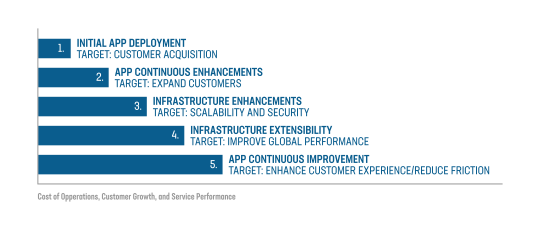
初期段階では、お客さまはアプリケーションのデプロイと顧客獲得に注力しました。目標達成に向けて実施した手順は次のとおりです。
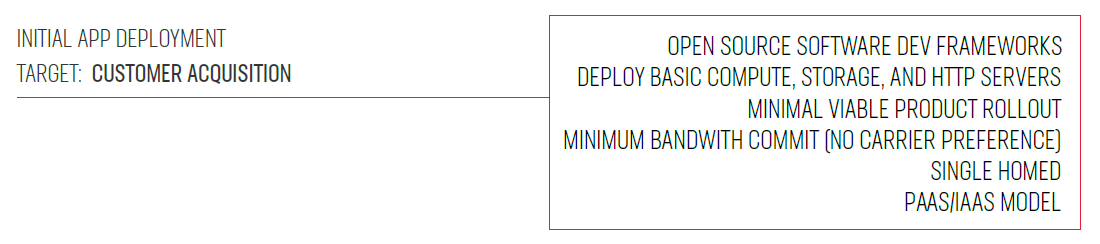
第2フェーズでは、顧客基盤の獲得とさらなる事業拡大に向けた準備のため、機能の強化と改善に注力しました。
第3フェーズでは、お客さまはF5 Silverlineアカウントチームと連携し、マネージドセキュリティコンポーネントを導入するとともに、発生するすべてのトラフィックに対応できるようアプリケーションをスケールさせるため、Amazon CloudFrontを構成しました。
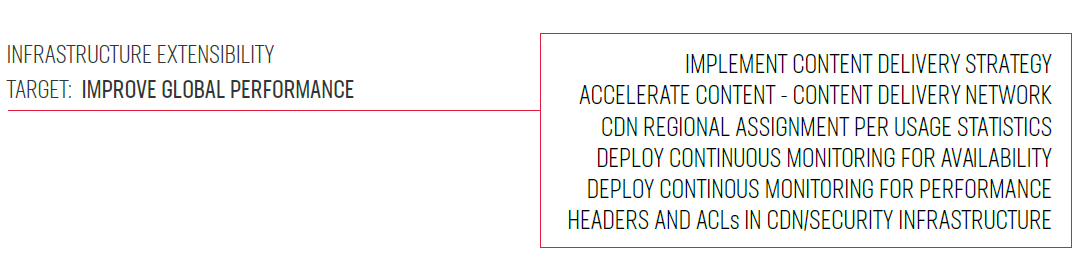
第4フェーズでは、お客さまが顧客からのリクエストの発信元を分析し、多くの顧客が米国外から取引していることを確認しました。この結果に加え、米国内での需要増加をさらに分析した結果、サービス提供範囲の拡大とグローバルなパフォーマンスの向上を目的として、Amazon CloudFrontを導入しました。
最終フェーズでは、運用能力を強化し、急速に変化するグローバル市場環境への適応力を高めるため、お客さまのチームは、複数のコロケーションサービスとSaaS/IaaS/PaaSプラットフォームを組み合わせたハイブリッド環境の導入に注力しました。
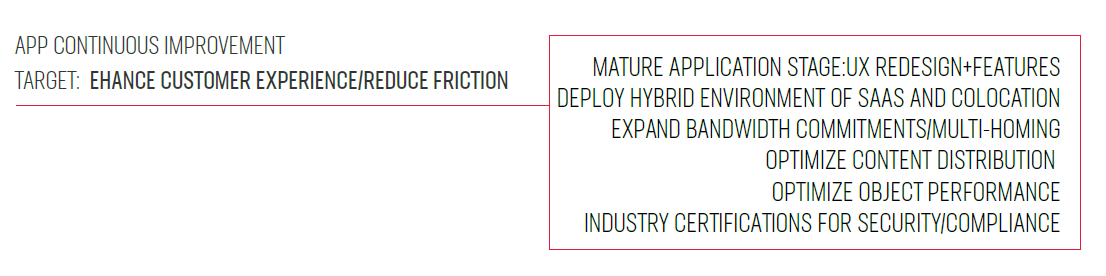
本書では、お客さまがAmazon CloudFrontとF5 Silverlineマネージドセキュリティサービスプラットフォームの第4フェーズの統合を完了するために実施した技術的な手順を中心に説明します。
統合に使用するサービスコンポーネント
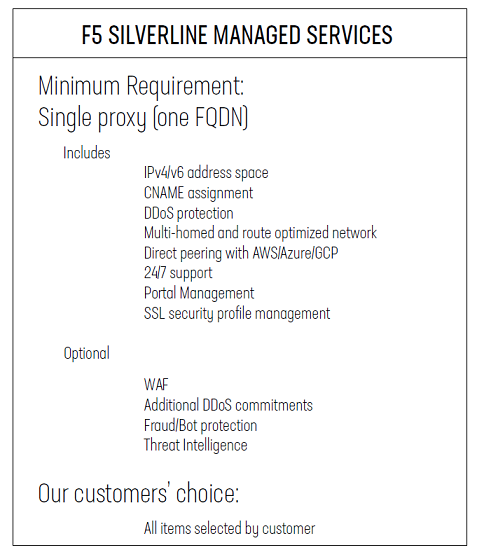
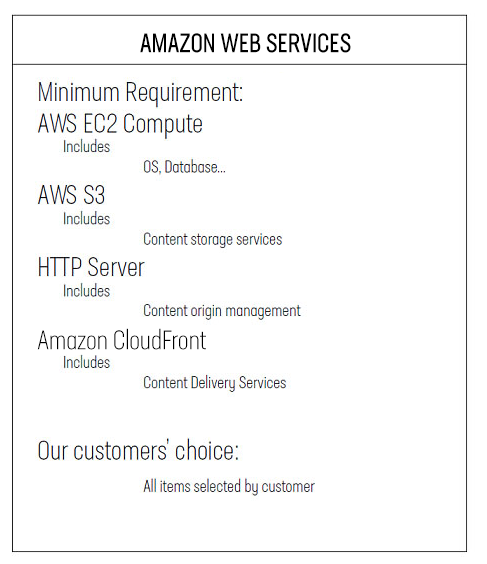
サービスの導入とシステム統合を成功させるための基本要件
Amazon CloudFrontをF5 Silverline Platformに統合する準備として、お客さまはSilverlineチームの支援を受け、以下の項目を用意しました。
アーキテクチャ
世界中のお客さまに最高のパフォーマンスとエンゲージメント体験を提供できる、安全で拡張性の高いネットワークを構築
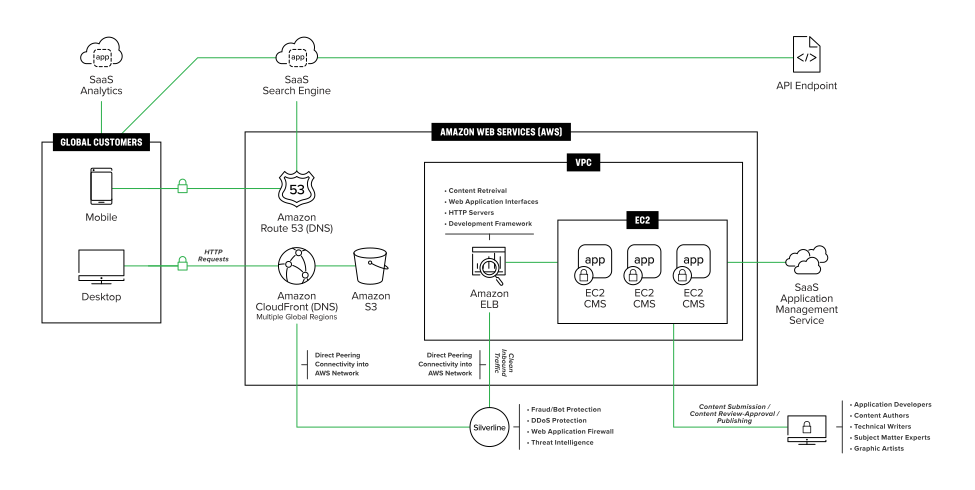
マルチホームリンクと複数のサービスを備えた、安全で高速なグローバルネットワークを導入することは、どの組織にとっても容易ではありません。しかし、F5とAWSがインフラストラクチャとサービスに共同で投資しているため、お客さまはそのメリットを活用できます。これにより、迅速に導入できるソリューションを構築し、アプリケーションを最大限効率的にオンボーディングして、投資効果を早期に得ることができます。
お客さまが導入を選択したアーキテクチャを、以下の図に示します。
ソリューションのプロビジョニング
迅速な統合を可能にする導入の容易さ
組織には、競争優位性の確保やコスト削減を実現するため、市場の課題に迅速に対応できるアプリケーションの展開が求められています。短期間で完了できる導入は、多くのリソースと追加コストを要する導入に比べて大きな優位性があります。F5とAWSを利用すれば、こうした構成を容易に導入できます。構成に必要なすべてのコンポーネントとデータが揃っていれば、数分で完了します。
第3フェーズの完了後、お客さまは第4フェーズに移行しました。このフェーズでは、Amazon CloudFrontとF5 Silverline Platformを統合するため、以下の手順を実施しました。
F5 Silverline - プロキシ設定
Silverline SOCチームがポータルアカウントを展開すると、お客さまはログインし、プロキシの表示名、FQDN(完全修飾ドメイン名)、オリジンサーバーのIPアドレスまたはELB CNAME(正規名レコード)、Threat Intelligenceプロファイル、WAFポリシー、SSL証明書、Fraud/Bot保護エンドポイントに必要な設定を使用して、プロキシルートオブジェクトを構成できます。オンボーディング段階では、Silverline SOCアナリストとともにこれらの手順を確認します。また、プロキシの展開時には、SOCアナリストに支援を依頼することもできます。
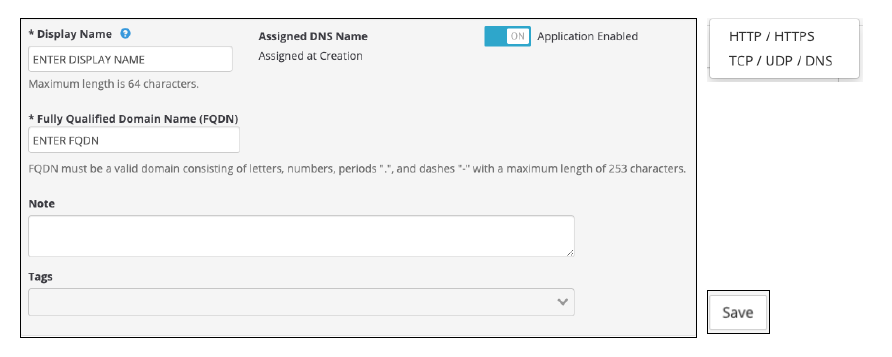
プロキシを保存してSilverlineプラットフォームにデプロイすると、Amazon CloudFrontネットワークのオリジンとして使用する一意のCNAMEが発行されます。デプロイ後、このプロキシCNAMEはメイン設定パネルで確認できます。

プロキシを有効にすると、すぐにトラフィックを受信できる状態になります。CloudFrontの設定が完了次第、ユーザーリクエストのルーティングに使用できます。
Amazon CloudFront - サービス設定
スムーズに統合できるよう、CloudFrontとの統合を実行する前に、以下の情報をご用意ください。
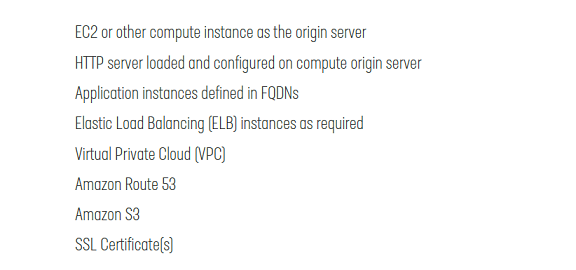
これらのコンポーネントの配置とプロビジョニングが完了したら、AWS管理コンソールに移動してCloudFrontの設定を開始できます。コンソールメニューで、次のサブカテゴリーを見つけて選択します。[Networking & Content Delivery]/[CloudFront]次に、[Distributions]リンクを見つけて選択し、最初のディストリビューションを作成します。
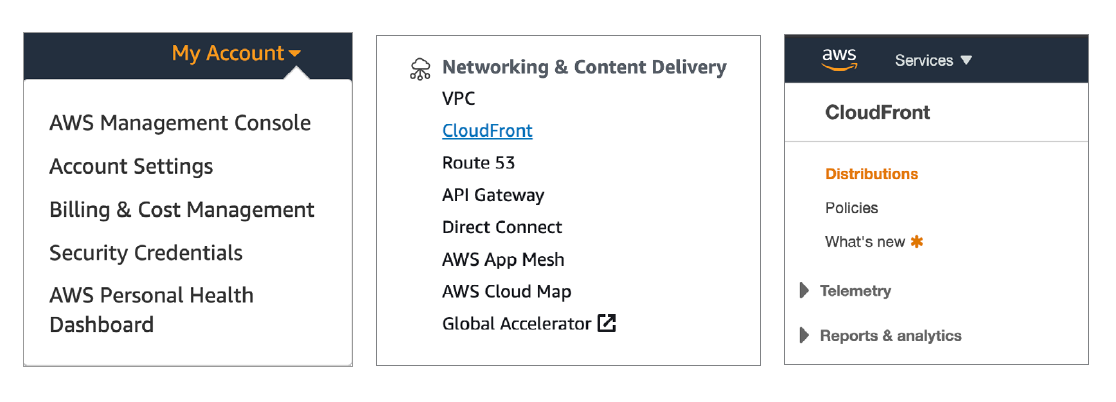
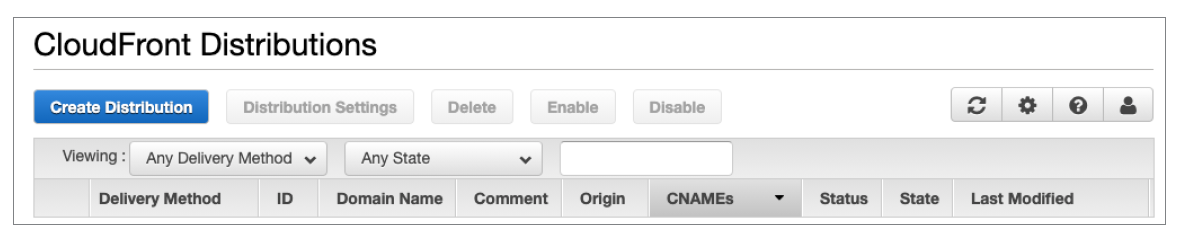
オブジェクトの設定を開始するには、[Create Distribution]を選択します。[Specific Deliver Method]の作成を求められる場合があります。このお客さまは、配信方法として[Web]を選択しました。
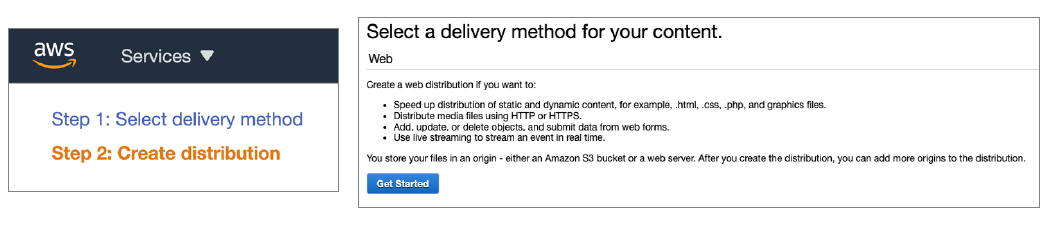
[Get Started]を選択します。ブラウザーに以下のパネルが表示されます。図のように[Origin Settings]を設定します。
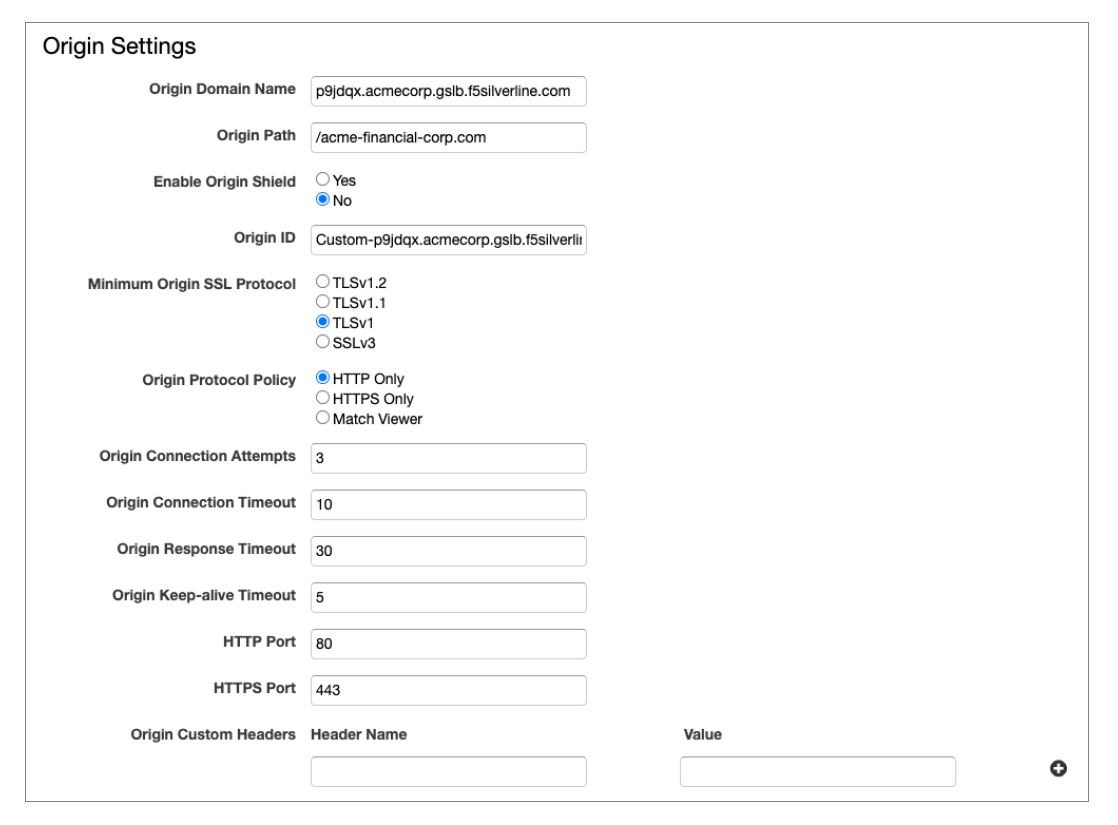
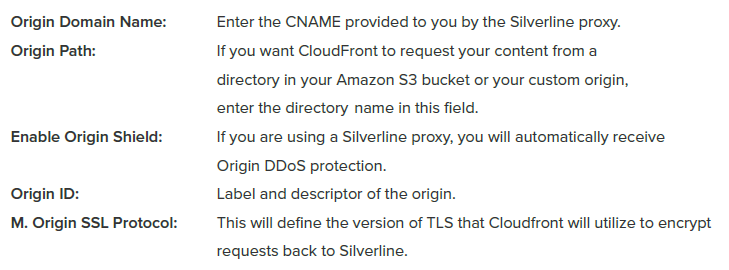
変更が必要な場合を除き、Origin Connection Attempts、Origin Timeout、Origin Response Timeout、Origin Keep-Alive Timeout、HTTP and HTTPS Portsはデフォルト値のままにしてください。
Origin Customer Headers:カスタムヘッダーのキーと値は、オリジンへのすべてのリクエストに含まれます。これらの設定は、CloudFrontから送信されていないリクエストをSilverlineプロキシで除外するためにも使用できます。
Default Cache Behavior Settingsは、アプリケーション開発者、情報技術部門、DevOpsチーム、セキュリティチーム、その他の関係者が定めた社内ポリシーに従って設定できます。値を変更すると、アプリケーション全体の動作にどの程度の影響が及ぶ可能性があるかを把握することが極めて重要です。各設定によって、コスト、セキュリティリスク、パフォーマンスへの影響、Silverline WAFまたはBot/Fraud protectionとの連携に差異が生じる可能性があるため、F5 Silverlineでは段階的なアプローチを推奨しています。AWSは管理コンソールから詳細なドキュメントを提供しており、各制御の適用方法や既存の運用に及ぼす可能性のある影響を組織が把握するうえで役立ちます。また、Silverline SOCアナリストから、これらの設定がSilverlineプロキシ、WAF、またはBot/Fraud protectionに及ぼす影響について情報を提供できる場合もあります。
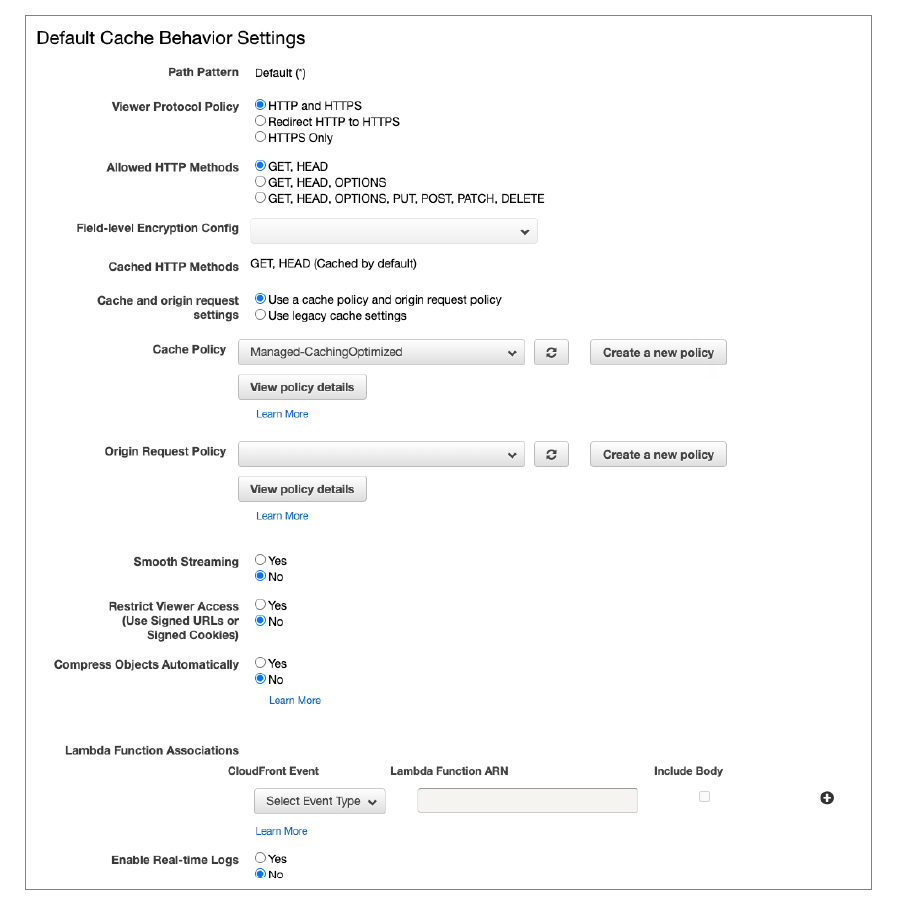
分散設定も運用に大きな影響を与える可能性があります。特に検討が必要な設定は次のとおりです。
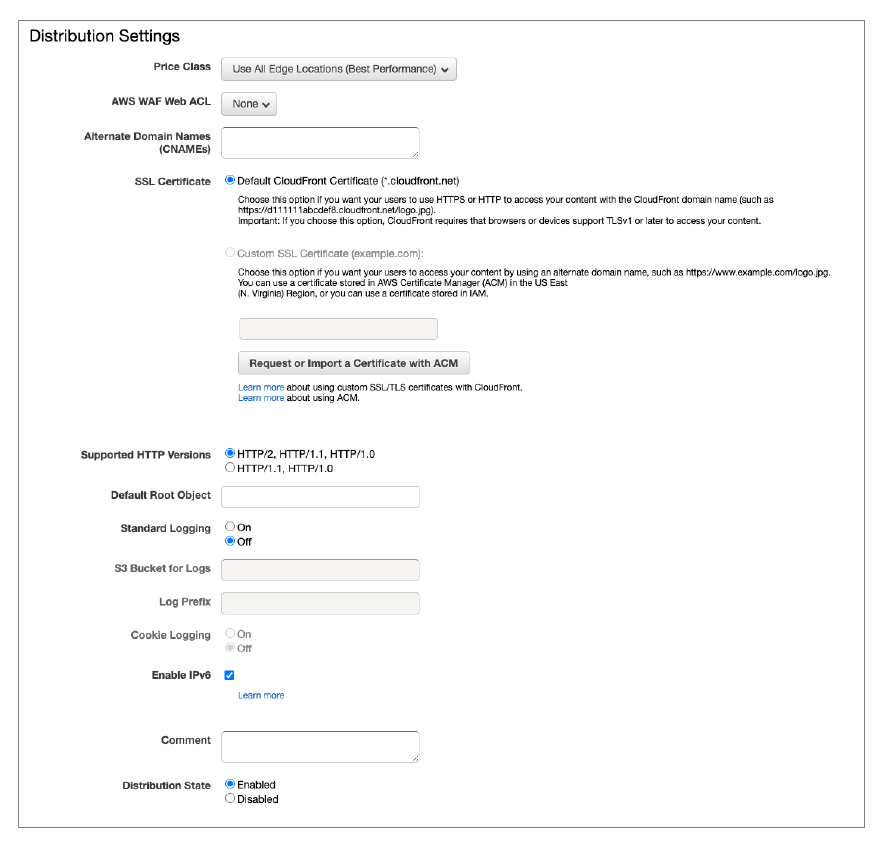
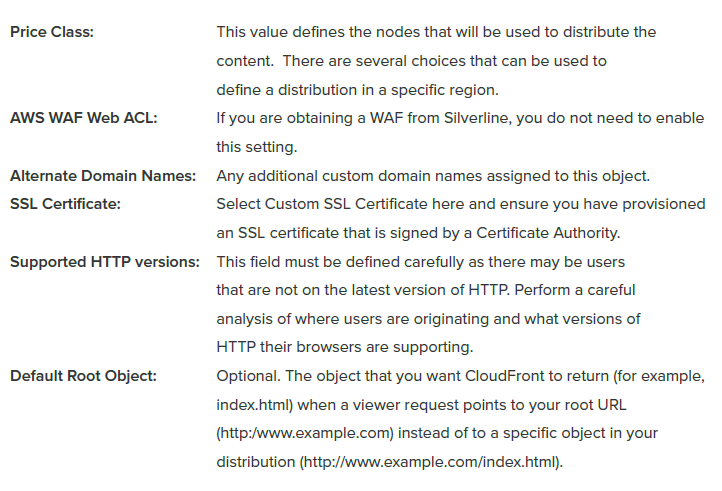
最後の手順として、ディストリビューションを作成します。
これには数分かかります。完了すると、CNAMEが発行されます。
Amazon CloudFrontによって発行されたCNAMEを、アプリケーション宛てのすべてのトラフィックに対する権威DNSレコードとしてAWS Route 53で使用できるようになりました。
まとめ
お客さまの社内セキュリティ、情報技術、運用、開発の各チームは、顧客エンゲージメントとマーケティング戦略の目標に最適なソリューションを評価するために、多くの時間を費やしました。ソリューションの選定後は、導入が滞りなく進み、数分以内にサービスとアプリケーションを世界各地で稼働させることができました。これにより、世界中のお客さまに、よりスムーズで迅速なエンゲージメント体験を提供できるようになりました。
2021年1月11日公開
お客さまにとっての主なメリット
- フルスタックセキュリティ
DDoS、WAF、詐欺、ボットによる攻撃を緩和する多層的な保護機能を備えています。 - 導入の容易さ
F5とAWSのサービスを迅速かつ容易に導入し、アプリケーションを配信、保護できます。 - クラウドで提供、グローバルに利用可能、ビジネスへの影響ゼロ
F5 Silverline PlatformおよびSilverline SOCをAmazon CloudFrontと組み合わせて活用することで、アプリケーションの継続的な可用性を維持します。 - 導入・所有コストを低減
F5 Silverlineにより、必要なサービスを競争力のある価格で利用し、総所有コストを改善できます。 - 人員補強、セキュリティエキスパートによる常時対応、知識の集約
お客さまの社内チームは、24時間365日対応可能なF5 Silverlineのエキスパートと連携できます。これらのエキスパートは、F5社内のSecurity Incident Response Team(F5 SIRT)が提供する最新の脆弱性情報を活用できます。 - 高可用性、専用プロキシ、トラフィックステアリング、ヘルスモニタリング
F5 Silverlineプラットフォームは、99.999%の稼働率SLA、専用リバースプロキシ、複数または単一のオリジンサービスへのトラフィックシェーピング、バックエンドの健全性と可用性の継続的な監視を提供します。 - 帯域幅とルーティング/ダイレクトピアリング
F5 SilverlineとAmazonは直接ピアリングしており、世界各地で優れた帯域幅とピアリング接続を提供することで、お客さまに卓越したパフォーマンスをもたらします。