
災害対策と可用性確保に向けたアプリケーションの分散
はじめに
自然災害、DDoS攻撃、アプリケーションインフラストラクチャの障害は、サイト停止を引き起こすことが多く、その結果、収益の損失、顧客満足度の低下、ユーザーの生産性低下につながる可能性があります。
災害に備えて複数の拠点にデータセンターを構築するほど先を見越している組織は、ほとんどありません。多くの場合、組織は地域内に物理的なセカンダリデータセンターを設け、セカンダリサイトをアクティブ/スタンバイ構成にして、手動の復旧プロセスを採用します。また、クラウドを活用して、オンデマンドの仮想データセンターを用意する組織もあります。
どちらの選択肢も、無計画に導入すると、コストがかさみ、エラーが発生しやすく、処理が遅くなる可能性があります。最も必要とされるときに、こうしたセカンダリデータセンターでは、データセンター間のトランザクションが中断したり、ユーザー向けアプリケーションに対する顧客満足度が低下したり、ダウンタイムによるコストが発生して事業に深刻な支障をきたし、収益性が低下したりする可能性があります。
しかし、包括的なアプリケーションデリバリーソリューションの一環としてセカンダリデータセンターを構築することは、必ずしも困難でも複雑でもありません。F5 BIG-IP DNSは、複数のサイトにまたがるアクティブ/アクティブ構成で、データセンターのアプリケーションとユーザーアクセスを包括的に管理できます。
データセンターの健全性を維持
災害復旧において、アプリケーションの可用性は極めて重要です。複数のデータセンターでアプリケーションを運用すると、アプリケーション間の同期、アプリケーションへのユーザー接続の管理、すべてが正常に稼働していることの確認など、さまざまな問題が生じる可能性があります。このアプローチには、次のような課題があります。
- データセンターとアプリケーションの稼働状態を可視化できない。 データセンターとアプリケーションの稼働状態をどのように把握すればよいのでしょうか。
- 最適とはいえないユーザーエクスペリエンス。 組織がアプリケーションを提供する際、切断されたセッションへの対処、失われたデータの復元、個人情報の保護をどのように行えばよいのでしょうか。
- メンテナンスの負担。 多くの場合、アップグレードを実施するにはデータセンター全体を停止せざるを得ず、WAN経由でのサイト間データレプリケーションにも貴重な時間が費やされます。eコマースサイトにとって、その間の収益損失は許容できるでしょうか。
- DNSの管理とセキュリティ。 Domain Name System(DNS)は、企業が利用するネットワーク技術の中でも特に重要かつ広く普及している一方、依然として最も脆弱な技術の1つです。DNSの管理ミスによってアプリケーションインフラストラクチャ全体が機能しなくなった場合、どうなるでしょうか。BINDの各バージョンは攻撃を受けやすく、適切な管理ツールがなければアップグレードも困難です。ゾーンファイルの改ざん、プロトコルトンネリング、DNSファーミング、DoS、SYNフラッドなど、新たなセキュリティ脅威が絶えず出現しています。残念ながら、企業内ではDNSが正しく理解されず、不適切に管理されることが多く、その結果、ネットワークの脆弱な箇所を露呈させる構成やアーキテクチャ上のエラーにつながる可能性があります。
災害復旧管理
複数のサイトでアプリケーションの稼働を維持しながら災害対策を計画すると、失敗したトランザクションへの対処、ユーザー満足度の維持、ダウンタイムの調整を延々と繰り返すことになりかねません。こうした課題を手作業で解決しようとすると、コストがかさみ、ミスも発生しやすくなり、事業の中断や収益性の低下につながる可能性があります。
組織がこうした課題を解決するには、以下を提供するソリューションが必要です。
- 優れたアプリケーションの可用性とパフォーマンス
- 管理オーバーヘッドの削減
- 運用効率の向上
究極のソリューションは、あらゆる条件や状況下でデータセンターとアプリケーションをインテリジェントに管理する手段を組織に提供します。単一の管理プラットフォームから、社内外のWebサービスを含むデータセンターとアプリケーションの健全性を検知できます。問題が発生した場合は、アプリケーションとサービスの可用性を維持しながら、ユーザーを適切なロケーションへ自動的かつ透過的に再ルーティングします。
サイト間や災害時(さらにはピーク負荷時)にアプリケーションの可用性を維持するには、単にpingに依存してDNSレコードを最新の状態に保つだけでは不十分です。より綿密な計画に加え、以下を実現できるアプリケーションデリバリーアーキテクチャが必要です。
- 包括的なアプリケーション監視 アプリケーションが稼働しているか停止しているかを確認するだけでは不十分です。ソリューションによるアプリケーション監視では、アプリケーションを確認し、すべての依存関係を考慮する必要があります。フェイルオーバープロセスを自動化することで、管理の負担をなくし、コストのかかるダウンタイムを最小限に抑え、相互依存関係を追跡する際の推測を不要にします。
- サービスの管理と保守 適切な管理ガイドラインに従うことで、ソリューションは複数サイトにまたがるアプリケーションインフラストラクチャの依存関係をインテリジェントに追跡、管理できる必要があります。最も有用な管理ツールは、アプリケーションインフラストラクチャの依存関係を1か所から特定、監視できるようにし、運用効率を一目で把握できるようにします。
- ユーザークライアントの継続性 ソリューションには、データセンターやアプリケーションの状態、Webサービスの依存関係、場所や認証情報などのユーザー情報に基づいて、ユーザーを適切なデータセンターに誘導できることが求められます。セッションの切断やデータの損失を防ぎ、適切なコンテンツをユーザーに配信するには、ユーザーの継続性とアプリケーション監視に基づいてアプリケーションの状態を追跡することが不可欠です。
- DNS管理 最適なソリューションでは、DNSを簡単かつミスなく管理できる必要があります。わずかな設定ミスでも、アプリケーションインフラストラクチャ全体が停止する可能性があるためです。この問題を回避するためのシンプルな対策として、使いやすいユーザーインターフェース、DNSエラーチェック、自動逆引きなどがあります。
- セキュリティ 組織には、潜在的な脅威や攻撃からネットワークとアプリケーションを保護するための、包括的かつ統合されたアプローチが必要です。
BIG-IPテクノロジーによる災害対策
BIG-IPファミリーのApplication Delivery Controller(ADC)デバイスは、複数のデータセンターで稼働するアプリケーションに、高可用性、最大限のパフォーマンス、一元管理を提供します。F5の統合型でモジュール式かつスケーラブルなTMOSアーキテクチャを基盤とするBIG-IP ADCデバイスは、ビジネスポリシーに加え、データセンター、ネットワーク、アプリケーション、Webサービスの状況に応じて、ユーザーからのアプリケーションリクエストとアプリケーショントラフィックを管理および分散することで、最大限の可用性を確保します。
BIG-IP DNS
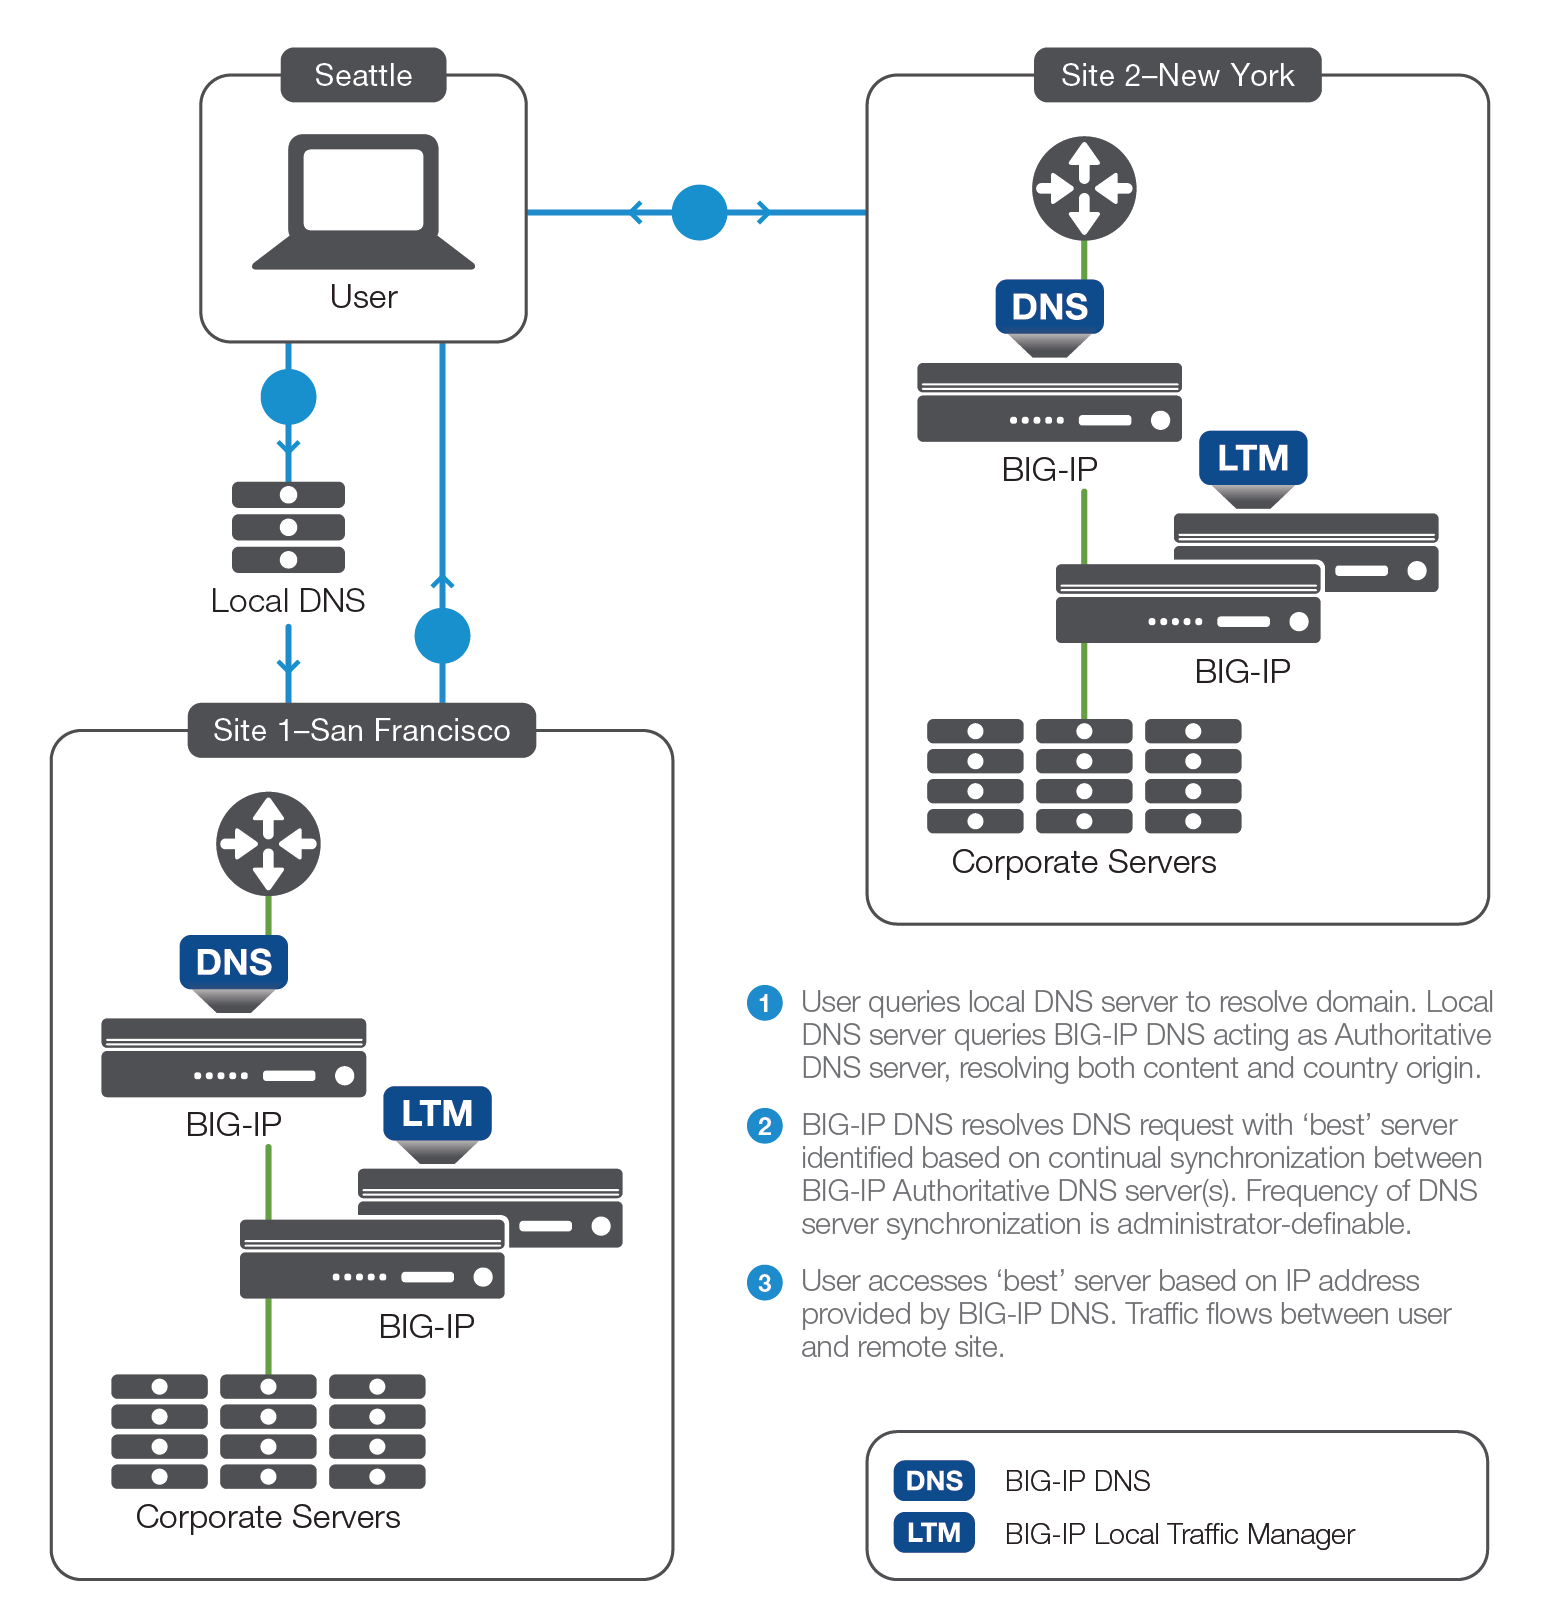
BIG-IP DNSは、複数のデータセンターにアプリケーションを分散するための基盤です。基本的なDNS機能に加え、BIG-IP DNSは、平常時でも障害発生時でも、ユーザーやアプリがデータセンター間を移動する際に、きめ細かなアプリケーションデリバリー管理を提供します。
包括的なヘルスモニタリング
グローバルなアプリケーショントラフィックの管制役として、BIG-IP DNSはすべてのデータセンターにわたるアプリケーションインフラストラクチャ全体の健全性を確認し、単一障害点を排除するとともに、パフォーマンスが低下しているサイトを避けてトラフィックをルーティングします。BIG-IP Local Traffic Manager(LTM)、ISP接続、サーバー、キャッシュ、さらにはユーザーコンテンツを通じてデータセンターのパフォーマンスと可用性の指標を収集することで、BIG-IP DNSは高可用性と十分なキャパシティを確保します。
アプリケーション中心の監視
今日のアプリケーションは非常に高度化しており、その安定性と可用性を判断するには、インテリジェントなヘルスチェックが必要です。BIG-IP DNSは、単一のヘルスチェックに依存するのではなく、複数のアプリケーションモニターを集約し、さまざまなレベルで状態を検証できるようにします。これにより、可用性と信頼性が向上し、誤検知が排除されるため、管理負荷を軽減できます。
BIG-IP DNSは、SAP、Oracle、LDAP、mySQLなど、18種類を超えるアプリケーションに対応した、事前定義済みですぐに利用できるヘルスモニタリング機能を提供します。BIG-IP DNSは、これらのアプリケーションに加え、カスタムモニタリングプロファイルが設定されたあらゆるアプリケーションを対象にモニタリングを行い、稼働状態を正確に判定して、ダウンタイムを短縮し、ユーザーエクスペリエンスを向上させます。
BIG-IP DNSは、相互に依存するアプリケーションの健全性を追跡し、グループ内の1つのオブジェクトでヘルスチェックに失敗した場合、関連するすべてのオブジェクトをダウン状態としてマークします。たとえば、SharePoint Webサービスが稼働してリクエストに応答していても、SharePointデータストアにアクセスできない場合、BIG-IP DNSは、Webサービス自体が実際には稼働していても、データにアクセスできないため、そのSharePoint Webサービスをダウン状態かつ利用不可としてマークします。これにより、ビジネスロジックと収益性に応じてアプリケーションオブジェクトを整合させて監視し、スケーラブルなトラフィック分散ポリシーを構築して、アプリケーションの依存関係をより適切に管理できます。
災害が発生した場合や、アプリケーションをあるデータセンターから別のデータセンターに移行する場合、BIG-IP DNSはこの詳細なアプリケーション監視を適用し、特定のユーザーリクエストを処理するデータセンターを決定します。複数のデータセンターとクラウドにまたがってアプリケーションが多様化するにつれ、すべてのアプリケーション階層を単一の管理・配信システムに関連付ける機能が不可欠になります。
クライアントの継続性
優れたユーザーエクスペリエンスを提供するため、BIG-IP DNSはアプリケーションを監視するだけでなく、ユーザーがデータセンター内のアプリケーションにリクエストを送信する際のユーザー状態も追跡します。ユーザーのセッションは複数のアプリケーションやデータセンターにまたがって維持され、アプリケーションとユーザーの状態に基づいて、適切なデータセンターまたはサーバーへ透過的にルーティングされます。ユーザーがあるデータセンターのアプリケーションでセッションを開始した後、そのアプリケーションが別のデータセンターに移動しても、セッションの整合性は常に維持されます。セッションが切断されたり、データが失われたり破損したりすることはありません。BIG-IP DNSにより複数のデータセンターにわたるアプリケーションへのユーザーアクセスを管理することで、組織はインフラストラクチャの拡張性を高め、TCOを改善し、サポートへの問い合わせを削減できます。
DNSの管理とセキュリティ
BIG-IP DNSは、アプリケーションデリバリーネットワークの最前線で名前解決サービスを提供するグローバルDNSソリューションです。地理的位置情報サービスを活用し、ユーザーの物理的な位置に基づいて最適なアプリケーションデリバリーデータセンターへ誘導できます。データセンター内では、BIG-IP Local Traffic ManagerがローカルDNSサービスと再帰DNSサービスの負荷を分散し、モバイルエッジからアプリケーションまで耐障害性に優れたアーキテクチャを構築できます。また、BIG-IP DNSは、DNSベースの攻撃に対する保護とDNSSECのサポートにより、DNS環境のセキュリティを強化します。
まとめ
F5は、BIG-IP LTMとBIG-IP DNSにより、災害復旧、サイトフェイルオーバー、事業継続を管理するための実績あるソリューションを提供します。このソリューションは、BIG-IP DNSによる包括的なサイト可用性チェックに加え、アプリケーションデータを最適化し、データセンター間およびユーザーベースの接続におけるサービスレベルを維持できます。BIG-IP製品は、複数のサイトにわたってアプリケーションとWebサービスを透過的に配信し、グローバルな事業継続性とアプリケーション可用性を確保するとともに、世界規模でユーザーを最適なサイトに誘導することで顧客満足度を向上させます。また、BIG-IP製品は単一の統合ソリューションとして機能し、分散ネットワーク全体のアプリケーションとデータセンターの健全性を包括的に可視化することで、管理負荷を軽減します。
本格的な災害復旧アーキテクチャの構築、負荷を分散する複数のデータセンターの設計、一部のアプリケーションサービスのクラウド移行など、いずれの場合でも、BIG-IP DNSとLTMは、アプリケーションのセキュリティ、速度、可用性を維持するために必要なアプリケーションデリバリー管理機能を提供します。災害発生時でも、通常のエンタープライズIT運用時でも、F5はユーザーの可視性を確保し、ビジネスを支えるアプリケーションの高可用性維持を支援します。
2017年10月2日公開