
F5 BIG-IPプラットフォームでExchangeモバイルデバイスのセキュリティを強化
はじめに
職場でのモバイルデバイスの利用が拡大し続ける中、企業資産に対するリスクと、そのリスクを軽減する必要性も高まっています。多くの組織にとって、Microsoft Exchangeなどの企業資産へのリモートアクセスをモバイルデバイスに提供することは、単なる利便性ではなく、ビジネス上の要件でもあります。そのため管理者は、モバイルワーカーの要件と企業資産を保護する必要性を両立させる方法を見つけなければなりません。F5 BIG-IP Application Delivery Controllers(ADCs)は、その実現を支援します。
本書では、BIG-IP Access Policy Manager(APM)およびBIG-IP Application Security Manager(ASM)を活用して、Exchange 2010のモバイルデバイスのセキュリティを大幅に強化するためのガイダンスを提供します。
免責事項と前提条件
本ガイダンスでは、Exchange 2010環境でモバイルデバイスを保護するための、動作確認済みの実用的なソリューションを紹介していますが、利用可能なすべての選択肢を網羅するものではありません。BIG-IP製品ライン(BIG-IP LTM、APM、ASMなど)の大きな強みの1つは、その柔軟性です。本テクニカルブリーフの主な目的は、実践的なガイダンスを提供するだけでなく、BIG-IP製品の優れた機能と柔軟性を示すことです。読者には、BIG-IP Local Traffic Manager (LTM)の管理に関する一般的な知識と、BIG-IP APMおよびASMモジュールに関する基本的な知識があることを前提としています。
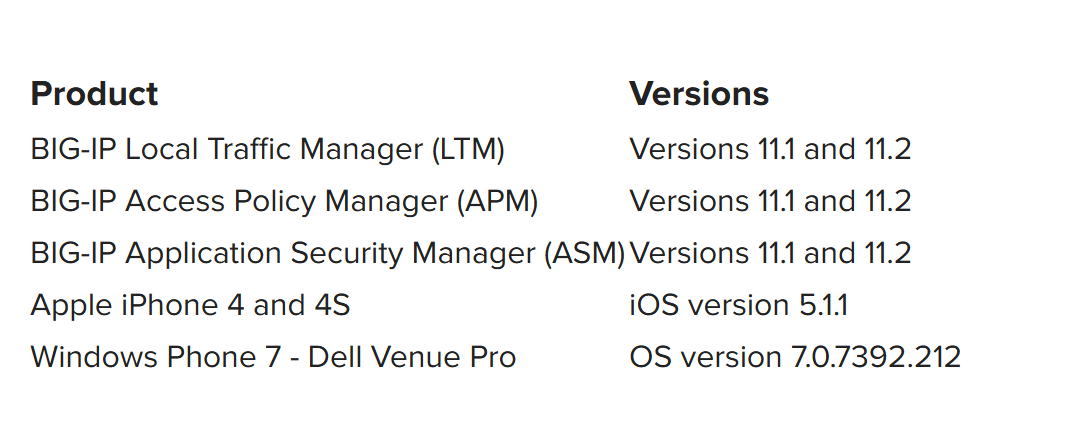
本書で示すガイダンスの構成およびテストには、以下のBIG-IP製品とソフトウェアを使用しました。
追加ドキュメント
- Microsoft Exchange Server 2010(BIG-IP v11:LTM、APM、Edge Gateway)導入ガイド: http://www.f5.com/pdf/deployment-guides/microsoft-exchange2010-iapp-dg.pdf
- BIG-IP製品ファミリーの概要: http://www.f5.com/products/big-ip/
BIG-IP Access Policy ManagerとActiveSync
Exchange 2010では、クライアントアクセスサーバーの役割(CAS)が、モバイルデバイスを含むすべてのクライアントトラフィックのアクセスポイントとして機能します。特に、モバイルデバイスの多くは、メールボックス情報へのアクセスにExchange ActiveSyncを使用します。侵害されやすいモバイルデバイスから企業環境へのアクセスを許可すると、重大なリスクが生じます。そのため、ユーザーだけでなくデバイスも認証および認可する多要素ソリューションの導入が不可欠です。
BIG-IP APMモジュールはBIG-IPシステム上で動作し、BIG-IP LTMのリバースプロキシ機能と連携して、ビジネスクリティカルなアプリケーションに安全な事前認証(エンドポイント検査を含む)を提供します。ネットワーク境界では、グループ単位または個人単位でトラフィック管理に関する判断を行い、適用できます。次のセクションでは、BIG-IP APMモジュールを使用し、ユーザー名とパスワード、デバイスID、クライアント証明書に基づくアクセスを提供します。同時に、ActiveSyncポリシーやリモートデバイスワイプなど、Exchangeに組み込まれたセキュリティ機能も引き続き利用できます。
ユーザー名とパスワードによる認証―「本人が知っている情報」
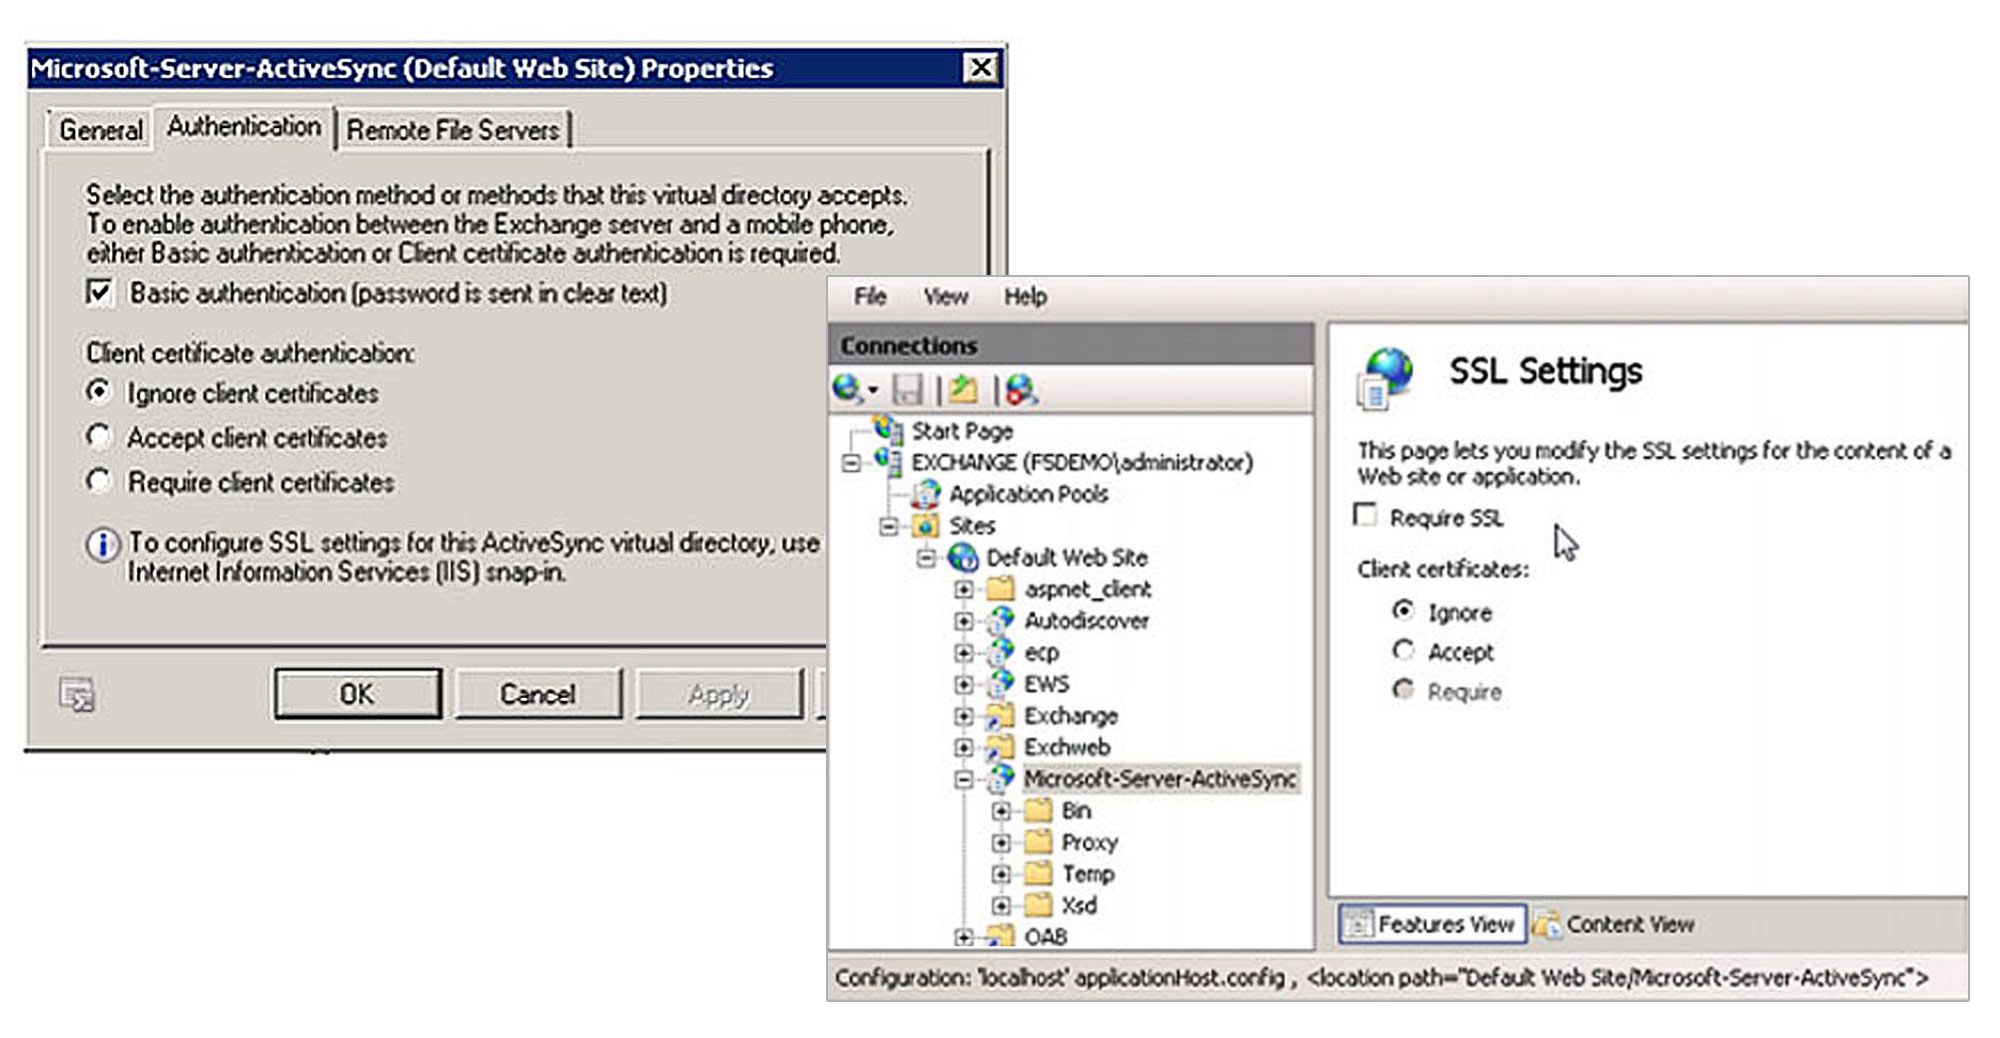
Exchange 2010 CASの設定
BIG-IPシステムへのSSLオフロード(および事前認証)を容易にするため、Exchange ActiveSyncの構成とポリシーではデフォルト設定を使用します。
iAppsの初期設定
BIG-IP APMの構成と導入を成功させるには、まずF5 iAppsを使用します。バージョン11.0で初めて提供されたiApps(F5 iApps: Moving Application Delivery Beyond the Network)を使用すると、ビジネスクリティカルなアプリケーションをネットワーク上に迅速かつ効率的に、使いやすい方法で導入できます。
以下の図に示すように、本ガイダンスではまず、Exchange 2010 iAppを使用してExchange環境を展開します。メニュー形式の設定画面を使用して、基本iAppでExchange ActiveSyncへのアクセスを含むExchange 2010 CAS環境へのアクセスを設定します。
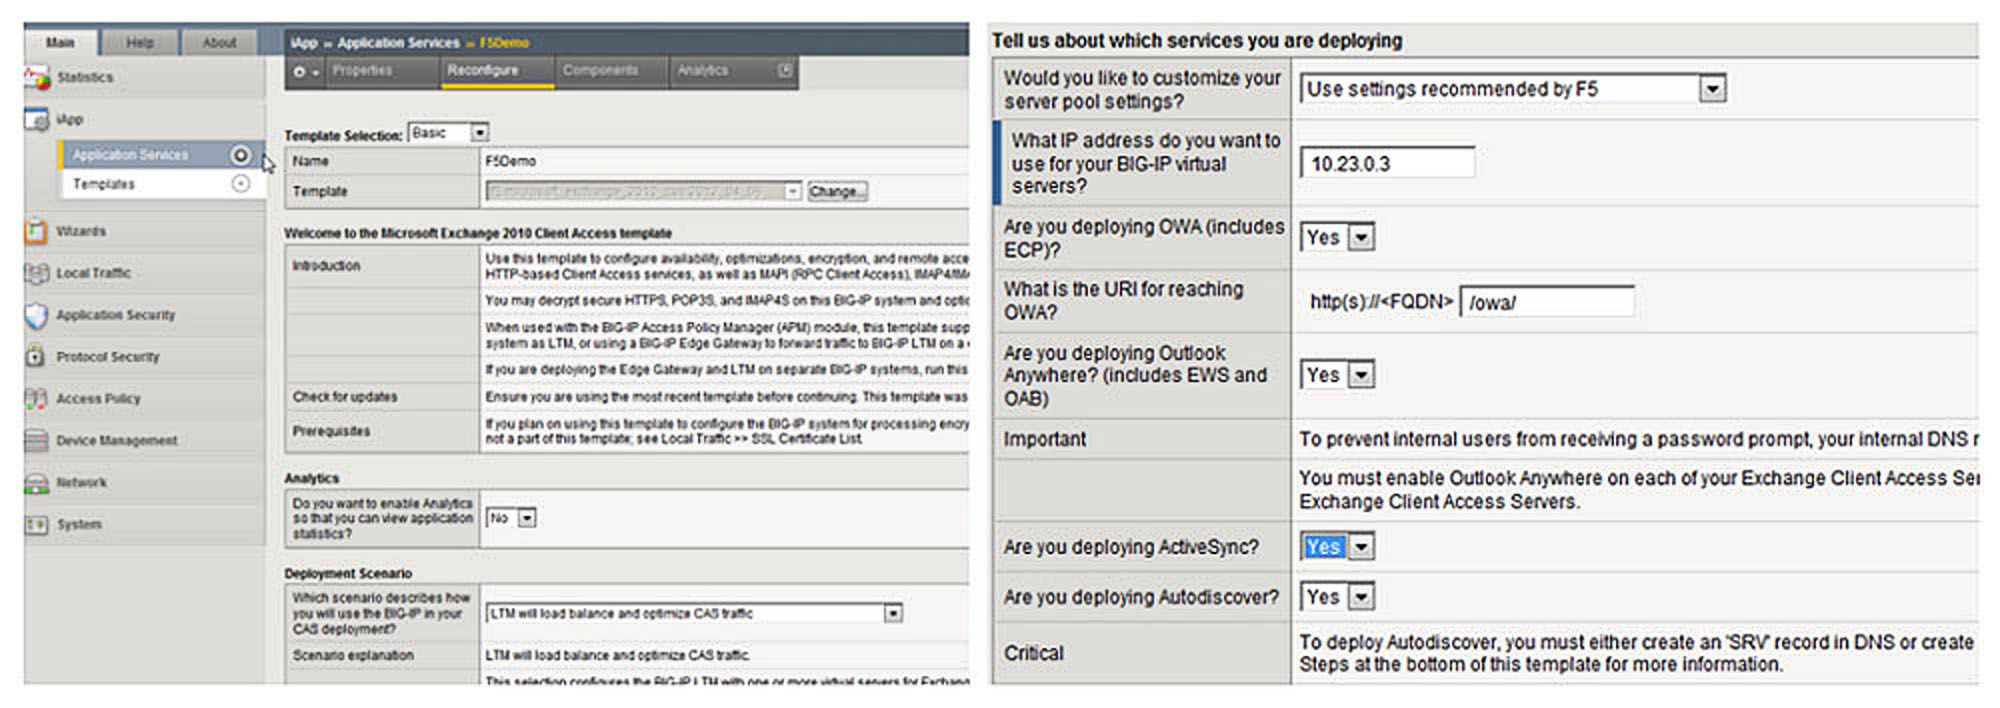
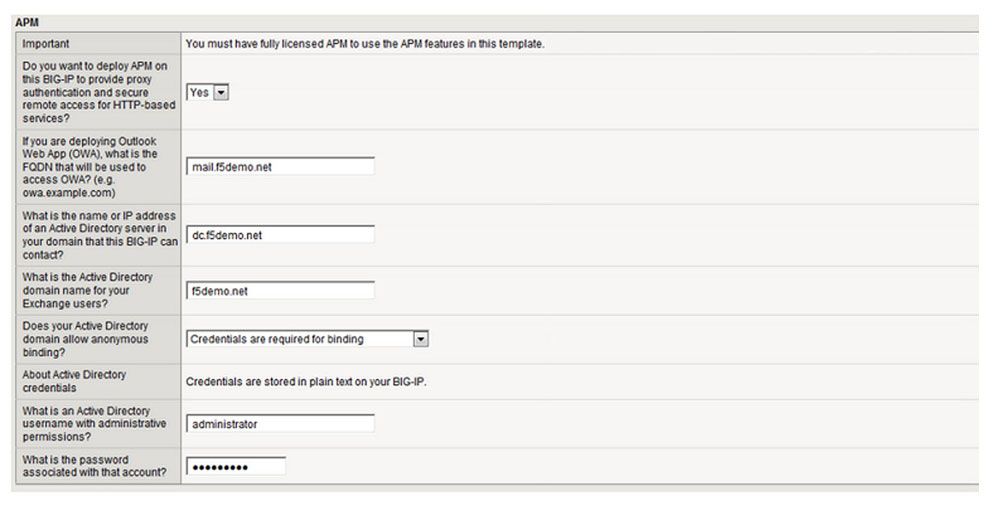
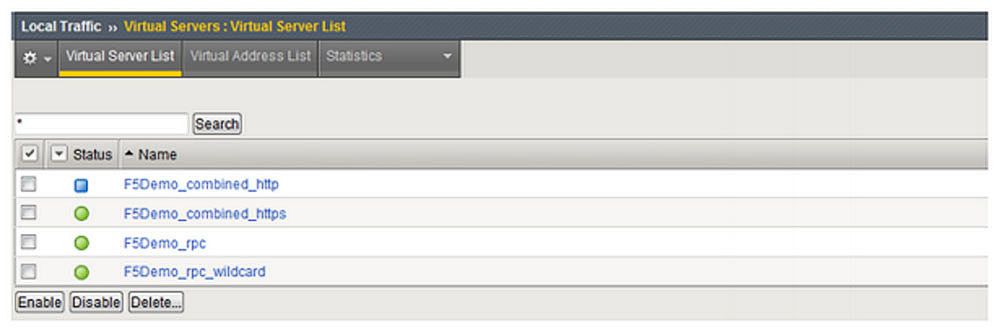
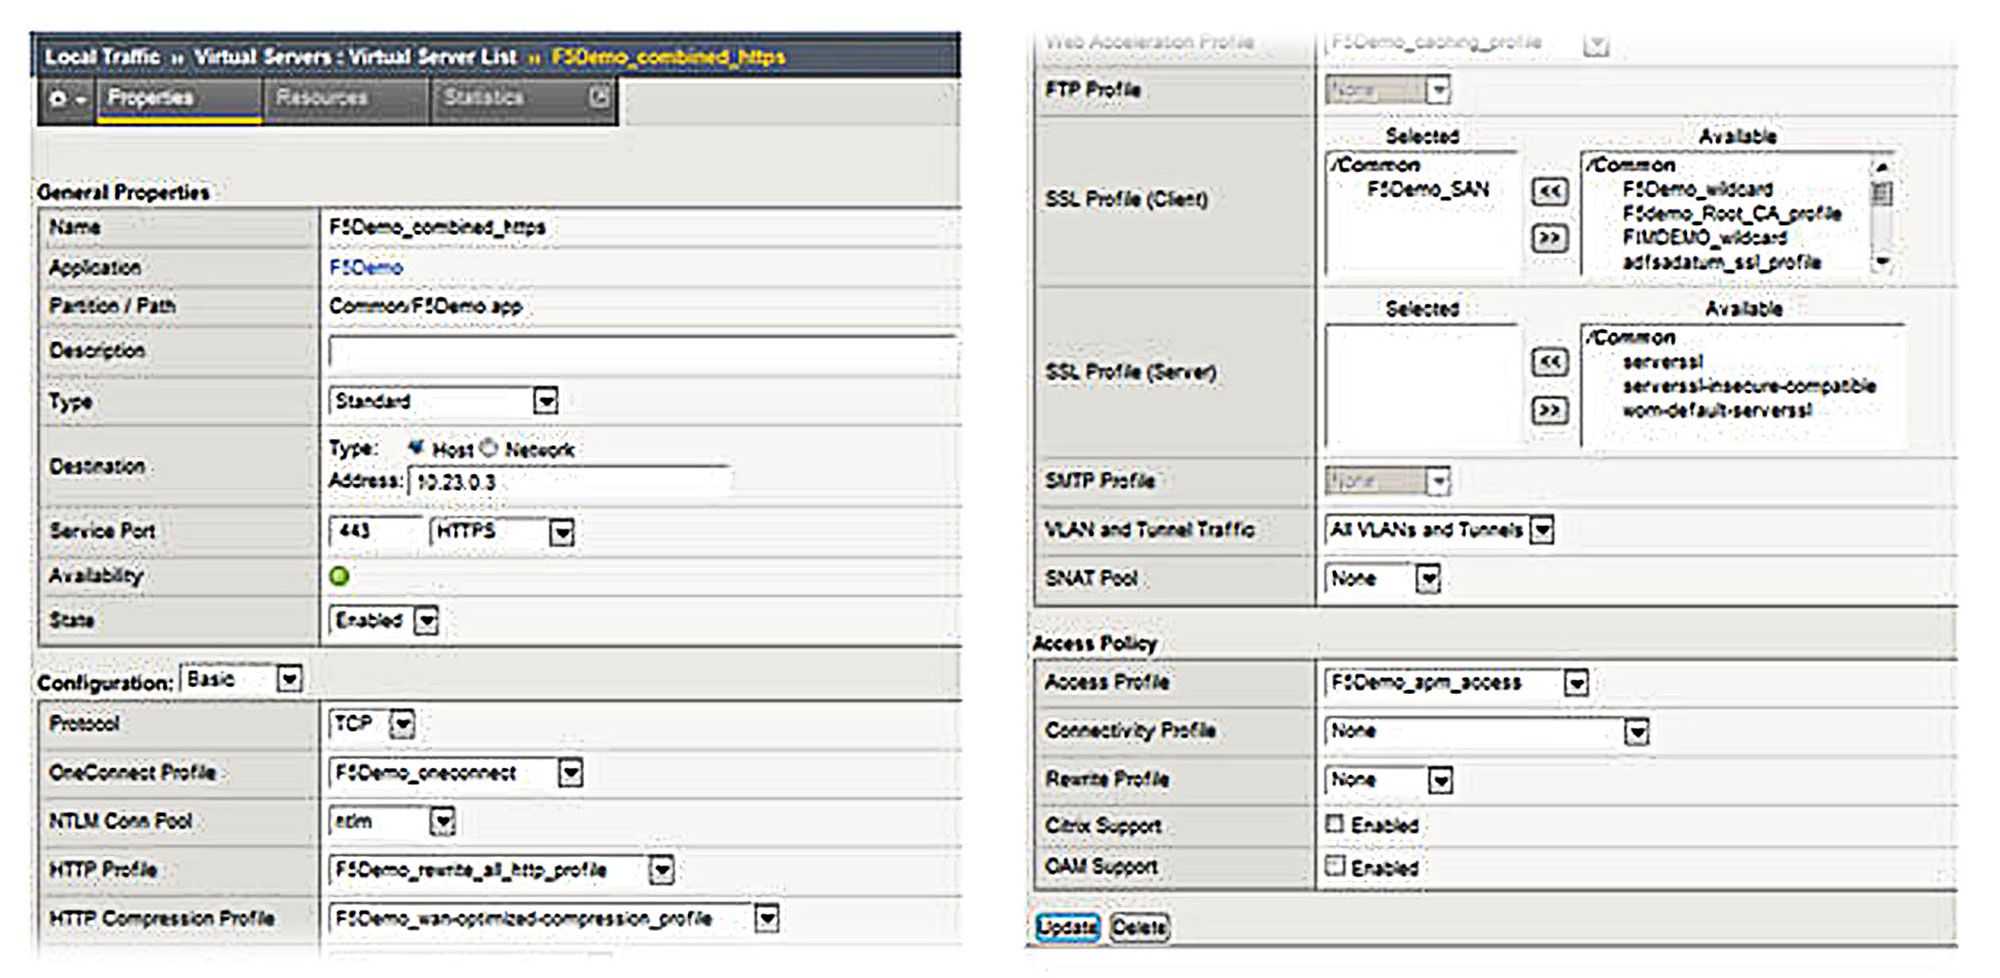
BIG-IPシステムのこの基本構成では、負荷分散、圧縮、キャッシュ、セッション維持など、高度なトラフィック管理および最適化機能を利用できます。さらに、Outlook Web Access、Outlook Anywhere、Exchange ActiveSyncからのトラフィックを含む、すべてのWebベースのトラフィックに対して事前認証が行われます。BIG-IPシステムが認証情報(ユーザー名とパスワード)を要求して受け取り、その情報を使用してActive Directoryでユーザーを認証します。組織の内部環境へのアクセスは、適切に認証されたユーザーにのみ許可されます。
デバイスID検証―「所有しているもの」
セキュリティ体制をさらに強化するため、多くの組織では、企業メールへのアクセスを事前承認済みのモバイルデバイスのみに制限することを望んでいます。承認済みデバイスは、特定のユーザーに割り当てることも、必要に応じてユーザーに提供できるデバイスプールに含めることもできます。BIG-IP APMの柔軟性とモバイルデバイス固有のデバイスIDを活用することで、設定済みのExchange環境を容易に変更し、ユーザー名とパスワードに加えて、物理デバイスに基づくアクセス制御を適用できます。
iAppで作成したデプロイメントの変更
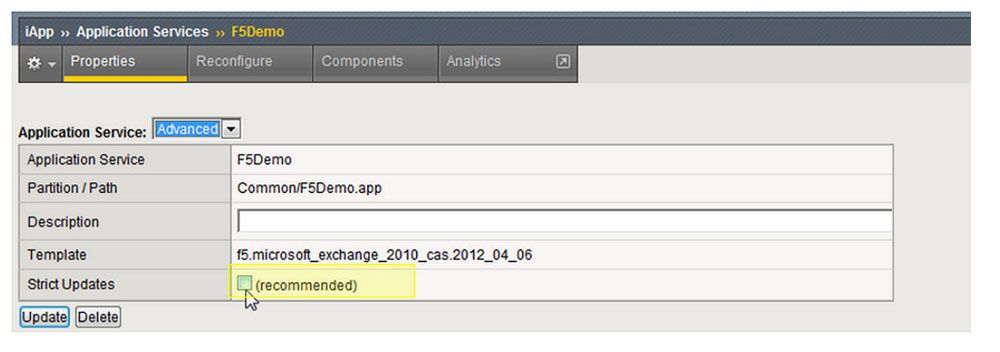
BIG-IPの設定を変更する前に、iAppで作成された設定で、iApp以外からの更新を許可する必要があります。これを行うには、対象のアプリケーションサービスのプロパティを変更します(以下を参照)。
デバイス検証方法1 -「Organization Device Pool」
BIG-IPシステムは、認証プロセスで承認済みデバイスのプールを使用するように設定できます。承認済みデバイス(共有プールに含まれるデバイス)を使用する認証済みユーザーにのみ、Exchange環境へのモバイルアクセスが許可されます。この方法では、使用可能なデバイスを一元管理するプールを利用し、管理者は必要に応じて個々のエンドユーザーにデバイスを柔軟に「貸し出す」ことができます。
以下の手順は、現在のBIG-IP環境で実行します。
現在のBIG-IP環境で、以下の手順を実行します。
1. 関連するすべてのデバイスIDを含むデータグループリストを作成します。
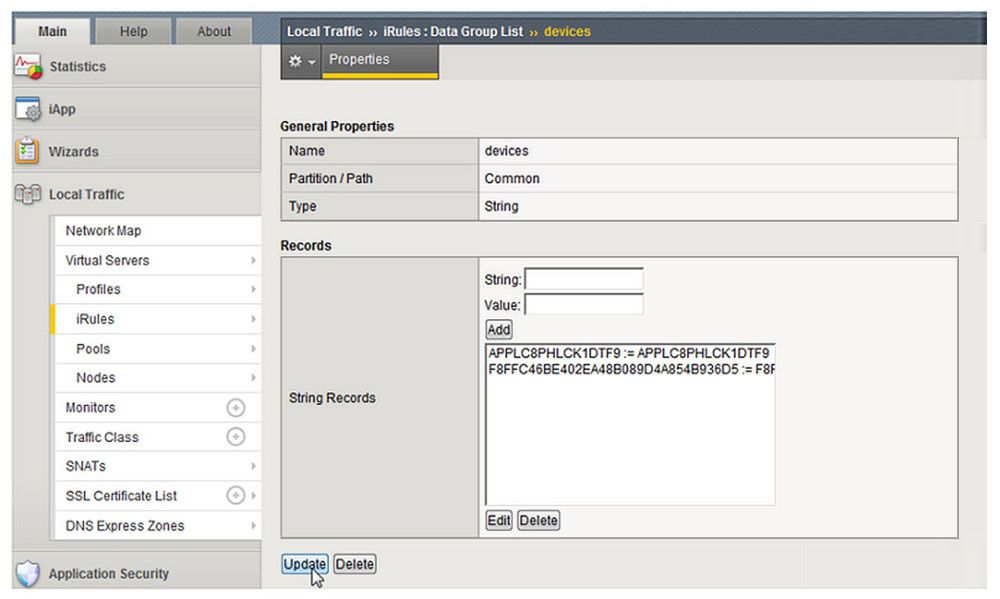
BIG-IPのWeb GUIにデバイスIDを入力する代わりに、BIG-IPシステムのiFile機能を使用して外部ファイルを参照できます。詳細については、DevCentralをご覧ください。https://community.f5.com/t5/technical-articles/v11-1-ndash-external-file-access-from-irules-via-ifiles/ta-p/287683
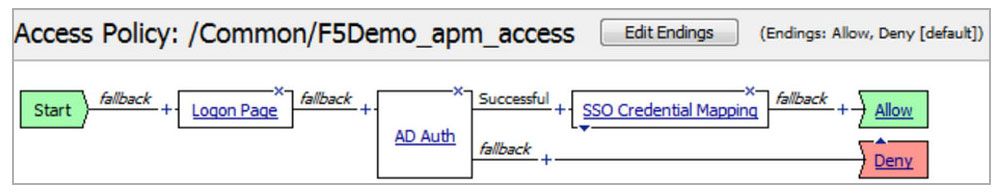
2. 既存のアクセスポリシーを使用します
3. F5 iRuleを作成し、Exchange HTTPS仮想サーバーに関連付けます。このiRuleは、クライアント接続のデバイスID(HTTPクエリに含まれる)と、先ほど作成したData Group Listに保存されているデバイスIDを比較します。デバイスIDが許可対象デバイスのリストに含まれていない場合、セッションは終了し、アクセスは拒否されます。
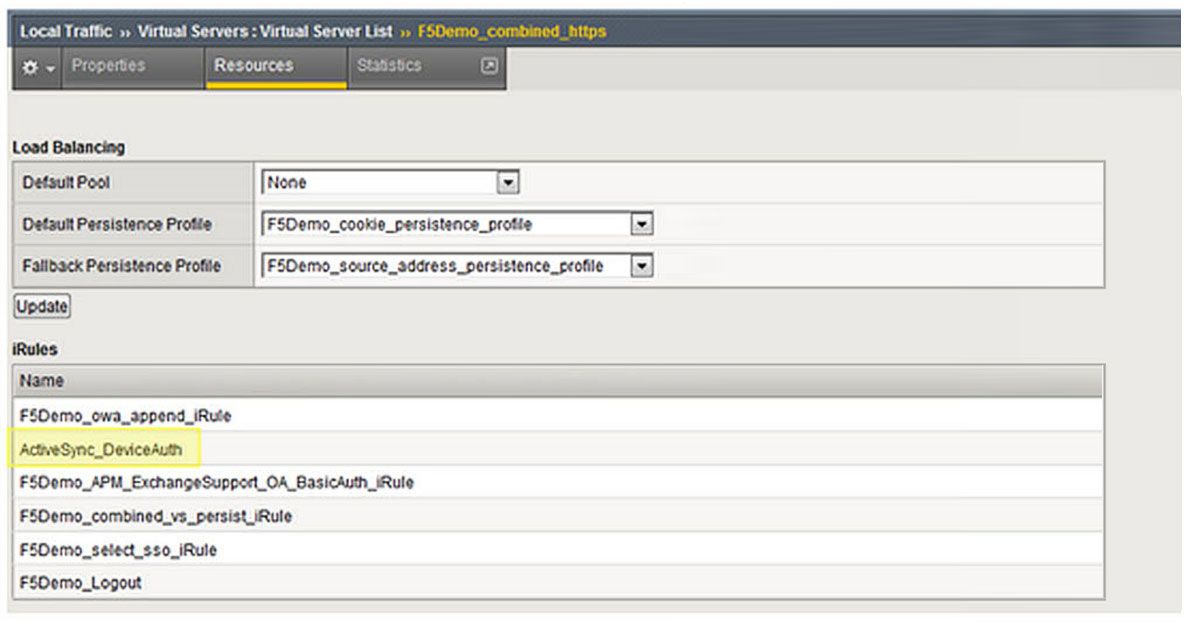
Base64エンコーディングに関する注意:モバイルOSベンダー(Apple iOS、Android、Windows Phoneなど)によって、ActiveSyncへのアクセス方法やアクセス範囲が異なる場合があります。Windows Phone 7など、一部のデバイスではBase64エンコーディングが使用されるため、デバイスIDを特定するにはデコードが必要です。上記のiRuleは、HTTPクエリがエンコードされているかどうかを判定し、必要に応じてデコードします。
デバイス検証方法2―「個別ユーザー/デバイス検証」
前の例ほど単純ではありませんが、BIG-IP APMを使用してActive Directoryのユーザー属性を照会できます。アクセスセキュリティのためにユーザーとデバイスのマッピングを容易にするには、Exchange 2010のカスタム属性を使用して、ユーザーごとに許可するデバイスIDを保存できます。その後、認証プロセス中にBIG-IP APMでこれらのユーザー属性を照会し、モバイルデバイスからのアクセスを制御できます。
以下の手順は、既存のExchange 2010/BIG-IP環境で実行します。
既存のExchange 2010/BIG-IP環境で、以下の手順を実行します。
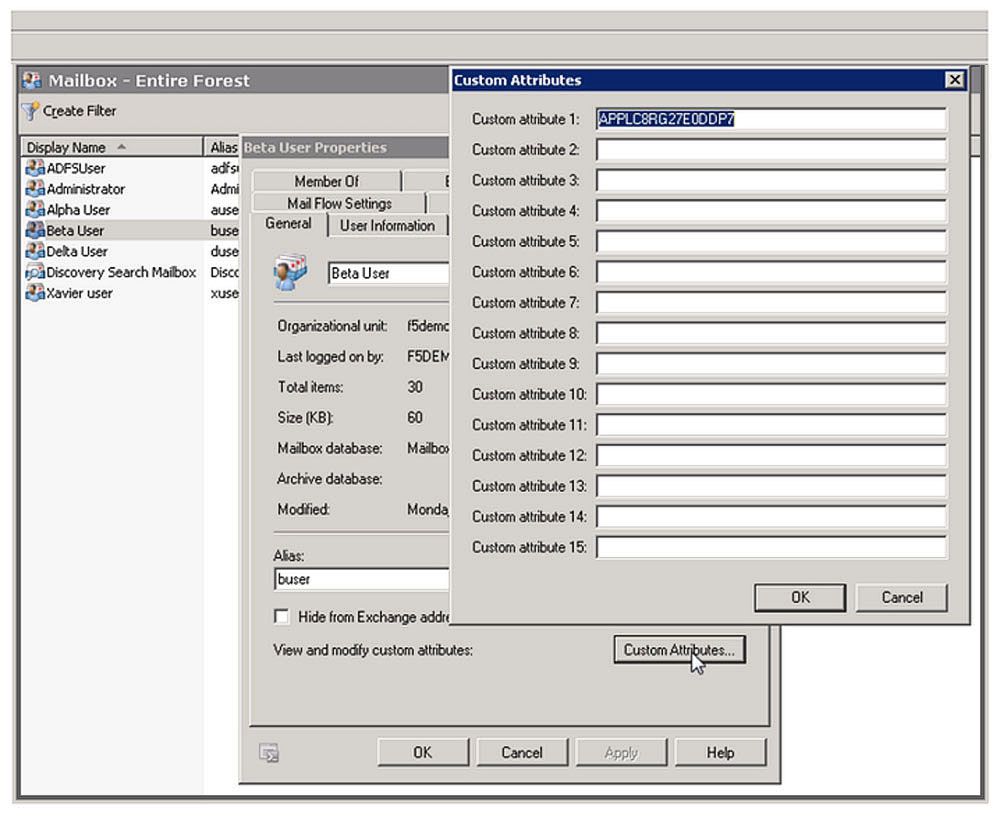
1. ユーザーメールボックスのカスタム属性に、そのユーザーに対して許可するデバイスIDを設定します。以下の例では、特定のメールボックスに3台のデバイスを割り当てることができます。デバイスIDは、「Custom attribute」1、2、3に保存できます。
2. 既存のBIG-IP APMアクセスポリシーを変更します。現在のセッションがActiveSyncであるかどうかを判定するため、空の要素を設定します。
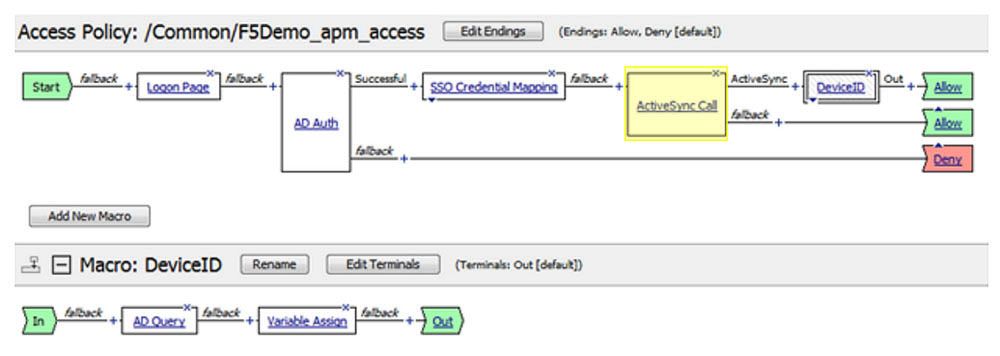
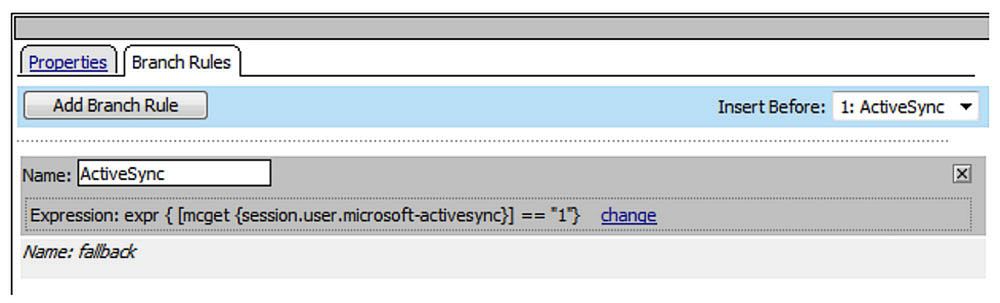
3. セッションがActiveSyncの場合、ユーザー属性に対してAD Queryを実行し、Device IDをセッション変数として取得するマクロが使用されます。
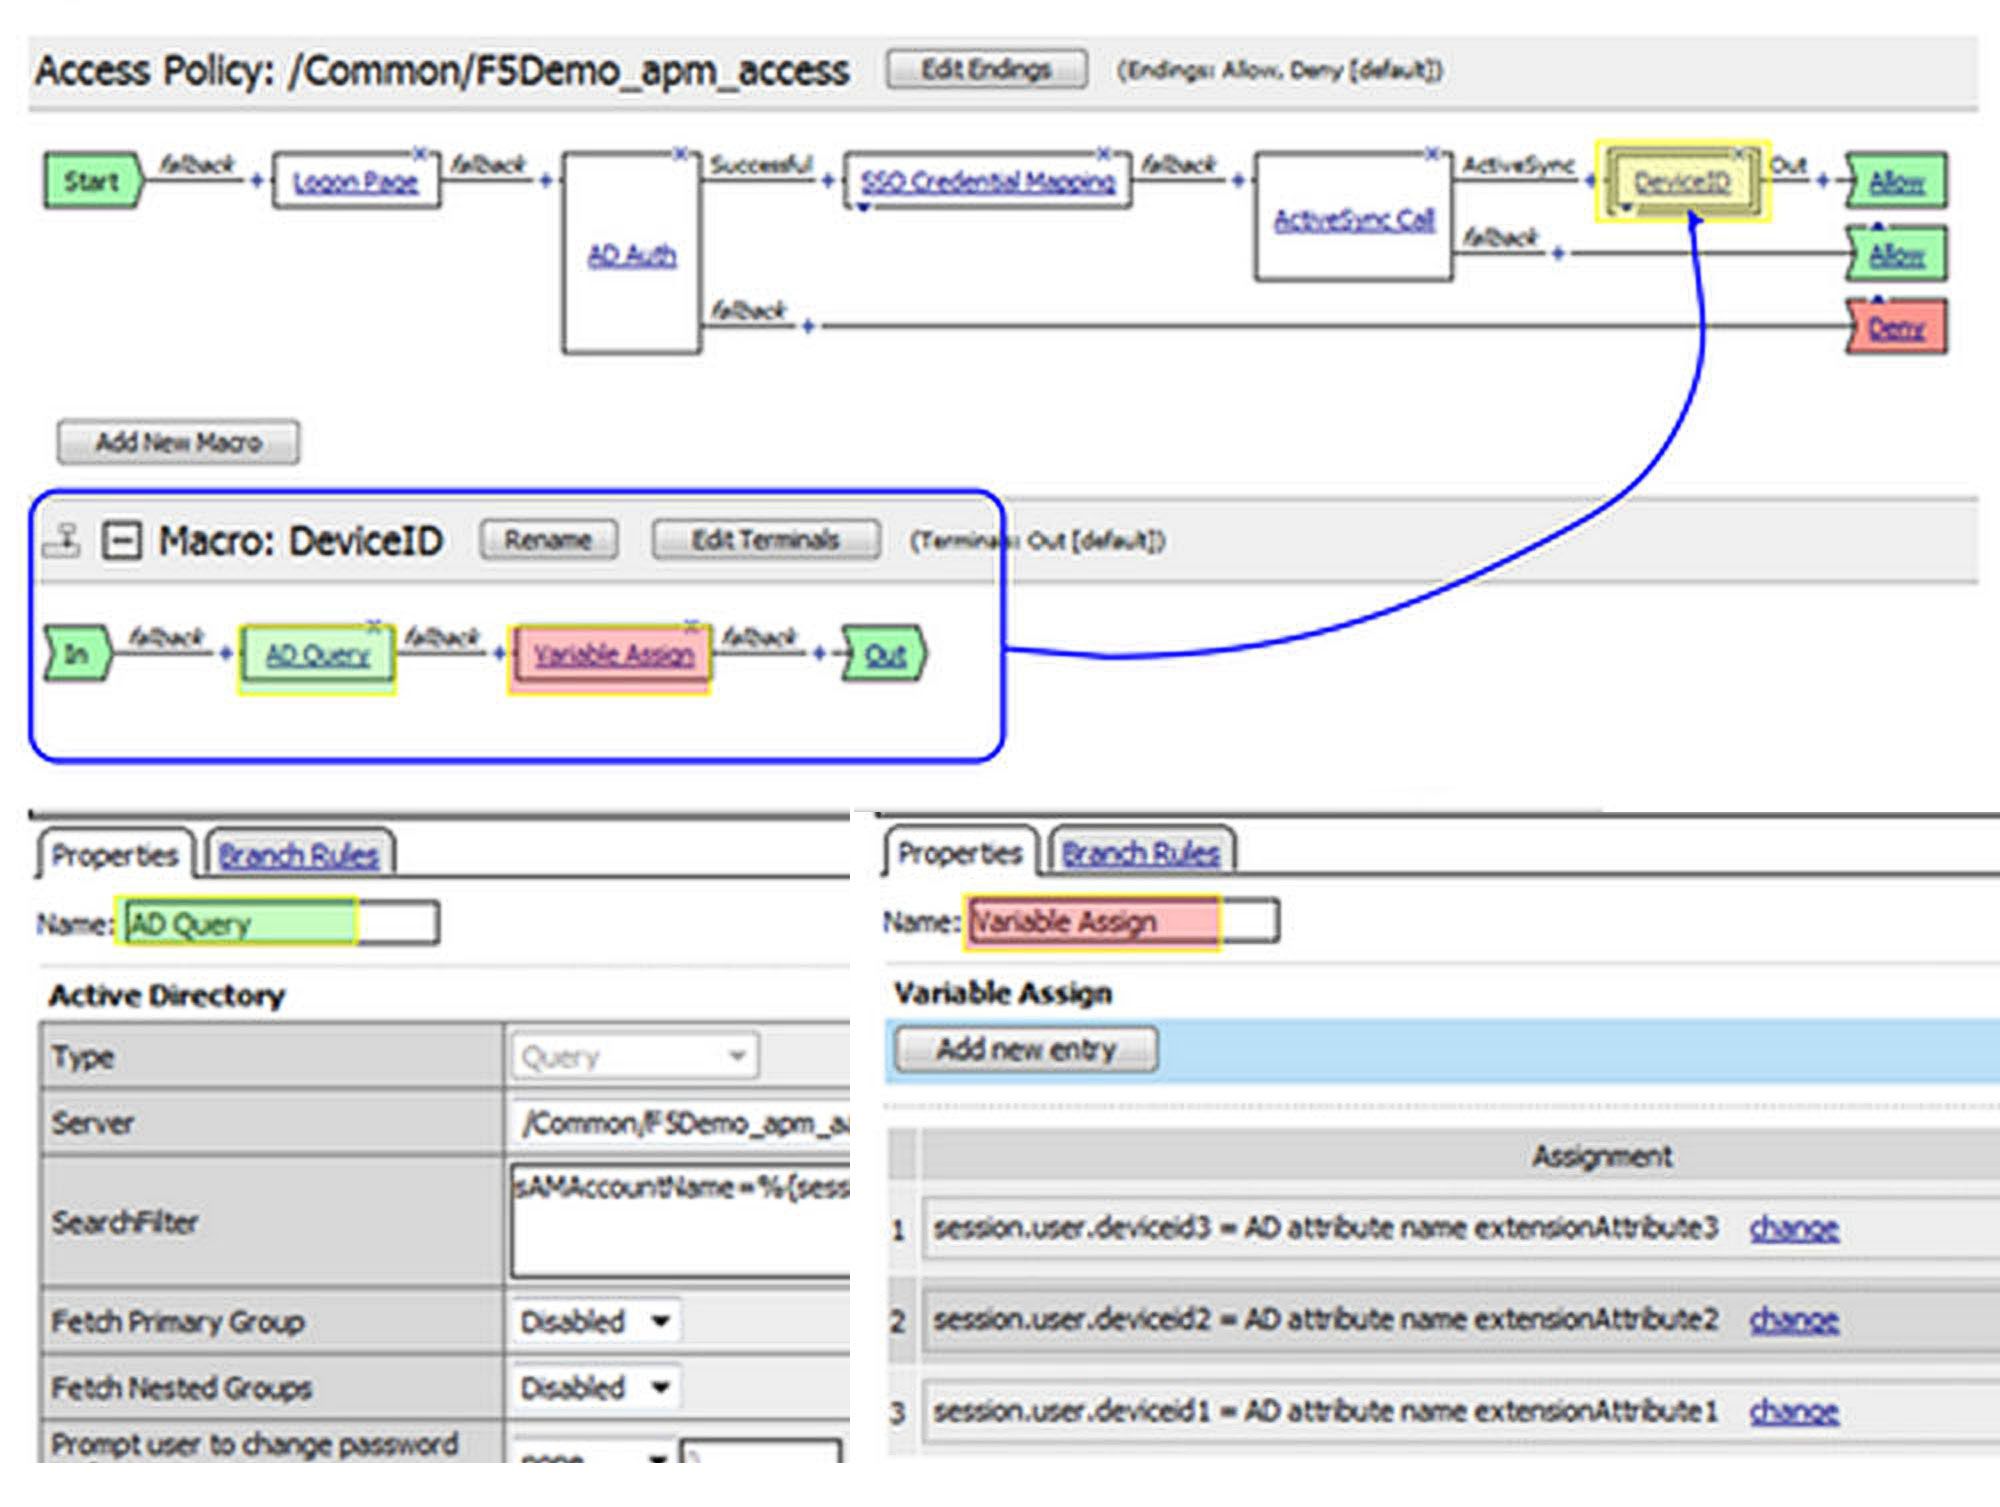
4. iRuleが作成され、Exchange HTTPS仮想サーバーに関連付けられます。iRuleは、クライアント接続のデバイスID(HTTPクエリに含まれる)とセッション変数を比較します。クライアントデバイスIDが、以前にユーザーに割り当てられたデバイスのいずれとも一致しない場合、セッションは終了し、アクセスは拒否されます。
デバイスID検証―「所有しているもの」
モバイルデバイスを保護する方法の中でも、クライアント側証明書の使用は特に難しく、そのためほとんど利用されていない方法の1つです。Exchangeのネイティブ実装では、個別の証明書を作成してActive Directoryに保存し、各デバイスに配布する必要があります。さらに、CASアレイでこの種の認証を有効にするには、CASサーバーに到達するトラフィックを暗号化する必要があります。
BIG-IPシステムは、クライアント側証明書認証用のSSLプロキシとして機能するだけでなく、内部CASサーバーファーム宛てのトラフィックを再暗号化できます。一方、BIG-IP APMでは、CASアレイからSSL処理をオフロードしながら、クライアント側証明書を必須とし、その有効性を検証できます。次の例では、ユーザー名とパスワードによる認証と併せて、証明書ベースの検証を実装する方法を示します。
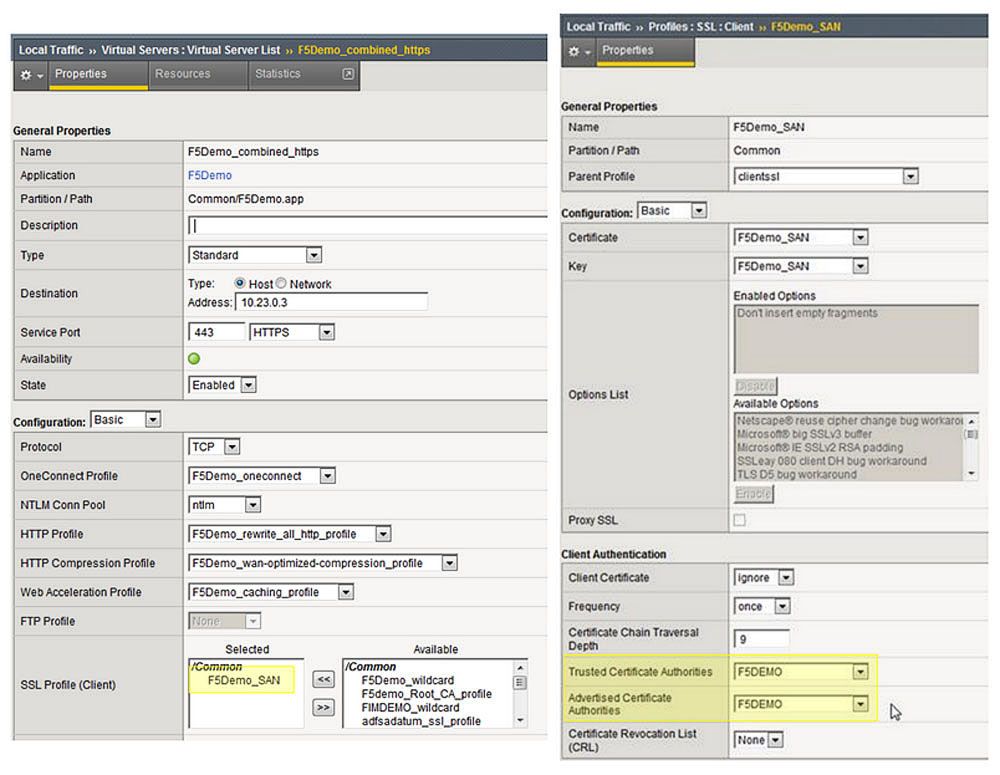
1. 現在のClient SSL Profileを変更し、BIG-IPシステムにあらかじめインポートしたCA証明書を持つ、信頼された認証局(CA)を追加します。この例では、信頼されたCAは「F5DEMO」です。
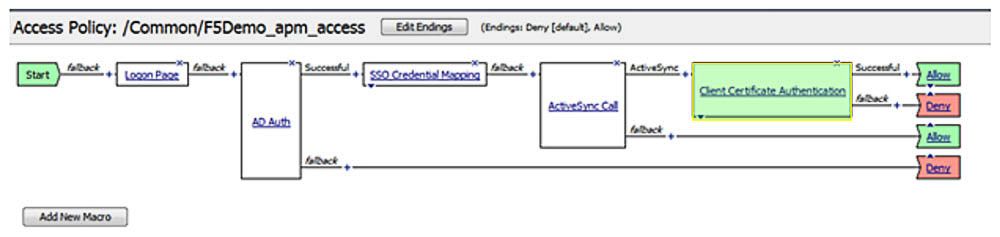
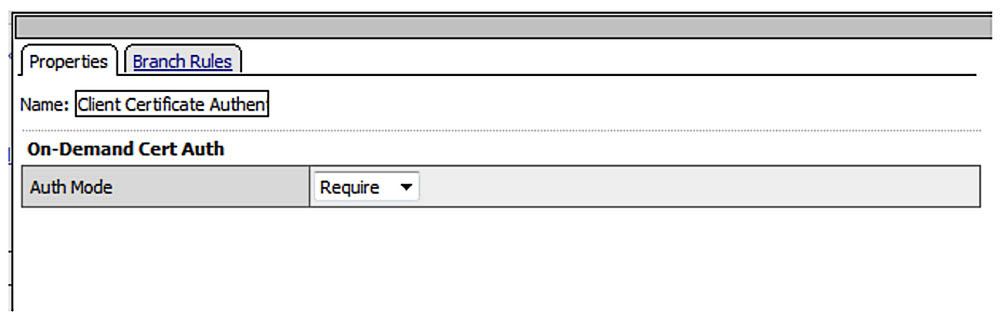
2. 既存のBIG-IP APMアクセスポリシーを変更し、「On-Demand Cert Auth」要素を追加します。ユーザーが資格情報(ユーザー名とパスワード)による認証に成功すると、BIG-IP APMはSSL再ハンドシェイクを実行し、上記の信頼されたCAに照らしてクライアント証明書を検証します。検証に失敗した場合、セッションは終了し、アクセスは拒否されます。
認証方式の組み合わせ―「多要素認証」
これまでの例では、BIG-IP APMがユーザー名とパスワード、デバイスID、クライアント証明書を使用してモバイルデバイスを認証する方法を説明しました。これらの方法を1つの多要素認証ソリューションに統合することで、BIG-IP APMはExchange ActiveSyncへのセキュアで管理しやすいアクセスを提供できます。以下の図は、これまでに説明した方法とデバイスタイプに基づく判定を組み合わせた、一般的な認証フローを示しています。
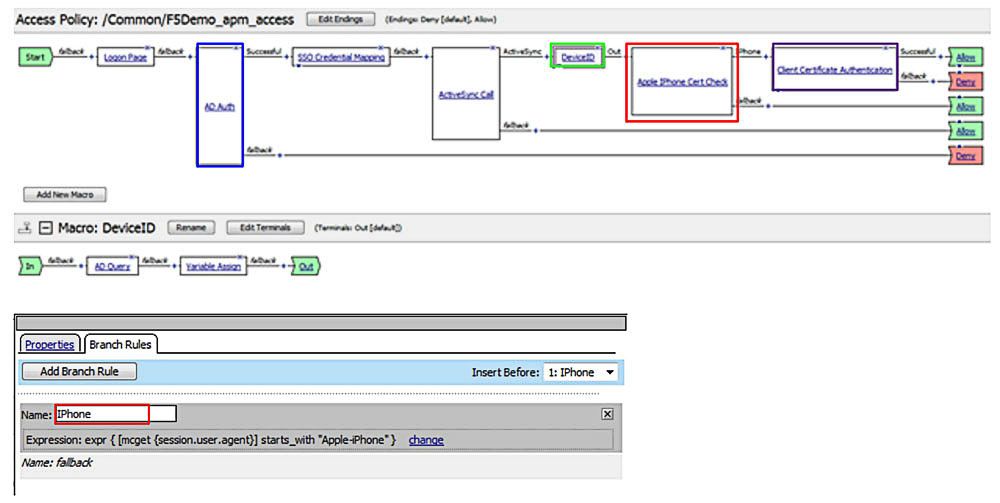
- ユーザーは、ユーザー名とパスワードを使用してActive Directoryで事前認証されています。
- セッションでActiveSyncを使用している場合、デバイスIDをユーザー属性および許可されているデバイスのリストと照合します。
- デバイスタイプが確認されます。
- デバイスタイプがiPhoneの場合、有効な証明書が必要です。
BIG-IP Application Security ManagerとActiveSync
Exchangeへのモバイルデバイスからのアクセスに適切なセキュリティ制御を実装するには、認証と認可だけでは不十分です。組織のセキュリティ態勢をさらに強化するには、認証済みの送信元からのトラフィックを含むトラフィックフローを効果的に監視、管理する必要があります。外部の送信元からのトラフィックの大半は、従来のレイヤー3ファイアウォールを経由して企業ネットワークに流入するため、アプリケーションレイヤーファイアウォールまたはWAFを実装する必要があります。BIG-IP Application Security Manager(ASM)などのWAFはアプリケーションレイヤーで動作し、HTTPペイロードを分析して適切に処理することで、企業資産の保護をさらに強化します。
BIG-IP ASMモジュールはBIG-IPシステム上で動作し、レイヤー7のDoSおよびDDoS、SQLインジェクション、クロスサイトスクリプティングなど、さまざまな脅威からExchange環境を保護するために使用できます。
次のセクションでは、Exchange ActiveSyncで使用するためにBIG-IP ASMモジュールを構成する方法について説明します。
ActiveSyncセキュリティポリシー
BIG-IP ASMは非常に堅牢なアプリケーションであるため、導入にかなりの時間がかかる場合があります。幸い、F5は必要な時間と労力を大幅に削減するため、事前構成済みのテンプレートを複数開発しています。Exchange ActiveSyncにも、このテンプレートを利用できます。Exchange ActiveSyncにBIG-IP ASMを実装するには、以下の手順が必要です。
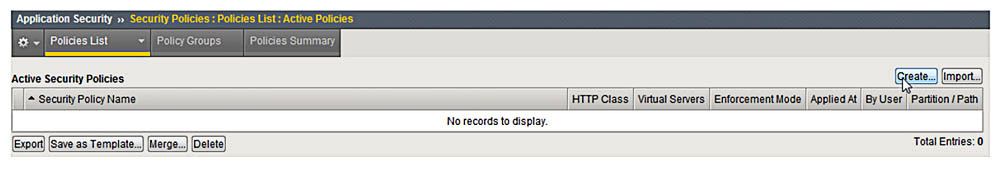
1. Application Securityメニューで[Security Policies]を選択し、新しいポリシーを作成します。
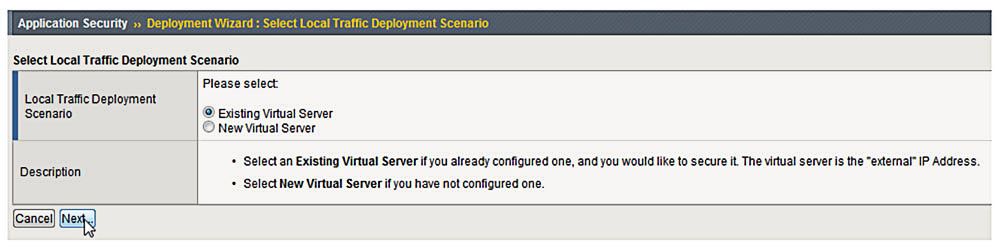
2. [Existing Virtual Server]を選択し、[Next]を選択します。
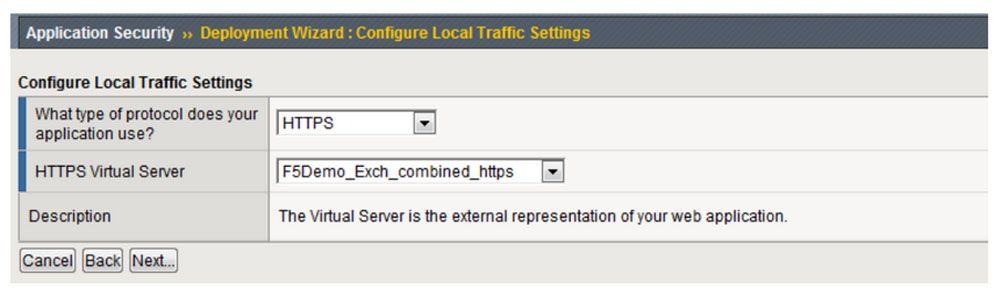
3.[HTTPS]、既存のExchange仮想サービス、[Next]の順に選択します。
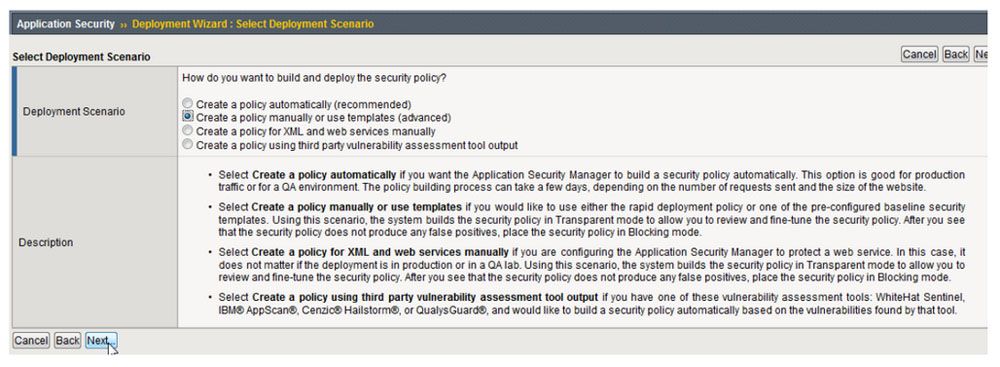
4. [Create a policy manually or use templates (advanced)]を選択し、[Next]を選択します。
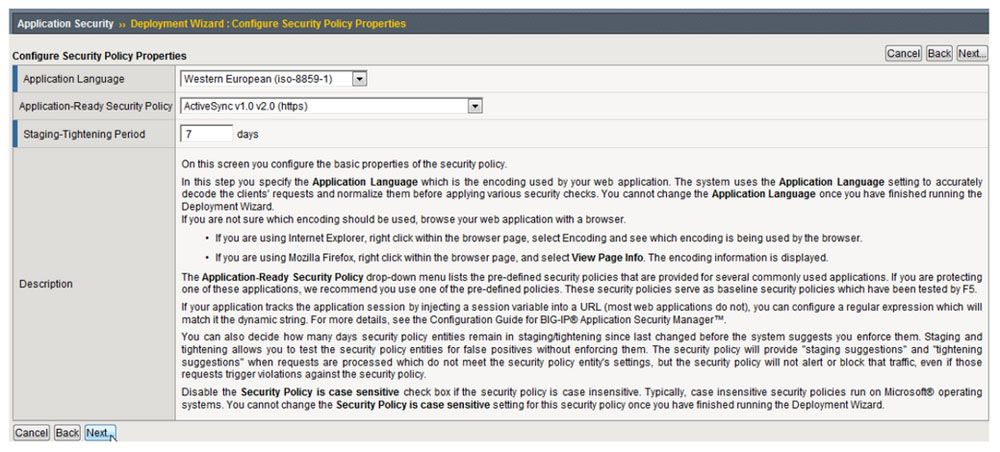
5. ポリシーの言語を選択します。通常は[Western European (iso-8859-1)]です。次に、[ActiveSync v1.0 v2.0 (https)]、[Next]の順に選択します。
6.[Finish]を選択します。
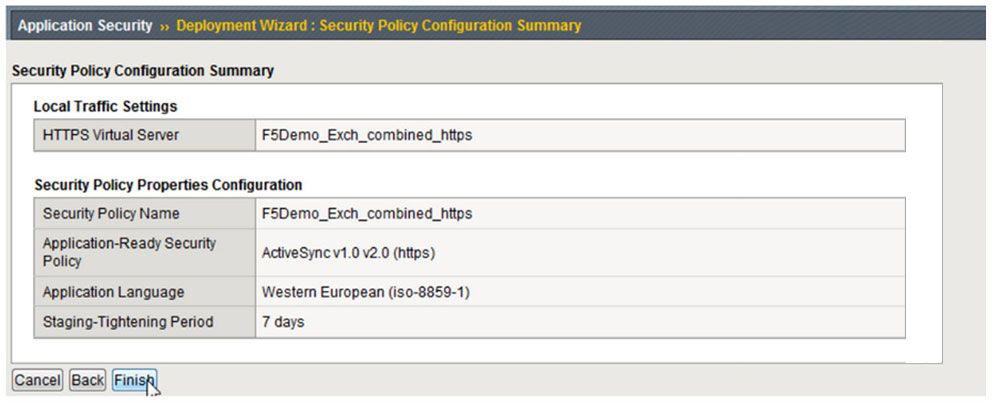
この時点で、セキュリティポリシーは作成され、Exchange仮想サーバーに適用されています。ただし、設計上、このポリシーは「Transparent」適用モードで実装されています。ポリシーはトラフィック(受信と送信の両方)を監視しますが、いかなる処理も実行しません。そのため、管理者はユーザーに影響を与えることなくポリシーを調整できます。
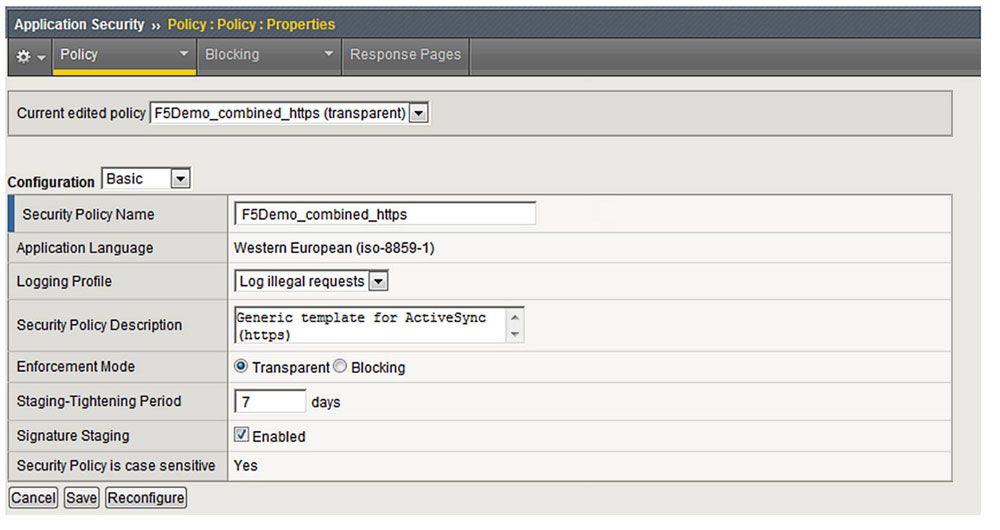
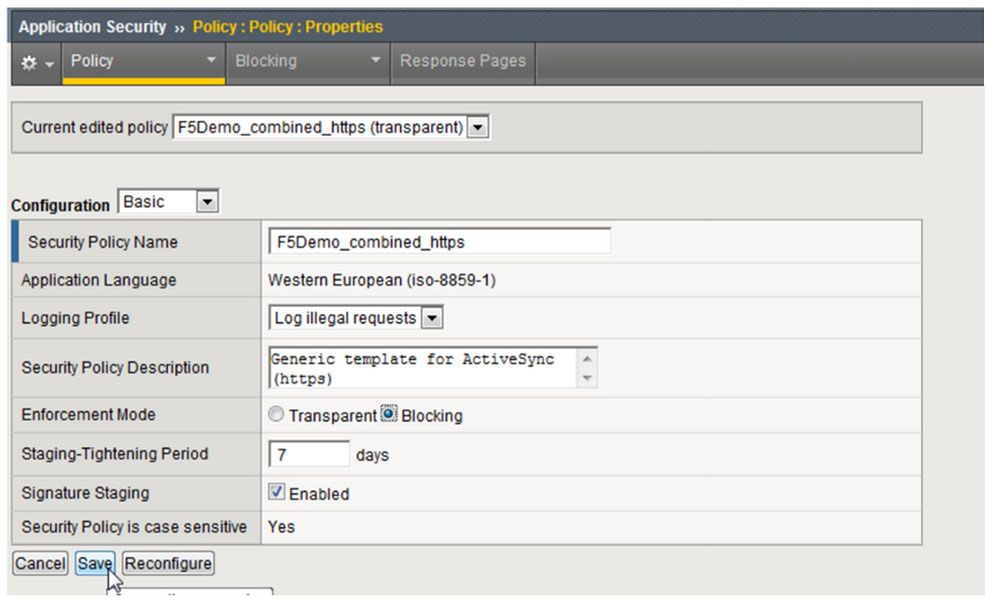
7. ポリシーを許容可能なレベルまで調整したら、ポリシーを[Transparent]から[Blocking]に切り替えます。[Blocking]のラジオボタンを選択し、[Save]を選択します。
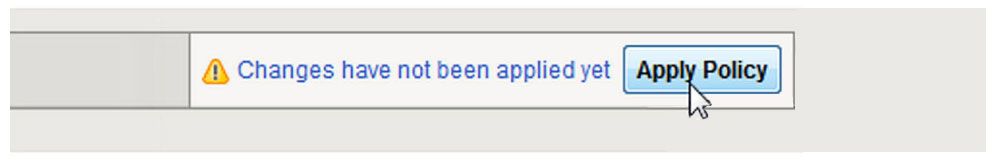
8. [Apply Policy]を選択して、変更を確定します。
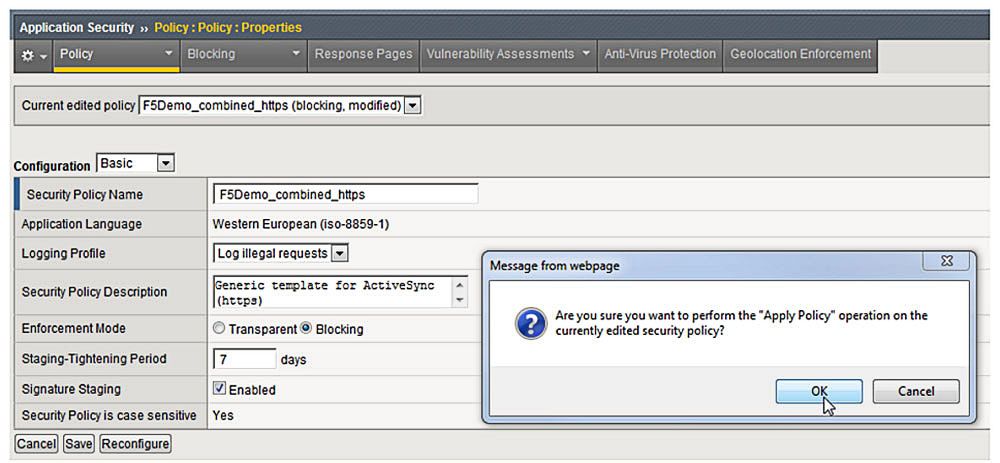
BIG-IP ASMポリシーは現在、「Blocking」モードで動作しています。
まとめ
モバイル化が進む従業員にアプリケーションへのアクセスを提供することは、多くの組織にとって急速にビジネス上の要件となりつつあります。こうしたアプリケーションの高可用性とセキュリティを確保することは極めて重要です。BIG-IP Access Policy Manager(APM)とApplication Security Manager(ASM)のApplication Delivery Controllerは、ビジネスクリティカルなアプリケーションを高可用性かつセキュアに導入できるよう設計されています。特に、BIG-IP APMの多要素認証メカニズムとBIG-IP ASMの堅牢なレイヤー7ファイアウォール機能を組み合わせることで、Exchangeを利用するモバイルデバイスのセキュリティを強化できます。
2012年11月20日公開