
F5とWindows Server 2012 DirectAccess/Remote Access Services
はじめに
Windows 8およびWindows Server 2012では、Microsoftは、以前のバージョンのWindows Serverに搭載されていた2つのリモートアクセス技術であるDirectAccessとVPN Serverを、Remote Accessという共通の管理基盤に統合しました。F5のテクノロジーを導入することで、これらのサービスのトラフィック管理と負荷分散が可能になります。
Windows Server 2008 R2およびWindows 7で初めて導入されたDirectAccessは、従来のリモートアクセス技術を一新しました。ユーザーレベルで手動による接続開始が必要だった従来のVPNとは異なり、DirectAccessではシームレスなシステムレベルの接続を使用します。これにより、ドメインに参加しているリモートシステムは、起動時に企業ネットワークへの接続を自動的かつ安全に確立します。
以前はRemote Access Services(RAS)と呼ばれていたVPNは、Windows NTで導入され、IKEv2、SSTP、PPTP、L2TPなど、従来のWindows VPNテクノロジーを含みます。Windows Server 2012をご利用のお客さまは、DirectAccessとVPNのいずれか、または両方を導入できます。多くの場合、両方を導入すると効果的です。DirectAccessは、適切な権限が付与された、ドメインに参加しているWindows 7以降のクライアントにリモートアクセスを提供します。一方、VPNは、ドメインに参加していないマシンや、Windows 7以降をまだ実行していないマシンにリモートアクセスを提供します。
Windows Server 2012のDirectAccessでは、ローカルと広域の両方の負荷分散が新たにサポートされました。F5 BIG-IP Local Traffic Manager (LTM)はローカル負荷分散に、F5 BIG-IP Global Traffic Manager (GTM)は広域(グローバル)負荷分散に使用できます。
DirectAccessおよびVPNでF5製品を使用するメリット
F5製品は、Windows Server 2012のリモートアクセス環境の導入において重要な役割を果たすことができます。
- 高可用性 BIG-IP LTMは、実際のDirectAccess/VPNサービスの状態を把握することで、新しい接続を受け入れられるDirectAccess/VPNサーバーに常にユーザーを振り分け、停止中またはパフォーマンスが低下しているサーバーへの振り分けを回避できます。また、BIG-IP LTMは、サービスをまたいだパーシステンス機能を備えています。これは、Windows 95 R2以降のすべてのバージョンのWindowsクライアントに搭載され、クライアントコンピューターで非常に広く利用できるポイントツーポイントトンネリングプロトコル(PPTP)などのトラフィックを処理する際に有効です。PPTP経由でDirectAccessに接続する各クライアントは、制御接続とデータ接続という、独立しているものの両方とも必要な2つのフローを作成します。負荷分散時に接続が切断されないようにするには、各クライアントの両方のフローを同じPPTPサーバーに送信する必要があります。BIG-IP LTMは、特定のクライアントからの両方のフローを同じサーバーに送信できるため、接続を維持できます。
- スケーラビリティ BIG-IP LTMは、トラフィックをインテリジェントに管理し、複数サイトにまたがるDirectAccess/VPNサーバーファームにスループットを分散することで、通常よりもはるかに多くのユーザーに対応できるようシステムを拡張できます。
- パフォーマンス BIG-IP LTMは、TCP最適化やSSLオフロードからサーバーパフォーマンスの把握まで、さまざまな方法でパフォーマンスの向上を支援します。その結果、アクセスが高速化し、ユーザーに可能な限り優れたネットワークエクスペリエンスを提供できます。特に、BIG-IP LTMのSSL/TLS暗号化オフロードにより、DirectAccess/VPNサーバーの大きなワークロードを軽減できます。クライアントとのSSL接続を終端し、暗号化されていないトラフィックをサーバーに送信することで、BIG-IP LTMはクライアントへのサービス提供に使用できるサーバーCPUリソースを確保します。
- セキュリティ DirectAccess/VPNサーバーのトラフィック管理を担う同じBIG-IP LTMデバイスは、ICSA認定のネットワークファイアウォールでもあります。データセンターのセキュリティ基準を満たしているため、企業はApplication Delivery Controller(ADC)と境界セキュリティアプライアンスの両方の用途に導入できます。
アーキテクチャ
DirectAccess/VPNに適したネットワークアーキテクチャを慎重に検討することは、導入プロセスにおける重要なステップです。さまざまな選択肢やトポロジーを利用できますが、ここではあらゆる導入形態を網羅するのではなく、主な判断基準と推奨されるトポロジーの一部を紹介します。導入トポロジーに影響する一般的な基準には、規模、セキュリティ要件、予算、サービスレベル契約(SLA)などがあります。これらの要素によって特定のアーキテクチャが必要になったり、別のアーキテクチャを採用できなくなったりすることが多いため、導入前にF5およびMicrosoftの各チームに相談することを推奨します。
高可用性を確保するため、F5では、アクティブ/スタンバイ構成モデル、または2台以上のデバイスが相互にアクティブな状態でサポートするグループ(activeNモデルとも呼ばれます)のいずれかを使用して、BIG-IP LTMアプライアンスを導入することを強く推奨します。どちらのモデルでも、ネットワーク接続を中断することなくBIG-IP LTMをフェイルオーバーできます。以下の図では、1つのBIG-IP LTMアイコンがフェイルオーバーペアまたはactiveNグループを表します。
DirectAccess/VPNサーバーのフロントエンド
DirectAccessのアプリケーションデリバリと負荷分散を実現するため、多くの組織では、正式なフロントエンドとしてDirectAccess/VPNサーバーの前段にBIG-IP LTMを導入しています。このBIG-IPデバイスは、DirectAccess/VPNサービスの可用性を監視し、受信したクライアント接続を各サーバーに分散する役割などを担います。
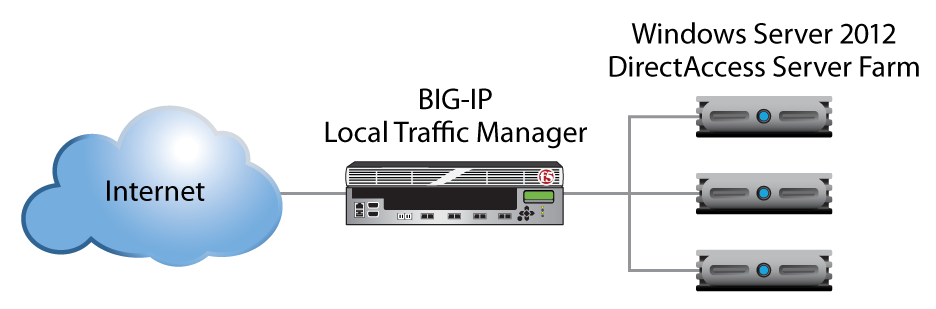
Windows Server 2012 DirectAccessサーバーファーム
DirectAccess/VPNサーバーを使用した多層型アプローチ
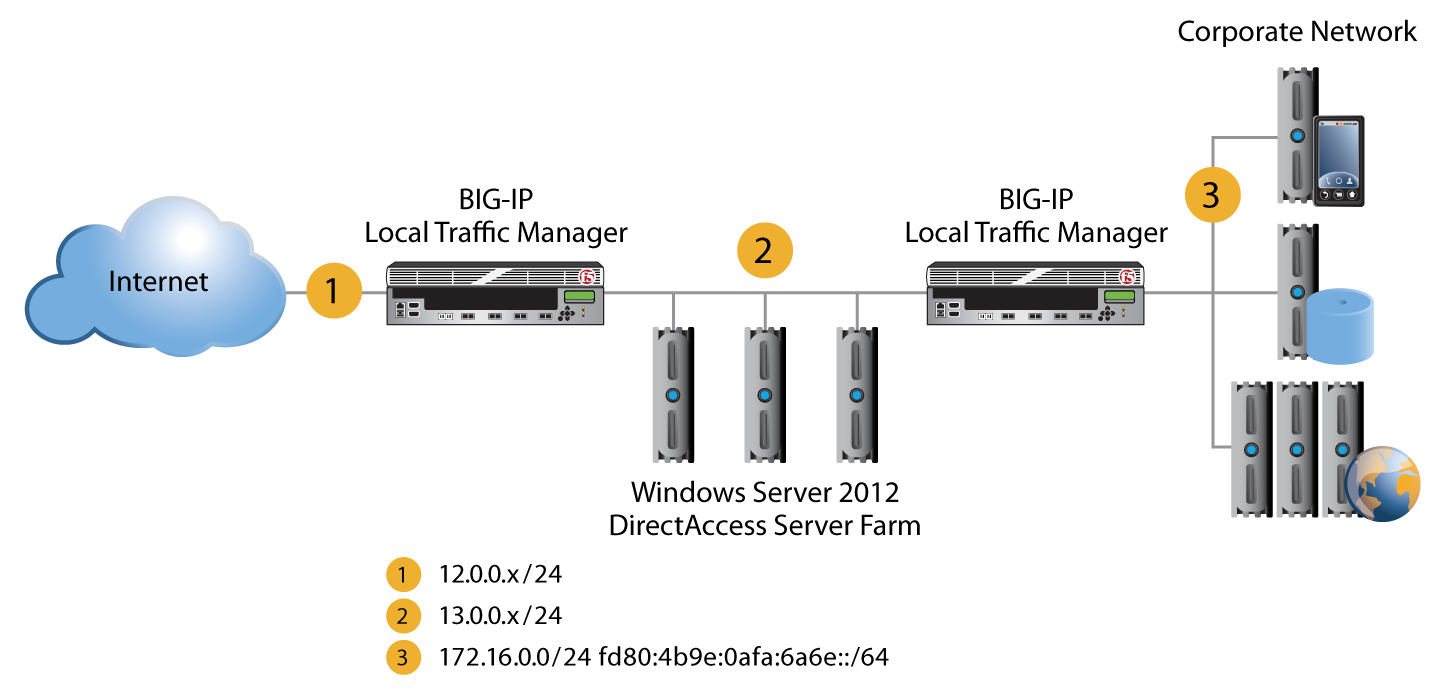
単純なDirectAccess/VPNの負荷分散には必須ではありませんが、DirectAccessファームと企業ネットワークの間にBIG-IP LTMデバイスを配置することで、大きなメリットも得られます。具体的には、この構成により、内部ネットワーク上のクライアントまたはサーバーから、リモート接続されたDirectAccessクライアントへの管理接続を開始できる「manage out」シナリオが可能になります。さらに、アプリケーションサーバーの内部ファームに対して負荷分散を行い、その他の有用なトラフィック管理処理を適用できます。
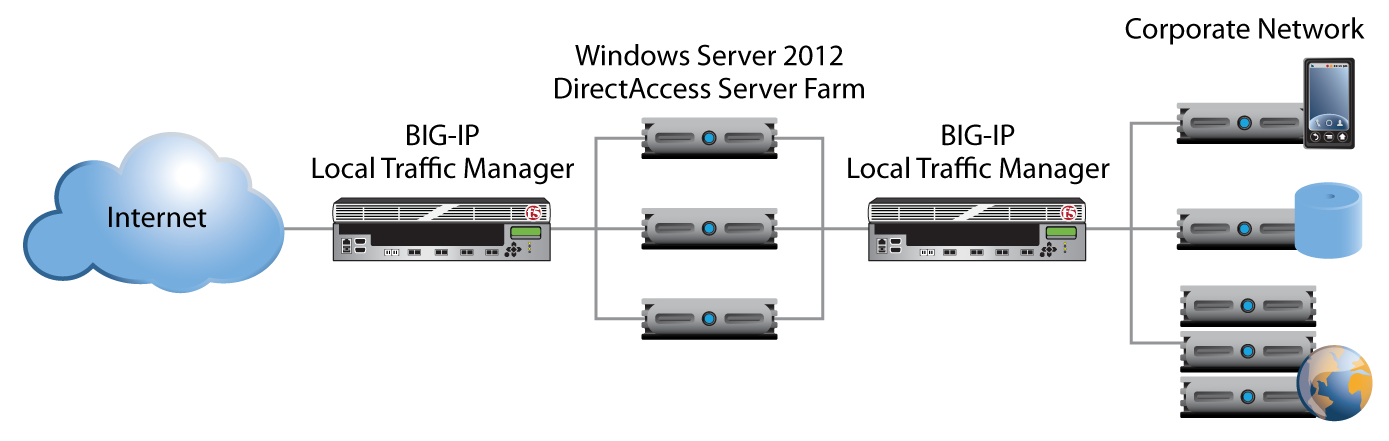
デュアル構成とシングル(ペア)構成のBIG-IP LTMデバイス導入の比較
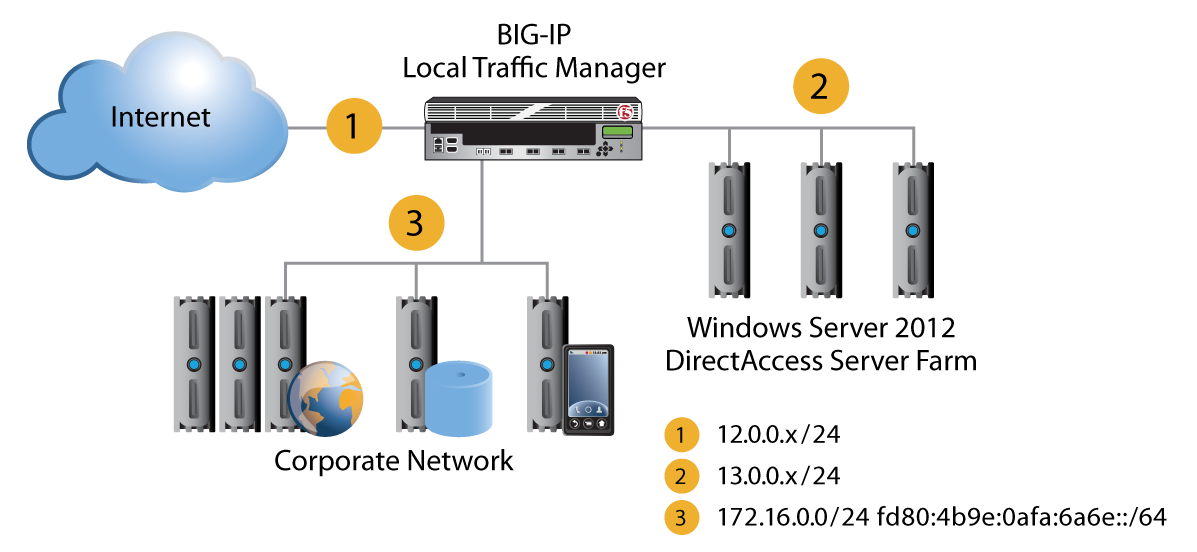
最適な可用性を確保するには、DirectAccess/VPNファームの前段にBIG-IP LTMデバイスを配置する必要があると考えられます。また、ファームの企業ネットワーク側にも別のデバイスを配置することを強く推奨します。ただし、必ずしも個別のBIG-IP LTMデバイスを用意する必要はありません。同じBIG-IP LTMデバイスを外部と内部の両方の役割に再利用することで、階層型モデルを容易に導入できます。図3を参照してください。
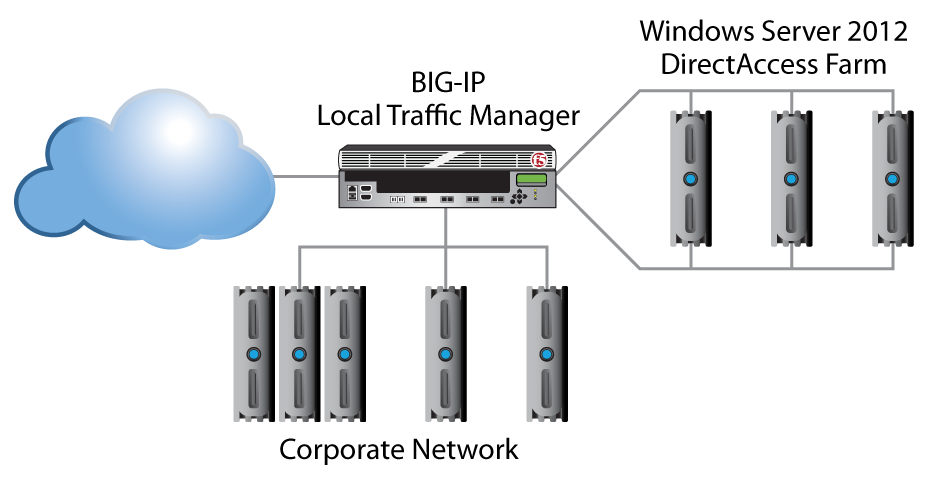
Windows Server 2012 DirectAccessファーム BIG-IP 企業ネットワーク
デュアルインターフェイスとシングルインターフェイスのDirectAccess/VPN導入構成の比較
フロントエンド方式または階層型方式の選択に加えて、組織はDirect Access/VPNサーバーをデュアルホーム/デュアルネットワークインターフェース構成と単一のネットワークインターフェースコントローラー(NIC)構成のどちらで導入するかも選択する必要があります。
デュアルインターフェース構成
DirectAccessは、外部ネットワークと社内ネットワークを分離するデュアルインターフェースのルーティング構成をサポートしています。この構成により、ネットワークを分離して展開できます。また、DirectAccessスイートで利用可能なTeredoアクセスプロトコルを使用するには、この構成が必要です。Teredoプロトコルは、軽量かつセキュアになるよう設計されており、ネットワークアドレス変換(NAT)との親和性に優れています。
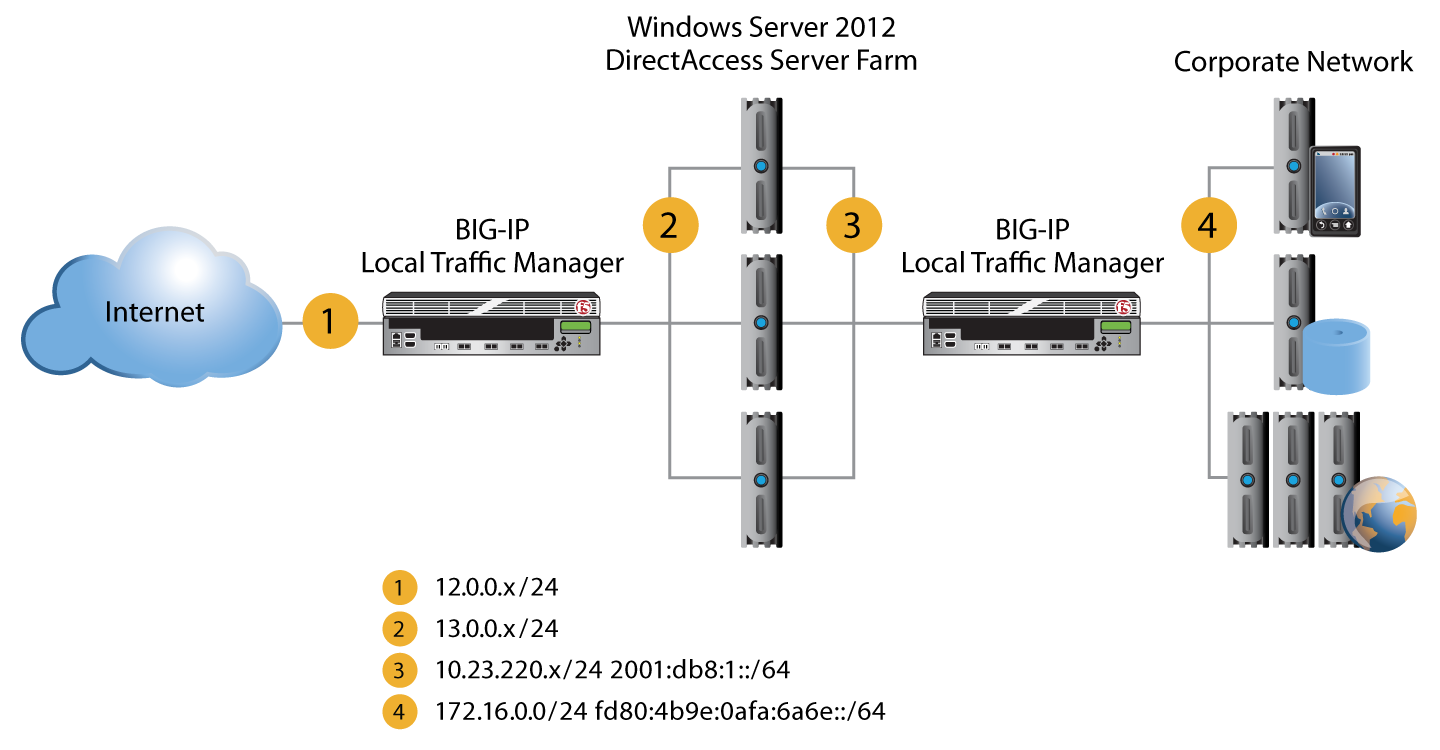
シングルインターフェース構成
DirectAccessは、各DirectAccessサーバーにNICを1つだけ搭載するシングルインターフェース展開モデルにも対応しています。社内ネットワーク。
単一サイト展開とマルチサイト展開の比較
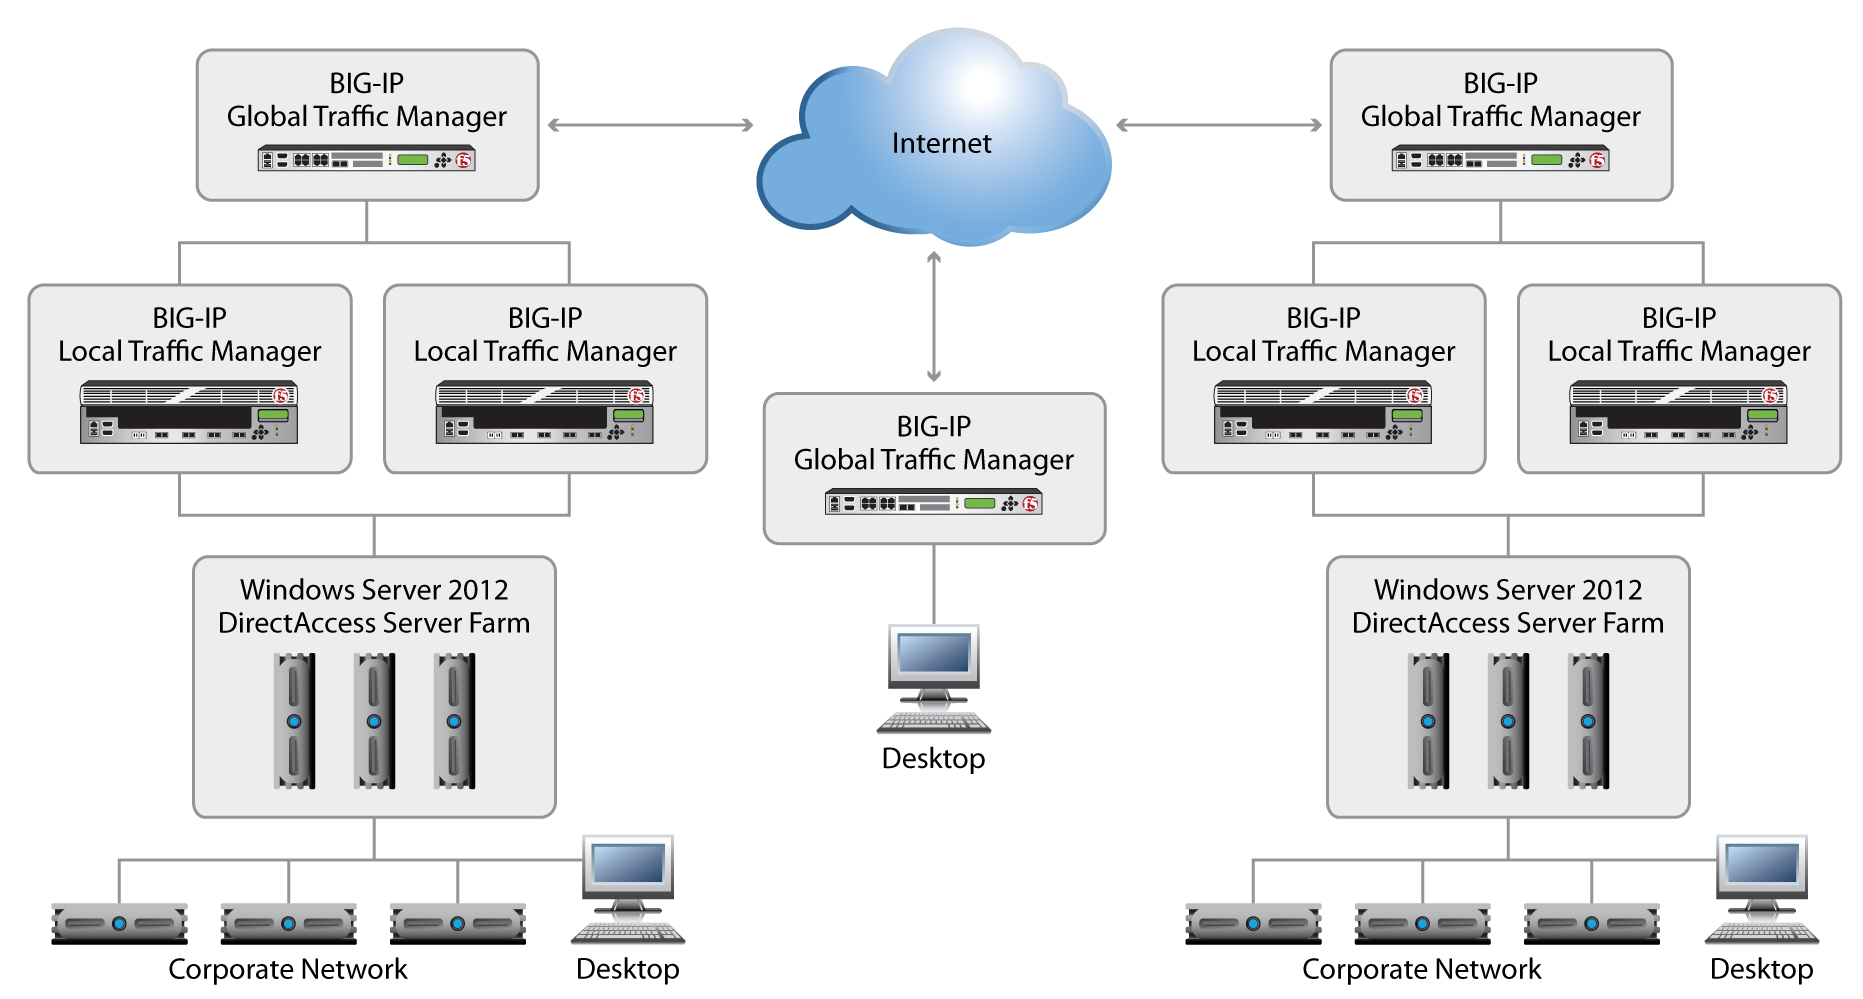
大規模かつ多国籍のユーザー基盤を持つ場合や、サイトレベルのレジリエンスが求められる場合は、マルチサイト展開を選択できます。このようなシナリオでは、BIG-IP LTMに加えてF5 BIG-IP GTMを導入することで、広域トラフィック管理とコンテキスト認識型の負荷分散を実現できます。
BIG-IP GTMは、サイトレベルの稼働状態の監視、サイト外部からのトラフィック(リモートクライアントからのリクエストを含む)の処理、サイトレベルの災害復旧機能の提供により、BIG-IPプラットフォームの利点を拡張するグローバルトラフィック管理デバイスです。BIG-IP GTMは、地理的位置を認識し、リモートユーザーを地理的に最も近いDirectAccessファームへ誘導できます。また、計画停止または計画外停止が発生した場合、稼働中のデータセンターへのサイトレベルのフェイルオーバーも確実に実行します。
まとめ
組織のアーキテクチャやニーズに最適な構成トポロジーを問わず、F5製品はWindows Server 2012 DirectAccess/VPN環境で重要な役割を果たします。BIG-IP LTMとBIG-IP GTMを連携させることで、DirectAccessおよびリモートアクセスサービスにサーバーレベルとサイトレベルの両方の耐障害性を提供できます。サービス、コンテキスト、ユーザーを認識したインテリジェントなトラフィック管理、サービスの永続性、比類のないスループット性能により、BIG-IPプラットフォームは可用性を最大化し、拡張性を確保します。高度なハードウェアベースの最適化技術と暗号化/復号処理のオフロードにより、ユーザーエクスペリエンスを向上させながら、システム性能とサーバー容量を高めます。BIG-IP LTMは、ADCであると同時にICSA認定ネットワークファイアウォールでもあり、境界セキュリティデバイスとしても機能します。さらに、BIG-IPファミリーの他のポリシー管理モジュールやセキュリティモジュールを追加することで、機能を強化できます。DirectAccess/VPNとともにBIG-IP製品を導入することで、組織はリモートアクセスへの投資による総合的なメリットとセキュリティを最大化できます。
2012年9月5日公開