
F5 BIG-IPプラットフォームのセキュリティ
はじめに
アプリケーションやネットワークへの攻撃が進化し、複雑化して防御が難しくなる中、データセキュリティの確保は、あらゆる規模の組織にとって最も喫緊の課題の1つとなっています。大規模な情報漏えいや侵害は、組織の評判を損ない、事業に甚大な影響を及ぼす可能性があります。
F5 BIG-IPプラットフォームの誕生以来、セキュリティは、設計およびアーキテクチャに関するあらゆる意思決定において主要な要素となっています。その後の各リリースや新製品では、より安全なデフォルト設定やセキュリティ関連機能を拡充するとともに、より厳格なセキュリティテスト、保証、認証に取り組んできました。セキュリティ脅威が増大する中、新規開発製品および買収により取得した製品にはベストプラクティスを継続的に適用し、ネットワーク、アプリケーション、データのセキュリティを確保しています。現在、F5製品は、組織の重要な情報フローを管理する戦略的な制御ポイントとして機能すると同時に、パフォーマンスとセキュリティの両面を強化することで、Webベースアプリケーションの配信を改善しています。
組織が全体的なセキュリティ態勢を評価する際には、安全なソフトウェア開発ライフサイクルと、Application Delivery Networkに組み込まれたセキュリティ機能という2つの構造的要素を考慮する必要があります。F5はこの両面でリーダーシップを発揮し、今日の新たなセキュリティ課題に対応する製品を提供することで、アプリケーションのダウンタイムを最小限に抑え、エンドユーザーの生産性を最大限に高めながら、組織によるアイデンティティ、アプリケーション、機密データの保護を支援します。
セキュアなソフトウェア開発ライフサイクル
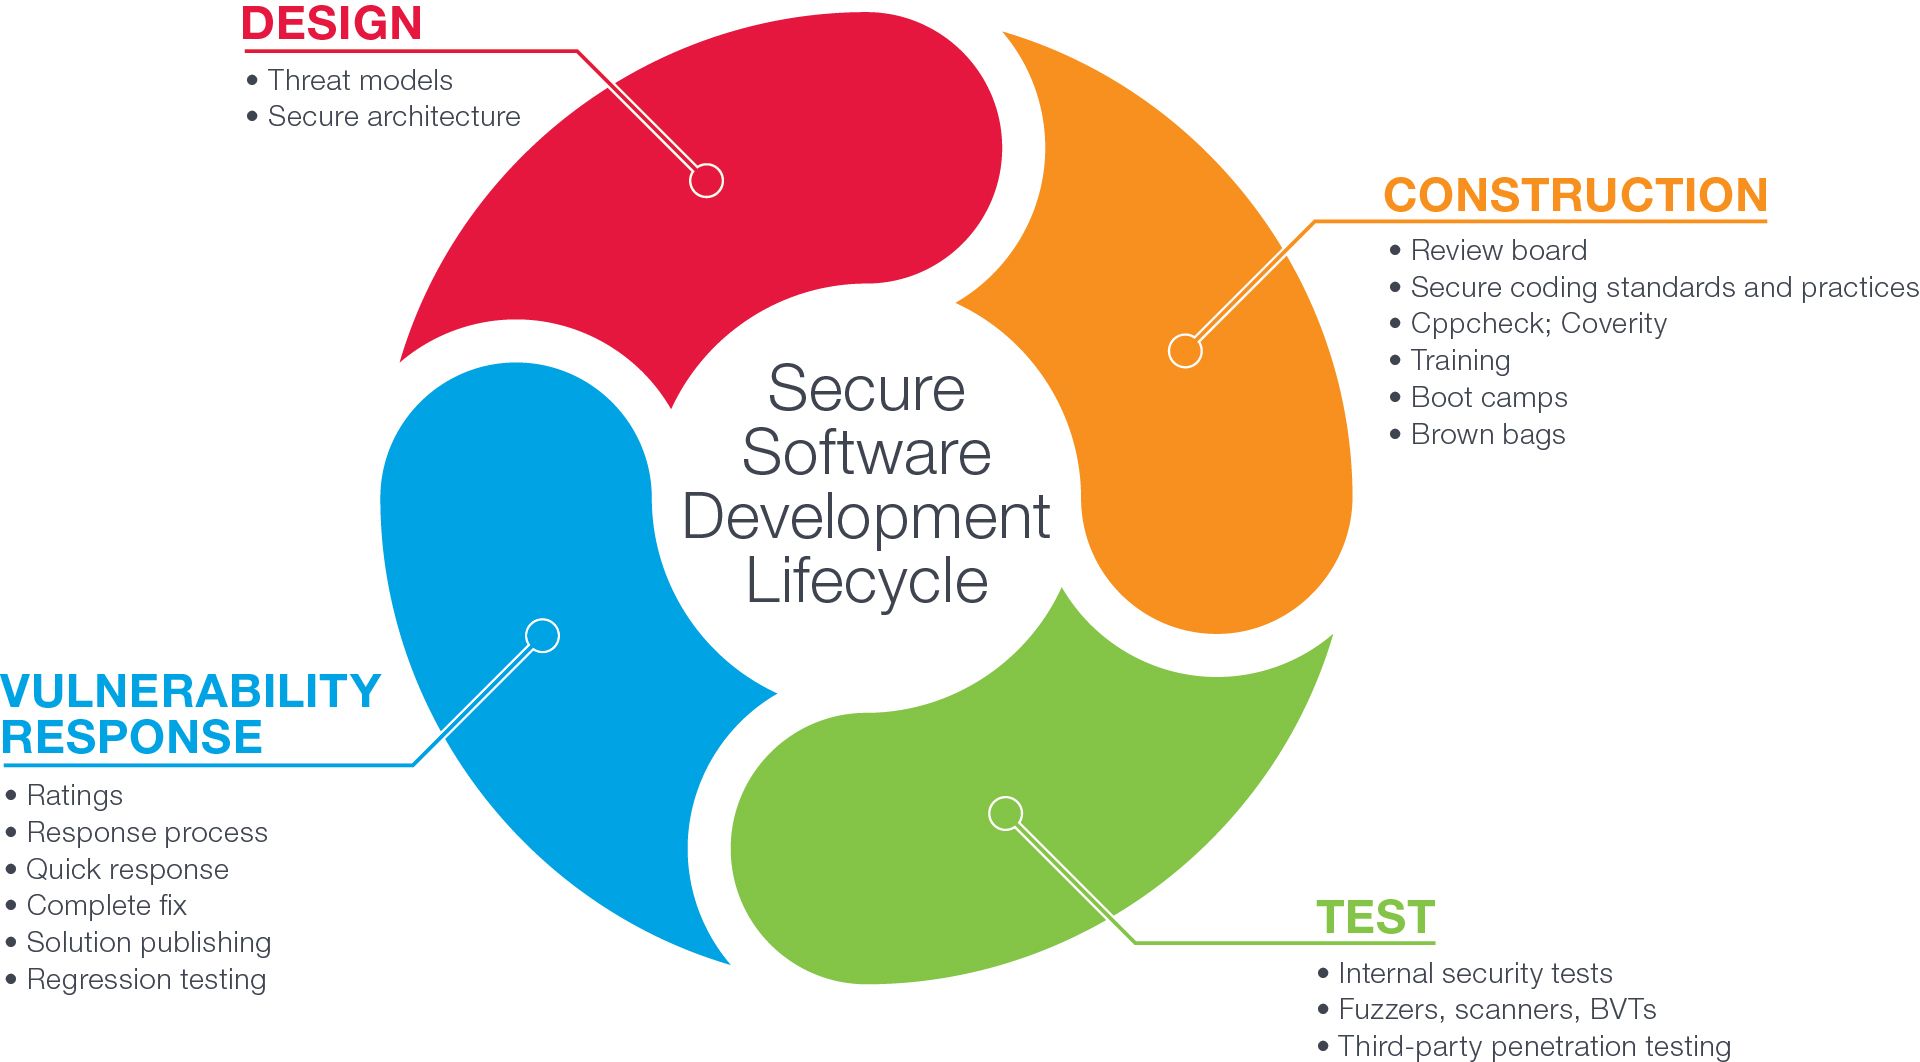
真にセキュアなシステムを実現するには多くの要素が関係しますが、その基盤となるのは設計とコーディングという2つの柱です。F5 Secure Software Development Lifecycle(SDLC)は、すべての製品が最高水準のセキュリティ基準に従って構築され、リリース前に厳格なテストを受けることを支援します。
設計
堅牢なセキュリティの実現は、製品開発プロセスの早い段階から始まります。F5の製品開発チームは、コードを1行も記述しないうちに、包括的な脅威モデリング評価を実施します。アーキテクトは、新機能ごとに、システムにどのような脆弱性が生じる、または持ち込まれる可能性があるかを評価します。
設計段階なら1時間で修正できる脆弱性でも、コーディング段階では10時間、製品出荷後では1,000時間かかる場合があります。そのため、プロセスの早い段階で脆弱性を発見することが極めて重要です。脅威モデリング評価では通常、セキュリティ境界の定義とレビュー、脅威対象領域の制限、セキュリティ関連機能の設計および実装に関するベストプラクティスなどについて検討します。
構築
設計が完了すると、コーディングを開始します。F5の開発スタッフは全員、セキュアなコードを記述するプロセスについて徹底したトレーニングを受けています。しかし、ソフトウェアやネットワークの脆弱性を悪用する攻撃では、どれほど小さなミスでも重大な影響を及ぼす可能性があります。F5の開発者は、セキュリティチームと定期的にコードレビューを実施するほか、静的コード解析ツールを使用して一般的な問題を特定します。コーディング規約とベストプラクティスは、開発者がセキュリティ上の一般的な落とし穴を回避するのに役立ちます。
テスト
時間と労力を要するセキュリティテストは、どの組織にとっても大きな取り組みです。F5では、リリースするすべてのソフトウェアで高いレベルのセキュリティを確保できるよう、セキュリティチームと開発チームが連携しています。
社内テスト
社内のセキュリティチームは、BIG-IPプラットフォームへの侵害を試みる攻撃者の立場で、ペネトレーションテストを実施します。また、F5はすべてのプログラムに対してファジングテストを実施します。ファジングテストでは、通常より長い、または短いネットワークパケットや、不正なデータを含む入力など、形式が不正な入力をプログラムがどのように処理するかを評価します。ほとんどは適切に処理されますが、例外が発生する場合や、深刻な脆弱性が露呈する場合もあります。ペネトレーションテストとファジングテストにより、サービス拒否(DoS)攻撃やコードベースの攻撃に対するF5デバイスのセキュリティを可能な限り高めます。
さらに、F5は学術機関との連携を通じて、以下のようなさまざまな種類のエラーに対応できるよう、継続的に知識ベースを拡充しています。
- 安全でない文字列操作ロジックを悪用するバッファオーバーフローやスタックスマッシング攻撃。
- 動的メモリ管理関数の誤った使用。
- 整数オーバーフロー、符号エラー、切り捨てエラーなどの整数関連の問題。
- 書式文字列の脆弱性を引き起こす。
- 競合状態を含むI/Oの脆弱性。
第三者機関によるスキャンとテスト
F5では、高度なサードパーティ製スキャンアプリケーションを使用し、ソースコードを毎晩解析して、さまざまな重大な不具合がないか確認しています。コンパイル時には、コードスキャンアプリケーションが、セキュリティ上のバグや欠陥、ビルドを失敗させるバグ、メモリリークやメモリ破損などのクラッシュを引き起こすバグ、新しいコードによって生じる予測不能なアプリケーション動作を検出します。ソースコードスキャンでは、データ整合性の問題やパフォーマンスのボトルネックなど、致命的ではない不具合も検出できます。
F5は長年にわたり、第三者機関とも提携し、複数の種類の追加テストを実施しています。
- ブラックボックステスト:攻撃者が公開文書から入手できる情報以外に製品に関する知識を持たずに、アプリケーションとプラットフォームをテストします。
- グレーボックステスト:内部設計に関する情報や、内部データ構造および使用されているアルゴリズムのドキュメントへのアクセスなど、部分的な情報を使用してアプリケーションとプラットフォームをテストします。グレーボックステストの担当者には、アプリケーションの概要と詳細を記載したドキュメントの両方が必要です。
- ホワイトボックステスト(クリアボックステスト、グラスボックステスト、トランスペアレントボックステスト、構造テストとも呼ばれます):アプリケーションの機能ではなく、内部構造や内部動作を検証するテストです。ホワイトボックステストには、システムに関する高度な知識とプログラミングスキルが必要です。
セキュリティテストツールは時代とともに進化し、新しい製品も登場します。F5は複数のベンダーパートナーと緊密に連携し、新しいプロトコルへの対応、テスト範囲の拡大、進化する脅威モデルや新たに発見されたエクスプロイトに基づくツールの更新に取り組んでいます。BIG-IPソフトウェアが複数のテストに合格すると、F5は自社の製品環境で実際に使用し、リリースの準備が確実に整っていることを確認します。
脆弱性対応
脅威モデリング、セキュアコーディング、トレーニング、各種テストを実施しても、脆弱性が発生することはあります。本番環境で脆弱性が確認された場合は、迅速な対応が極めて重要です。
F5の脆弱性対応ポリシーは、お客さまの要件や業界の慣行を反映するため、定期的に更新されています。社内での発見、第三者によるテストでの発見、お客さまからの報告のいずれによるものかを問わず、セキュリティインシデントへの対応に重点を置き、適切な優先順位付けと迅速な対応を確実に行えるよう、F5は少なくとも週1回、脆弱性を追跡して報告しています。
F5は、National Vulnerability Database、MITRE CVE、CERT Coordination Center、Redhat、OpenSSL、ISCなどのセキュリティ研究者や専門家と緊密に連携することで、脆弱性を責任ある形で開示し、緩和策やパッチ、エクスプロイトからの保護を提供しています。過去1年間に、顕在化する脅威(スクリプトインジェクションやトロイの木馬など)について解説する記事から、マルウェアやDDoS攻撃への対策まで、350件を超えるSecurity Advisoryを一般公開し、最新のセキュリティ情報を入手できるようにしています。
BIG-IPプラットフォームのセキュリティ
より高度で堅牢なセキュリティを提供するために専用設計されたBIG-IPプラットフォームは、組織のセキュリティ態勢の強化を可能にする、次のような主要機能を備えています。
- アプライアンスモード
- Secure Vault
- Security Enhanced Linux (SELinux)
- セキュリティ認証
- DoS対策
BIG-IPプラットフォームとF5 TMOSは、ハードウェアとソフトウェアが連携してエンタープライズアプリケーションとデータを保護するとともに、ネットワーク全体でアプリケーションデリバリを最適化するよう設計されています。
アプライアンスモード
Appliance Modeは、もともと医療や金融サービスなど、機密データを扱う業界の企業向けに設計されましたが、現在ではあらゆる分野の企業で利用されています。Appliance Modeを有効にすると、以下の制限が適用され、ネットワークとアプリケーションをより厳密に制御できます。
- bashシェルへのアクセスを無効にする。
- 設定ユーティリティおよびTMSHへの管理アクセスを制限します。管理者は、これらの階層型コマンドラインユーティリティを使用して、BIG-IPシステムを容易に管理および設定し、統計情報やパフォーマンスデータを確認できます。
- シリアルコンソールを含むあらゆる手段でrootユーザーがデバイスにログインできないように、rootログインを無効にします。
- rootアカウントのホームディレクトリ(/root)内にある多数のファイルとディレクトリについて、ファイル権限を厳格化します。デフォルトでは、新規ファイルはそのユーザーのみが読み書きでき、すべてのディレクトリのセキュリティが強化されます。
- BIG-IPシステムのリモート管理機能を提供するAlways-On Management(AOM)サブシステムからホストへのアクセスを防止します。AOMがホストに対して実行できる操作は、ハードウェアリセットコマンドを使用したリセットのみに制限されます。
注意点として、Appliance Modeは一度有効にすると無効にできません。無効にするには、新しいライセンスを取得し、ソフトウェアをクリーンインストールする必要があります。管理者は、BIG-IP GUIのConfigurationユーティリティにあるLicense画面で、デバイスがAppliance Modeで動作していることを確認できます。
Secure Vault
SSL秘密鍵は、ネットワーク内で最も価値の高い資産の1つです。多くの組織では、単純なファイルシステム保護を超える厳格な鍵のセキュリティ要件を設けています。すべてのF5ハードウェアアプライアンスで利用できるSecure Vault機能は、ハードウェアロックに保存されたマスターキーを使用してSSL秘密鍵を保護します。そのため、侵害されたバックアップサーバーやマルウェア感染からSSL秘密鍵ファイルが復元された場合でも、攻撃者はその鍵を使用できません。
各BIG-IPデバイスには、固有のユニットキーと共有マスターキーが用意されており、いずれもAES 256対称鍵です。固有のユニットキーは、各物理アプライアンスに搭載された専用設計のハードウェアEEPROMに保存されます。このユニットキーでマスターキーを暗号化し、そのマスターキーでSSL秘密鍵の暗号化、SSLキーファイルの復号、BIG-IPデバイス間での証明書の同期を行います。高可用性(HA)構成では、マスターキーは構成に従って共有されるため、すべてのユニットが同じマスターキーを共有する一方で、各ユニットは固有のユニットキーを保持します。マスターキーは、Certificate Managerによって確立されたセキュアチャネルを使用して同期されます。マスターキーで暗号化されたパスフレーズは、そのマスターキーが生成されたユニット以外のシステムでは使用できません。
Secure Vaultのサポートは、vCMP(Virtual Clustered Multiprocessing)ゲストでも利用できます。vCMPでは、1台のデバイス上でBIG-IPソフトウェアの複数のインスタンスを実行でき、各ゲストが固有のユニットキーとマスターキーを保持します。ゲストのユニットキーはホスト上で生成および保存されるため、ハードウェアによる保護が適用されます。このキーはホストのマスターキーで保護され、さらにそのマスターキーはハードウェア内のホストのユニットキーで保護されます。
Security Enhanced Linux
F5の開発プロセスとお客さまの本番環境の両方で使用されるSecurity Enhanced Linux(SELinux)は、セキュリティポリシーの適用を担うソフトウェアの量を削減し、セキュリティ上の判断をセキュリティポリシー自体とは切り離して適用できるようにします。たとえば、SELinuxプロファイルでは、特定のプロセスによるbashシェルの実行を常に拒否するようTMOSカーネルに指示できます。これにより、攻撃者がWebサーバーやルーターを制御できる可能性があるShellshockなどの脆弱性からシステムを保護します。
SELinuxは、Linuxの任意アクセス制御(DAC)システムを補完する強制アクセス制御(MAC)を提供することで、セキュリティも強化します。MACは、サブジェクトに付与されるユーザー、ロール、ドメインのラベル、オブジェクトに付与されるリソースラベル、およびポリシーで定義されるサブジェクトとオブジェクトの関係で構成されます。SELinuxの制御により、ユーザープログラムやシステムサーバーからファイルおよびネットワークリソースへのアクセスが制限されます。権限を動作に必要な最小限に抑えることで、バッファオーバーフローや設定ミスなどの未知の脆弱性により、これらのプログラムやデーモンが損害を引き起こす可能性を低減または排除します。MACはLinuxの任意アクセス制御メカニズムとは独立して動作するため、rootスーパーユーザーという概念がなく、従来のLinux DACシステムに広く知られている欠点を共有しません。
セキュリティ認証
連邦政府機関および金融業界(FSI)の組織には、Common CriteriaやFIPS 140-2などのセキュリティ認証を求める追加規制が適用されます。これらをはじめとする米国および世界各国のセキュリティ認証は、認証対象製品が、認証、監査、暗号化、管理、セキュアな通信などの分野における基準を満たしていることを保証します。セキュリティを取り巻く環境の変化に伴い、認証基準や要件も変化し、進化します。そのため、ほとんどの認証は特定の製品リリースを対象としています。
セキュリティの変化、ベストプラクティス、進化する標準に対応し続けるため、F5はInternational Cryptographic Modules Conference(ICMC)およびInternational Common Criteria Conference(ICCC)に参加し、組織に堅牢なセキュリティと効率的なコンプライアンス対応を提供しています。F5の暗号化に関するロードマップは、National Institute of Standards and Technology(NIST)のCryptographic Module Validation Program(CMVP)に基づいて策定されています。
コモンクライテリア(CC)
多くのF5製品が、世界各国の政府機関や企業で採用されている国際的な保証認証であるCommon Criteriaの認証を取得しています。26か国が相互承認協定に署名しており、製品が一度認証を取得すれば、すべてまたはいずれかの署名国で認証済み製品として販売できます。
連邦情報処理標準(FIPS)
NISTが策定した連邦情報処理標準(FIPS)は、米国の政府機関および政府請負業者が非軍事用コンピューターシステムで使用する規格です。FIPS 140シリーズは、米国連邦政府の各省庁および機関で使用される、ハードウェアとソフトウェアの両方のコンポーネントを含む暗号モジュールの要件を定めた、米国政府のコンピューターセキュリティ標準です。
FIPS 140-2準拠のF5製品では、コンプライアンス要件を満たすために、FIPS 140-2認証済みのハードウェアセキュリティモジュール(HSM)を使用します。HSMは、価値の高いデジタル暗号鍵を生成、保存、保護するよう設計されたセキュアな物理デバイスです。改ざん防止機能を内蔵し、多くの場合、プラグインカード(またはその他のハードウェア)の形態で提供されるセキュアな暗号プロセッサです。BIG-IPシステムには、FIPS 140-1レベル2準拠のソリューションが必要な環境でSSLトラフィックを処理するために特別に設計されたHSMオプションである、FIPS暗号化/SSLアクセラレータが含まれています。
F5 BIG-IPデバイスは、FIPS 140-2レベル2に準拠しています。このセキュリティ評価は、機密データをHSMにインポートすると、プラットフォームに組み込まれた暗号技術により、データを平文形式で抽出できなくなることを示します。また、BIG-IPデバイスには、物理的な改ざんを抑止するため、改ざんの痕跡が残るコーティングまたはシールが施されています。BIG-IPプラットフォーム独自の鍵管理フレームワークにより、より多くのトラフィックを処理でき、組織が新しいサービスを容易に追加できる、拡張性の高いセキュアなインフラストラクチャを実現します。
さらに、FIPS暗号化/SSLアクセラレータは、スマートカードを使用して管理者の認証、アクセス権の付与、管理責任の分担を行い、鍵管理のセキュリティを適用するための柔軟かつセキュアな手段を提供します。
DoS対策
DoS攻撃とは、マシンやネットワークリソースを本来のユーザーが利用できない状態にし、インターネットに接続されたホストのサービスを一時的または無期限に中断または停止させようとする攻撃です。分散型サービス拒否(DDoS)攻撃は、複数(多くの場合は数千)の一意のIPアドレスを使用する攻撃元から実行されます。
F5のアーキテクトは、DoS攻撃を防止および緩和するための複数の戦略を開発してきました。開発チームは、企業データを保護し、アプリケーションの基本要素(ネットワーク、DNS、SSL、HTTP)のセキュリティを確保する技術について、機能をリリースし、特許を出願しています。ソフトウェア機能は、さまざまな種類のリクエストに対するレート制限、パケット数が過剰かどうかやリクエストの送信元の判定、ヒューリスティック分析、スプーフィングの防止など、幅広い保護を提供します。
インテリジェントなトラフィック管理とアプリケーションデリバリに備わるセキュリティ機能を活用することで、BIG-IPプラットフォームは、極めて厳しい状況下でも組織のネットワークとアプリケーションインフラストラクチャを保護し、可用性を確保します。
まとめ
ネットワーク、アプリケーション、データに対する攻撃が増加し続ける中でも、BIG-IPプラットフォームを利用する組織は、最も価値のある資産を保護するシステムのセキュリティに確信を持つことができます。
F5は、製品リリース前に脆弱性を発見して修正するよう設計された厳格なSecure Software Development Lifecycleプロセスを通じて、BIG-IPプラットフォームのセキュリティを確保しています。さらに、BIG-IPプラットフォームには、Appliance Mode、Secure Vault、SELinux、セキュリティ認証、DoS防御など、重要なアプリケーションと企業データの完全性確保に役立つ主要なセキュリティ機能が複数備わっています。
セキュリティ脅威は、今後も確実に増加し、複雑化していきます。同時にF5は、組織が攻撃を防止、緩和し、対応できるよう支援するとともに、組織の評判とビジネスを守るため、目的に特化したセキュリティソリューションの設計を続けていきます。
2016年7月29日公開