Cisco Firepower Threat DefenseとF5 SSL Orchestratorによるインシデント修復
コンセプト
F5 SSL Orchestratorは、企業全体のセキュリティを確保できるようにし、さまざまな種類、経路、形態の攻撃を防ぐために必要な拡張性を提供するとともに、多様なセキュリティゾーンを通過するデータトラフィックを妥協なく可視化します。強固な分散型サービス拒否(DDoS)攻撃対策と組み合わせることで、SSL OrchestratorとCisco Firepower Threat Defense(FTD)の連携は、境界セキュリティに必要な構成要素を提供し、マルウェアやボットなどの攻撃から企業を包括的に保護します。
シームレスな統合を実現するため、F5はCiscoと協力し、SSL OrchestratorとFirepower Threat Defenseを統合するためのリファレンスアーキテクチャを検証・作成しました。テストと検証は、FTDを搭載した仮想および物理のFirepowerデバイスを使用し、F5 Labsの施設で実施しました。
このガイドは、管理者が一般的なユースケースに適した検証済みの構成を特定し、導入するために役立ちます。ここで定義するお客さまのシナリオでは、ポリシーベースのトラフィックステアリングとブロックに加え、SSLの可視性と制御を扱います。
ユーザーシナリオ1:セキュリティポリシーに基づくトラフィックステアリングとブロック
このシナリオでは、SSL Orchestratorを使用して、負荷に応じてトラフィックフローを異なるリソースに割り当てます。また、一元的なポリシー管理やF5 iRulesなどの機能に基づくビジネスインテリジェンスを活用して、より詳細な判断により割り当てることもでき、FTDリソースはこれを検査に活用できます。たとえば、アプリケーションAのトラフィックは、その環境に固有のシグネチャを監視する専用のルールセットを備えたFTDサーバープールに転送し、アプリケーションBのトラフィックは別のプールに転送できます。Firepower remediation APIとの連携により、システムはiRuleを使用してIPアドレスをブロックリストに追加し、動的に対応することでFTDインフラストラクチャの負荷を軽減できます。特定された攻撃元からのトラフィックは、あらかじめ設定した期間、FTDに到達する前にブロックされます。攻撃者の戦略の1つに、大量のおとりトラフィックで実際の攻撃を隠す手法があります。この対処方法により、FTDはすでに特定された攻撃者への対処にリソースを費やすことなく、新たな攻撃の特定にリソースを集中できるようになります。
ユーザーシナリオ2:SSLの可視化と制御
SSL終端はリソースを大量に消費する処理ですが、F5デバイスにはSSL処理に特化した専用ハードウェアプロセッサーが搭載されています。インバウンドとアウトバウンドのどちらの導入シナリオでも、SSL OrchestratorとFTDを併用することで、SSLトラフィックに対する妥協のない可視性を確保できます。
インバウンドアプリケーションの導入では、ほとんどの場合、高可用性が考慮されます。F5 BIG-IPインスタンスでSSL終端を行うことで、セキュアで強化されたアプリケーション配信を確保しながら、FTDセンサーでSSLトラフィックを可視化できます。セキュリティポリシーで求められる場合は、バックエンドサーバーに転送する前にトラフィックを再暗号化できます。
ユーザーを保護するためにSSL暗号化を使用するWebサイトが急増していることが、マルウェアや攻撃の排除を担うFTDセンサープールにとって課題となっています。SSL Orchestratorは、ユーザートラフィックを完全に可視化できます。
検証済みの一般的な導入アーキテクチャ
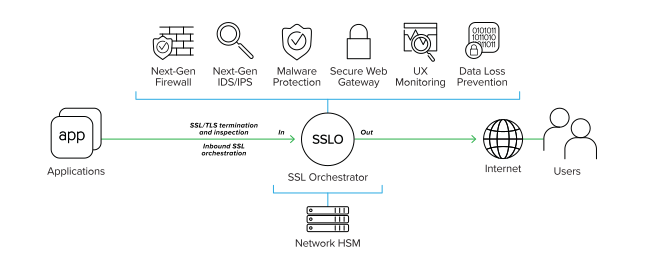
イングレストラフィックの保護:インバウンドトポロジー
SSL Orchestratorは、インバウンドのSSL/TLSインスペクションをサポートし、暗号化された脅威が検知をすり抜けて重要な資産を侵害するのを防ぎます。セキュリティの死角をなくし、隠れた脅威を阻止することで、アプリとサーバーを保護します。
検証済みのアーキテクチャには、Webアプリケーションサーバープールの前段に、負荷分散されたFirepowerデバイスのプールが配置されています。このアプローチは、SSLの可視化と制御、およびトラフィックの管理とブロックに対応しながら、CiscoとF5の統合ソリューションの効果を最大限に高めます。検査ゾーンのトラフィックは、Firepowerデバイスによる検査に必要な間だけ復号され、アプリケーションサーバーまたはクライアントに送信される前に再暗号化されます。
図1では、Firepower Servicesがすべてのネットワークフローを検査、ブロックし、レポートを作成します。FTDデバイスを通過したトラフィックは、再びSSL Orchestratorを経由するようにルーティングされます。これにより、トラフィックを確実に検査でき、必要に応じてIPアドレスをブロックできます。
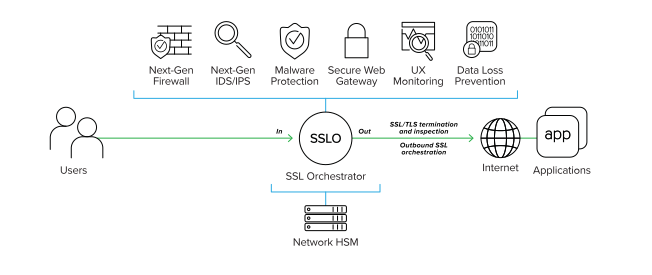
送信トラフィックの保護:アウトバウンドトポロジー
SSL Orchestratorは、企業ネットワークへのマルウェアの侵入や、暗号化されたチャネルを介したコマンド&コントロール(C&C)通信を防ぐために、アウトバウンドのSSL/TLSインスペクションをサポートします。このソリューションは、マルウェア感染、データ流出、C&C通信を阻止します。
検証済みのアーキテクチャは、インターネット上の脅威から内部クライアントを保護します。クライアントはSSL Orchestratorを介してインターネットにアクセスします。SSL Orchestratorはこのトラフィックを復号し、そのコピーをFirepowerデバイスに送信して検査を行います。
SSL Orchestratorの設定
以下の手順は、受信用または送信用のSSL Orchestratorトポロジーがすでに稼働していることを前提とし、Cisco Firepower TAP Serviceの追加に焦点を当てています。次のステップが含まれます。
- Firepower TAP Serviceを作成します。
- iRulesを作成します。
- 仮想サーバーを作成します。
- iRulesを仮想サーバーに関連付けます。
どちらのトポロジータイプもサポートされており、Cisco修復ソリューションの構成方法は同じです。稼働中のSSL Orchestratorトポロジーがまだない場合は、F5 DevCentralのSSL Orchestrator記事シリーズで構成手順の詳細をご確認ください。
このガイドでは、SSL OrchestratorとともにCisco FTDを導入するために必要な手順を説明します。これには、Firepower Services(Firepowerノード)とセキュリティポリシーの設定、およびiRulesの適用が含まれます。FTDは、レイヤー2/3またはTAPソリューションとして導入できます。SSL Orchestratorは、レイヤー2またはレイヤー3のソリューションとして導入できます。SSL Orchestratorでは、最適な方法を柔軟に選んで導入できます。たとえば、SSL Orchestratorをレイヤー2モードで、FTDをレイヤー3モードで導入することも、その逆の構成にすることも可能です。
SSL Orchestratorの設定と導入には、F5の導入に関する概念と技術、およびネットワークの基礎知識が不可欠です。設定とネットワークのセットアップの詳細については、F5のサポートサイト、AskF5をご覧ください。
ステップ1:Firepower TAPサービスの作成
Guided Configurationウィザードでこのソリューションの大部分を設定できますが、一部の作業はウィザードの外で行う必要があります。この例では、既存のL2アウトバウンドトポロジーを使用します。
1. Configuration Utilityで、SSL Orchestrator > Configuration > Services > Addをクリックします。
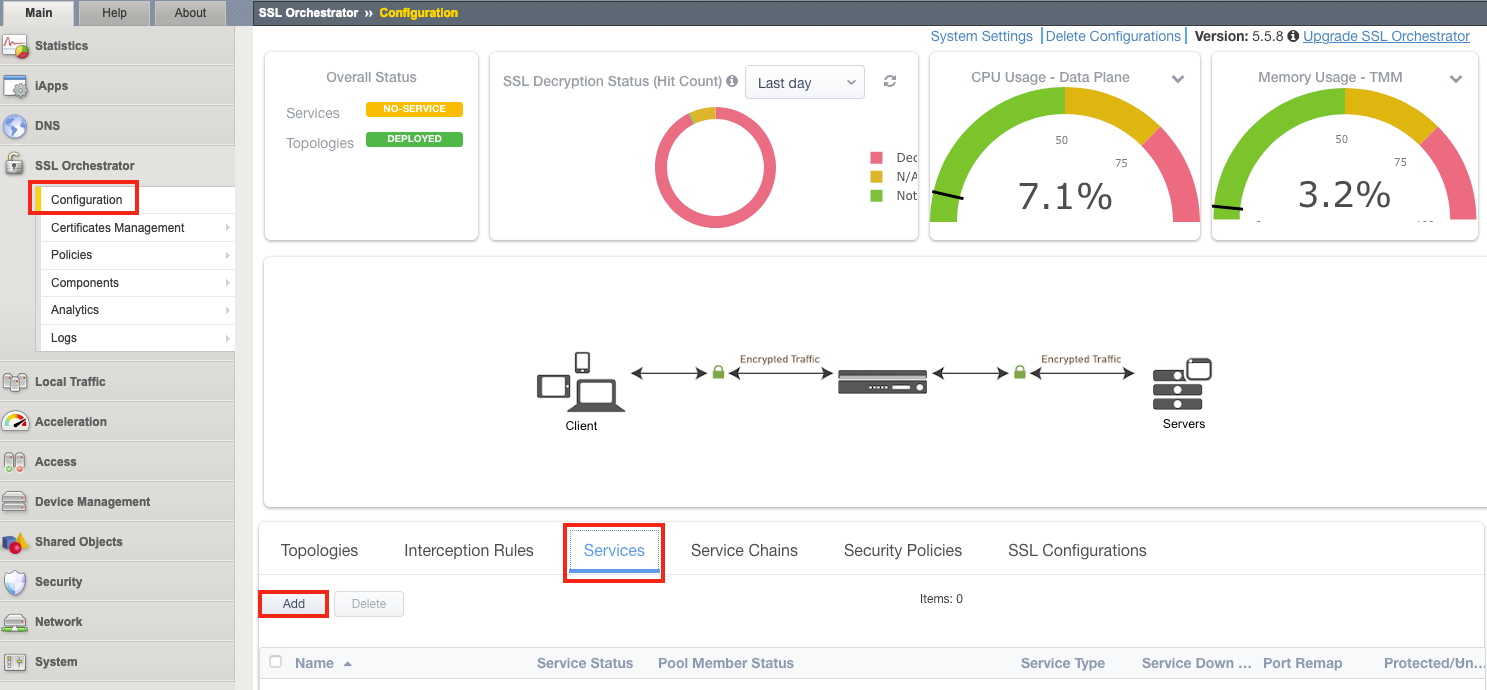
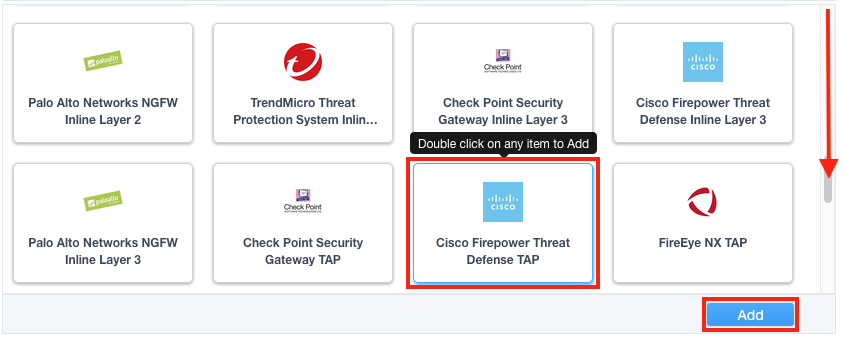
2. [サービスのプロパティ]で[Cisco Firepower Threat Defense TAP]を選択し、[追加]をクリックします。
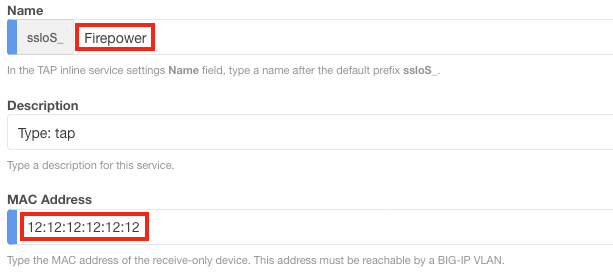
3. 名前をサービスに付け、FirepowerのMACアドレスを入力します(SSL Orchestratorに直接接続されている場合は12:12:12:12:12:12)。
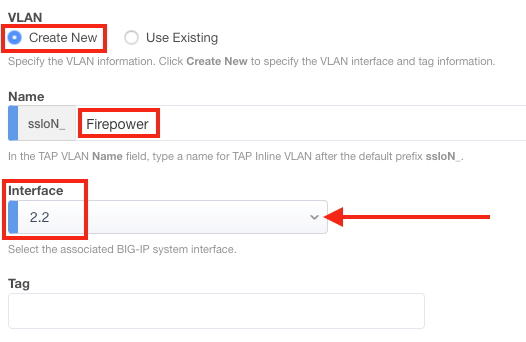
4.[VLAN]で[Create New]をクリックし、[Name]に名前(例:Firepower)を入力して、適切なインターフェイス(この例では2.2)を選択します。VLANをすでに設定している場合は、[Use Existing]をクリックし、ドロップダウンメニューから適切なVLANを選択します。
注:必要に応じてVLANタグを指定します。
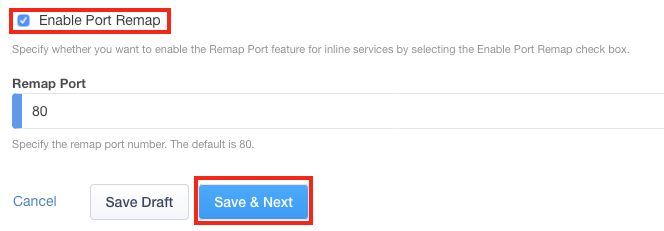
5. Port Remapの有効化は任意です。[Save & Next]をクリックします。
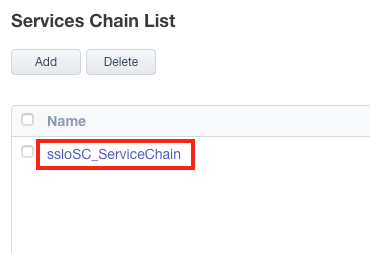
6. 設定する[Service Chain](この例ではsslo_SC_ServiceChain)をクリックします。既存のサービスチェーンがない場合は、ここで追加してください。
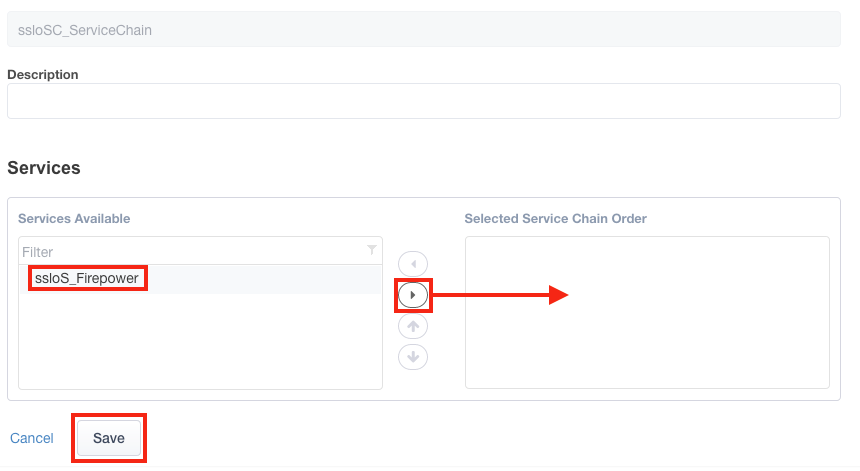
7. Firepowerサービスを選択し、該当する矢印をクリックして[Selected]リストに移動します。[保存]をクリックします。
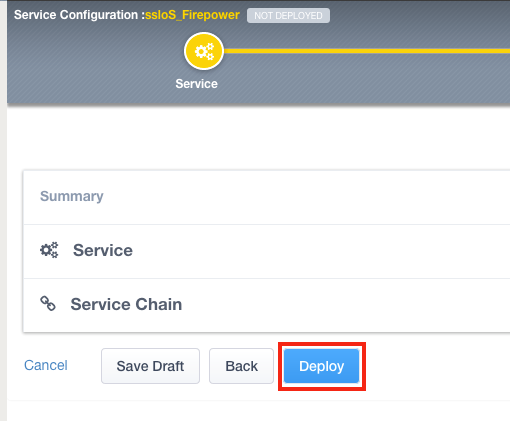
8. [Save & Next]をクリックし、次に[Deploy]をクリックします。
ステップ2:iRulesの設定
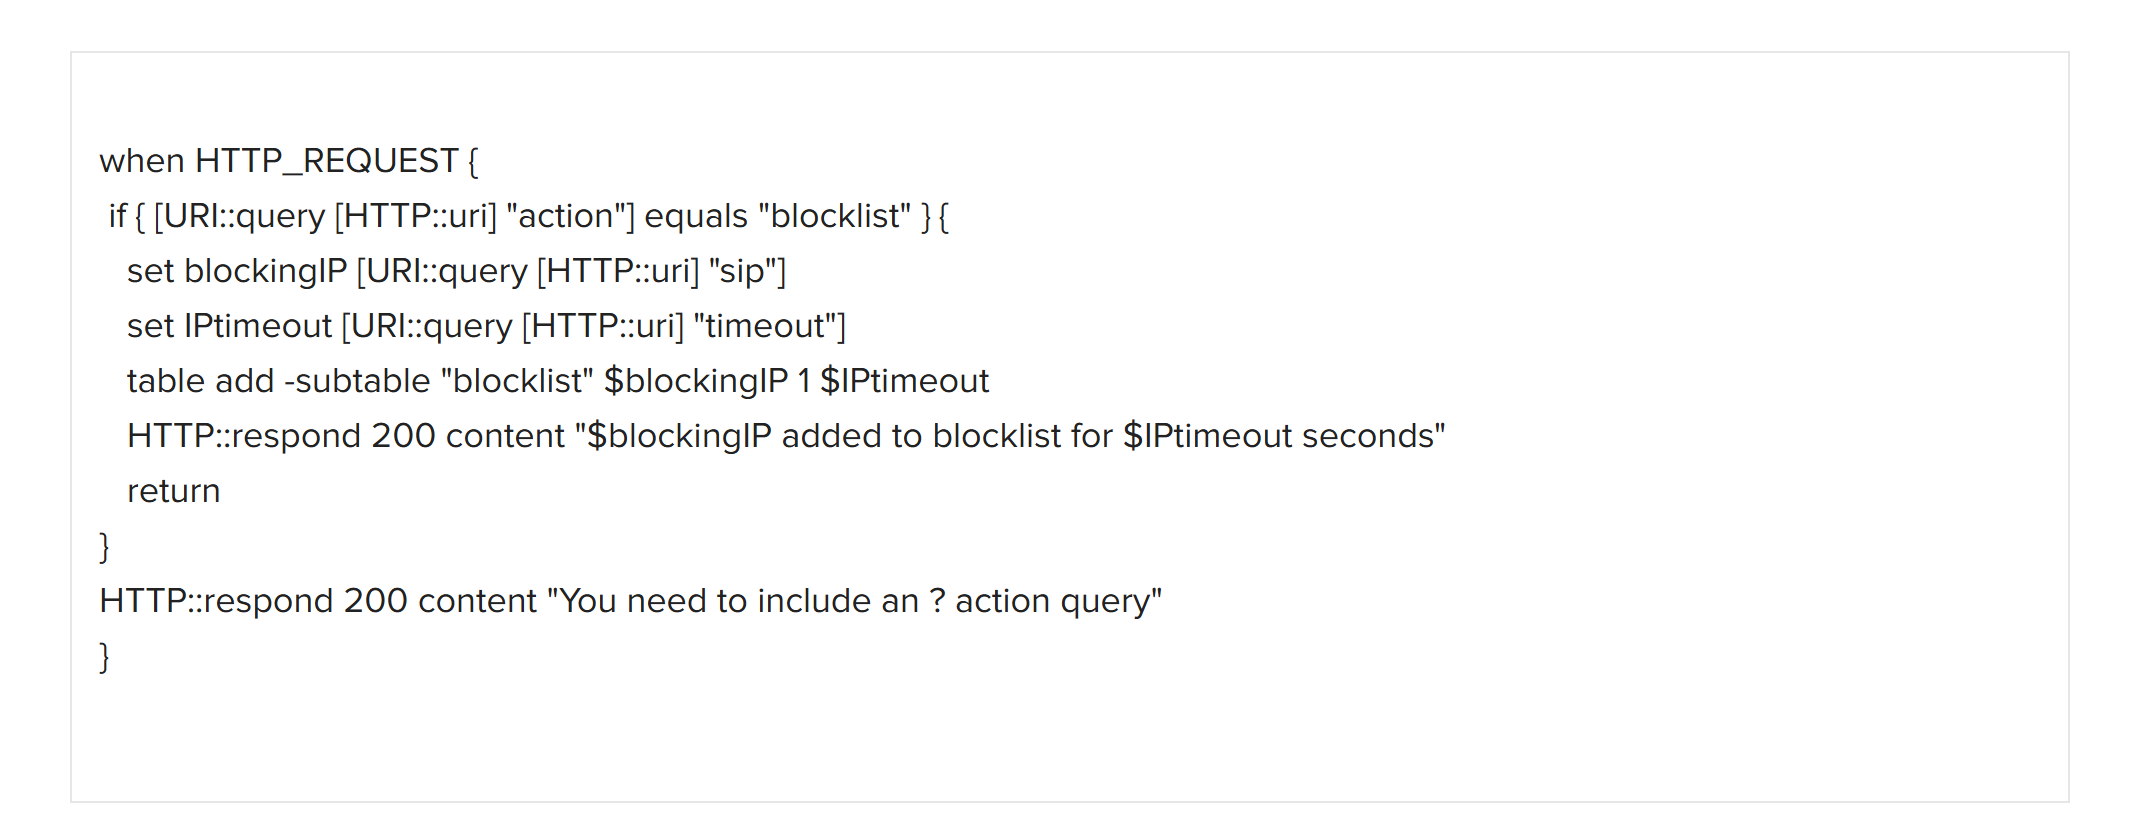
2つのiRulesと2つの仮想サーバーを作成します。最初のiRuleは、FirepowerデバイスからのHTTPリクエストを待ち受けます。続いてFirepowerはRemediation API経由で応答し、IPアドレスとタイムアウト値を含むHTTPリクエストを送信します。このアドレスはSSL Orchestratorがブロックする送信元IPアドレスで、指定されたタイムアウト期間中ブロックされます。詳細とiRulesのチュートリアルについては、F5 DevCentralをご覧ください。
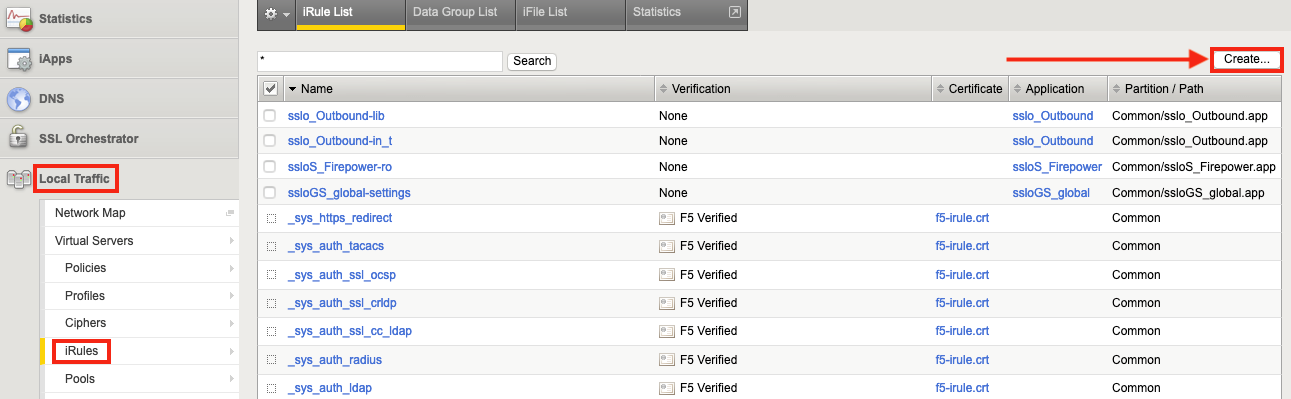
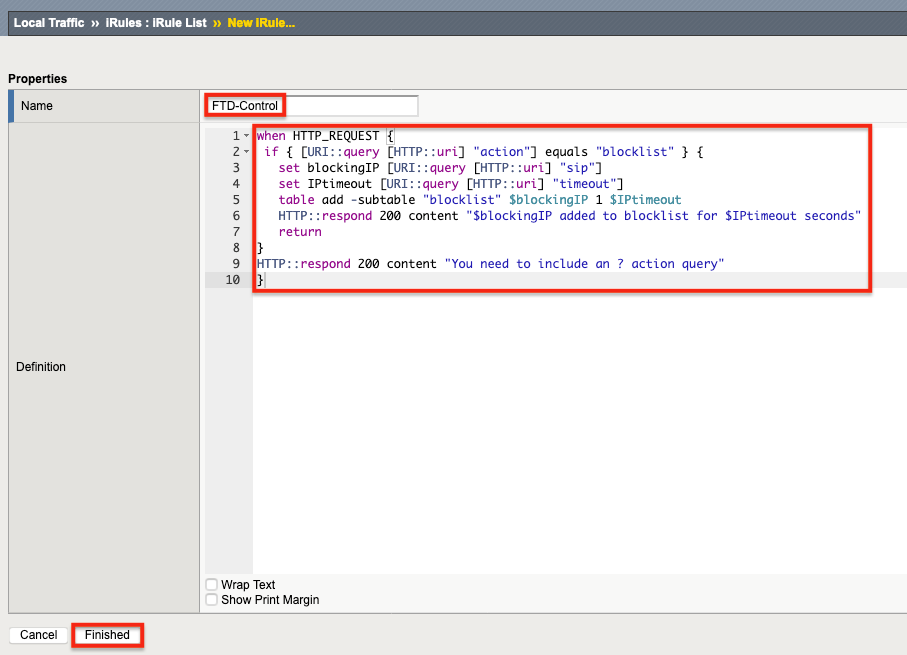
1. SSL Orchestratorで最初のiRuleを作成するには、[Local Traffic > iRules]を選択し、[Create]をクリックします。
2. iRuleに名前(この例ではFTD-Control)を付け、iRuleのテキスト(下の図3)をコピーして[Definition]フィールドに貼り付けます。[Finished]をクリックします。このiRuleはControl仮想サーバーに関連付けられます。
3. もう一度[Create]をクリックして、2つ目のiRuleを作成します。
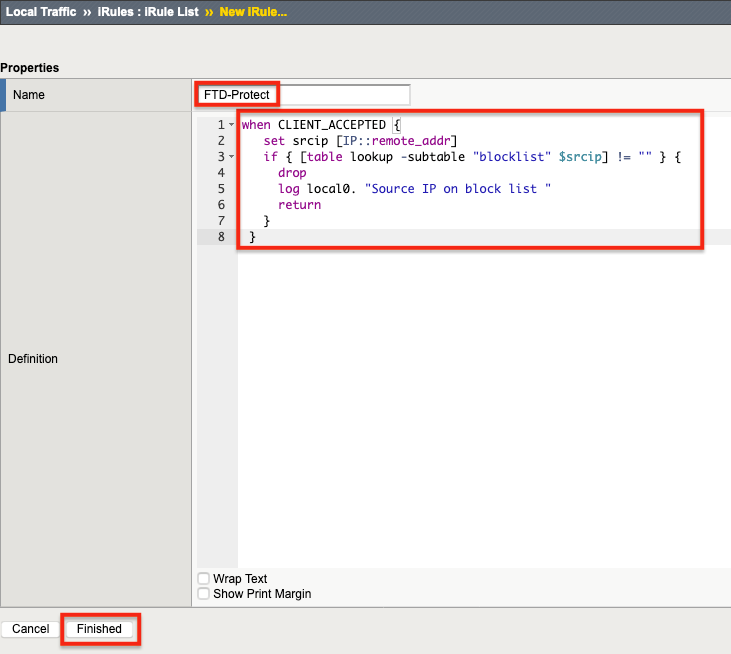
4. 2つ目のiRuleに名前を付けます(この例ではFTD-Protect)。次に、以下の図4のiRuleテキストをコピーし、[Definition]フィールドに貼り付けます。
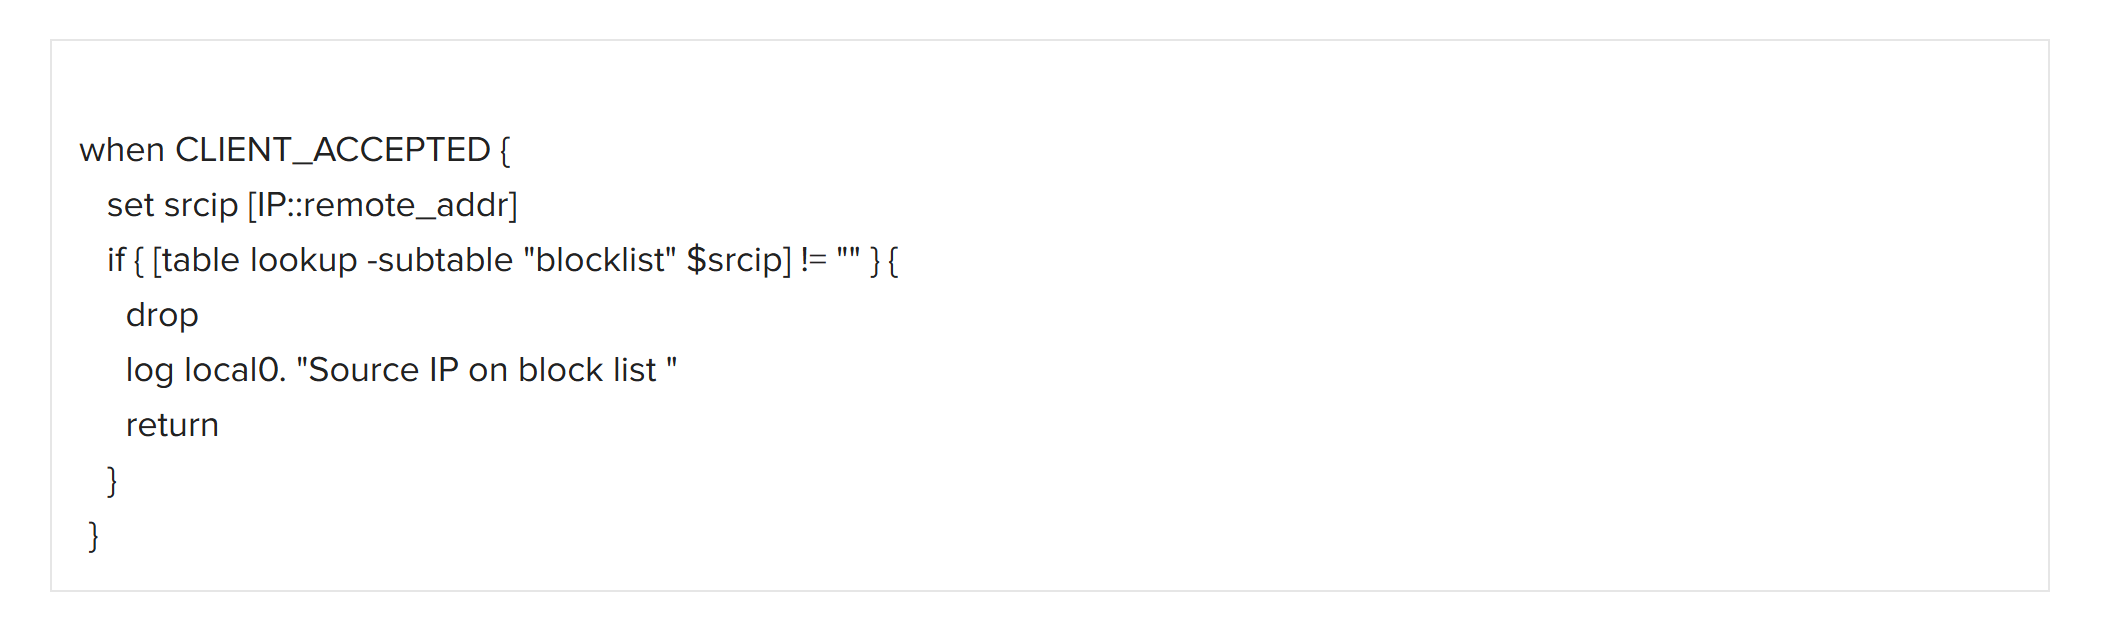
5. [Finished]をクリックします。このiRuleがProtect Virtual Serverに関連付けられます。
ステップ3:仮想サーバーを設定し、iRulesを関連付ける
1. 仮想サーバーを作成するには、[Local Traffic > Virtual Servers]を選択し、[Create]をクリックします。
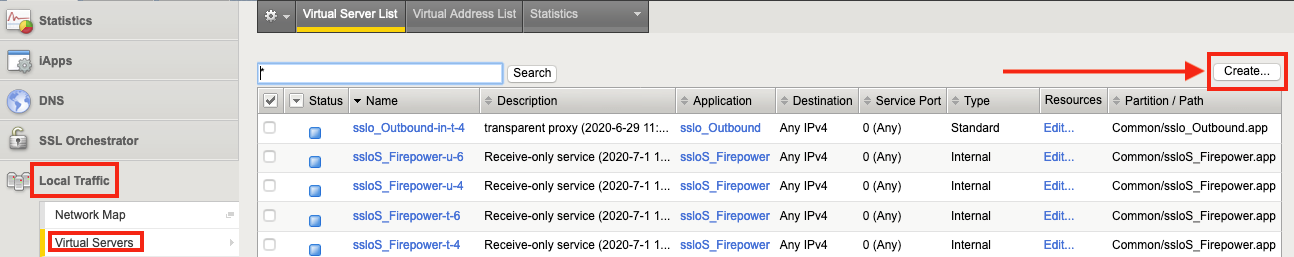
2. 関連付けるiRuleの名前を考慮して、仮想サーバーに名前を付けます。この例ではFTD-Controlとします。[Type]で[Standard]を選択します。
3. [Source Address]に0.0.0.0/0を入力します。これは、すべての送信元アドレスに一致することを示します。
4. [Destination Address/Mask]に、SSL OrchestratorがFirepowerからのAPIリクエストを受け付けるためにリッスンするIPアドレスを入力します。(この例では10.5.9.77/32です。これは、SSL Orchestratorがこの単一のIPアドレスへの接続にのみ応答することを示します。
注:宛先アドレス/マスクは、Firepower Management Centerの第2管理インターフェイスと同じサブネットに属している必要があります。このインターフェイスについては、このガイドの後半で説明します。
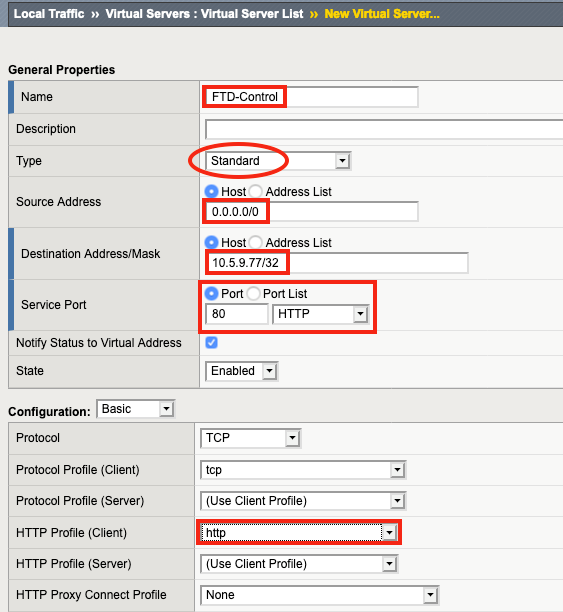
5. [VLANS and Tunnel Traffic]については、F5は[Enabled on]を選択してFirepowerのセカンダリ管理インターフェイスで使用する特定のVLANを指定し、[All VLANs and Tunnels]は選択しないことを推奨します。
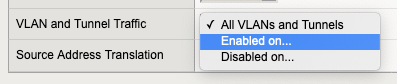
6. Firepowerの2つ目の管理インターフェイスで使用するVLANと同じVLAN(この例ではvlan509)を選択します。<<をクリックして、該当するVLANを[選択済み]リストに移動します。
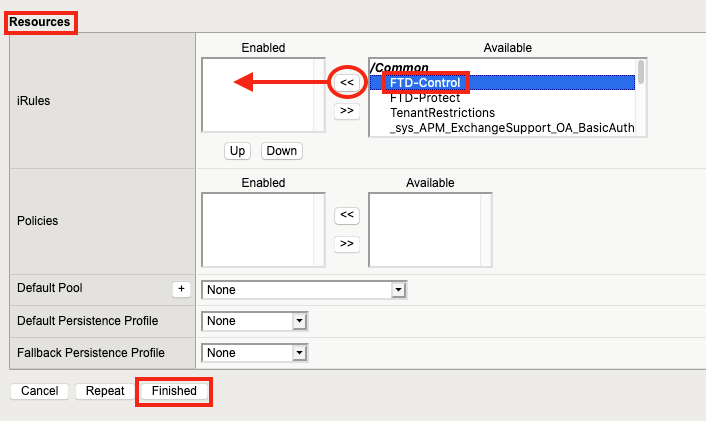
7. [Resources]で、先ほど作成したFTD-Control iRuleをクリックし、<<をクリックして[Enabled]リストに移動します。その後、[Finished]をクリックします。
8. 2つ目の仮想サーバーを作成するには、もう一度[Create]をクリックします。
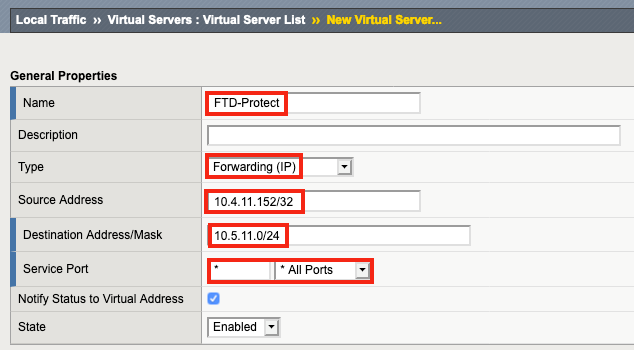
9. [Name]に仮想サーバーの名前(この例ではFTD-Protect)を入力し、[Type]で[Forwarding (IP)]をクリックします。
10. [Source Address]に値(この例では10.4.11.152/32)を入力します。この仮想サーバーは、単一のテストクライアントですべてが正常に動作することを確認するため、テスト用に送信元IPアドレスが10.4.11.152の接続のみを受け入れます。インバウンドトポロジーでは、[Source Address]を0.0.0.0/0に設定する場合があります。この設定では、任意の送信元からの接続を許可します。
11. [宛先アドレス/マスク]を入力します。この場合、10.5.11.0ネットワークは、10.4.11.0ネットワークのトラフィックがSSL Orchestratorを通過してインターネットに到達するために経由する必要がある宛先です。
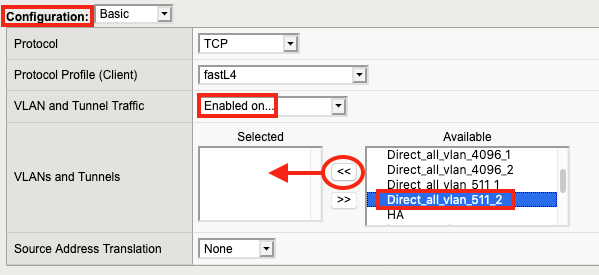
12. [Configuration]で、[Enabled on]……を選択します(対象:[VLAN and Tunnel Traffic])。
13. [Available]で、SSL Orchestratorがトラフィックを受信しているイングレスVLAN(この例ではDirect_all_vlan_511_2)を選択します。<<をクリックして、[Selected]リストに移動します。
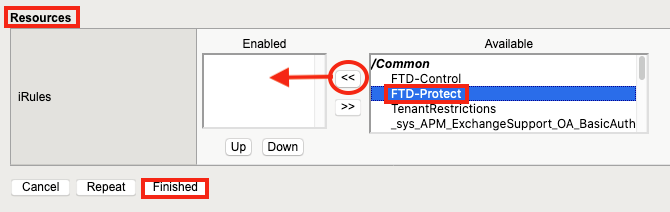
14. [Resources]で、先ほど作成したFTD-Protect iRuleをクリックします。<<をクリックして[Enabled]リストに移動し、[Finished]をクリックします。
これで、以下の状態になりました。
- Firepower TAP Serviceを作成しました。
- iRulesを作成しました。
- 仮想サーバーを作成しました。
- iRulesを仮想サーバーに関連付けました。
Cisco FTDのセットアップと構成
これらの手順は、Cisco FirepowerおよびFirepower Management Center (FMC)のライセンス取得と導入が完了し、正常に動作していることを前提としています。
1. Firepower Management Centerにログインし、[Summary Dashboard]を表示します。
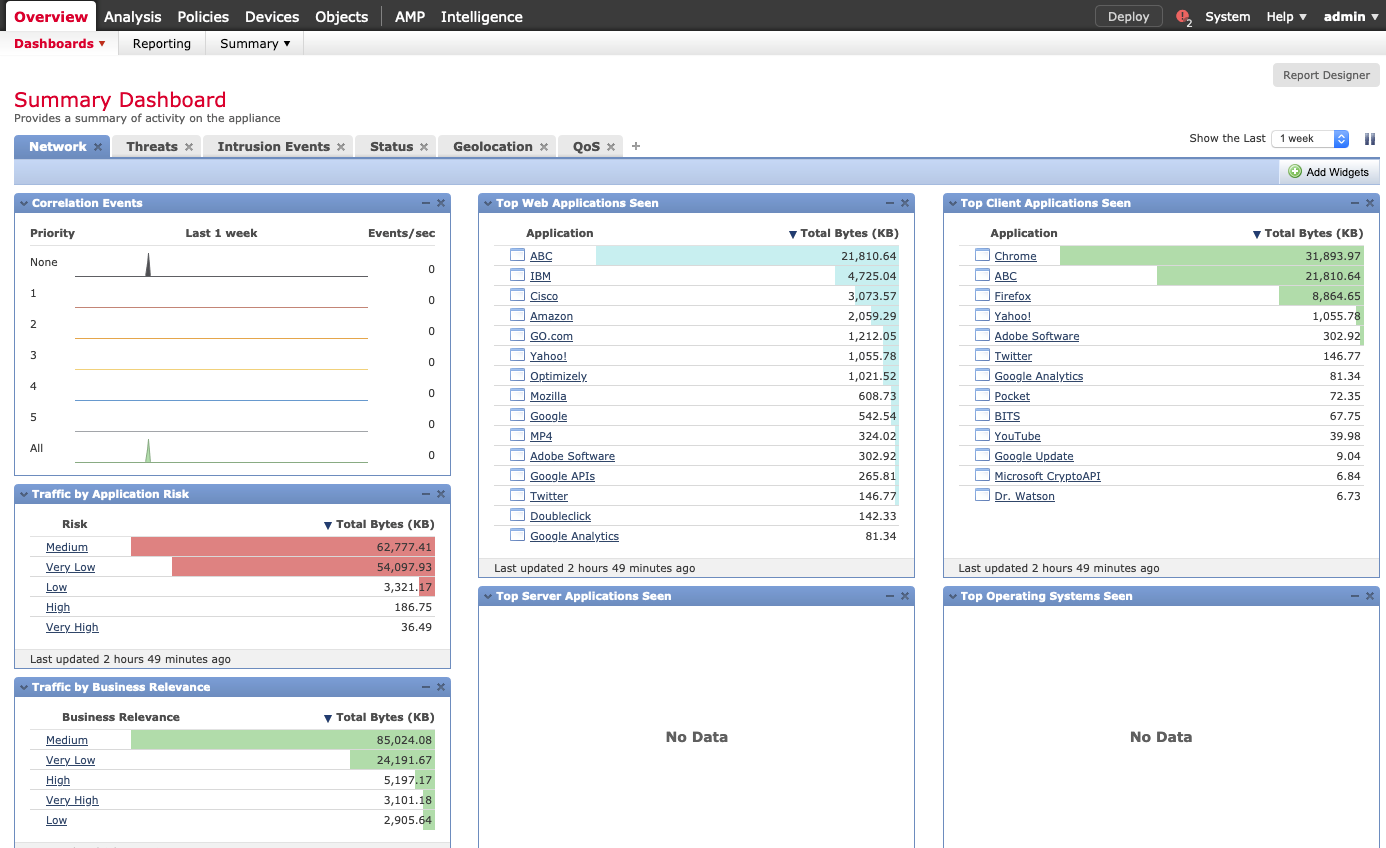
2. [System > Configuration]をクリックします。([Devices]タブが開きます。)

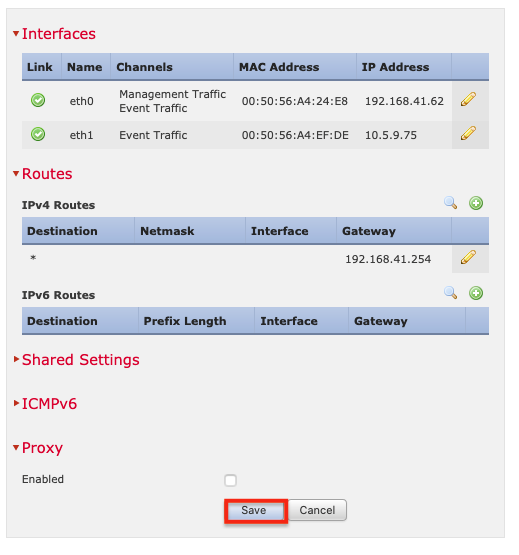
3. 左側のメニューで[Management Interfaces]をクリックします。FMC管理インターフェイスは、イベントトラフィック用に構成し、SSL OrchestratorのControl Virtual Server(この例では10.5.9.77)と同じサブネット上に配置する必要があります。
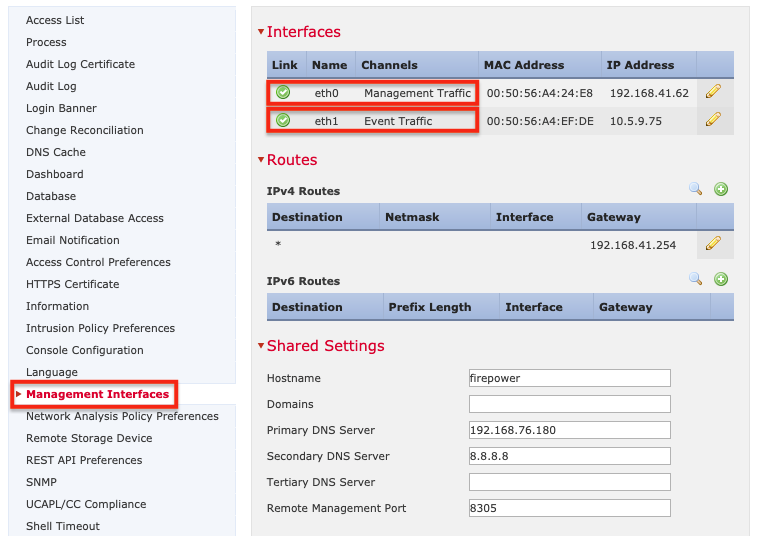
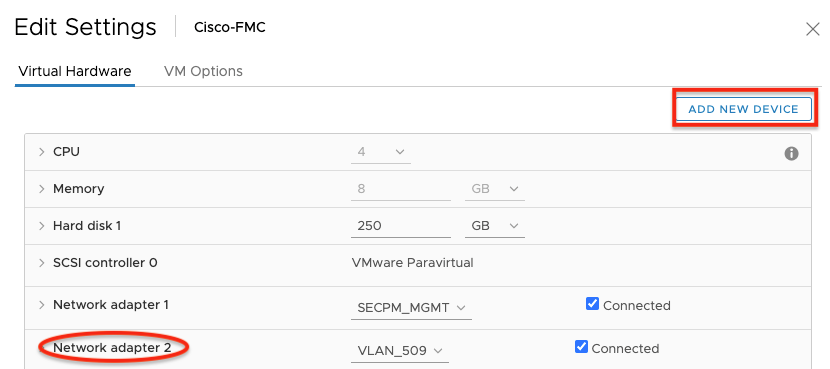
4. FMCに仮想マシンを使用する場合は、Hypervisorコンソールで[Add New Device]をクリックし、2つ目のNICを追加します。(手順の詳細については、以下のスクリーンショットとHypervisorの管理者ガイドを参照してください。)
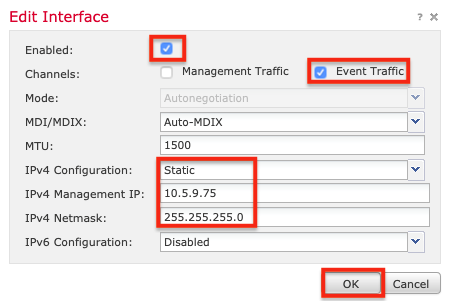
5. 2つ目の管理インターフェイスを設定するには、鉛筆(編集)アイコンをクリックします。
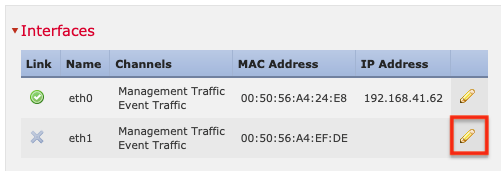
6. [Enabled]を選択します。(Event Trafficは有効にする必要がありますが、Management Trafficは必須ではありません。)
7. [IPv4 Configuration]を[Static]に設定します。IPアドレスとサブネットマスクを入力し、[OK]をクリックします。
注: このインターフェイスは、SSL Orchestratorのコントロールインターフェイスと同じVLANおよびサブネット上にある必要があります。
8. [保存]をクリックします。
Firepowerアクセスポリシー
このガイドでは、Firepowerデバイスで、以下の例のような侵入ポリシーとマルウェアポリシーが有効になっていることを前提としています。
Firepowerの修復ポリシー
次に、Firepowerの修復ポリシーを作成します。修復ポリシーでは、ほぼ無限に設定できる条件に基づいて、さまざまなアクションを実行できます。たとえば、侵入イベントが検出された場合、FirepowerはSSL Orchestratorに対し、送信元IPアドレスを一定時間ブロックするよう指示できます。
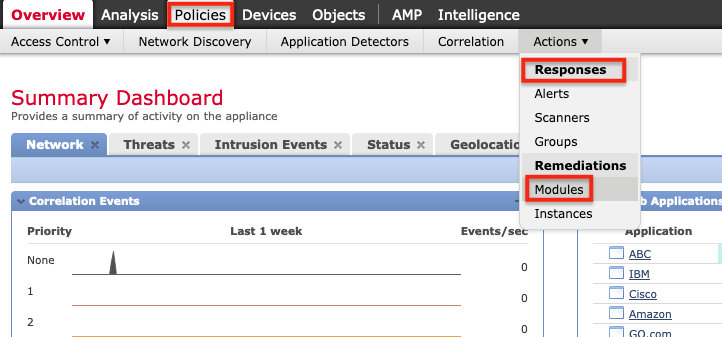
1. F5 Remediation Moduleをインストールします。FMCで[Policies > Actions > Responses > Modules]をクリックします。
2. [Browse]をクリックして、コンピューター上のF5 Remediation Moduleを探します。選択して[Open]をクリックし、次に[Install]をクリックします。インストールが完了したら、右側の虫眼鏡アイコンをクリックします。
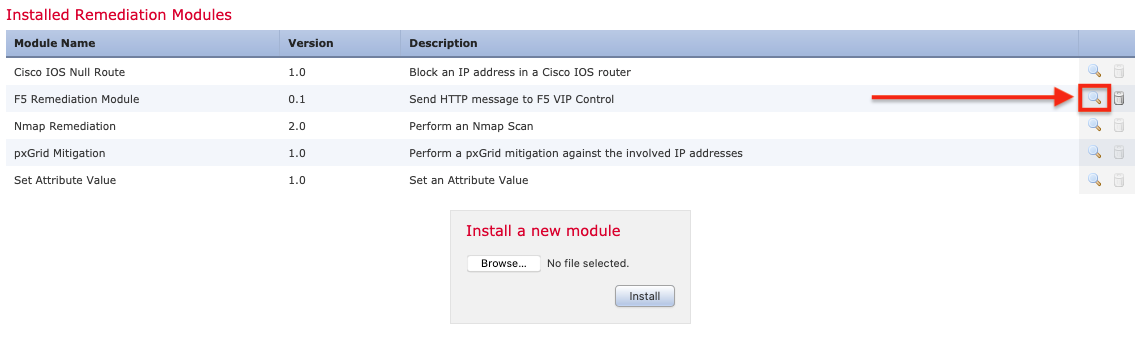
3. [Add]をクリックして、インスタンスを設定します。
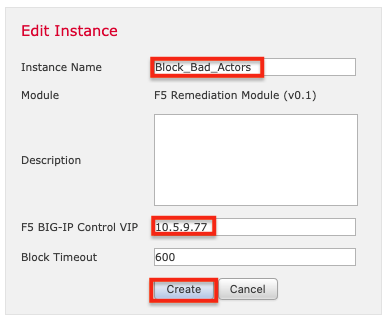
4. [Name]でインスタンス名を指定します(この例ではBlock_Bad_Actors)。SSL Orchestrator Control Virtual ServerのIPアドレスを入力します(この例では10.5.9.77)。[Timeout]の変更は任意です。最後に、[Create]をクリックします。
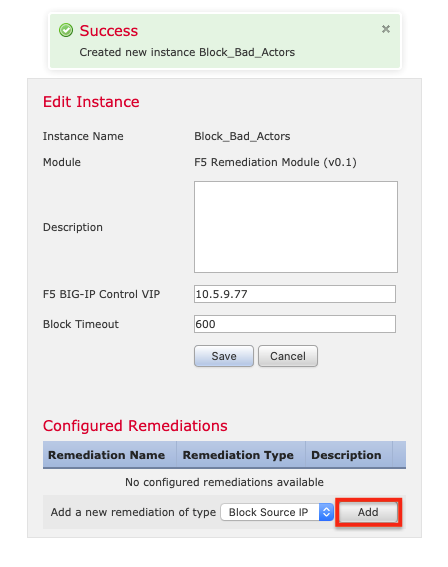
5. 次に、[Configured Remediations]で[Add]をクリックします。
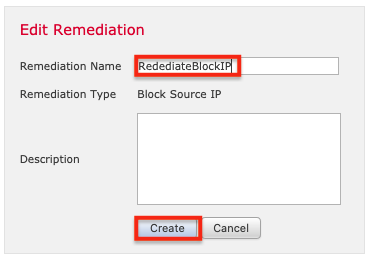
6. [名前]に修復アクション名(この例ではRemediateBlockIP)を入力し、[作成]をクリックします。
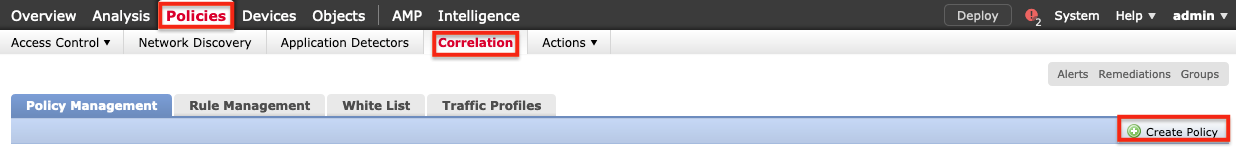
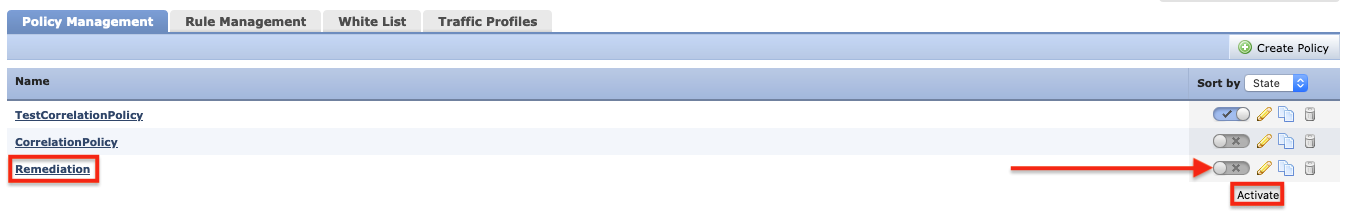
7. [Policies > Correlation > Create Policy]を選択して、修復を開始するタイミングと方法を定義する相関ポリシーを作成します。
8. 相関ポリシーに名前を付け(この例ではRemediation)、[保存]をクリックします。
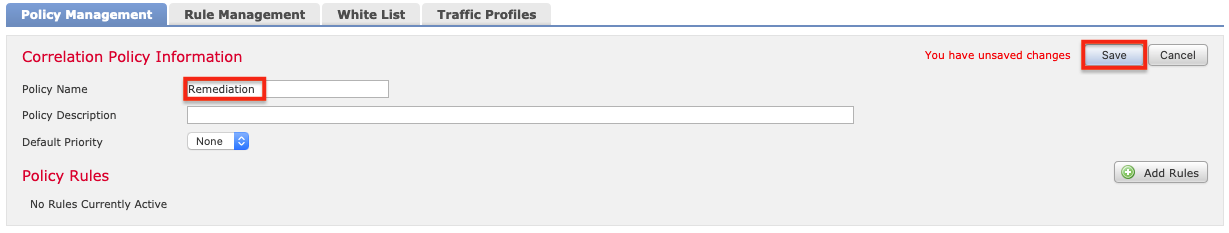
9. [Rule Management]タブで[Create Rule]をクリックします。

10. ルールに名前を付けます(この例ではRemediateRule)。
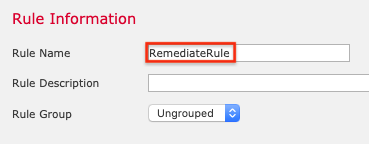
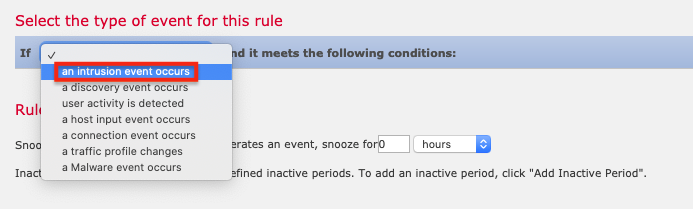
11. イベントの種類として、侵入イベントが発生した場合を選択します。(テストについては、次の手順の注記も参照してください。)
12. [Condition]で、[Source Country > is > North Korea](例)を選択し、[Save]をクリックします。
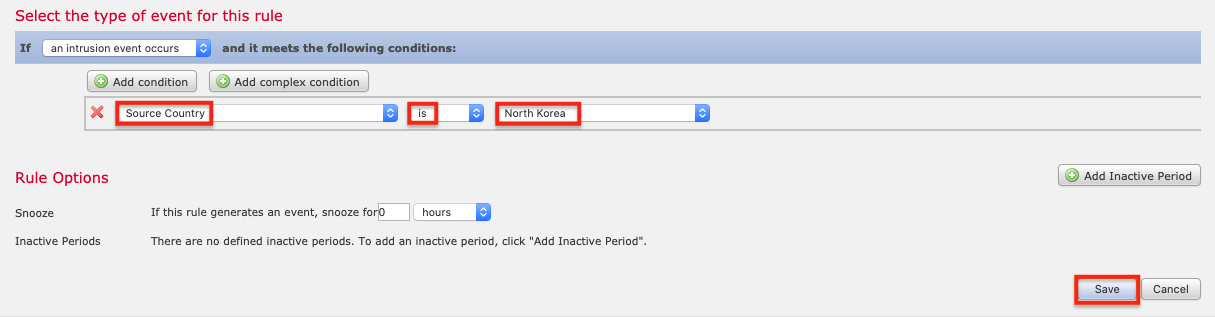
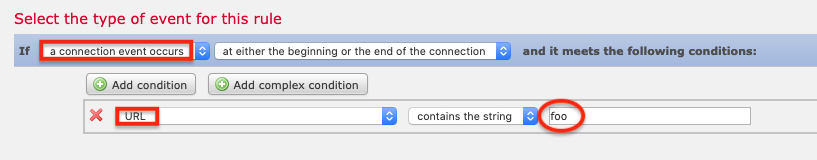
注: FMCは、侵入だけでなく、さまざまなイベントに対して修復処理をトリガーできます。修復処理の設定時には、イベントの発生と修復の成功確認を容易にするため、別のイベントタイプを使用するとよい場合があります。たとえば、[接続イベントの発生]を選択し、[条件]を[URL > 次の文字列を含む > foo]に設定します。これにより、foo.comへのアクセスを試みると、修復ルールがトリガーされるはずです。
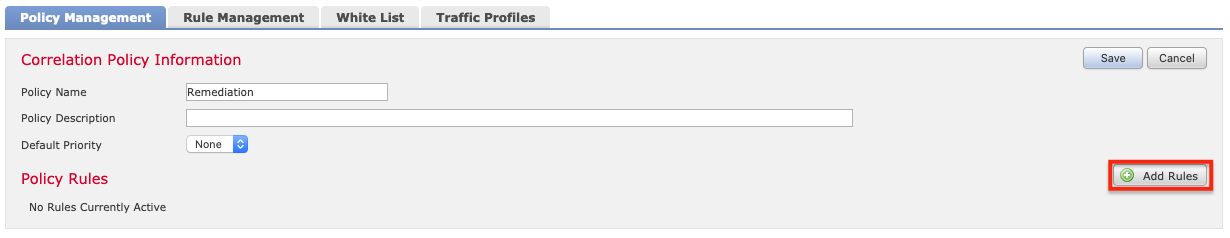
13. [Policy Management]タブに戻り、前の手順で作成したポリシー(この例ではRemediation)をクリックします。[Add Rules]をクリックします。
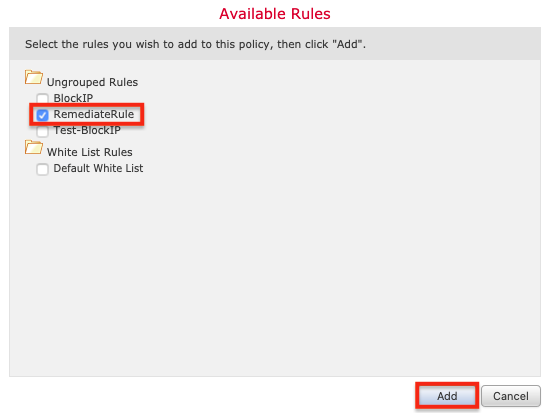
14. RemediateRuleを選択し、[Add]をクリックします。
15. [Save]をクリックします。
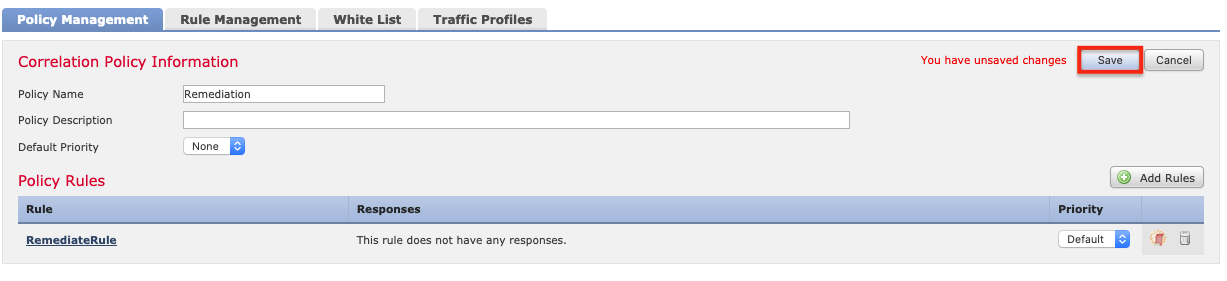
相関ポリシーは、右側のトグルで有効または無効にできます。適切なポリシーが有効になっていることを確認してください。
Firepower修復ポリシー
FMCで[Analysis]>[Correlation]>[Status]をクリックすると、修復イベントのステータスを確認できます。[Result Message]列に「Successful completion of remediation」というメッセージが表示されていることを確認してください。
結論
これらの推奨プラクティスでは、SSLの可視化と制御、およびIPSポリシーに基づくトラフィックのステアリングとブロックという両方のユーザーシナリオに対応することが実証されたアーキテクチャで、F5 BIG-IP SSL OrchestratorとCisco FTDを構成します。SSL OrchestratorでSSLを終端することで、FTDセンサーが受信トラフィックと送信トラフィックの両方を可視化し、状況に応じて組織のアプリケーション、サーバー、その他のリソースを保護します。セキュリティポリシーに基づくトラフィックステアリングを使用することで、この構成を活用しながら、FTDで管理するデバイスを追加して継続的に拡張し、保護対象のネットワークとアプリケーションのトラフィック処理容量を増やすことができます。また、SSL Orchestratorが提供するポリシーベースの柔軟性を活用して、ビジネス、セキュリティ、コンプライアンスの要件に基づき、トラフィックを異なるリソースプールへ選択的に振り分けることもできます。
2020 年 10 月 9 日公開