
エンタープライズアプリをクラウドへリフト&シフト:守るべき5つのルール(そして破るべき1つのルール)
エンタープライズアプリケーションのパブリッククラウドへの移行を検討している組織は、データセンター内でアプリケーションが依存しているアプリケーションデリバリサービスも併せて移行する必要があります。また、クラウド移行は、セキュリティとアクセスを整理・合理化し、クラウドベースのアプリケーショントラフィックを可視化するとともに、堅牢な災害復旧計画を策定する機会にもなります。
はじめに
多くの組織にとって、エンタープライズアプリケーションをパブリッククラウドへ移行することは、非常に魅力的な選択肢となり得ます。これにより、世代やサポート可能なレベルが異なる機器を多数収容する高額なデータセンターなど、大規模なITインフラストラクチャの運用に伴う固定費や資産を削減できます。これらのサーバーは事業を支える一方で、電力を消費して熱を発生させ、高額なサポート契約も必要とします。ITインフラストラクチャのライフサイクル管理、保守、物理的な設置環境の維持には、スキル、時間、予算が必要です。そのため、事業運営を支えるアプリケーションの提供というIT組織本来の使命に充てるリソースが損なわれる可能性があります。
こうした運用上の負担とコストを解消し、簡単なAPI呼び出しだけで古いサーバーやアプリケーションを廃止できる新たな環境へ移行することは、多くの場合、財務面でも運用面でも合理的です。ITを支える基盤インフラストラクチャを管理する必要がなくなれば、ITが企業にもたらす真の価値であるアプリケーションのセキュリティ、パフォーマンス、可用性に、より注力できます。
しかし、仮想化され、メンテナンス不要のインフラストラクチャという理想的な環境を実現するには、まずアプリケーションを新たな環境へ移行する最適な方法を見極める必要があります。アプリケーションをパブリッククラウドへ移行する方法には、いくつかの選択肢があります。クラウド環境向けにアプリケーションを全面的に再設計すれば、洗練された無駄のないユーザーエクスペリエンスを実現できる可能性がありますが、多くの場合、時間と労力を要します。あるいは、設計やプラットフォームに大幅な変更を加えず、データセンターで稼働しているアプリケーションをそのままパブリッククラウドへ移行することもできます。
この「リフト&シフト」モデルを検討するのには、いくつもの十分な理由があります。コストは約10分の1になると推定されており、1ほとんどの場合はるかに短期間で済みます。また、残りの利用期間が限られているアプリケーションは、書き直すだけの価値がない場合もあります。ただし、「リフト&シフト」による移行を成功させるには、従うべきルールがいくつかあり、そのうち1つは破る必要があります。
ルール1:サーバーはペットではなく家畜として扱う
まずは、破るべきルールから始めましょう。サーバーをペットではなく家畜のように扱うという考え方は、クラウドアーキテクチャに本質的なものと見なされることがよくあります。サーバーインスタンスが正常に動作していない場合は、修復に時間を費やさず、停止して再デプロイします。オペレーティングシステムやソフトウェアをアップグレードするのではなく、新しいインスタンスをデプロイして古いインスタンスを終了します。これは妥当な助言です。しかし、データセンターという手厚く保護された環境で生まれ育ったアプリケーションを、厳しい現実が待つパブリッククラウドへ移行しようとする場合、裏目に出ることがあります。
ほとんどのエンタープライズアプリケーションは、クラウドのアーキテクチャや手法を前提に設計されていません。状態をローカルに保持し、基盤となるサーバーが起動してから利用可能になるまでに時間がかかるうえ、突然シャットダウンするとデータの不整合が生じる可能性があります。こうしたアプリケーションは家畜のように扱うのではなく、手厚く世話をするペットのように扱う必要があります。
クラウド環境に移行したエンタープライズアプリケーションには、データセンターで提供されていたものとほぼ同等の配慮、管理、アプリケーションデリバリサービス(セキュリティ、可用性、パフォーマンス)が必要です。こうしたアプリケーションに必要な基本的な負荷分散サービスでさえ、クラウドネイティブなアプリケーションに必要なものより複雑になります。アプリケーションをクラウドで十分に活用するには、それを支えるインフラストラクチャも一緒に移行する必要があります。幸い、現在ではほとんどのインフラストラクチャコンポーネントを任意のパブリッククラウドで利用でき、組織が培ってきた知識やスキル、さらにはポリシーもクラウドで再利用できます。
ルール2:アプリケーションを移行し、混乱は持ち込まない
ほとんどの企業ITは、パッチパネルの配線ラックを思わせる道筋をたどって変化していきます。見覚えがあるのではないでしょうか。最初は美しく、入念に設計され、完璧に構築されています。(実に見事な配線例については、reddit.com/r/cablepornをご覧ください。)しかし1年も経つと、時間的な制約や緊急性から、あちこちで近道をしたり、間違った色のケーブルを使ったりするようになります(「赤はDMZ用だろ!」)。わずか3年で、キャビネット内はラベルのない色とりどりのEthernetケーブルが絡み合う「ゴルディアスの結び目」と化し、すべて取り外して配線し直すほかない状態になります。
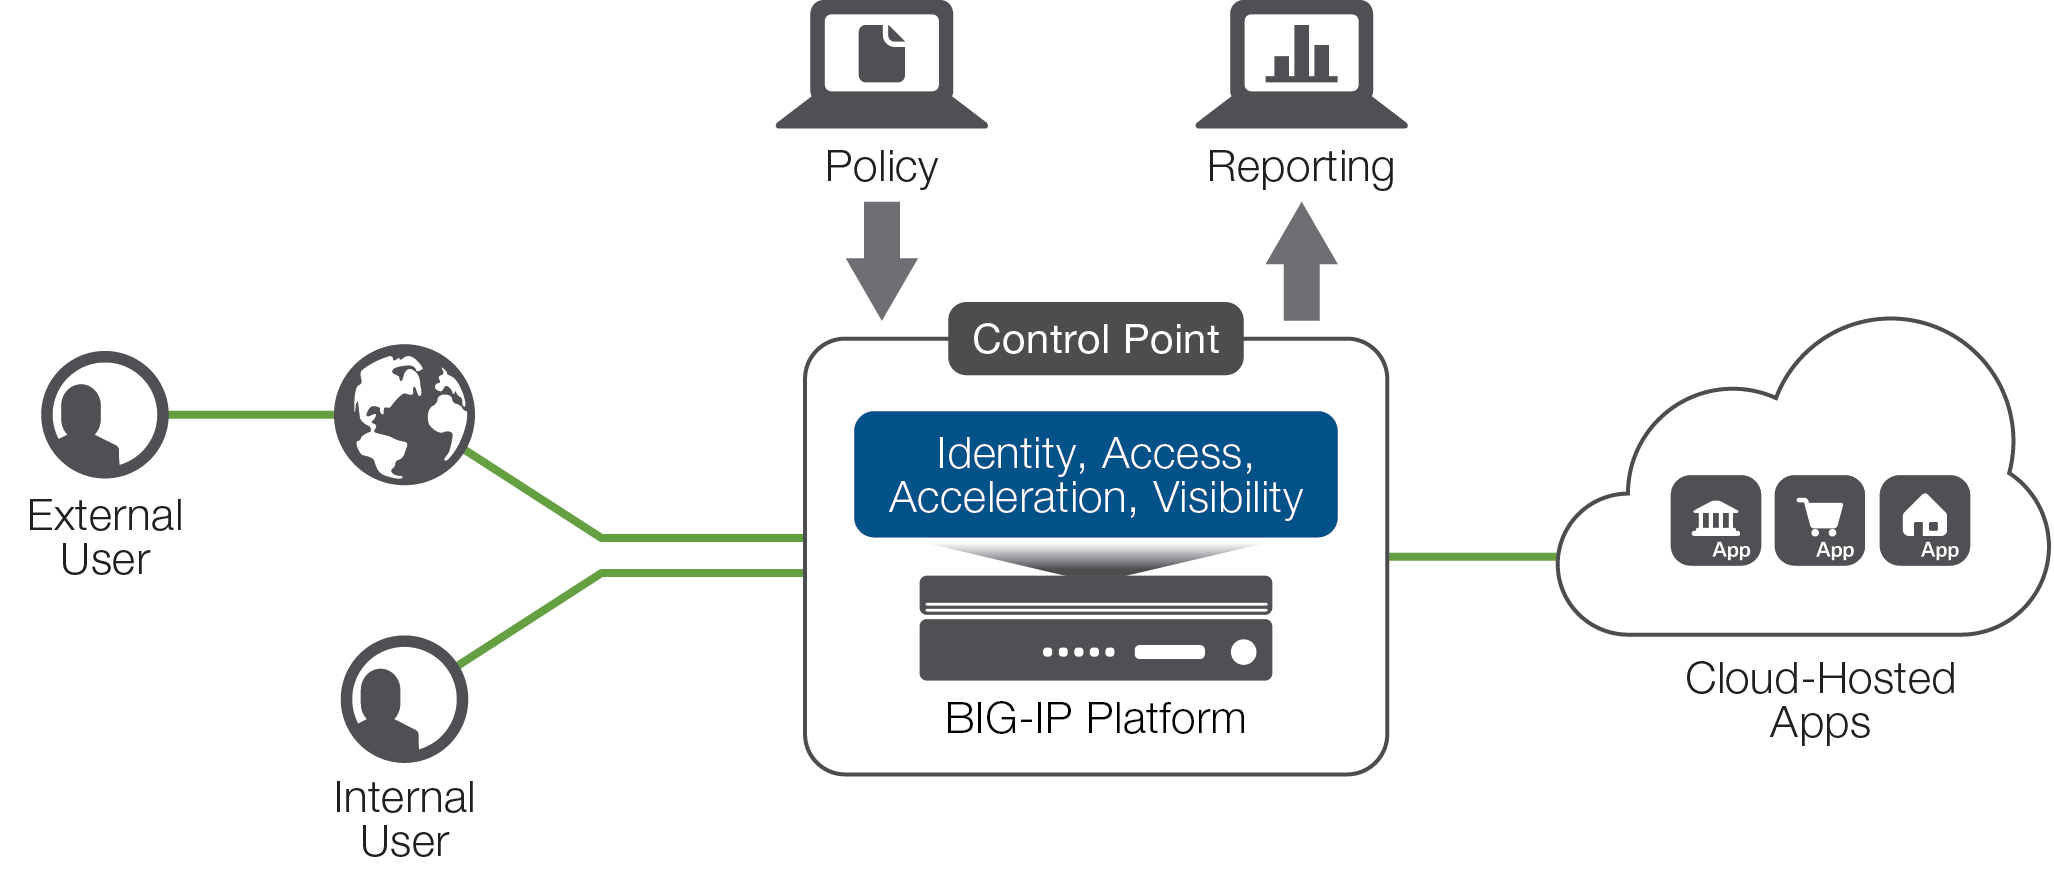
クラウドへの移行は、絡み合ったパッチパネルを一掃し、セキュリティとアクセス管理を再び掌握する好機です。アプリケーションとともに一部のインフラストラクチャサービスも移行する必要がありますが、この機会を活用して、アプリケーションとネットワークへのアクセス戦略を合理化、可視化、体系化することを推奨します。
ルール3:アイデンティティを手放さない
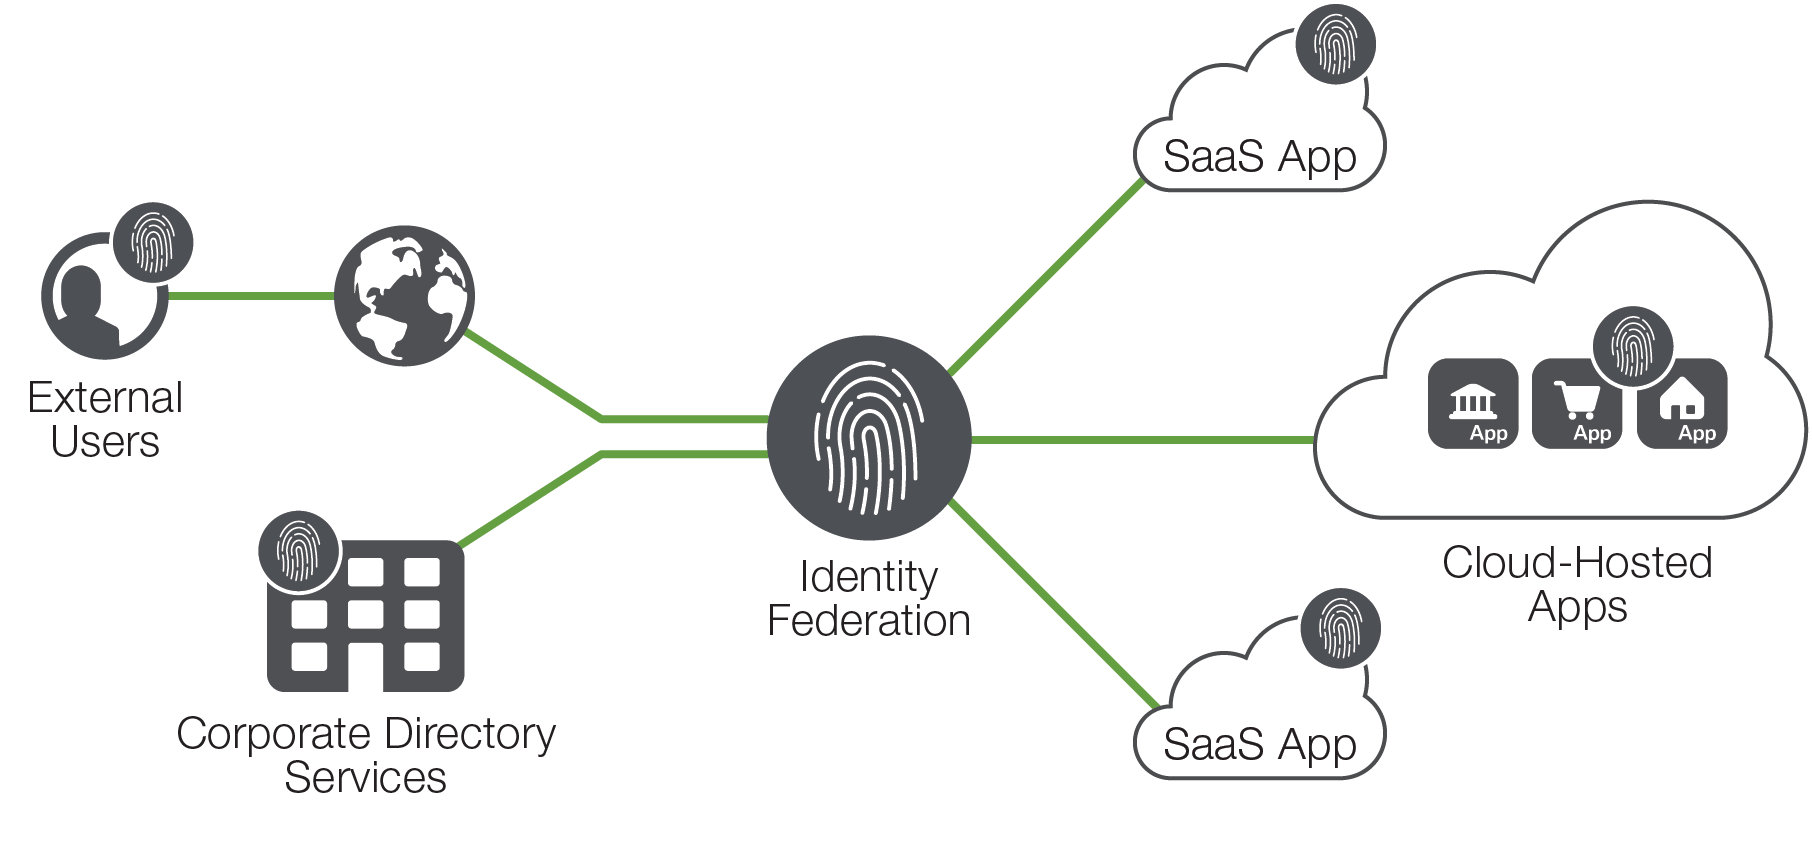
おそらく、導入できる最も重要な管理策は、クラウド環境におけるユーザーIDの管理です。一部のアプリケーションをクラウドへ移行する場合、Software as a Service(SaaS)への切り替えに伴って既存のアプリケーションを廃止する場合、またはアプリケーションを全面的に書き換える場合には、ユーザーID管理についていくつかの重要な判断が必要になります。
複数のアイデンティティサービスを運用すると、負担やリスクが増し、効率も低下する可能性があります。さらに、本来解消すべき複雑さを再び招くことにもなります。アイデンティティ管理は一元化する必要がありますが、アクセスは必要なすべての場所にフェデレーションする必要があります。アイデンティティサービス(通常はMicrosoft Active Directory)と統合し、SAMLやOAuthなどのプロトコルを使用してクラウドおよびSaaSサービスに拡張するテクノロジーにより、アプリケーションはローカルアイデンティティに依存せず、単一のソースを使用してユーザーを認証できます。
しかし、アプリケーションの分散化と同様に、ユーザーも分散しています。ユーザーの所在地とデバイスを識別する制御に、2要素認証やワンタイムパスワードのオプションを組み合わせることで、ソーシャルエンジニアリングなど、組織の情報セキュリティを侵害しようとする試みに対する防御を強化できます。
ルール4:「クラウドへの不安」を解消するための監視
クラウド環境では、インフラストラクチャの複数のレイヤーが抽象化され、直接管理する必要がなくなります。物理インフラストラクチャの保守やサポートが不要になるという利点がある一方で、責任を外部に委ねることで、直接的な制御も手放すことになります。
これに対処するために必要なことの1つは、アプリケーションのパフォーマンスをより注意深く監視することです。関連性が高く、実際の対応に役立つ情報を提供する高度な監視を導入することで、トラブルシューティングやキャパシティプランニングが容易になります。
もう1つのメリットは、社内の懸念をある程度解消できることです。クラウドのセキュリティとパフォーマンスに関する疑問は、パブリッククラウドがマルチテナント環境であり、パブリックネットワークに接続されていることに一部起因しますが、制御を失うのではないかという認識からも生じます。エンタープライズアプリケーションとその動作をより適切に監視することで、この移行を大きく後押しし、クラウド導入に対する心理的な障壁を取り除くことができます。
ルール5:DR/BC戦略に注力する
ディザスタリカバリと事業継続(DR/BC)は、優れたデータセンターインフラストラクチャとアプリケーション設計の要です。パブリッククラウドを利用しても、アプリケーションの稼働とセキュリティを維持する責任がなくなるわけではありません。ただし、DR/BCサービスの導入障壁は低くなります。
パブリッククラウドサービスが登場する以前は、物理的な災害復旧拠点の構築に多額のコストと長いリードタイムがかかる場合がありました。現在では、異なる基盤テクノロジーを使用する別のベンダーが提供する他の大陸のインフラストラクチャに、わずか数分でアクセスできます。しかし、インフラストラクチャの利用がはるかに容易になったとはいえ、高可用性アプリケーションの構築には、依然として綿密な計画と設定が必要です。
ディザスタリカバリとクラウドインフラストラクチャに関するドキュメントは数多くありますが、DR/BCの計画と設計に適したフレームワークは、いくつかの重要な意思決定事項と検討事項に集約できます。
まず、リスクと投資収益率(ROI)について検討する必要があります。究極のマルチリージョン、マルチベンダーソリューションを導入することに、時間と費用をかけるだけの価値があるでしょうか。クラウドサービスによって導入コストを削減できる可能性はありますが、堅牢なDR/BCサービスを維持するための運用コストは引き続き発生します。
次に、トランザクションデータをどのように保存、分散し、整合性を維持するかを検討する必要があります。これはよく知られた課題ですが、地理的に分散した高可用性アプリケーションを構築するうえで、おそらく最も難しい部分です。多くのソリューションでは、拠点間に広帯域かつ低遅延の接続が必要です。あるいは、エンタープライズアプリケーションではほとんど採用されていない結果整合性モデルなど、より特殊な設計が求められます。異なるクラウドプロバイダー間に低遅延の接続を構築することは、ほとんどの企業にとって困難ですが、いくつかの選択肢が利用できるようになりつつあります。
3つ目の重要な課題は、アプリケーションへのアクセス管理です。ほとんどのアクティブ/アクティブ構成やアクティブ/DR構成では、可用性、近接性、パフォーマンスに基づいてDNSで最適なデータセンターにトラフィックを振り分ける方法が、シンプルさと機能性のバランスに最も優れています。これは、アプリケーションに複数のクラウドベンダーを利用するマルチクラウドモデルを検討する場合に特に当てはまります。BGPなどのネットワークプロトコルを使用する方法も選択肢になり得ますが、一般に複雑さが増し、一定のリスクも伴います。ほかにも、クラウドの外部かつ近隣に配置した機器やサービスを使用して、クラウド間のネットワークトラフィックを単純に負荷分散または切り替える方法も考えられます。ここから最後のルールにつながります。
ルール6:クラウドに近づける
エンタープライズアプリケーションをクラウドに移行する中規模から大規模の組織の多くは、クラウドインフラストラクチャにセキュアなプライベートアクセスを組み込むことを検討するでしょう。パブリックインターネット経由でVPNソリューションを運用する方法が適している場合もありますが、多くの組織はクラウドプロバイダーへの、より直接的な専用接続を利用します。サービスプロバイダーが提供するこうした専用回線は、パブリックインターネット接続よりも高いプライバシー、帯域幅保証、低遅延を実現しますが、その分コストがかかります。
また、複数のクラウドへの耐障害性に優れた接続が必要な場合は、複数のリンクをプロビジョニングする必要があります。では、クラウドを一部のインフラストラクチャコンポーネントに接続する必要があるものの、既存のデータセンターがクラウドネットワークのピアリングポイントから地理的または論理的に離れすぎている場合は、どうすればよいでしょうか。
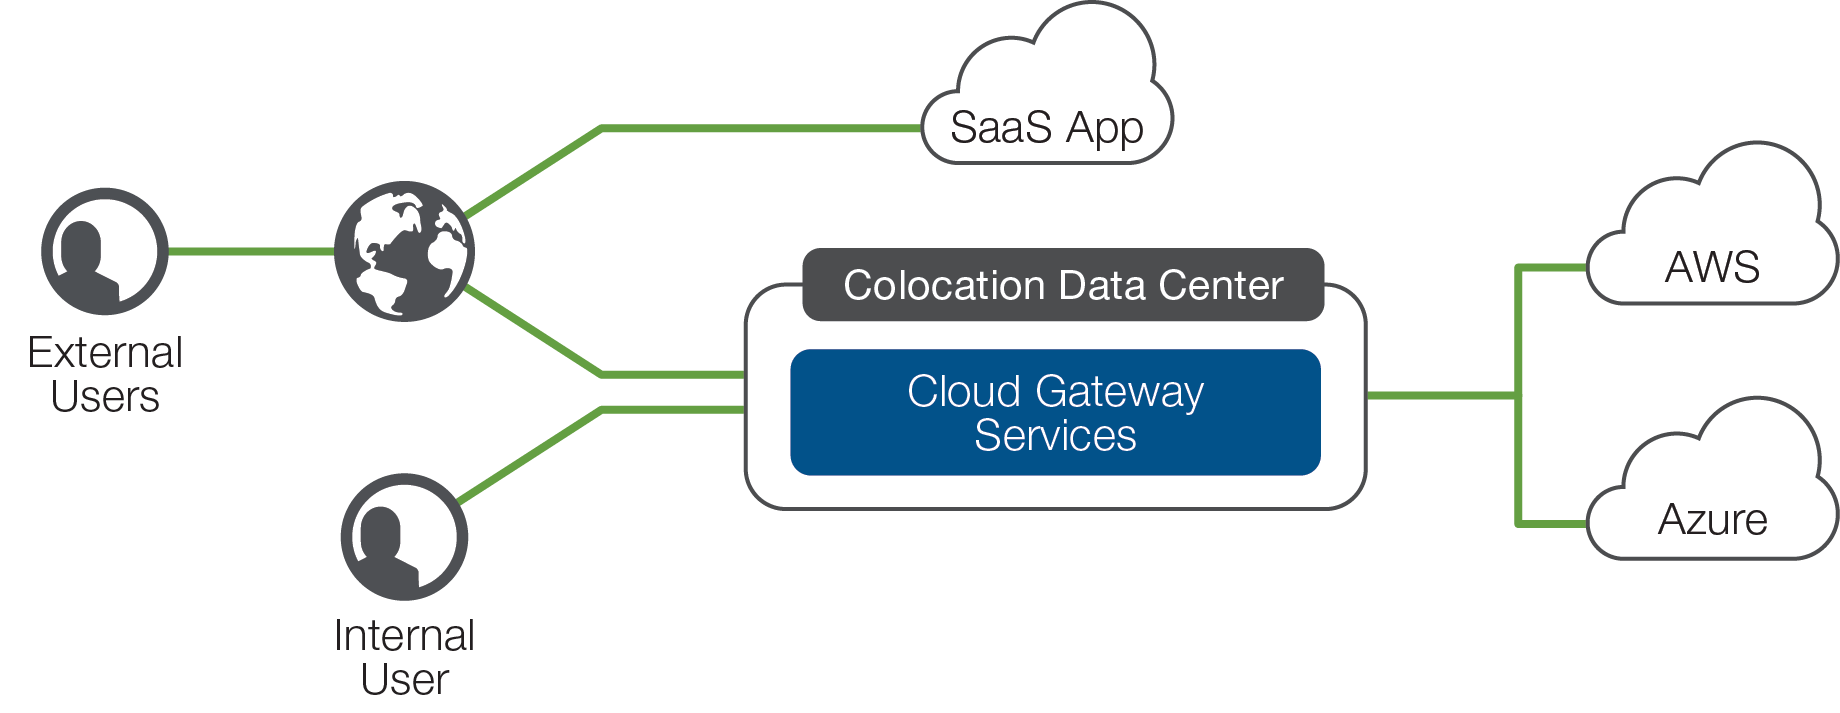
複数のクラウドプロバイダーへの高速接続を提供するクラウド接続環境(一般にクラウドエクスチェンジと呼ばれます)に機器をコロケーションすることを検討する組織が増えています。これにより、一部のIT資産をクラウド上の仮想インフラストラクチャの極めて近くに配置し、クラウドで稼働するアプリケーションと、コロケーションセンターに設置されたストレージやセキュリティアプライアンスなどのインフラストラクチャコンポーネントとの間を、プライベートかつ低遅延で接続できます。さらに、この構成では既存のIT機器を活用し、ネットワークとセキュリティの制御をクラウドインフラストラクチャまで拡張できます。
最後に、クラウドエクスチェンジに機器をコロケーションすることで、企業のデータセンター、クラウドインフラストラクチャ、パブリックインターネットが交わる場所に制御機能を配置できます。ビジネスに必要なセキュリティポリシーを拡張または新たに策定し、アプリケーションのデータフローに対する制御と可視性を高めることで、全体的なセキュリティ態勢を強化するとともに、アクセスサービスとセキュリティサービスの合理化および標準化を促進できます。
まとめ
エンタープライズアプリケーションをパブリッククラウドへリフト&シフトすることで、組織はコストを削減し、柔軟性を高め、クラウド環境へ迅速に移行できます。ただし、移行を成功させるには、エンタープライズアプリケーションには引き続き周辺インフラストラクチャが必要であることを認識することが重要です。
アプリケーションのセキュリティ、パフォーマンス、可用性を支えるサービスをクラウド上に確保することで、従来のエンタープライズアプリケーションの稼働を維持し、ユーザーの満足度を高めることができます。また、監視機能を組み込むことで、問題のある領域を迅速に特定できるようになり、サービスのクラウド移行に伴ってアプリケーション所有者が感じる不安の軽減にも役立ちます。
リフト&シフトは、堅牢な制御の再構築、アクセスの合理化、事業継続性の向上を促す契機にもなり、移行全体のROI向上につながります。また、複数のパブリッククラウドを利用している場合は、クラウドエクスチェンジへのコロケーションもご検討ください。パフォーマンスを向上させるとともに、単一の制御ポイントからセキュリティポリシーとアクセスポリシーを標準化できます。
1 Knapp, Kristin、「The Means to the End」、Modern Infrastructure、2015年7月/8月、 http://docs.media.bitpipe.com/io_12x/io_125304/item_1181222/MI_JULY.pdf
公開日:2016年11月29日