
F5を活用したTier 1アプリケーションワークロードのAWSへの移行
はじめに
本番ワークロードのパブリッククラウドへの移行または展開を検討している企業にとって、Amazon Web Services(AWS)は有力なプラットフォーム候補です。現在、AWSは190か国で100万を超えるアクティブなお客さまに利用されており、その中には2,000の政府機関と5,000の教育機関が含まれます。1 (https://www.f5.com/resources/white-papers/migrating-tier-1-application-workloads-to-aws-with-f5#footnote01) Gartnerによると、AWSは、パブリッククラウドのInfrastructure-as-a-Service(IaaS)において、売上高(47%)2と展開されているアプリケーションワークロードのシェア(41.5%)2 の両面で、引き続き圧倒的な市場シェア首位を維持しています。本書では、企業アプリケーションでパブリッククラウドの導入拡大を妨げてきたさまざまな要因を検証し、AWSの導入促進を支援するうえでF5のアプリケーションデリバリサービスが果たす重要な役割について説明します。
インフラストラクチャとサービスを迅速に導入する必要性
ほとんどの企業にとって、アプリケーションは、パフォーマンスのパラメーターが明確に定義された静的なリソースではありません。ユーザーエクスペリエンスへの影響を避けるには、予期しない需要の急増に頻繁に対応する必要があります。社内ITサービスには柔軟性がなく、固定資産への投資も必要となるため、IT部門は従来、平均需要ではなくピーク需要に対応できるようインフラストラクチャとアプリケーションリソースをプロビジョニングすることで、需要の変動に対処してきました。しかし、新たなインフラストラクチャ、ネットワーク、および関連するアプリケーションリソースの調達と導入は複雑で時間がかかるうえ、多額の設備投資(CapEx)が必要です。
AWSは、インフラストラクチャとソフトウェア資産に必要な投資をすでに行っているため、この課題を部分的に解決し、企業はリソースを過剰にプロビジョニングすることなく、無制限のキャパシティがもたらすメリットを享受できます。AWSのようなパブリッククラウドIaaSプロバイダーを利用するメリットは、新しいアプリケーションを迅速に展開できる俊敏性、オンデマンドでリソースを割り当てられる柔軟性、そしてCapExモデルと比較したOpExモデルの経済性です。
アプリケーションのパブリッククラウド移行に関する企業の懸念
アプリケーションのクラウド移行を検討する際、アプリケーションのセキュリティ、パフォーマンス、管理制御がIT部門の最大の懸念事項に含まれるのは当然です。AWSは、こうしたアプリケーションデリバリに関する要素の一部に対応する多くのネイティブツールやサービスを提供していますが、その機能や機能セットはツールによって異なり、アプリケーションの要件を満たさない可能性があります。
セキュリティ
今日の脅威状況を踏まえ、多くの組織がクラウドでホストされるアプリケーションに関する最大の懸念事項としてセキュリティを挙げています。ワークロードをパブリッククラウドインフラストラクチャに移行する際には、高度なマルウェアや、ボリューム型DDoSとアプリケーションレイヤー攻撃(OWASP Top 10、クロスサイトスクリプティング、SQLインジェクションなど)を組み合わせたレイヤー4~7の複合的なセキュリティ脅威から保護することが不可欠です。AWSはセキュリティに関して責任共有モデルを採用しており、「クラウド自体のセキュリティ」と「クラウド内のセキュリティ」の2つに分けています。「クラウド自体のセキュリティ」とは、基盤となるIaaSインフラストラクチャ(コンピューティング、ストレージ、物理ハードウェアなど)のセキュリティを指し、AWSが責任を負います。「クラウド内のセキュリティ」とは、ハイパーバイザーレイヤーより上位にあるすべての要素(OS、アプリケーション、データなど)を保護することを指し、利用者が責任を負います。
一貫したアプリケーションアクセスも必要です。組織は、社内ポリシーに準拠しながら、デバイスや場所を問わず、すべてのユーザーに均一なアクセスを提供するにはどうすればよいのでしょうか。複数のユーザー名とパスワードの組み合わせを記憶するよう求められると、パスワード疲れによってセキュリティが損なわれ、業務効率が低下する可能性があります。多くの企業では、自社のデータセンターやプライベートクラウド環境に展開したワークロードに加えて、パブリッククラウドにもワークロードを展開していると考えられます。そのため、ユーザーがハイブリッドクラウド環境全体で、一貫性と実績のあるセキュリティプラクティスやポリシーを再現し、適用できることが不可欠です。
パフォーマンス
ユーザーエクスペリエンスと生産性は引き続き重要な検討事項であり、どちらもクラウド上のアプリケーションパフォーマンスに左右されます。場合によっては、クラウドプロバイダーのデータセンターがユーザーから遠くなるため、ユーザーとアプリケーション間のレイテンシーが増加し、パフォーマンスに影響を及ぼします。また、キャッシュ、圧縮、TCP最適化など、レイテンシーへの対処に一般的に使用される手法の一部は、AWSでは利用できません。
高度なトラフィック管理と可視化
ほとんどの企業では、ビジネスクリティカルなアプリケーションをデータセンターで運用するために、基本的な負荷分散を超える高度なトラフィック管理が必要です。AWSはElastic Load Balancing(ELB)とApplication Load Balancer(ALB)を通じて基本的な負荷分散サービスを提供していますが、組織はHTTP/HTTPSおよびTCP以外にどのプロトコルへの対応が必要かを検討する必要があります。基本的なヘルスチェックと負荷分散アルゴリズムだけで十分でしょうか。多くの場合、利用者はアプリケーションデータを操作する必要があり、そのためにはURLの検査や書き換えなど、完全なL7アプリケーションプロキシ機能が求められます。きめ細かなトラフィックステアリングを判断するには、受信するクライアントトラフィックをコンテキストとともに可視化できることが不可欠です。
F5がAWSの導入を支援する仕組み
上記の懸念に対処するには、F5のBIG-IPソリューションのような統合プラットフォームを通じて提供される、高度でプログラム可能なアプリケーションデリバリおよびセキュリティサービスが必要です。このプラットフォームは、場所を問わず、すべてのアプリケーションのセキュリティ、パフォーマンス、可用性を確保します。また、クラウドベースの新しいアプリケーションと既存のアプリケーションの両方について、あらゆるハイブリッド環境でアプリケーションサービスと関連ポリシーを一貫して提供、管理できます。
F5 BIG-IP Virtual Edition(VE)は、すべてのBIG-IPハードウェアで利用できるものと同一かつ一貫したサービス群を提供する仮想BIG-IPアプライアンスです。ローカルおよびグローバルのインテリジェントなトラフィック管理、アクセラレーション、最適化から、DNS、高度なアプリケーションアクセス、高度なアプリケーションセキュリティまで、アプリケーションおよびネットワークサービスを幅広く提供します。これらのサービスは、アプリケーションスタックの一部として完全に統合し、自動的に構成できます。F5は、ハードウェアと仮想の両方のApplication Delivery Controller(ADC)市場をリードしており、Fortune 50企業のうち48社が現在F5のアプリケーションサービスを利用しています。そのため、対象企業でもすでにアプリケーションの提供と保護にF5が採用されている可能性は十分にあります。
F5セキュリティサービス
BIG-IP VEは、制御性、柔軟性、可視性を損なうことなくクラウドアプリケーションを保護する、包括的なL4~7セキュリティサービスを提供します。これらのサービスはAWSのサービスを補完し、高度なWAF(Web Application Firewall)によって、複雑なDDoS攻撃、Webスクレイピング、多層的なWebベースのアプリケーション攻撃、データの窃取や漏えいを防止できます。異常なトラフィックパターンを認識するインテリジェンスと高度な行動分析により、F5ソリューションは自動化されたボットネット攻撃を検知し、緩和できます。F5 iRules®のデータパススクリプティング機能を活用することで、F5ソリューションはアプリケーションの脆弱性を悪用する攻撃やゼロデイ攻撃に迅速に対応できます。F5を使用すれば、社内の各アプリケーション向けにファイアウォールのルールとポリシーを調整・設定するために蓄積した労力と専門知識を、クラウドでホストされるアプリケーション向けのVEでも活用し、再利用できます。
F5のアイデンティティおよびアクセス管理アーキテクチャは、ユーザー、デバイス、環境、アプリケーション、ネットワークのコンテキストを包括的に把握することを基盤としています。これにより、F5ソリューションは、データセンターとクラウドにまたがるアプリケーションアクセスのアイデンティティフェデレーションとシングルサインオンを実現します。同時に、安全なコンテキストベースのアクセス、Webベースのマルウェアや持続的な脅威からの保護、包括的なエンドポイントデバイス検査により、アプリケーションのセキュリティとデータの完全性を確保します。
可用性とパフォーマンス
BIG-IPの高度なローカルトラフィック管理サービスは、HTTP/TCP以外の幅広いプロトコル(HTTP 2.0、SPDY、UDPなど)に対応し、アプリケーションを詳細に把握します。フルプロキシアーキテクチャを採用したBIG-IPプラットフォームは、SSLトラフィックを復号して再暗号化することで、アプリケーショントラフィックを完全に可視化します。また、グループ内のサーバーのパフォーマンスレベルを動的に追跡し、詳細なヘルスモニタリングと接続状態管理を提供します。BIG-IPのアプリケーションデリバリー最適化サービスは、アプリケーションの応答時間を短縮し、レイテンシーや遅延を最小限に抑え、モバイルデバイスからのWebリクエストの完了に必要なデータの往復回数を削減できます。
BIG-IP DNSとグローバルサーバーロードバランシングサービスは、最適なユーザーエクスペリエンス、ディザスタリカバリ、フェイルオーバーポリシーを提供できる最寄りのクラウドデータセンターにユーザーを誘導します。ルーティングの決定には、ユーザーとの近接性、地理的位置、ネットワーク状況、アプリケーションの可用性がすべて考慮されます。このプラットフォームは、各アプリケーションとユーザーに応じた多様なグローバルロードバランシング方式とインテリジェントな監視を採用しています。F5はさらに、DNS DDoS保護を提供し、悪意のあるIPアドレスへのアクセスをブロックするとともに、DNSSECで応答を保護します。さらに、DNSクエリとヘルスチェックは従量課金の対象外であるため、DNS DDoS攻撃時に正規・不正を問わずクエリに課金されることで生じる高額なコストを回避できます。
アプリケーションのパフォーマンス要件に対応するスケーラビリティ
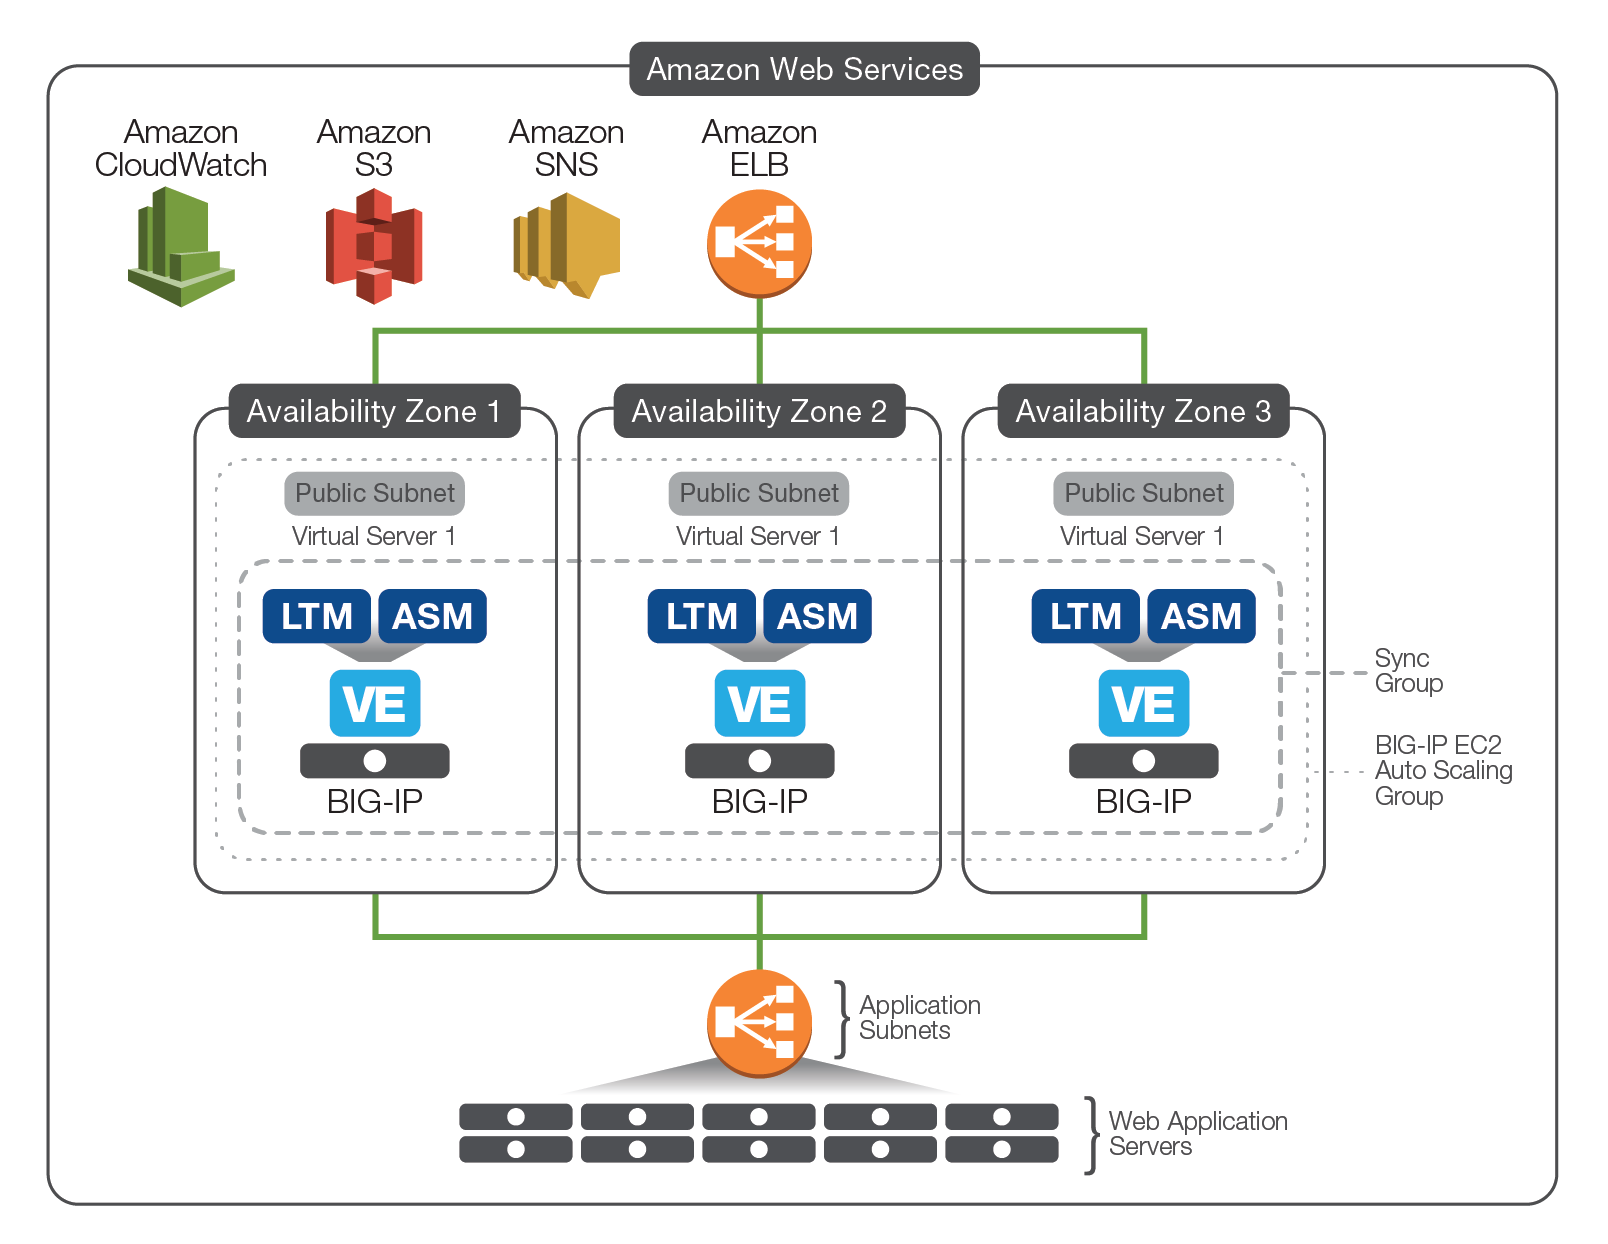
アプリケーションのワークロードをパブリッククラウドプラットフォームに移行する主なメリットの1つは、データセンターでプロビジョニングされた基本容量を超えてアプリケーションをスケールできることです。AWS Auto Scalingを使用すると、事前定義されたしきい値に従ってAmazon EC2の容量を自動的に増減しながら、アプリケーションの可用性を維持できます。BIG-IPソリューションはAWS Auto Scalingと統合され、BIG-IPのアプリケーションサービスとセキュリティサービスを動的にスケールできます。また、BIG-IP VEはプールメンバーの追加や削除をネイティブに処理するため、帯域外のオーケストレーションや構成管理は不要です。F5は、BIG-IP LTMの自動スケーリング(図1を参照)に加え、BIG-IP VE上にBIG-IP LTMとBIG-IP ASMの両方をプロビジョニングすることで、アプリケーションセキュリティの自動スケーリングを可能にするソリューションもリリースしています。
シンプルで自動化されたデプロイ
AWS Cloud Formation Templates(CFT)は、インフラストラクチャリソース(サーバー、ストレージ、ネットワーク、コンピューティング)のデプロイをスクリプトで自動化する手段を提供します。同じBIG-IPイメージと構成をAWS内に何度でも迅速にデプロイできる再現可能な方法により、貴重な作業時間をより優先度の高いビジネス課題に振り向けられます。CFTはF5のエンジニアによって設計され、広範なテストが実施されているため、BIG-IP VEのデプロイや構成に伴う不安を解消し、F5のエキスパートと同等の確信を持ってF5仮想アプライアンスをプロビジョニングできます。さらに、Ansible、Chef、Puppetなどのサードパーティ製自動化ツールとシームレスに統合できるため、BIG-IP VEの自動化とオーケストレーションのプロセスが簡素化されます。F5のすべてのCFTはオープンソースで、GitHubから無料で入手できます。F5のユーザーは、個々のビジネス要件により適合するようテンプレートを変更できます。
さらにF5は、一部のCFTをAWS Marketplaceから直接提供することで、AWS Marketplaceとの連携を強化し、より迅速かつ容易な導入を実現しています。たとえば、各種オートスケーリングソリューション(BIG-IP LTMのオートスケーリング、WAFのオートスケーリングなど)をAWS Marketplaceから選択してデプロイでき、1時間以内に本番環境で稼働させることが可能です。F5ユーザーがこうした複雑なソリューションを自ら構成する必要がなくなり、数日、場合によっては数週間分の作業時間を削減できます。
DevCentral™コミュニティサイトでは、BIG-IP VEのデプロイに使用するサブネット、ネットワークインターフェイス、ルーティングテーブルなど、VPCリソースの構成例を提供しています。また、CloudInitユーザーデータスクリプトを使用して、特定のパッケージアプリケーション(Microsoft SharePoint、Exchangeなど)やカスタムアプリケーション向けのBIG-IP iApps®テンプレートをデプロイする方法も紹介しています。AWS CFTと同様の機能を持つF5 iAppsは、各アプリケーションに必要な特定のサービスを迅速にデプロイできるように設計されています。さらにiAppsでは、各アプリケーションのトラフィック管理、暗号化、ファイアウォール、パフォーマンス最適化などのサービス構成とポリシーも定義します。
パブリック環境とプライベート環境のフェデレーション展開
パブリッククラウドのリソースを既存のプライベートデータセンターと統合することで、組織は既存の投資を引き続き活用しながら、優先順位に基づくスケジュールに従ってアプリケーションワークロードを移行できます。BIG-IP VE、F5 iApps、AWS CFTが連携して統合クラウド構成を構築し、追加のアプリケーションリソースを迅速かつ透過的に展開できるようにします。このフェデレーテッドクラウド構成の主な利点には、アプリケーションユーザーのシームレスなリダイレクト、位置情報および高速化テクノロジー、AWS Direct Connectを使用したセキュアな接続などがあります。アプリケーションリソースがプライベートデータセンターとパブリッククラウドのどちらから提供される場合でも、ユーザーエクスペリエンスに影響はありません。プライベートクラウドとパブリッククラウドのリソースは、需要、プロジェクトが新規か既存か、またはリクエスト元の所在地に応じて、透過的かつ継続的に利用できます。
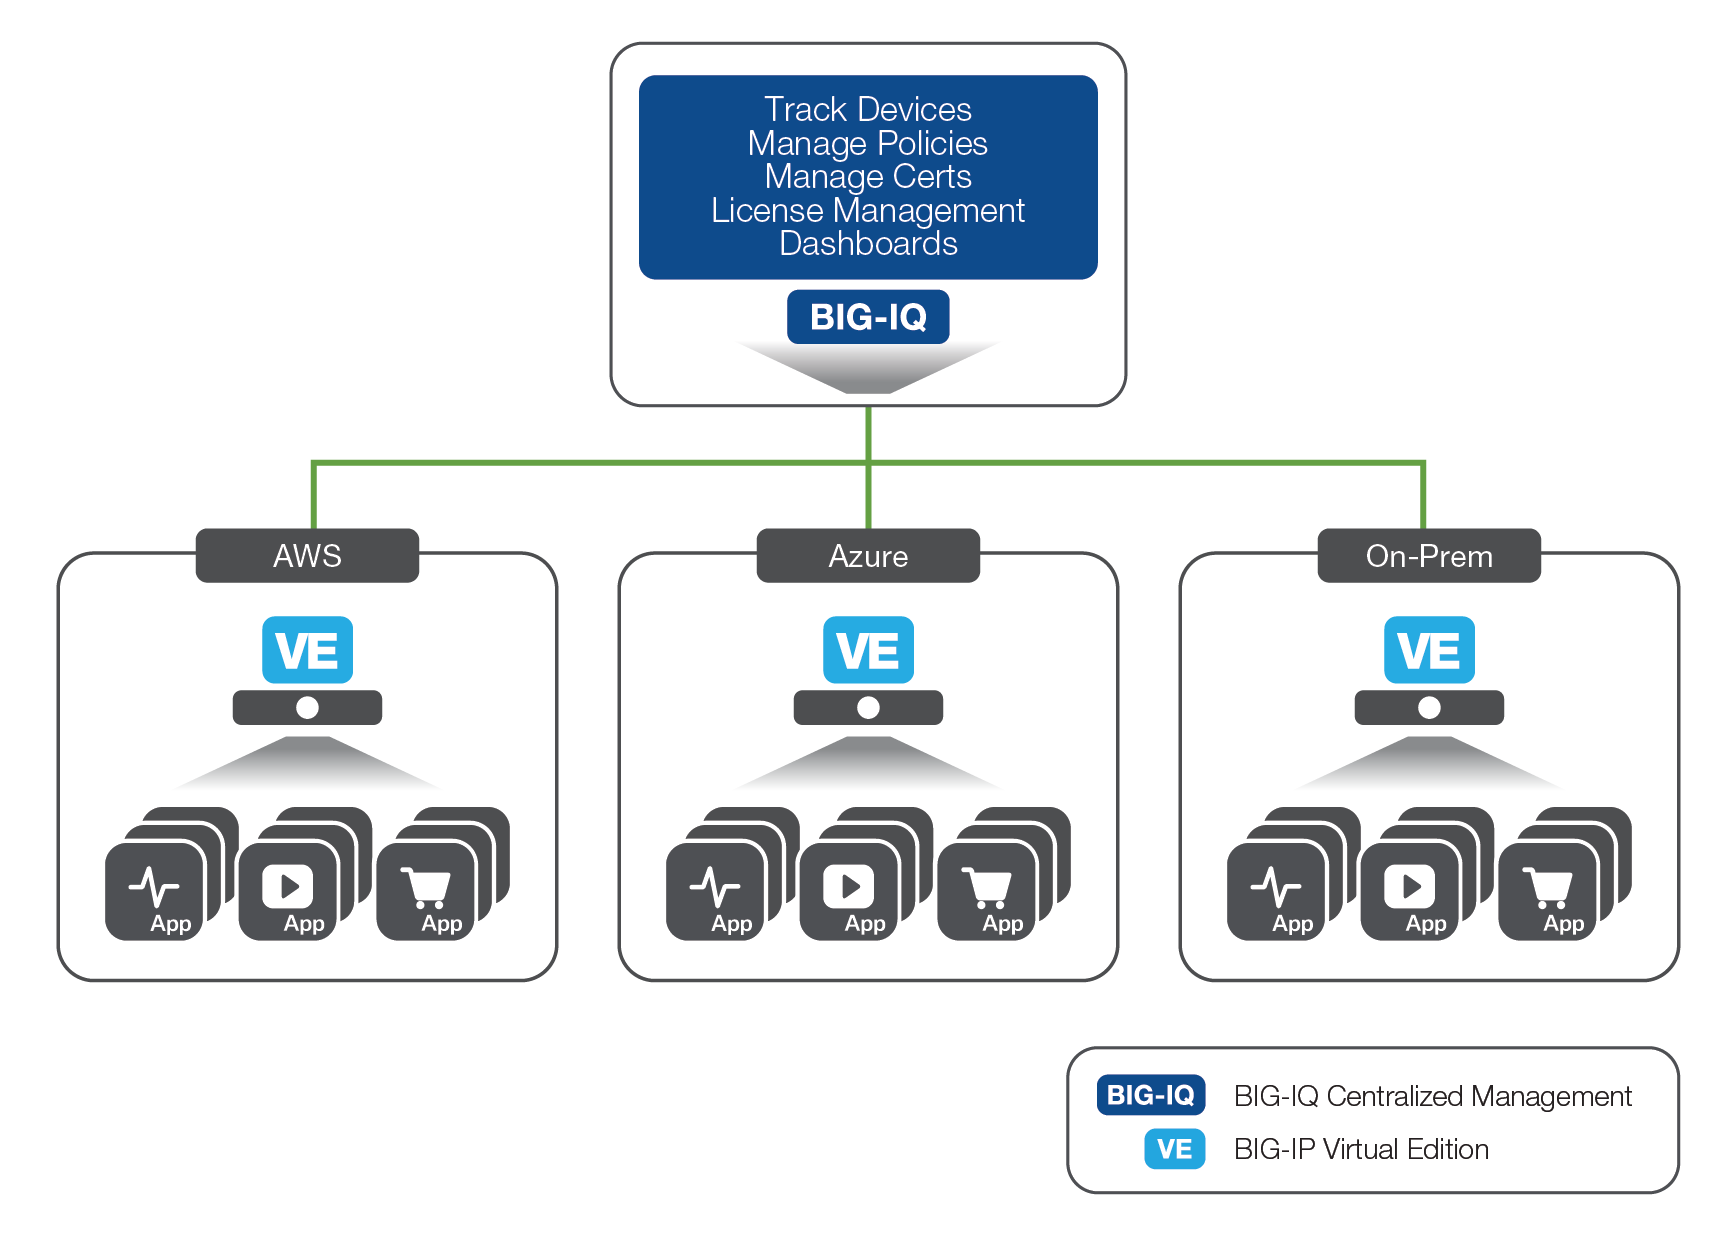
F5® BIG-IQ® Centralized Managementは、クラウドとオンプレミスの両方にあるF5の物理デバイスおよび仮想デバイスを一元的に制御します。BIG-IQ Centralized Managementは、アプリケーション管理を簡素化し、コンプライアンスの確保を支援するとともに、F5のデバイスやサービスがどこにあっても、一貫性とセキュリティを維持しながら管理するためのツールを提供します。BIG-IQ Centralized Managementでは、F5デバイスおよび以下のF5モジュールのポリシー、ライセンス、SSL証明書、イメージ、構成を管理できます。
- BIG-IP® Local Traffic Manager™ (LTM)
- BIG-IP® Application Security Manager™ (ASM)
- BIG-IP® Advanced Firewall Manager™ (AFM)
- BIG-IP® Access Policy Manager® (APM)
- BIG-IP DNS(監視のみ)
- F5 Fraud ProtectionソリューションのWebSafeおよびMobileSafe向けダッシュボード
BIG-IQ Centralized Managementは、物理アプライアンスまたは仮想アプライアンスとして利用できるほか、AWS Marketplaceから直接実行することもできます。
柔軟なライセンスモデル
BIG-IP Virtual Editionsは、主にGood-Better-Bestバンドルと、3つの異なる購入モデルで提供されます。
- 従量課金。テストおよび開発用の本番稼働前ワークロードや、一時的なクラウドバースティングおよびスケーラビリティのユースケース向けに、F5は柔軟性に優れ、オンデマンドの後払いで利用できる時間単位の従量制ライセンスを提供しています。すべての従量制プランには、プレミアムサポートとソフトウェアアップグレードが含まれます。
- ライセンス持ち込み(BYOL)。このオプションは、既存のBIG-IP VEライセンスをプライベートデータセンターからAWSへ直接移行するハイブリッドクラウド環境に最適です。
- 年間サブスクリプション。F5では、永続VEライセンスに加えて、年間サブスクリプションのBYOL VEライセンスも提供しています。サポート対象のあらゆるハイブリッドクラウド環境で使用でき、移植性と柔軟性が向上します。年間サブスクリプションは、トラフィックが安定している本番ワークロードに最適で、AWS Marketplaceから入手できます。
- Enterprise License Agreement(ELA)。最大限の柔軟性と俊敏性を求める大規模なエンタープライズ環境向けに、ELAでは、プレミアムサポートとソフトウェアアップグレードを含む3年間の契約で複数のVEを購入できます。
さらに、すべてのハイブリッド環境にわたってBIG-IP製品ライセンスを管理できるBIG-IQ Centralized Management License Managerを無償で利用できます。
まとめ
ここ数年でパブリッククラウドサービスの導入は飛躍的に拡大し、AWSは一貫してこの市場をリードしてきました。多くのITスタートアップに加え、規模が大きく知名度の高い企業も、システム全体をAWSクラウドに展開し、大きな成果を上げています。企業がアプリケーションのクラウド移行を計画する際には、F5 BIG-IP Virtual Editionを使用することで、F5のアプリケーションデリバリおよびセキュリティサービスをクラウド上のアプリケーションワークロードへ容易に移行できます。これにより、パブリッククラウドのセキュリティ、パフォーマンス、制御に関して企業が抱える基本的な懸念の多くに対処できます。AWS MarketplaceではBIG-IPソリューション向けの柔軟なライセンスモデルを利用できるため、企業は財務上のリスクを最小限に抑えながら、AWSでアプリケーションの計画、ステージング、デプロイを行い、AWSクラウドの俊敏性と効率性を活用し始めることができます。
1 Amazonクラウドの基礎:知っておくべき5つの事実
2 AWS、Azure、Google Cloudの市場シェア比較(2017年)
2017年10月16日公開