
暗号化された脅威を軽減し、安全な暗号化を実現
はじめに
世界中のほぼすべての組織が、デジタルトランスフォーメーションを進めています。その背景には、ユーザーデータ、顧客データ、患者データ、企業データといった機密データを収集し、送信する必要性があります。つまり、現代の生活はデータを中心に成り立っています。データのプライバシーとセキュリティを確保することが不可欠です。
アプリケーションは、データへの入り口です。そのため、アプリケーションがどこに存在するかを問わず、そのセキュリティを確保することは、組織のセキュリティと事業の両方にとって、業界を問わず極めて重要です。
機密データのセキュリティとプライバシーは極めて重要であるため、組織内のデータセキュリティとプライバシーを確保するための新たな政府規則や規制が策定されています。これらの規則は、組織や収集されたデータが規制当局の管轄区域内に所在するかどうかにかかわらず適用されます。
欧州連合(EU)の一般データ保護規則(GDPR)は、EU域内で事業を展開する組織に対し、本人の事前同意を得たうえで個人データを適法に収集し、保護することを義務付けています。米国では、新たに制定されたカリフォルニア州消費者プライバシー法(CCPA)がGDPRの保護規定の多くを踏襲しており、他州でも消費者のプライバシー保護法制のモデルとして検討されています。
これらの規則や規制は、透明性を確保し、個人データとその収集後の取り扱いについて、お客さまがより適切に管理できるようにすることを目的としています。組織でセキュリティ侵害が発生し、機密データの紛失や盗難、不正使用、悪用が生じた場合、その組織には多額の罰金が科される可能性があります。
機密情報を保護するうえで、暗号化は少なくとも実施すべきベストプラクティスとされています。実際、暗号化によるデータ保護を怠ることは過失と見なされます。しかし、暗号化には二面性があります。
暗号化のメリット
データのセキュリティとプライバシーを確保する方法はいくつかありますが、最も効果的なのは暗号化です。
現在、ほとんどのトラフィックは暗号化されています。ほぼすべてのWebサイトで暗号化が使用されています。Microsoft Office 365やGoogle G Suiteなどのオンライン生産性向上アプリ、クラウドベースのアプリケーション、Software-as-a-Service(SaaS)アプリ、ソーシャルネットワークの急速な成長と継続的な普及が、暗号化トラフィックの増加を後押ししています。
データの暗号化は、プライバシーと完全性の確保および維持に非常に有効です。
暗号化のデメリット
しかし、暗号化には危険な側面もあります。攻撃者は、暗号化されたトラフィックが、警戒していないユーザーやその組織にマルウェアなどの悪意のあるペイロードを送り込むだけでなく、ユーザーや組織から盗んだデータを外部に持ち出すうえでも非常に有効な手段であることに気付いています。
暗号化トラフィックに潜む脅威に備えるには、少なくとも、組織が受信と送信の両方の暗号化トラフィックを可視化できる必要があります。暗号化された受信トラフィックを可視化して検査することで、セキュリティ上の死角を減らせます。また、暗号化トラフィック内に隠されたマルウェアのリスクや、機密データの漏えいにつながる脆弱性も軽減できます。
暗号化された送信トラフィックを可視化することも重要です。このようなトラフィックによって、窃取されたデータの外部流出が隠蔽される可能性があるためです。また、ネットワークやクラウド環境にすでに潜伏しているマルウェアから、攻撃を開始したり、既存の悪意あるソフトウェアをダウンロードして多層・マルチスレッド型の攻撃へと拡大しようとしたりするコマンド&コントロール(CnC)サーバーへの通信が隠蔽される可能性もあります。
攻撃者は、追加のマルウェアをダウンロードして組織内でラテラルムーブメントを行うこともあります。さらに、最初に侵害した組織の外部にまで攻撃を拡大し、その顧客やサプライチェーンを攻撃して、より多くのデバイスやサーバーに感染させ、情報やデータをさらに窃取する可能性もあります。
SSL可視化だけでは不十分な理由
ただし、SSLの可視化は出発点にすぎません。組織には、セキュリティソリューションの機能を損なうことなく、暗号化されたトラフィックと復号されたトラフィックの両方をより適切に制御することが求められます。
多くの組織はセキュリティソリューションに多額の投資を行い、マルウェアの展開、サンドボックスでの解析、アプリケーションやWebプロパティの拒否リスト登録など、特定の機能を実行するために価値の高い機能を選定しています。セキュリティソリューションにネイティブの復号機能が含まれている場合もありますが、復号と暗号化はその主な目的でも重点分野でもありません。
大規模な復号処理専用に設計されたソリューションがなければ、ほとんどの企業では、SSLの可視性を確保するために、暗号化トラフィックをエンドツーエンドのセキュリティサービスチェーンに通す必要があります。つまり、セキュリティスタック全体にわたり、復号、検査、再暗号化という処理を静的なデイジーチェーンで繰り返し、冗長に実行しなければなりません。
このプロセスは非効率なだけでなく、貴重な時間とリソースも消費します。また、遅延が増加し、ユーザーエクスペリエンスに影響を及ぼす可能性もあります。さらに、デイジーチェーン接続された各セキュリティデバイスは、暗号化トラフィックの総容量に対応できるよう一律に拡張する必要があるため、容易に過剰なリソース割り当てにつながります。その結果、セキュリティサービスのコストが増加します。
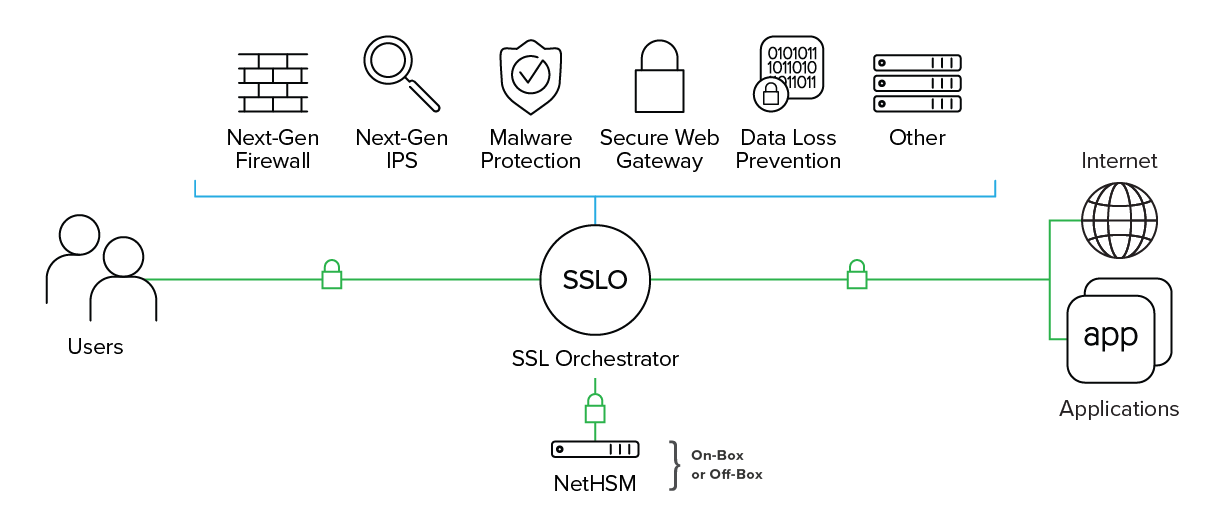
F5 SSL Orchestratorがどのように役立つか
F5 SSL Orchestratorは、暗号化されたトラフィックを復号し、適切なセキュリティ制御で検査した後に再暗号化します。これにより、暗号化トラフィックの可視性を確保し、潜在する脅威のリスクを軽減します。
SSL/TLSインフラストラクチャの強化に特化したSSL Orchestratorは、既存のセキュリティ投資の効果も最大限に引き出します。セキュリティサービスを動的に連携させ、ポリシーに基づいて復号されたトラフィックを振り分けることで、暗号化トラフィックにコンテキストベースのインテリジェンスを適用します。
SSL Orchestratorは、セキュリティインフラストラクチャ全体にわたって最新の暗号化テクノロジーを一元管理し、配布します。また、証明書と鍵の管理を一元化するとともに、堅牢な暗号スイートの管理と制御を提供します。
また、次世代暗号化プロトコルを統合的に検査するための単一プラットフォームも提供します。SSL Orchestratorは、セキュリティソリューションを最高の効率で稼働させるとともに、F5の負荷分散およびスケーリング機能を通じて、高可用性を維持しながら拡張できるようにします。さらに、各セキュリティサービスの健全性を個別に監視します。
暗号化に関するあらゆる処理の中核を担うSSL Orchestratorは、物理環境か仮想環境かを問わず、セキュリティとプライバシーに関する政府および業界の最も厳格で堅牢な基準に対応できる環境を確保する必要があります。
鍵およびセキュリティパラメータの保護
SSL可視化の実現には、堅牢な鍵管理(PKI)インフラストラクチャが不可欠です。鍵の管理と保護、およびその適切な使用には、多くの場合、Federal Information Processing Standard 140.2(FIPS 140-2)、Common Criteria、International Organization for Standardization(ISO)の規格、その他の地域別または業界別の認証など、規制上の要件が関係します。
FIPS 140-2は、米国国立標準技術研究所(NIST)の規格ですが、世界各地の規制が厳しい多くの市場で採用・適用されており、暗号技術の使用と実装の検証に関する指針を提供しています。
FIPS 140-2には複数のレベルがあり、規制、リスク、データの機密性に応じて適用されます。SSL可視化環境では、ハードウェアセキュリティモジュール(HSM)と呼ばれる耐タンパー性を備えた物理的なハードウェア筐体内で署名鍵を保護するために、FIPS 140-2レベル3が求められることがよくあります。HSMには、鍵のゼロ化、起動時の整合性チェック、不正な鍵抽出を防止するための制御機能が含まれます。HSMは鍵のセキュリティを強化するだけでなく、証明書管理の簡素化やコンプライアンスコストの削減にも役立ちます。
F5は、オンボックスのHSMオプションや、Public Key Cryptography Standards #11(PKCS #11)を介してネットワークHSMに接続するオプションなど、FIPS準拠プラットフォームを最も幅広く提供しています。選択するSSL Orchestratorのライセンスとモデルに応じて、複数のFIPS 140-2レベルと幅広い価格オプションを利用できるため、組織の規模を問わずポリシーに準拠できます。
では、なぜSSL Orchestratorなのでしょうか?
F5 SSL Orchestratorは、暗号化トラフィックを包括的かつ比類のないレベルで可視化し、受信する暗号化トラフィックに潜むマルウェアやその他の悪意ある脅威に伴うリスクを軽減します。また、送信する暗号化トラフィックを介した窃取データの流出、CnC通信、追加のマルウェアや悪意あるペイロードのダウンロードも阻止します。
さらに、SSL Orchestratorは、一元化された復号・再暗号化機能、動的なサービスチェーン、インテリジェントなトラフィックステアリングにより、CPU負荷の高い復号・暗号化処理を安全にオフロードし、価値の高いセキュリティ機能を大規模に実行できるようにします。これにより、セキュリティ投資の効果を最大限に引き出しやすくなります。
これらの対策は、セキュリティの死角や潜在的な脅威を防ぐだけでなく、既存のセキュリティソリューションが、脅威対策、データ漏えい防止、サンドボックス処理などの関連セキュリティサービスという本来の機能を最大限に発揮できるようにします。
SSL Orchestratorには、中小企業(SMB)、最新のエンタープライズ環境、クラウド向けに設計された複数のライセンスオプションがあります。Virtual Editions(VE)をはじめ、中位からハイエンドまでのアプライアンスなど、複数のプラットフォームオプションを用意しており、暗号化トラフィックの変化や、TLS 1.3を含む暗号スイートおよびプロトコルの変更、将来のIoTデバイス、さらには耐量子暗号方式に対応するソリューションを提供します。
公開日:2019年7月1日