
Dell EMC VxRail上のモダンワークロード
Infrastructure-as-a-Service環境への可用性およびセキュリティサービスの導入
ホワイトペーパーの概要
Dell EMC VxRailは、高性能プラットフォーム上にワークロードを統合したい企業向けに、実績ある仮想化環境を提供します。Web向けマイクロサービスアプリケーションをはじめ、より多くのワークロードがこのプラットフォームへ移行するにつれ、インフラストラクチャ管理者はInfrastructure-as-a-Serviceの枠を超えて検討する必要があります。増え続けるワークロードに対応するには、ビジネス運用を中断なく継続できるよう、パフォーマンス、セキュリティ、可用性を確保するサービスを検討する必要があります。本ホワイトペーパーでは、エコシステムの観点から、VxRail上のWeb向けワークロードに可用性とセキュリティを提供するF5ネットワークアプリケーションサービスに焦点を当てます。これらのアプリケーションサービスでは、VxRail VMware環境にシームレスに統合されるF5ソフトウェアを使用しており、VxRail vCenterを介してF5サービスを容易にプロビジョニング、構成、サポートできます。
VxRail環境では、インフラストラクチャ管理者がレガシープラットフォームとクラウドプラットフォームのアプリケーションを統合し、インフラストラクチャ上に最適な運用を実現する単一の統合環境を構築できます。これらの機能は、統合された「as-a-service」環境として社内の関係者に提供でき、パフォーマンスとコスト効率を確保するとともに、VMware Cloudを介してパブリッククラウドへシームレスに拡張できます。
ホワイトペーパーで取り上げる主なトピック:
- セクション1:VxRail内へのF5® Advanced Web Application Firewall™サービスの導入
- セクション2:セキュリティポリシーのカスタマイズ
- セクション3:ワークロードとアプリケーションの高可用性サポートの構成
- セクション4:Web公開資産の安全性とセキュリティの確保
- セクション5:将来への備え:vCenterを活用したアプリケーションサービスの可視化とキャパシティプランニング
- セクション6:まとめ
セクション1:VxRail内へのF5 Advanced Web Application Firewallサービスの導入
このセクションでは、vCenter管理インターフェイスを使用して、F5 Advanced Web Application Firewall(Advanced WAF)ソフトウェアをVxRail上にプロビジョニングし、デプロイする方法を中心に説明します。この例では、サンプルワークロードをホストする2台のWebサーバーを作成し、その前段にAdvanced WAFをデプロイしています。この構成は、Webサーバー上の外部公開ワークロードを最適化し、保護することを目的としています。
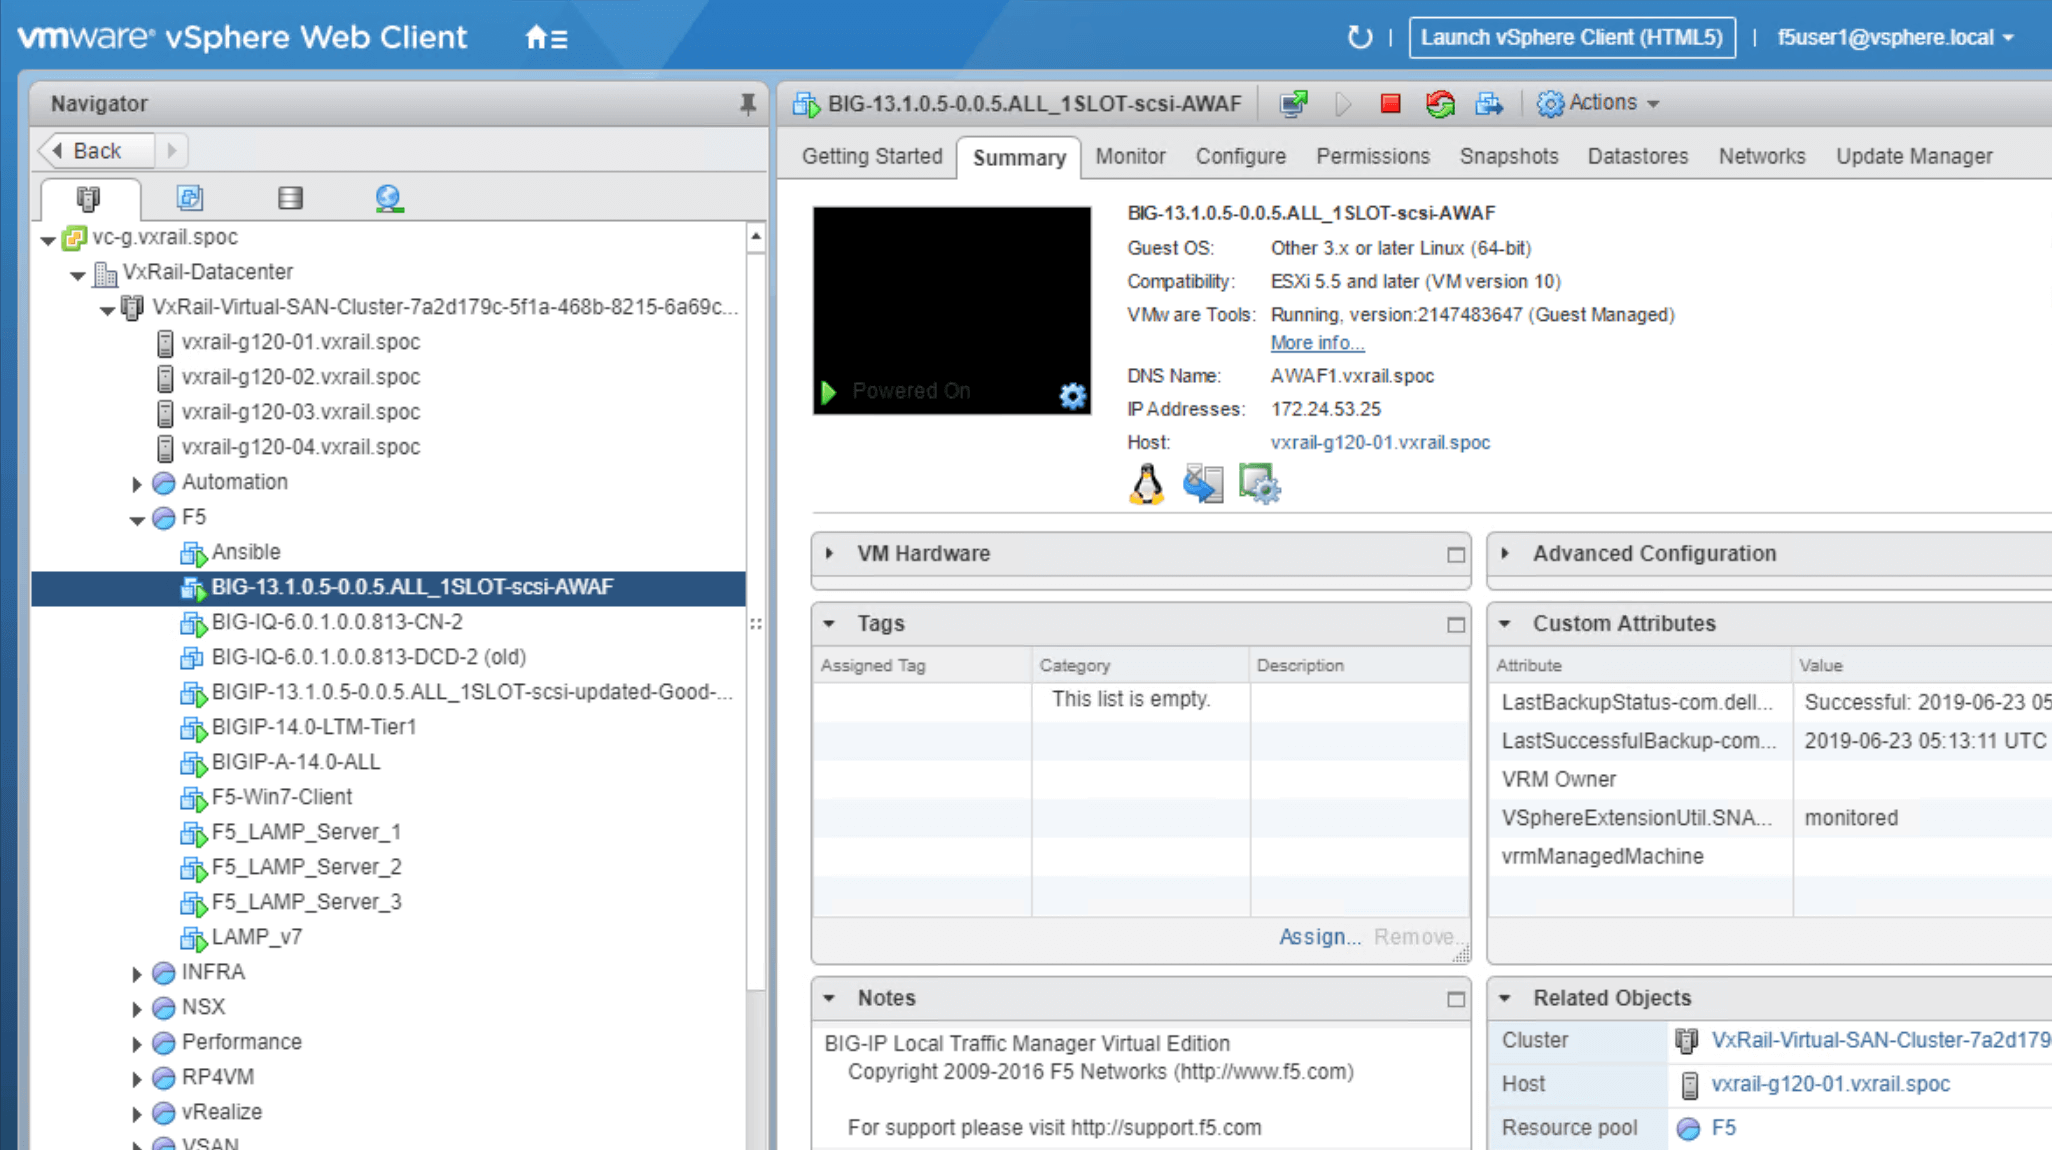
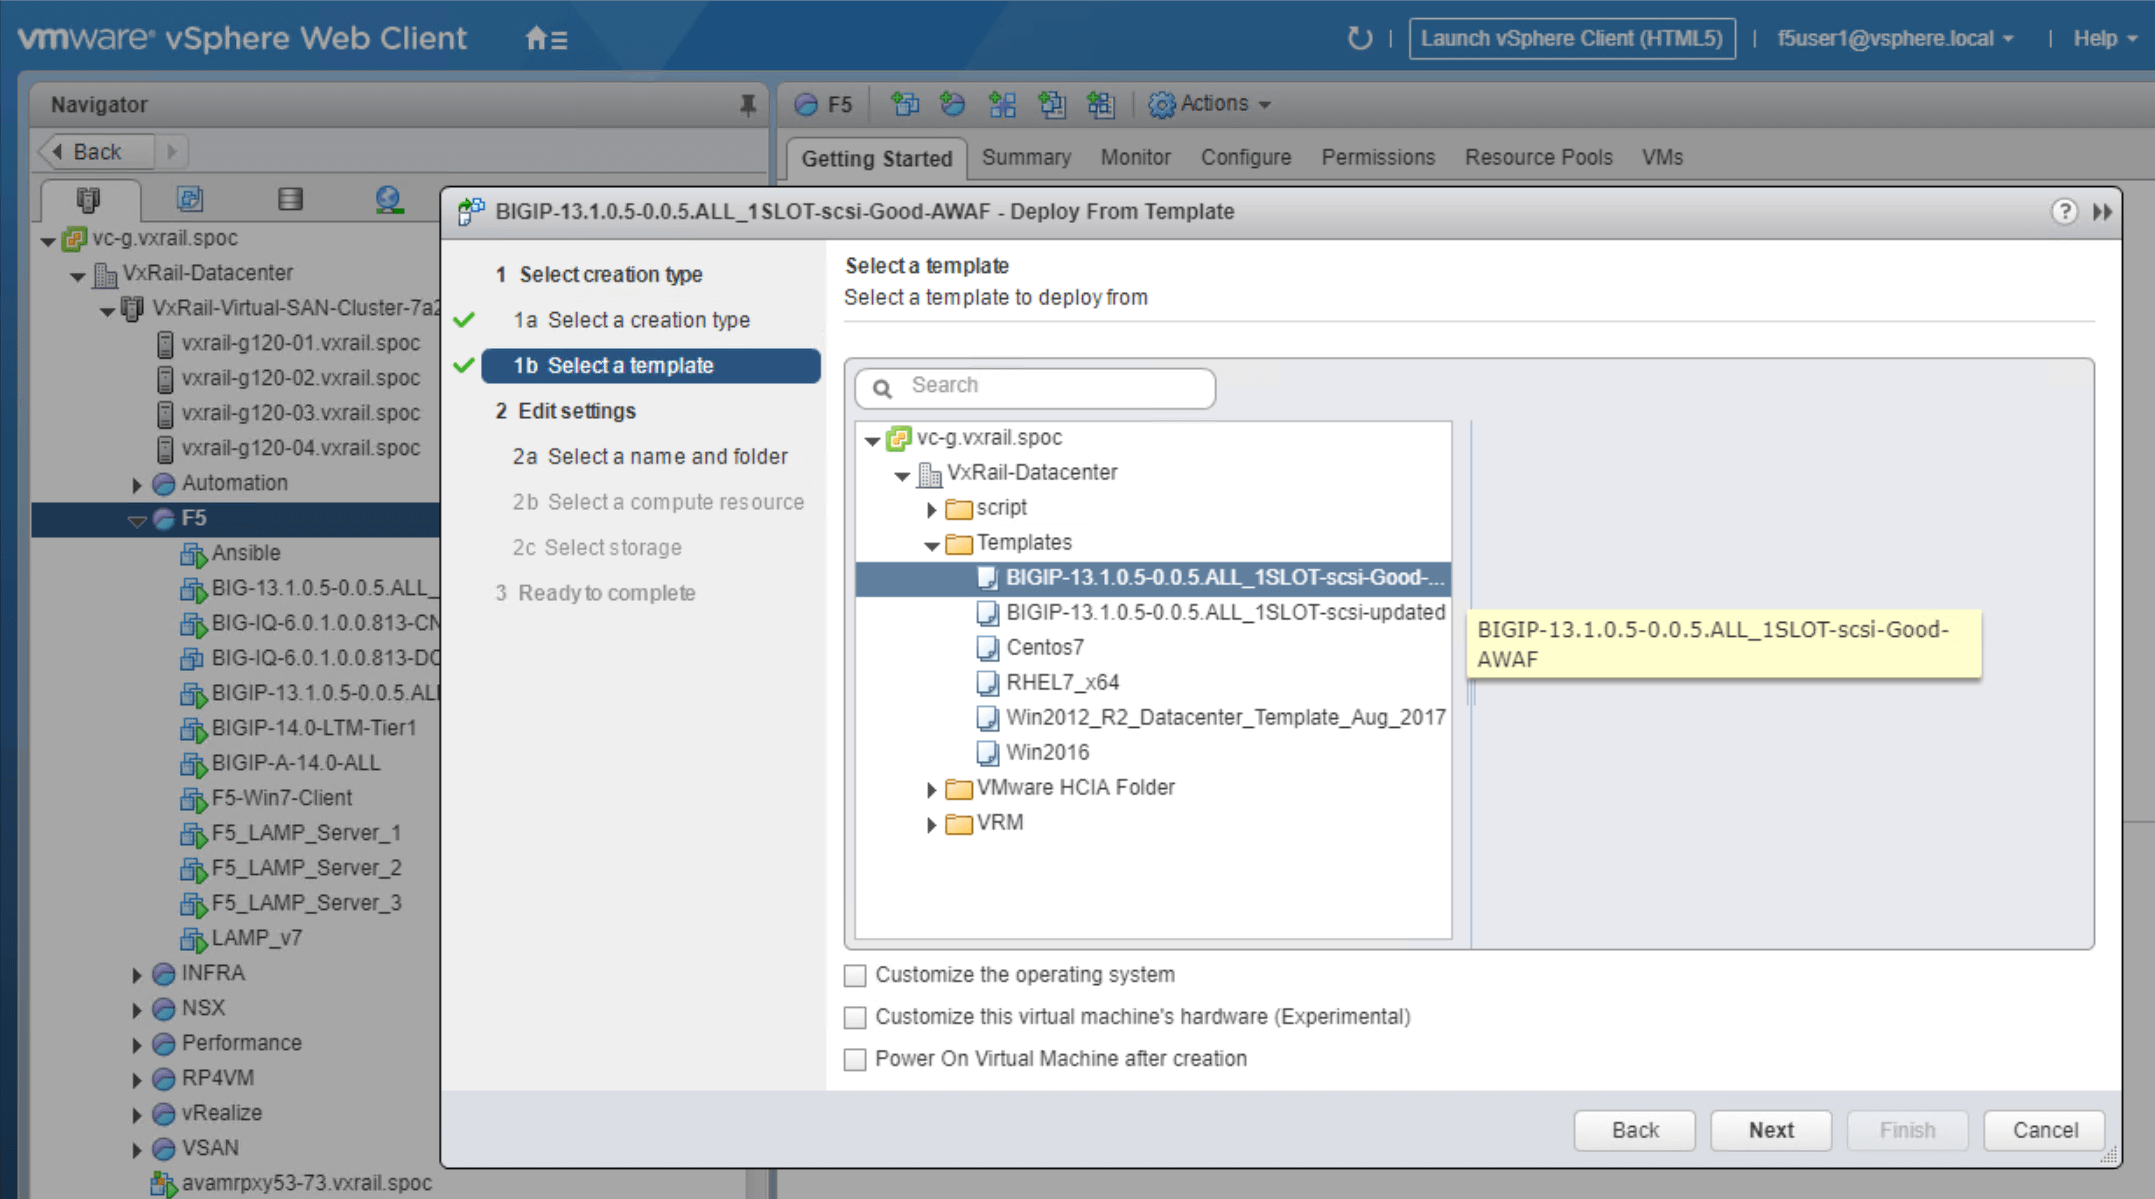
まず、図1に示すように、VxRail vCenter内にAdvanced WAFテンプレートを作成します。Advanced WAFテンプレートは、VxRail-Datacenterのテンプレートフォルダーに表示されている必要があります。このテンプレートにはAdvanced WAFのイメージが保存されます。後でこのテンプレートを使用してアプリケーションサービスを起動できるため、サービスを簡単に作成できます。
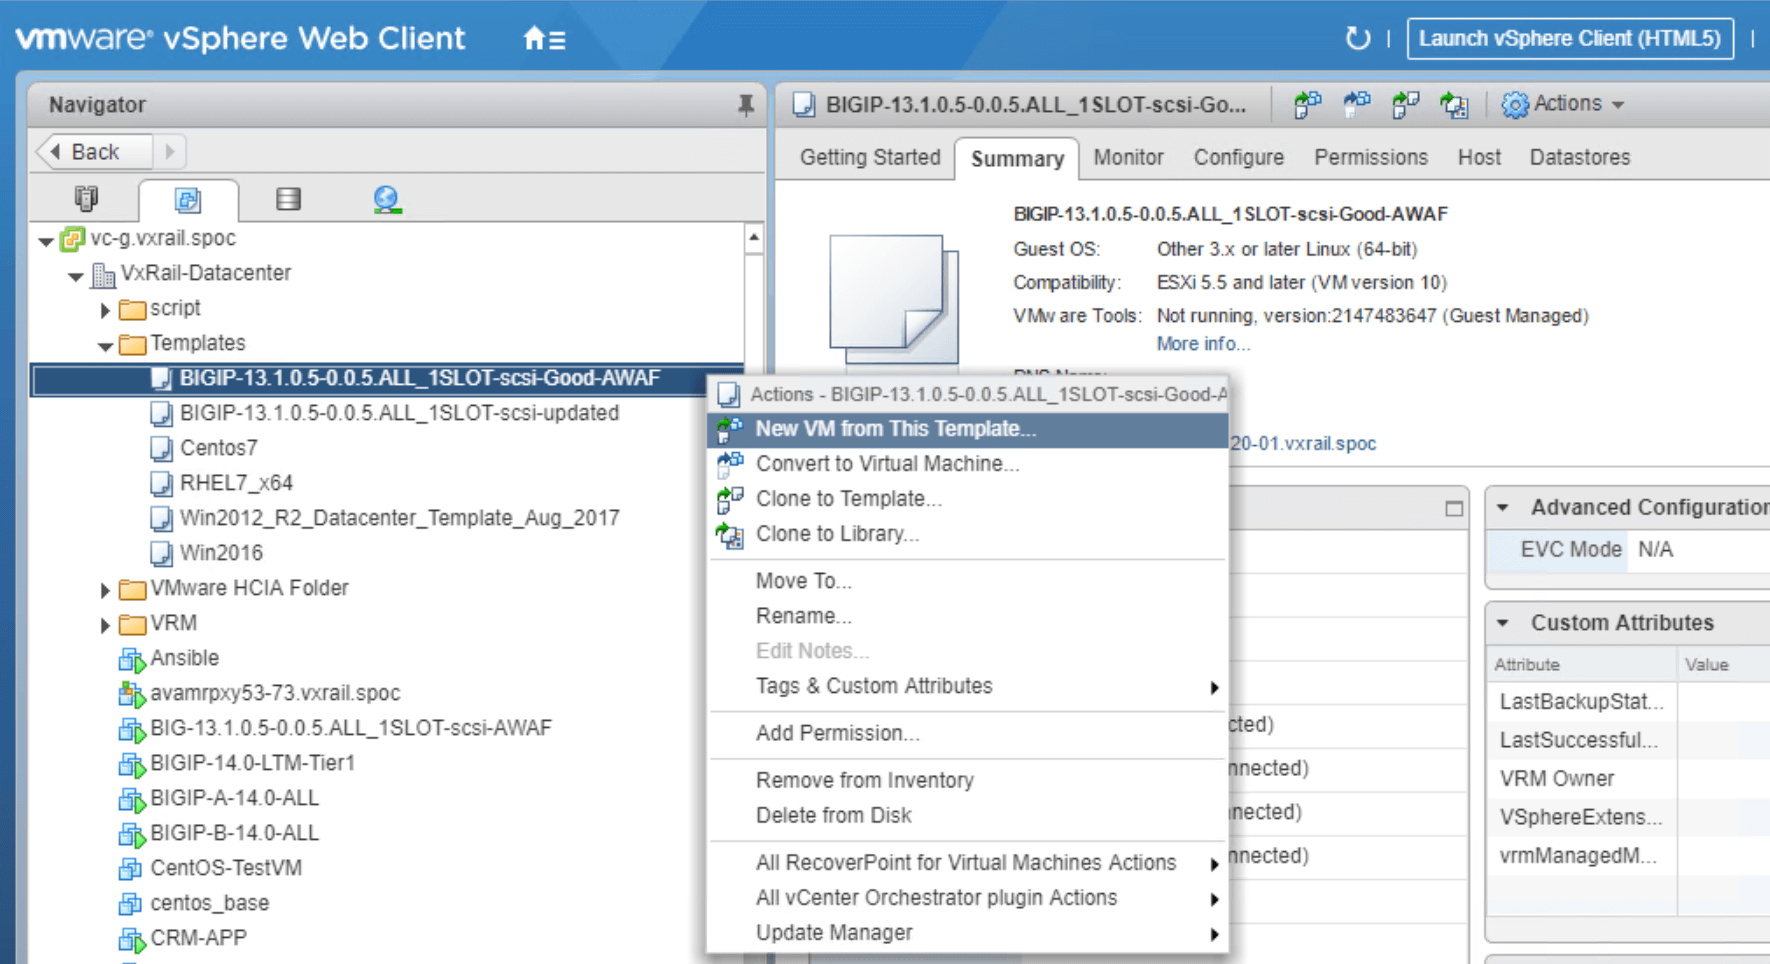
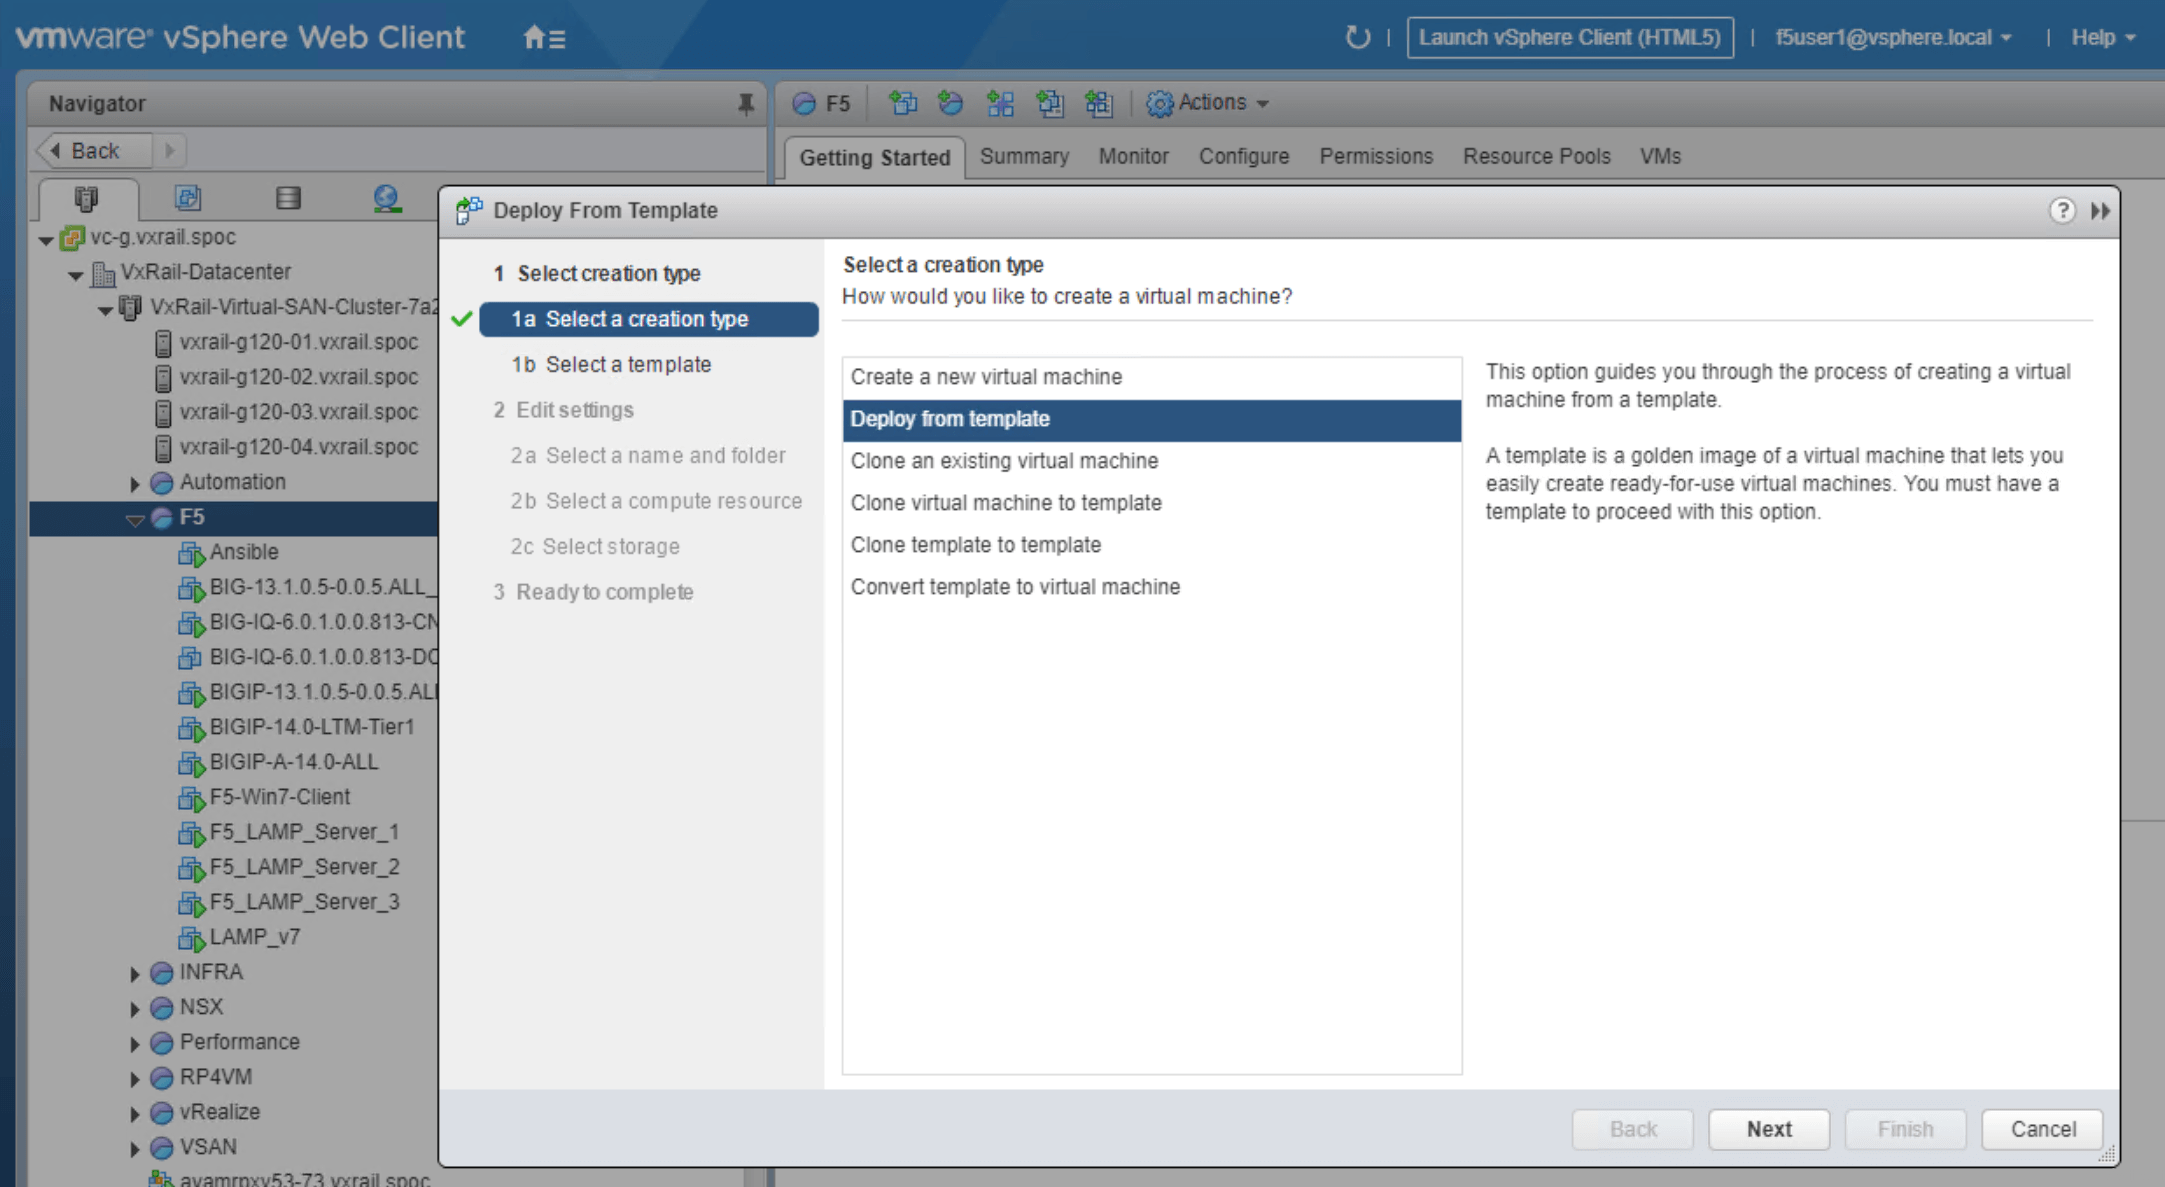
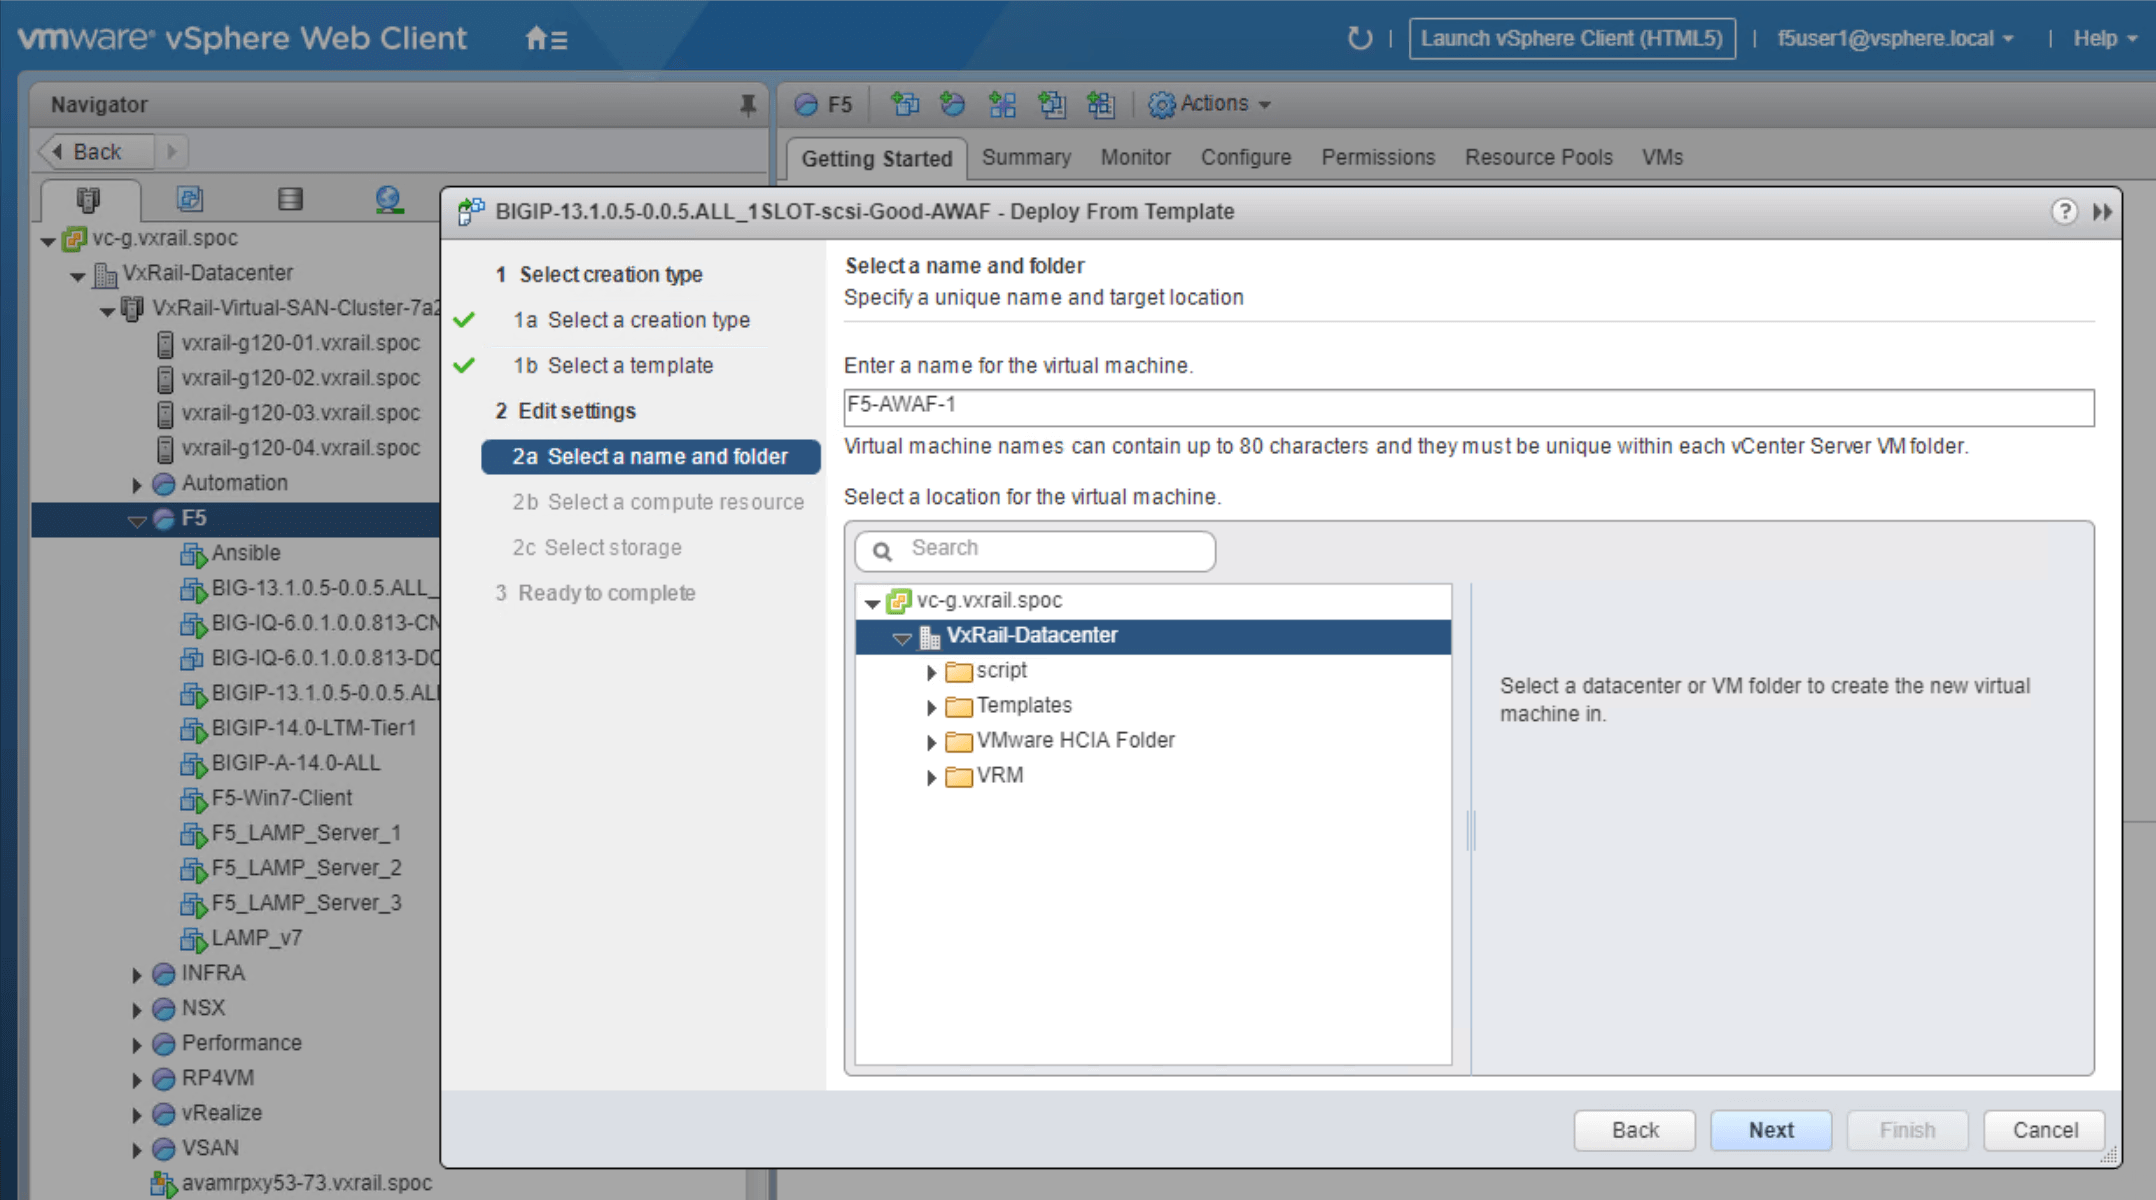
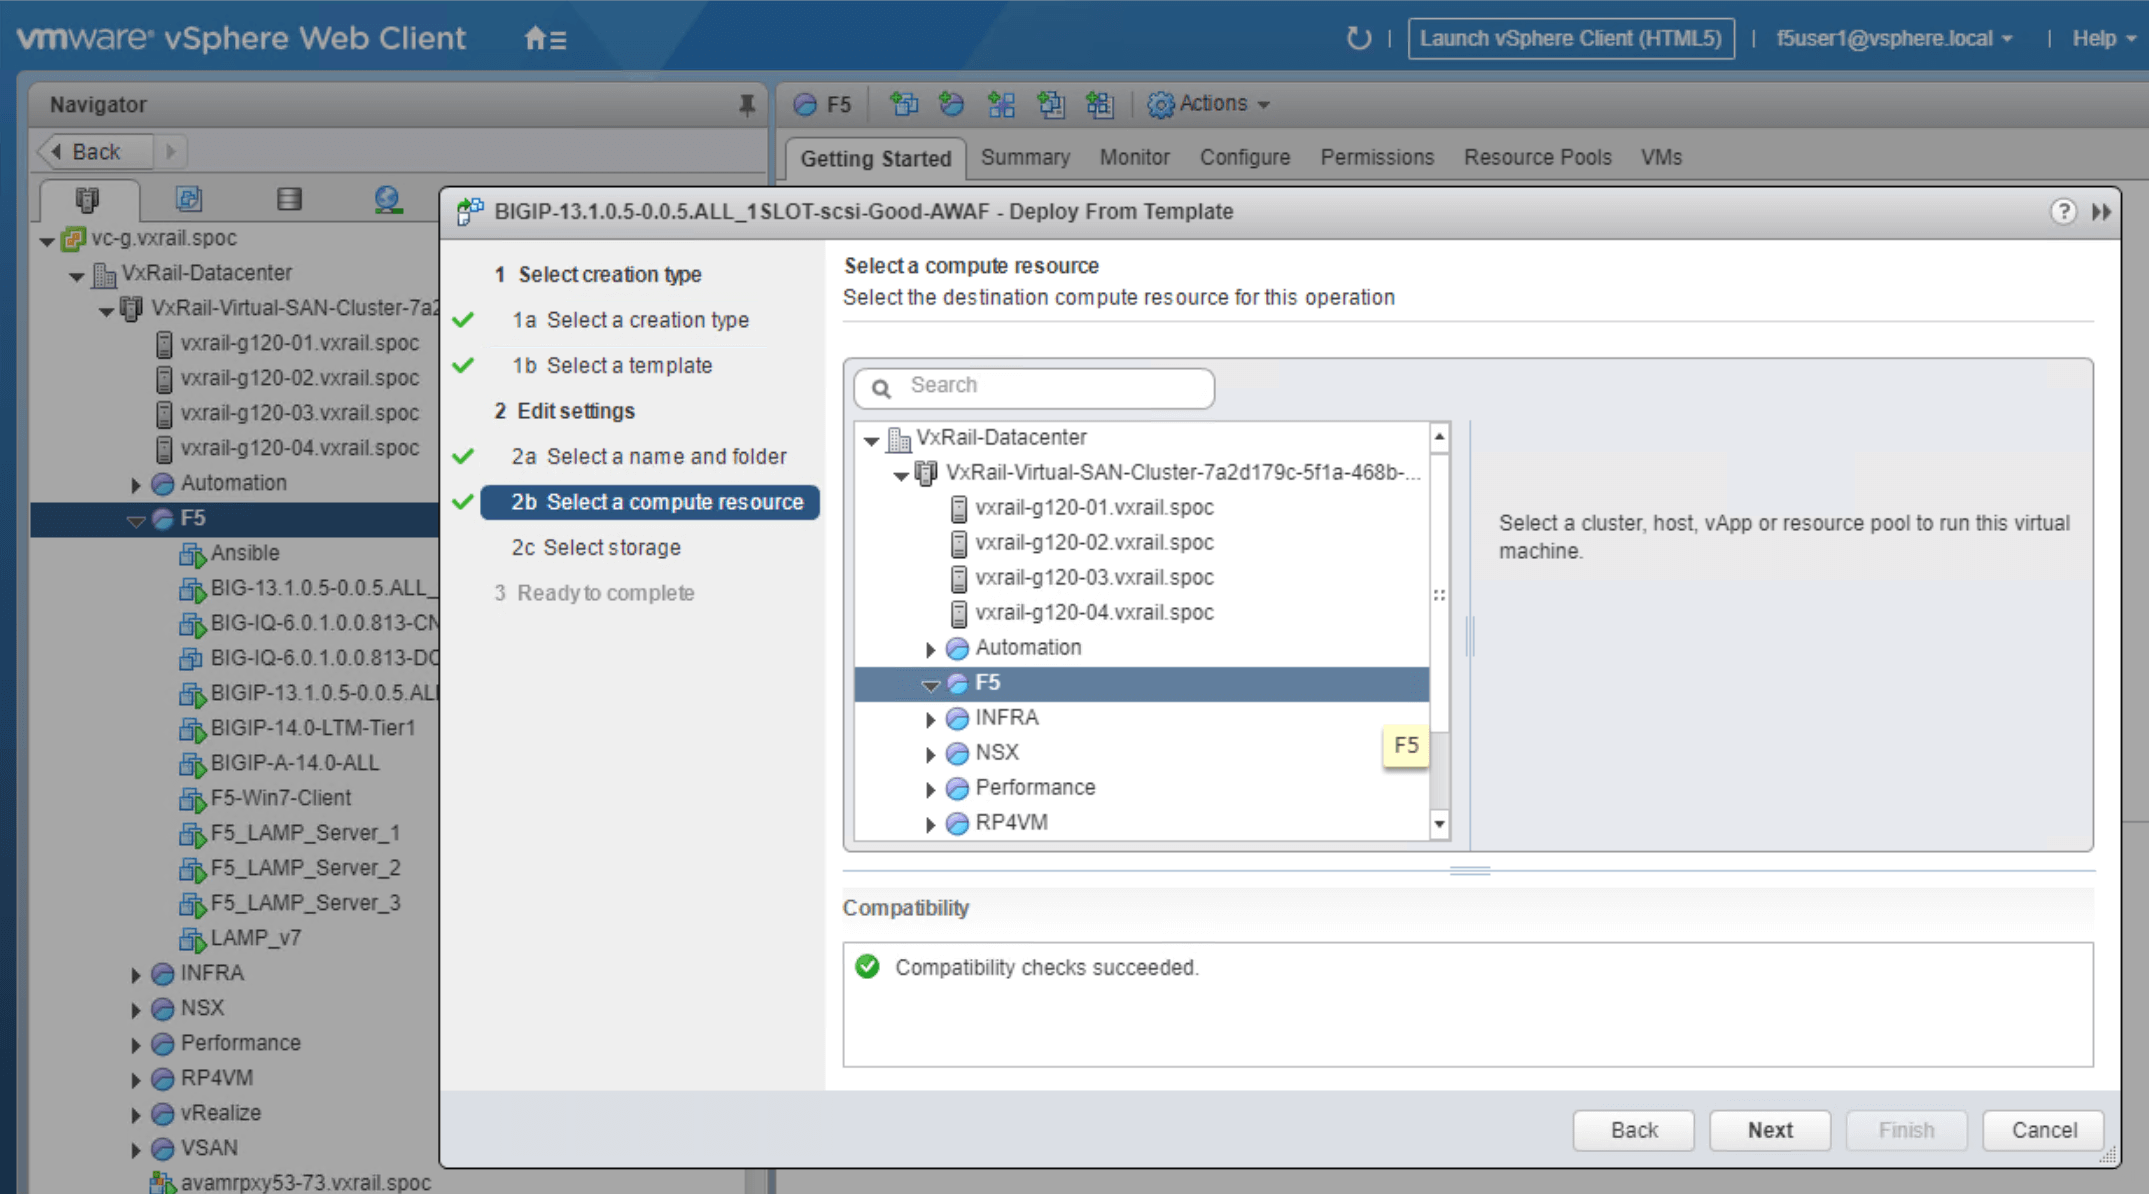
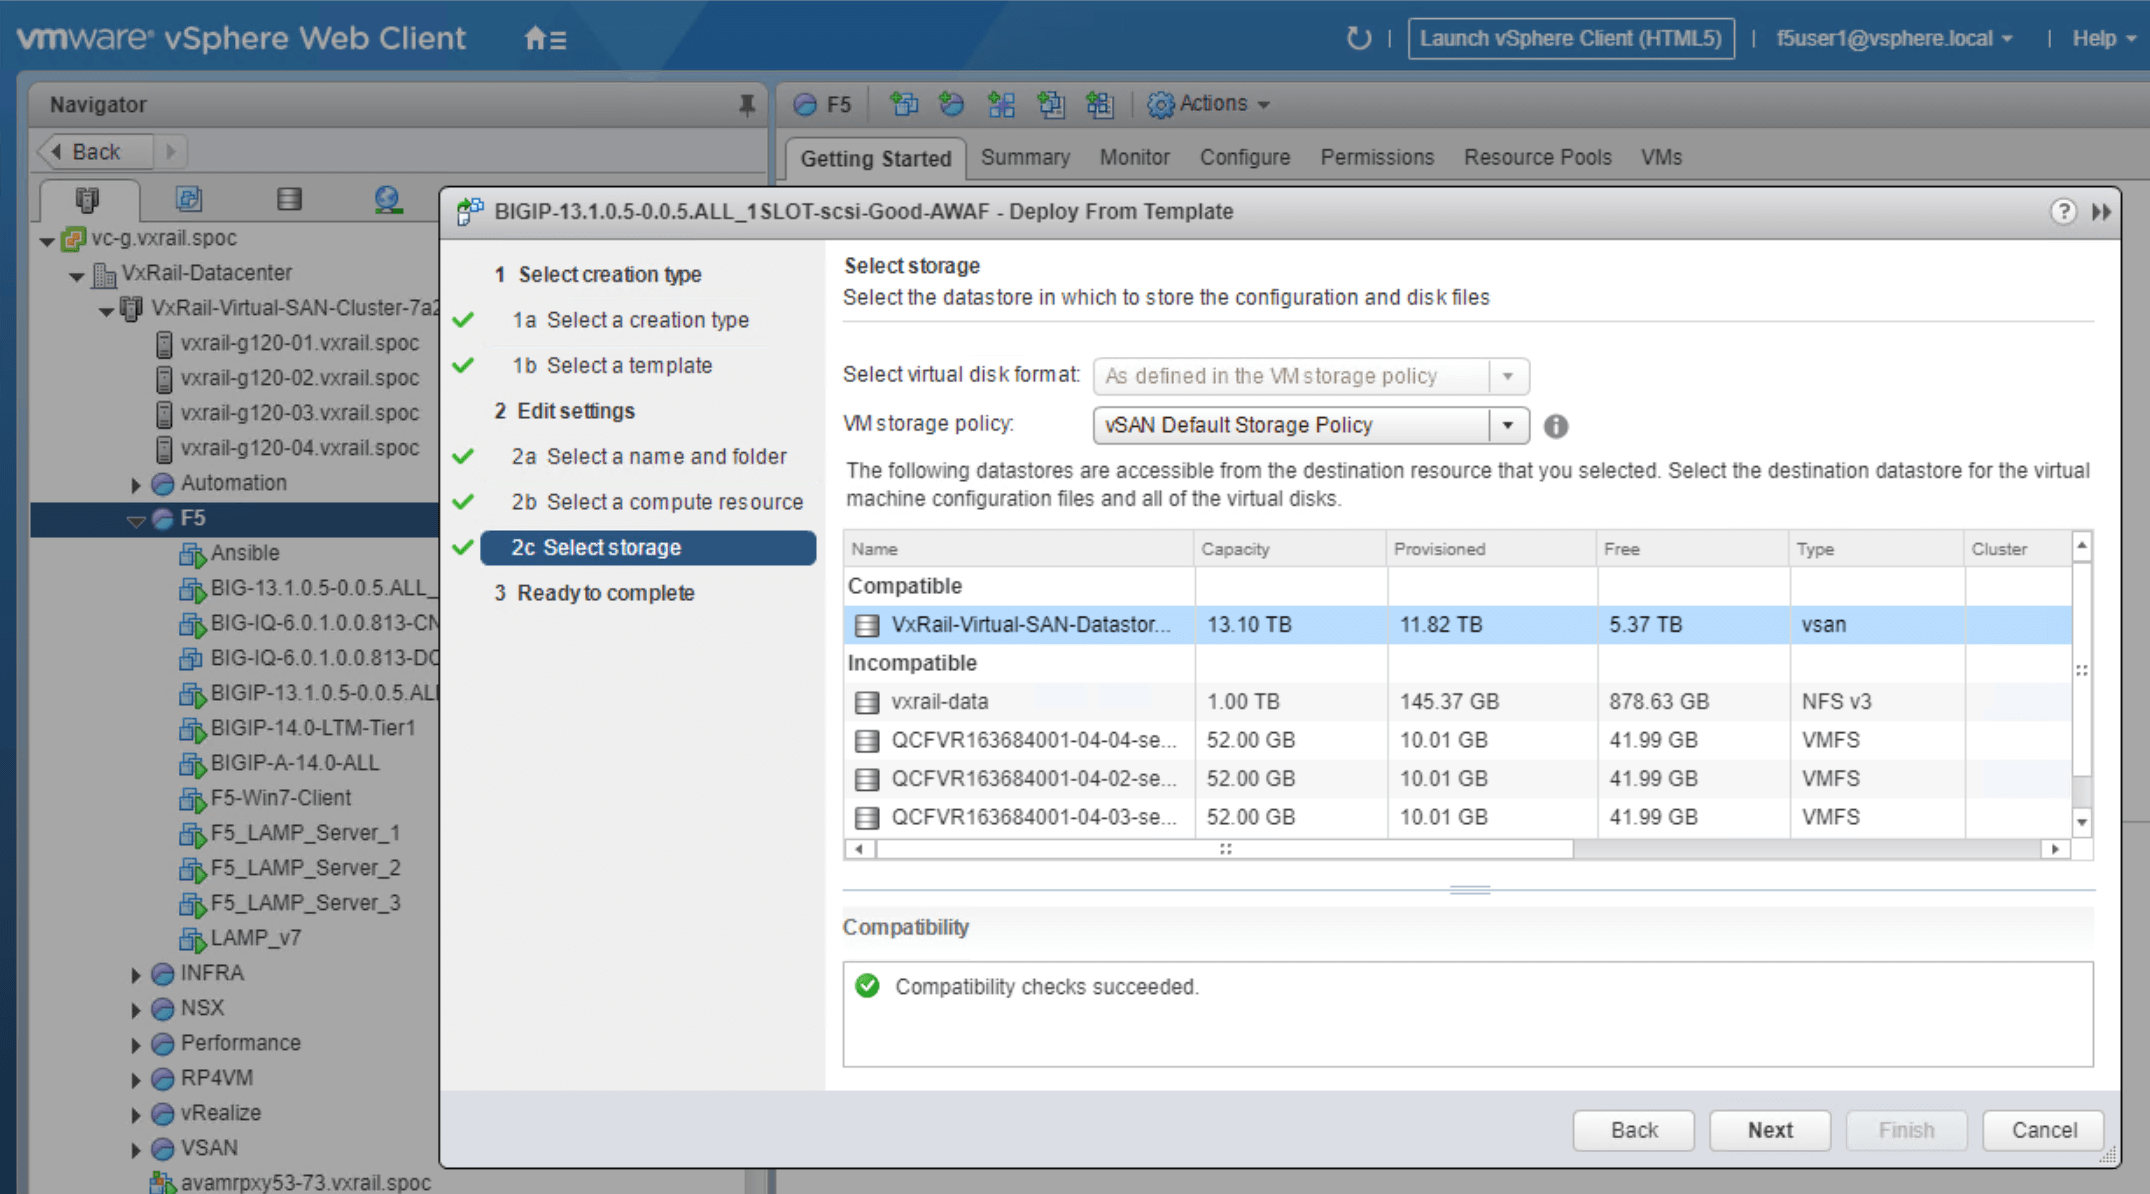
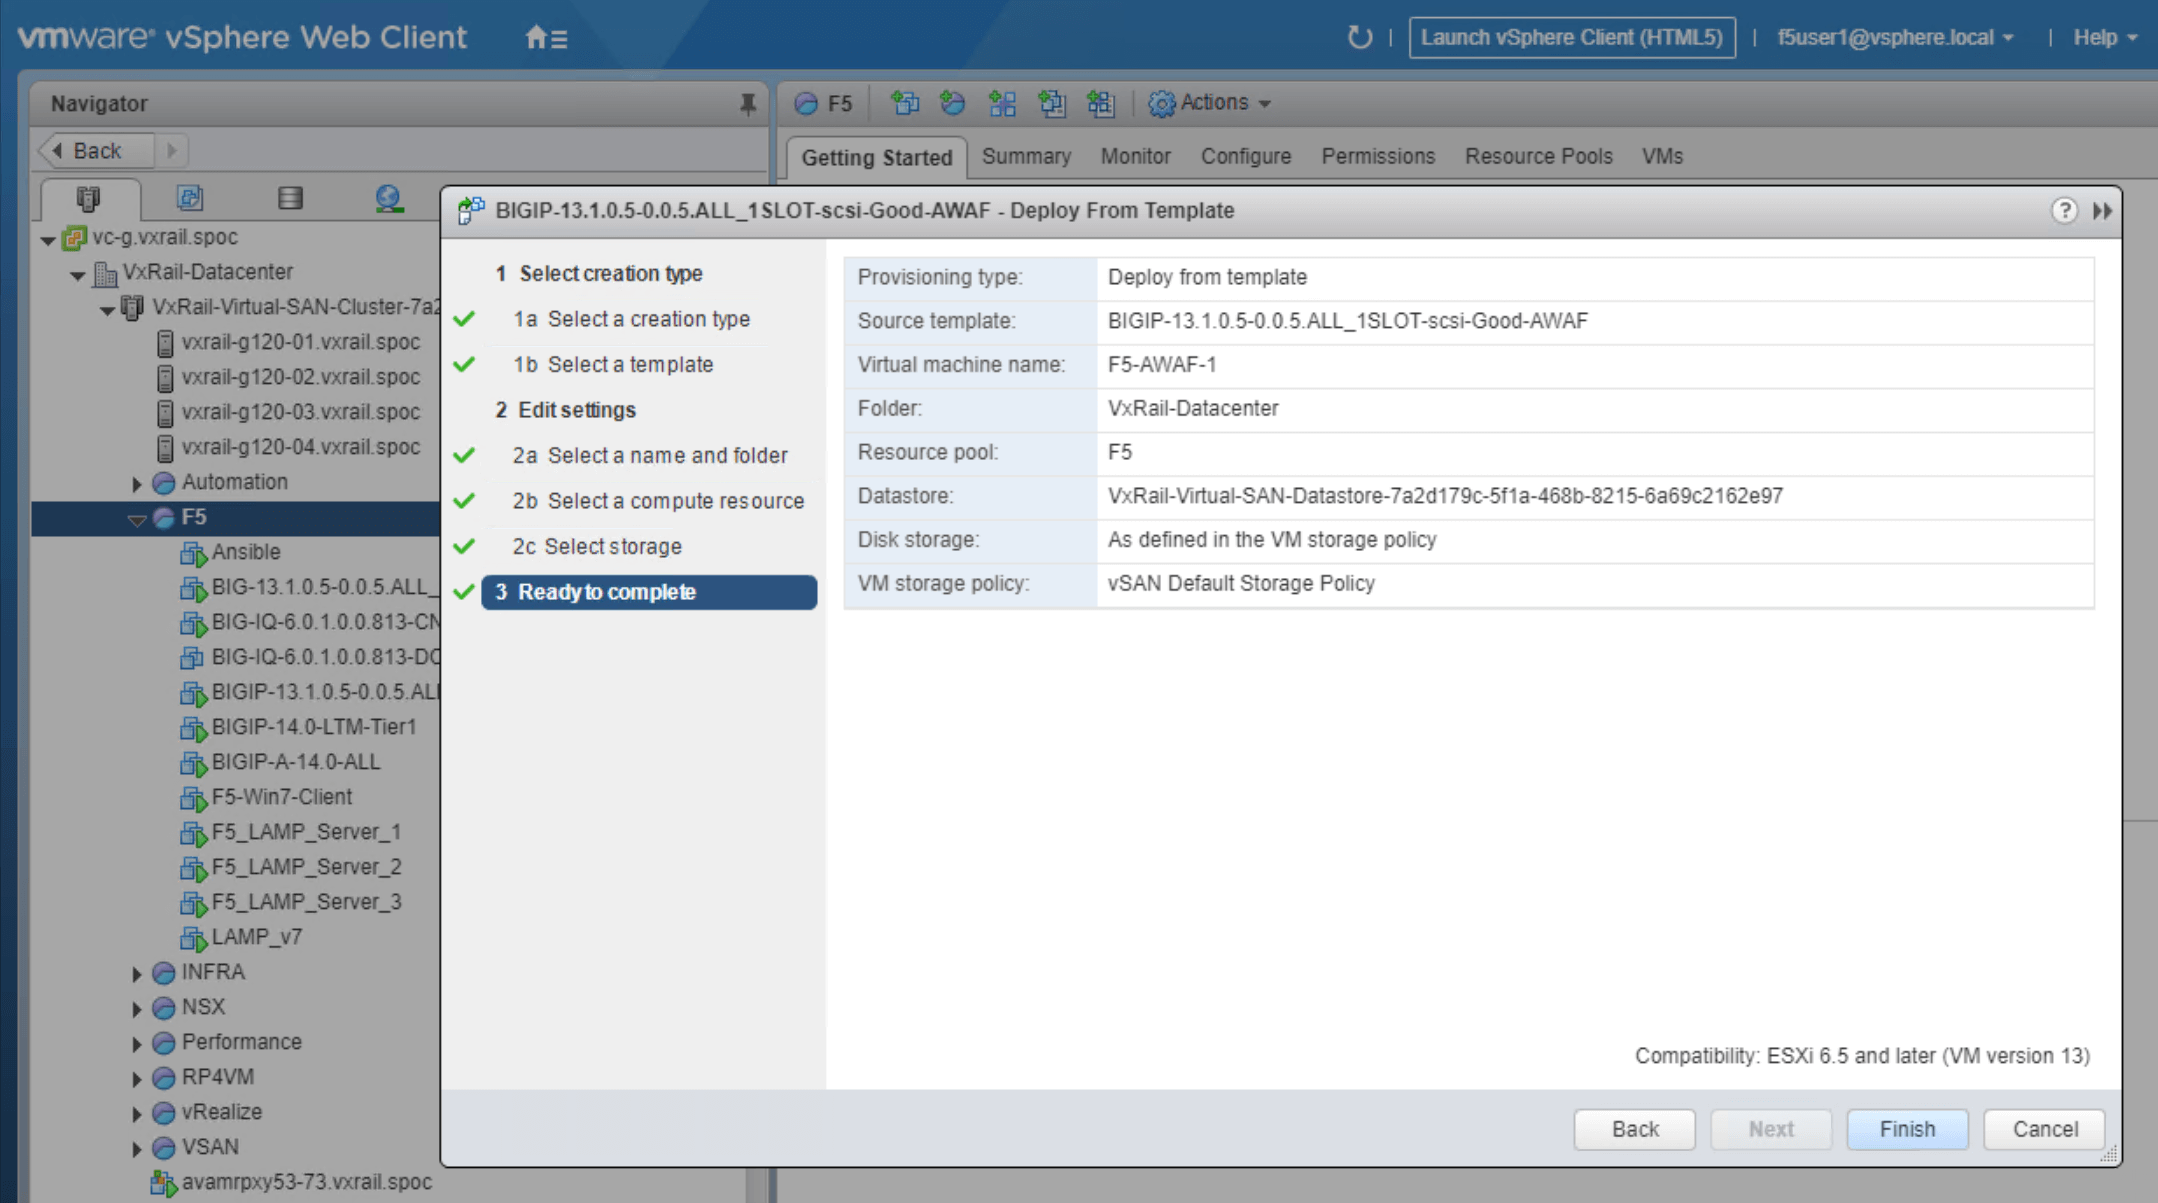
図2に示すAdvanced WAFテンプレートをクリックします。このメニューから新しいVMを起動し、必要に応じて以下のスクリーンショットに示す手順を参照しながら、使用するサービスを準備できます。導入プロセスを簡素化するため、各手順のスクリーンショットを個別に掲載しています。
スムーズにデプロイするため、以下のガイドラインに従ってください。
- Advanced WAFのVMに一意の名前を付けます(ここではF5-AWAF-Aとしています)。
- VMの場所を選択します(ここでは、デフォルトの場所としてVxRail Datacenterを選択します)。
- 宛先のコンピューティングクラスターを選択します(クラスター内では「F5 Resource Pool」という名前を付けます)。
- ストレージを選択します(ここではVxRail-Virtual-SAN-DataStoreを選択します)。
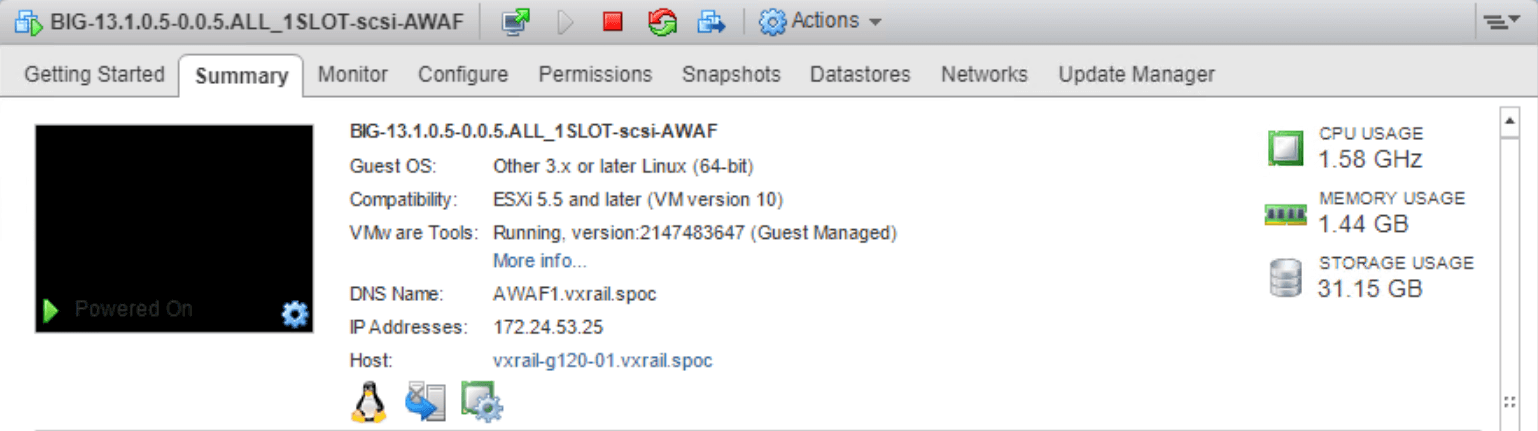
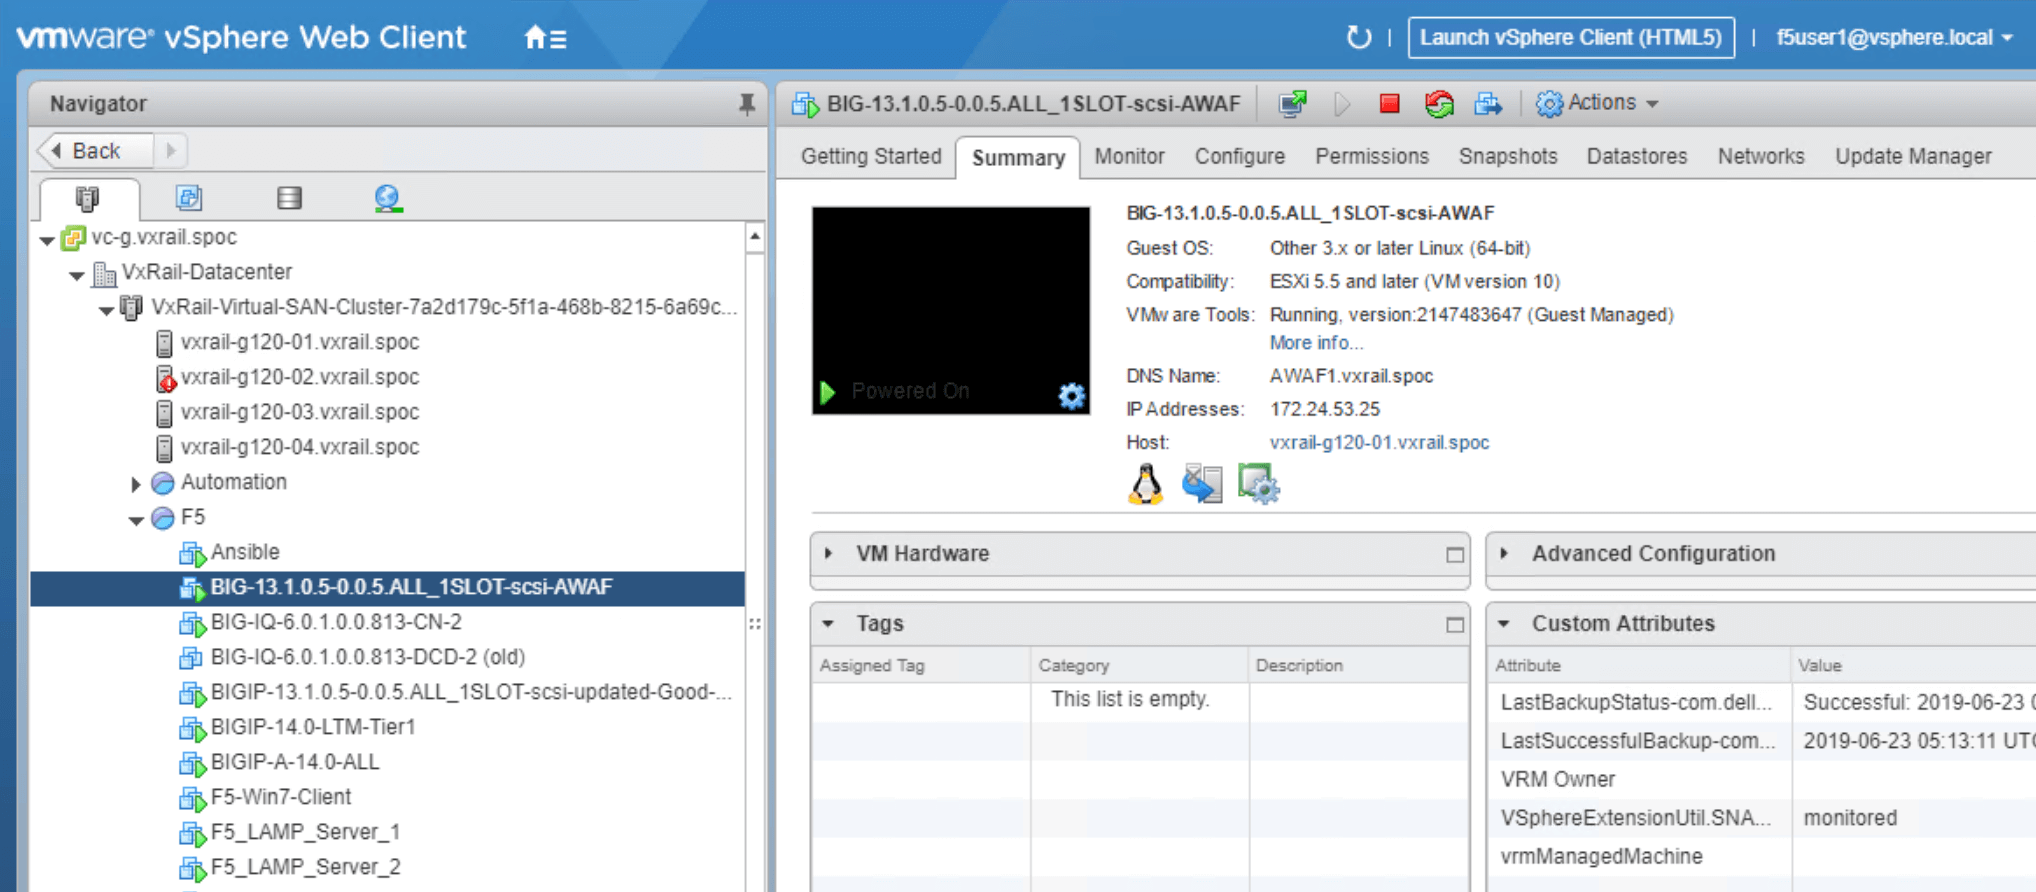
構成プロセスが完了すると、事前に割り当てたコンピューティングリソースとストレージを使用し、概要ページで指定したIPアドレスでAdvanced WAFがVxRailクラスターにデプロイされていることを確認できます。構成が正常に完了したデプロイの例については、図3を参照してください。
VxRailにAdvanced WAFを導入するための手順を図解したガイド
セクション2:セキュリティポリシーのカスタマイズ
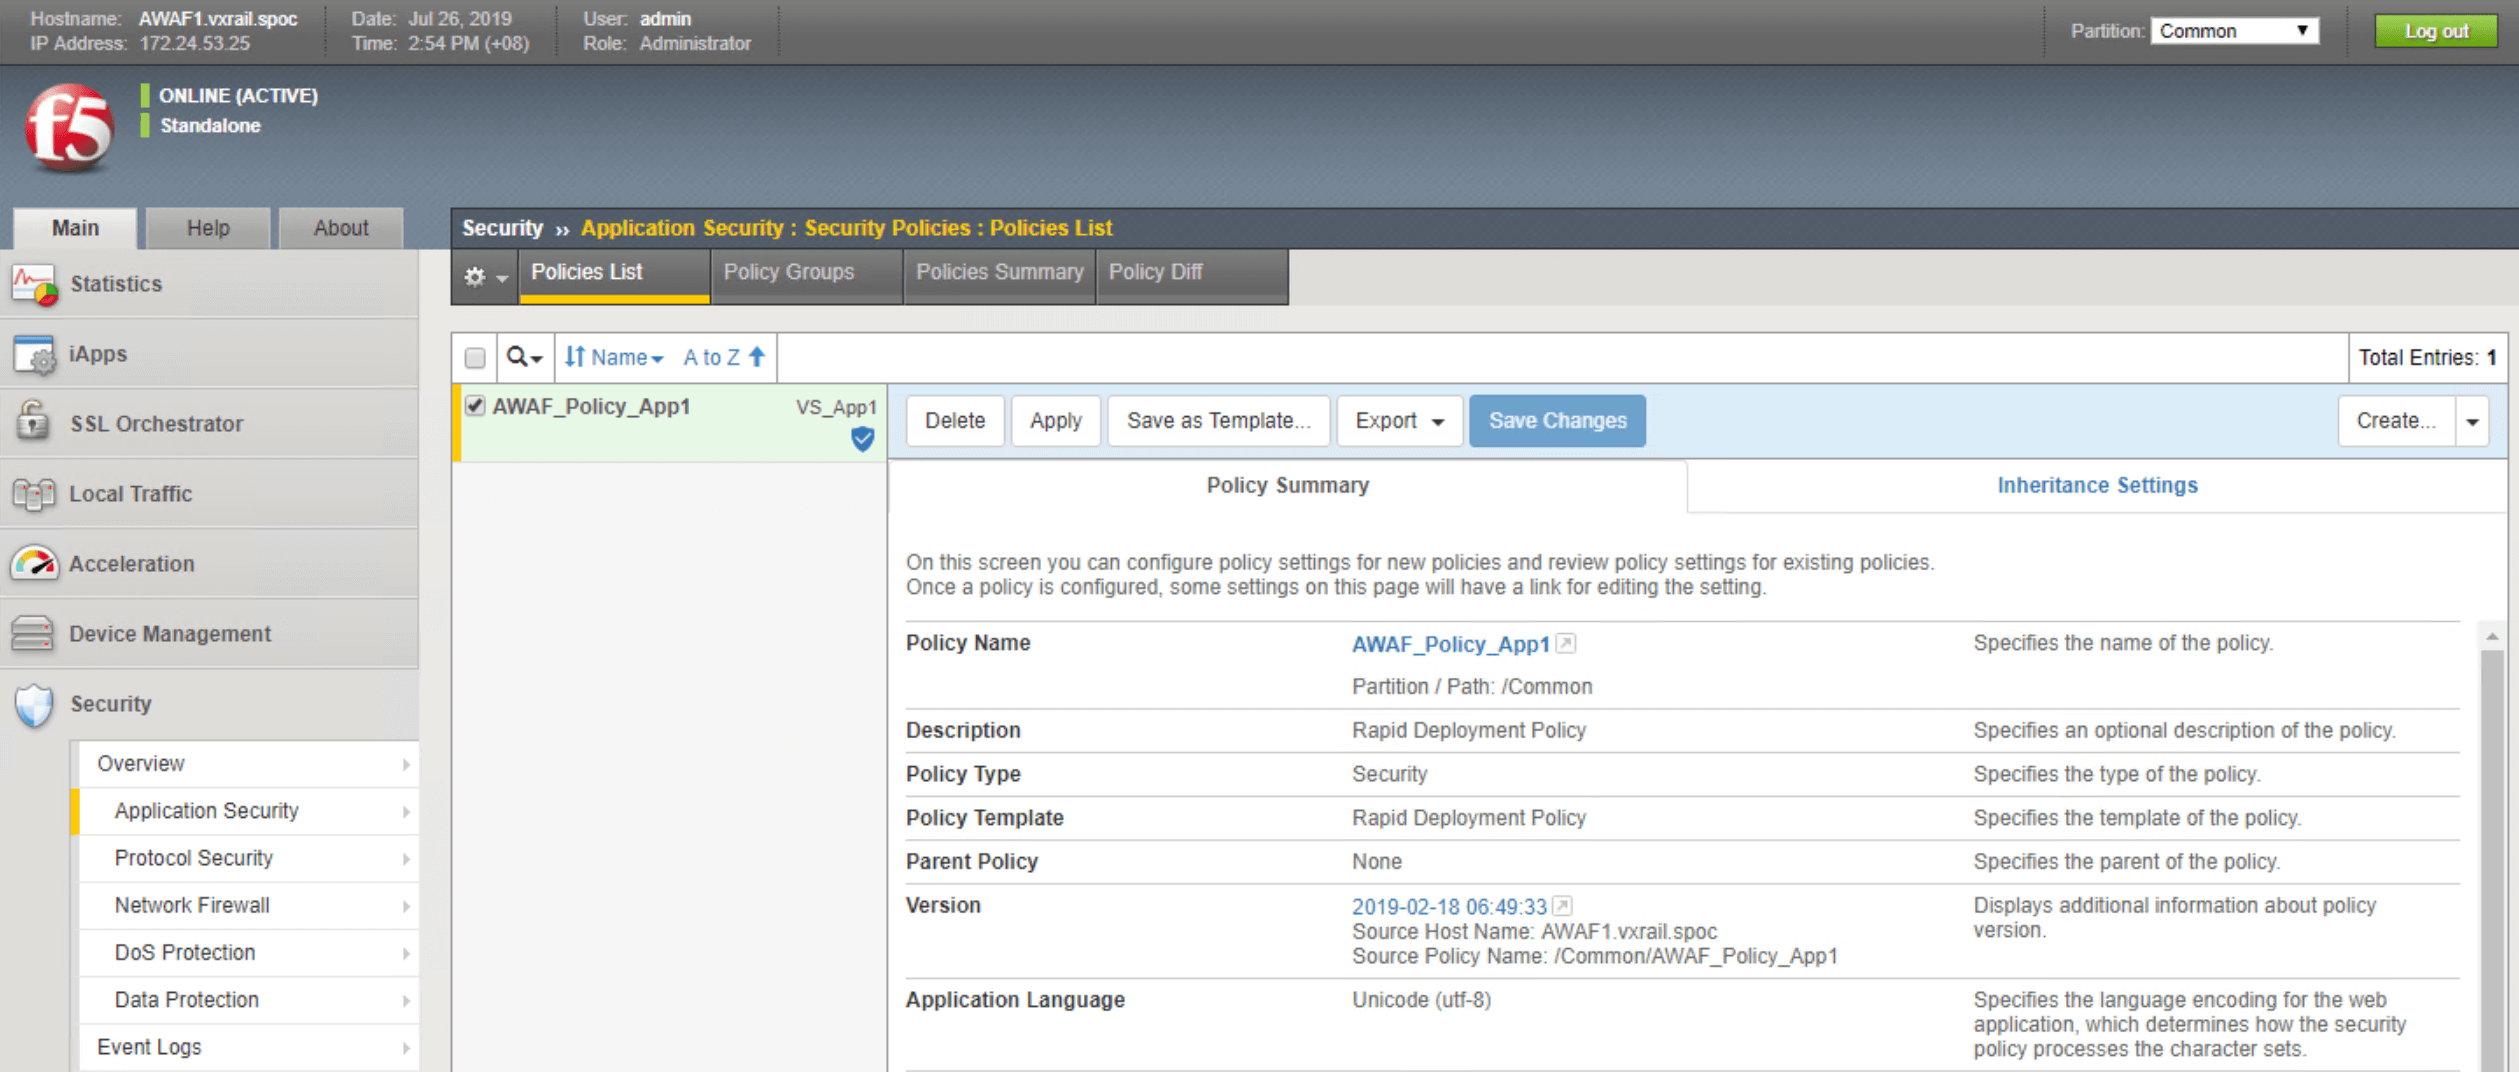
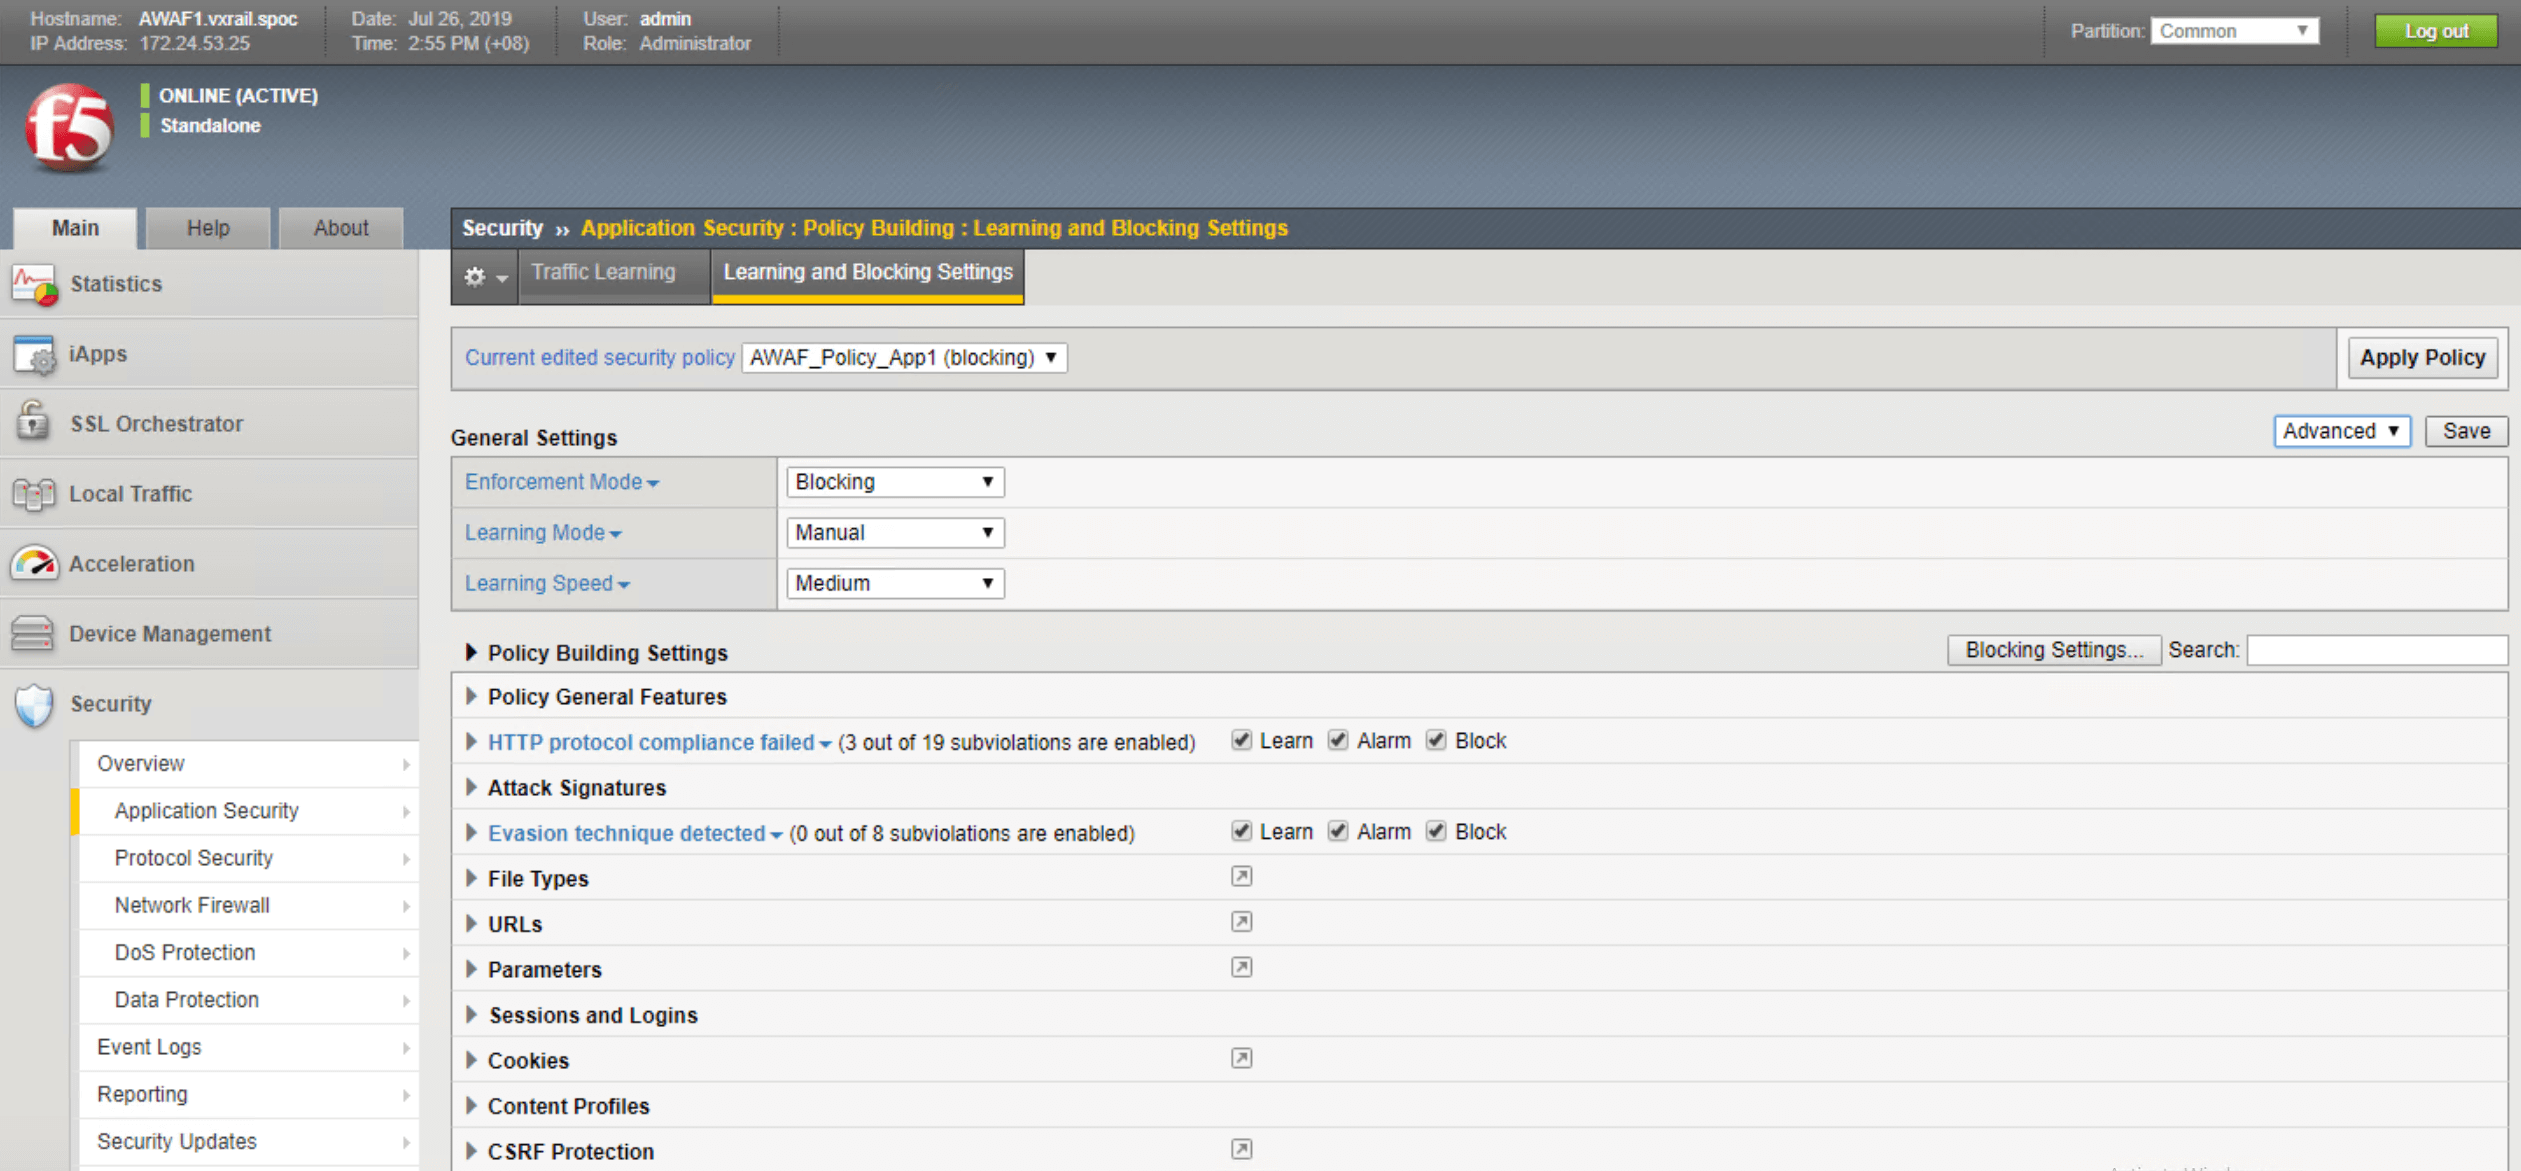
Advanced WAFソフトウェアを導入したら、受信トラフィックをWebサーバーに渡す前に検査するためのセキュリティポリシーを定義できます。Advanced WAFでは、きめ細かなセキュリティポリシーを独自に作成できるほか、脅威インテリジェンスとシグネチャの豊富なライブラリも利用できます。これらのライブラリは、最新のセキュリティ情報を反映するために頻繁に更新されます。これにより、最新の脅威インテリジェンスに基づく、ワークロード中心のセキュリティプロファイルを作成できます。また、「リスニング」モードを有効にすることもできます。このモードでは、機械学習を使用して環境固有のセキュリティポリシーのベースラインを確立し、誤検知による不要なアラートを削減します。
セクション3:ワークロードとアプリケーションの高可用性サポートの構成
BIG-IP High AvailabilityはTMOSによってサポートされているため、すべての製品モジュールでレジリエンスの手法とサポートに一貫性を持たせることができます。
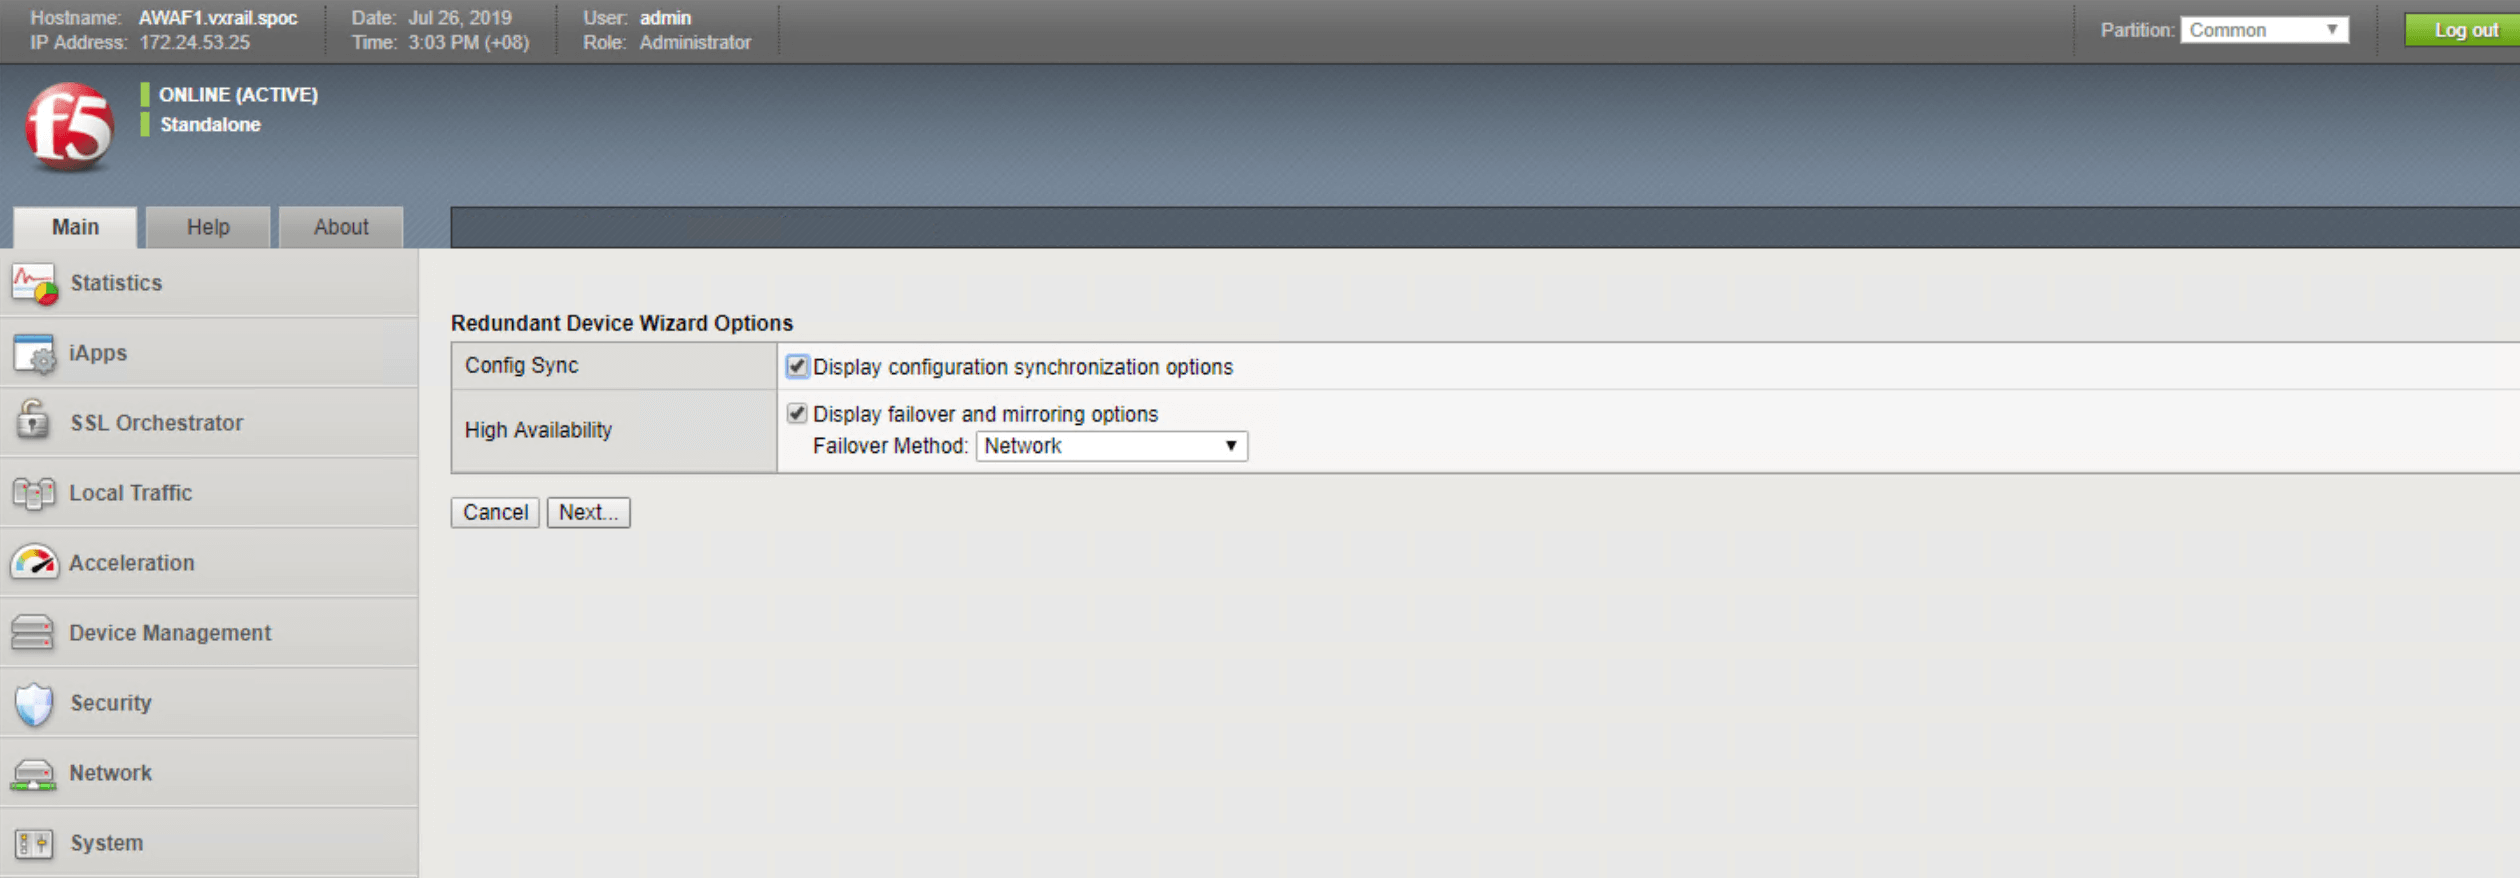
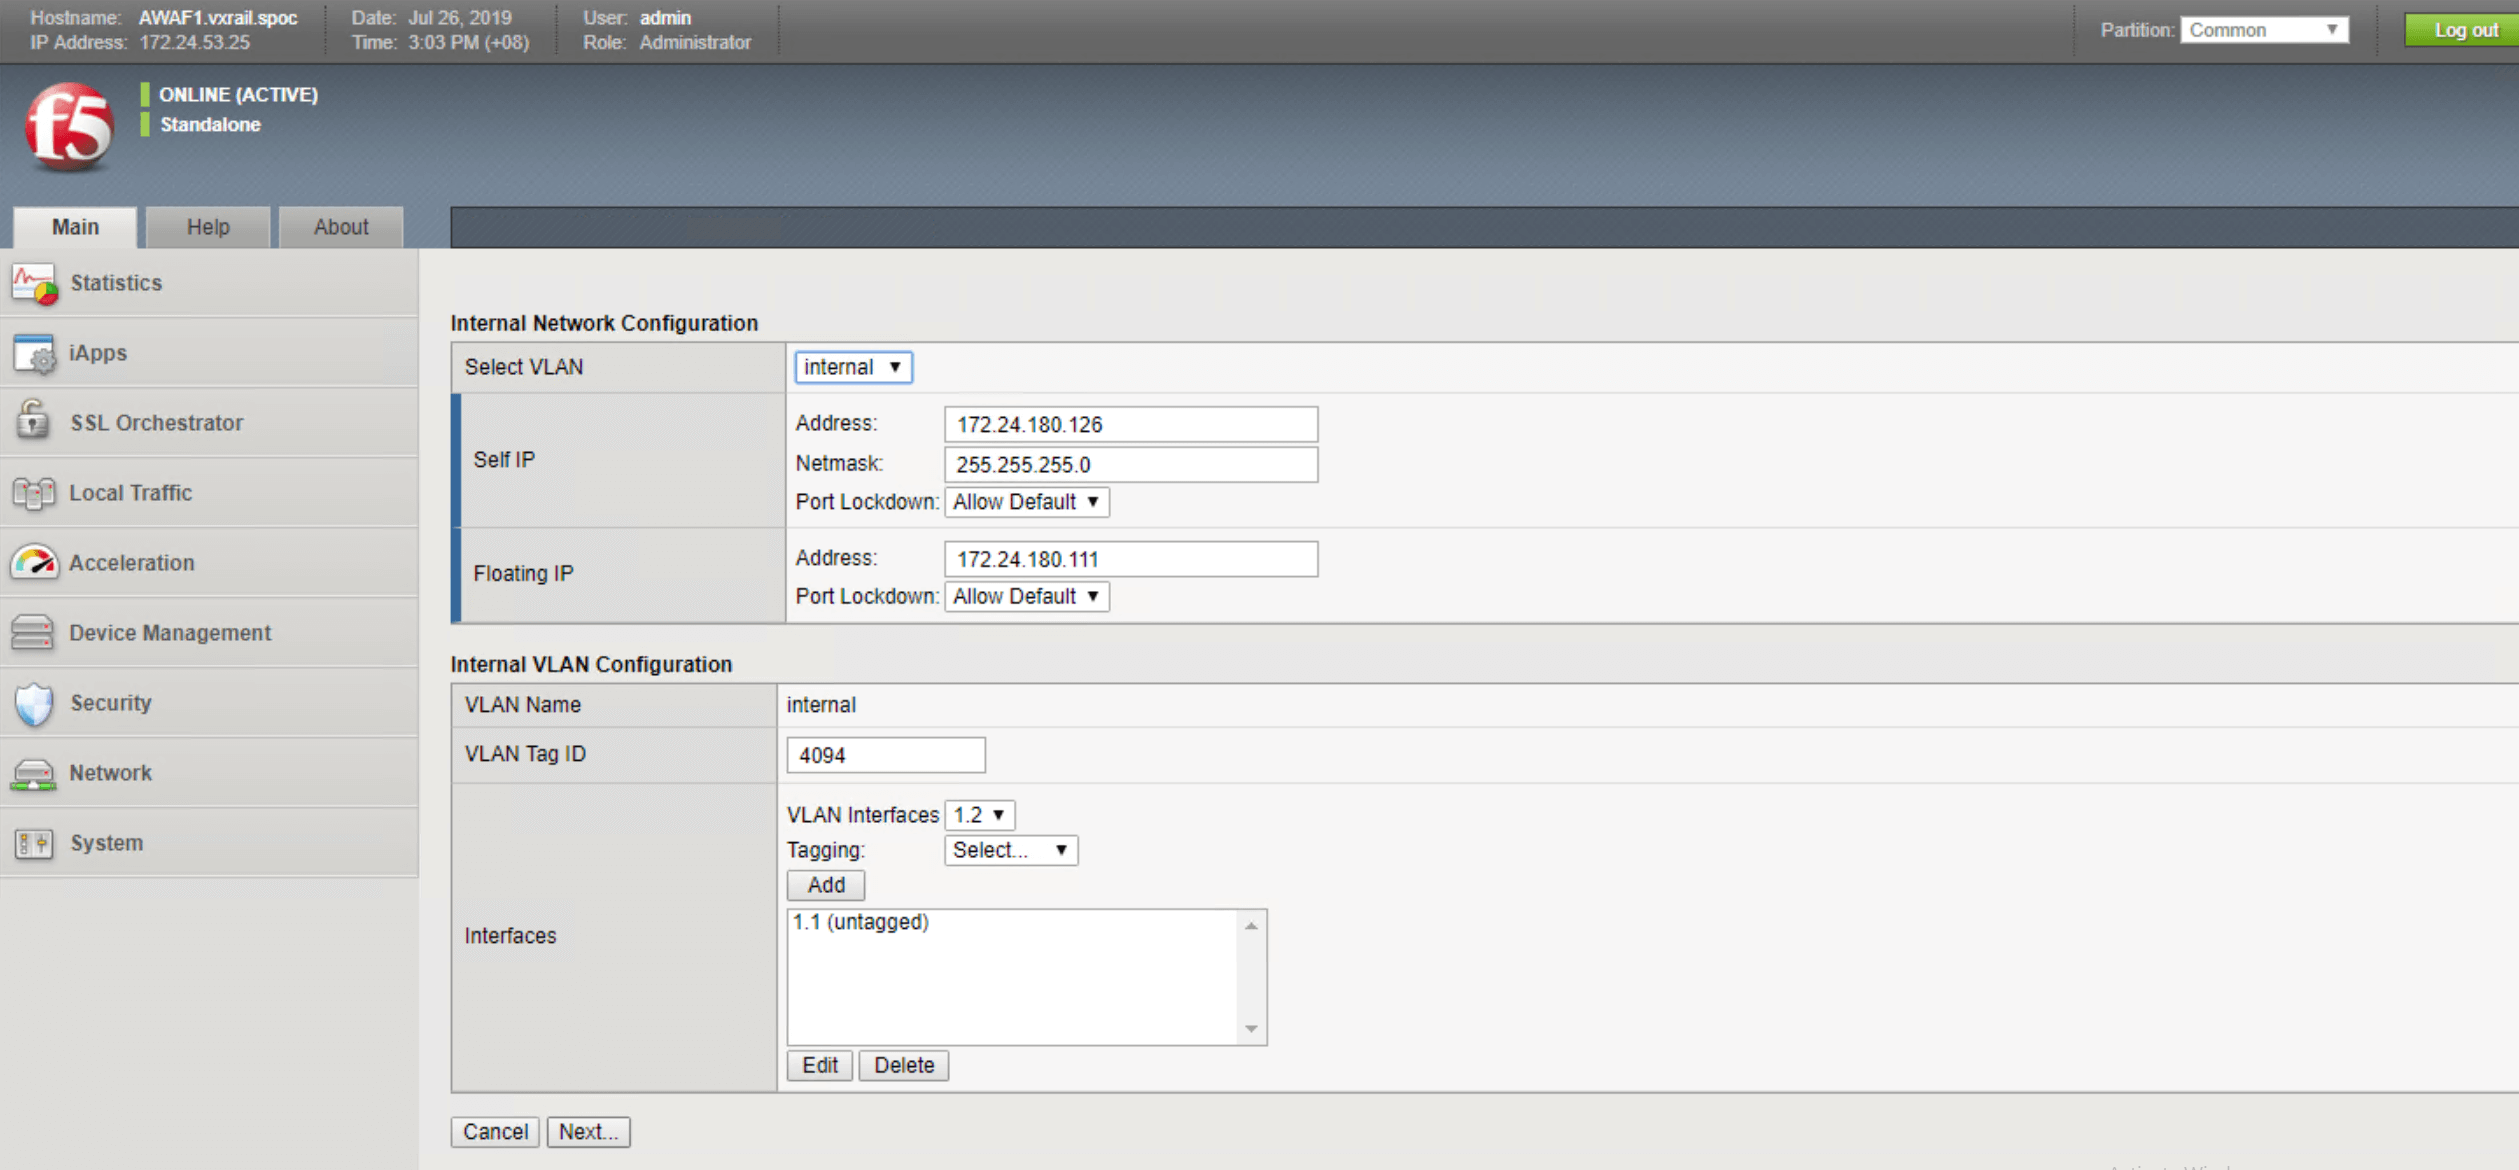
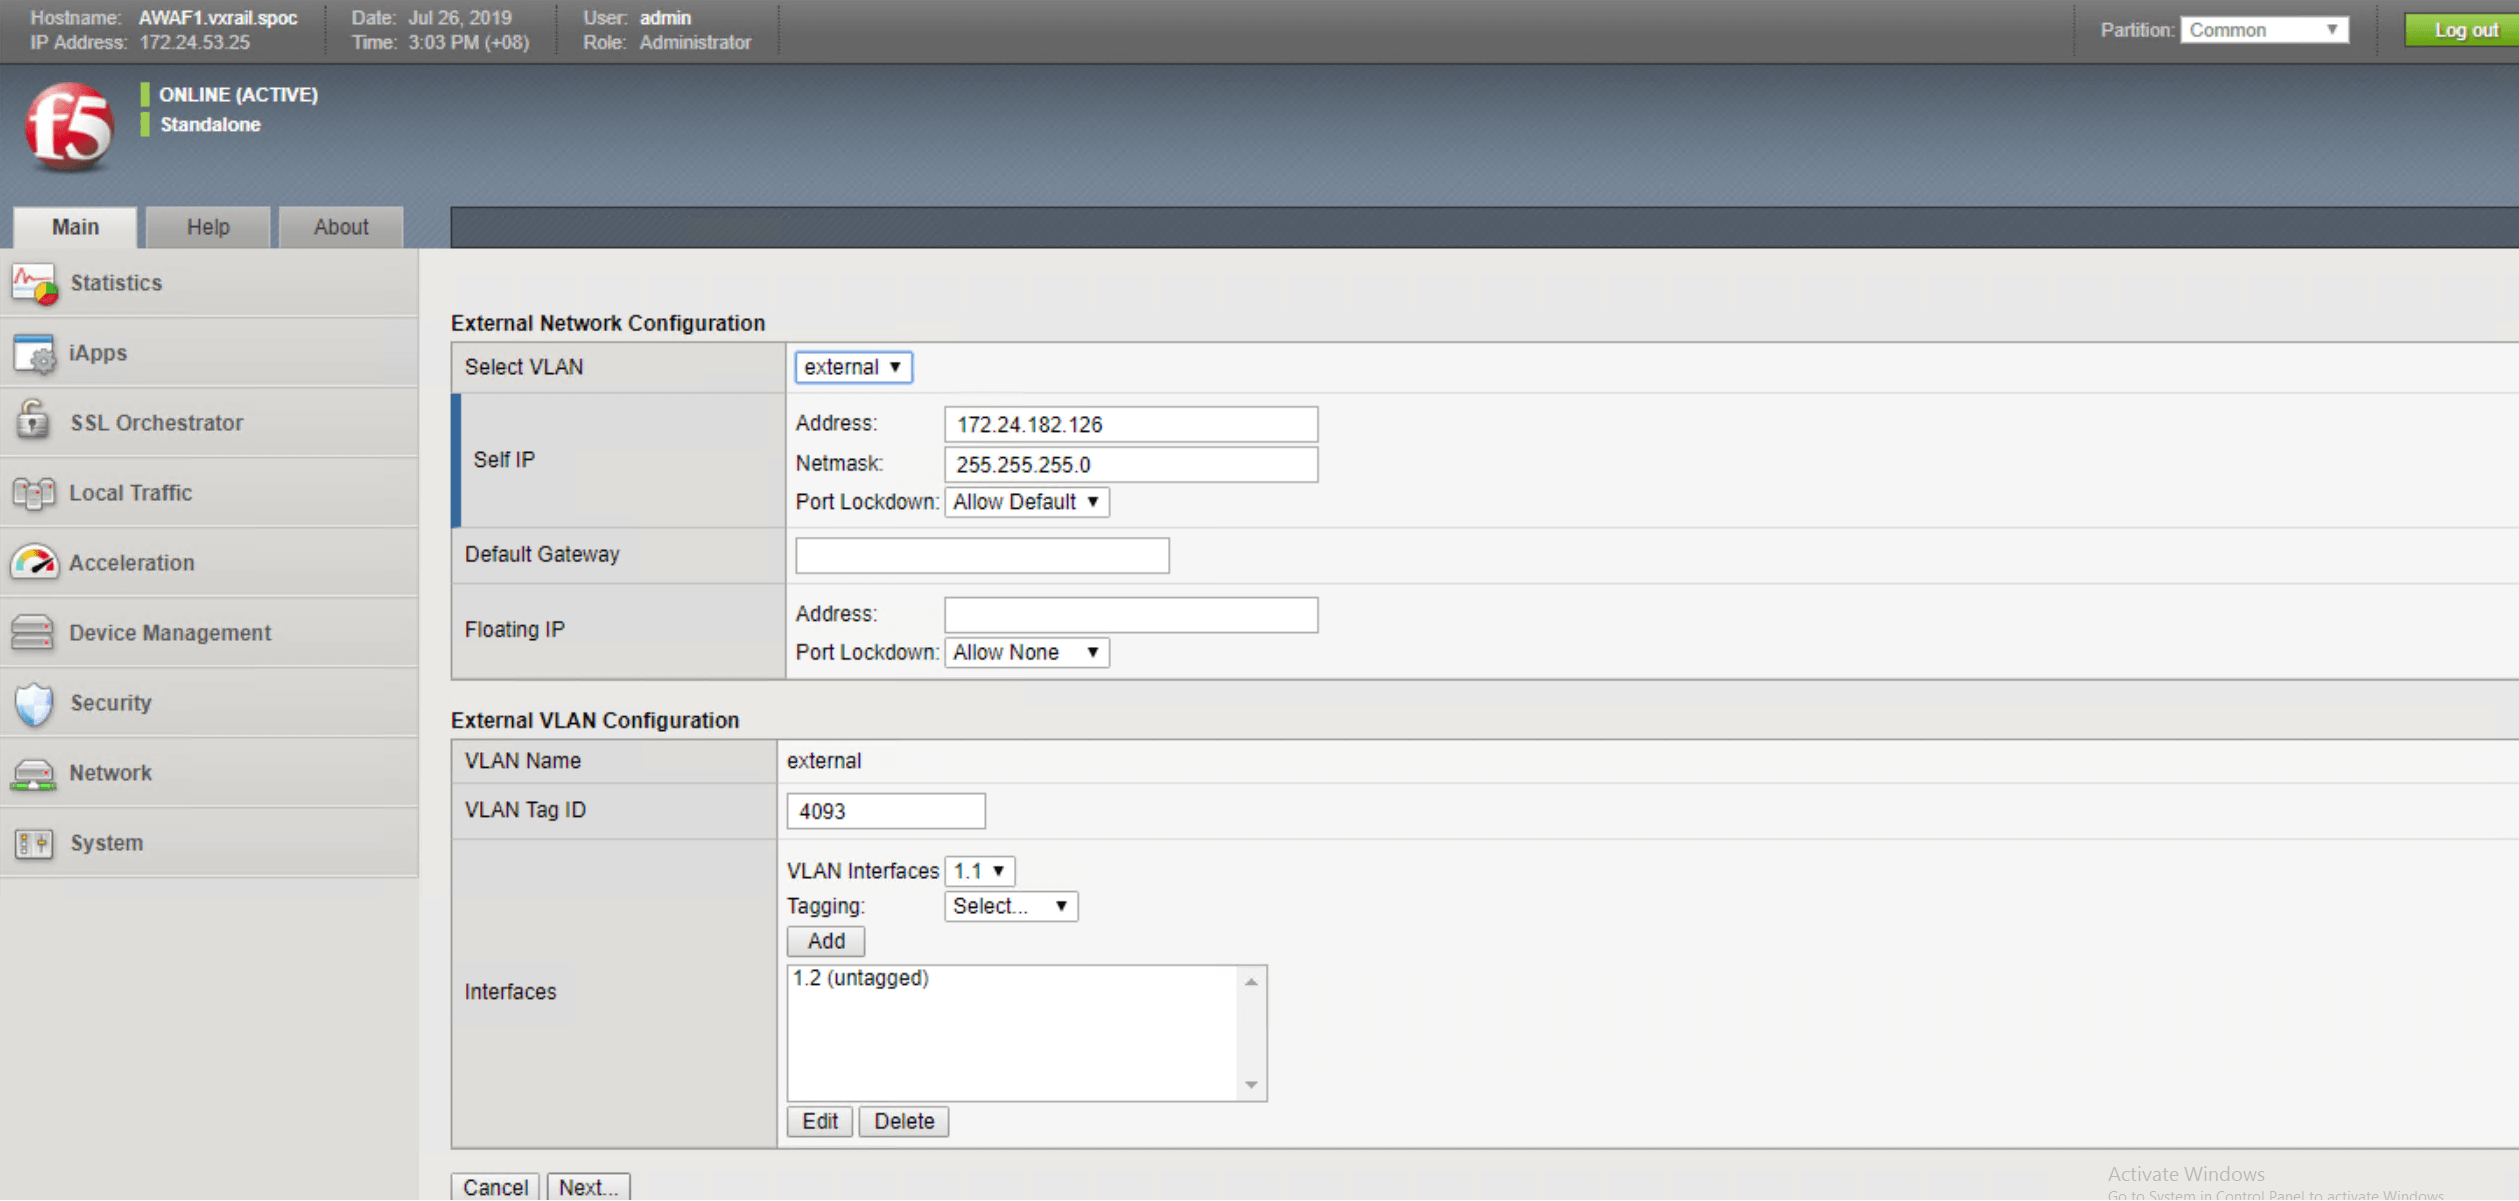
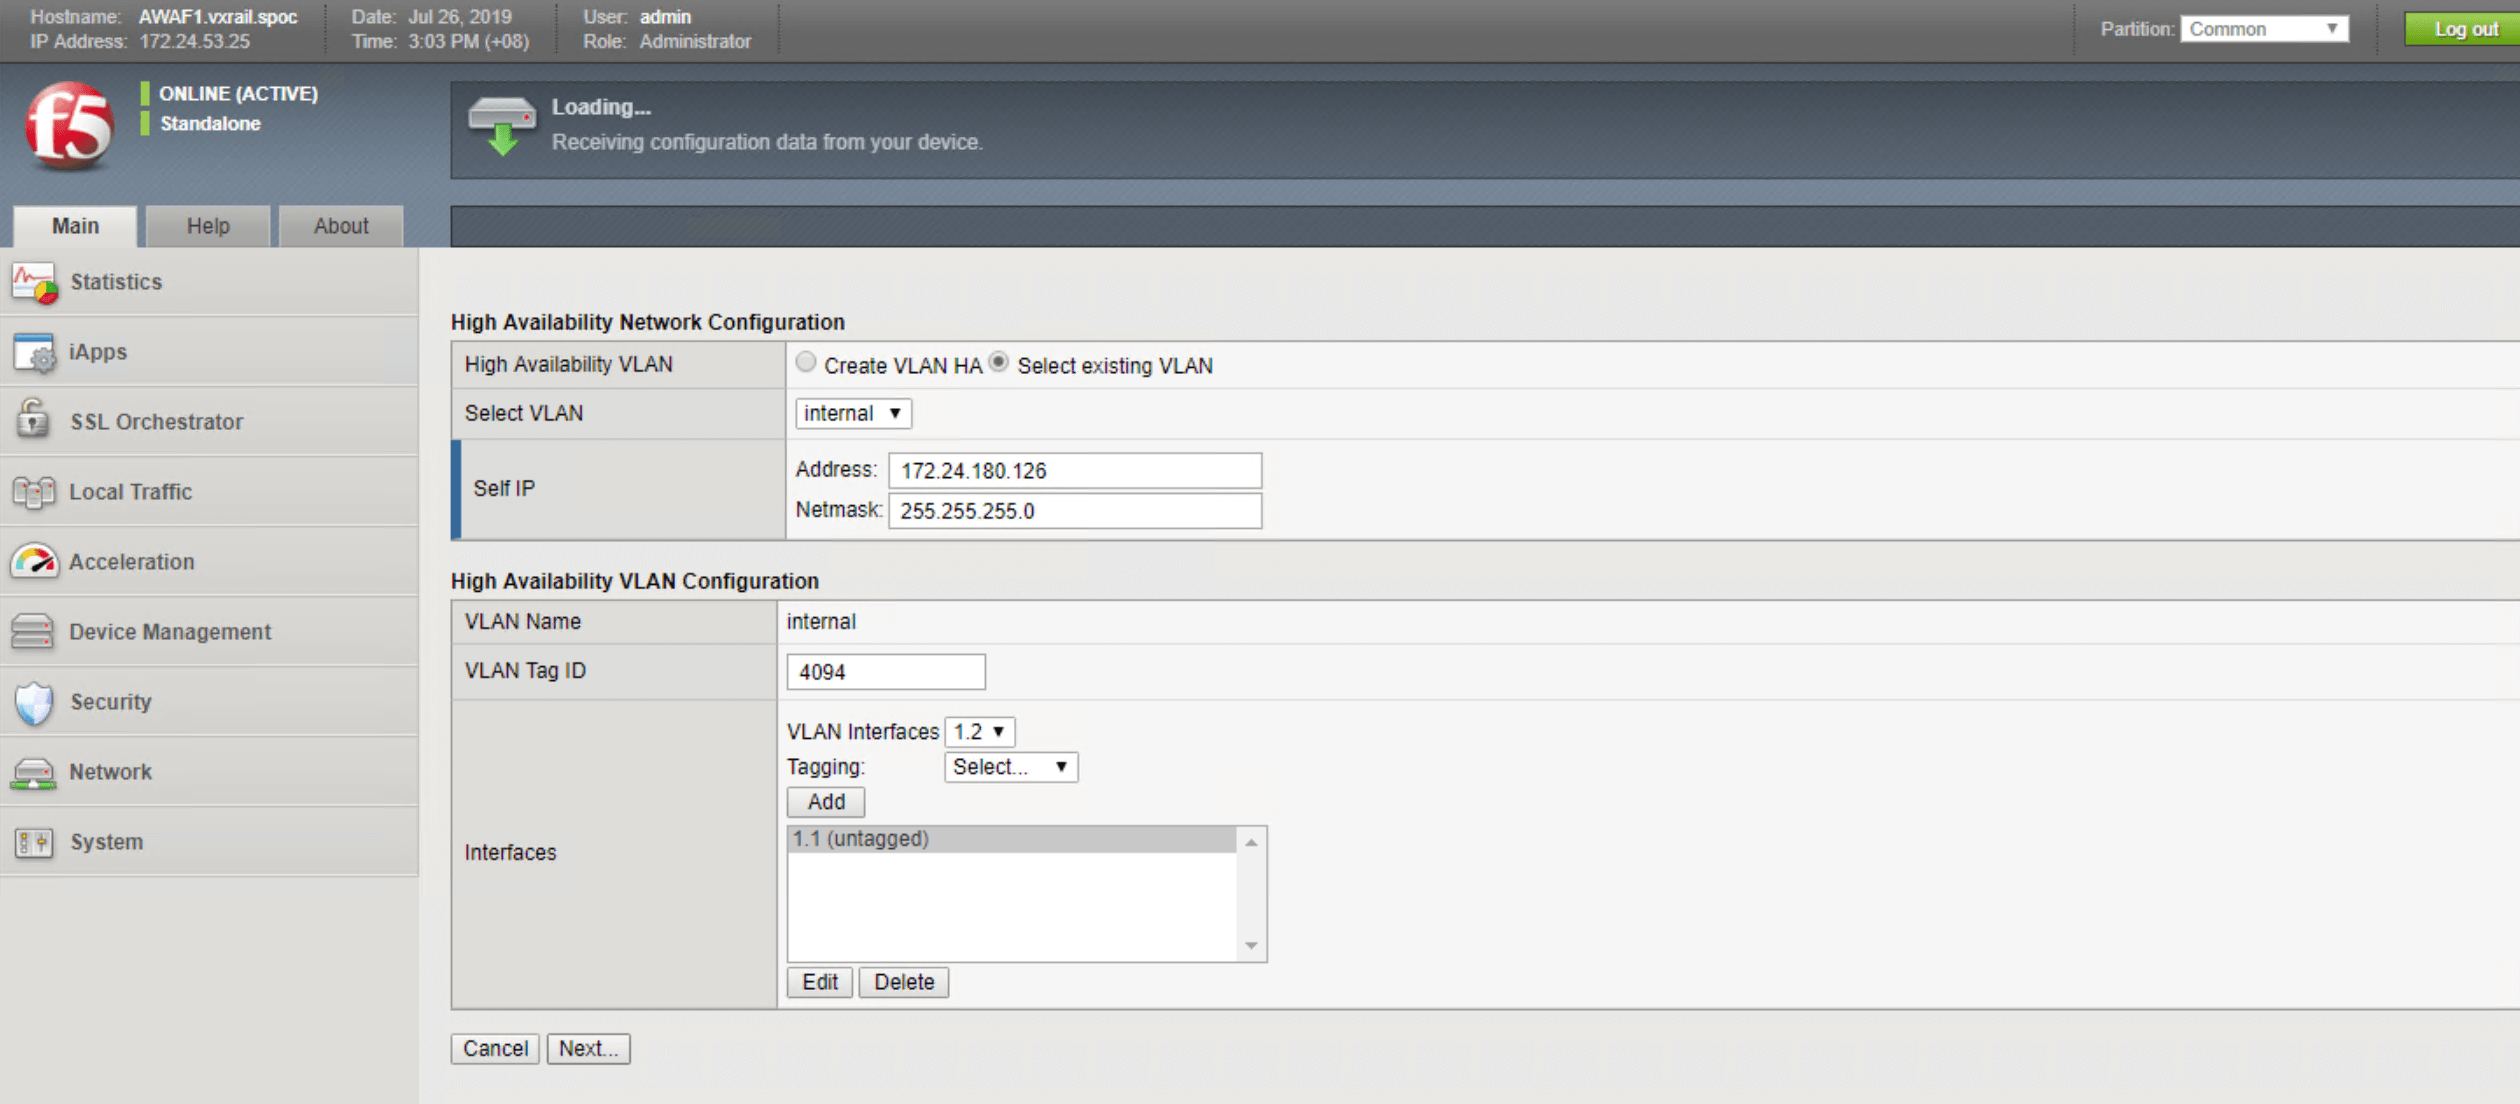
以下の図に沿って、システムを高可用性構成にするために必要な手順を説明します。手順は次のとおりです。
- 内部ネットワーク構成(VLAN情報など)の設定
- 外部ネットワーク構成の設定
- 高可用性ネットワーク構成の選択
- 構成の詳細の確認
セクション4:Web公開資産の安全性とセキュリティの確保
このセクションでは、ユーザー認証情報の保護とSQLインジェクションのブロックという2つのセキュリティ機能を例に、Webに公開されるワークロードを保護する方法を説明します。手順を追ったガイドの代わりに、これらのセキュリティ機能が侵入や脅威を自動的にブロックし、ワークロードとバックエンドインフラストラクチャを保護する仕組みを示す図を用意しました。
ユーザー認証情報の保護
Data Safeでは、ユーザー認証情報とパラメーター名(IDやパスワードなど)をアプリケーション層でリアルタイムに暗号化および難読化できます。このセキュリティサービスの実装に、コーディングの変更やアプリケーションのソースコードの修正は必要ありません。
HTTP/HTTPSトラフィックを使用するWeb公開資産やアプリケーションでは、データが不正な第三者に漏えいする可能性から保護するための第一歩として、SSLによるデータ暗号化が挙げられます。ただし、転送中のSSL暗号化だけでは、データセキュリティを確保するには不十分です。認証情報はクライアント側でも窃取される可能性があります。たとえば、エンドユーザーが有害なファイルをクリックしたり、マルウェアに感染したサイトにアクセスしたりしたことで、Webブラウザーが侵害されている場合があります。
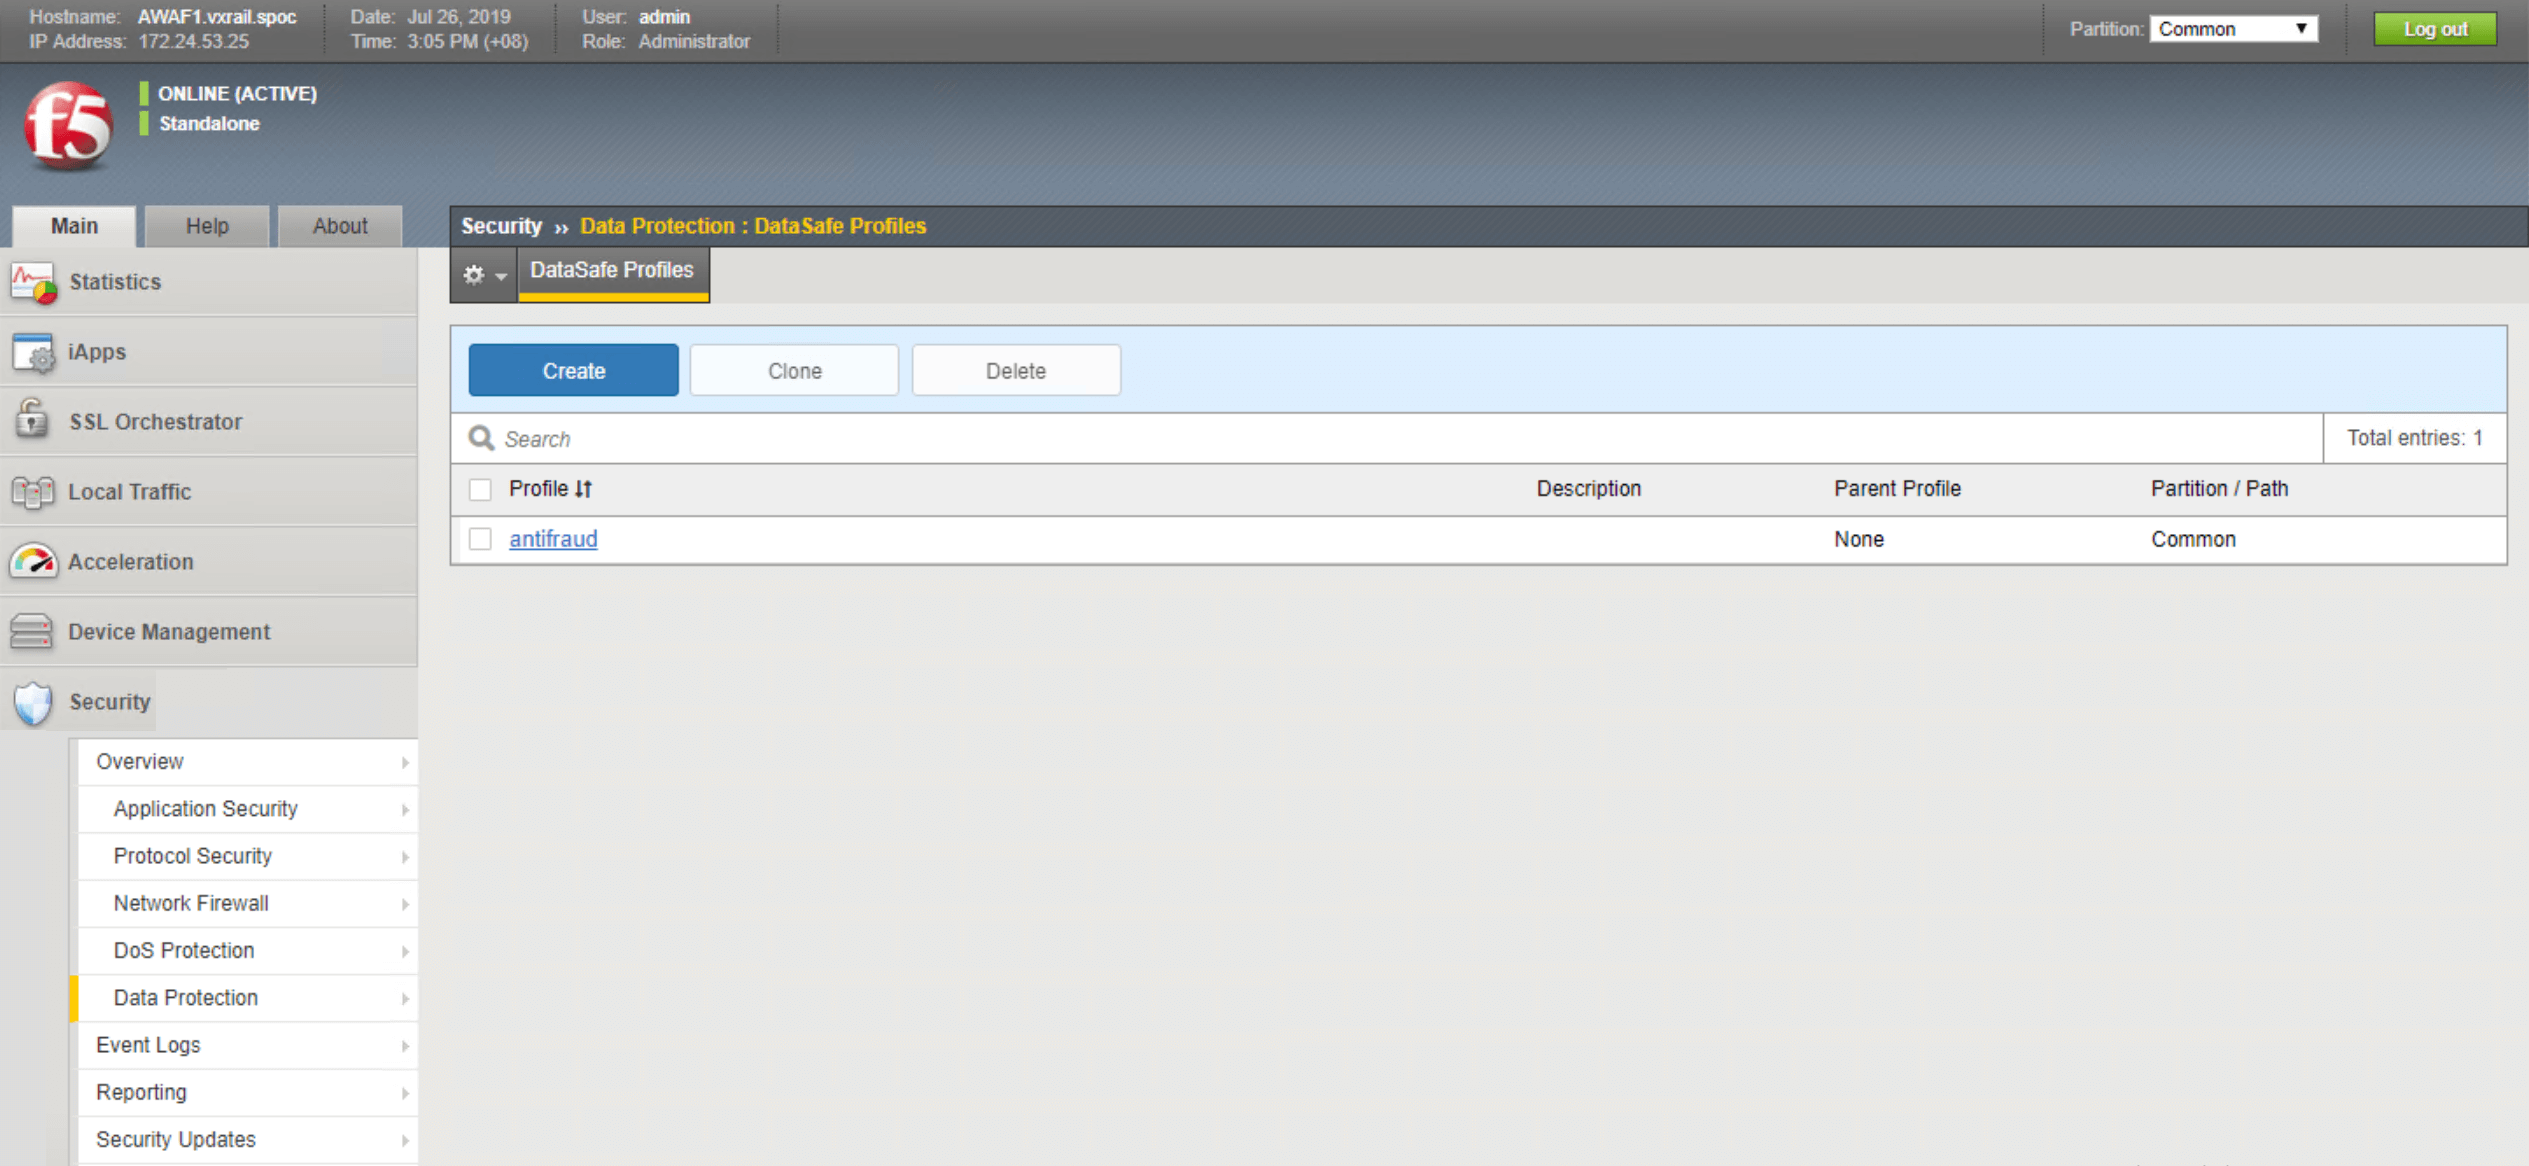
Data Safe機能は、Advanced WAFコンソールの[Security]セクションで有効にできます。[Data Protection]を選択し、[Data Safe Profiles]に進みます。
- 新しいプロファイルを作成
- プロファイル名を「Anti-Fraud」に設定します
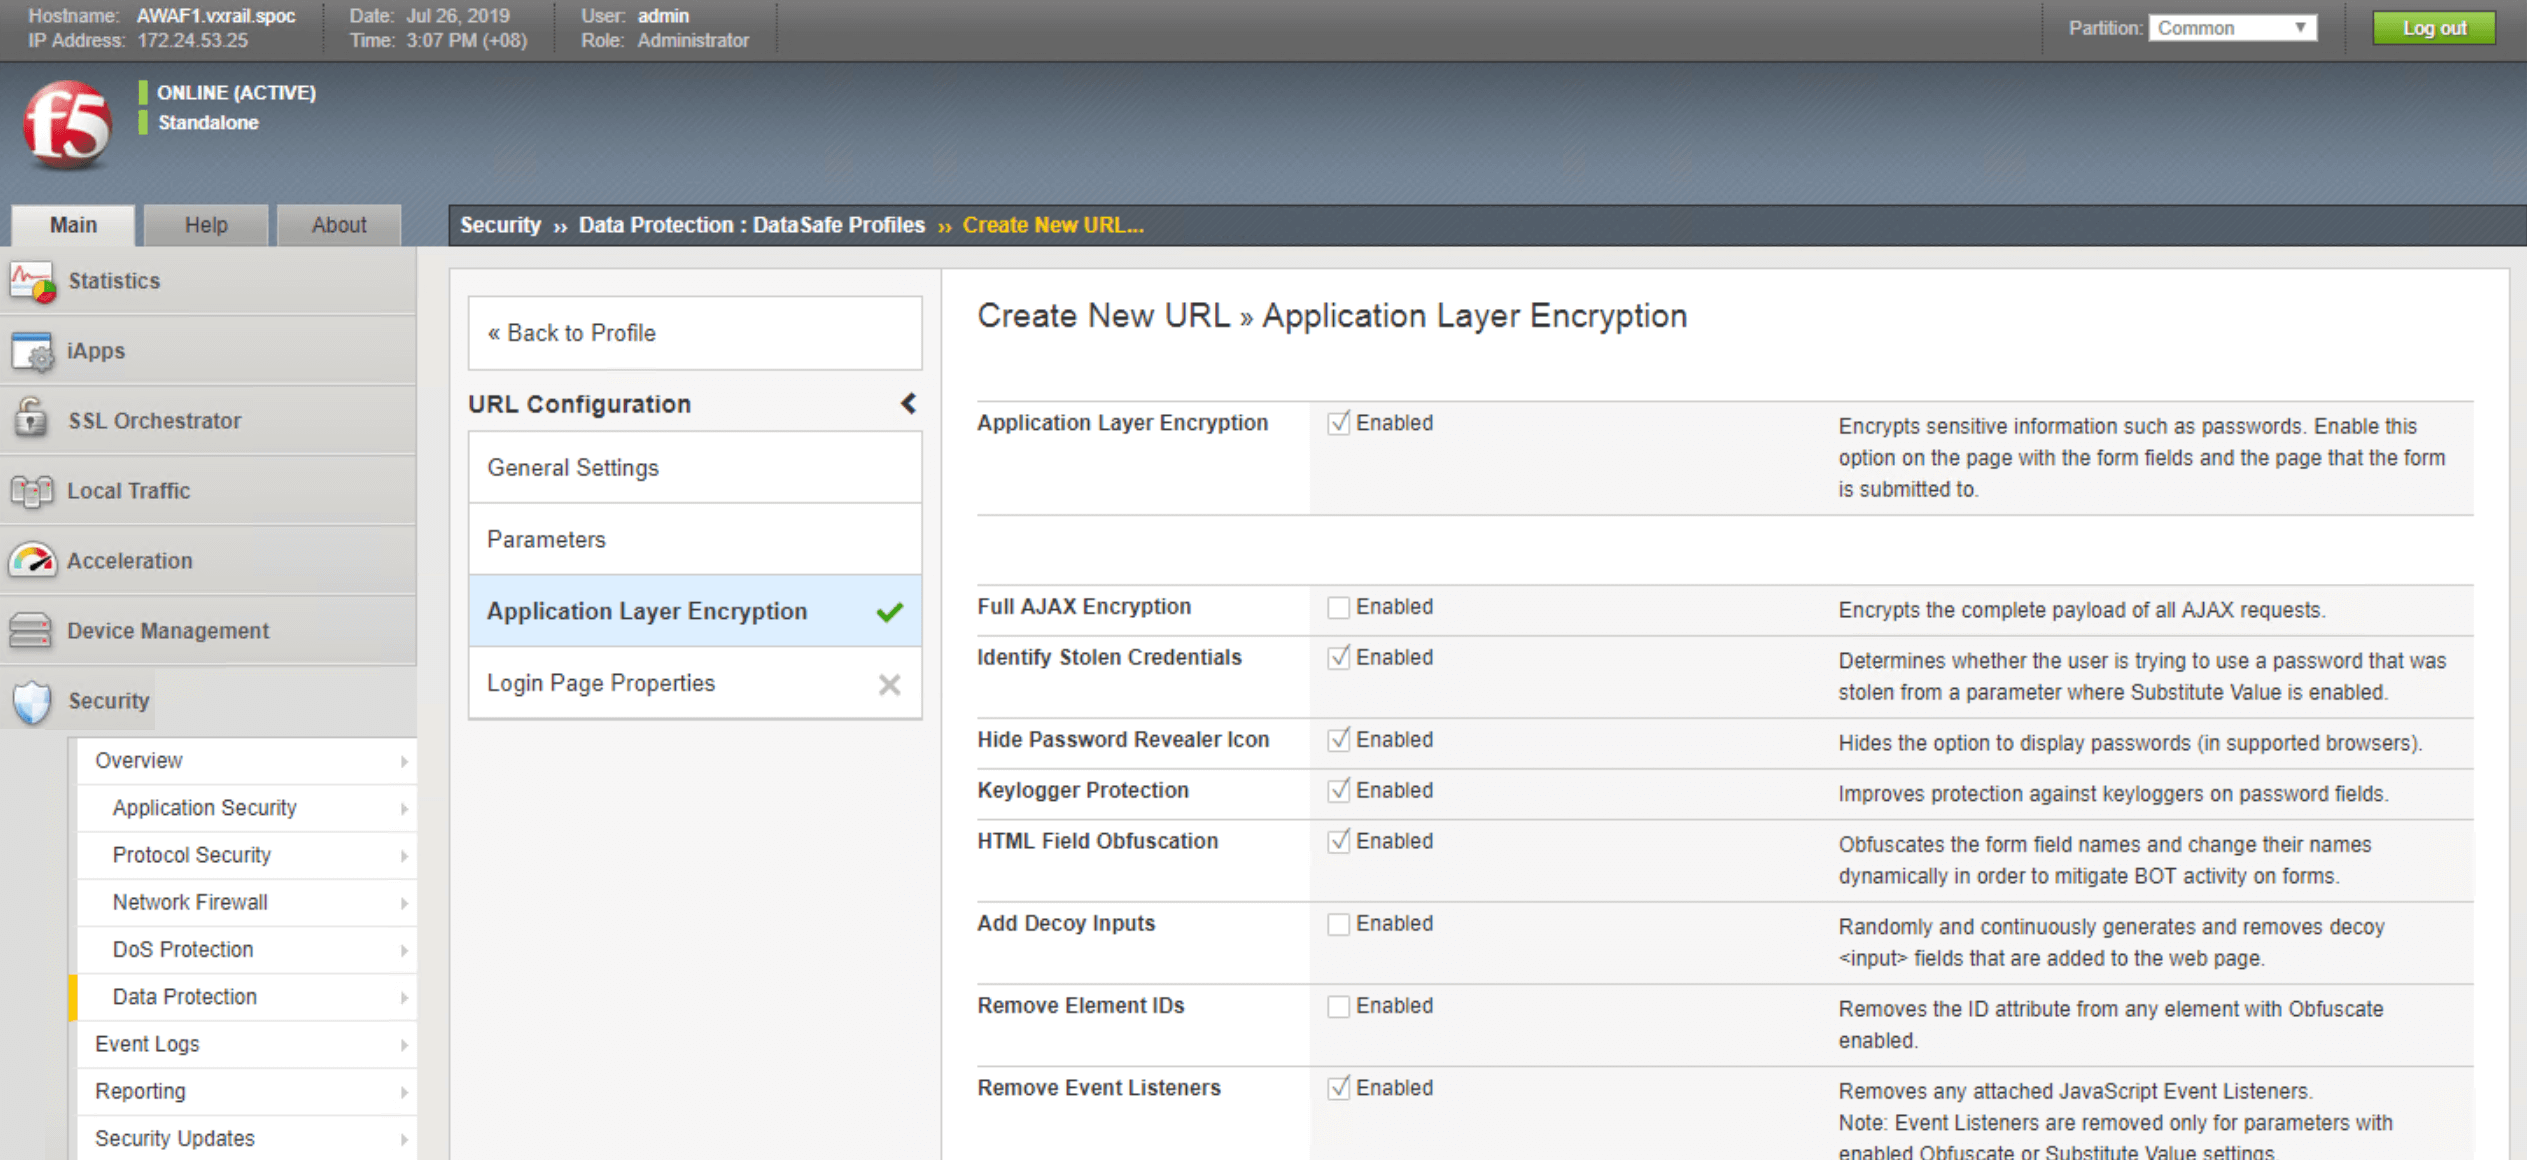
- Anti-Fraudプロファイル内でアプリケーション層の暗号化を有効にする
- ユーザー認証情報を保護するためのその他の条件を有効にする
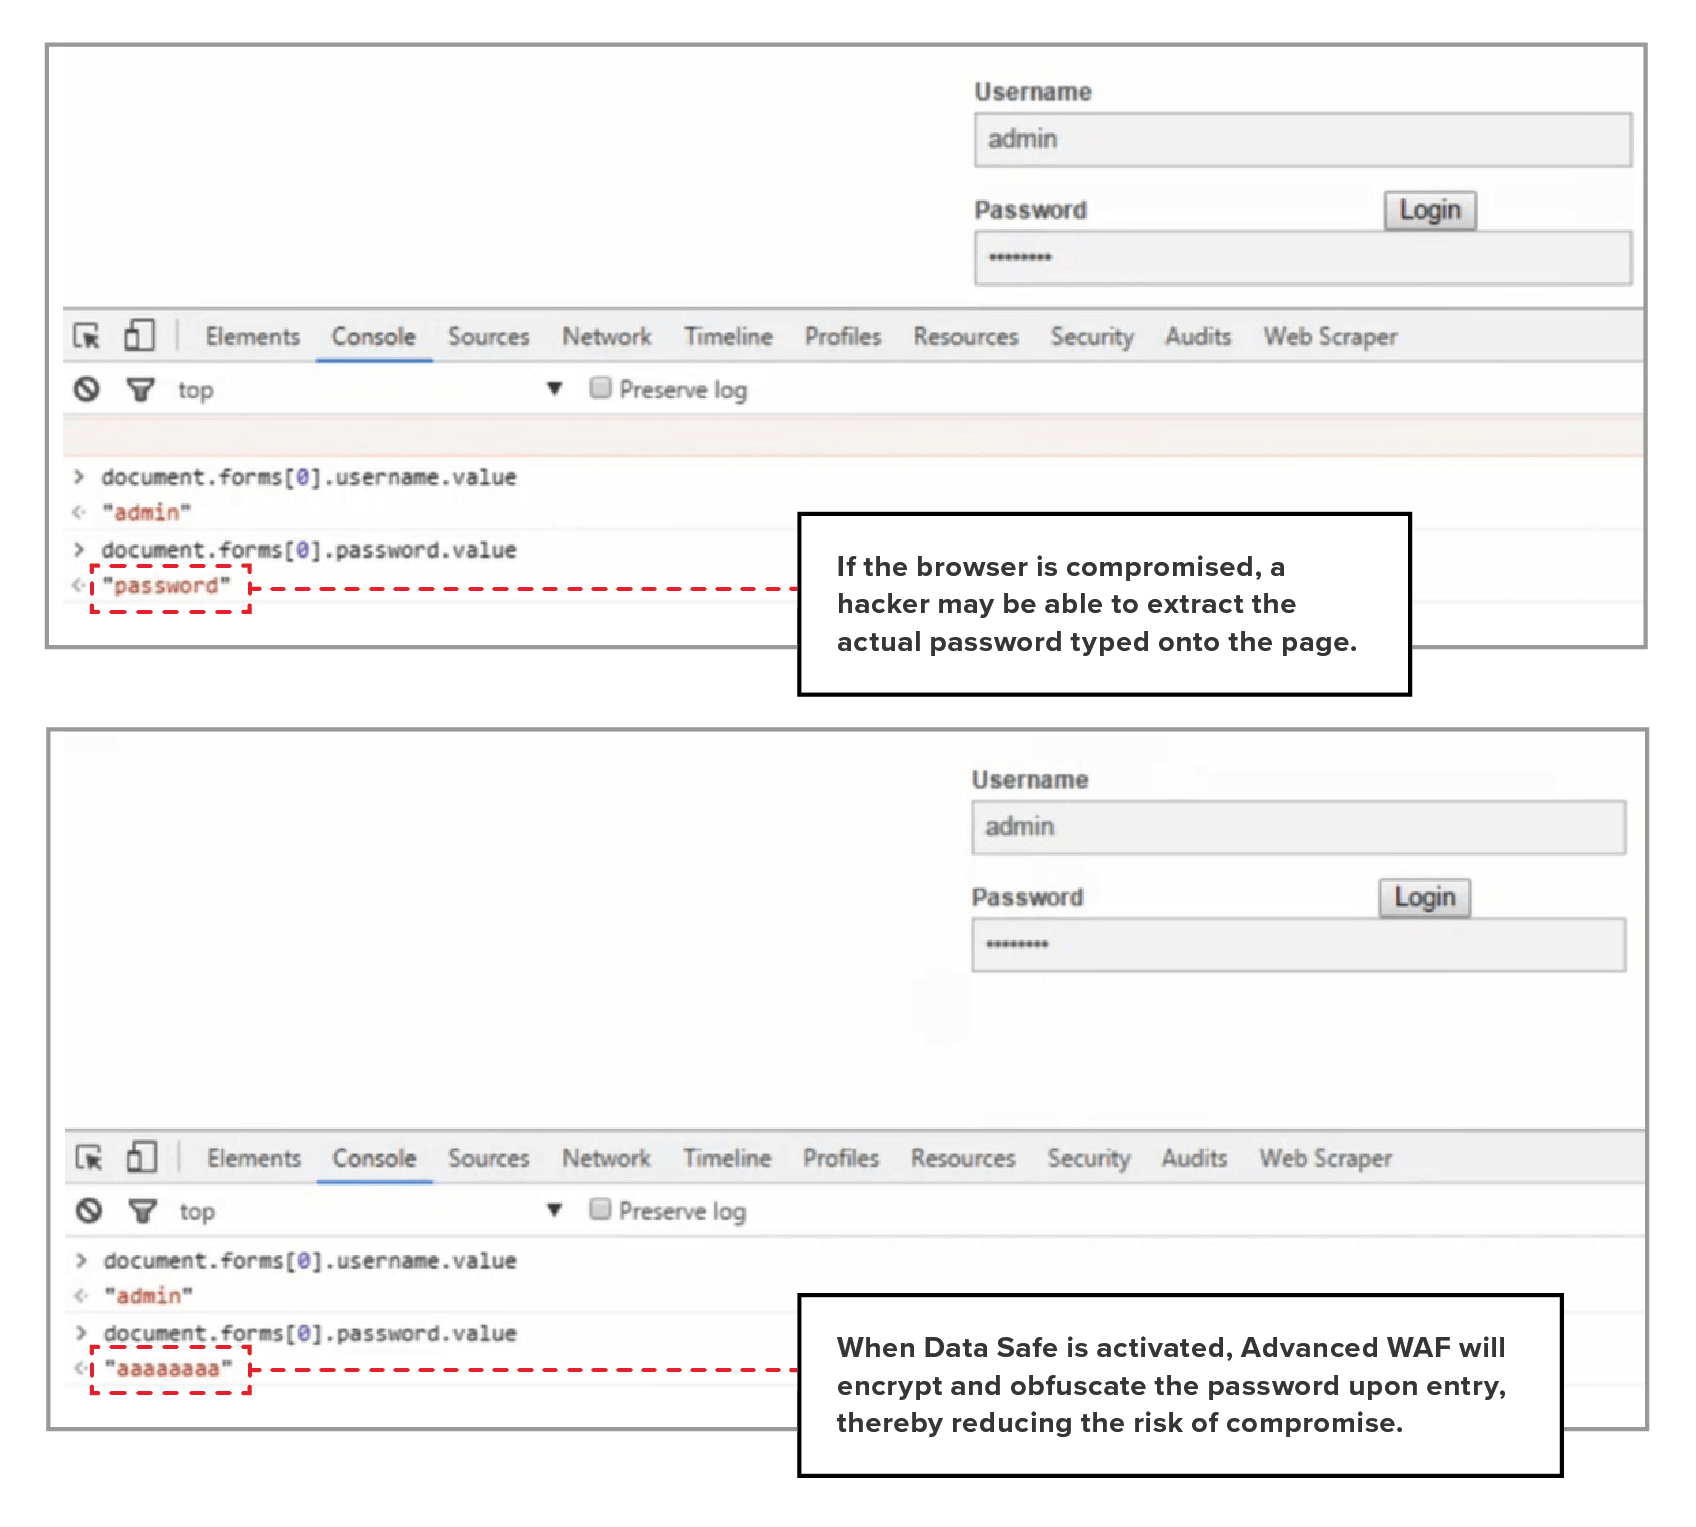
Data Safeを有効にすると、Web向けのアセットやサービスについて、クライアント側でIDとパスワードを暗号化する条件を設定できます。これにより、マルウェアに感染したブラウザに起因するセキュリティ侵害のリスクを軽減できます。Data Safeで保護されたアプリケーションは、Advanced WAFを介してWebページを提供します。IDとパスワードの文字は、ユーザーが入力する際に暗号化されます。ブラウザが侵害された場合でも、マルウェアが抽出できるのは実際のパスワードではなく暗号化されたデータのみであり、秘密鍵がなければ復号できません(詳細については、以下の図を参照してください)。クライアント側のWebレイヤーで認証情報を保護する機能に加え、Advanced WAFをアップグレードすることで、モバイルアプリケーションからのワークロードをモバイルレイヤーで保護する機能も追加できます。
ソリューションデモ:Advanced WAFの有無によるサービスの比較
パートA:ユーザー認証情報の保護
パートB:SQLインジェクションについて
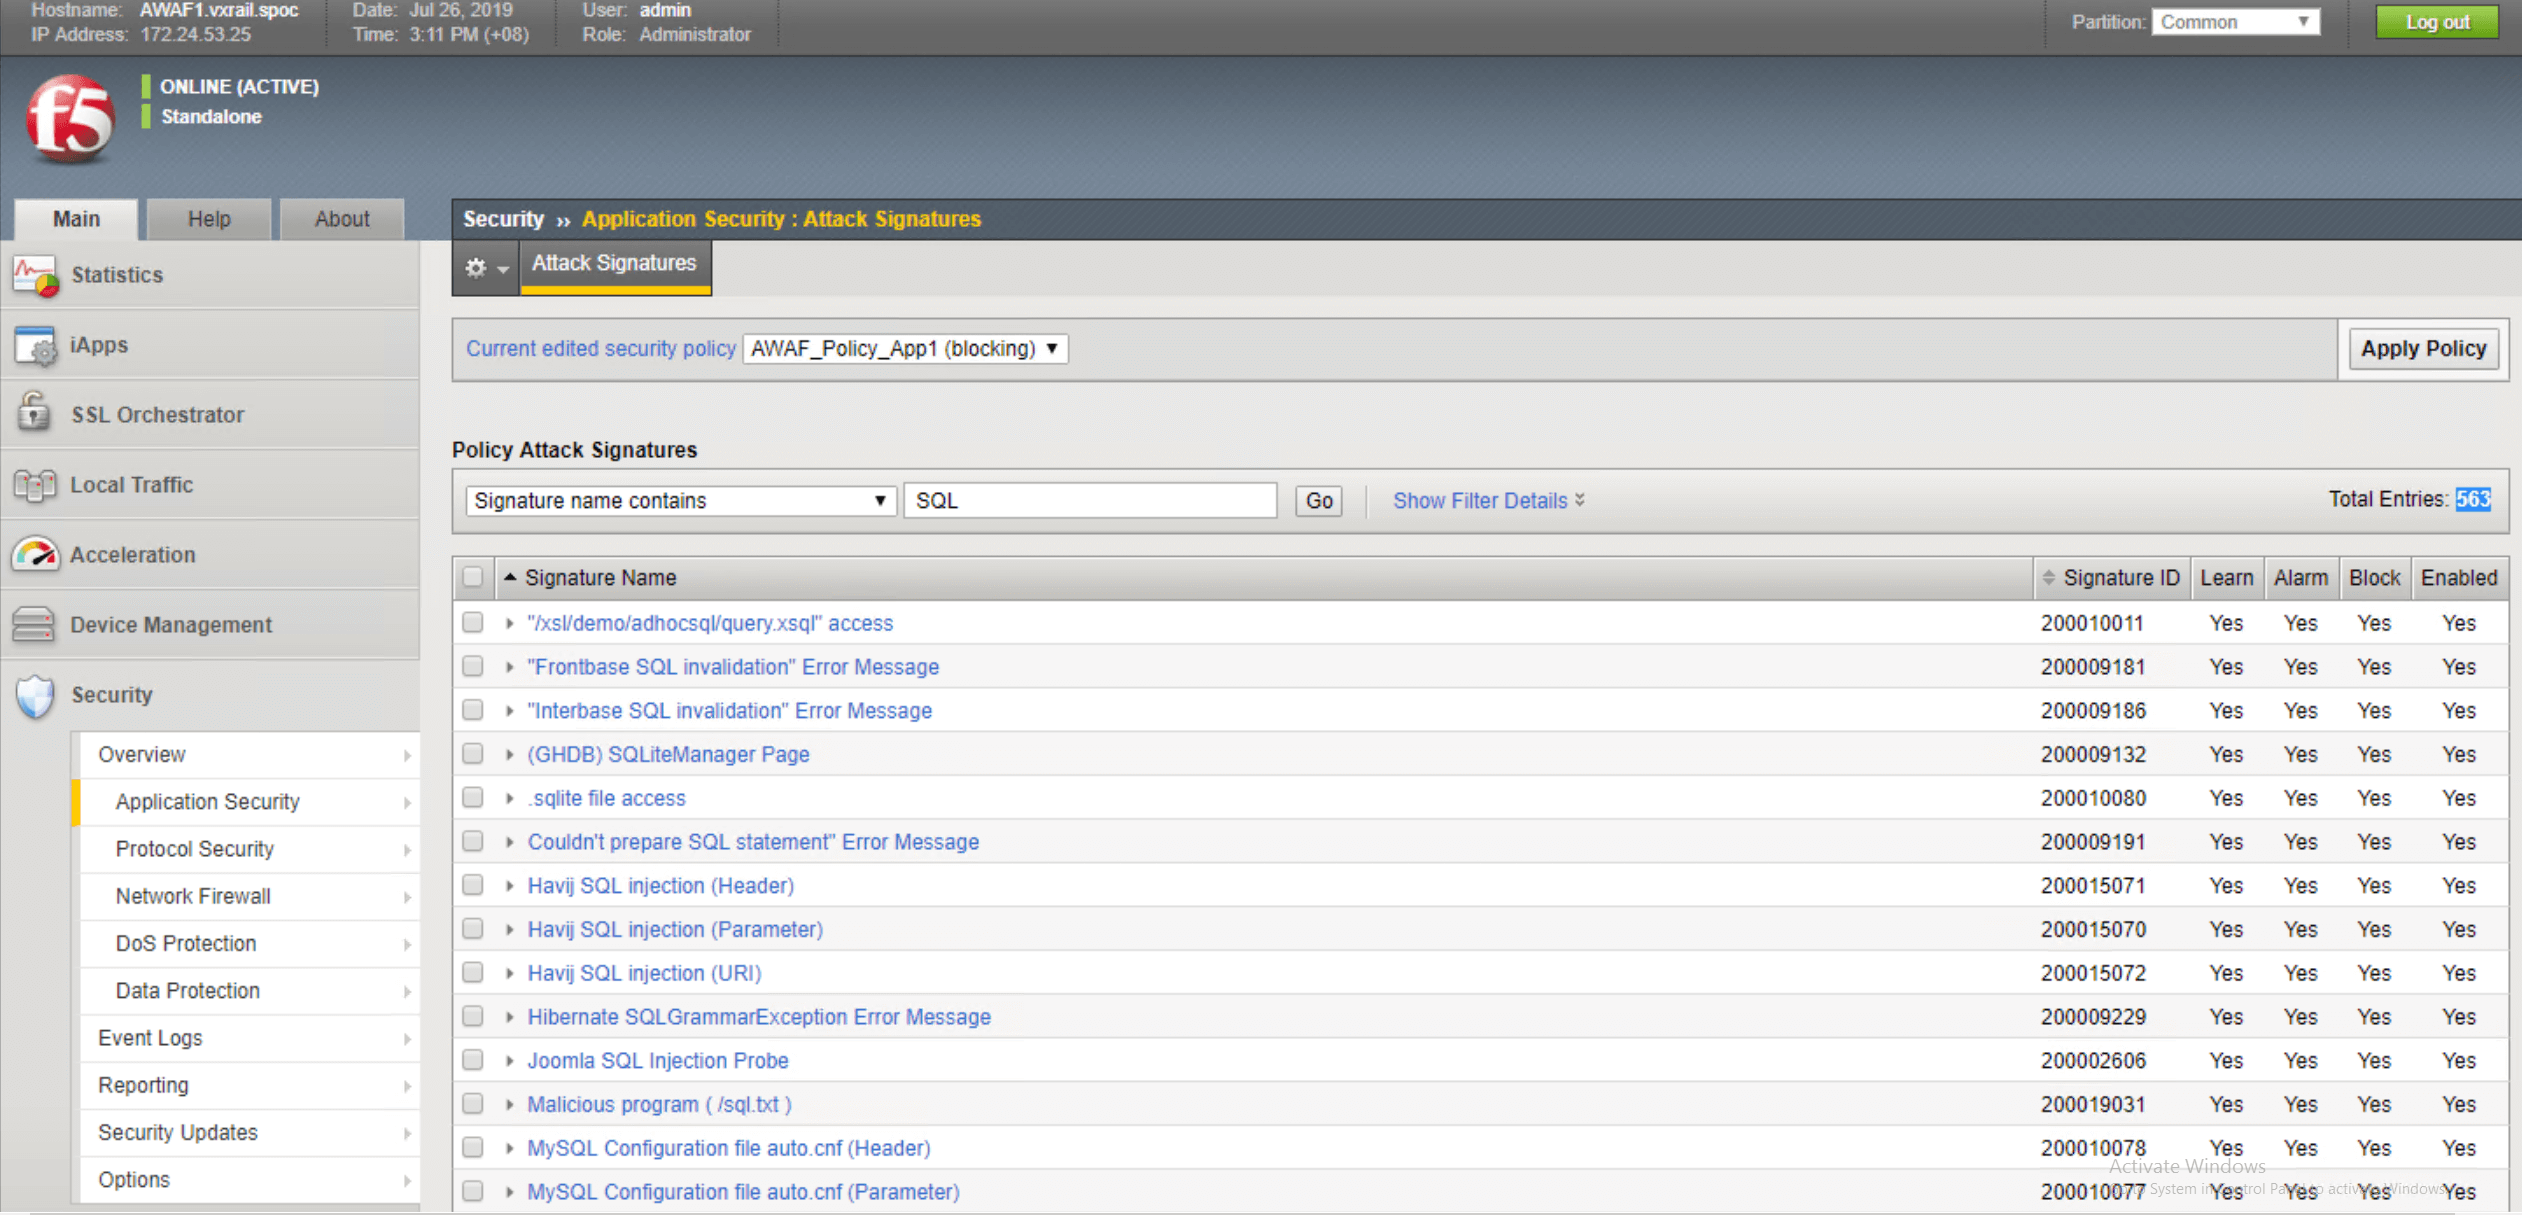
SQLインジェクションは、常にOWASP Top 10 Threatsの上位に挙げられています。攻撃者はアプリケーションコード内の脆弱性を探し、バックエンドデータベースから重要なデータを抽出する機会を狙います。SQLインジェクションによる侵害リスクを軽減するための第一歩は、コーディングのベストプラクティスを推進し、「安全でセキュアな」コーディングを徹底することです。さらに、インフラストラクチャに保護レイヤーを追加することもできます。Advanced WAFは、広範な脅威インテリジェンスを活用し、脅威シグネチャのライブラリを備えています。これを導入することで、外部公開されているワークロードをSQLインジェクションから保護できます。
SQLインジェクションに対する保護を有効にするには、[Application Security]メニューから[Attack Signatures]セクションにアクセスし、フィルターのキーワードとして「SQL」を使用します。脅威シグネチャデータベースに、SQLインジェクション関連のシグネチャ一覧が表示されます。このデモの完了時点では、SQL関連の攻撃から保護するための関連シグネチャが563件用意されていました。該当する脅威シグネチャをすべて選択し、アプリケーションセキュリティポリシーに追加します。
違いを示すため、以下の図ではSQLインジェクションをブロックした場合としなかった場合の結果を示します。
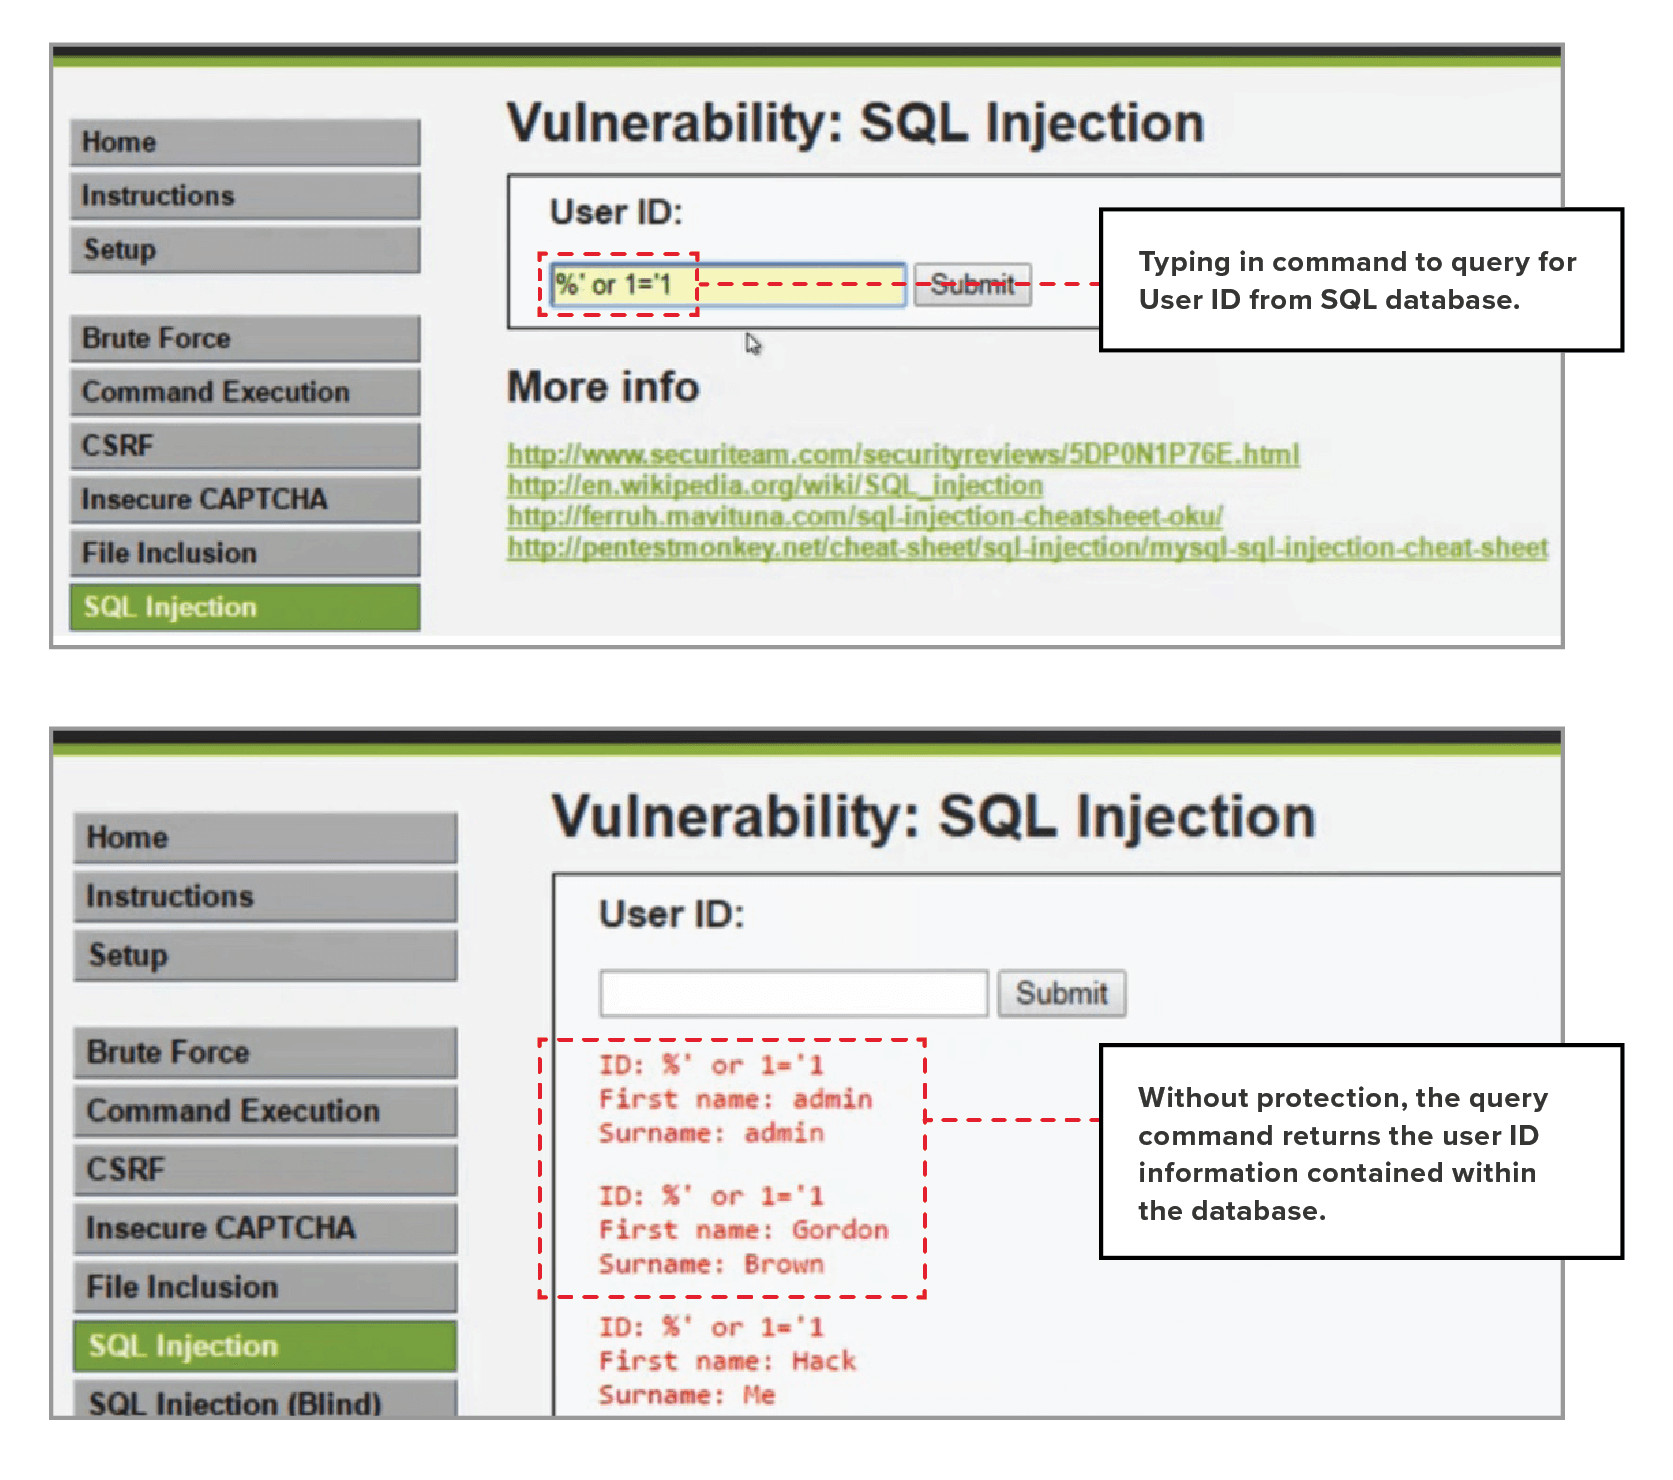
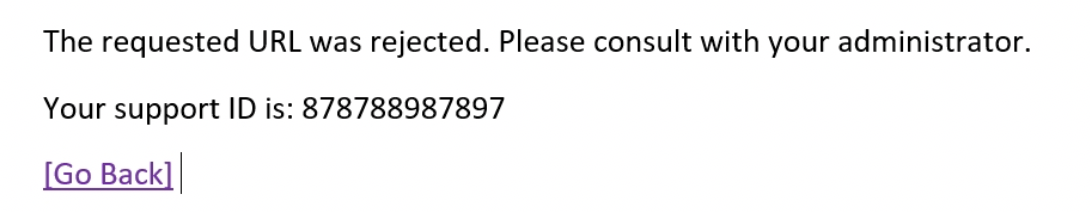
保護を有効にすると、クエリはブロックされ、代わりに次のようなエラーメッセージが返されます。
SQLインジェクション対策を有効にすると、SQLクエリはデータベースに到達する前にブロックされます。攻撃を試みたハッカーには、代わりにエラーメッセージが返されます。
セクション5 – 将来への備え:vCenterを活用したアプリケーションサービスの可視化とキャパシティプランニング
VxRailは、拡張性と管理性に優れた環境を提供し、F5サービスの導入、テスト、統合を容易にします。このセクションでは、Advanced WAFの具体的な使用方法に焦点を当て、CPUやメモリの使用率など、現在の状態に関する包括的なレポートにアクセスする方法と、その情報を将来の拡張計画に活用する方法を説明します。F5ソフトウェアをVxRailの「as-a-service」モデルに対応できるよう構築することが目標です。
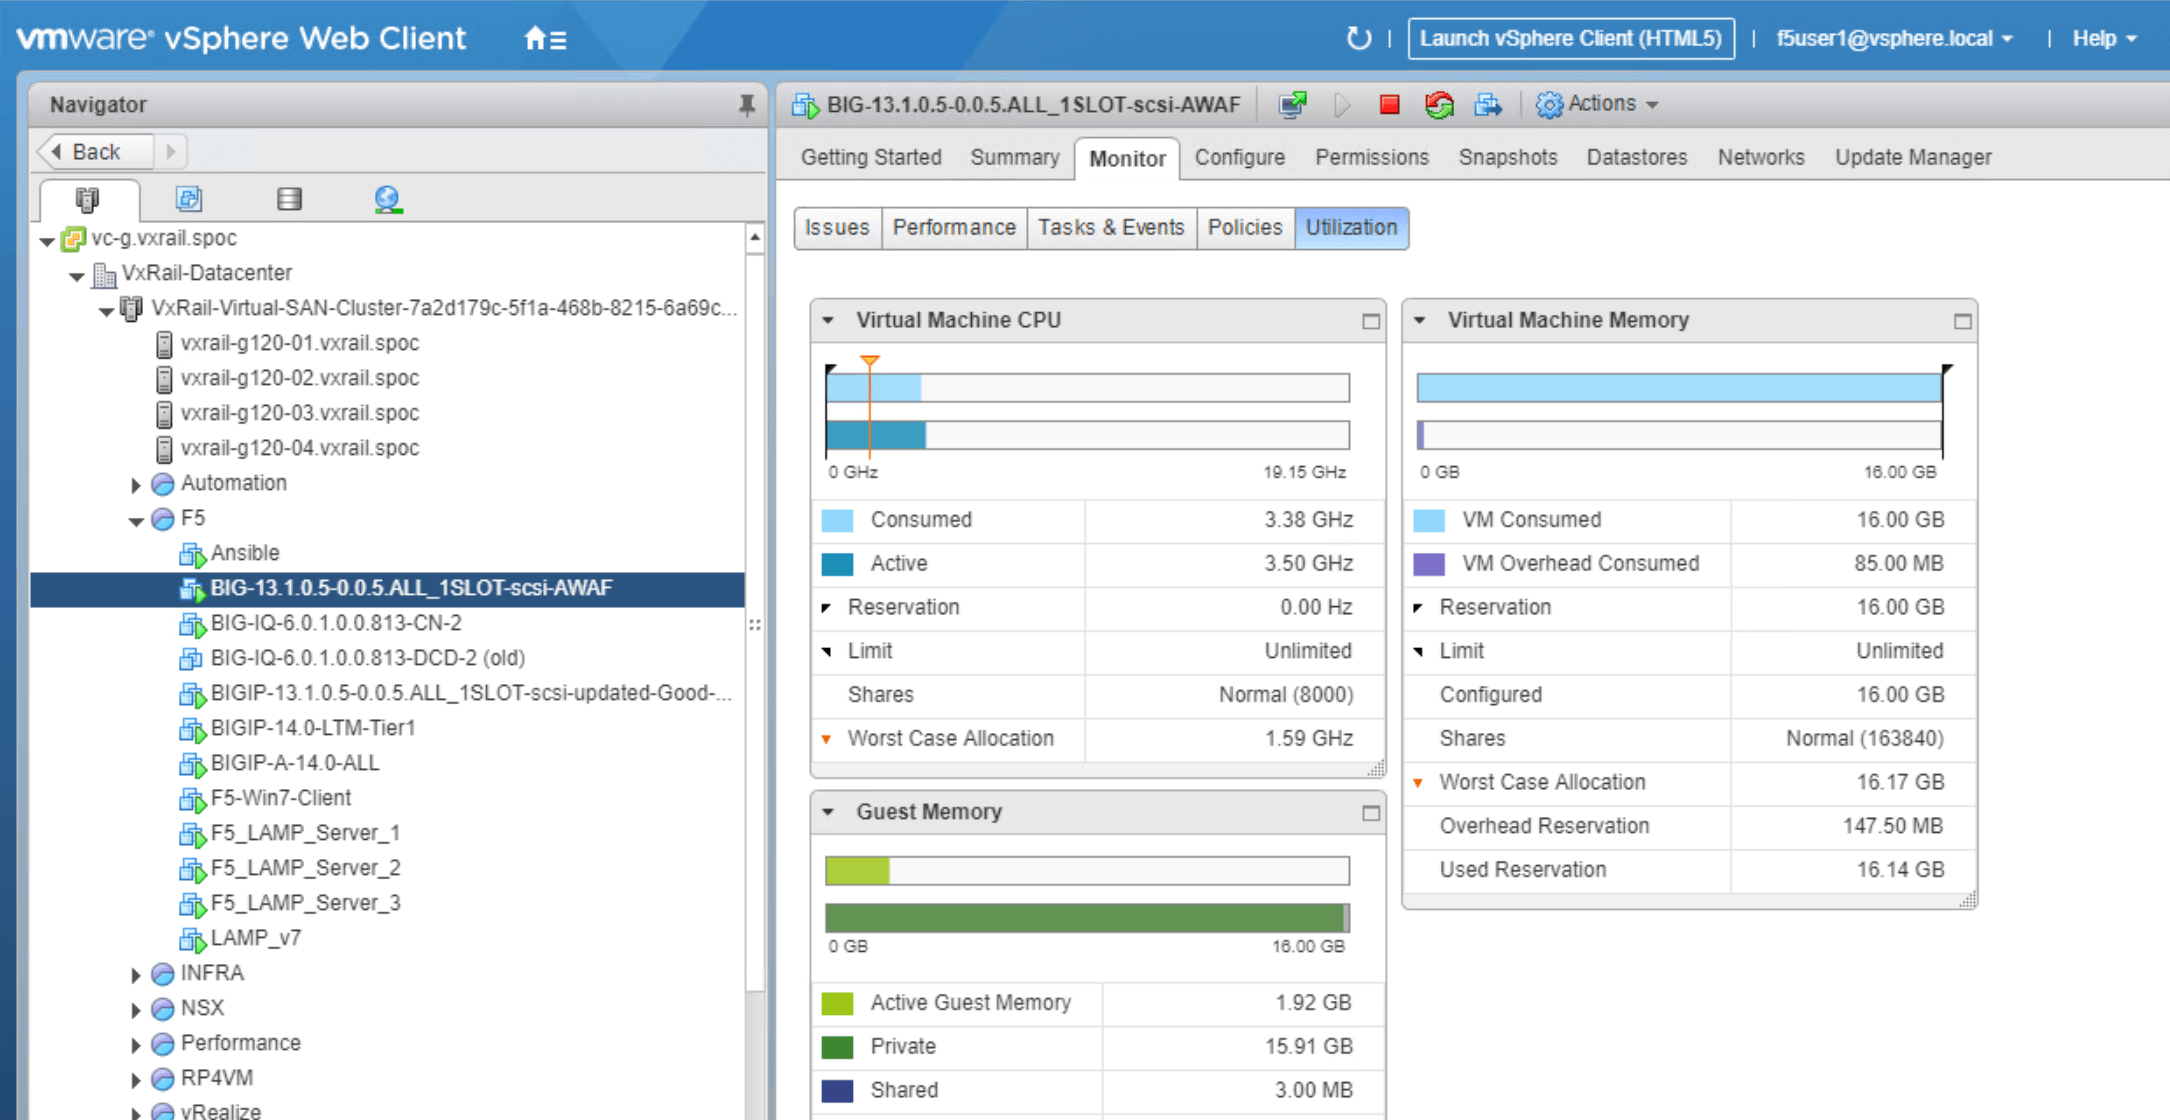
図22に示すように、VxRail vCenterでは、Advanced WAF Virtual Applianceの使用状況を詳細に把握できます。ここから、以下を含むAdvanced WAF VMの詳細情報にアクセスできます。
- Advanced WAFの概要情報(IPアドレス、DNS名、CPU使用率など)
- 構成(VM設定を含む)
このAdvanced WAFのデモでは、2台のWebサーバー(LAMP Server 1とLAMP Server 2)を作成し、VxRail内のWeb公開資産をAdvanced WAFで最適化および保護する利用シナリオを紹介します。
VxRail上のF5 Advanced WAFリソース使用状況の概要
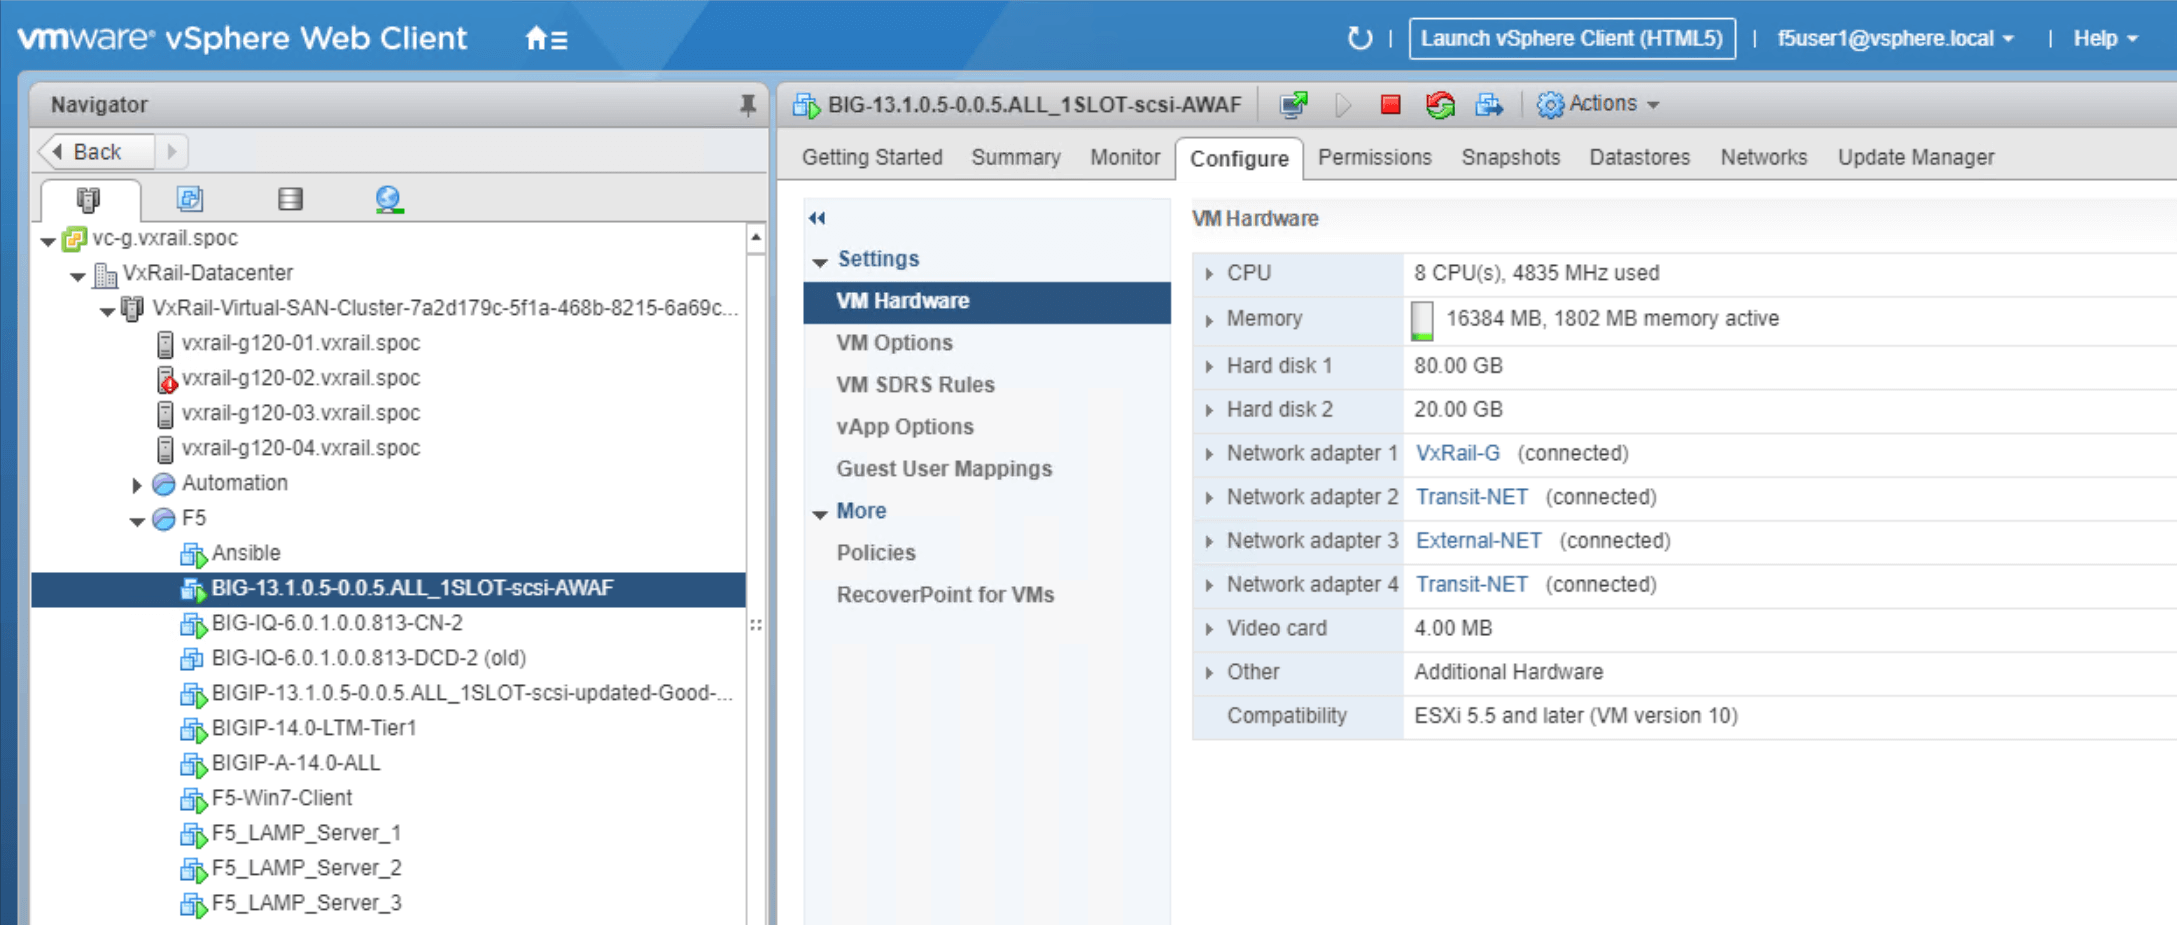
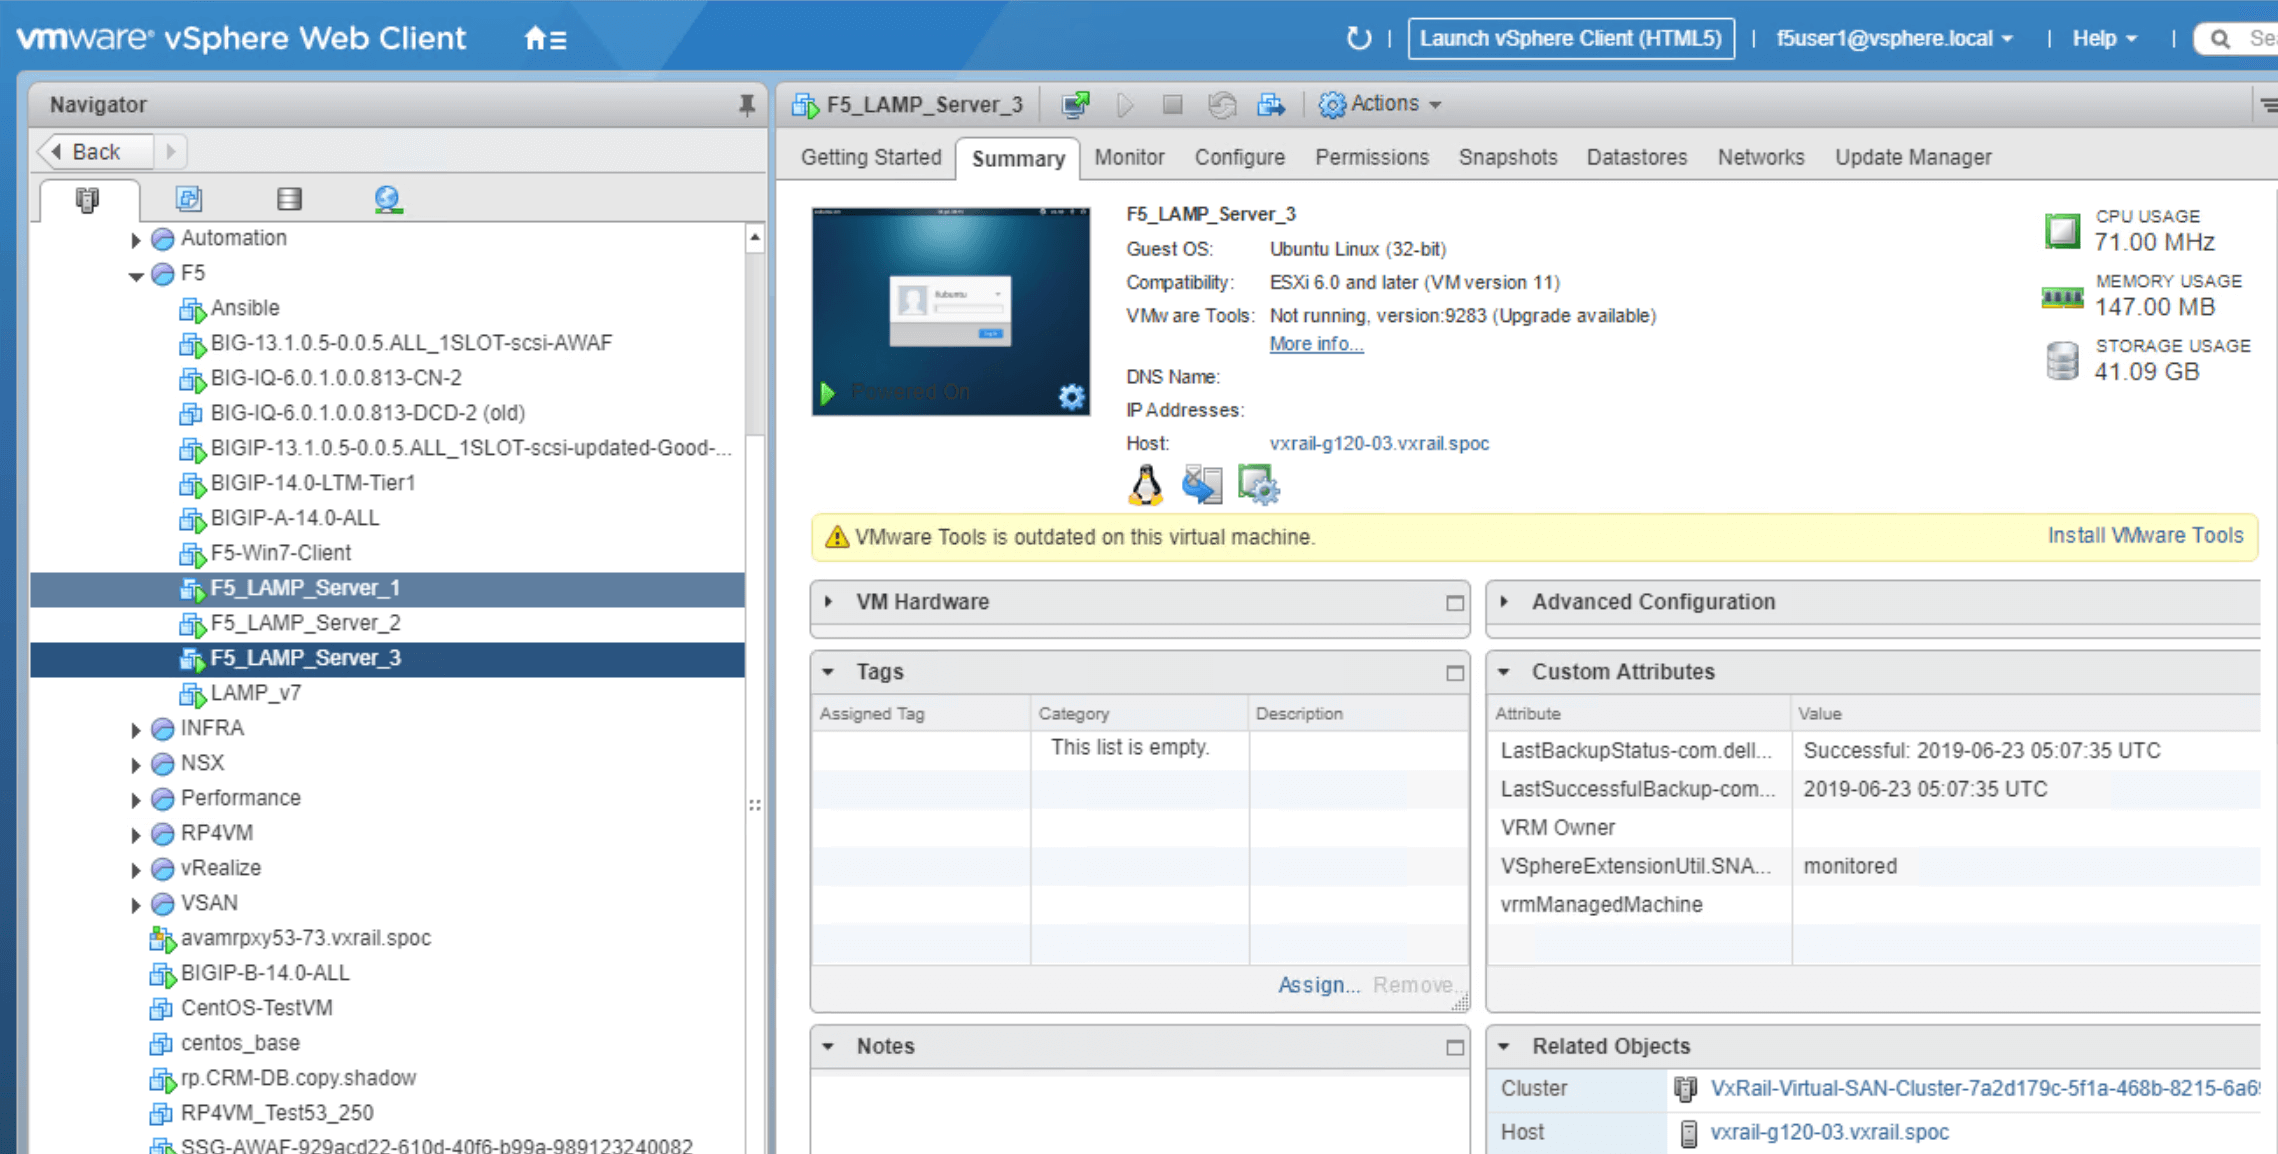
以下の図は、各サービスに割り当てられたリソースを示しており、デモで使用したリソースを把握できます。インフラストラクチャ管理者は、この情報を基に、本番環境でこれらのサービスをスケールアップするために必要なキャパシティを見積もることができます。特に、これらのツールをスケーラブルなas-a-service環境で使用する場合に役立つ可能性があります。
セクション6:まとめ
本ホワイトペーパーでは、VxRail環境内にF5 Advanced Web Application Firewall(Advanced WAF)をセットアップする方法を説明しました。また、導入手順を段階的に解説し、導入前後の比較を通じてAdvanced WAFのセキュリティ機能を紹介しました。
本書では、サードパーティ製ソフトウェアをサービスとして設定し、インフラストラクチャ管理者が多様なサービスを備えた環境に統合して提供できるようにすることで、VxRail環境に導入する方法を説明します。また、Web公開型のマイクロサービスベースのアプリケーションにアプリケーションセキュリティサービスを提供するため、VxRail環境でAdvanced WAFを構成する方法を示しました。
VxRailは、高いパフォーマンスと拡張性、優れた管理性を備え、インフラストラクチャ管理者によるビジネス運用を支えるプラットフォームです。優れたユーザーエクスペリエンスを実現するサードパーティサービスの導入は、ビジネスの成功に不可欠です。F5 Advanced WAFはVxRail環境をシームレスにサポートし、そのサポートをVMware Cloudまで拡張できます。
公開日:2020年8月3日