
LTEネットワークのセキュリティ確保――対象、理由、方法
はじめに
現在、サービスプロバイダーは、増大するネットワークトラフィック、大規模なスケーリング要件、仮想化とオーケストレーションのニーズ、コスト管理、新たな収益源への事業拡大に対応するため、ネットワークの進化と「将来を見据えた対応」を進める中で、数多くの複雑な課題に直面しています。
同時に、通信事業者は、インターネットサービスプロバイダーが長年にわたり直面してきたものと同様のセキュリティインシデントや攻撃にさらされています。ネットワークの輻輳、サービスの劣化や完全な停止、ユーザー情報やシグナリングメッセージの漏えいは、深刻な懸念事項です。コアネットワークの構成要素やサポートインフラストラクチャは、これまで以上に外部の脅威にさらされやすくなっています。高度で持続的な脅威(APT)、分散型サービス拒否(DDoS)攻撃、DNSレベルの攻撃は、ネットワークとサービスの可用性およびパフォーマンスを脅かします。そのため、高速モバイルネットワークのセキュリティ、パフォーマンス、可用性を確保することは、ネットワークを所有・運用するサービスプロバイダーとその加入者の双方にとって極めて重要です。さらに現在では、ネットワーク自体に加え、ネットワークに接続される消費者向けデバイスを保護することも不可欠です。
F5のキャリアグレードセキュリティソリューションは、Long Term Evolution(LTE)ネットワークとその加入者の双方を、現在直面している脅威から保護します。これらのソリューションにより、サービスプロバイダーは変化する環境下でセキュリティを確保し、ブランドの評判を守り、次世代の攻撃に対処するとともに、新たな収益源へと事業を拡大できます。
ネットワークの進化と変化する脅威環境
従来、サービスプロバイダーのセキュリティは、加入者のエンドポイントデバイスにはほとんど、あるいはまったく目を向けず、ネットワークインフラストラクチャの保護にほぼ全面的に注力してきました。しかし、ネットワーク技術が進化し、3G、4G、5G、さらにその先へと性能が向上する中、ネットワーク自体を保護するだけで十分だという従来の運用上の考え方を改める必要があります。
サービスプロバイダーのアーキテクチャが、動的で仮想化され、オーケストレーションされたインフラストラクチャモデルへと進化する中、固定ネットワークインフラストラクチャと低性能の加入者デバイスを前提に設計された従来の運用モデルでは、もはや十分ではありません。サービスプロバイダーのネットワーク、特に進化を続けるLTEネットワークでは、仮想化、クラウド、ソフトウェア定義ネットワーク(SDN)の各環境で信頼性の高い高性能なサービスを提供できるよう、あらゆる場所でセキュリティを維持できる設計が必要です。さらに、21世紀にインフラストラクチャのセキュリティを確保するには、コンシューマーデバイスが新たな重大リスク要因となっていることから、サービスプロバイダーはその保護にも新たに重点を置く必要があります。
F5は、専用設計のハードウェアと仮想製品を通じて、こうした重大な課題に対応するソリューションを提供し、ネットワークの拡大と進化に伴って通信事業者が必要とするセキュリティ、パフォーマンス、可用性を実現します。
進化する加入者デバイスとその重要性
携帯電話端末は長年にわたって進化し、今では一般的なコンピューターと同等の性能を備え、広く普及しています。同時に、保存できるデータの量と種類も大幅に増えたため、端末自体が攻撃者にとって格好の標的となっています。同様に、モバイルネットワークを取り巻く脅威も、従来のSMSを利用した攻撃から、端末、アプリケーション、ネットワークの各レベルにおけるリスクへと広がっています。
インターネットを利用する成人の3分の2以上が、無料でセキュリティ保護されていない公衆WiFiサービスを利用していることから、セキュリティ上の脅威は明らかです。Verizon BusinessのディレクターであるBryan Sartin氏は、「2年後には、サーバーやアプリケーションよりもモバイルデバイスから盗まれるデータの方が多くなるでしょう」と述べています。
悪意のある攻撃者によるトラフィックに加えて考慮すべきもう1つのリスクは、通信頻度の高いアプリケーションと、それによってシグナリングシステムや付随するサポートシステムに生じる負荷です。メール、ニュース、ソーシャルメディアなどの一般的なアプリケーションでは、1回の接続要求から30件以上の接続イベントやシグナリングイベントが発生することも珍しくありません。そのため、数百万台もの加入者デバイスによって、サービスプロバイダーのシグナリングインフラストラクチャやサポートインフラストラクチャに過剰な負荷がかかる可能性も、極めて現実的な懸念です。十分な容量とセキュリティを確保するように設計・構築されていない場合、少数の悪意ある攻撃者によって通信事業者のシグナリングインフラストラクチャやサポートインフラストラクチャが妨害される可能性が大いにあります。
消費者とそのデバイスを狙う脅威の状況も進化し続けています。ソーシャルエンジニアリング、マルウェア、DDoS攻撃など、脅威ベクトルが多様化・高度化する中、現代のLTEネットワーク事業者にとって、自社を守るためにも、潜在的な攻撃から顧客を保護することが極めて重要になっています。
通信事業者にとってセキュリティが重要な理由
テクノロジーが進化し、ネットワークのコストパフォーマンスが向上する中、通信事業者は、単純な接続サービスや従来型サービスによる収益の減少が見込まれるため、その影響を補う必要があります。多くの通信事業者はネットワークインフラのコスト削減に取り組んでいますが、それだけでは収益性の高い成長を実現できないため、サービスによる新たな収益源を模索しています。
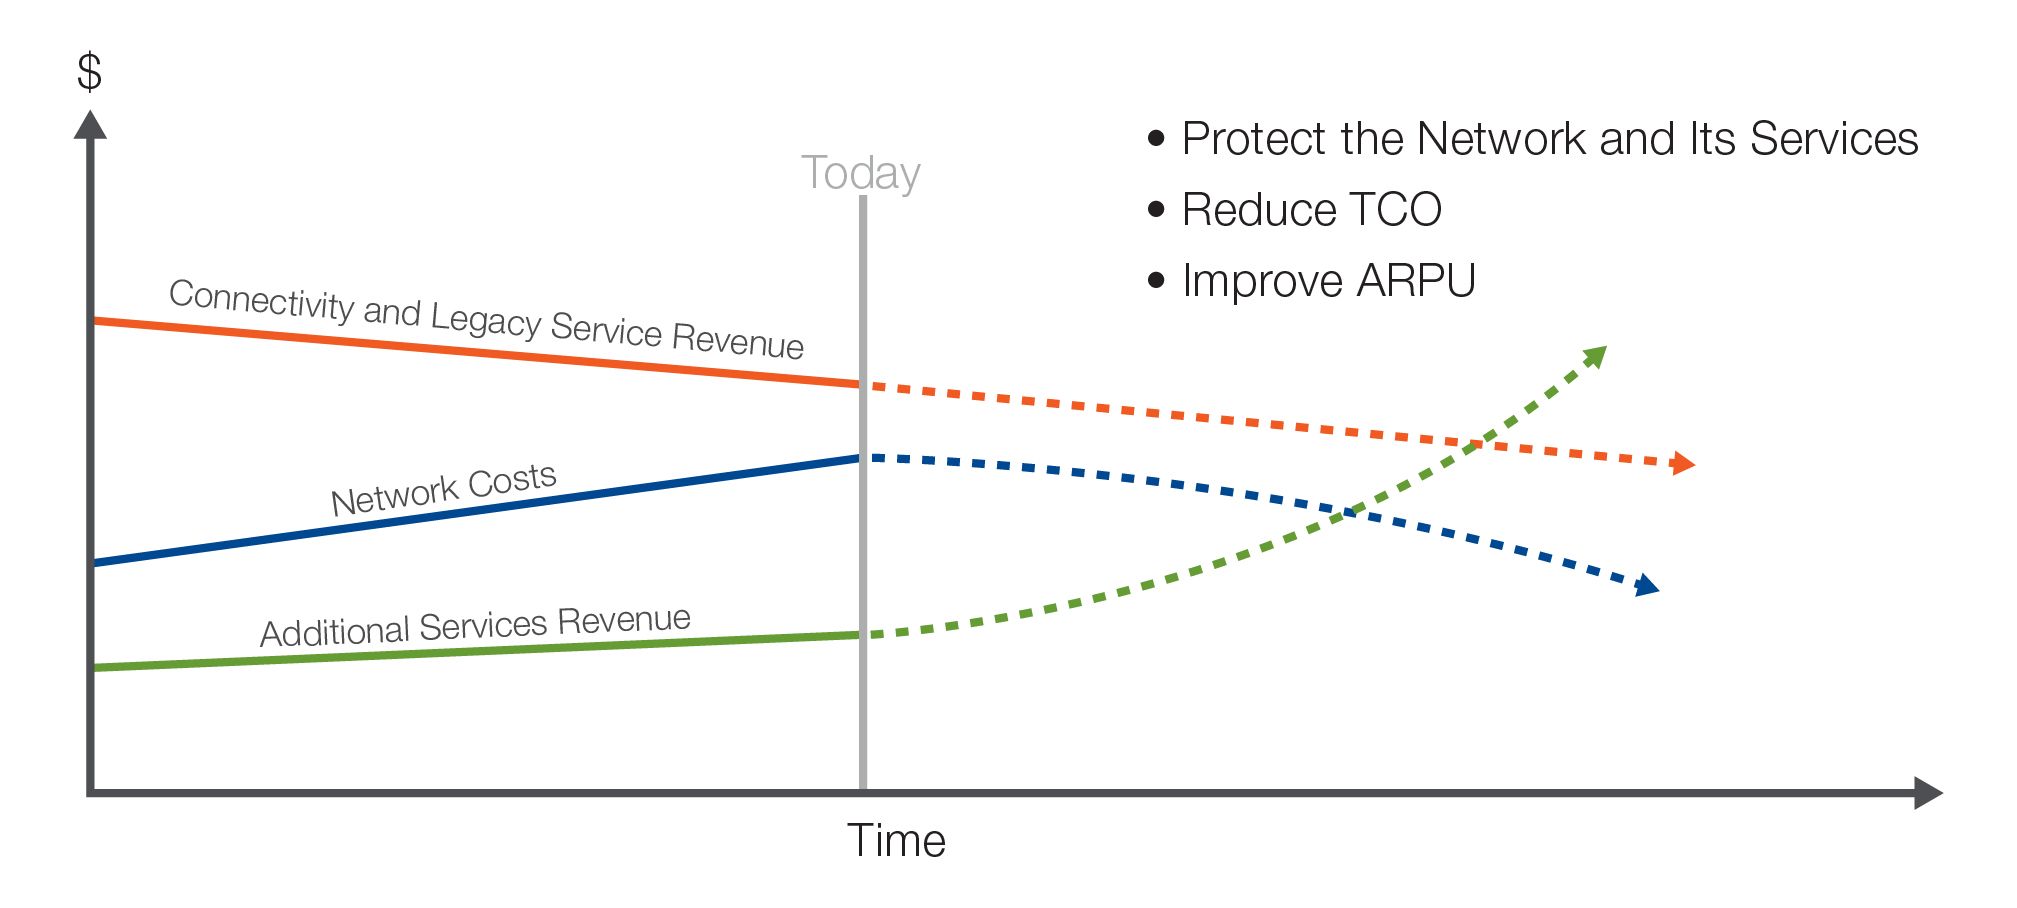
ネットワーク自体を保護することで、通信事業者は加入者に提供するネットワークの体感品質(QoE)を向上させ、ネットワークが支える既存サービスと新規サービスの両方を保護できます。これにより、加入者の解約や加入者1人当たりの平均売上高(ARPU)の低下を防ぐことができます。このようにネットワークセキュリティを強化することで、通信事業者は全体的な収益を伸ばし、総所有コスト(TCO)を削減できる可能性があります。
LTEネットワークが直面するリスクとは?
モバイル通信事業者は、多岐にわたる脅威ベクトルに起因する固有のリスクに直面しています。脅威はデバイス、ネットワーク、アプリケーションの各レイヤーに存在するため、ネットワークと加入者の双方を攻撃から保護するには、各レイヤーの脅威を考慮し、適切なセキュリティ対策を講じる必要があります。
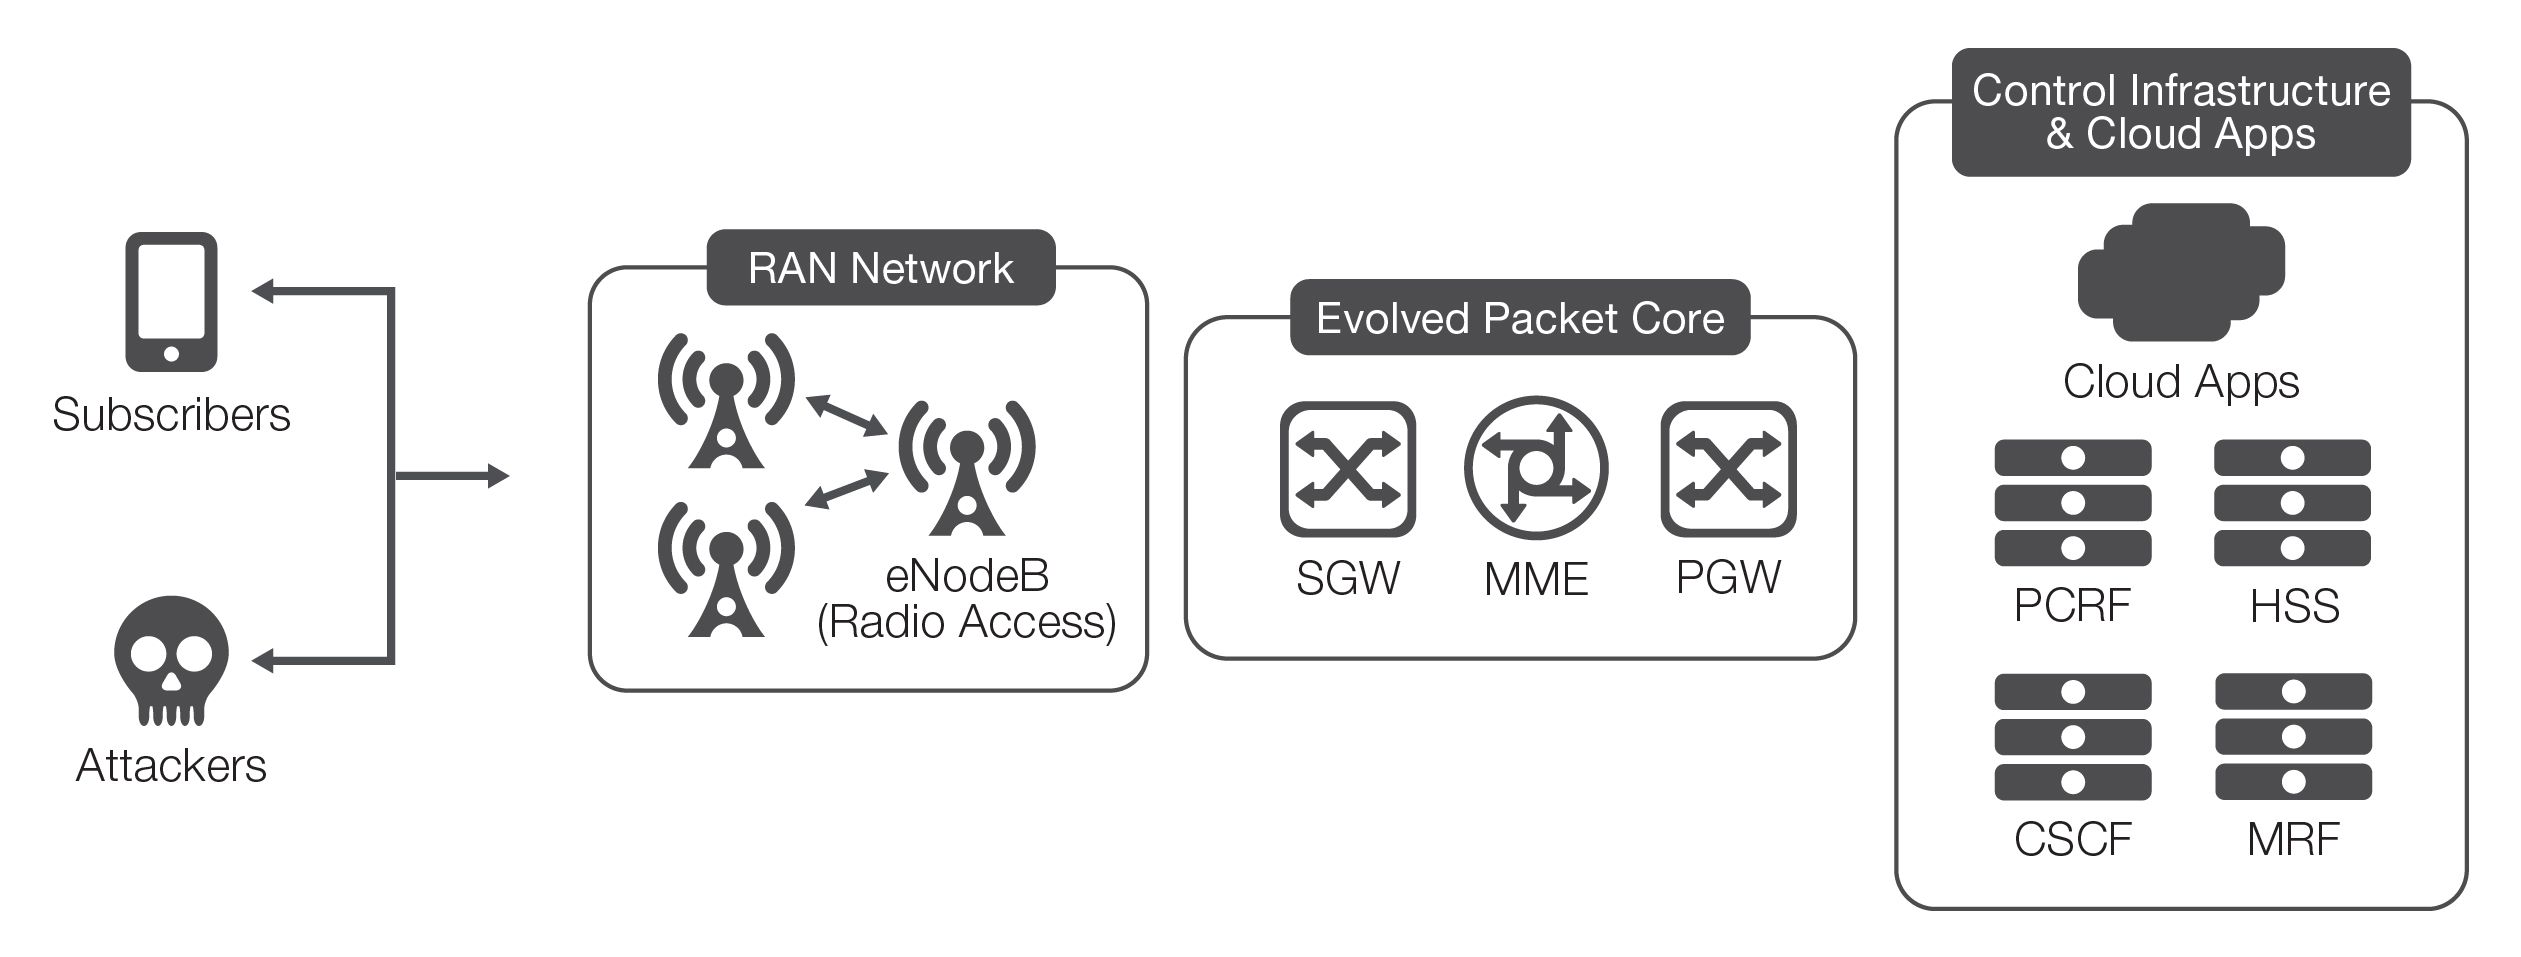
デバイスレベルの攻撃は、加入者のデバイスがマルウェアやボットに感染することで発生する可能性があり、不正トラフィックや攻撃トラフィックの生成、ネットワークへのシグナリングストームの発生、デバイスのバッテリー消耗を引き起こすことがあります。ネットワーク自体も、無線アクセスネットワーク(RAN)やコアネットワークのリソース枯渇、利用規約(T&C)違反、DNS、課金、シグナリングの各インフラストラクチャに対する攻撃の影響を受ける可能性があります。さらに、アプリケーション層を標的とする攻撃には、サーバー側のマルウェア、アプリケーションレベル(プロトコル固有)のDDoS攻撃、レイヤー7のWebアプリケーションレベルの脅威などがあります。
通信事業者は、ネットワークの安定かつセキュアな運用を確保し、インフラストラクチャを保護するとともに、顧客を保護して満足度を高めるために、これらすべてのリスク要因を考慮する必要があります。より具体的には、モバイルネットワークの各側面を保護するため、複数のドメインにわたって制御策とセキュリティポリシーを導入する必要があります。
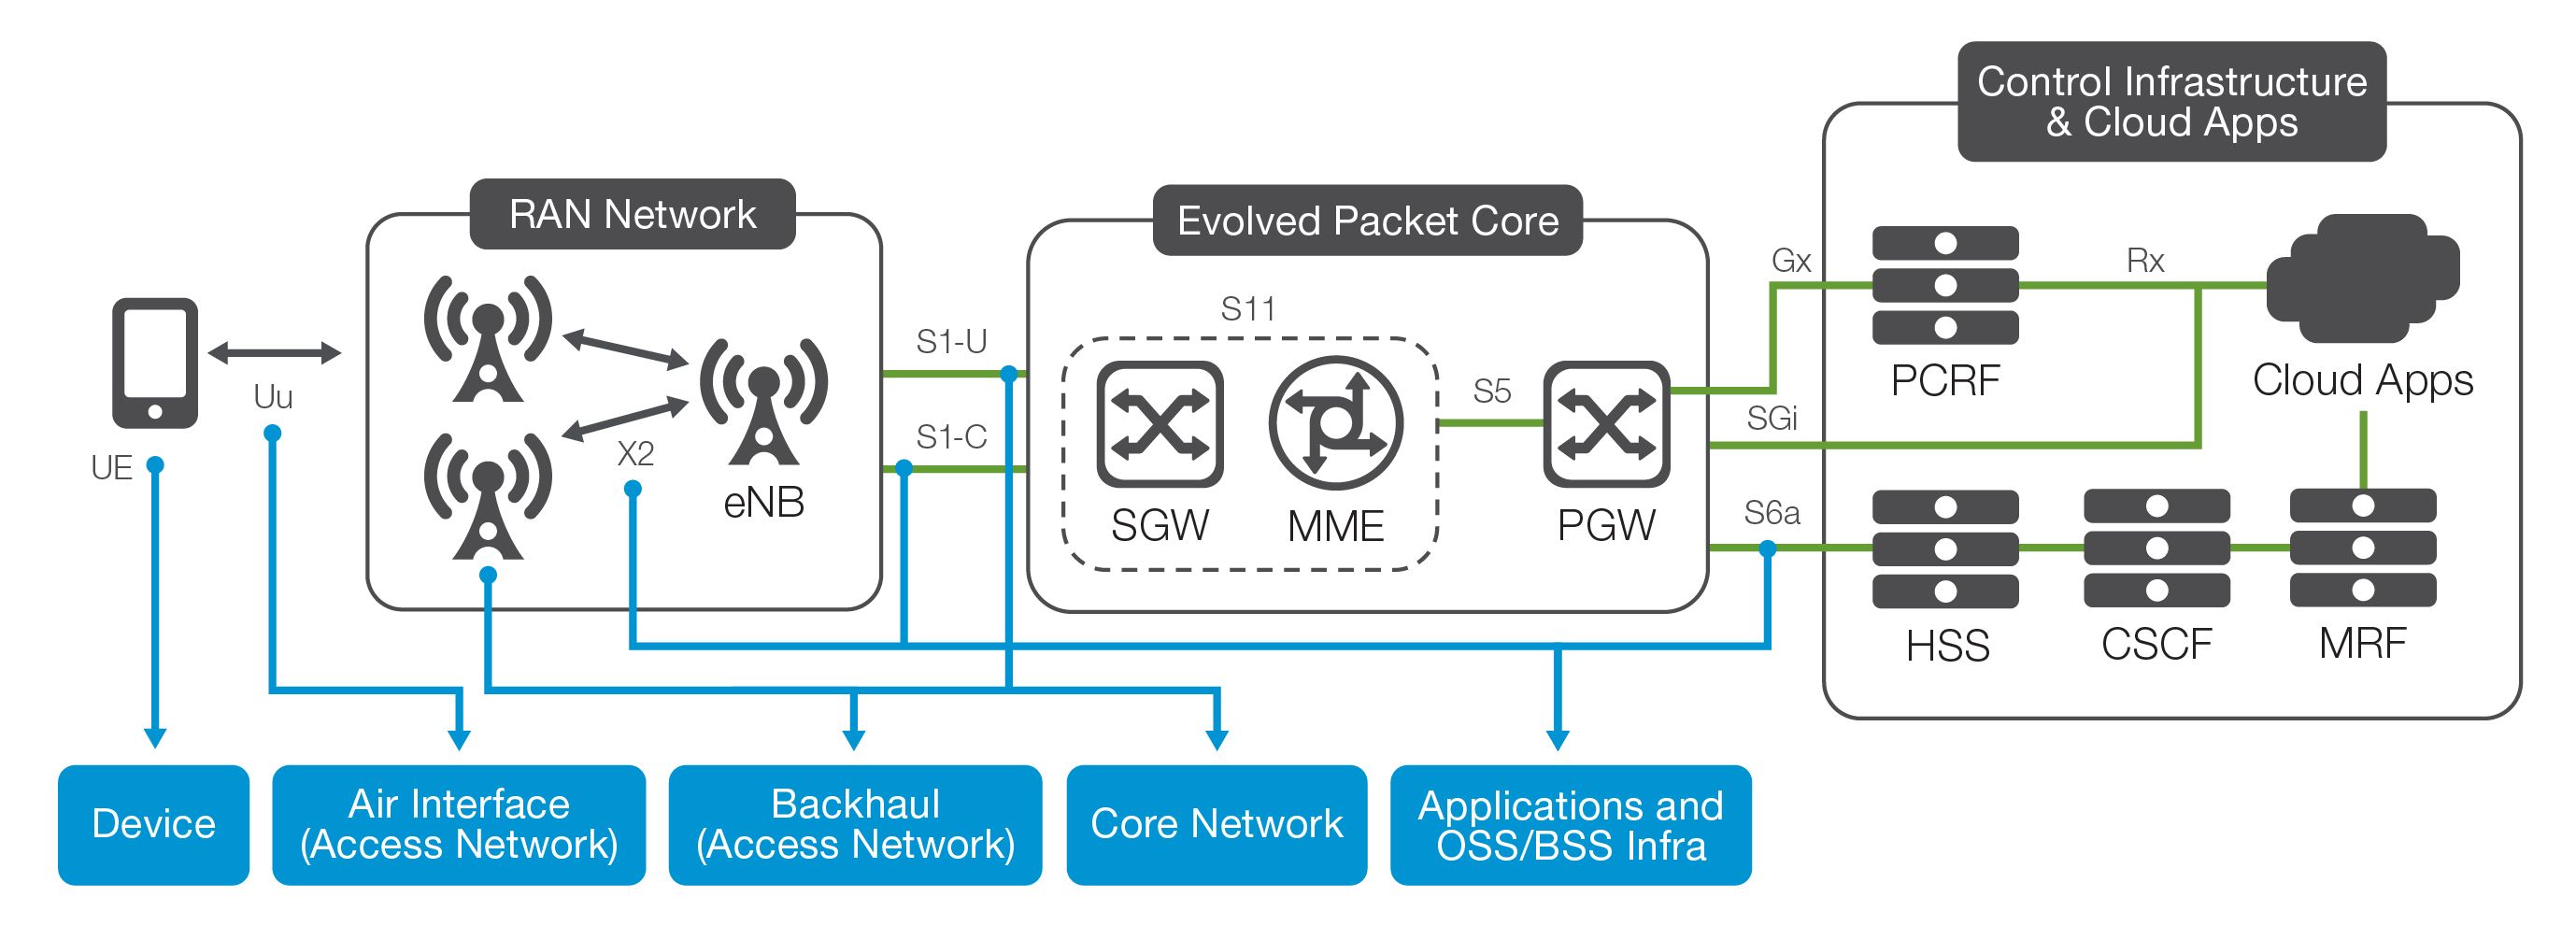
ネットワークを完全に保護するには、真の多層・マルチドメインセキュリティポリシーが必要です。モバイルデバイス、無線インターフェース、アクセスネットワーク、コアネットワークに加え、アプリケーション、運用支援システム(OSS)、ビジネス支援システム(BSS)のすべてを保護する必要があります。これらすべての層のセキュリティが確保されるまで、通信事業者は、多様化し進化し続ける脅威ベクトルを介した攻撃のリスクにさらされます。
攻撃シナリオとその影響
LTEネットワークとその加入者に被害を及ぼす可能性のある攻撃は数多く存在するため、あらゆる攻撃から保護する包括的なセキュリティアーキテクチャを設計し、実装することが不可欠です。DDoS攻撃など、多くの攻撃による被害は広範囲に及び、すぐに明らかになります。一方、一部の攻撃では局所的なサービス低下しか生じないため、トラブルシューティングがはるかに困難です。
この後者のタイプの攻撃には、局所的なサービス停止につながるRAN接続の枯渇や、端末の返品につながる可能性がある消費者向けデバイスのバッテリー消耗問題などがあります。同様に、課金インフラストラクチャへの攻撃は、顧客の不満やサービスに関する問い合わせを引き起こします。
あらゆる種類の攻撃は、成功すれば顧客満足度の低下と通信事業者のコスト増加を招くため、リスクを把握し、エンドツーエンドの緩和戦略を策定することが極めて重要です。
シナリオ1:インターネット側からの攻撃
通信事業者が上位のインターネット接続から流入するトラフィックのセキュリティに十分な注意を払わない場合、攻撃者はネットワーク加入者を標的にフラッディング攻撃やDoS/DDoS攻撃を仕掛ける可能性があります。以下の図は、モバイル加入者が上位側から攻撃を受けるシナリオを示しています。
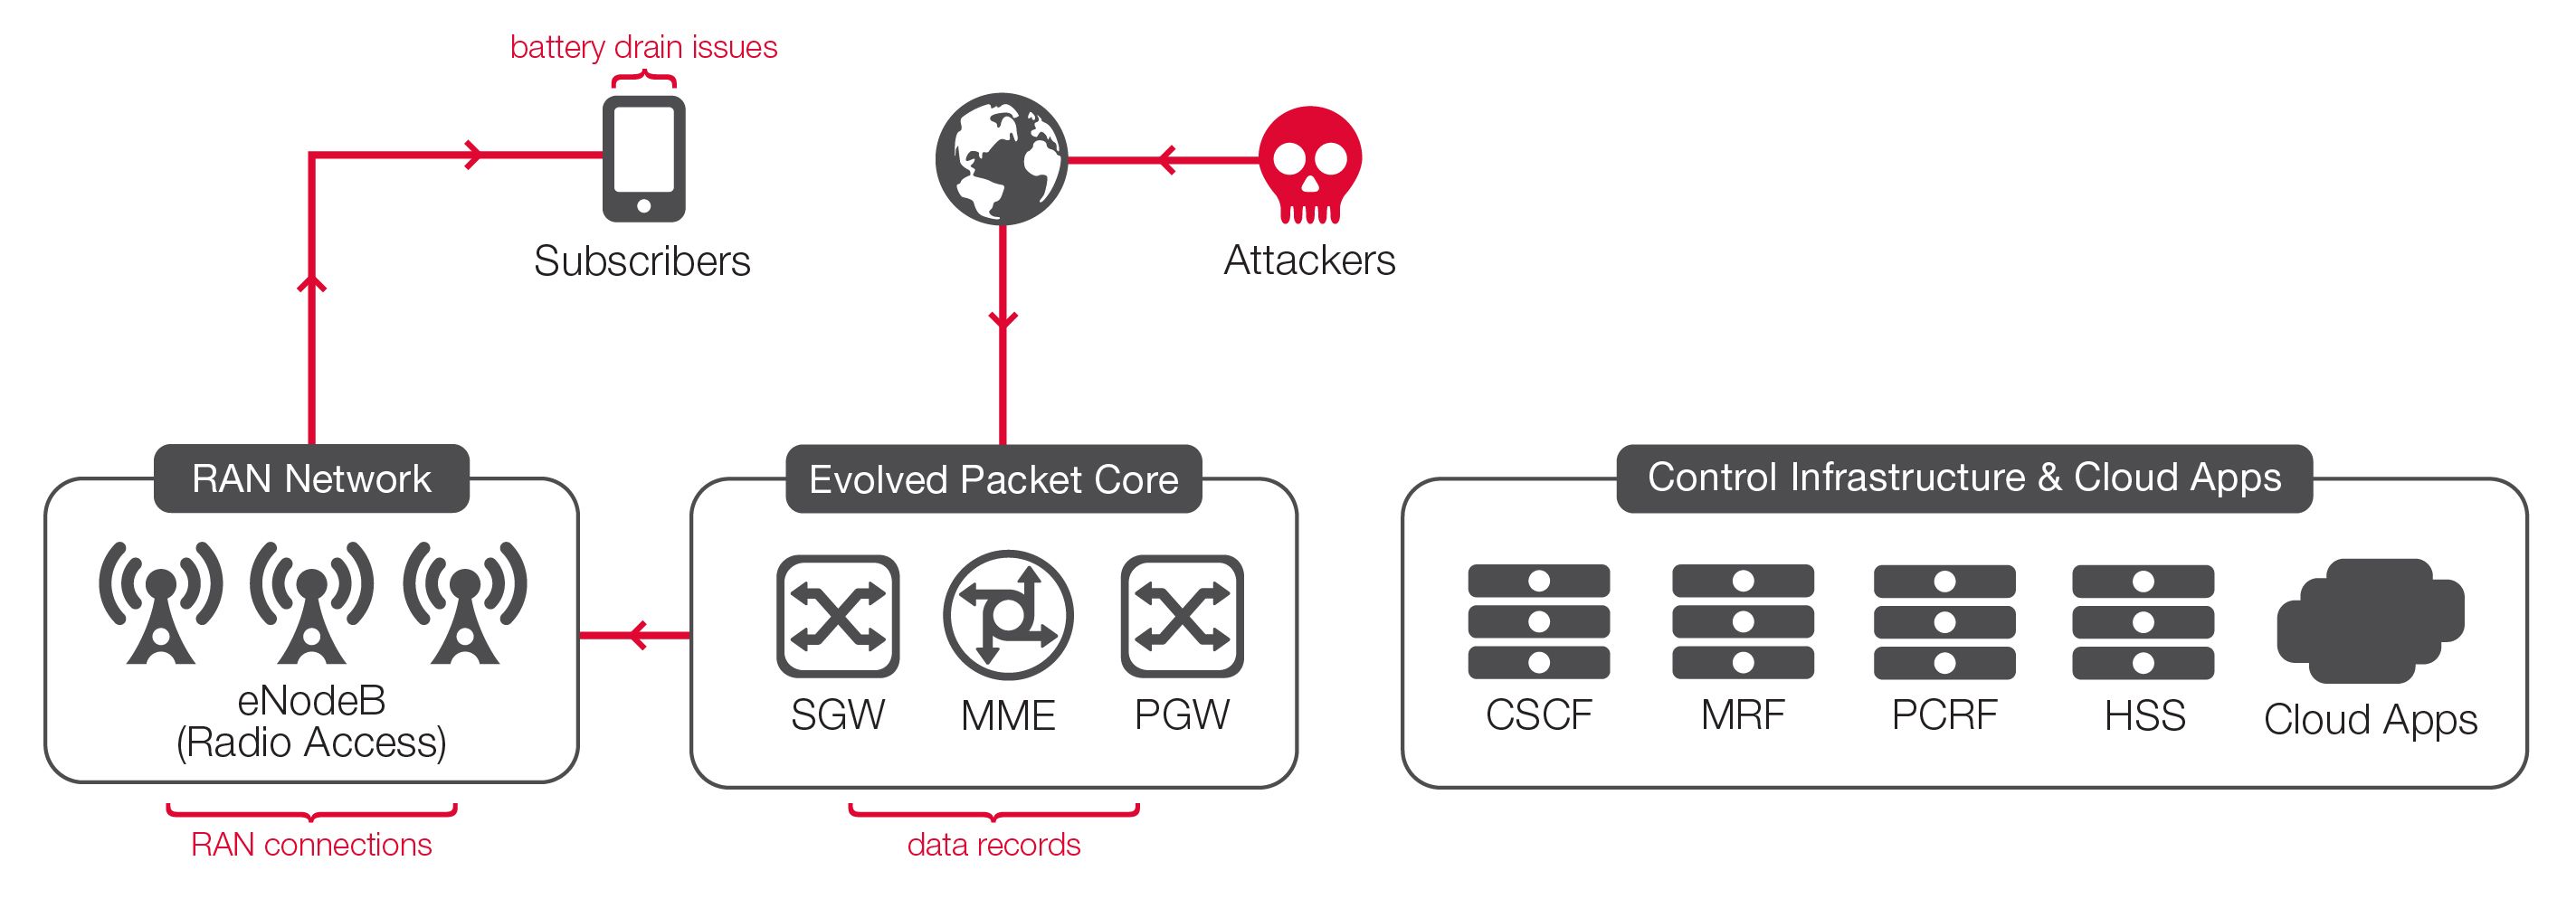
このような攻撃によって生じる可能性のある被害には、次のものがあります。
- モバイルデバイスのバッテリー消耗
- データ通信量の消費と、それに伴う料金請求への苦情。
- RAN接続の枯渇。
シナリオ2:モバイル側からの攻撃
攻撃者は、単一の通信事業者のネットワーク内で、モバイル側から他のモバイルデバイスユーザーを標的にする可能性もあります。このシナリオでは、1人以上のモバイル攻撃者が、通信事業者のアクセスネットワークおよびコアネットワークのインフラストラクチャ全体を介して、ネットワーク加入者をDoS攻撃、フラッディング攻撃、またはDDoS攻撃の標的にする可能性があります。
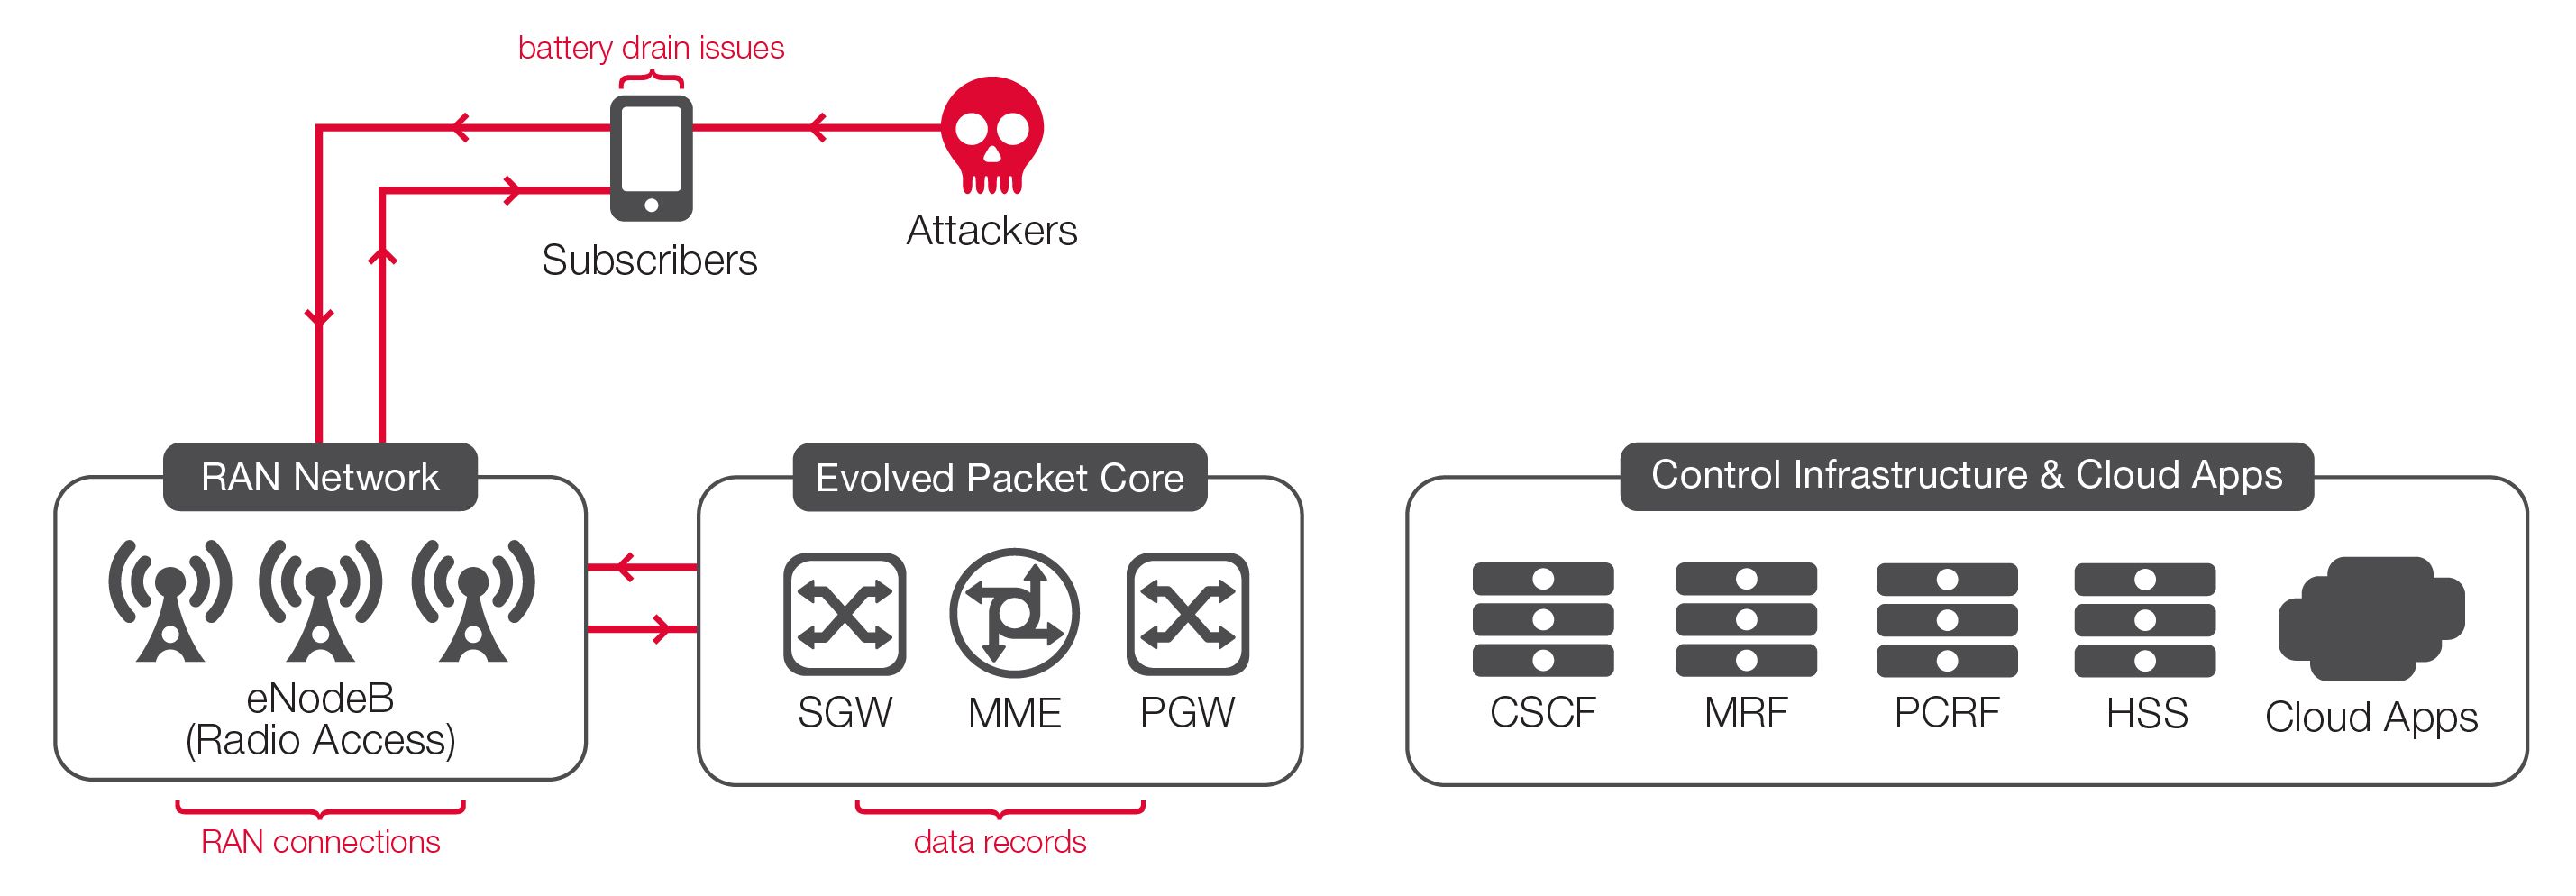
インターネット側からの攻撃と同様に、この攻撃も次のような複数の問題を引き起こす可能性があります。
- モバイルデバイスのバッテリー消耗
- 請求に関する苦情につながるデータ通信量の増加。
- RAN接続の枯渇。
シナリオ3:モバイル側からのDNS/シグナリング攻撃
モバイル側からの攻撃は、デバイスではなく、DNSや課金・請求システムなど、通信事業者のシグナリングインフラストラクチャを標的とする可能性があります。
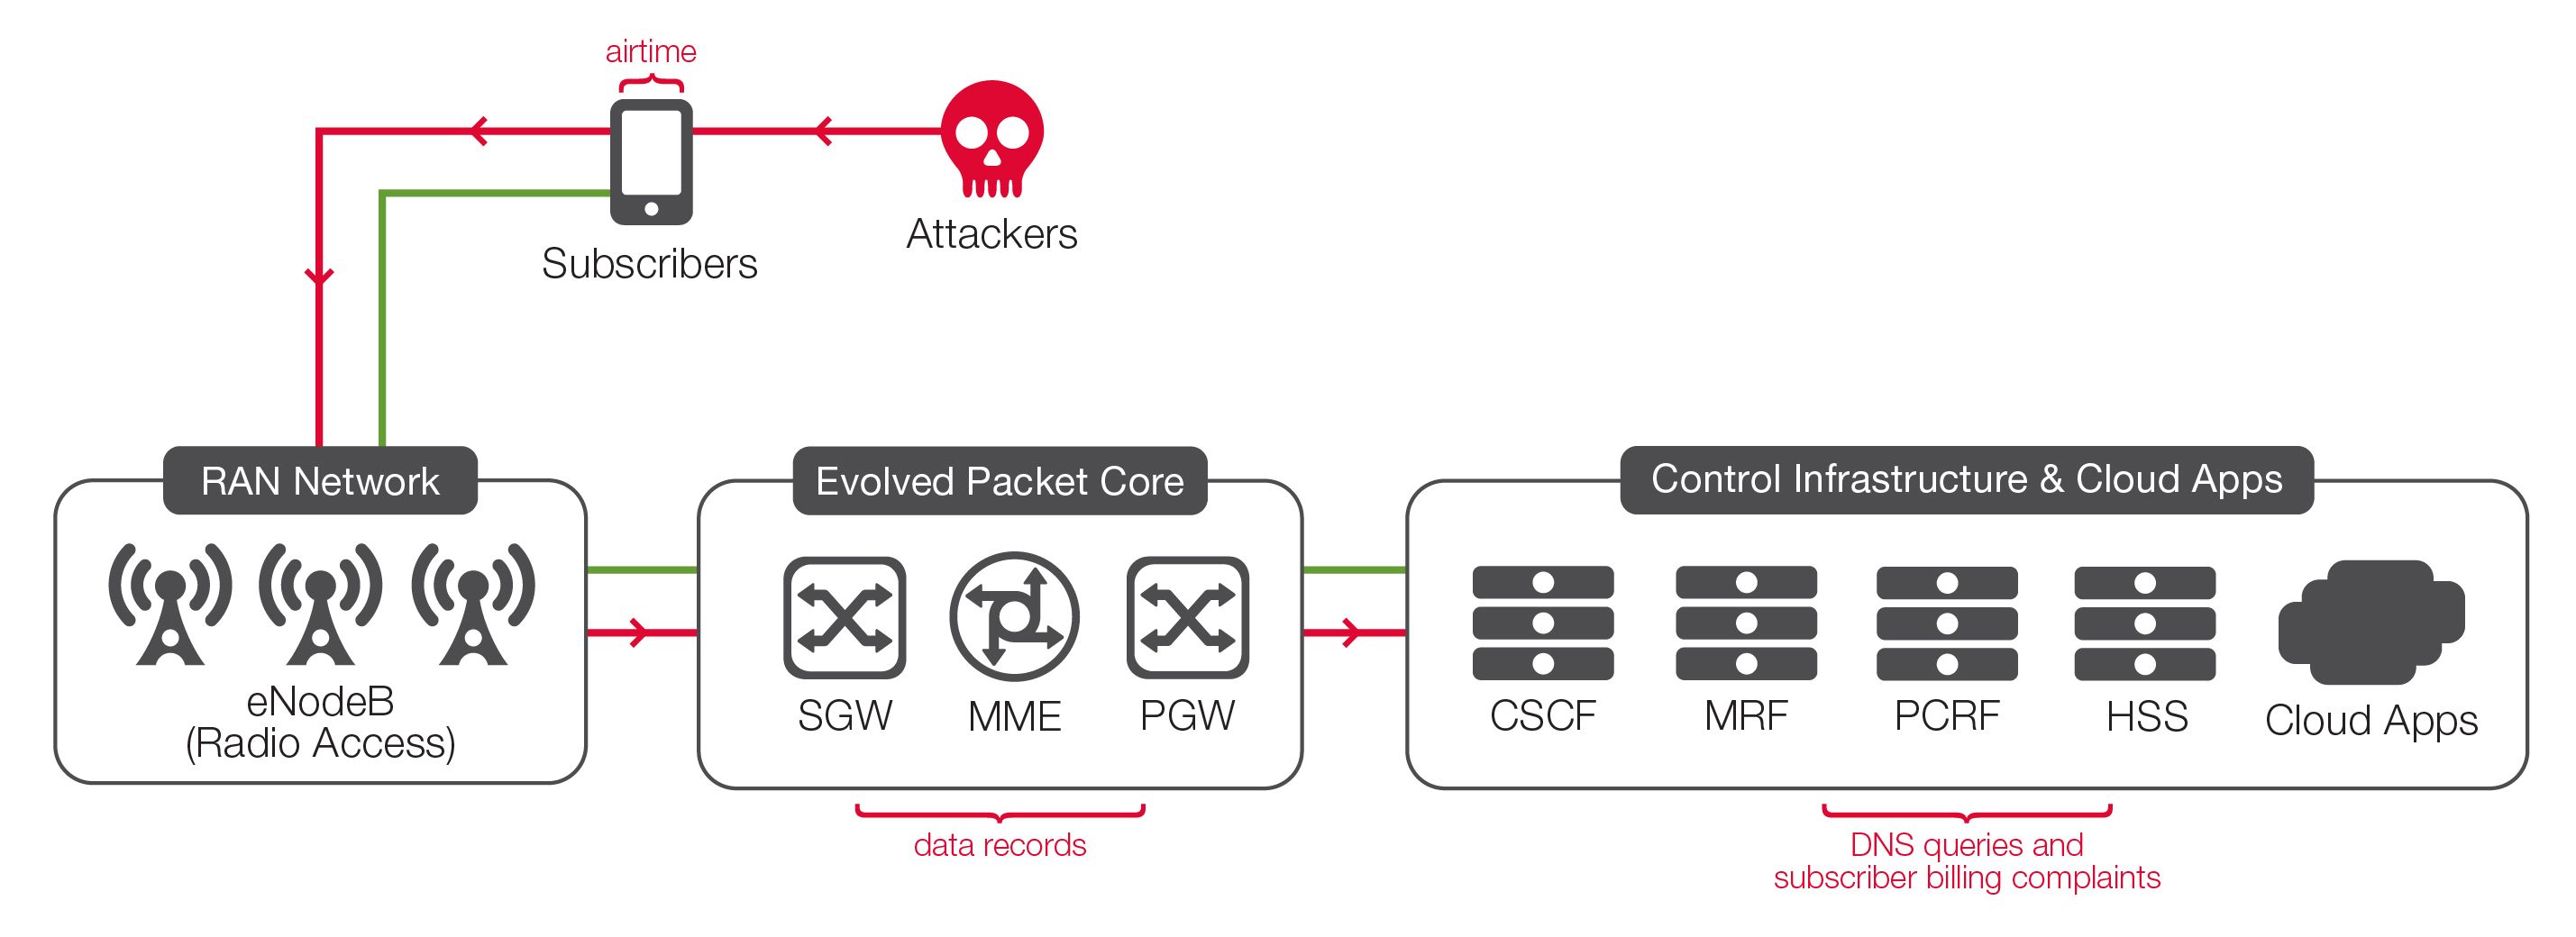
この種の攻撃には、次のようなリスクがあります。
- エアタイム/RANリソースの枯渇。
- 加入者のデータ通信量の使用と請求に関する苦情。
- DNSインフラストラクチャの過負荷と機能停止。
- 加入者データレコードのエラー。
ご覧のとおり、LTEネットワーク事業者が直面する潜在的なセキュリティリスクをすべて把握し、対処することは、非常に複雑な作業になり得ます。F5は、こうしたリスクを軽減するために、通信事業者向けにカスタマイズしたキャリアグレードのソリューションを提供できます。
F5でLTEネットワークをあらゆる場所で保護
世界最大規模の通信サービスプロバイダーは、ネットワークのセキュリティ強化と簡素化、サービス品質の向上、収益性の向上を支援するF5を信頼しています。現在F5は、セキュリティを含む複数のサービスを統合プラットフォーム上で提供する、幅広い通信事業者向けソリューションのポートフォリオにより、サービスプロバイダーによるデータ量の爆発的増加への対応とIPv6へのシームレスな移行を支援できる独自の立場にあります。F5プラットフォームにより、サービスプロバイダーは市場投入までの期間を短縮し、設備投資と運用コストを削減するとともに、サービス提供のパフォーマンスとセキュリティを向上させ、ネットワークサービスを収益化できます。
F5のサービスプロバイダー向けソリューション群は、セキュリティ、ネットワーク機能仮想化(NFV)、データトラフィック管理、DiameterおよびDNSシグナリングの各ソリューションで構成されています。F5のすべてのソリューションは、専用設計の高性能な物理ハードウェアプラットフォーム、または各種の仮想プラットフォームやクラウドプラットフォームで利用できます。さらに、これらのソリューションは、F5® BIG-IQ® 管理プラットフォームおよび各製品のAPIを通じて管理とオーケストレーションを行えます。
ネットワークが成長を続け、大規模に拡張するにつれて、そこで処理されるトラフィックの特性も変化し、TCP接続数が増加するとともに、短時間で頻繁に確立される接続が主流になっています。このようなアプリケーショントラフィックの変化に伴い、サービスプロバイダーのネットワークには、極めて大規模なTCP接続のスケーリングに対応するインフラストラクチャソリューションが必要になっています。従来のセキュリティソリューションは拡張性に乏しく、最新の高性能ネットワークやアプリケーションに必要なパフォーマンスを提供できないため、今日の環境で求められるセキュリティ、パフォーマンス、信頼性を実現するには不十分です。
オーバー・ザ・トップ(OTT)サービスやホールセール型ネットワークサービスの構築に使用される仮想ネットワーク、オーバーレイネットワーク、仮想化ネットワークサービスでは、スケーラビリティ要件が高まり、厳しいレイテンシ要件を伴う新たなサービスやアプリケーションがネットワーク上で稼働するにつれて、複雑さがさらに増します。
こうした変革により、大規模なスケーラビリティと高いパフォーマンスを実現できるセキュリティおよびトラフィック管理ソリューションが不可欠となっています。その両方を実現するF5ソリューションは、こうした新たなサービス環境や運用環境に最適です。
LTEセキュリティ向けF5ソリューション
F5のキャリアグレードのサービスプロバイダー向けソリューションにより、通信事業者は潜在的な攻撃者からLTEインフラストラクチャ、加入者デバイス、OSSアプリケーションを保護できます。具体的には、F5 BIG-IP® Local Traffic Manager™(LTM)やBIG-IP® DNSなどのローカルおよびグローバルトラフィック管理ソリューションを、BIG-IP®Advanced Firewall Manager™(AFM)やBIG-IP® Application Security Manager™(ASM)などのレイヤー4およびレイヤー7向けF5ファイアウォールソリューションとともに通信事業者のデータセンター内に導入することで、モバイルユーザーをインターネット経由の攻撃から保護すると同時に、データセンターをモバイル側からの攻撃から保護します。
データセンター内では、F5のレイヤー4ファイアウォールにより、通信事業者のコアインフラストラクチャからセキュリティ機能をオフロードし、セキュリティの強化とコスト削減を実現できます。さらに、BIG-IP® Carrier-Grad NAT(CGNAT)は、数百万人のユーザーをサポートするために必要なキャリアグレードNATの拡張性とパフォーマンスを提供します。また、BIG-IP® Policy Enforcement Manager™(PEM)は、ユーザートラフィックのペイロードを可視化し、ポリシーを適用することで、サービストラフィックの保護と収益化を支援します。
BIG-IPの物理プラットフォームと仮想プラットフォームは、高性能で拡張性に優れたSSL暗号化および復号のエンドポイントも提供します。これにより、通信事業者のコアとの間のセキュアな接続を実現して適用し、アクセスネットワークインフラストラクチャを保護します。ピアリング接続点でBIG-IP AFMおよびBIG-IP ASMのセキュリティプラットフォームを使用することで、ローミング先ネットワークのパートナーからの攻撃から、ネットワークインフラストラクチャとモバイルユーザーの両方を保護します。
最後に、加入者データベース、DNS、および通信事業者のネットワーク内にあるその他のシグナリングシステムや課金システムを含むOSSおよびBSSシステムは、BIG-IP AFM、BIG-IP DNS、F5 Traffix® Signaling Delivery Controller™(SDC)によって、不正な従業員による攻撃やインターネットおよびモバイルの脅威から保護できます。またF5は、ノースバウンドAPIやBIG-IQ管理プラットフォームなど、SDNやNFVといった次世代アーキテクチャ向けの管理およびオーケストレーションのオプションを包括的に提供しています。
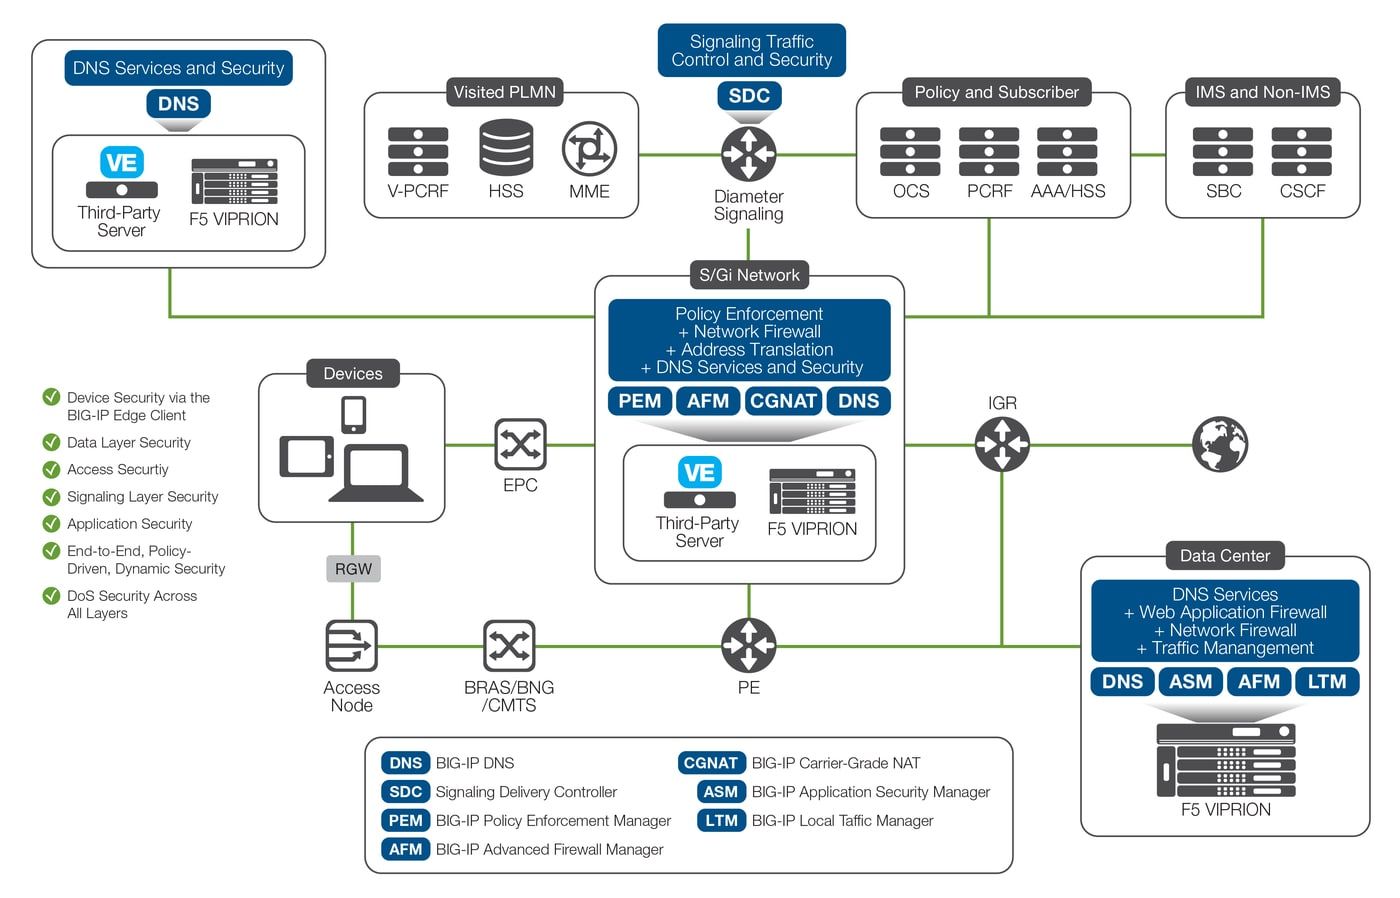
つまり、F5は、以下を保護できる包括的なサービスプロバイダー向けセキュリティソリューションを提供します。
- 加入者のモバイルデバイス
- S/Giネットワーク自体のデータレイヤー、およびデータセンター接続とピアリング接続。
- 無線接続と有線接続の両方に対応するアクセスネットワーク。
- Traffix SDCとBIG-IP DNSサービスで構成されるシグナリングレイヤー。
- データセンター内の仮想ネットワーク機能(VNF)向けアプリケーション。
上記のすべてのサービスは、ネットワーク全体でエンドツーエンドに対応付け、一貫したポリシーセットを適用できます。さらに、すべてのBIG-IPハードウェアまたはVirtual Editionプラットフォーム上で、ネットワークの全レイヤーにわたってDDoS防御を提供できます。
F5のセキュリティソリューションがもたらすメリット
F5のサービスプロバイダー向けセキュリティおよびトラフィック管理ソリューションにより、ネットワーク事業者は以下を実現できます。
- 変化する環境下でサービスプロバイダーのセキュリティを維持。 F5はサービスプロバイダー向けに、極めて高い拡張性、プログラマビリティ、機能拡張性を備えた包括的なセキュリティソリューションを提供します。
- 簡素化。 上記の機能はすべて(Traffix SDCを除く)単一のBIG-IPプラットフォームで利用できるため、通信事業者はデータセンターインフラストラクチャとネットワーク運用を統合・簡素化し、CapEx、OpEx、TCOを削減できます。
- サービスプロバイダーのブランドを守る。 F5のセキュリティソリューションは、プロアクティブなセキュリティ態勢と加入者に最適なエクスペリエンスを提供する、単一のサービスデリバリーアーキテクチャに統合できます。
- 次世代の攻撃から保護 F5セキュリティソリューションは、次世代の攻撃から保護しながら、優れたスループット、接続レート、同時セッション数を実現する拡張性の高いプラットフォームをサービスプロバイダーに提供します。
- 新たな収益源への展開を安全に実現。 F5は、極めて厳しい条件下でもサービスプロバイダーのネットワークとアプリケーションインフラストラクチャを保護し、可用性を確保することで、収益拡大を促進する新たなネットワークアプリケーションやサービスの安全な提供を可能にします。
まとめ
サービスプロバイダーにとって、すべての重要なネットワークインフラを攻撃から保護することが引き続き最大の懸念事項ですが、現在ではユーザー機器への攻撃も明確に懸念の対象となっています。かつては、モバイルデバイスへの攻撃を自社の責任範囲外と捉えるサービスプロバイダーもありましたが、現在ではその多くが、こうした攻撃によって生じ得る被害と、インシデントの発生を防ぐためのツールが不可欠であることを十分に認識しています。
あらゆるサービス提供においてエンドツーエンドのセキュリティを確保するというサービスプロバイダーの課題は、ユーザー機器への攻撃とネットワーク要素への攻撃の境界が曖昧になり続けていることで、さらに複雑化しています。そのためサービスプロバイダーには、ネットワークと顧客を保護するとともに、新たな高度な脅威の出現に対応するためのツールと機能を備えた、拡張性に優れた高度かつ包括的なセキュリティフレームワークの導入が求められます。強固なセキュリティ態勢の確立は、これまで以上に重要です。モバイルサービスプロバイダーは、F5だけが提供できる広範なサービスプロバイダー向けセキュリティ機能を活用することで、進化を続けるLTEネットワークを最適に保護できます。
F5のサービスプロバイダー向けソリューションの詳細については、f5.com/solutions/service-providerをご覧ください。
2016年1月28日公開