
産業用IoTとネットワークセキュリティ
はじめに
近年、ネットワーク対応デバイスが急速に普及しています。いつでもどこでもアクセスできるようになったことで、重要な健康モニタリング機器や自動運転車から、サーモスタット、フィットネストラッカー、さらには水筒に至るまで、あらゆるモノをネットワークに接続できるようになりました。そして、新たなモノのインターネット(IoT)デバイスの急増は、まだ始まったばかりです。
ガスパイプラインに設置されたセンサー。皮下埋め込み型の血糖値モニター。セキュリティおよび監視システム。車両、貨物、荷物の追跡。スマートデバイス同士が、そして私たちとも通信する世界は、すでに現実のものとなっています。IoTに加え、製造、医療、運輸をはじめとする多くの業界に特化した産業用モノのインターネット(IIoT)の影響も拡大しています。しかし、IoTとIIoTからビジネス上の成果を得られるかどうかは、IIoTに接続されるモノが増えることで生じる膨大なデータを適切に管理し、保護できるネットワークインフラストラクチャを設計・構築できるかにかかっています。
サービスプロバイダーであれ、企業のIT部門であれ、IoTとIIoTの成長に伴って急増するコネクテッドデバイス、アプリケーション、データへの対応を、すでに迫られている可能性があります。「私物端末の業務利用(BYOD)」が職場と企業のモビリティを変革し、アプリへのより高速で信頼性の高いアクセスを求める加入者の期待にも影響を与えたように、IoTは私たちの日常生活のほぼあらゆる側面に影響を及ぼすでしょう。
一部の業界では、先進的な企業がすでにIIoTを活用し、顧客サービスの向上、現場資産の有効活用、製造や出荷の遅延削減などに取り組んでいます。IIoTソリューションの導入に伴い、事業運営や製造の責任者は、モノが生成するデータと、そのデータに基づいて日々数百万件もの判断を下す、ますます高度化したシステムへの依存を強めています。その結果、IIoTによって新たなビジネスモデルが実現し、生産性、俊敏性、効率性、安全性といった重要な要素が改めて重視されるようになっています。
デバイスが増えれば、脅威も増える
しかし、IIoTの成長には、デバイス、データ、物理インフラに対する脅威、実効性が実証されていない規制や定義が不明確な標準、適切に実装されていないプライバシー、暗号化、認証のポリシーなど、固有の課題も伴います。こうした問題をはじめ、多くの課題がほとんど解決されないまま残っており、堅牢なソリューションが十分に確立される前に、IIoTが広く普及する可能性を示す初期の兆候が見られます。
こうした懸念は、近年クラウドを取り巻いていたものと大きく異なるわけではありません。ここではコンシューマーデバイスが焦点となり、サービスプロバイダーは、自社と顧客の双方にとって、運用効率の向上とインフラストラクチャ管理の改善につながる新たな方法を見いだす必要があります。この強力な潮流を活用するうえでの課題は、物理エンティティと仮想エンティティが混在し、膨大な量のデータを生成する分散インフラストラクチャの管理だけではありません。組織は、トラフィックの優先順位付けとアプリケーションアーキテクチャ自体の最適化を行うために、そのデータを理解する必要もあります。
IoT市場の規模と新たなデバイス数の増加は、これまでにない水準に達する可能性があります。これらのデバイスや、それを支えるエコシステムに障害が発生した場合、その影響は単なる不便から、ユーザーの決済情報を狙うセキュリティ侵害のような深刻な被害まで多岐にわたります。そのため、これらのデバイスの接続、管理、監視、収益化を担い、データを安全に転送する基盤ネットワークインフラストラクチャには、十分な配慮が必要です。
モノがつながる仕組み
定義上、モノのインターネット(IoT)とは、現実世界のセンサーやアクチュエーターをインターネット経由で接続するデバイスとシステムの総称です。しかし実際には、次のようなさまざまな種類のシステムが含まれます。
- スマートフォンやタブレット(特に、リモートのデバイスやシステムの制御に使用するもの)
- スマートメーター(水道や電気などの公共サービス向け)およびスマートオブジェクト
- 衣類、医療用インプラント、スマートウォッチ、フィットネス機器などのウェアラブルデバイス
- コネクテッドカー
- 資産の追跡と管理
- サーモスタット、照明、ホームセキュリティなどのホームオートメーションシステム
- 気象、交通、海洋潮汐、道路信号などを測定するセンサー
- トラックや組立ラインのセンサー、ロボット、計器など、ネットワークに接続された製造設備
このような幅広いIIoTシステムでは、接続は一般にM2M(マシン間)またはM2P(マシンと人の間)に分類されます。いずれの場合も、これらのシステムは従来のデバイスと同様の通信方式に加え、さまざまな方式でインターネットやゲートウェイに接続します。具体的には、IPプロトコル(TCP/UDP、セルラー通信を含む)を使用する長距離Wi-Fi/Ethernet、短距離・低消費電力のBluetooth、短距離無線通信(NFC)、ポイントツーポイント無線リンクやシリアル回線などの中距離無線ネットワークが含まれます。
こうした多様な選択肢の中で、IPv4/IPv6などの標準IPプロトコルを介して接続するデバイスもあれば、IIoT向けに構築された、より専門的でデータに特化したプロトコルを必要とするデバイスもあります。Message Queuing Telemetry Transport(MQTT)やAdvanced Message Queuing Protocol(AMQP)などのプロトコルは、HTTPを使用しないもののTCP/IPを基盤としています。一方、Constrained Application Protocol(CoAP)などは、M2M通信に特化してHTTPのサブセットを最適化することで、HTTPの影響を最小限に抑えることを目指しています。
MQTTは最も広く使用されているプロトコルの1つであり、さまざまな最新のIIoTソリューションで採用されています。IBMが当初開発したこのパブリッシュ/サブスクライブ型メッセージングプロトコルは、軽量なM2M通信専用に作られ、現在ではオープン標準となっています。パブリッシュ/サブスクライブシステムでは、情報の提供者(パブリッシャー)は、その情報を利用する個々のコンシューマー(サブスクライバー)に直接接続しません。代わりに、パブリッシャーとサブスクライバー間のやり取りは、ブローカーと呼ばれるゲートウェイまたはレシーバーによって制御されます。これにより、デバイスは非常に短いメッセージをMQブローカーに送信でき、ブローカーがその情報を他のデバイスに伝達します。このモデルでは、クライアント(アクチュエーターなど)がさまざまなトピックをサブスクライブし、そのトピックにメッセージがパブリッシュされると、メッセージのコピーを受信します(図1を参照)。
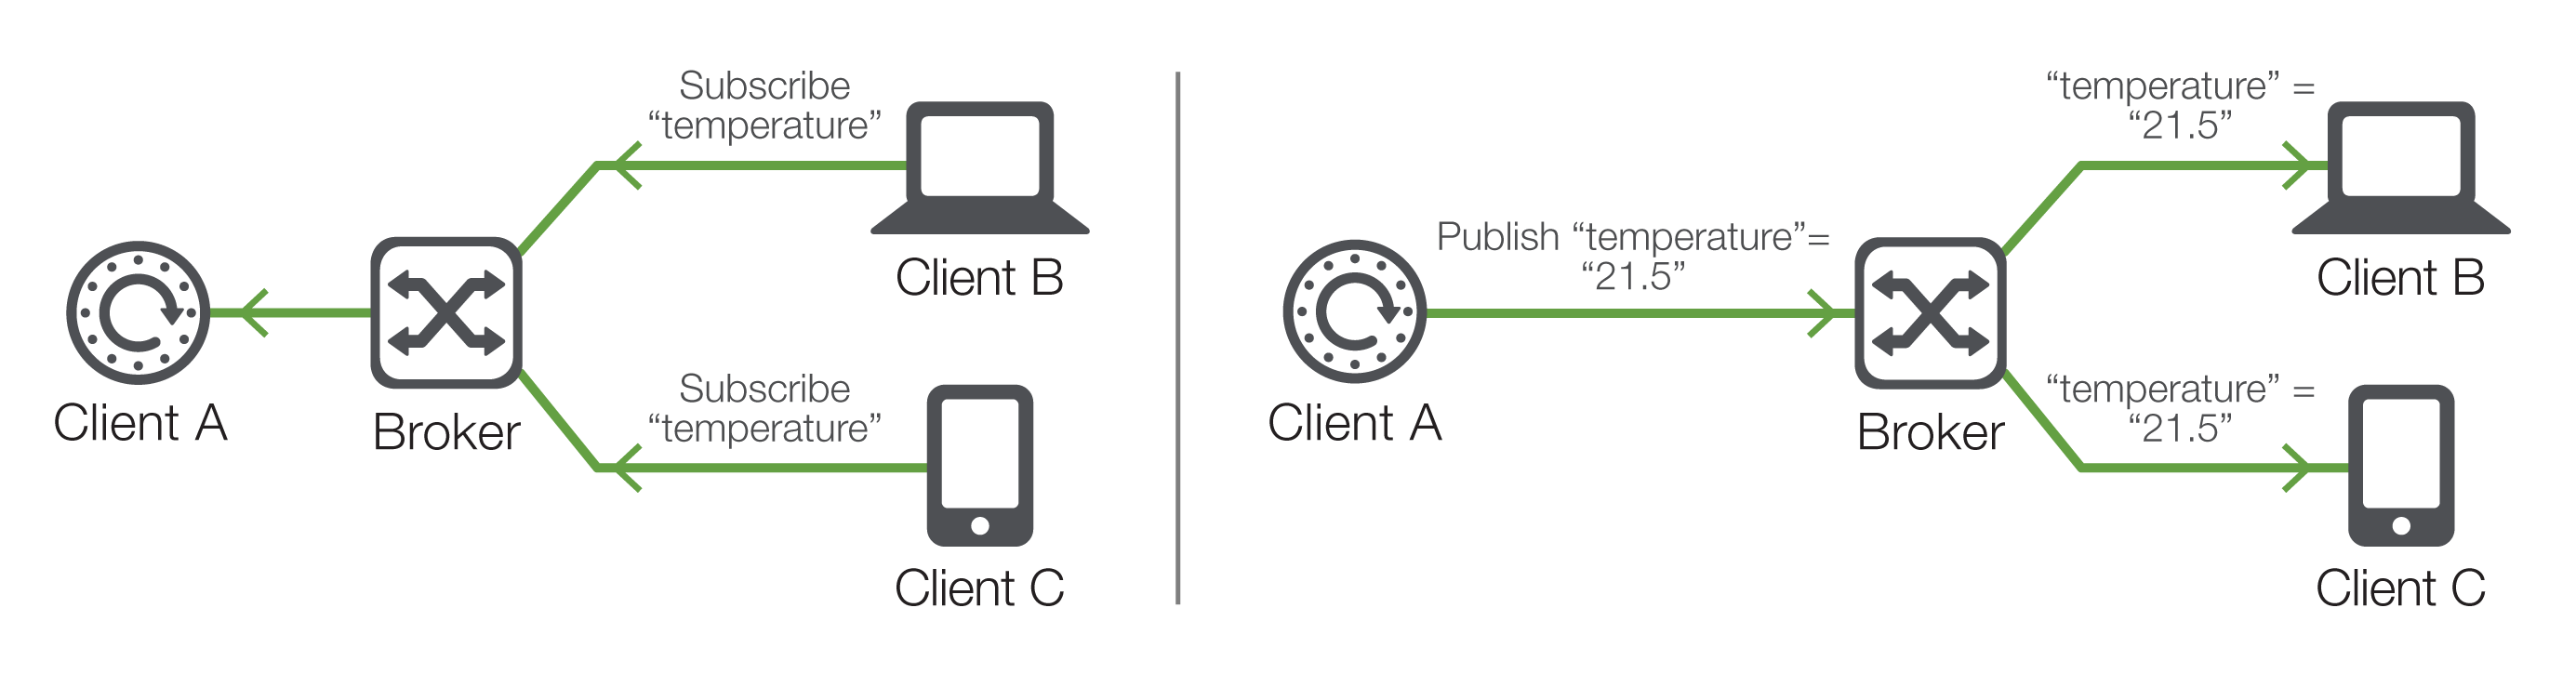
このように、このモデルでは、MQTTクライアントがブローカーを介して1対1、1対多、多対1で通信できます。クライアントには、単純なスイッチからスマートフォンアプリまで、さまざまなものが含まれます。たとえば、ネットワークに接続された倉庫のサーモスタットでは、現場管理者が倉庫のTCP/IPネットワーク上のMQTTを介してモバイルアプリからサーモスタットと通信し、指示を送信したり、リアルタイムおよび過去の温度測定値を受信したりします。(MQTTの詳細な技術解説については、「IoT環境におけるF5 BIG-IPのMQTTプロトコルサポートとユースケース」をご覧ください。)
あらゆるIIoTデバイスとその要件に対応できる単一のアーキテクチャは存在しません。そのため、サービスプロバイダーや企業のIT部門にとって、現在および将来の多様なシナリオに対応できるよう、リソースを増減可能なスケーラブルなアーキテクチャを導入することが極めて重要です。
IIoTの影響と効果
接続デバイスの数や、それらが送信するデータ量の推定値には幅がありますが、いずれも膨大な規模になることは間違いありません。
- Business Insiderによると、2020年までにインターネットに接続されるデバイスは340億台に達すると予測されています。そのうち、IoTデバイスが240億台、従来型のコンピューティングデバイス(スマートフォン、タブレット、スマートウォッチなど)が100億台を占めます。
- Ciscoの報告によると、世界のIPネットワークが対応するデバイスおよび接続の数は、2020年までに263億に達するとされています。これは、1人当たり3.4台のデバイスおよび接続に相当します。
- Ciscoによると、2020年までに、M2M接続は122億件に達する見込みです(接続デバイス全体の半数)。また、M2M接続の半数近くをコネクテッドホームデバイスが占める見込みです。
- IDCは、2025年までに世界のIoTエンドポイント数が800億を超える可能性が高いと予測しています。
これらすべてを稼働させるために必要なアプリケーションが増えるにつれ、拡張性や信頼性といった従来のインフラストラクチャ上の課題は、ますます重要になります。さらに、アイデンティティとアクセスに関する新たな課題、エンドユーザーや加入者のエクスペリエンス向上、サービスの迅速なプロビジョニングの必要性により、IT部門の対応能力を超える可能性があります。近い将来に見込まれるトラフィックの大幅な増加に対応できる、堅牢で拡張性に優れたインテリジェントなインフラストラクチャが世界に必要であることは明らかです。
あらゆるレイヤーでのセキュリティ
最近の攻撃が示すように、IoTはシステム全体に脆弱性を生じさせる可能性があり、セキュリティ対策はかつてないほど困難になると同時に、その重要性も増しています。IoTのセキュリティ上の欠陥を示す最も悪名高い事例の1つとして、2016年にKrebsOnSecurityは、当時としては過去最大となる毎秒620ギガビットのDDoS攻撃を受けました。この攻撃を実行したのは、さまざまなルーター、カメラ、その他のIoTデバイス数千台で構成されるボットネット「Mirai」でした。その数か月後には、競合する(ただし悪意ははるかに低い)ボットネット「Hajime」が少なくとも10,000台のデバイスに感染し、感染したデバイスにコマンドやアップデートを送信して、Miraiのような脅威から防御しようとしました。広く報告されたこれらの攻撃は、CCTVカメラや民生用テクノロジーなど、セキュリティ対策が不十分なデバイスを標的としていましたが、IIoTへの影響は重大です。同様の攻撃が稼働中のIIoT環境にアクセスした場合、たとえ規模が小さくても、極めて深刻な影響を及ぼす可能性があります。(進化するIoTへの脅威について詳しくは、F5 Labsの脅威分析レポート完全版をダウンロードしてください。)
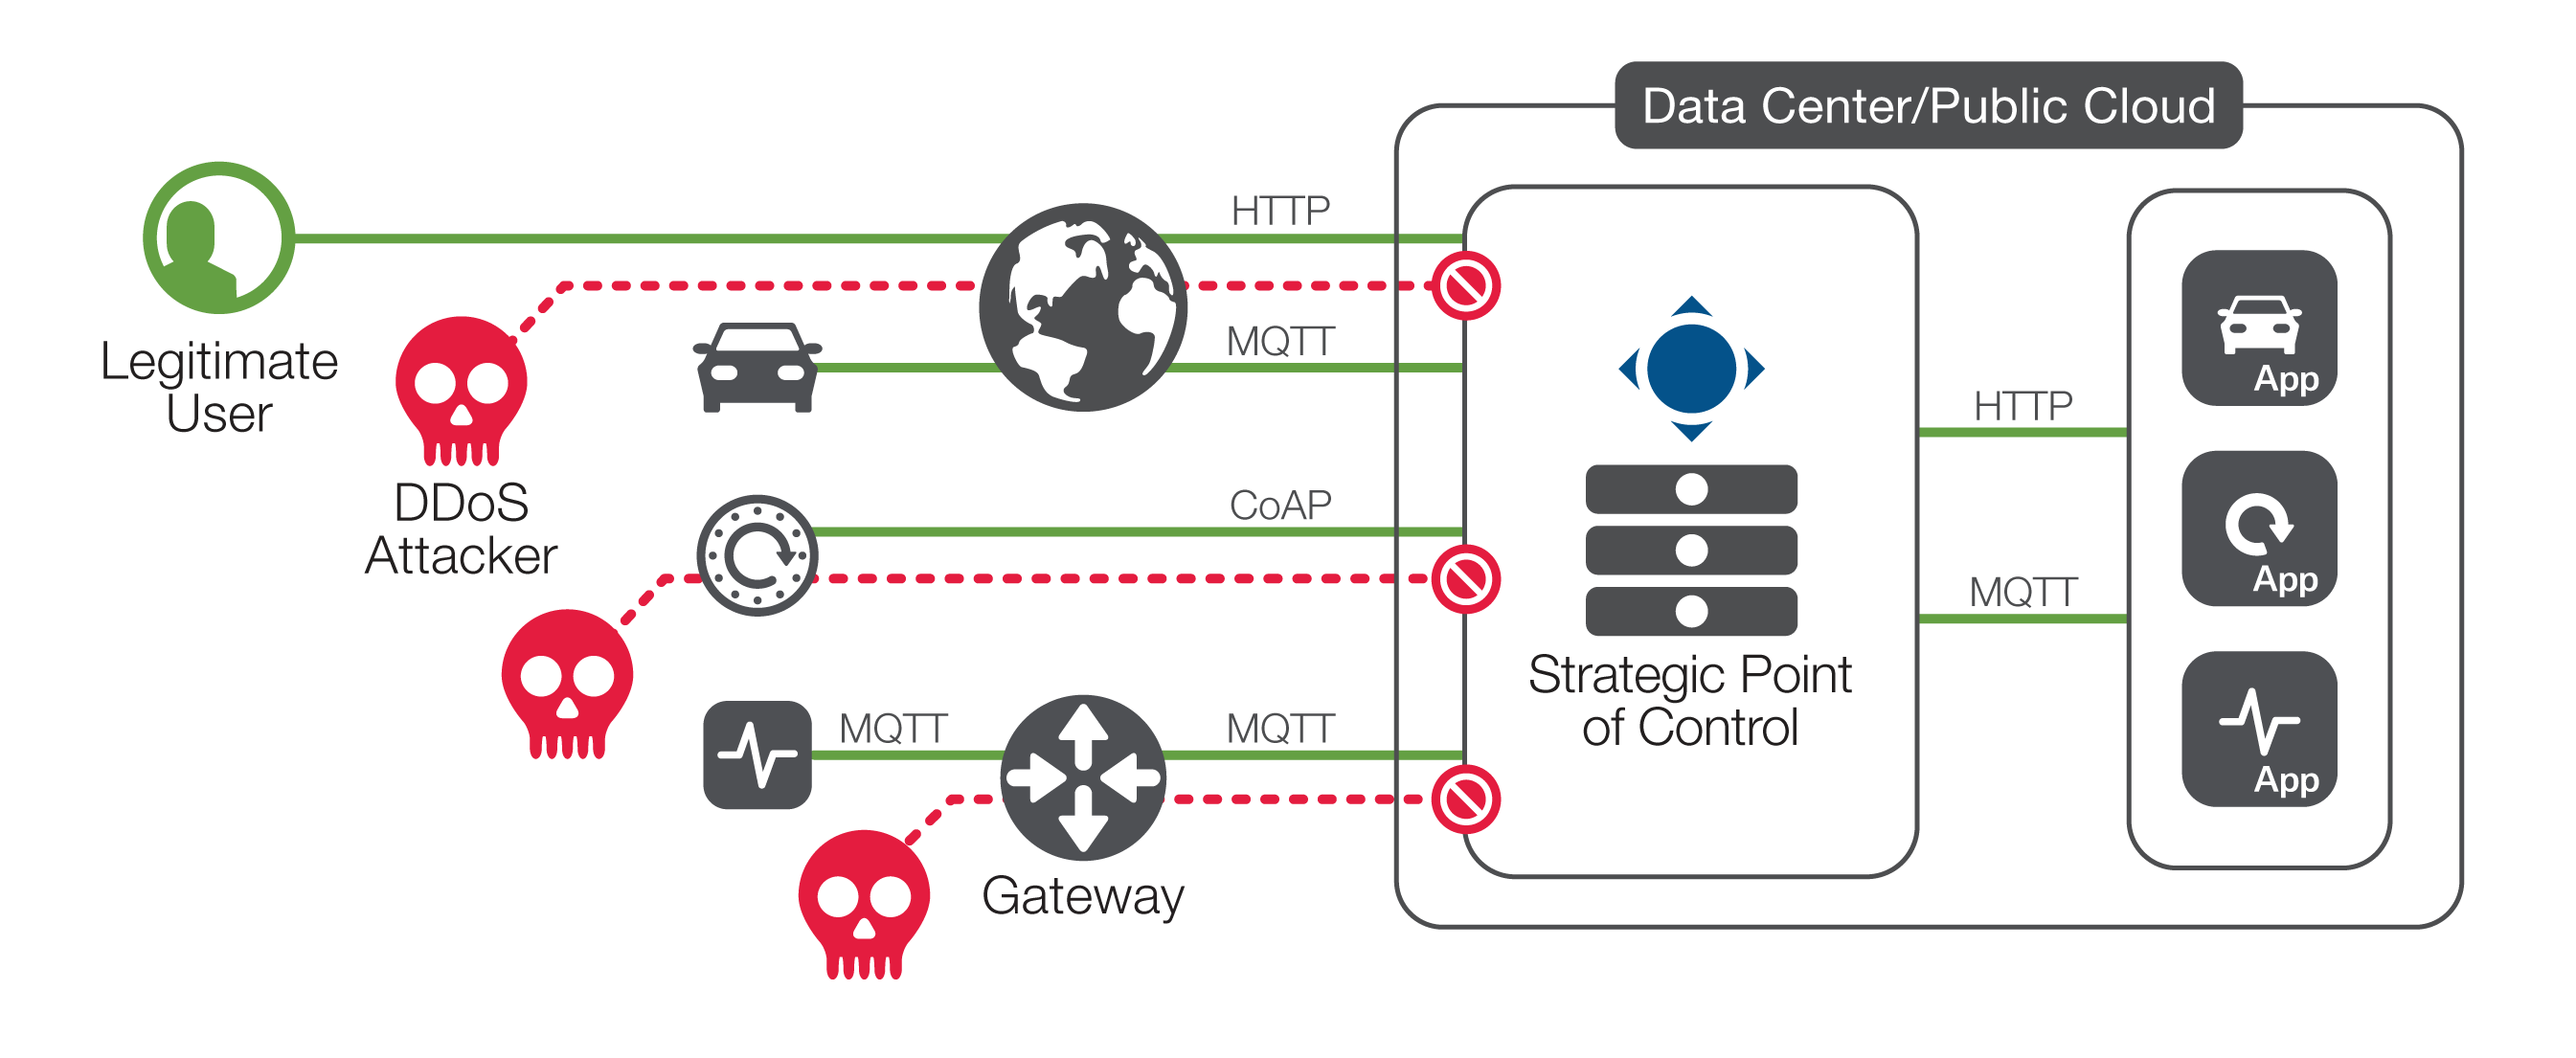
当然ながら、このような脅威環境で攻撃者の先を行き、リスクを最小限に抑えるには、多大なリソースが必要です。サービスプロバイダーと企業のIT部門は、いずれも自社のインフラストラクチャの強化を継続するとともに、攻撃の影響を軽減するため、DDoS緩和などのクラウドサービスを活用する必要があります。堅牢なセキュリティ、インテリジェントなルーティング、分析を実現するには、複数のネットワーク層がデバイスで使用されるプロトコルを理解できなければなりません。ネットワーク内でこれらのプロトコルを理解することで、トラフィックを保護し、優先順位を付け、適切にルーティングできます(図2を参照)。
未来への備え:IIoTとネットワーク
最終的に、IIoTサービスの高可用性を確保するには、堅牢な自動化、管理、オーケストレーションの機能が不可欠です。リスクを軽減し、潜在的な損失を防ぐには、適切なネットワーク管理によって事業継続性を支える必要があります。プロジェクト計画の観点では、ネットワークの拡大を監視し、リソースを迅速に割り当てられる監視機能が、IIoTデバイスから増え続ける需要に対応するうえで極めて重要です。
2017年7月21日公開