
プライベートクラウドに高度なアプリケーションサービスが必要な理由
プライベートクラウドの台頭
多くの組織が、プライベートクラウド環境を構築・管理するための最適な方法を検討しています。2016年版「State of the Cloud Survey」によると、プライベートクラウドの導入率は過去1年間で63%から77%に上昇しました。また、企業の31%がプライベートクラウドで1,000台を超える仮想マシンを稼働させており、前年から9%増加しています。1
パブリッククラウドの俊敏性、拡張性、効率性を備えながら、より高度な制御とセキュリティを実現する専用インフラストラクチャを構築することで、企業は俊敏性を高め、運用効率を向上できます。しかし、ほとんどのプライベートクラウドネットワーキングサービスは基本的な負荷分散機能を提供する一方で、重要なアプリケーションデリバリ機能が不足しているため、アプリケーションのパフォーマンス、可用性、セキュリティがリスクにさらされます。
プライベートクラウドでミッションクリティカルな本番アプリケーションをホストするケースが増える中、レイヤー4~7に対応する高度なアプリケーションデリバリサービスが不可欠になりつつあります。また、アプリケーションの市場投入までの期間を短縮し、運用効率を向上させるには、必要なアプリケーションデリバリネットワークサービスとセキュリティサービスをエンドツーエンドで統合、オーケストレーション、自動化することも極めて重要です。
主要なアプリケーションデリバリサービスの特定と導入
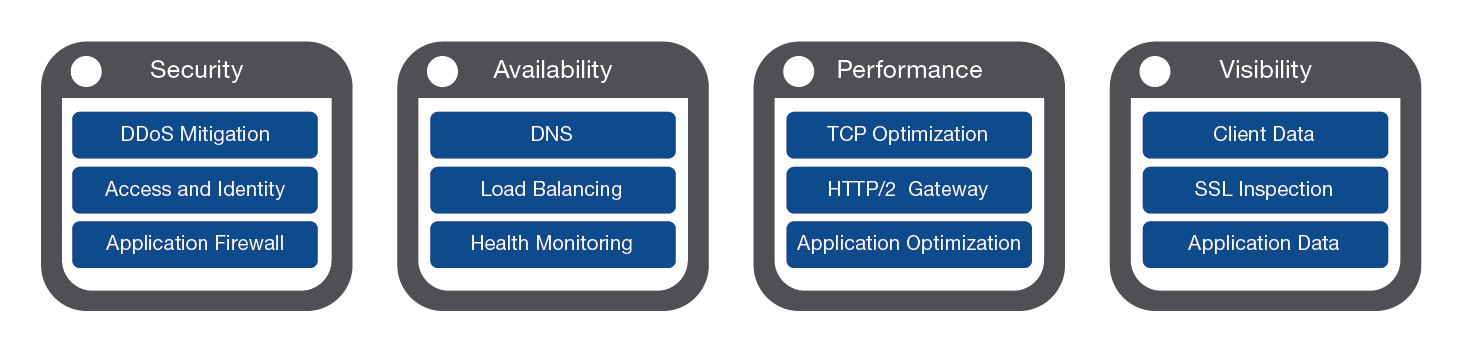
企業がプライベートクラウド向けのプラットフォームを決定した後は、ユーザーが期待し、ビジネスが求める一貫した水準のアプリケーションデリバリサービスをIT部門が継続して提供できるようにする必要があります。アプリケーションデリバリの主要な概念は、セキュリティ、可用性、パフォーマンス、可視性という4つの領域に大別されます。各領域を検討することで、企業は必要なサービスを特定し、ミッションクリティカルなアプリケーションをプライベートクラウドに導入した際にも、セキュリティ、高可用性、最適化、可視性を維持するための計画を策定できます。
セキュリティ
プライベートクラウドにおけるネットワークとアプリケーションのセキュリティ上の懸念は、従来のデータセンターやパブリッククラウドで企業が直面するものとほぼ同じです。組織は、アプリケーションを保護し、非公開データの機密性を維持するために、Webアプリケーションへの脅威、アイデンティティおよびアクセス管理の問題、分散型サービス拒否(DDoS)攻撃の緩和、SSLおよび暗号化に関する懸念に対処する必要があります。
WAF—プライベートクラウドアーキテクチャの導入を検討する際、組織は高度なネットワークファイアウォールサービスを導入する必要があります。これには、IPアドレス、ポート、プロトコルなどの基本的な基準に加え、HTTPプロトコル検証、地理的位置、エンドポイントのレピュテーションなどの高度な原則に基づいてトラフィックを制御できるソリューションが含まれます。さらに、堅牢なWebアプリケーションファイアウォール(WAF)は、Webアプリケーションの脅威を特定し、悪意のあるトラフィックをブロックするとともに、外部へのデータ損失防止サービスを提供するための包括的なツールを提供できます。
IAM—モバイルワーカーの分散化が進む中、クラウドコンピューティング環境におけるIDとアクセスの管理は日々複雑さを増しています。企業には、2要素トークン、CAPTCHA、地理的制限などの高度な認証サービスに加え、クライアント証明書の確認やエンドポイント検査を提供するソリューションが必要です。また、多くの組織では、アーキテクチャ上適切なシングルサインオン(SSO)ソリューションを企業全体に提供するため、SAML IDプロバイダーサービスの導入を検討しています。
DoSとDDoS—毎年、複数回のサービス拒否(DoS)攻撃に直面するサイトが増える中、プライベートクラウドを運用するほとんどの企業にとって、DoS緩和サービスは不可欠です。堅牢なソリューションは、プロアクティブなボット防御に加え、アプリケーションレイヤーDoSの検知と緩和を提供します。
SSL—最後に、現代のビジネス環境ではSSLが広く普及しています。アナリストは、北米の全オンライントラフィックに占める暗号化トラフィックの割合が、2015年のわずか29%から2016年には約64%へ急増すると予測しています。2 企業は、復号、トラフィック検査、再暗号化を行う堅牢なSSLソリューションによってセキュリティを確保する必要があります。さらに、計算負荷の高いSSLワークロードをコンピュートノードのリソースからオフロードすることで、パフォーマンスを最適化する必要もあります。
可用性
プライベートクラウドの主なメリットの1つは、仮想リソースをきめ細かく制御できることです。これにより、組織は重要なアプリケーションの可用性を最適化できます。ほとんどのプライベートクラウドネットワーキングプラットフォームは基本的な負荷分散サービスを提供していますが、ビジネスクリティカルなアプリケーションには、より高度なサービスが必要です。
さらに状況を複雑にしているのは、プライベートクラウドを利用する企業の多くが、プライベートクラウドとパブリッククラウドに加え、1つ以上の従来型データセンターが混在するハイブリッドクラウド環境で運用していることです。2016年版「State of the Cloud Survey」によると、クラウドユーザーは平均1.5のパブリッククラウドと1.7のプライベートクラウドでアプリケーションを実行しています。3 このようなハイブリッド環境では、アプリケーションをグローバルに利用できることが重要です。企業は、複数の環境にわたって可用性を確保し、最も近い、または最もパフォーマンスの高い物理環境、仮想環境、クラウド環境へユーザーをインテリジェントに誘導できるソリューションを導入する必要があります。
堅牢なソリューションでは、高度なアルゴリズムを使用して、最も高いパフォーマンスを発揮しているサーバーにトラフィックを分散します。さらに、複数ステップのモニターにより、多層的なアプリケーションの健全性チェックに加え、SIP、Microsoft Windows SQL Server、FTPなどのサービスに対する非HTTPの健全性チェックも実行できます。仮想環境やハイブリッドクラウド環境で運用できる柔軟性により、データセンター内で一元管理を維持しながら、DNSサービスとアプリケーションのグローバルな可用性を拡張できます。
パフォーマンス
堅牢なアプリケーションサービスをプライベートクラウドに拡張するうえで次に重要なのは、導入環境を問わず、ユーザーが期待するレベルのアプリケーションパフォーマンスを確保することです。組織には、WANやセルラーネットワーク経由の配信に最適化できる構成可能なTCPスタックに加え、バックエンドインフラストラクチャを変更することなく、圧縮の強化やリクエストの多重化といったメリットをもたらすHTTP/2ゲートウェイが求められます。
アプリケーションとデータを最適化できる追加機能には、ネットワークやクライアントの特性に応じた動的圧縮のほか、適応型圧縮を使用するSSL暗号化トンネル経由のWAN高速化があります。
可視性
アプリケーションを数時間から数日というリードタイムで、より迅速かつ効率的に提供することが求められる中、企業にはアプリケーションをプロアクティブに監視し、トラブルシューティングを行うことが必要です。そのためには、アプリケーション関連データを可視化し、活用できる必要があります。
優れた可視化ソリューションは、さまざまなソースからデータを自動的に集約し、そのデータを解釈できる単一のインターフェイスを提供します。さらに理想的には、既存の分析・可視化ツールや管理インターフェイスにもデータを提供し、集約したデータに基づくオーケストレーションの自動化を可能にします。
プライベートクラウドへのアプリケーションデリバリサービスの統合
企業は、プライベートクラウドに導入するアプリケーションデリバリサービスを特定すると、次に統合について検討します。導入時間を数週間から数分に短縮できることや、1日に数百のサービスを導入できることが、クラウドプラットフォームへの移行を後押しする主な要因となる場合が少なくありません。アプリケーション所有者やDevOpsは、サービスチケットを発行してIT部門の対応を待ち、発注書を取得して承認を受け、さらに待つ代わりに、わずか数分で新しい環境を立ち上げることができます。
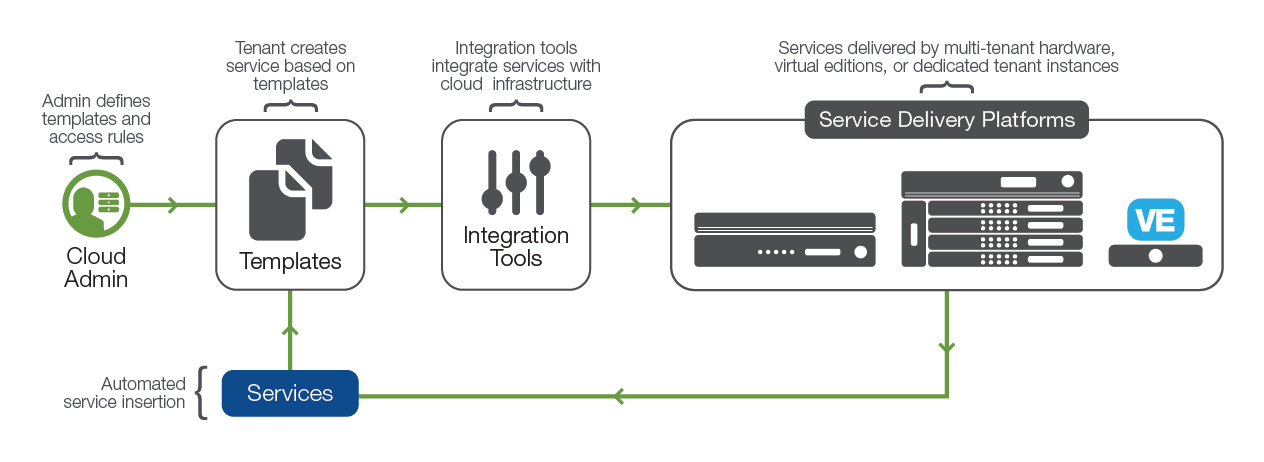
ただし、これを有効に機能させるには、インフラストラクチャのすべてのコンポーネントを自動化フレームワークに組み込む必要があります。多くのアプリケーションでは、本番環境で実際に運用できる状態にするために、アプリケーションセキュリティやアクセス制御などの高度なアプリケーションデリバリサービスが必要です。そのため、アプリケーションデリバリサービスと、プライベートクラウドネットワーキングプラットフォームのオーケストレーションおよびプロビジョニングツールとの統合が不可欠です。
さらに、コンテナ技術の普及に伴い、アプリケーションデリバリサービスをコンテナ管理サービスと緊密に統合する必要があります。コンテナをプロビジョニングする際には、アプリケーションデリバリサービスも同時にプロビジョニングされます。
プライベートクラウドの価値を最大限に引き出すには、アプリケーションデリバリサービスをオンデマンドで提供できるようにする必要があります。また、自動化とオーケストレーションを実現し、プロセス全体を効率化しなければなりません。では、そのための最善の方法とは何でしょうか。
プライベートクラウドの最適化:多層アーキテクチャ
プライベートクラウドの設計では、多層アーキテクチャを活用することで、重要なアプリケーションの処理能力、拡張性、柔軟性を高めることができます。
ネットワークエッジでは、大容量のマルチテナント対応ハードウェアが、ネットワークファイアウォール、SSL復号、アクセス制御、ネットワーク最適化を処理します。これらの共通サービスはすべてのテナントで共有され、一元的に制御されます。
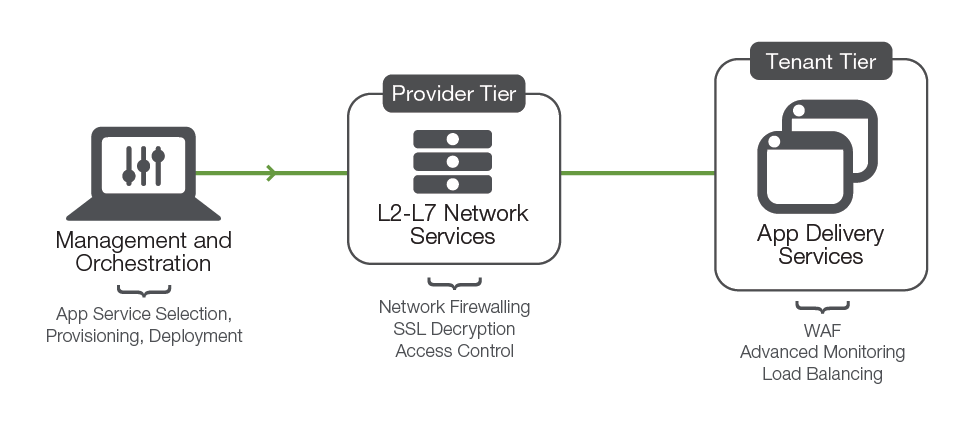
アプリケーションに近い場所では、組織単位に紐づく単一または少数のアプリケーションを対象とするソフトウェア専用プラットフォームによって、Webアプリケーションファイアウォール、高度なアプリケーション監視、負荷分散、コンテンツルーティングなどの特定のタスクを実行できます。
この構造を整備した後は、アプリケーションの効率的なデプロイに注力できます。サービステンプレートでは、特定のサービス向けの標準構成要素をコード化し、デプロイ時に指定できるサイトまたはアプリケーション固有のオプションを限定することで、時間を節約し、一貫したデプロイを実現するとともに、手動デプロイに伴う運用リスクを軽減します。
比較的少数のテンプレートだけで、組織内の大半のアプリケーションをデプロイできるカタログを構築できます。テンプレートからアプリケーションデリバリサービスをデプロイするたびに、主要な構成が組織のベストプラクティスに従って設定されます。これは、SSL暗号スイートの特定やトラフィックのログ記録などに特に役立ちます。
サービステンプレートを使用すると、複雑なアプリケーションデリバリサービスも、少数のAPI呼び出しで簡単にデプロイできます。テンプレートを使用する場合、オーケストレーションエンジンまたは構成管理ツールは、そのアプリケーションタイプのインスタンスをリクエストし、テンプレートに必要な値を指定するだけです。ロードバランシング、Webアプリケーションファイアウォールサービス、高度なログ記録を含む複雑な構成でも、1回のAPI呼び出しでデプロイできるため、効率を最大限に高め、エラーの可能性を低減し、デプロイを迅速化できます。
ただし、テンプレートからのデプロイには明確なメリットがある一方で、DevOpsチームがサーバーを手軽に立ち上げ、何かを試したい場合もあります。プライベートクラウドのネットワーキングプラットフォームとエンドツーエンドで完全に統合されているため、テンプレート作成プロセスを省略し、GUI上で数回クリックするだけでインスタンスをデプロイできます。
ここでも鍵となるのは柔軟性です。プライベートクラウドプラットフォームとアプリケーションサービスの提供手段を完全に統合することで、企業のチームは、必要なセキュリティ、可用性、パフォーマンス、可視性を損なうことなく、希望する方法で柔軟に作業できます。
まとめ
プライベートクラウドは、ネットワーク運用をきめ細かく制御しながらリソースを最大限に活用したい企業に、大きなメリットをもたらします。多くのプライベートクラウドネットワーキングプラットフォームは基本的なアプリケーションデリバリサービスを一通り提供していますが、プライベートクラウドでミッションクリティカルなアプリケーションをホストする企業には、さらに高度な機能が必要です。
組織は、セキュリティ、可用性、パフォーマンス、可視性の各領域で必要となるアプリケーションデリバリサービスを戦略的に整理できます。ネットワーキングプラットフォームと選定したアプリケーションデリバリサービスをシームレスに統合することで、プライベートクラウド導入のメリットを最大限に引き出せます。主要なアプリケーションがどこに導入されていても、効率的かつ確実に提供できるよう先を見越して取り組むことは、ユーザーの生産性と顧客満足度の向上に向けた重要な一歩となります。
1 Right Scaleクラウド管理ブログ、2016年クラウド利用状況調査、2016年2月9日
2Sandvine、世界のインターネット動向スポットライト:インターネットトラフィックの暗号化、2015年
公開日:2016年9月30日